Cultura DevSecOps
Escrito por

0 minutos de leitura
A mídia e o marketing online estão repletos de termos como metodologia DevSecOps, modelo DevSecOps ou técnicas DevSecOps. No entanto, para ter sucesso, as organizações precisam entender que DevSecOps é, antes de tudo, uma cultura. A cultura DevSecOps busca unir as funções de Desenvolvimento, Segurança e Operações, que normalmente trabalham isoladas, em um modelo colaborativo de responsabilidade compartilhada. O objetivo é eliminar a cultura de apontar culpados e se esquivar das responsabilidades. Em vez disso, busca promover empatia e objetivos comuns entre as diferentes disciplinas da organização.
Os 4 pilares da cultura DevSecOps
Há quatro pilares fundamentais que devem ser considerados na hora de transformar a cultura DevSecOps de uma organização:
Pessoas
Processos
Tecnologias
Governança
Os princípios DevSecOps se baseiam nessas quatro dimensões interconectadas, eliminando os silos e promovendo um foco coletivo. Esse ambiente de responsabilidade compartilhada e empatia mútua exige que as barreiras entre as equipes sejam derrubadas. Por isso, as pessoassão o ponto de partida e a base de qualquer implementação DevSecOps. Reestruturar as equipes de DevOps e Segurança para estabelecer uma cooperação eficiente, além de oferecer treinamentos de qualidade e direcionados para toda a organização, ajuda a fazer da segurança uma forma de pensar, e não um obstáculo.
O próximo passo é introduzir processosde apoio, com o objetivo de aprimorar ainda mais a colaboração entre as pessoas e tornar o desenvolvimento como um todo mais seguro. Essas mudanças nos processos abrangem as três áreas funcionais — desenvolvimento, segurança e operações —, promovendo coesão e uniformidade entre elas. Assim, estabelecem um objetivo comum: desenvolver software seguro e estável em grande escala.
Além disso, a abordagem DevSecOps exige as tecnologiasadequadas para que os funcionários possam executar e automatizar esses processos. Isso, por fim, reduz a superfície de ataque da organização e permite gerenciar com eficiência a dívida técnica de segurança. A tecnologia — as ferramentas que dão suporte ao pipeline DevSecOps — costuma ser a primeira coisa em que as organizações pensam.
Por fim, um dos elementos menos lembrados de uma verdadeira cultura DevSecOps é a governança. Embora pessoas, processos e tecnologias se unam para apoiar uns aos outros, a governança também tem um papel fundamental. Ela mede o desempenho dos demais elementos e indica onde é preciso concentrar mais esforços para integrar todas as partes da cultura.
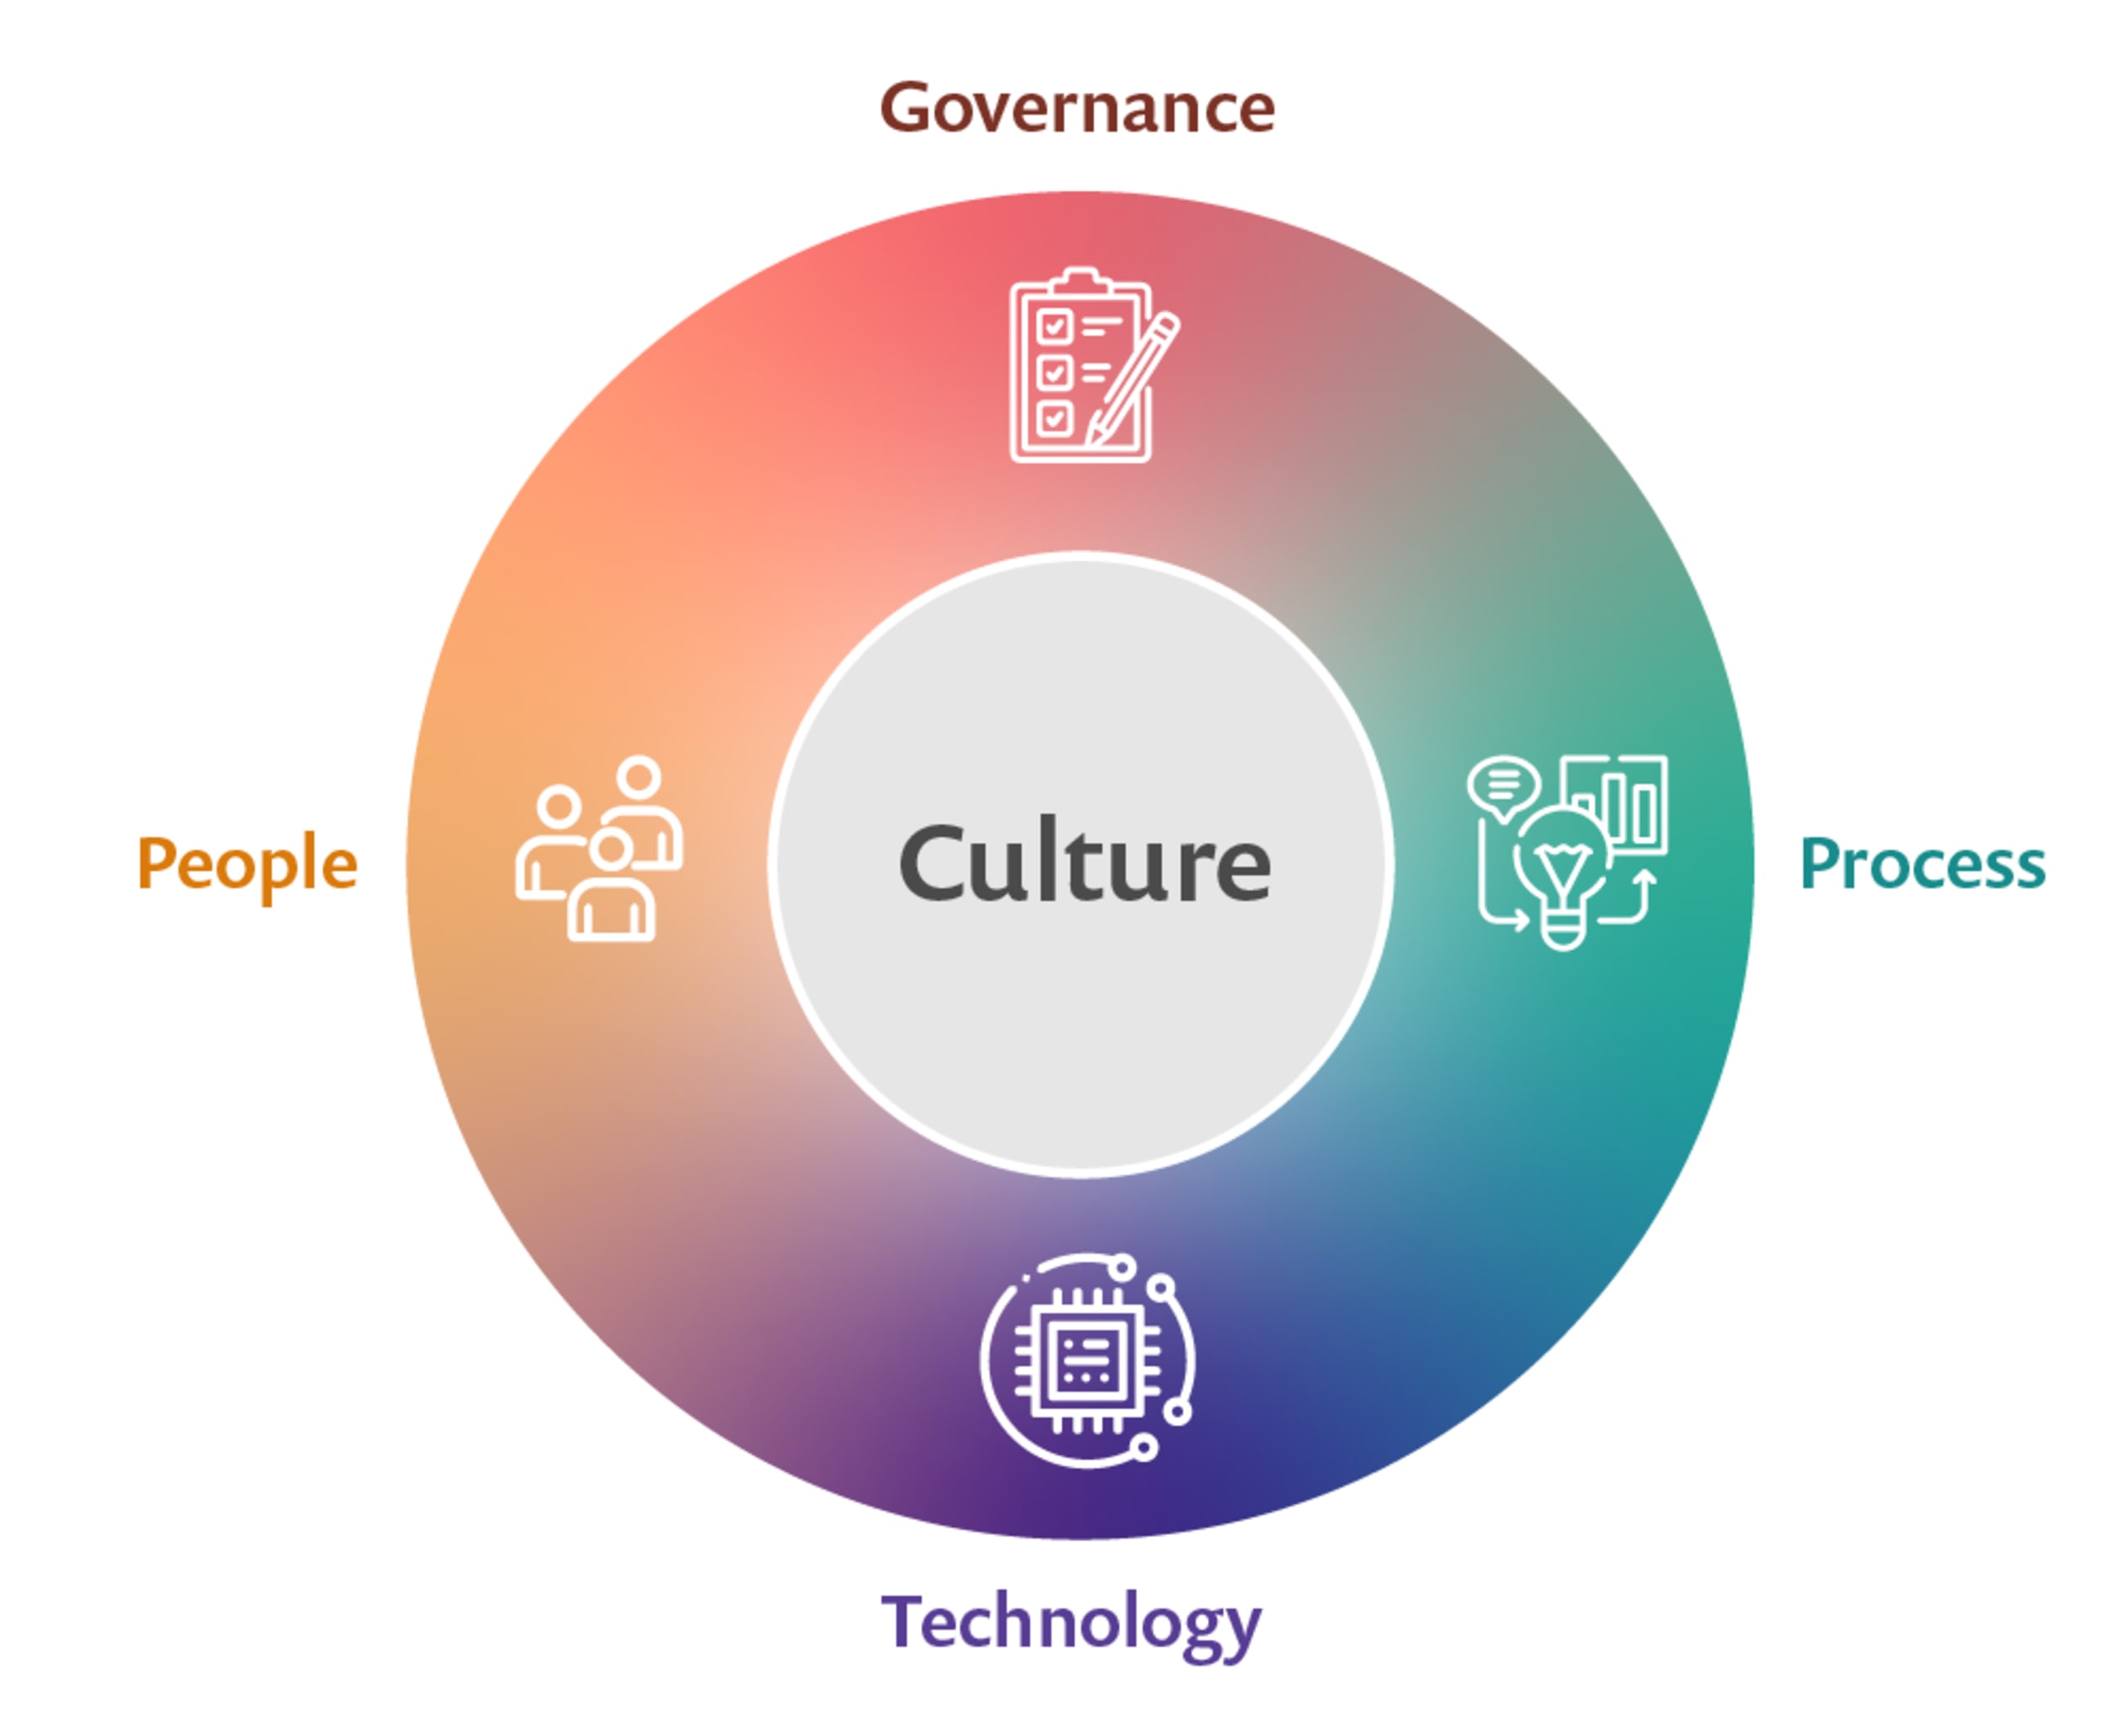
A cultura é o resultado da ação conjunta de pessoas, processos, tecnologia e governança
Como boa prática, antes de iniciar a jornada DevSecOps, as organizações devem avaliar suas equipes atuais de desenvolvimento, segurança e operações. O objetivo dessa avaliação é planejar como integrar as abordagens DevSecOps à organização. É preciso ter uma visão clara do preparo geral da organização para adotar o modelo DevSecOps, além de definir ações concretas para corrigir eventuais lacunas.
Pessoas: capacitando a equipe
Em vez de seguir o hábito de chamar as pessoas de “elo mais fraco” quando o assunto é segurança, podemos capacitá-las para que sejam o elo mais forte e uma parte importante das defesas da empresa. Uma cultura de segurança moderna e mecanismos que trabalhem a favor das pessoas, e não contra elas, são essenciais para que a segurança funcione. A adoção de DevSecOps começa com o questionamento da forma como as equipes tradicionais de segurança se integram ao restante da empresa. Mas é preciso ampliar o foco e não deixar as operações de lado. Laços fortes entre as equipes de desenvolvimento, segurança e operações garantem um retorno antecipado sobre a qualidade do código, do software ou da aplicação sob a perspectiva da segurança e, consequentemente, reduzem os custos de implementação das correções.
Tradicionalmente, o desenvolvimento era responsável por entregar com rapidez, a segurança cuidava da segurança das aplicações e as operações garantiam a estabilidade. DevSecOps rompe esses silos, elimina a cultura de apontar culpados e une as três funções em torno de um objetivo comum: entregar software com rapidez, segurança e estabilidade. Todas as pessoas compartilham igualmente a responsabilidade pelos três objetivos e usam seus conhecimentos para apoiar as demais. Responsabilidade, empatia e capacitação são características fundamentais de equipes bem-sucedidas. Para isso, os processos também precisam mudar.
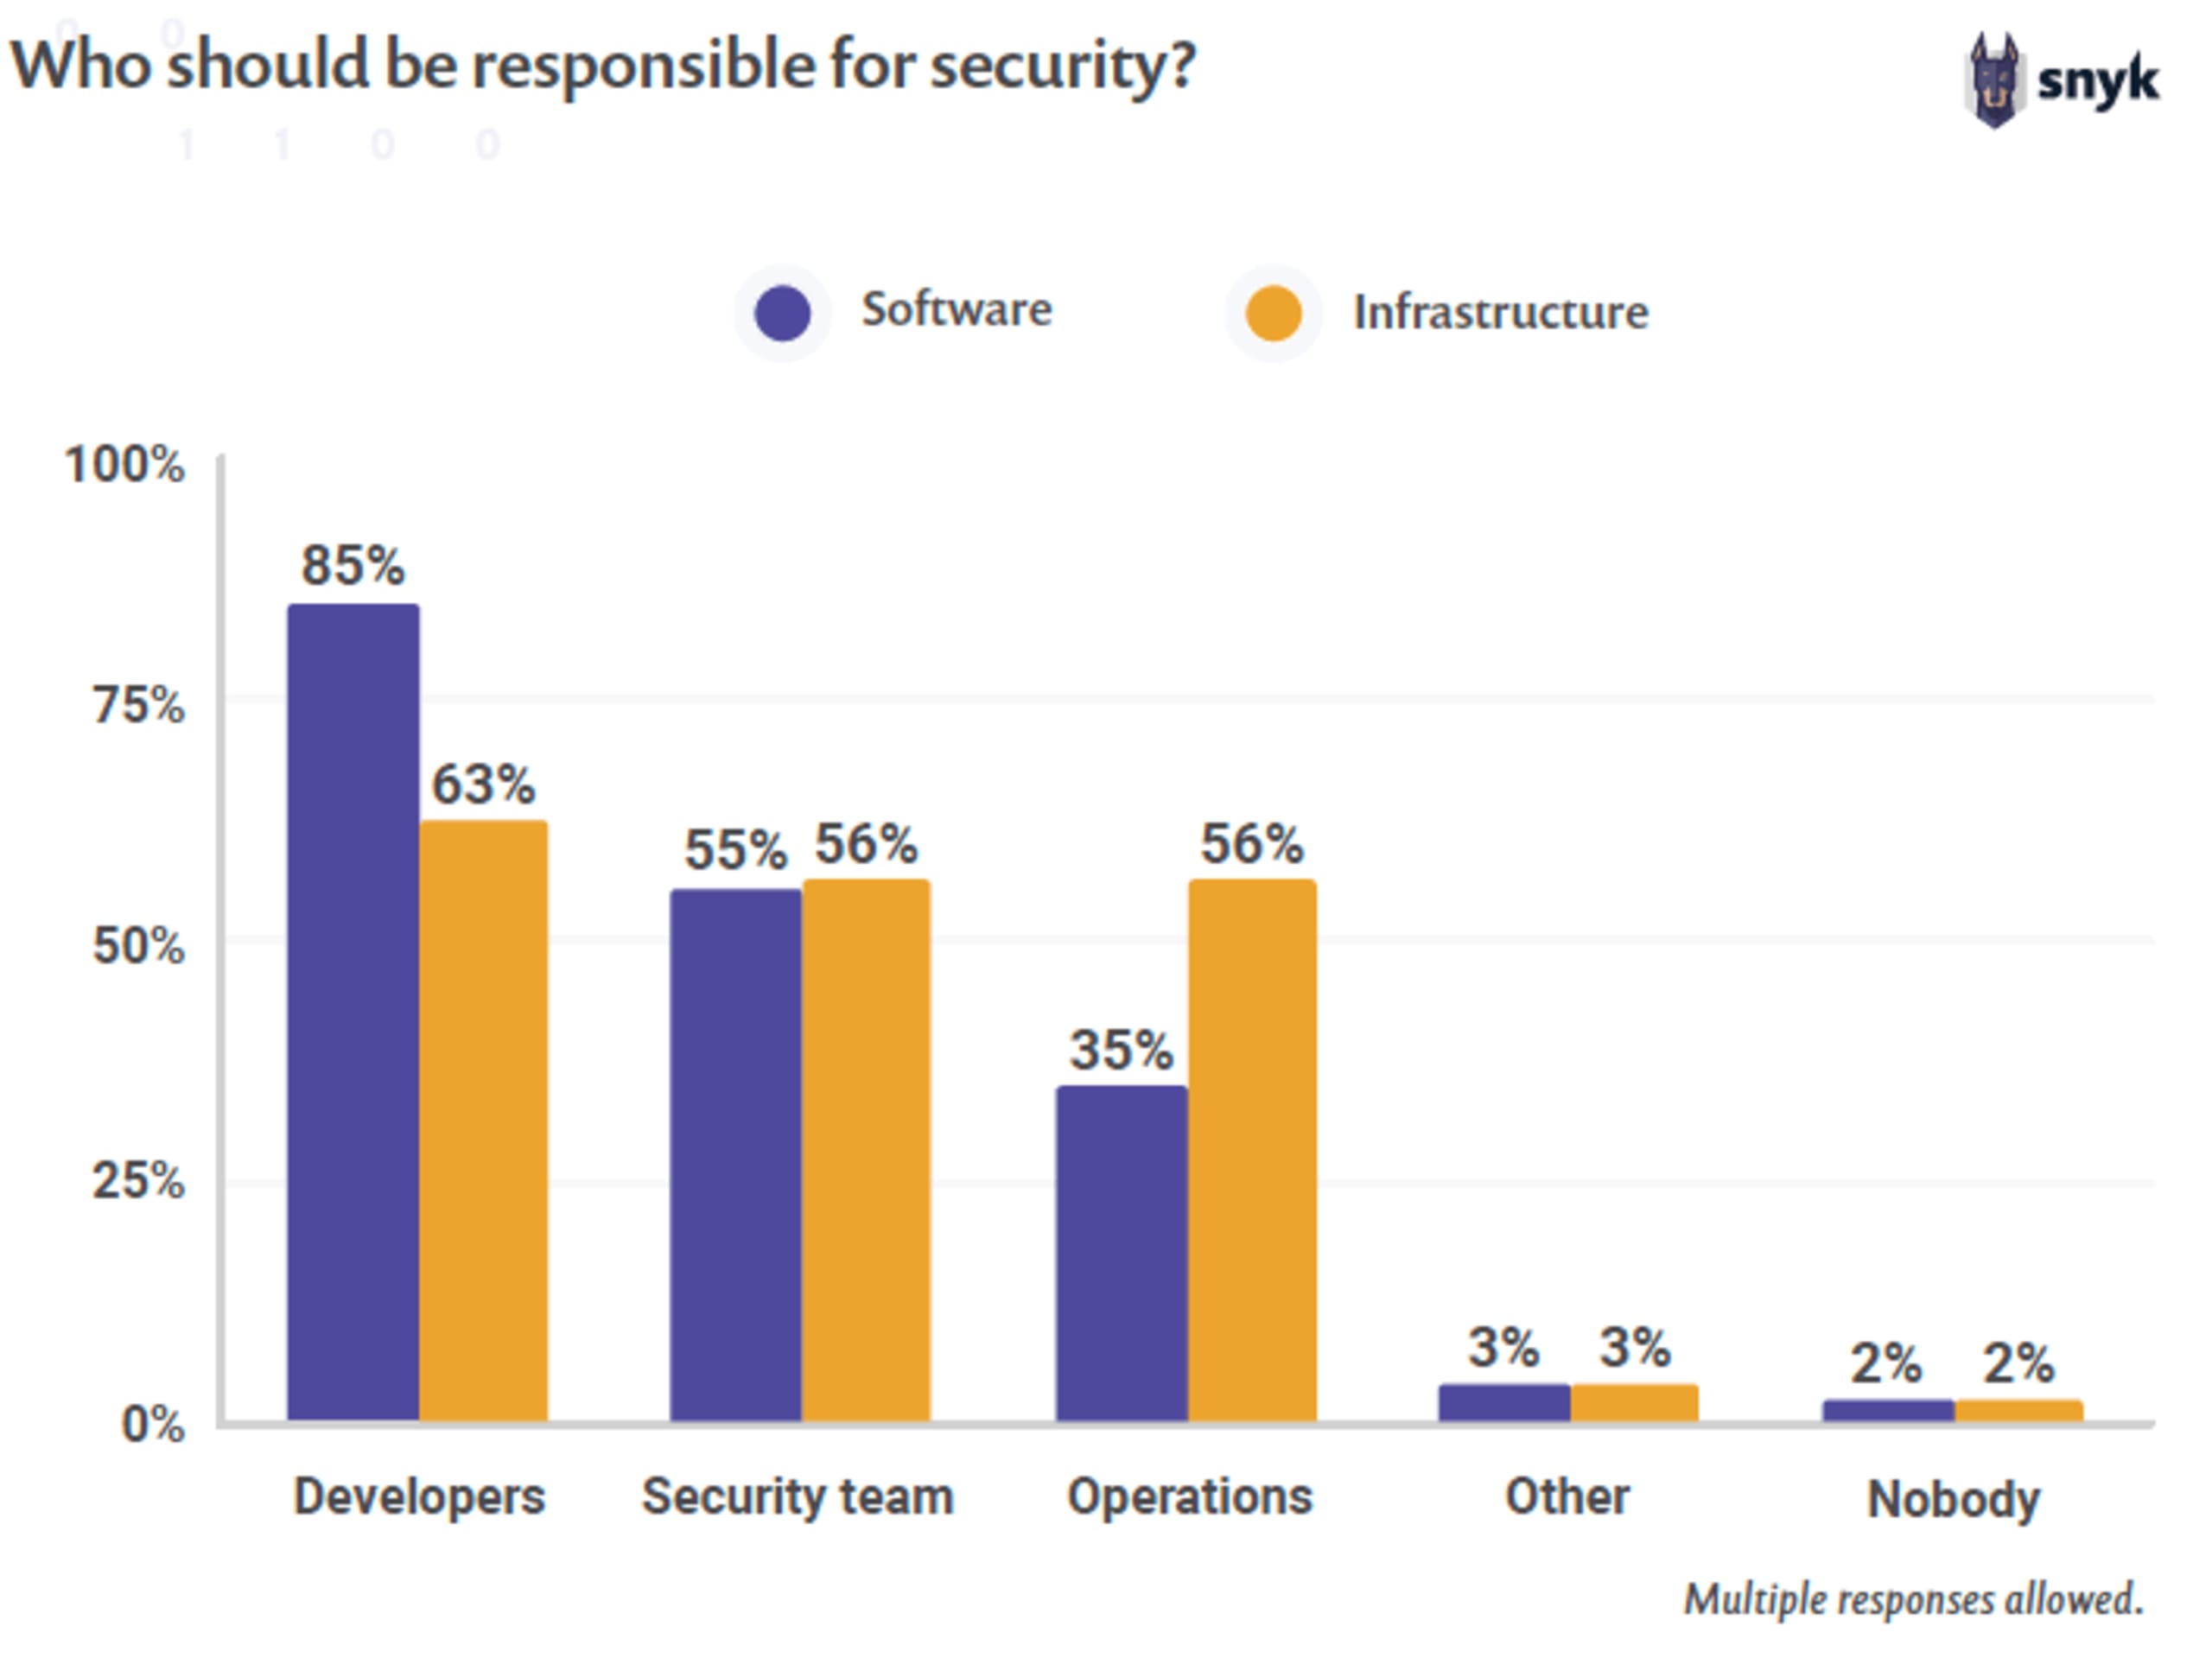
À medida que mais organizações adotam modelos de entrega DevSecOps, as atitudes sobre quem é responsável pela segurança estão mudando. Fonte: relatório State of Open Source Security de 2020
Processos: apoiando a nova cultura DevSecOps
Mudar a mentalidade da organização exige processos que facilitem a adoção da nova cultura. No contexto DevSecOps, analisar os processos organizacionais requer derrubar as barreiras tradicionais impostas por políticas e fluxos de trabalho autoritários. Para apoiar o modelo de responsabilidade compartilhada, é preciso estabelecer um propósito comum entre as diferentes disciplinas.
É preciso eliminar os modelos de bloqueio na transição para DevSecOps. As estratégias tradicionais de segurança definiam marcos específicos para a realização de atividades de segurança e impediam o avanço do processo até que se alcançasse um resultado aceitável. Em algumas organizações com modelos particularmente maduros, as operações implementavam bloqueios semelhantes antes da implantação do software. Esse modelo cria ciclos de feedback longos, que atrasam a entrega de software e reforçam, em última análise, o pensamento baseado em silos.
A responsabilidade mútua é um conceito que deve ser adotado em substituição aos bloqueios e apoiado por mudanças nos processos. As equipes de desenvolvimento, segurança e operações devem trabalhar juntas para atingir todos os objetivos: software rápido, seguro e estável. Processos que incorporem as boas práticas de segurança e operações em todo o pipeline de entrega são fundamentais para estabelecer essa colaboração e responsabilidade. Para isso, é claro, também é preciso contar com as tecnologias adequadas.
Tecnologia: abrindo caminho para o sucesso
Mesmo quando pessoas e processos trabalham juntos para garantir a adoção dessa nova cultura DevSecOps, tudo ainda pode desmoronar se a tecnologia subjacente não acompanhar as mudanças. É preciso adotar tecnologias que se integrem ao pipeline de entrega, sejam fáceis de usar (muitas vezes por meio da automação) e atendam às necessidades multifuncionais de um modelo DevSecOps.
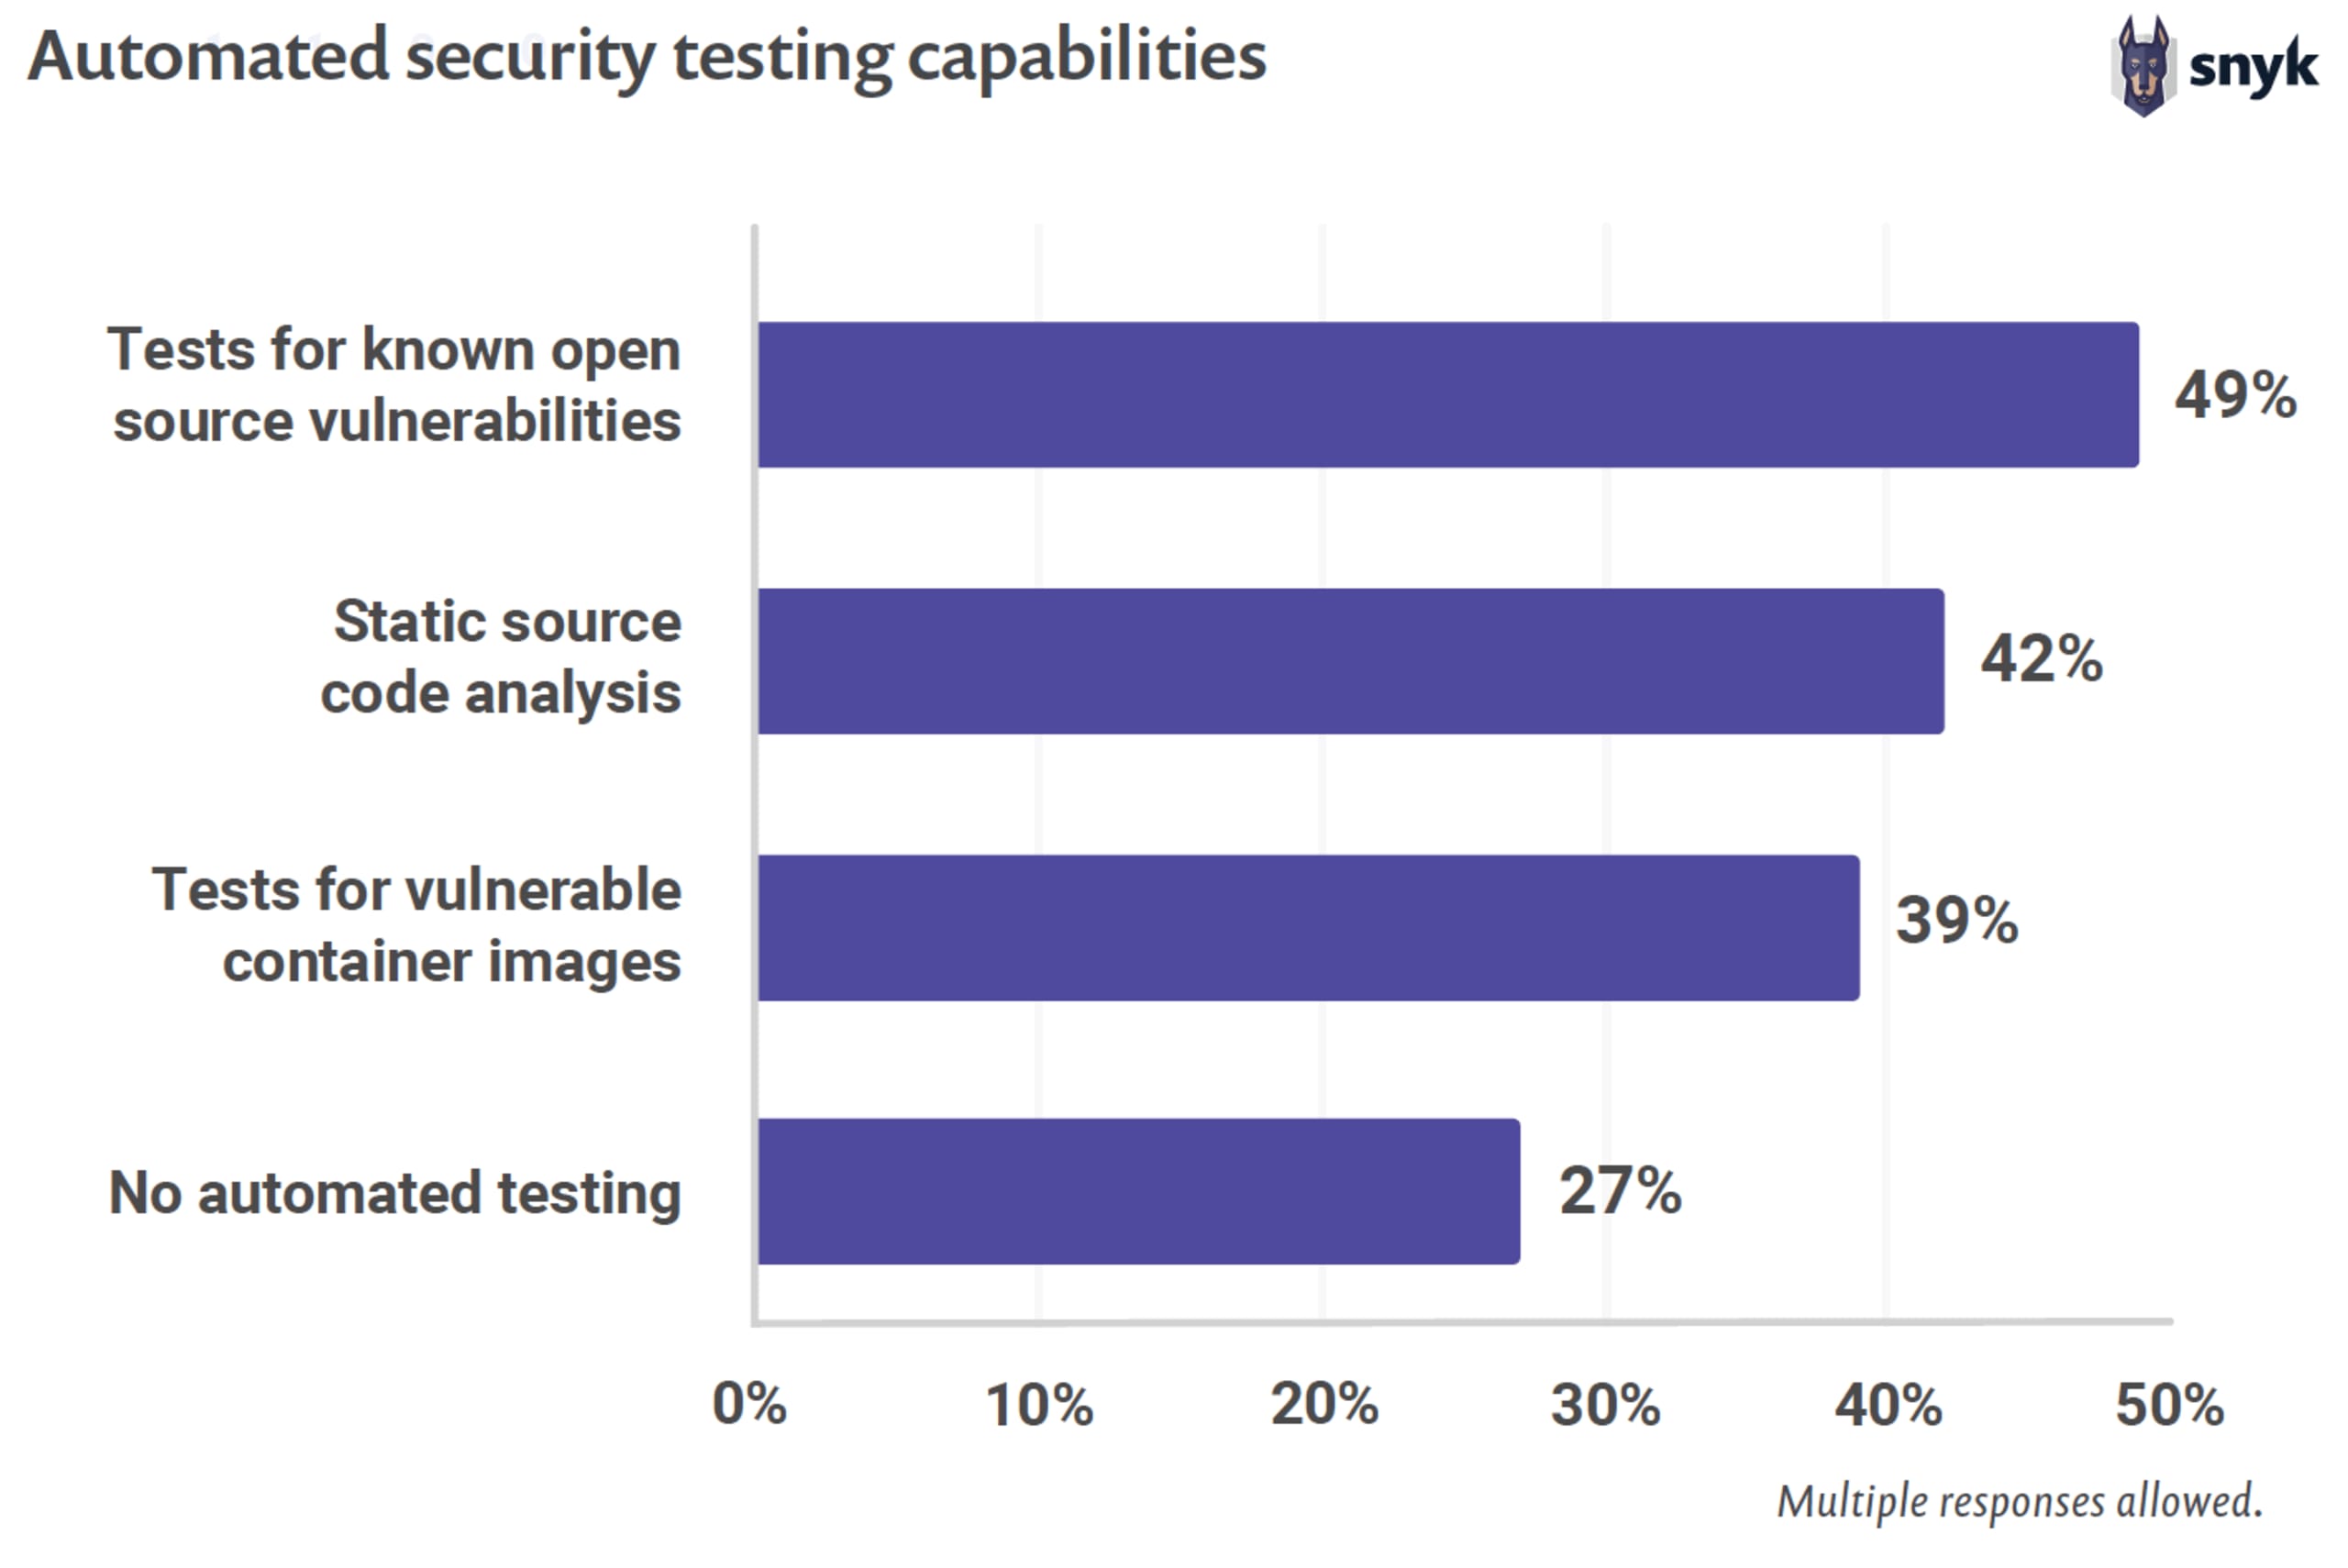
A automação das práticas de segurança pode ser uma etapa importante para viabilizar o DevSecOps; no entanto, a automação é apenas um dos aspectos da construção de uma cultura de DevSecOps.
Quando pensam em tecnologias DevSecOps, muitas pessoas se concentram na automação dos processos de entrega, como builds, promoções e implantações. Mas a automação nem sempre é a resposta certa. As organizações precisam avaliar suas tecnologias e automatizar quando isso for necessário e viável, simplificar sempre que possível e eliminar o que não for prático ou for redundante. Reduzir a quantidade de tecnologias pelas quais o pipeline passa é uma forma pouco valorizada, mas eficaz, de otimizar a entrega de software.
Governança: medindo resultados
Para promover uma mudança cultural em qualquer organização, é preciso acompanhar o progresso, medir o sucesso e identificar desafios. As funções de governança garantem que as práticas sejam seguidas e produzam o impacto esperado. Mesmo que as ferramentas estejam funcionando corretamente, um pipeline pode falhar se os processos associados forem complicados. Da mesma forma, processos bem definidos podem levar a falhas se as pessoas não os adotarem de maneira consistente. Um bom programa de governança trabalha junto com os demais elementos para destacar possíveis áreas problemáticas.
Uma característica importante da governança na cultura DevSecOps é a criação de um programa abrangente de métricas. É preciso demonstrar à empresa que a cultura pode crescer e melhorar continuamente. Como uma mudança cultural, assim como a jornada DevSecOps, é um investimento de longo prazo, é importante demonstrar o valor das iniciativas implementadas ao longo do caminho. A jornada DevSecOps não deve ter como foco um resultado final, mas sim a melhoria contínua e o amadurecimento da cultura na organização. As métricas e os KPIs do programa de governança devem refletir isso.