Mais um pacote malicioso é encontrado no npm, visando carteiras de criptomoedas


17 de junho de 2019
0 minutos de leituraA Komodo, desenvolvedora de carteiras de criptomoedas, esteve recentemente nas notícias como a mais nova vítima de uma tentativa de ataque a criptomoedas por meio da injeção de código malicioso em dependências do npm. O projeto EasyDEX-GUI, que oferece uma interface gráfica do usuário (GUI) para as APIs de criptomoedas da SuperNET/Iguana e é usado pela carteira Agama da Komodo, foi encontrado com um pacote malicioso chamado electron-native-notify. O caso foi divulgado por meio de um commit no repositório de código-fonte do GitHub pelo usuário do GitHub sawlysawly. Estima-se que aproximadamente US$ 13 milhões em criptomoedas estejam armazenados nas carteiras Agama. Uma parte desse valor poderia ter sido roubada se a equipe de segurança do npm não tivesse agido a tempo.
Nós, da Snyk, adicionamos o pacote malicioso ao nosso banco de dados de vulnerabilidades. Se a Snyk monitora seu projeto e encontrarmos a dependência maliciosa (qualquer versão de electron-native-notify), você receberá uma notificação pelos alertas regulares da Snyk.
Se a Snyk não monitora seus projetos e você quiser verificar se eles usam esse pacote, faça isso abaixo ou use nossa CLI para testar seus projetos localmente.
Linha do tempo dos acontecimentos
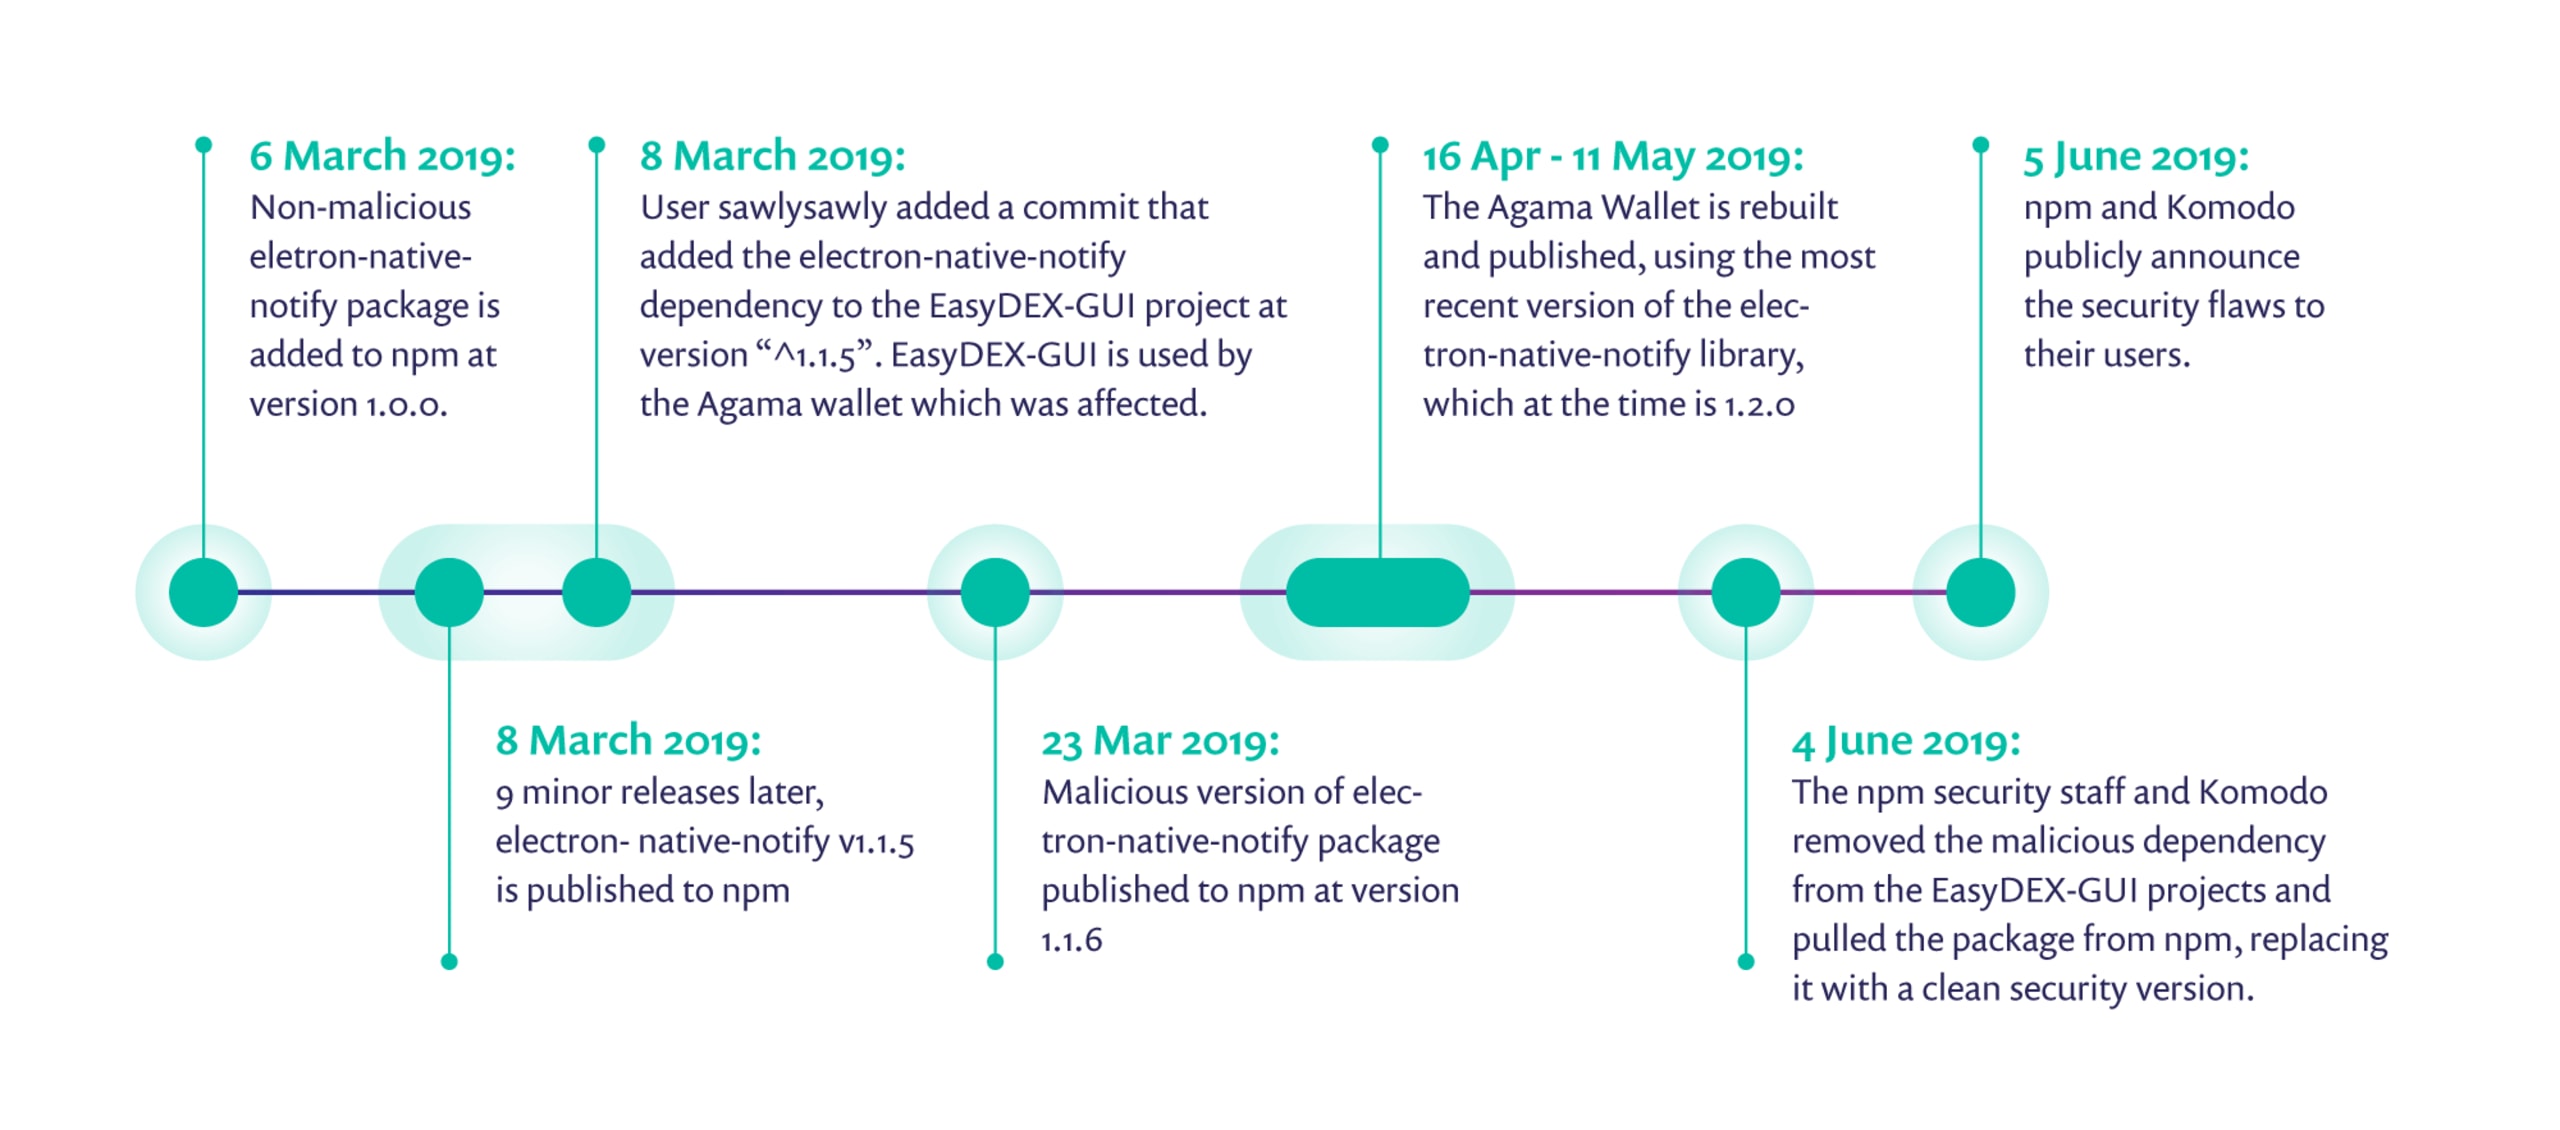
6 de março de 2019: O pacote não malicioso electron-native-notify é adicionado ao npm na versão 1.0.0.
8 de março de 2019: Após 9 versões secundárias, electron-native-notify v1.1.5 é publicado no npm.
8 de março de 2019: O usuário sawlysawly adicionou um commit que incluiu a dependência electron-native-notify na versão “^1.1.5” ao projeto EasyDEX-GUI. O EasyDEX-GUI é usado pela carteira Agama, que foi afetada.
23 de março de 2019: A versão maliciosa 1.1.6 do pacote electron-native-notify é publicada no npm.
Em algum momento entre 16 de abril e 11 de maio de 2019: A carteira Agama é recompilada e publicada usando a versão mais recente da biblioteca electron-native-notify, que na época era a 1.2.0.
4 de junho de 2019: A equipe de segurança do npm e a Komodo removem a dependência maliciosa dos projetos EasyDEX-GUI e retiram o pacote do npm, substituindo-o por uma versão segura e limpa.
5 de junho de 2019: npm e Komodo anunciam publicamente as falhas de segurança a seus usuários.
O impacto
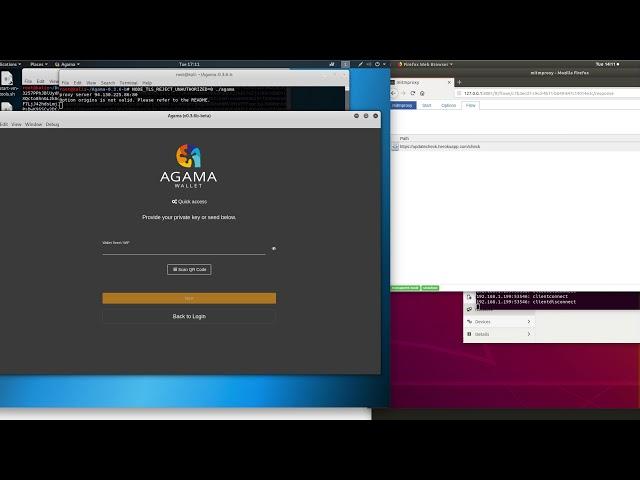
O código malicioso envia uma solicitação HTTP GET para um endpoint do Heroku, https://updatecheck.herokuapp.com/check, que, segundo relatos, baixa um payload que é executado em seguida e envia a semente da carteira para o mesmo servidor. A equipe do npm criou um vídeo que mostra isso em ação:
Fui afetado. O que devo fazer agora?
Sua prioridade imediata deve ser verificar se você está usando a biblioteca maliciosa em questão. Se estiver, as próximas compilações do seu aplicativo falharão, mas os aplicativos já implantados provavelmente contêm o código malicioso (e talvez estejam executando-o).
Se a Snyk monitora seu projeto e seu aplicativo contiver esse pacote malicioso, você receberá uma notificação pelos alertas regulares da Snyk.
Se você ainda não monitora seus projetos com a Snyk, pode fazer um teste pontual com a Snyk nos seus repositórios ou usar nossa CLI para testar seus projetos localmente.
Se você usa a carteira Amama ou tem outros ativos além de KMD e BTC, a Komodo recomenda fortemente transferir todos os fundos da Agama para um novo endereço o mais rápido possível. Na página de suporte, a empresa lista carteiras seguras e explica como fazer a transferência.
Comece a jogar Capture the Flag
Aprenda a resolver desafios de Capture the Flag assistindo à gravação sob demanda do nosso workshop virtual introdutório.