Snyk dá as boas-vindas à Enso: ajudando líderes de segurança a expandir seu programa de AppSec com ASPM

7 de junho de 2023
0 minutos de leituraÀ medida que nos aproximamos da segunda metade de 2023, as equipes de segurança e desenvolvimento estão presenciando mudanças sísmicas no universo da segurança de aplicações. A IA está impulsionando uma revolução na produtividade do desenvolvimento, permitindo que desenvolvedores de todos os tipos — e até mesmo quem não é desenvolvedor — criem código mais rápido do que nunca. Ao mesmo tempo, está cada vez mais difícil para desenvolvedores e profissionais de AppSec identificar e priorizar os riscos reais para os negócios. Com os testes de segurança sendo deslocados para as etapas iniciais do desenvolvimento, ter visibilidade total da cadeia de suprimentos de software pode parecer uma batalha difícil para as equipes de AppSec. Elas tentam descobrir todos os aplicativos e garantir visibilidade sobre eles e sobre a cobertura das ferramentas de segurança (ou a falta dela). Depois, precisam lidar com listas de vulnerabilidades de cada ferramenta e têm dificuldade para correlacionar os resultados e decidir onde concentrar seus recursos limitados.
À medida que a função de AppSec passa a ser criar e governar um programa no qual os desenvolvedores são responsáveis por encontrar e corrigir problemas de segurança, as equipes de AppSec precisam de um conjunto de ferramentas que permita ampliar a visibilidade e o controle para gerenciar melhor o processo de segurança.
Por isso, temos o prazer de anunciar hoje nossa intenção de adquirir Enso, pioneira em gerenciamento da postura de segurança de aplicações (ASPM). A Snyk vai combinar os recursos de ASPM da Enso com a priorização baseada em riscos do Insights (também anunciado hoje), além das ferramentas da plataforma Snyk, adoradas por desenvolvedores e reconhecidas por profissionais de segurança. Com essa combinação de recursos, as equipes de segurança poderão ampliar seu programa de AppSec para abranger todos os aplicativos e desenvolvedores ao longo do SDLC, enquanto os desenvolvedores se concentram nos problemas mais importantes!
Enso + Snyk: juntas, ainda melhores
Ao criar um programa de segurança centrado nos desenvolvedores e capaz de crescer em escala, as equipes de segurança de aplicações precisam responder a quatro perguntas importantes:
Quais são todos os ativos de software da minha empresa ao longo do SDLC que precisam de proteção?
Quais desses ativos estão sendo testados por uma ferramenta de segurança?
Como posso configurar e implementar facilmente ferramentas de segurança onde há lacunas?
Quais ativos são críticos para os negócios e devem ser priorizados?
Com os recursos de orquestração da Enso, a descoberta automática de ativos e controles e a classificação do impacto nos negócios, as equipes de segurança de aplicações poderão identificar rapidamente quais ativos existem na empresa e quais ferramentas da Snyk ou de terceiros são usadas para testá-los. Quando houver lacunas de cobertura, a plataforma da Snyk facilitará a configuração e a implementação de nossas ferramentas de segurança em toda a organização e em escala. A profundidade das soluções de segurança da Snyk e a priorização baseada em riscos e com contexto das aplicações do Insights, combinadas com os poderosos recursos da Enso para descoberta de ativos e cobertura de controles, ajudarão as equipes de segurança de aplicações e os desenvolvedores a concentrar seus esforços nos problemas mais importantes. Pela primeira vez, as equipes de segurança de aplicações terão políticas e proteções automatizadas, podendo dedicar mais tempo à colaboração com os desenvolvedores para criar com agilidade e manter a segurança.
Ao eliminar a necessidade de procurar manualmente repositórios, artefatos e outros ativos e, depois, implementar ferramentas de segurança para preencher lacunas, as equipes de segurança poderão se concentrar na colaboração com os desenvolvedores e as equipes de plataforma para definir políticas e proteções de desenvolvimento seguro, em vez de correr atrás do prejuízo. A Snyk vai automatizar e ampliar o programa para abranger todos os aplicativos e garantir que o desenvolvimento seja seguro desde o início. Assim, oferecerá a primeira e única plataforma de segurança para desenvolvedores que combina as ferramentas de segurança de aplicações que eles adoram com uma visão holística da postura de segurança das aplicações, tão necessária para as equipes de AppSec.
Insights: entenda melhor os riscos dos aplicativos
Hoje, durante o SnykLaunch, também anunciamos o Insights. Essa novidade exclusiva da plataforma de segurança para desenvolvedores da Snyk prioriza os problemas ao reunir um amplo contexto sobre as aplicações, ajudando as equipes de segurança e desenvolvimento a entender melhor como priorizar e corrigir problemas de segurança.
O Insights responde diretamente a um dos principais desafios enfrentados hoje pela maioria das equipes de desenvolvimento e AppSec: priorizar o enorme volume de problemas acumulados sem entender de fato os riscos que representam para os negócios.
Muitas equipes ainda adotam uma abordagem isolada para classificar e priorizar o trabalho de correção: usam ferramentas SAST para priorizar problemas no código, ferramentas SCA para priorizar problemas de código aberto e assim por diante. Além disso, dão muita importância à gravidade técnica e teórica de cada problema, sem analisar outras informações contextuais. Essa abordagem dificulta a priorização porque, no mundo real, os problemas não existem de forma isolada: eles fazem parte do contexto altamente complexo e dinâmico das aplicações modernas.
O Insights resolve esses desafios ao reunir dados de toda a Snyk e de outras fontes para criar uma visão 360° da aplicação. Em um gráfico visual, ele mostra os problemas, os componentes da aplicação e o contexto de como ela é implantada e usada em produção. Isso oferece às equipes de segurança uma visão abrangente da aplicação, permitindo avaliar melhor os riscos de cada problema e ajudar os desenvolvedores a entender seu possível impacto e como resolvê-lo.
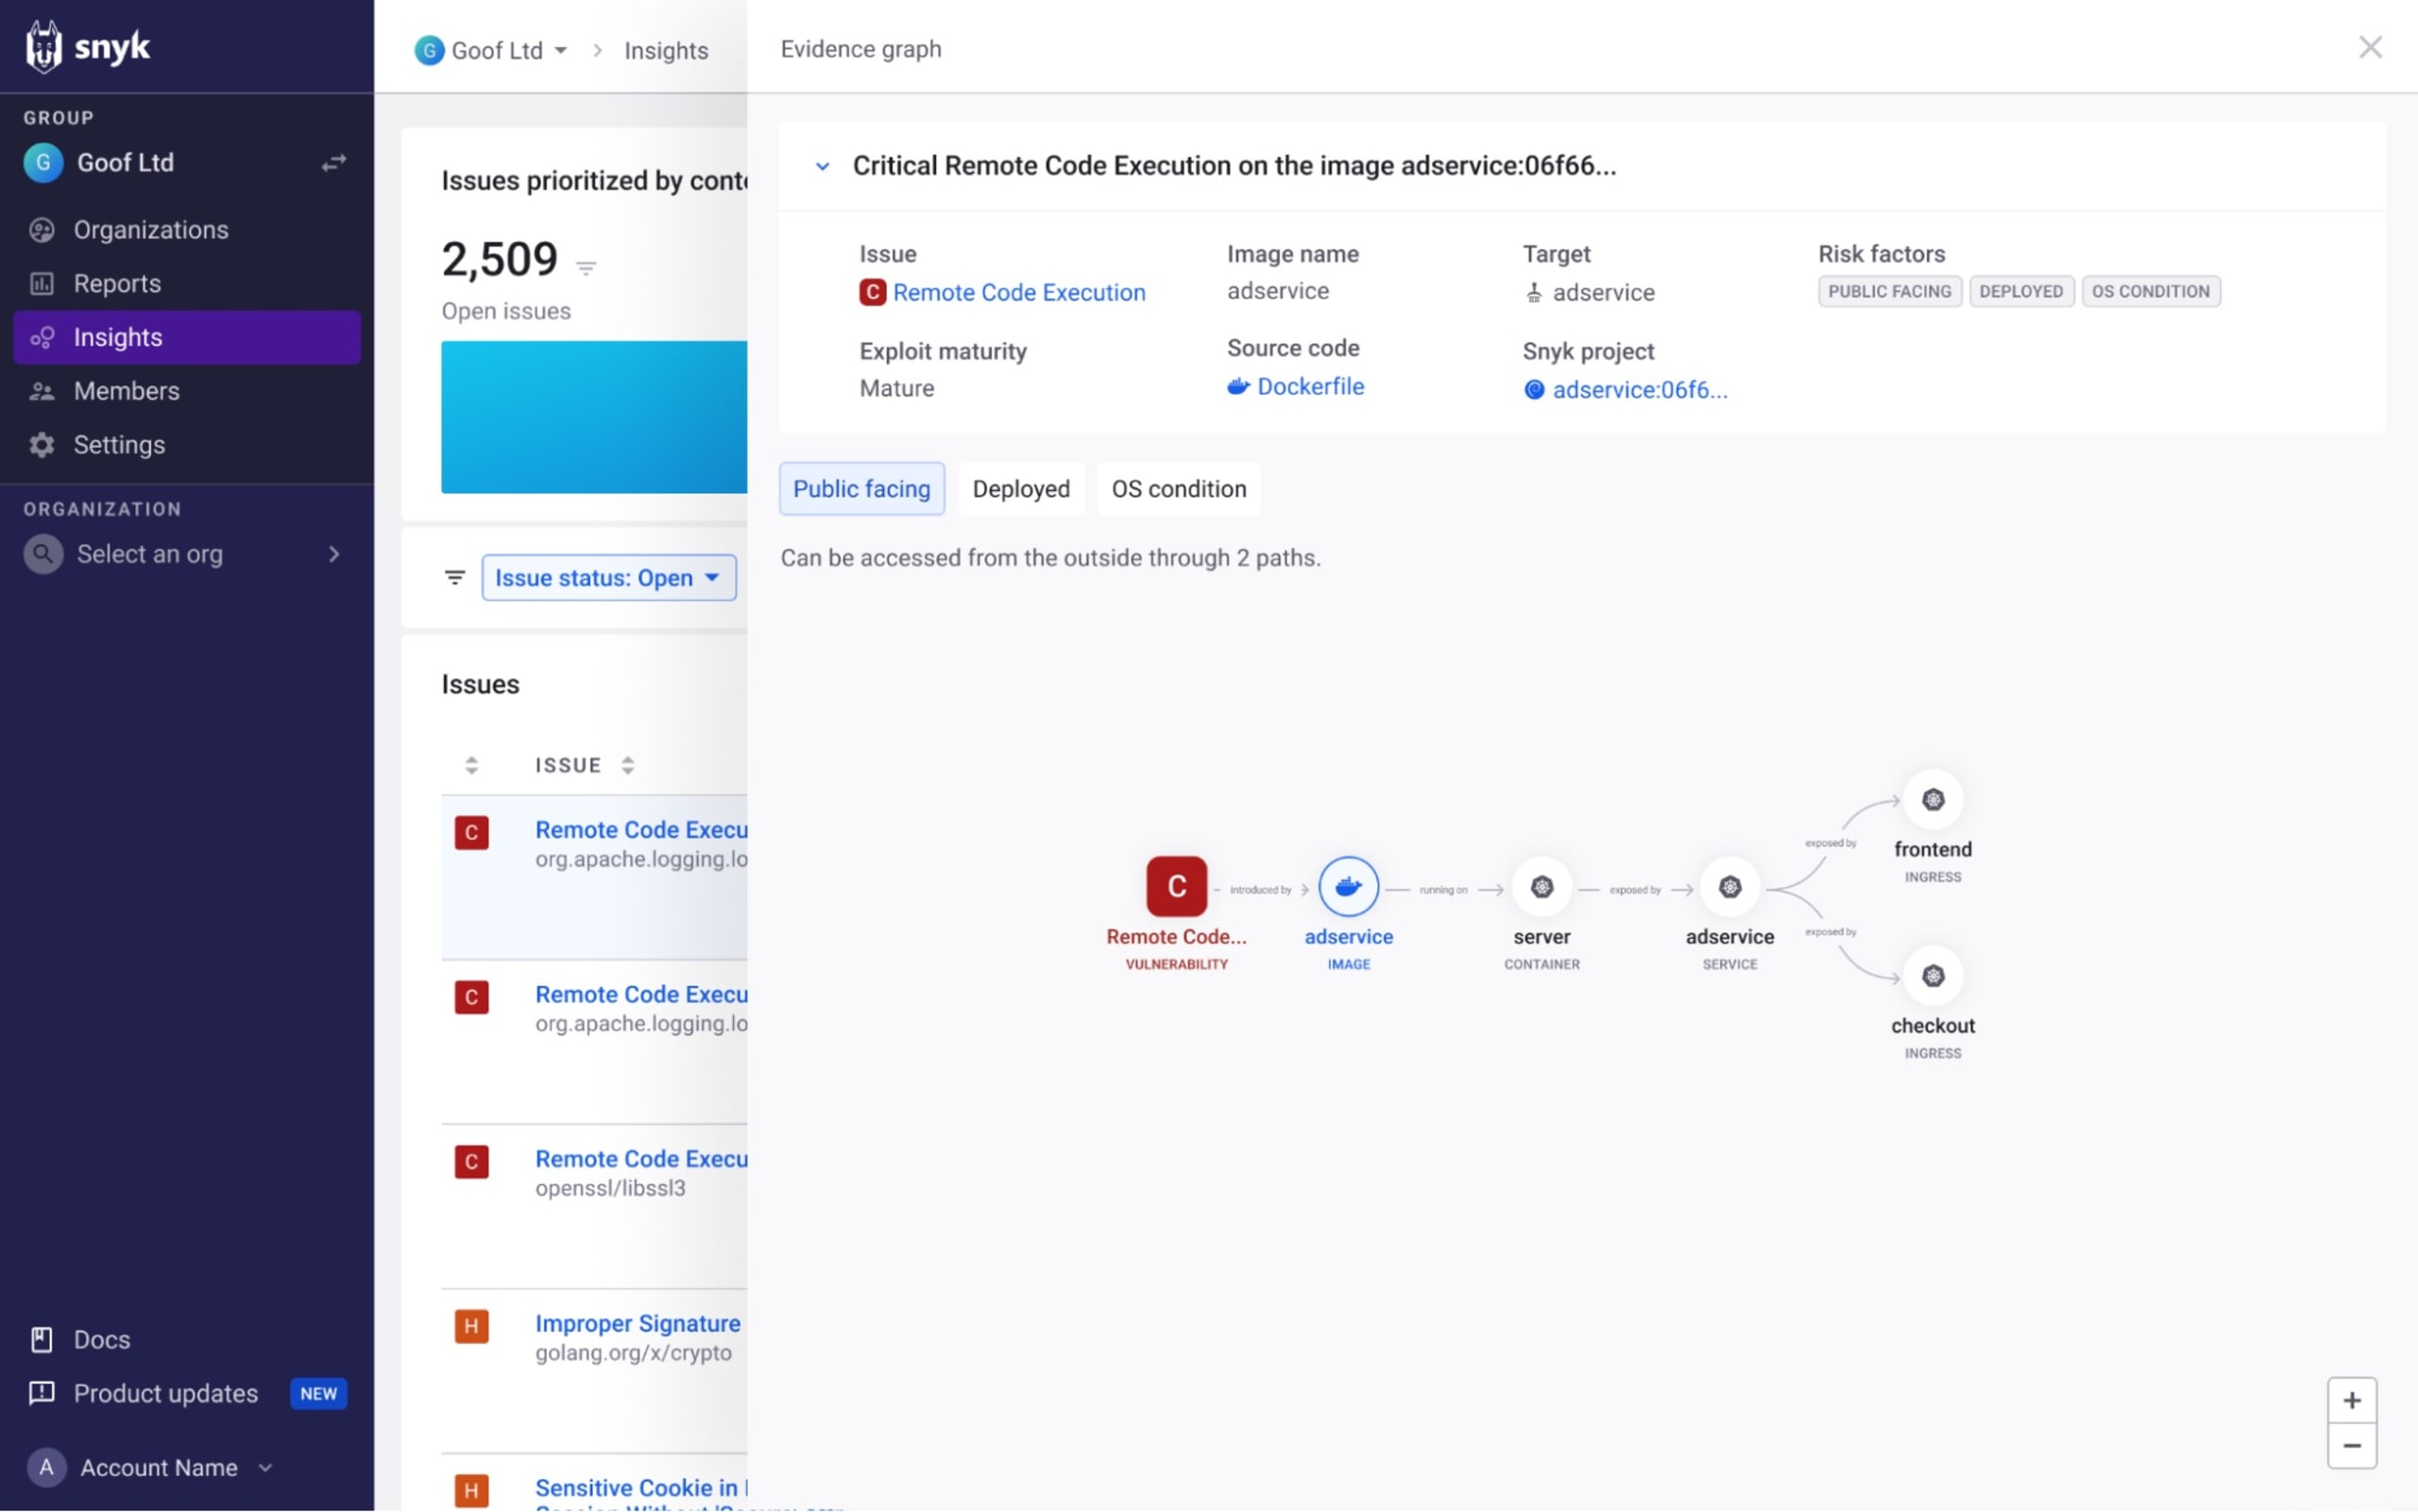
Combinar essa compreensão da aplicação com os recursos de descoberta de ativos da Enso fortalecerá a priorização baseada em riscos e ajudará desenvolvedores e equipes de segurança a se concentrarem nos principais riscos para os negócios.
Para saber mais sobre o Insights e como ele ajuda a priorizar problemas de forma mais eficaz e baseada em riscos, leia o artigo de anúncio.
O que vem por aí na Snyk?
Neste ano, nosso principal objetivo é oferecer gerenciamento da postura de segurança de aplicações (ASPM) de ponta a ponta. Essas novidades da nossa plataforma, assim como os próximos recursos que serão lançados ao longo do ano, ajudarão você a:
Gerenciar a postura de segurança definindo, administrando e acompanhando padrões de governança.
Explorar a aplicação como um todo, criando um modelo que vai do código-fonte à nuvem.
Gerenciar riscos e correções com ferramentas que reduzem o ruído e priorizam primeiro os problemas de maior risco.
Adaptar a experiência do desenvolvedor às suas necessidades de segurança.
Para saber mais sobre nossos novos recursos, confira a apresentação completa do SnykLaunch, realizada em 7 de junho de 2023.


