As 5 configurações incorretas mais assustadoras da AWS
Shilpi Bhattacharjee

31 de outubro de 2022
0 minutos de leituraEm 2022, a AWS (Amazon Web Services) continua sendo uma das principais plataformas de nuvem e segue reconhecida como líder em serviços de infraestrutura e plataforma em nuvem.A AWS representa 34% dos provedores de serviços de infraestrutura em nuvem, por isso muitas organizações hoje mantêm toda, a maior parte ou pelo menos uma parte da infraestrutura na AWS.
Migrar para um provedor de nuvem, como a AWS, oferece benefícios significativos aos clientes — incluindo possíveis reduções de custos, escalabilidade, vantagem competitiva, mais segurança e oportunidades de colaboração, entre outros —, mas a configuração precisa ser feita corretamente para evitar possíveis violações de segurança.
Confira as cinco principais configurações incorretas da AWS que você deve conhecer para evitar possíveis brechas de segurança na sua infraestrutura:
Configuração incorreta do AWS CloudTrail
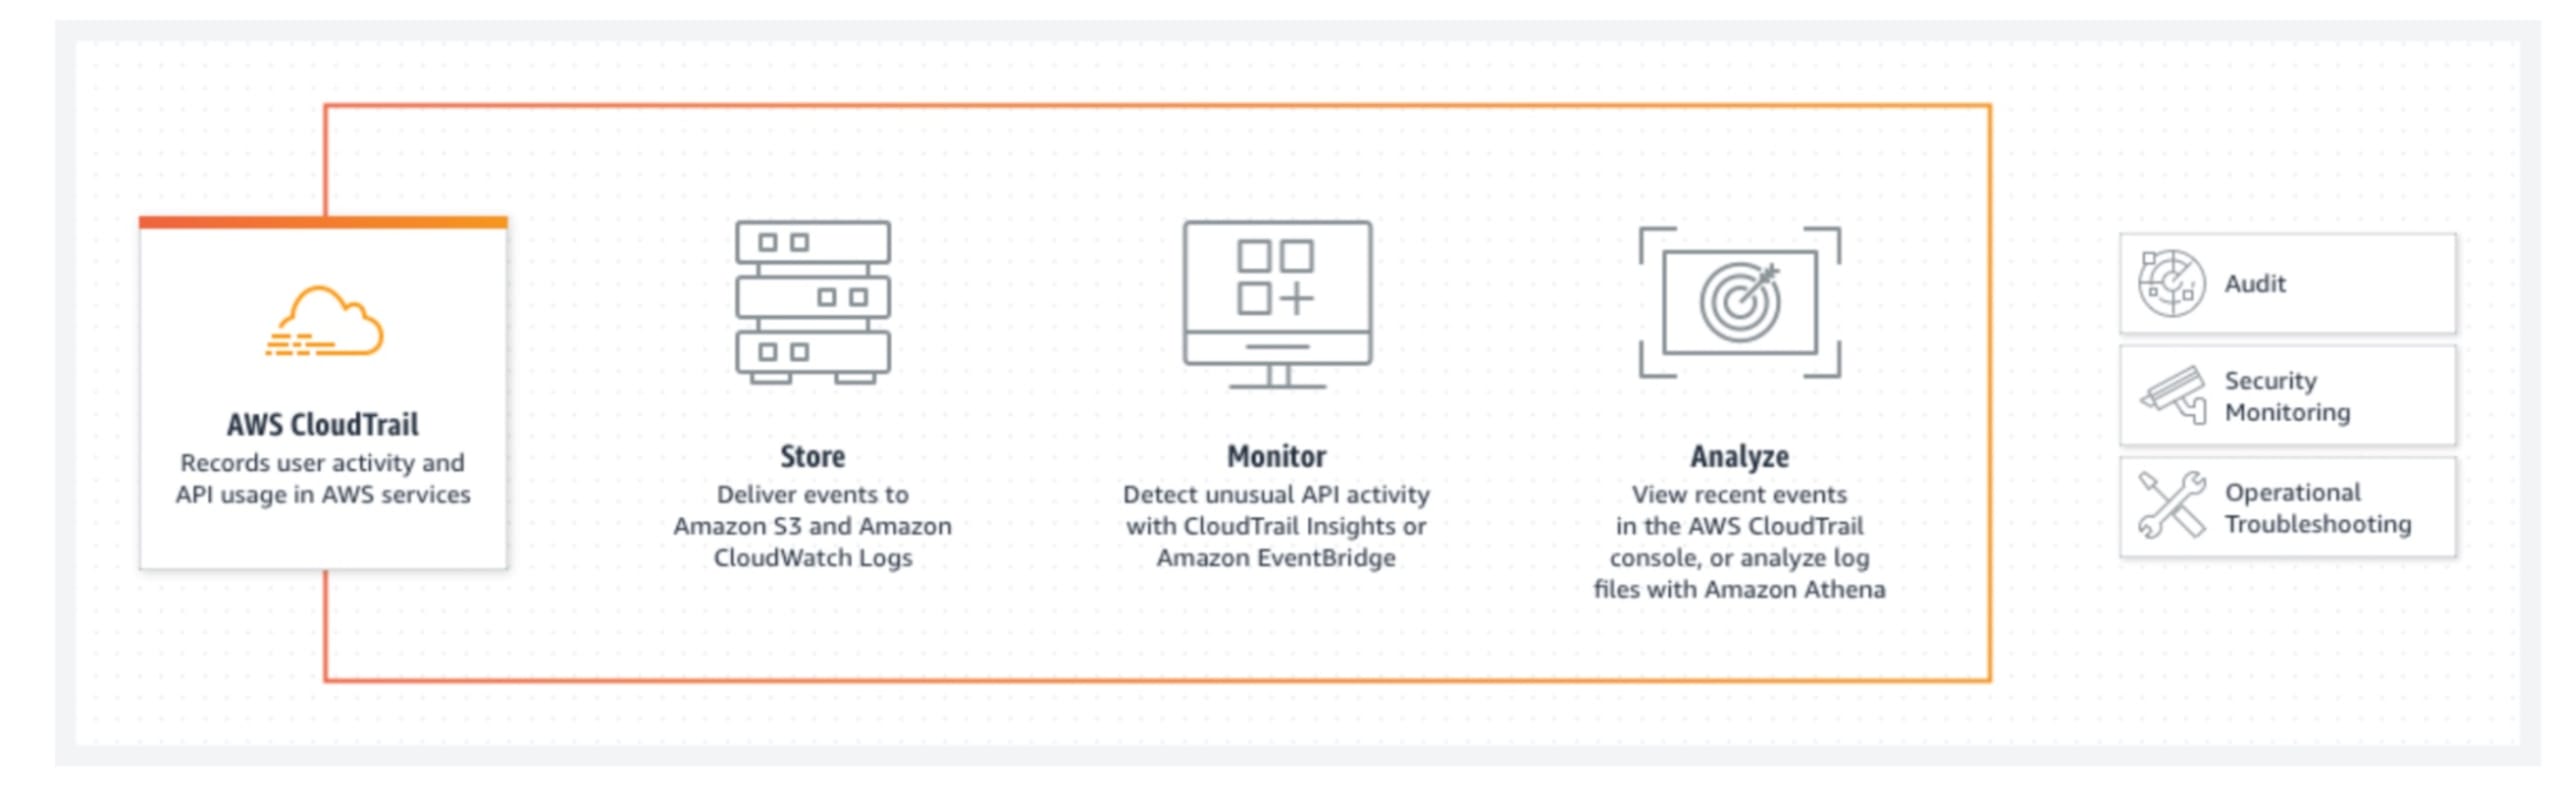
A primeira configuração incorreta preocupante talvez seja a mais importante. A configuração incorreta do AWS Cloud Trail está relacionada ao serviço de monitoramento da AWS, que deve estar ativado na sua organização da AWS e em todas as contas da AWS. Mesmo que ele não esteja ativado nas suas contas da AWS, deve estar habilitado em todas as regiões, e os logs devem ser armazenados em um bucket do S3 separado. Essas medidas de segurança são essenciais, pois, sem elas, um invasor pode obter acesso à sua conta da AWS.
Em caso de violação de segurança, você não teria como identificar o que o invasor fez na conta da AWS — essa é a função do CloudTrail. Ao identificar as ações de um usuário do AWS IAM, o CloudTrail permite seguir as pistas deixadas por um usuário mal-intencionado e descobrir o que foi alterado durante a violação. Ativar o AWS CloudTrail oferece as ferramentas e as informações necessárias para garantir que seu plano de resposta a incidentes funcione.
Configuração incorreta do AWS IAM
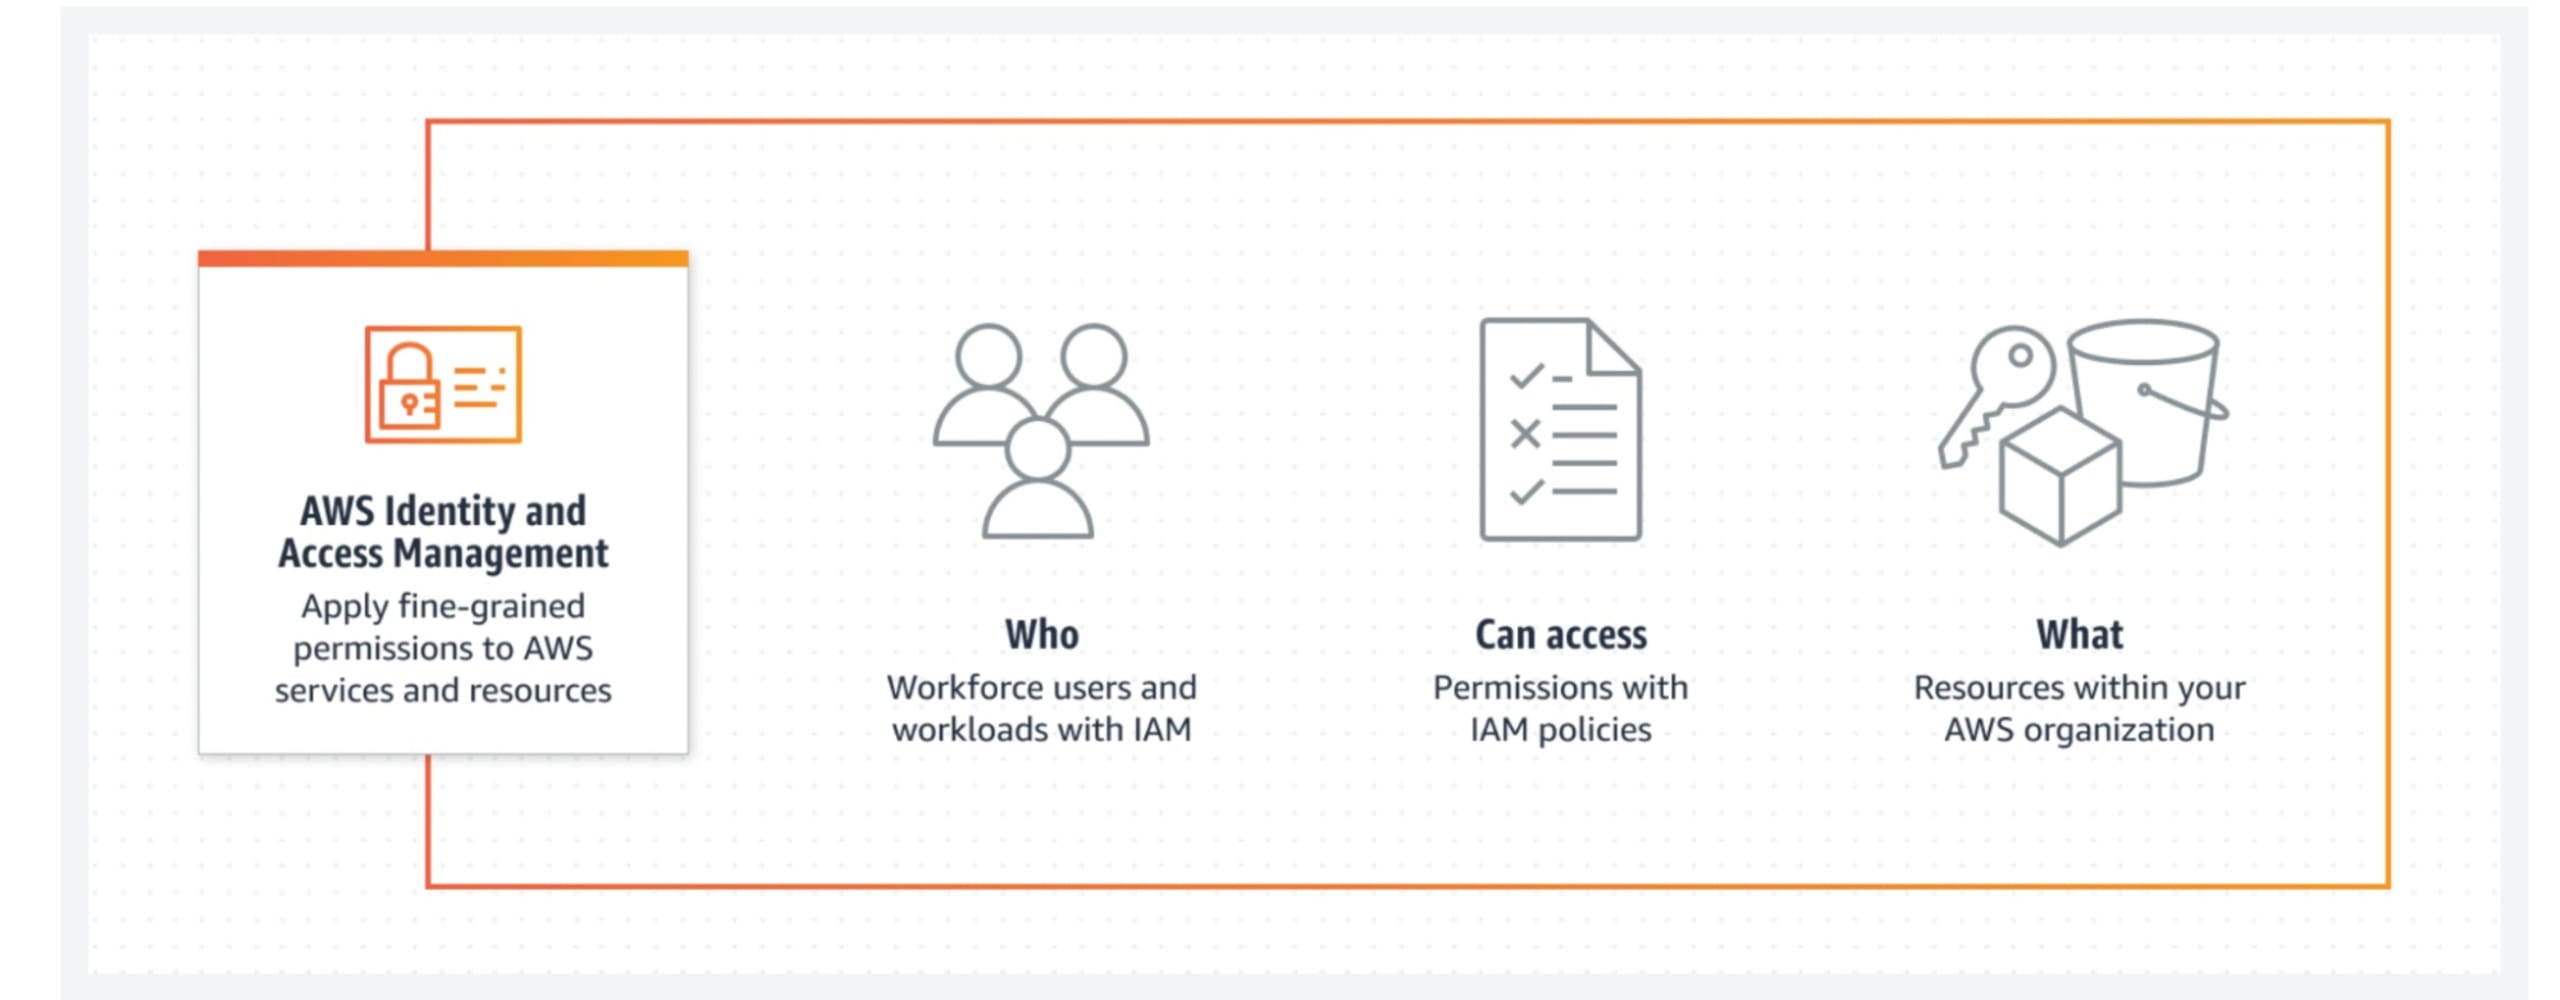
A segunda configuração incorreta da AWS é a do AWS IAM (Identity and Access Management). A identidade é o aspecto mais importante na nuvem. Por isso, perder o acesso às suas credenciais, deixá-las registradas em texto simples em segredos no GitHub ou em outros serviços de armazenamento, ou usar usuários do IAM na AWS sem MFA ou como usuário da conta raiz são erros graves de configuração.
Isso é perigoso porque, se você conceder aos usuários acesso à conta raiz e também usar um usuário do IAM com MFA, um invasor que conseguir acessar essas credenciais gravadas em texto simples poderá usá-las para fazer login e, potencialmente, realizar qualquer ação na conta da AWS à qual tiver acesso.
Configuração incorreta de bucket do AWS S3
A próxima configuração incorreta da AWS a observar é a do bucket do S3, que ocorre quando ele fica acessível sem os controles de autorização adequados.
Lembre-se do bucket do CloudTrail que mencionamos acima. Se você der acesso a qualquer pessoa da sua organização e um invasor conseguir acessar credenciais internas, ele poderá excluir os logs do CloudTrail, impedindo você de descobrir o que aconteceu.
Configuração incorreta do AWS EC2
A quarta configuração incorreta da AWS é a do AWS EC2 (Elastic Compute Cloud). Uma configuração incorreta comum do AWS EC2 acaba expondo à internet o aplicativo hospedado na instância. Se o aplicativo estiver vulnerável, usuários mal-intencionados poderão atacá-lo caso a regra do firewall, também chamada de grupo de segurança da AWS, permita acesso pela internet. Usar um perfil de instância do IAM com acesso a tudo na sua organização também cria um risco de segurança.
Isso é muito preocupante porque pode abrir caminho para uma possível violação de dados. Quando um usuário mal-intencionado consegue acessar uma instância do EC2, pode usá-la para tentar acessar tudo na conta, dependendo da gravidade das configurações incorretas da AWS.
Configuração incorreta do AWS RDS
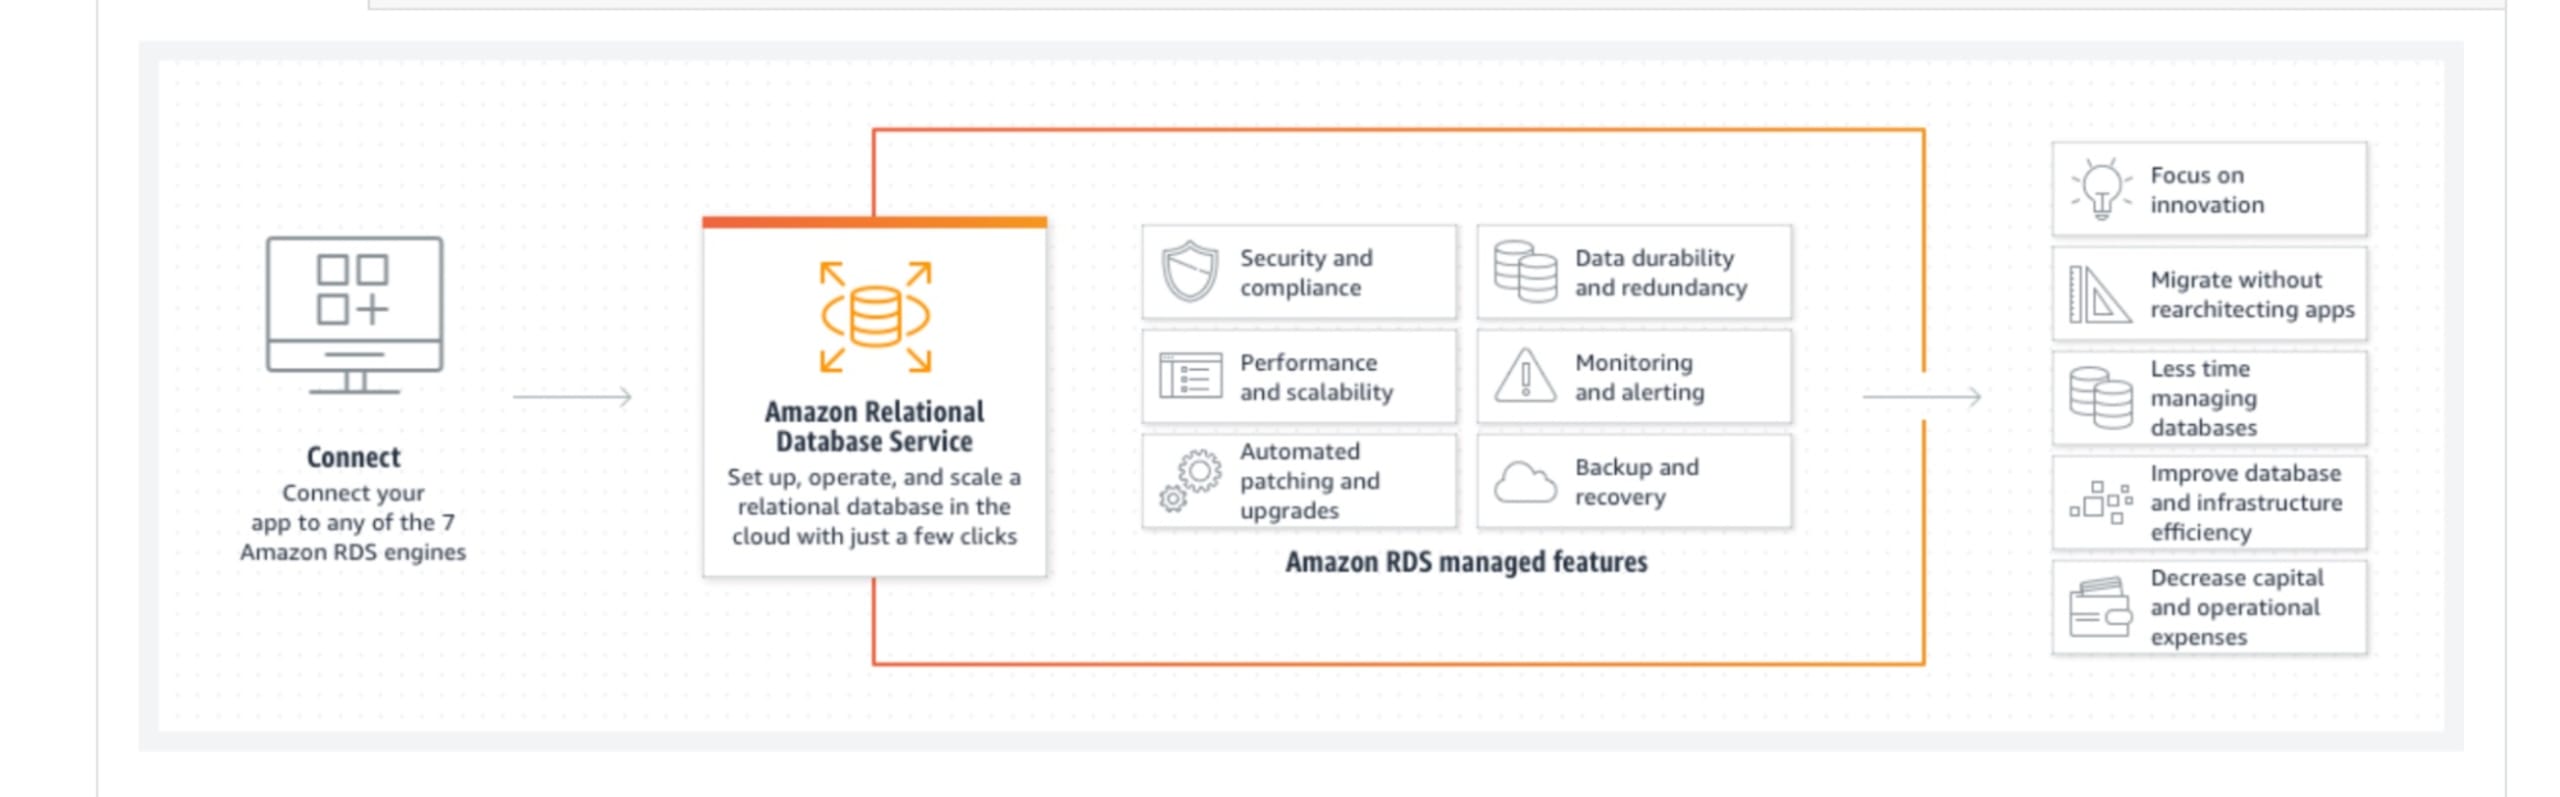
Mesmo sendo um serviço gerenciado pela AWS, ele ainda pode ser configurado incorretamente. Por exemplo, você pode deixar sua instância do RDS acessível pela internet e configurar um grupo de segurança ou uma regra de firewall que permita acesso pela internet usando uma porta padrão, que qualquer pessoa sabe qual procurar. Você também pode deixar os snapshots de backup das máquinas virtuais e das instâncias do RDS acessíveis pela internet, permitindo que qualquer pessoa veja os dados armazenados anteriormente, além de deixar o banco de dados sem autenticação.
Isso é arriscado porque se trata de um banco de dados, que pode conter informações como seus dados pessoais e os de clientes. No entanto, com os controles e as configurações adequados da AWS para seu aplicativo, você pode evitar possíveis violações e ataques de negação de serviço. Para acompanhar as vulnerabilidades conhecidas da AWS e saber mais sobre como configurar suas contas da AWS para reforçar a segurança, confira os recursos abaixo.
Boas práticas de segurança da AWS e vulnerabilidades conhecidas publicamente:
Vulnerabilidades de segurança conhecidas publicamente na AWS
Boas práticas de segurança do AWS CloudTrail
Boas práticas de segurança do AWS IAM
Boas práticas de segurança do AWS EC2
Boas práticas de segurança do AWS S3
Boas práticas de segurança do AWS RDS
Não deixe de conferir nosso conteúdo especial de Halloween sobre essas configurações incorretas:
Para saber mais sobre grandes violações de segurança na AWS e como evitá-las, clique aqui.