As duas imagens base do Docker mais populares têm mais de 500 vulnerabilidades cada

William Henry
17 de abril de 2019
0 minutos de leituraBoas-vindas ao relatório de segurança do Docker “Adote uma abordagem preventiva para a segurança do Docker”. Este relatório está dividido em várias publicações:
As duas imagens base do Docker mais populares têm mais de 500 vulnerabilidades cada
80% dos desenvolvedores não estão cuidando da segurança do Docker
Tome medidas para melhorar a segurança das suas imagens Docker
Ou baixe nosso relatório em PDF, feito com todo o carinho, que reúne todas essas informações e muito mais em um só lugar.
Vulnerabilidades conhecidas em imagens Docker
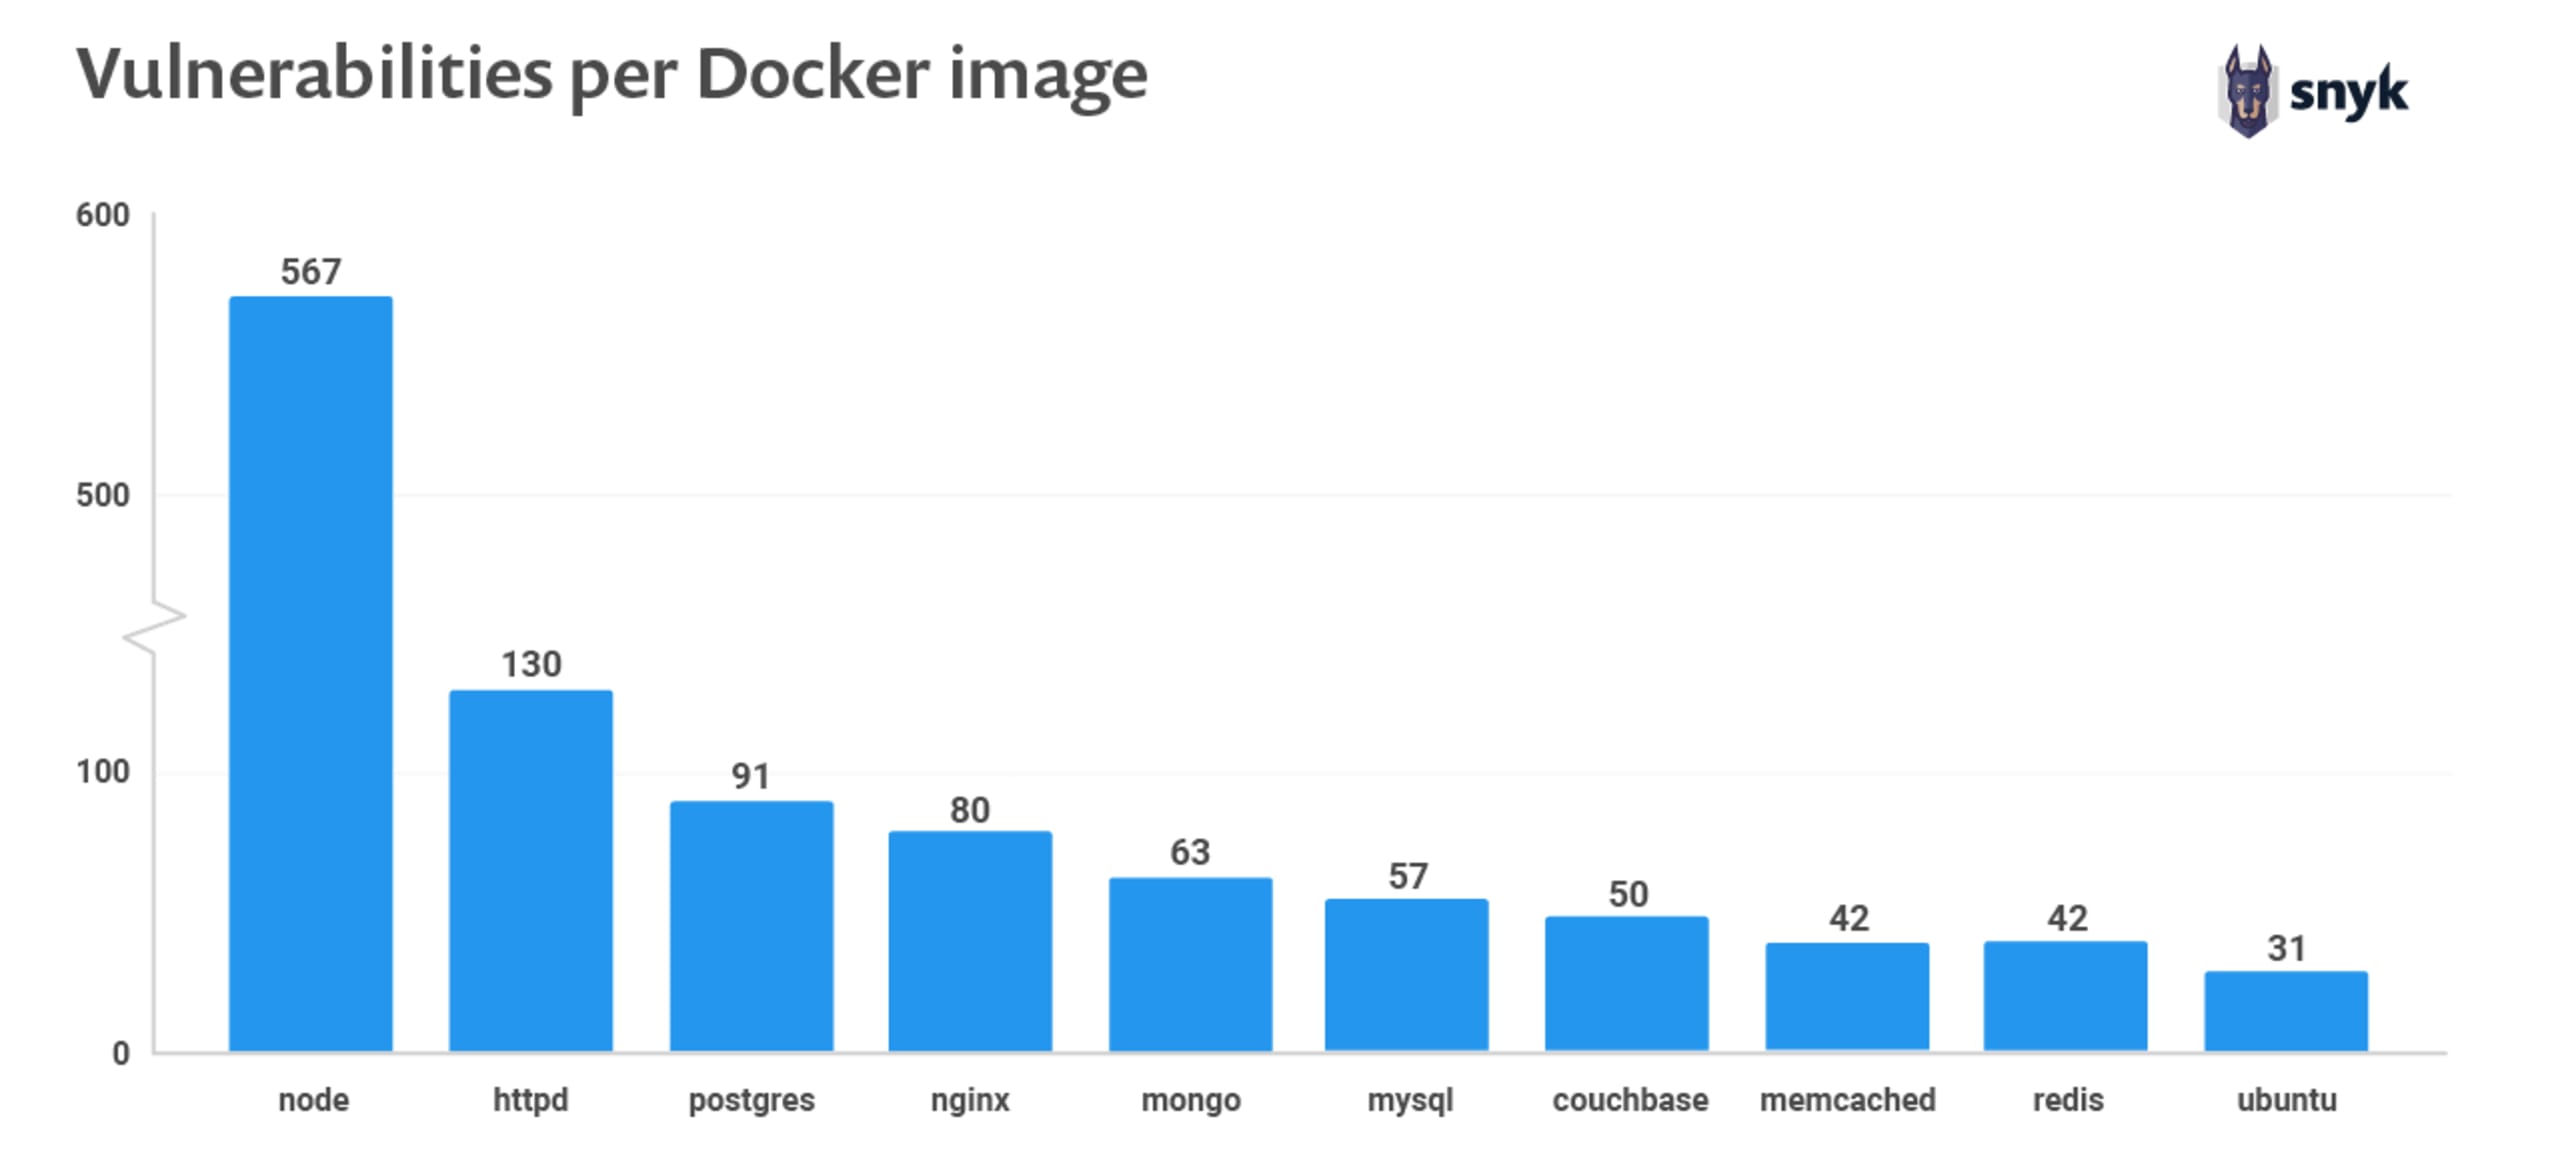
O Docker Hub é a principal fonte de imagens Docker disponíveis publicamente. Embora o Docker recomende o uso de imagens oficiais ou certificadas pelo Docker como prática recomendada de segurança, as 10 imagens Docker mais populares apresentam vulnerabilidades. Todas elas são imagens oficiais.
Por isso, decidimos analisar 10 das imagens mais populares usando os recursos de gerenciamento de vulnerabilidades em contêineres lançados recentemente pela Snyk.
Em todas as imagens Docker analisadas, encontramos versões vulneráveis de bibliotecas do sistema. A última análise, realizada em 11 de março de 2019, mostra que a imagem oficial do Node.js inclui 567 bibliotecas de sistema vulneráveis. Cada uma das outras nove imagens contém pelo menos 31 vulnerabilidades conhecidas publicamente.
Vulnerabilidades em imagens base
A maioria das vulnerabilidades está na camada do sistema operacional (SO). As imagens descritas na seção anterior são construídas sobre uma imagem base. Por isso, escolher uma boa imagem base é essencial para reduzir o número de vulnerabilidades.
A imagem do Node é construída sobre uma das imagens buildpack-deps. O Docker buildpack-deps reúne dependências comuns de compilação usadas na instalação de diversos módulos e é amplamente utilizado como imagem base para criar outras imagens.
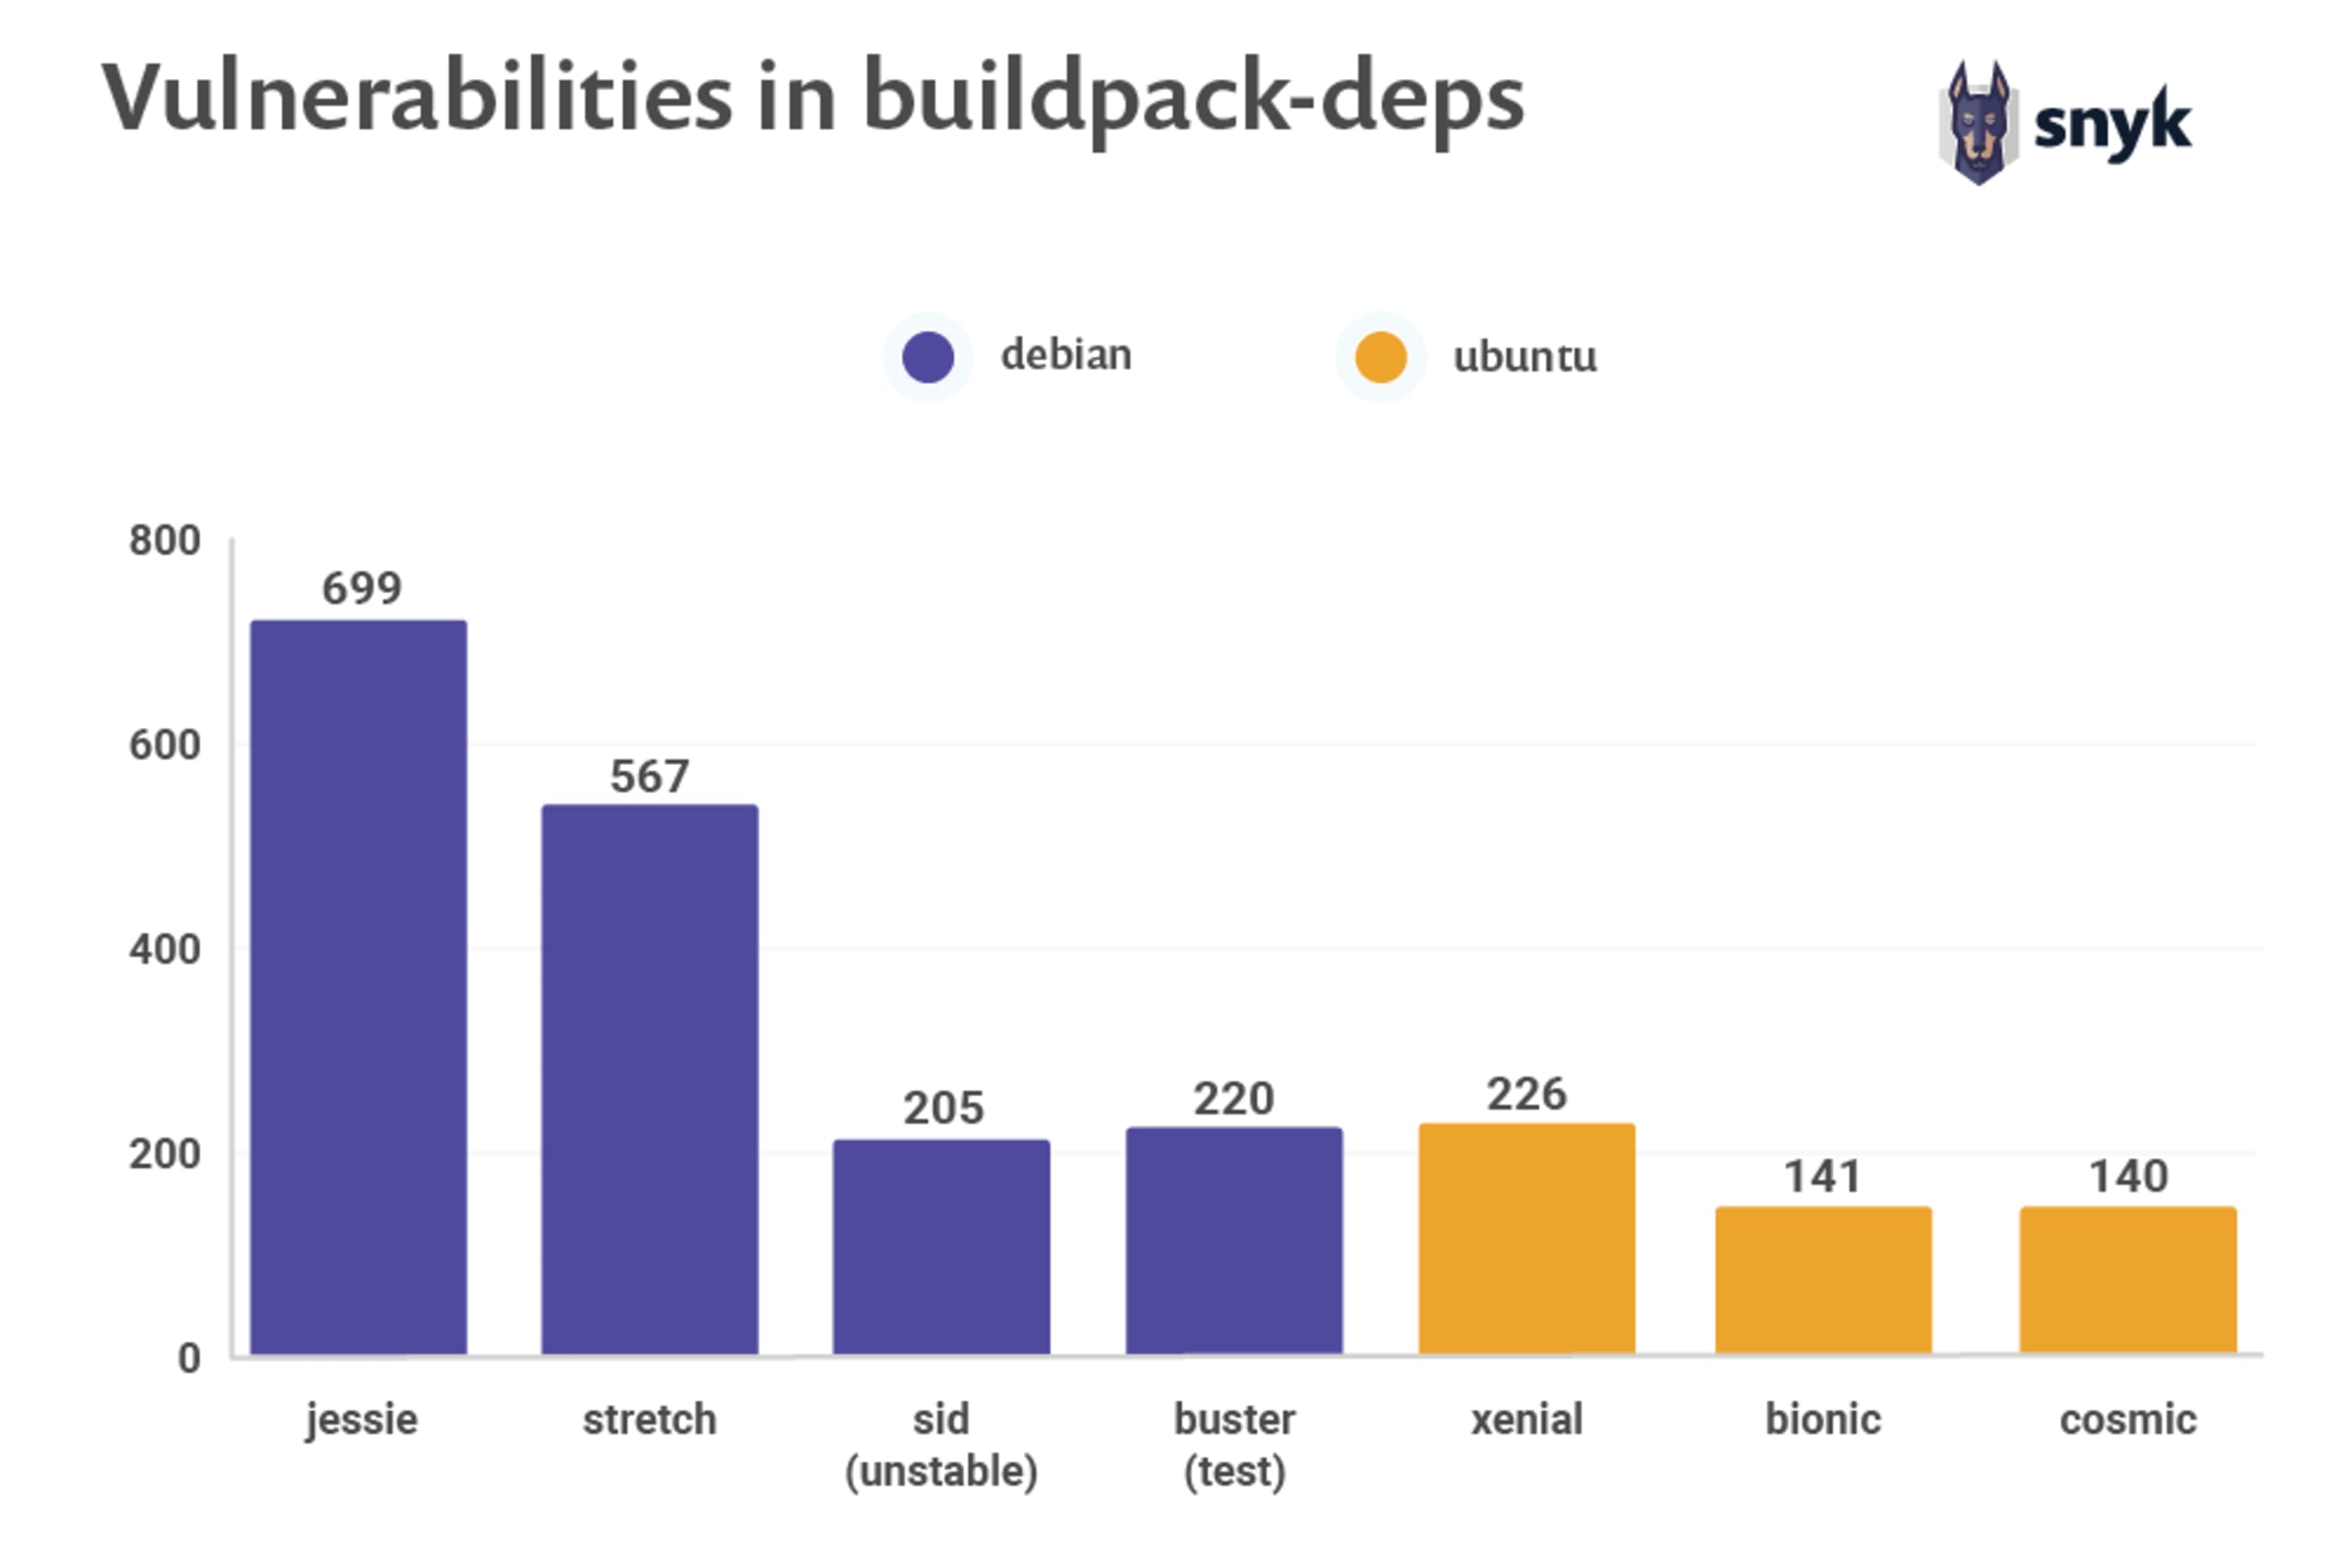
Atualmente, a versão padrão do buildpack-deps é stretch, nome da distribuição Linux (distro) em que se baseia. Essa versão stretch contém 567 vulnerabilidades — exatamente o mesmo número da imagem mais recente do Node que usa essa imagem buildpack-deps como base. É surpreendente que os três buildpacks baseados em imagens Ubuntu (xenial, biomic e cosmic) tenham menos vulnerabilidades do que os buildpacks baseados em Debian. Isso sugere que, atualmente, as imagens baseadas em Ubuntu são uma opção mais segura.
Continue lendo:
As duas imagens base do Docker mais populares têm mais de 500 vulnerabilidades cada
80% dos desenvolvedores não estão cuidando da segurança do Docker
Tome medidas para melhorar a segurança das suas imagens Docker


