Simplifique a segurança do Kubernetes na Amazon Web Services


27 de fevereiro de 2020
0 minutos de leituraA integração com o Amazon Web Services Elastic Container Registry (ECR) é um dos casos de uso mais populares do Snyk Container. Por isso, estamos felizes em anunciar que ficou mais fácil integrar a verificação de vulnerabilidades do Snyk Container aos serviços Amazon Elastic Kubernetes Service (EKS) e ECR.
À medida que novas cargas de trabalho são iniciadas no EKS, é importante saber de onde vêm os contêineres subjacentes e se eles são seguros. O Snyk Container detecta cargas de trabalho assim que são criadas ou modificadas no EKS e se conecta a registros, como o ECR, para verificar se há vulnerabilidades na imagem do contêiner e recomendar correções para os problemas encontrados. Como parte da integração com o EKS, também alertamos você, desenvolvedor, sobre possíveis problemas de configuração na carga de trabalho que poderiam deixar seu aplicativo mais vulnerável a ataques.
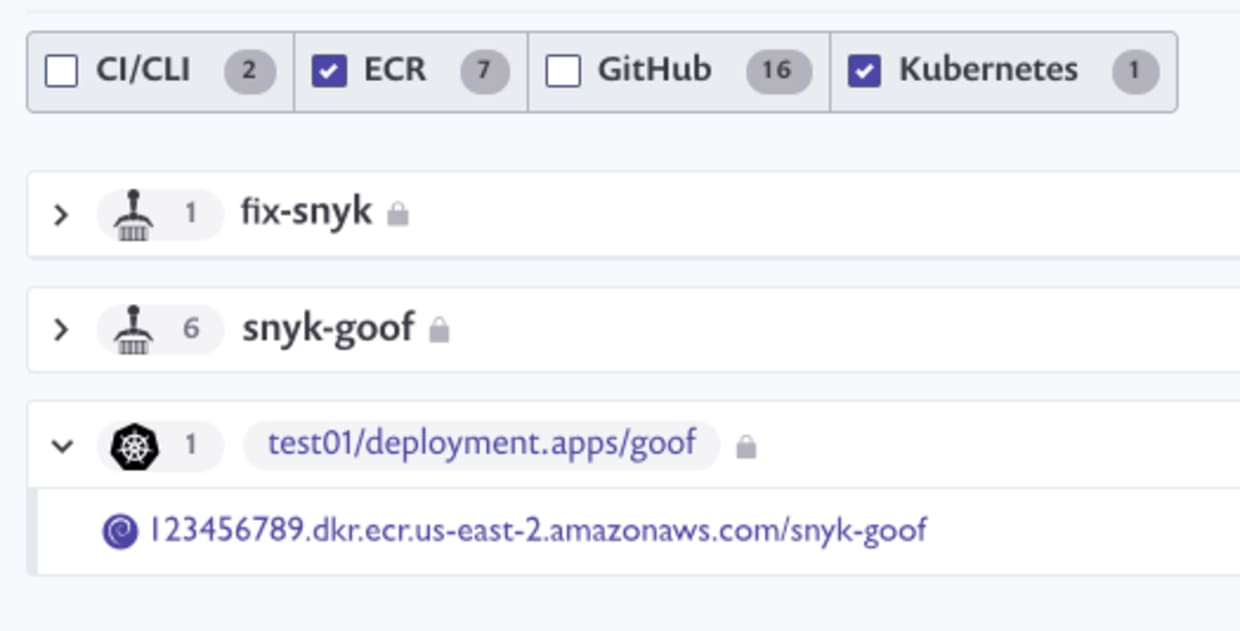
Detecte e proteja cargas de trabalho em execução nos clusters EKS usando serviços nativos da AWS
O ritmo das mudanças nos aplicativos modernos dificulta acompanhar todas as cargas de trabalho em execução nos clusters Kubernetes, especialmente porque elas podem buscar uma nova imagem de contêiner sempre que são iniciadas. O Snyk Container se integra ao EKS e ao ECR para detectar cargas de trabalho assim que são iniciadas no EKS e, em seguida, conecta-se ao ECR (ou a outros registros) para localizar a imagem de contêiner de origem e verificar se há vulnerabilidades. Usamos a propriedade image do contêiner no pod para localizar a imagem de origem e estabelecer a conexão. No caso específico do EKS e do ECR, usamos o AWS IAM para autenticar a conexão.
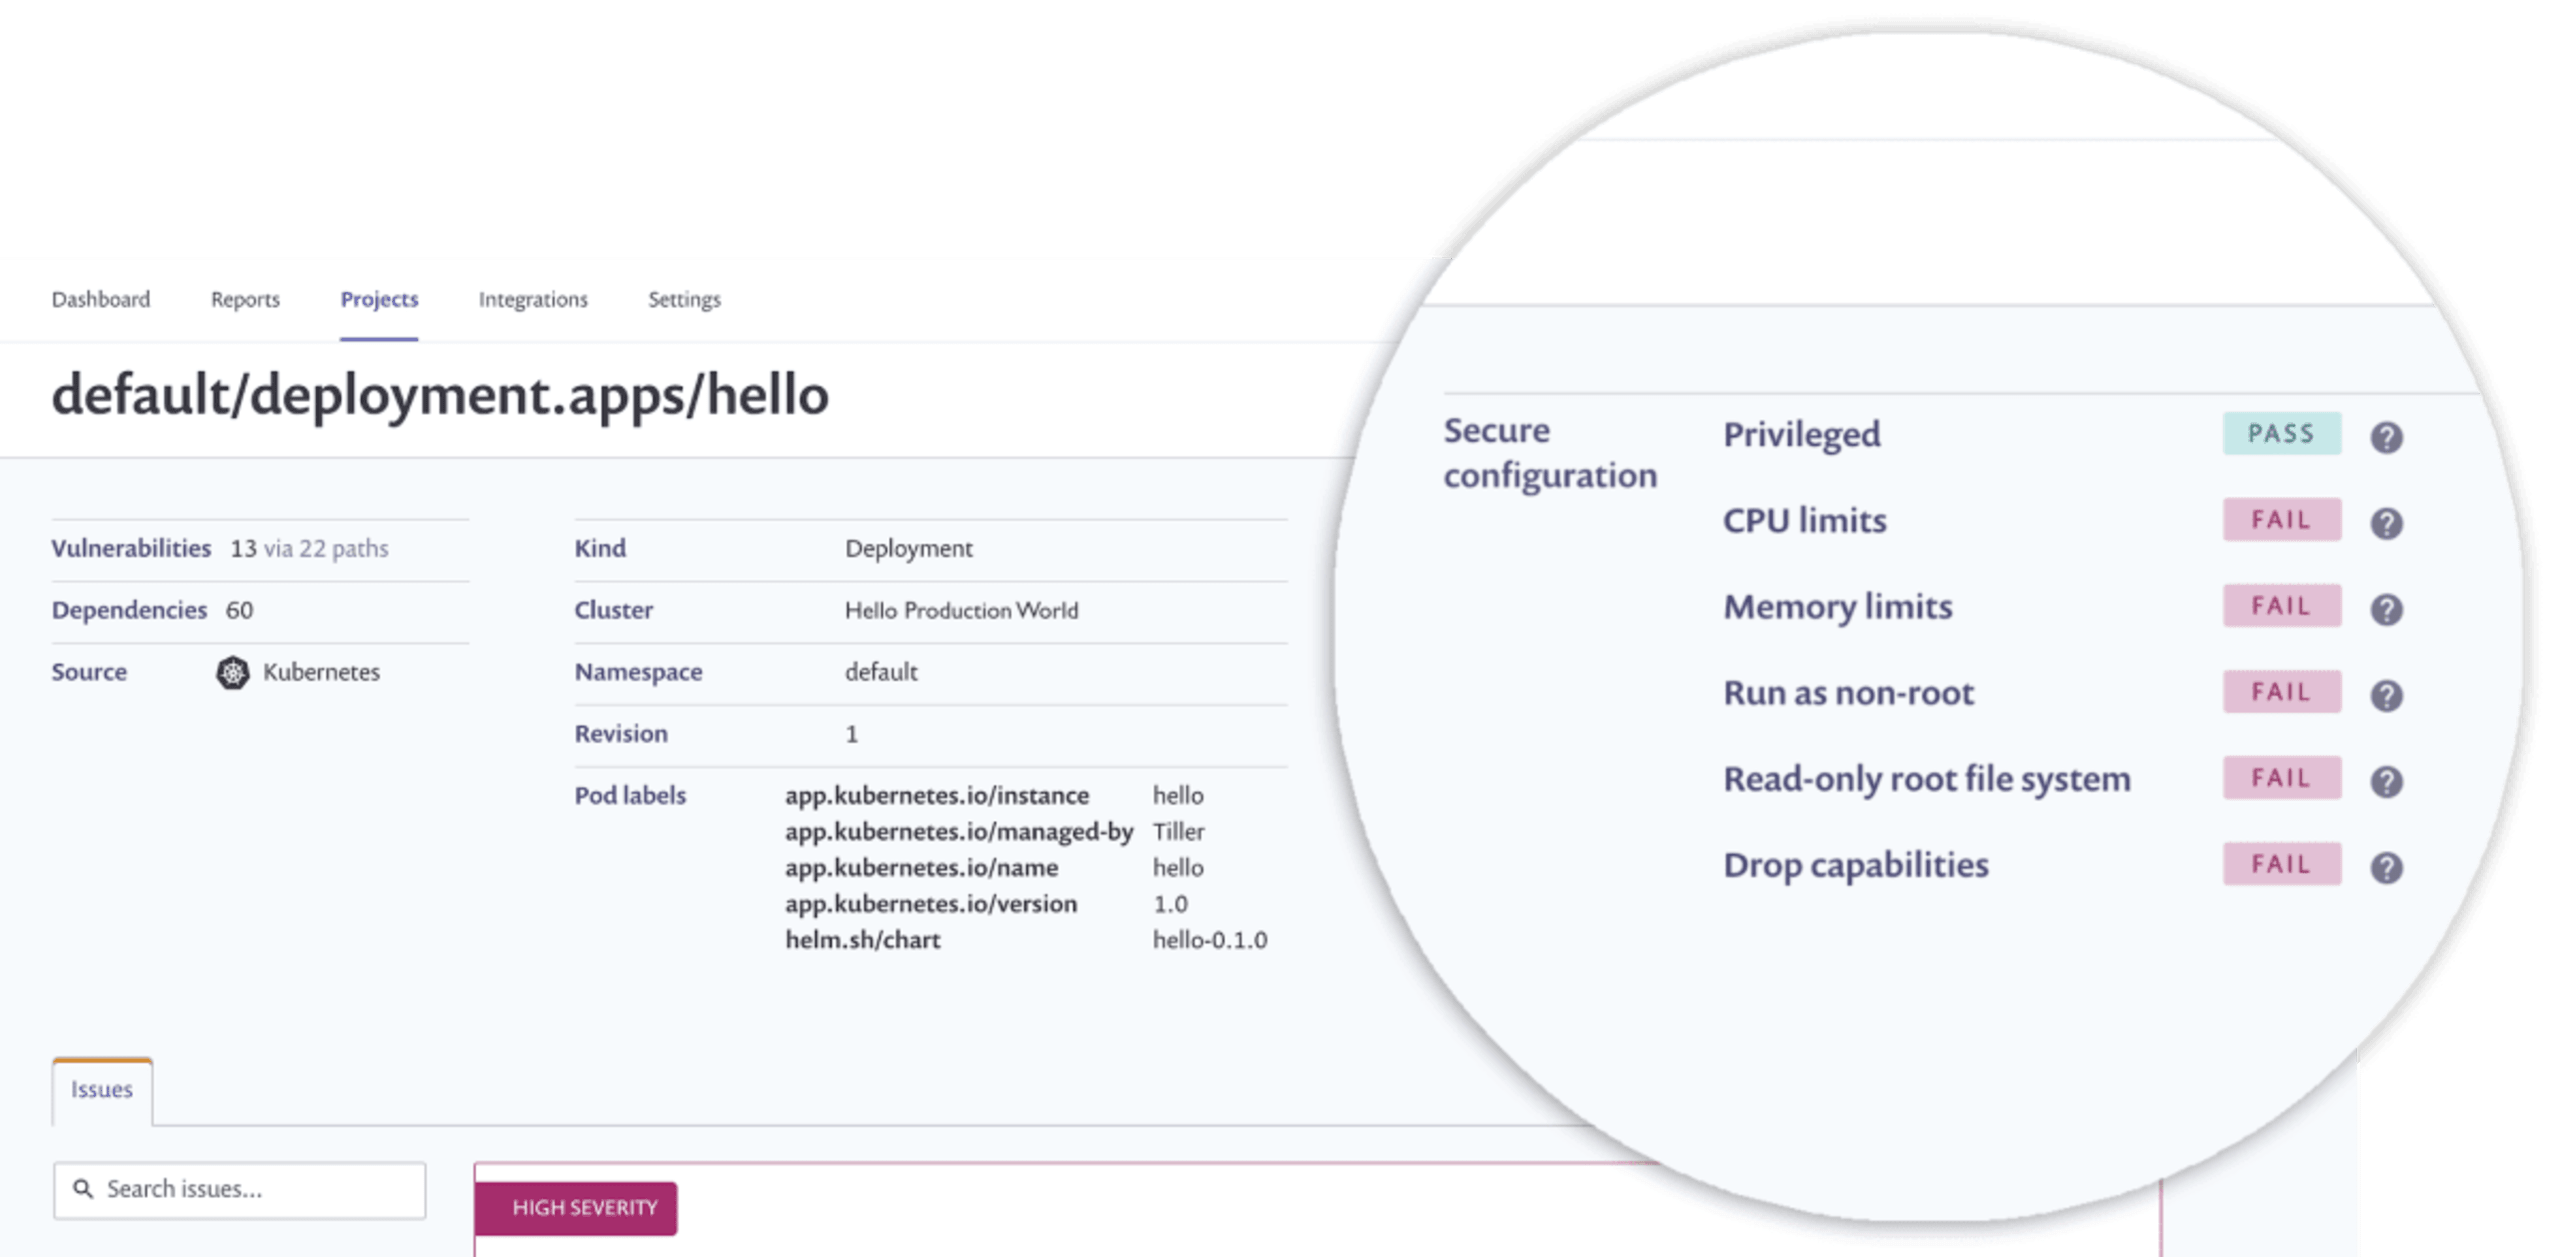
O controlador do Snyk Kubernetes oferece mais visibilidade do seu cluster Kubernetes, além da análise de vulnerabilidades nas imagens de contêiner. Também podemos analisar a configuração da carga de trabalho para ajudar a priorizar correções. No exemplo abaixo, a configuração da implantação não define limites de CPU ou memória, não restringe a execução como root nem a gravação no sistema de arquivos raiz, e não remove nenhuma capacidade do sistema, como indica o selo “FAIL”. Se houver vulnerabilidades de alta gravidade em uma carga de trabalho com configurações inseguras, você estará exposto a um risco maior: os invasores terão tanto uma forma de entrar quanto um potencial elevado de causar danos.
Otimize imagens de contêiner com recomendações guiadas
O Snyk Container ajuda os desenvolvedores a corrigir vulnerabilidades rapidamente, oferecendo recomendações guiadas para atualizar imagens base. Muitas vezes, a imagem base é uma das principais fontes de vulnerabilidades nos contêineres. Imagens base populares são projetadas para serem simples e permitir que você comece rapidamente uma ampla variedade de projetos. Por isso, podem vir com ferramentas e pacotes desnecessários do sistema operacional. A maioria das ferramentas de verificação de contêineres apresenta uma longa lista de vulnerabilidades, sem orientar os desenvolvedores sobre em qual camada da imagem elas estão nem recomendar a atualização da imagem base.
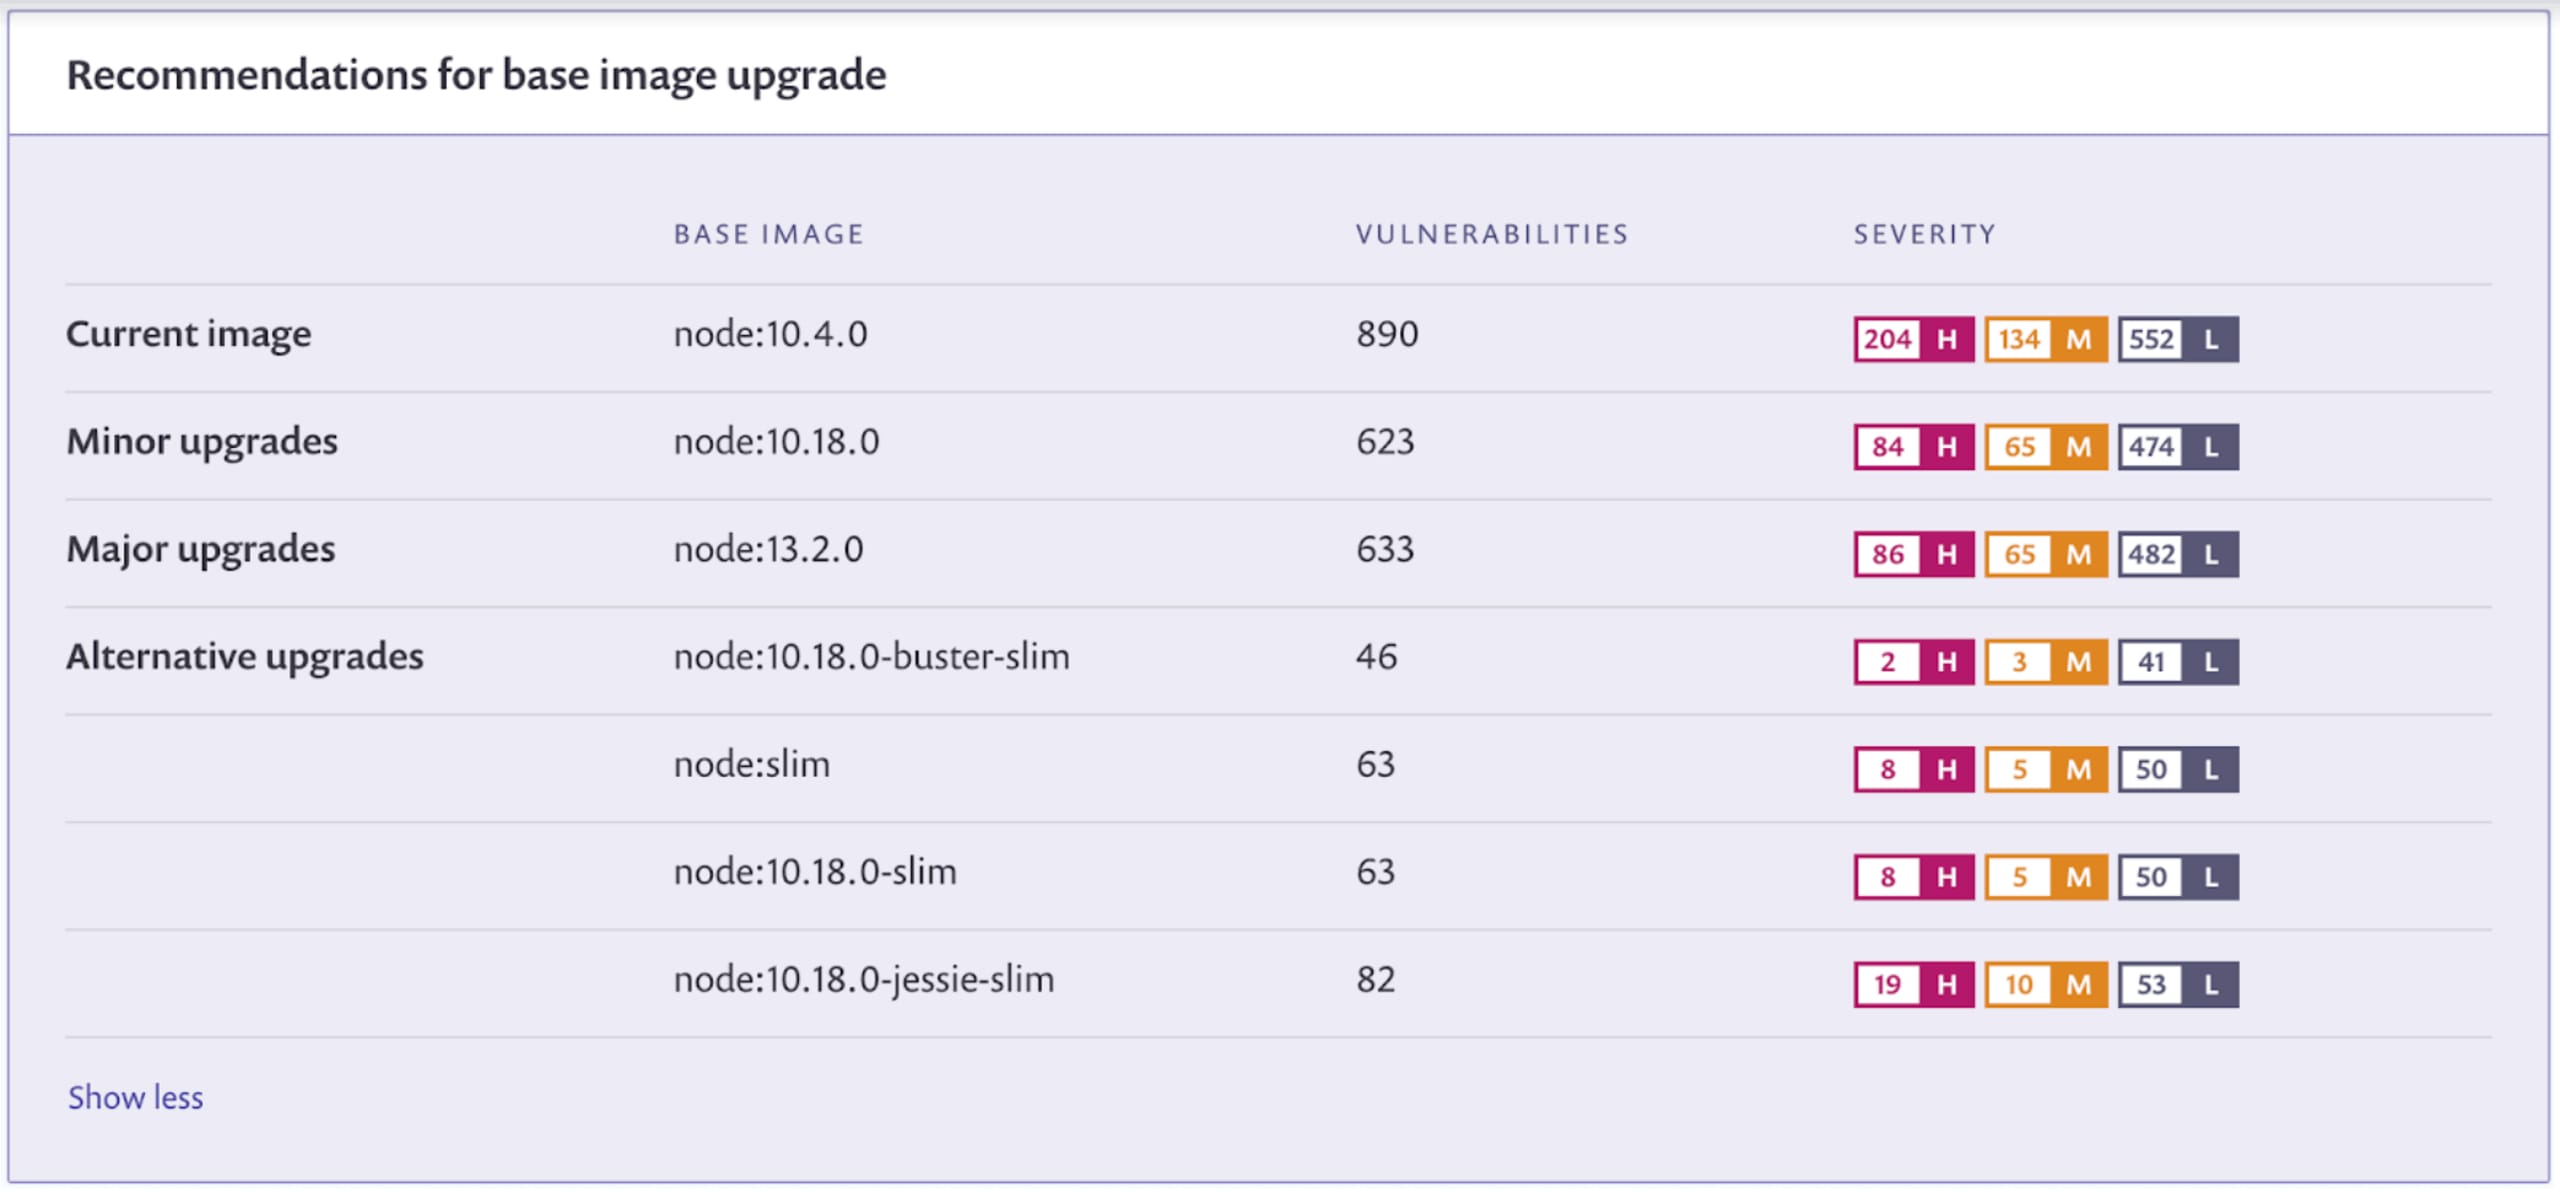
Além de contar com um dos bancos de dados de vulnerabilidades mais abrangentes disponíveis para contêineres e dependências de código aberto, o Snyk também orienta você na escolha de imagens base com menos vulnerabilidades. No exemplo abaixo, você vê a imagem atual e uma recomendação de atualização menor, com mudanças mínimas e menos vulnerabilidades. Também oferecemos recomendações de atualização maior e alternativa, que envolvem mudanças mais significativas e podem exigir mais testes para garantir a compatibilidade com seu aplicativo, mas também podem reduzir bastante o número de vulnerabilidades.
Snyk e AWS: segurança de contêineres e segurança de código aberto em todo o ciclo de vida de desenvolvimento
Detectar cargas de trabalho em contêineres assim que são iniciadas no EKS não é necessariamente a única maneira de adicionar a detecção de vulnerabilidades aos pipelines de aplicativos na AWS. O Snyk pode se integrar a ferramentas de CI, como o AWS CodeBuild, para detectar vulnerabilidades tanto em builds de contêineres quanto em dependências de código aberto. Também podemos nos integrar diretamente a registros como ECR, Docker Hub e outros para verificar imagens que você já armazenou nesses locais.
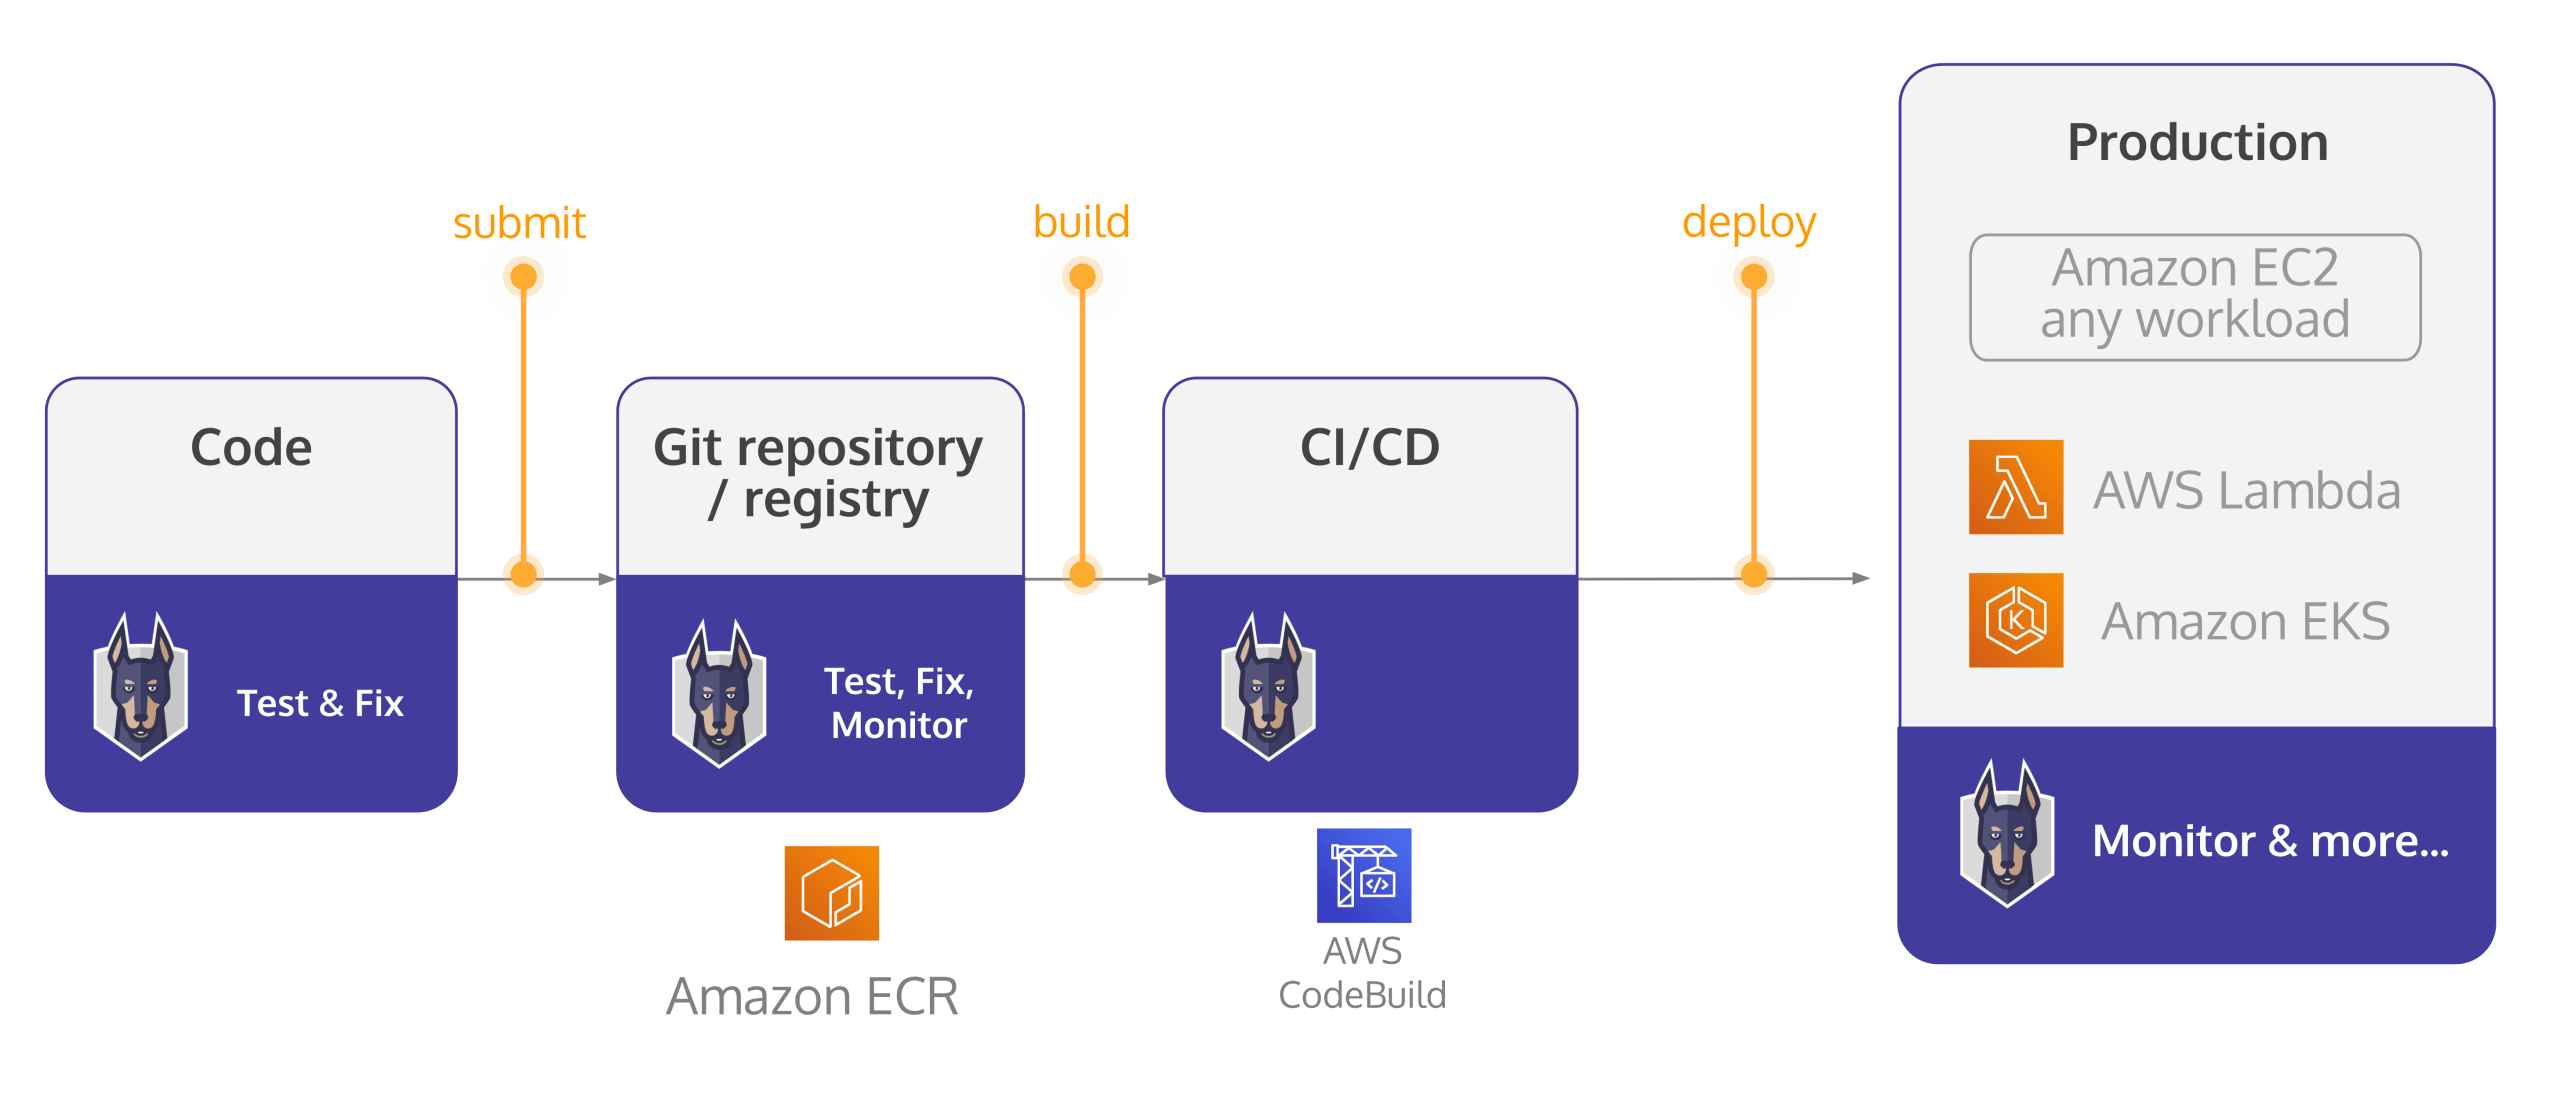
Para os desenvolvedores, encontrar vulnerabilidades mais cedo ajuda a manter o ritmo de desenvolvimento e lançamentos. Para as equipes de segurança, a detecção antecipada reduz os problemas que precisam ser “corrigidos virtualmente” ou tratados com políticas de exceção em produção. Com o Snyk, ajudamos você a fazer tudo isso sem interromper o fluxo de trabalho de desenvolvimento ao qual já está acostumado.
Como começar
É fácil começar a usar o Snyk e a AWS. Você pode criar uma conta gratuita no Snyk e começar a verificar contêineres no ECR e em outros registros. Saiba mais sobre as integrações do Snyk Container com a AWS na nossa documentação. Se quiser verificar suas dependências de código aberto, você também pode fazer isso com a oferta gratuita do Snyk.
Se você for participar da KubeCon EU este ano, venha nos visitar! Estaremos no estande S34.
A equipe do Snyk participará de três sessões paralelas:
Patrick Debois, diretor de relações com DevOps, ajudará você a responder à pergunta “Quão seguro é seu build/servidor?” no Cloud Native Security Day, em 30 de março.
Hayley Denbraver, de relações com desenvolvedores, falará sobre sua pesquisa a respeito de vulnerabilidades em charts públicos do Helm na sessão “Territórios inexplorados: descobrindo vulnerabilidades em charts públicos do Helm”, em 1º de abril.
Também organizamos um painel para discutir “Kubernetes e segurança nativa da nuvem: um panorama atual” em 1º de abril, com a participação de:
Gareth Rushgrove, gerente de produto do Snyk e embaixador da CNCF
Kirsten Newcomer, gerente principal de produto da Red Hat
Scott Coulton, defensor de desenvolvedores de nuvem da Microsoft, Docker Captain e embaixador da CNCF
Phil Estes, engenheiro ilustre e CTO de estratégia de arquitetura de contêineres da IBM, e presidente do Conselho de Supervisão Técnica da OCI
Rags Srinivas, de relações com desenvolvedores do Snyk
Mantenha-se seguro!
Proteja a infraestrutura desde a origem
A Snyk automatiza a segurança e a conformidade de IaC nos fluxos de trabalho e detecta recursos com configurações divergentes ou ausentes.