Snyk e Trend Micro aprofundam parceria com nova solução para enfrentar riscos no desenvolvimento de código aberto


27 de agosto de 2020
0 minutos de leituraEstamos muito felizes em aprofundar nossa parceria de longa data com a Trend Micro, referência global em segurança na nuvem, para desenvolver em conjunto uma solução inédita que ajudará as equipes de segurança a gerenciar os riscos de vulnerabilidades em código aberto.
A próxima etapa da nossa parceria com a Trend Micro dá continuidade ao sucesso da colaboração em torno do Snyk Intel, nosso banco de dados de vulnerabilidades em código aberto, referência no setor.
Nesta nova etapa, nossa colaboração vai aproximar as equipes de DevOps e de operações de segurança. Essa distância vai além das barreiras tecnológicas, de processos e organizacionais. Com essa parceria, vamos ampliar a visibilidade sobre o uso e os riscos de um dos pilares da nuvem nativa: o código aberto, que costuma ser da alçada exclusiva dos desenvolvedores. A nova solução dará às equipes de operações de segurança mais visibilidade sobre a abordagem shift left e uma janela para o universo do desenvolvimento. Com essa visibilidade ampliada, queremos aproximar ainda mais as equipes de DevOps e SecOps, oferecendo uma plataforma compartilhada para visualizar os riscos do código aberto.
A Trend Micro conhece profundamente as necessidades de seus clientes e tem foco total em gerar mais valor para eles. Ao reconhecer a Snyk como referência em segurança para desenvolvedores, a Trend Micro se antecipa às necessidades de seus clientes. Com a integração da Snyk à plataforma Cloud One, a Trend Micro levará a Snyk, pela primeira vez, a um novo público global de profissionais de operações de segurança e também oferecerá às equipes de operações de nuvem e segurança uma forma de trabalhar mais de perto com as equipes de desenvolvimento e DevOps.
Software de código aberto e riscos estão por toda parte
Segundo o Gartner, mais de 90% das organizações usam software de código aberto, mas muitas não sabem que as bibliotecas de código aberto podem conter vulnerabilidades que as colocam em risco. De acordo com o relatório State of Open Source Security 2020 da Snyk, apenas 28% dos entrevistados disseram ter controles robustos e confiança em todas as dependências, diretas e indiretas. Assim, muitas empresas não têm controles nem visibilidade sobre vulnerabilidades em código aberto.
Com as aplicações modernas nativas da nuvem, os desenvolvedores têm mais responsabilidades do que nunca. Eles não apenas criam aplicações e passam adiante: desenvolvem usando contêineres, código aberto e scripts do Terraform para controlar a implantação. As ferramentas de segurança da Snyk, criadas para desenvolvedores, ajudam a proteger o código enquanto ele é escrito, de forma simples e automatizada. No entanto, as equipes de segurança, responsáveis pelo processo de desenvolvimento e entrega de aplicações, precisam encontrar maneiras de garantir que os riscos sejam mitigados e controlados ao máximo à medida que o desenvolvimento evolui.
Por que precisamos dessa nova solução?
No novo cenário de DevOps, marcado por lançamentos rápidos e em que 80% de todo o código-fonte é de código aberto, as equipes de segurança precisam ter visibilidade completa dos riscos do código aberto. No entanto, as estatísticas acima mostram que os líderes de segurança ainda têm pontos cegos quando o assunto é código aberto e segurança de aplicações nativas da nuvem.
A nova solução desenvolvida em conjunto vai eliminar esses pontos cegos e oferecer visibilidade completa dos riscos do desenvolvimento de código aberto. Assim, as equipes de operações de segurança poderão trabalhar em sintonia com as equipes de desenvolvimento e de nuvem, que estão na linha de frente criando e protegendo aplicações modernas.
Benefícios para as equipes de operações de segurança
Veja três maneiras pelas quais essa parceria ajuda a eliminar esses pontos cegos, oferecendo recursos de análise e relatórios às equipes de operações de segurança:
Analisa todos os repositórios de código em busca de vulnerabilidades, usando os recursos de análise e o banco de dados de vulnerabilidades em código aberto de primeira linha da Snyk.
Oferece visibilidade contínua das vulnerabilidades em código aberto, desde as primeiras etapas do desenvolvimento até a execução em produção.
Reduz a distância organizacional entre DevOps e SecOps, abrindo caminho para aprimorar as práticas de DevOps seguro.
Carros com freios podem ir mais rápido
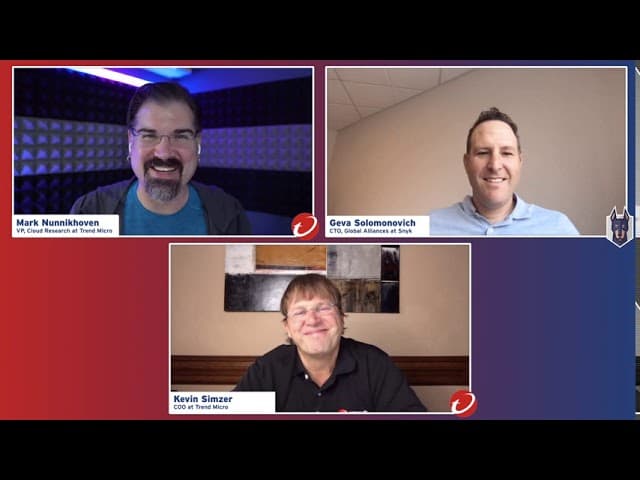
Do conforto dos nossos escritórios em casa, tivemos a oportunidade de gravar este breve vídeo com a Trend Micro sobre a importância dessa nova parceria. Nele, Kevin Simzer, diretor de operações da Trend Micro, diz que os freios não foram colocados nos carros para fazê-los andar mais devagar. Na verdade, eles ajudam o carro a ir mais rápido — uma analogia perfeita para explicar por que a Trend Micro e a Snyk estão aprofundando ainda mais sua parceria. Ao oferecer visibilidade contínua das vulnerabilidades em código aberto, desenvolvedores e equipes de operações de segurança podem inovar e manter a segurança continuamente, cada um na faixa certa e com total controle.
Torne-se parceiro da Snyk Tech Alliance
O TAPP permite que empresas de software desenvolvam, integrem e comercializem soluções de segurança da Snyk.