Snyk amplia o ServiceNow com insights abrangentes sobre vulnerabilidades em software de código aberto
Sarah Conway
24 de janeiro de 2023
0 minutos de leituraTemos o prazer de anunciar uma nova parceria para levar os insights de segurança da Snyk aos fluxos de trabalho do ServiceNow. A integração entre Snyk Open Source e ServiceNow Application Vulnerability Response, a primeira do tipo, oferece às equipes de segurança de aplicações visibilidade sobre vulnerabilidades em dependências de código aberto e uma visão completa da postura de segurança de aplicações da organização.
Diante de ataques de grande impacto à cadeia de suprimentos de software, como Log4Shell e SolarWinds, além das ameaças de ransomware, as organizações precisam reforçar sua capacidade de eliminar riscos em aplicações e serviços de negócios. Como 70% a 90% das aplicações de software modernas contêm software de código aberto, agentes mal-intencionados continuam mirando artefatos de código aberto e pipelines de DevOps que comprometem as cadeias de suprimentos de software.
A integração da Snyk, a primeira integração de análise de composição de software (SCA) para o ServiceNow, resolve esse problema com uma visão única de todas as vulnerabilidades de código aberto da organização, do desenvolvimento à produção. Assim, é possível corrigir vulnerabilidades mais rapidamente, colaborar melhor e reduzir riscos.
Por que estamos fazendo parceria com o ServiceNow
Em primeiro lugar, dezenas de clientes da Snyk nos disseram que gostariam de levar para o ServiceNow os dados da Snyk que já conhecem e em que confiam.
Com ataques à cadeia de suprimentos de software que ganham destaque, como o Log4Shell, causando sérios danos, é preciso ter mais visibilidade e acompanhar as vulnerabilidades das aplicações para gerenciar riscos de forma eficaz e garantir que nada passe despercebido. Quando apenas a equipe de desenvolvimento consegue ver as vulnerabilidades de código aberto, a equipe de segurança pode ser pega de surpresa.
Criamos essa integração para eliminar essa lacuna. Agora, equipes de desenvolvimento e segurança podem acompanhar com eficiência as vulnerabilidades de aplicações encontradas em todo o ciclo de vida de desenvolvimento de software (SDLC). Uma visão única que acompanha gravidade, frequência e abrangência melhora a coordenação com as equipes de desenvolvimento e ajuda a proteger contra possíveis violações de segurança de software.
Entre os principais benefícios está a possibilidade de:
Criar e sincronizar automaticamente chamados do ServiceNow a partir de problemas identificados pela Snyk
Priorizar e atribuir vulnerabilidades automaticamente
Calcular o risco das vulnerabilidades e definir prioridades usando os cálculos de pontuação de risco do ServiceNow, combinados com a inteligência de ponta da Snyk
Como a integração funciona
Depois de baixar o Snyk Security for Application Vulnerability Response app na ServiceNow Store, basta digitar “Snyk” na instância do ServiceNow para acessar a integração recém-instalada. Escolha com que frequência deseja importar os resultados das análises de vulnerabilidade da Snyk Open Source e configure quais dados de análise quer importar, com base em organizações, projetos, gravidade, linguagem de programação, maturidade da exploração e faixas mínima e máxima de pontuação de prioridade.
Snyk Open Source usa análise de configuração de software para monitorar continuamente seus projetos e o código em produção em busca de vulnerabilidades. Os problemas encontrados que atendem aos critérios de importação definidos durante a instalação são enviados regularmente ao ServiceNow Application Vulnerability Response como itens de aplicação vulnerável (AVITs). Os AVITs são priorizados automaticamente por uma calculadora personalizada de vulnerabilidades da Snyk, que leva em conta a gravidade e o impacto em aplicações essenciais para a missão. Os fluxos de trabalho do ServiceNow também podem atribuir automaticamente os AVITs aos grupos responsáveis pela correção.
Snyk Open Source agiliza a correção ao indicar as ações mais adequadas. Depois que a vulnerabilidade é corrigida, os desenvolvedores podem marcar o AVIT como resolvido no ServiceNow.
As vulnerabilidades podem ser acompanhadas nos painéis do ServiceNow, que mostram em um só lugar o status atual, as atribuições, os prazos e os riscos. Os dados também podem ser compartilhados com outras equipes, como Governança, Risco e Conformidade, para ampliar a colaboração e a transparência em toda a organização.
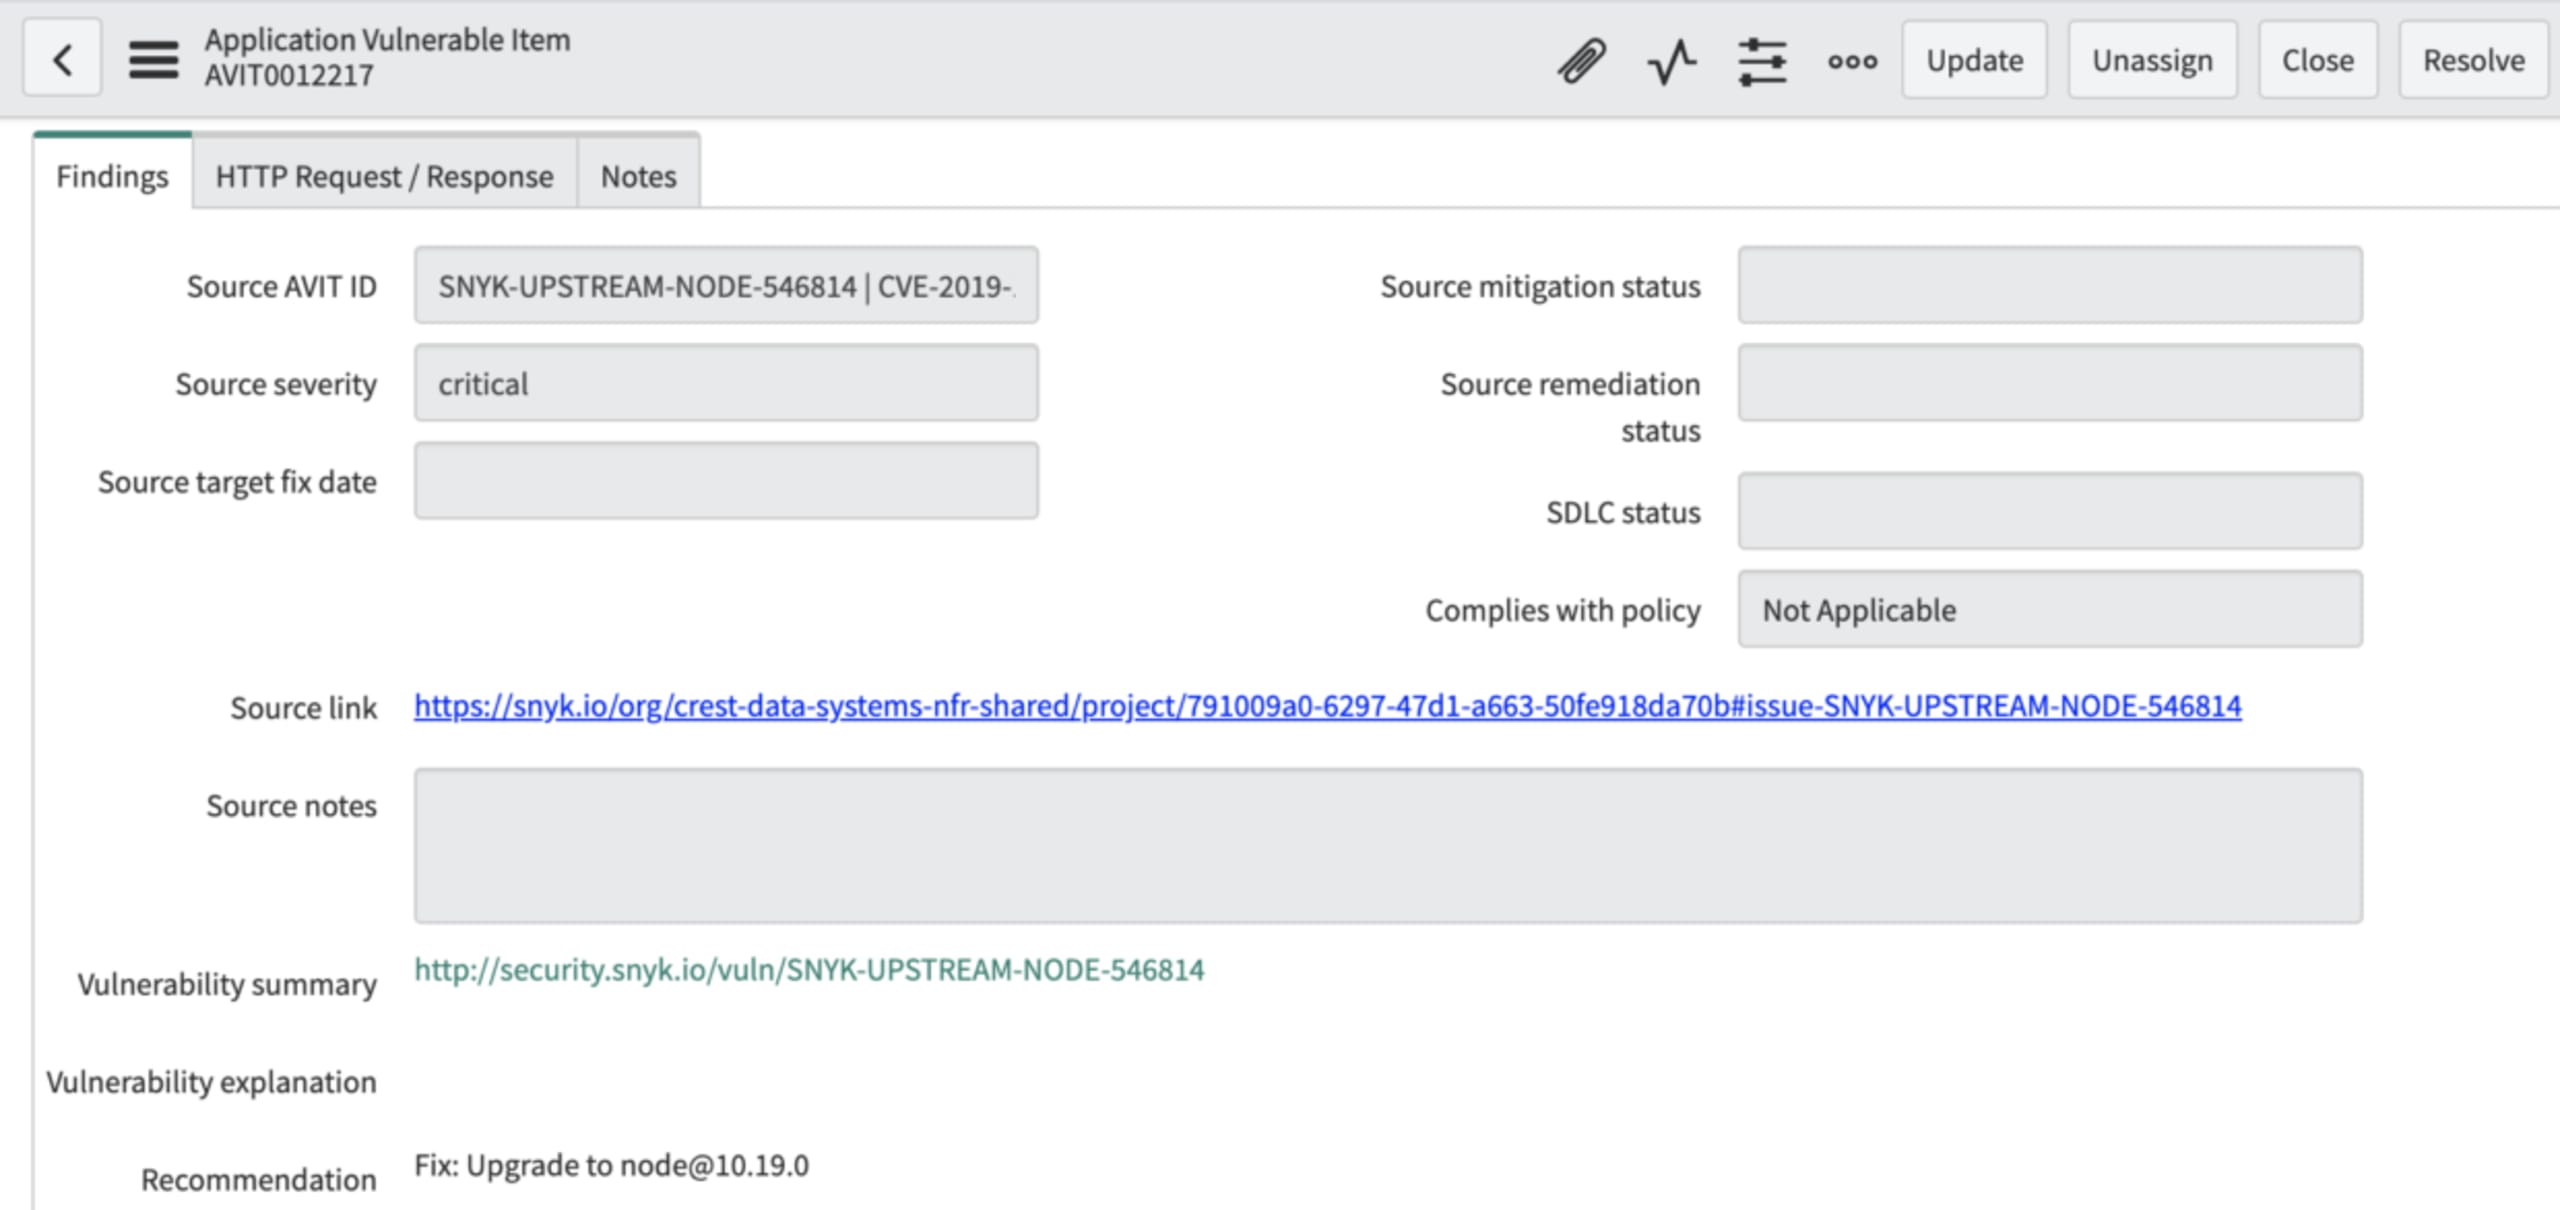
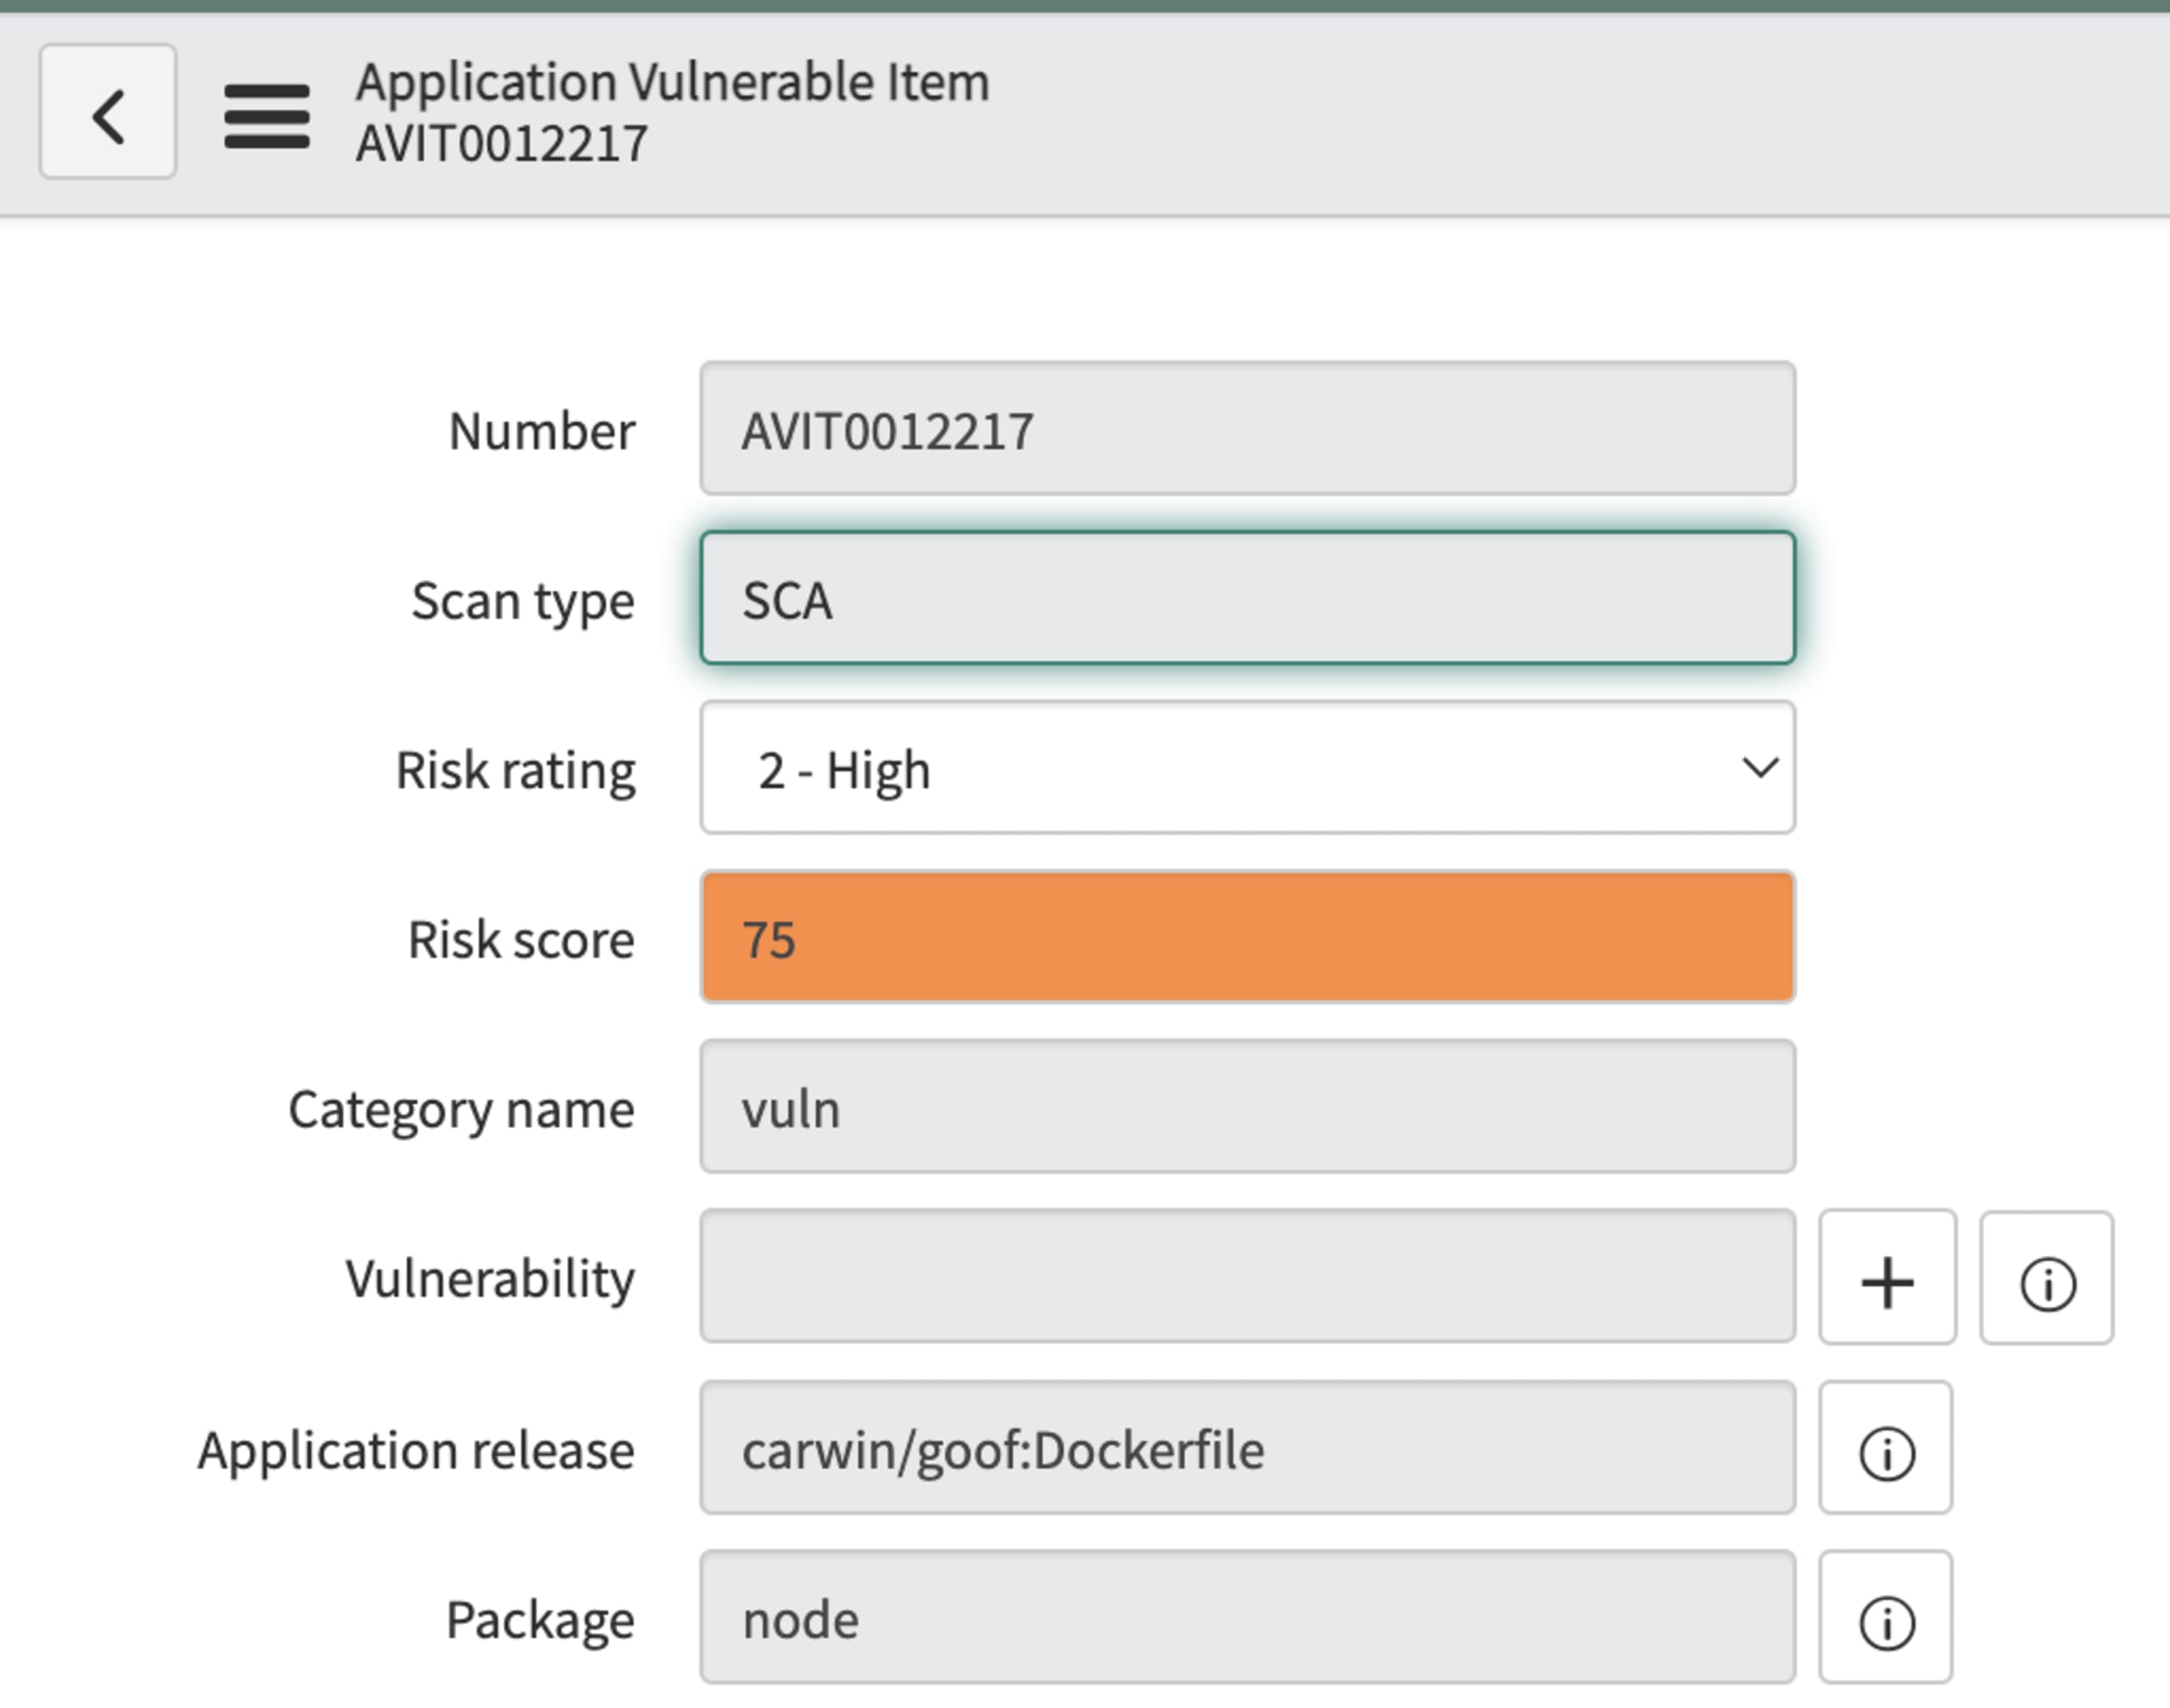
Informações sobre vulnerabilidades no app Snyk Security for Application Vulnerability Response — incluindo recomendações de correção.
Disponibilidade e primeiros passos
Baixe o app da Snyk na ServiceNow Store.
Para saber mais sobre como gerenciar vulnerabilidades de aplicações com a Snyk e o ServiceNow, confira nosso vídeo curto sobre os benefícios de trabalharmos melhor juntos. Confira todas as integrações da Snyk aqui.
Comece a resolver desafios de capture the flag
Aprenda a resolver desafios de capture the flag assistindo sob demanda ao nosso workshop virtual introdutório.