Corrija problemas de SCA em escala no terminal com o Snyk Remediation Agent na CLI



29 de maio de 2026
0 minutos de leituraA detecção avançou muito mais rápido que a correção
Agora, a Snyk detecta seis vulnerabilidades para cada uma corrigida. O NIST registrou um aumento de 33% nos envios de CVEs no primeiro trimestre de 2026. Segundo o Gartner, o tempo médio para corrigir uma vulnerabilidade de alta ou criticidade é de 55 dias (Gartner, “How to Respond to the 2026-2027 Threat Landscape”, 28 de maio de 2026).
As correções precisam ser mais rápidas porque o acúmulo de pendências de segurança está sendo pressionado de três lados ao mesmo tempo:
Modelos de ponta conseguem encadear descobertas de baixa gravidade, antes ignoráveis, para criar exploits de dia zero novos e funcionais. Problemas que sua equipe podia aceitar com segurança como um risco há seis meses já não podem ser ignorados.
Assistentes de programação com IA estão gerando mais código, mais rápido: hoje, 65% a 70% do código em produção é gerado por IA, e quase metade contém vulnerabilidades exploráveis. O ritmo de introdução de novos problemas é frenético, e as equipes de segurança já não conseguem fazer a triagem manualmente.
A detecção com IA está revelando problemas exclusivos em um volume que as equipes de segurança e desenvolvimento não conseguem corrigir com eficiência.
O cenário de riscos está crescendo simultaneamente nas frentes de ataque, cadeia de suprimentos e detecção. Isso significa que a detecção não é o gargalo. As equipes de segurança não precisam de outra ferramenta para encontrar riscos; precisam de ferramentas que atuem sobre o que foi encontrado e reduzam o acúmulo de pendências.
O atalho óbvio — enviar os resultados da análise diretamente para um assistente de programação e pedir que ele “corrija as vulnerabilidades” — acaba sendo uma armadilha. Os modelos de IA identificam o problema, mas não sabem para qual versão atualizar, se isso vai quebrar o build, se o caminho de código vulnerável pode realmente ser alcançado ou se o pacote para o qual estão atualizando ainda tem manutenção. O resultado são correções que compilam, mas talvez não resolvam o CVE; atualizações que quebram os testes; ou PRs que introduzem mais problemas do que resolvem. Fluxos de trabalho “autônomos”, que deveriam economizar tempo, agora tomam ainda mais tempo dos desenvolvedores, que precisam supervisionar cada movimento da IA.
É essa lacuna que o Remediation Agent da Snyk está sendo desenvolvido para preencher. Ao combinar a capacidade de raciocínio de modelos de ponta com a inteligência de segurança da Snyk, os desenvolvedores podem corrigir mais problemas com maior confiança, abrangendo mais tipos de análise e usando menos tokens. Os benchmarks mostram uma melhoria de cerca de 14% nas taxas de correção de problemas de SAST e de cerca de 94% para problemas de SCA quando o conhecimento especializado da Snyk é inserido no contexto de um modelo de ponta.
Hoje, estamos lançando uma nova experiência experimental de CLI do Snyk Remediation Agent para parceiros de design. É nosso primeiro passo rumo ao lançamento de correções em escala, totalmente autônomas e orientadas por inteligência.
Corrigindo com a Snyk
A Snyk foi pioneira na segurança voltada para desenvolvedores, e o Snyk Remediation Agent será o próximo passo dessa jornada.
Começamos com PRs de correção. São sugestões determinísticas, baseadas em regras, que ajudam os desenvolvedores a corrigir problemas na cadeia de suprimentos atualizando dependências para versões não vulneráveis. Milhões de correções são feitas dessa forma todos os anos, e isso não vai mudar. Mas esse método não acompanha o ritmo da era da IA e do desenvolvimento agentivo.
Depois, o Snyk Agent Fix trouxe correções de SAST com IA e validadas para o IDE e os PRs. Recentemente, atualizamos a arquitetura do Snyk Agent Fix para melhorar a taxa de correção. O Claude Sonnet 4.6, por si só, tem uma pontuação de cerca de 72% na capacidade de oferecer correções de SAST seguras e funcionais. Com o Agent Fix fornecendo contexto da Snyk, o mesmo modelo oferece aos desenvolvedores cerca de 82% de correções “prontas para merge”.
Lançado no início deste mês para parceiros de design, o comando /snyk-fix deu o próximo passo: um ciclo de correção orientado por inteligência que você pode executar em qualquer ambiente de desenvolvimento agentivo, como Cursor, Claude Code ou Windsurf. A Snyk analisa o código e insere o contexto adequado no seu LLM, que usa os dados proprietários para produzir uma correção direcionada. O desenvolvedor revisa e faz o merge. Essa abordagem com participação humana permite correções síncronas e integradas ao fluxo de trabalho. Ela também nos permite validar a eficácia das nossas orientações de correção antes de desenvolver algo que exija ainda mais confiança dos desenvolvedores.
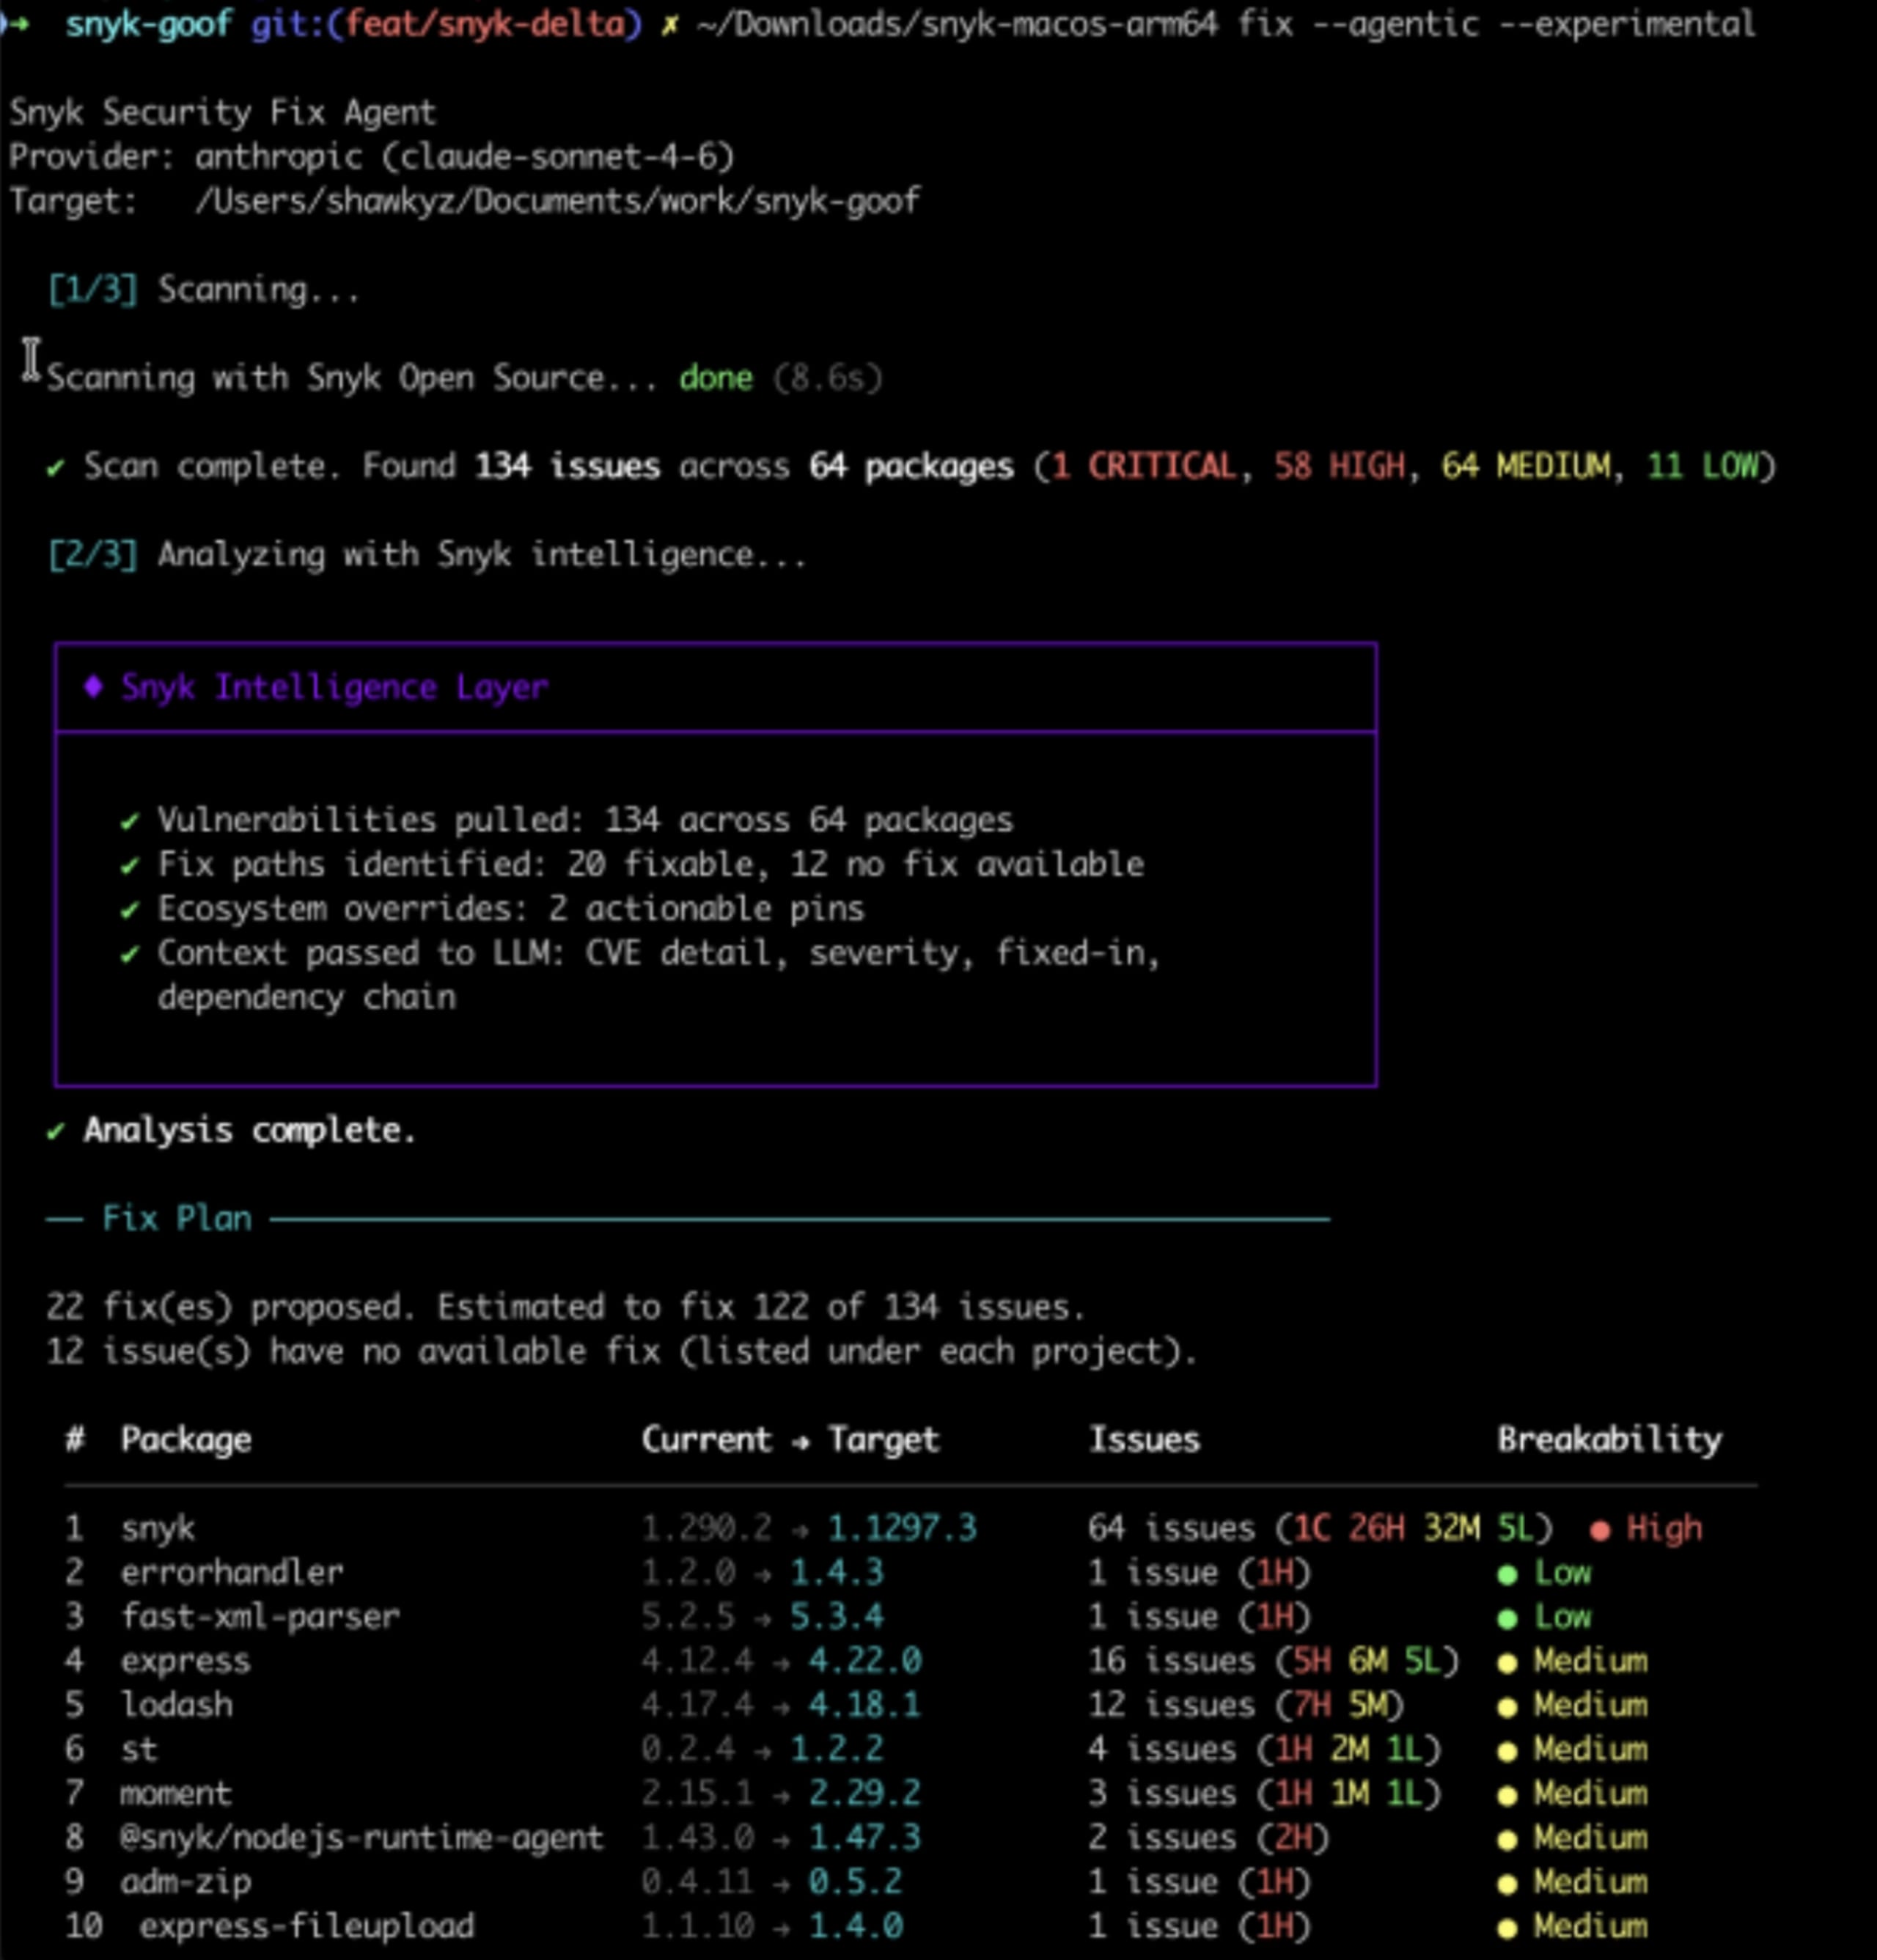
O lançamento de hoje da CLI estende esse ciclo de correção ao seu terminal. O novo Remediation Agent da Snyk pode ser executado localmente, com modelos de ponta ou hospedados localmente, para corrigir problemas em massa. Seu agente conta com Snyk Security Intelligence e orientações de segurança para corrigir mais problemas com mais confiabilidade e eficiência.

Próximos passos:
Um Remediation Agent assíncrono, que funciona sem um comando do desenvolvedor, com base em filtros de pendências e gera PRs totalmente validados e prontos para merge.
Uma experiência de AppSec para que as equipes de segurança iniciem campanhas de correção sem colocar tickets na fila dos desenvolvedores
Veja como os clientes da Snyk estão avançando:
Nossos clientes mais bem-sucedidos adotaram uma abordagem gradual para reduzir o acúmulo de pendências. Eles começam com a triagem manual, passam para o uso de IA com participação humana e, então, avançam para a automação assíncrona completa. Este lançamento da CLI está, intencionalmente, no meio desse caminho. Você continua participando e aprovando cada alteração. À medida que suas equipes de desenvolvimento ganharem confiança para usar a Snyk e os LLMs na correção de problemas, vamos evoluir e nos adaptar com você.
É por isso que acreditamos que esta etapa é importante tanto para nossos clientes quanto para nós: estamos usando essa fase para acertar a camada de inteligência antes de pedir que alguém confie em um agente autônomo para fazer o merge.
O que a CLI oferece hoje
Quando você executa a CLI experimental em um repositório, é isso que acontece nos bastidores:
A Snyk analisa o projeto e gera um conjunto de descobertas.
A camada de inteligência é acionada. Ela fica entre os resultados brutos da análise e o LLM, e é onde entram a maior parte dos dados de segurança da Snyk. Para cada descoberta, ela fornece:
O destino exato de fixedIn — indica qual dependência atualizar, para qual versão e em todo o manifesto
Análise de risco de quebra — a probabilidade de a atualização quebrar seu build e como resolver o problema
Alcançabilidade — se o caminho de código vulnerável é realmente chamado
Integridade do pacote — se a versão de destino recebe manutenção, é adotada e confiável, ou se você deveria trocar de pacote
Contexto de pré-análise de security.snyk.io
Diferenças dos changelogs para o intervalo de atualização
… estruturadas para o raciocínio do LLM, e não como despejos de JSON bruto
Seu LLM faz o trabalho. O agente executa um ciclo iterativo — propõe uma correção, analisa novamente e aperfeiçoa — enquanto você revisa cada alteração. A experiência atual não depende de um LLM específico, então você pode usar o seu próprio modelo, embora o desempenho varie de acordo com o modelo.
A Snyk verifica. Uma correção só é considerada concluída quando uma nova análise confirma que a vulnerabilidade foi resolvida.
O que os benchmarks revelam
Em um benchmark controlado com repositórios públicos de código aberto, descobrimos que adicionar as ferramentas e a camada de inteligência da Snyk ao claude-haiku-4-5:
Quase dobrou a taxa de correção (de cerca de 23% para cerca de 45%, em média, entre os ecossistemas)
Elevou de cerca de 44% para cerca de 91% as taxas de correção de problemas de gravidade crítica, alta e média
Reduziu em aproximadamente 61% o custo de tokens por correção
Com a inteligência da Snyk, o agente não precisa descobrir as vulnerabilidades nem determinar os caminhos de correção, e recebe orientações sobre quais atualizações podem causar mudanças incompatíveis.
Em breve, publicaremos uma análise mais completa, com metodologia, gráficos por ecossistema, os modelos mais recentes e os dados subjacentes.
O que “experimental” significa na prática
Queremos ser transparentes sobre o estágio atual do Remediation Agent da Snyk.
Ele funciona. Já o testamos em repositórios internos da Snyk e com o primeiro grupo de parceiros de design, e os resultados foram bons o bastante para termos confiança em disponibilizá-lo para você. Mas ainda está no início. A interface vai mudar, e continuamos adicionando sinais à nossa camada de inteligência. O lançamento de hoje abrange SCA; SAST, Container e IaC estão em desenvolvimento ativo. Alguns ecossistemas estão mais avançados que outros, e a versão assíncrona que gera PRs ainda não está disponível.
Estamos chamando o produto de experimental porque preferimos deixar isso claro, em vez de você descobrir por conta própria. E estamos conduzindo esta fase como um programa de parceria de design justamente porque queremos contar com equipes reais usando o produto em repositórios reais para melhorar os pontos mais importantes, como a experiência do usuário, a priorização de sinais, a cobertura de ecossistemas e as configurações padrão do LLM. Esse é o nosso compromisso de iterar rapidamente e nos adaptar à medida que o setor e as demandas evoluem.
Participe
Se você tem um acúmulo de pendências que gostaria de reduzir e topa conversar regularmente sobre o que está funcionando e o que não está, entre em contato com sua equipe de conta da Snyk para se candidatar ao programa de parceria de design do Remediation Agent. Não há nenhum recurso pago que limite o acesso; você só precisa estar disposto a testar a CLI no seu próprio código, nos dar feedback sincero e ajudar a definir os próximos passos.
Todo o percurso de correção — das correções orientadas por inteligência de hoje aos PRs totalmente autônomos e prontos para merge de amanhã — será desenvolvido com nossos parceiros de design. Adoraríamos contar com você nessa jornada.
Comece a proteger o código gerado por IA
Crie sua conta gratuita da Snyk e comece a proteger o código gerado por IA em minutos. Ou agende uma demonstração com um especialista para ver como a Snyk pode atender às necessidades de segurança dos seus desenvolvedores.


