Conheça a versão beta aberta dos relatórios de segurança reformulados da Snyk

9 de novembro de 2022
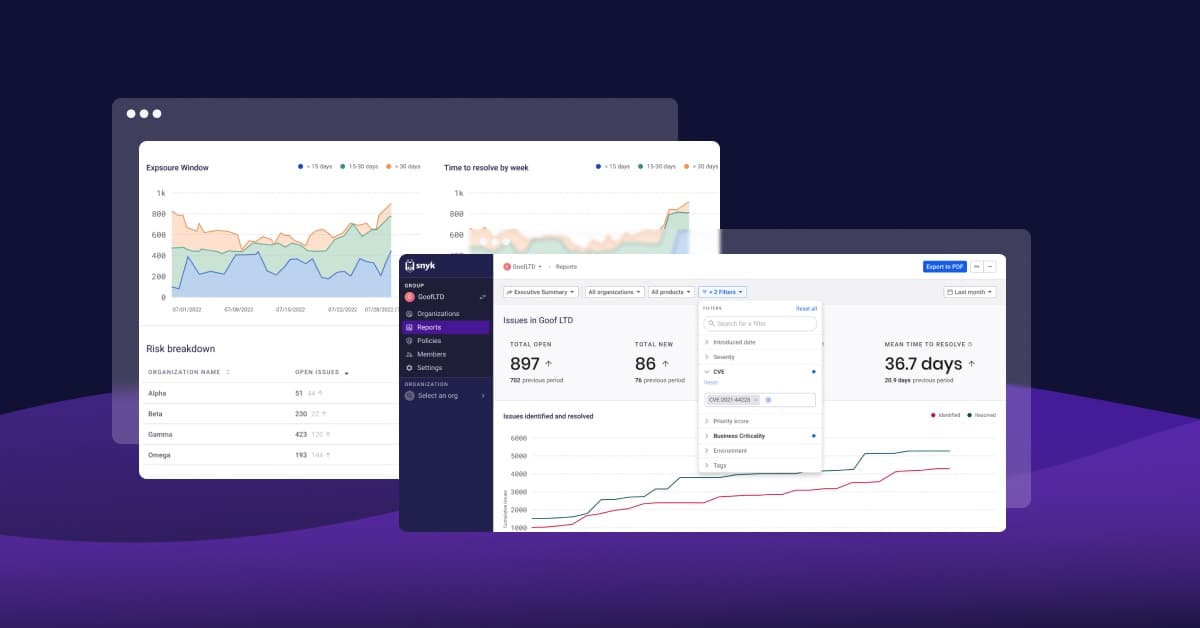
0 minutos de leituraTemos o prazer de anunciar a versão beta aberta dos recursos de relatórios reformulados da Snyk, que oferecem às equipes de desenvolvimento e segurança uma visão fácil, abrangente e detalhada dos riscos em suas aplicações.
Esta é a primeira etapa de um esforço em várias frentes para reformular e aprimorar continuamente os serviços de dados da Snyk. No início deste ano, a Snyk adquiriu a empresa de análise de dados TopCoat para ajudar a liderar essa iniciativa. Os novos recursos de relatórios de segurança que anunciamos hoje são o primeiro passo — e certamente não o último — para tornar a análise de dados um recurso central da plataforma Snyk. Em breve, anunciaremos outras maneiras de extrair valor dos dados de segurança da Snyk.
Os clientes da Snyk nos planos Business ou Enterprise já podem acessar esses novos recursos pela interface da Snyk. Para ativá-los, clique em Settings e depois em Snyk Preview.
A importância de ter visibilidade
Em uma cultura de DevSecOps, todas as equipes que desenvolvem uma aplicação também são coletivamente responsáveis por protegê-la. É difícil desenvolver e manter esse tipo de cultura ao longo do tempo sem ter a visibilidade adequada dos riscos. Sem essa visibilidade, as equipes e lideranças de segurança não conseguem acompanhar e avaliar com precisão o nível geral de risco da organização. Também não conseguem priorizar com eficácia as ações de correção para as equipes de desenvolvimento, que acabam desperdiçando um tempo valioso corrigindo problemas que nem deveriam ter sido priorizados. Isso pode abalar a confiança nos processos de segurança.
Mas não é fácil ter uma boa visibilidade. As aplicações modernas nativas da nuvem estão sujeitas a riscos em vários componentes: além do código personalizado desenvolvido internamente, cada vez mais incluem pacotes de código aberto, contêineres e infraestrutura como código. As ferramentas tradicionais de segurança usadas para analisar esses componentes em busca de vulnerabilidades muitas vezes são implementadas de forma inconsistente, criando lacunas de visibilidade ou conjuntos de dados de relatórios desconexos. Além disso, os dados de segurança gerados por essas ferramentas costumam ser difíceis de gerenciar e entender, sem oferecer insights práticos.
Os relatórios reformulados da Snyk
Os recursos de relatórios reformulados da Snyk dão às equipes de desenvolvimento e segurança a visibilidade necessária para tomar decisões com base em dados, promover responsabilidade compartilhada e prestação de contas e implementar correções eficazes em toda a organização.
Os relatórios reformulados da Snyk usam ferramentas de processamento de dados de ponta para garantir desempenho e confiabilidade otimizados. O recurso de relatórios também oferece uma cobertura abrangente de todos os componentes das aplicações modernas em um só lugar e permite o acesso aos dados de acordo com a função de cada pessoa na organização. E é fácil de usar!
Com os novos recursos de relatórios da Snyk, você pode:
Identificar e relatar os riscos mais significativos e definir prioridades para as correções.
Descrever o tipo, o volume e a gravidade das vulnerabilidades detectadas e das aplicações afetadas.
Acompanhar o ritmo e o progresso das correções.
Exibir métricas de longo prazo e de alto nível.
Destacar tendências e comunicar prioridades, progresso e riscos a executivos, conselhos, clientes e parceiros.
Vamos conhecer melhor alguns dos principais recursos novos disponíveis na versão beta aberta.
Acesse, analise e compartilhe dados de relatórios de segurança com facilidade
A Snyk sempre teve como foco ajudar as pessoas a desenvolver com rapidez e segurança. A facilidade de uso e os fluxos de trabalho integrados são essenciais para ter visibilidade dos riscos, e os recursos de relatórios reformulados foram criados pensando nisso.
Filtragem e classificação
Você pode segmentar e reorganizar os relatórios da Snyk para obter a visualização específica de que precisa e responder às suas dúvidas sobre segurança.
É possível classificar as tabelas e escolher as colunas que mais interessam. Os novos filtros também ajudam você a explorar com mais facilidade os dados relevantes.
Você pode filtrar por produto da Snyk (incluindo Snyk Code — falaremos mais sobre isso adiante!). Assim, fica mais fácil focar rapidamente em um tipo específico de problema. Por exemplo, você pode exibir apenas problemas nas dependências de código aberto ou apenas problemas na infraestrutura como código.
Entre os novos filtros estão Nome do pacote, CVE, CWE, Data da última introdução, Data da última resolução, Tags do projeto, Atributos do projeto e muito mais.
Esse recurso é muito útil quando você precisa identificar rapidamente tipos específicos de problemas em determinados projetos. No exemplo abaixo, identificamos a vulnerabilidade Log4Shell em três projetos críticos:
Compartilhamento de dados
O compartilhamento também foi aprimorado. Agora, os filtros permanecem salvos no URL. Com o botão Copy URL, no canto superior direito da página, você pode compartilhar facilmente o URL da visualização com seus colegas de equipe. Além disso, agora é possível exportar os relatórios em PDF formatado (ou arquivo CSV) para compartilhá-los com mais facilidade com as partes interessadas do negócio.
Uma visão unificada dos riscos em suas aplicações
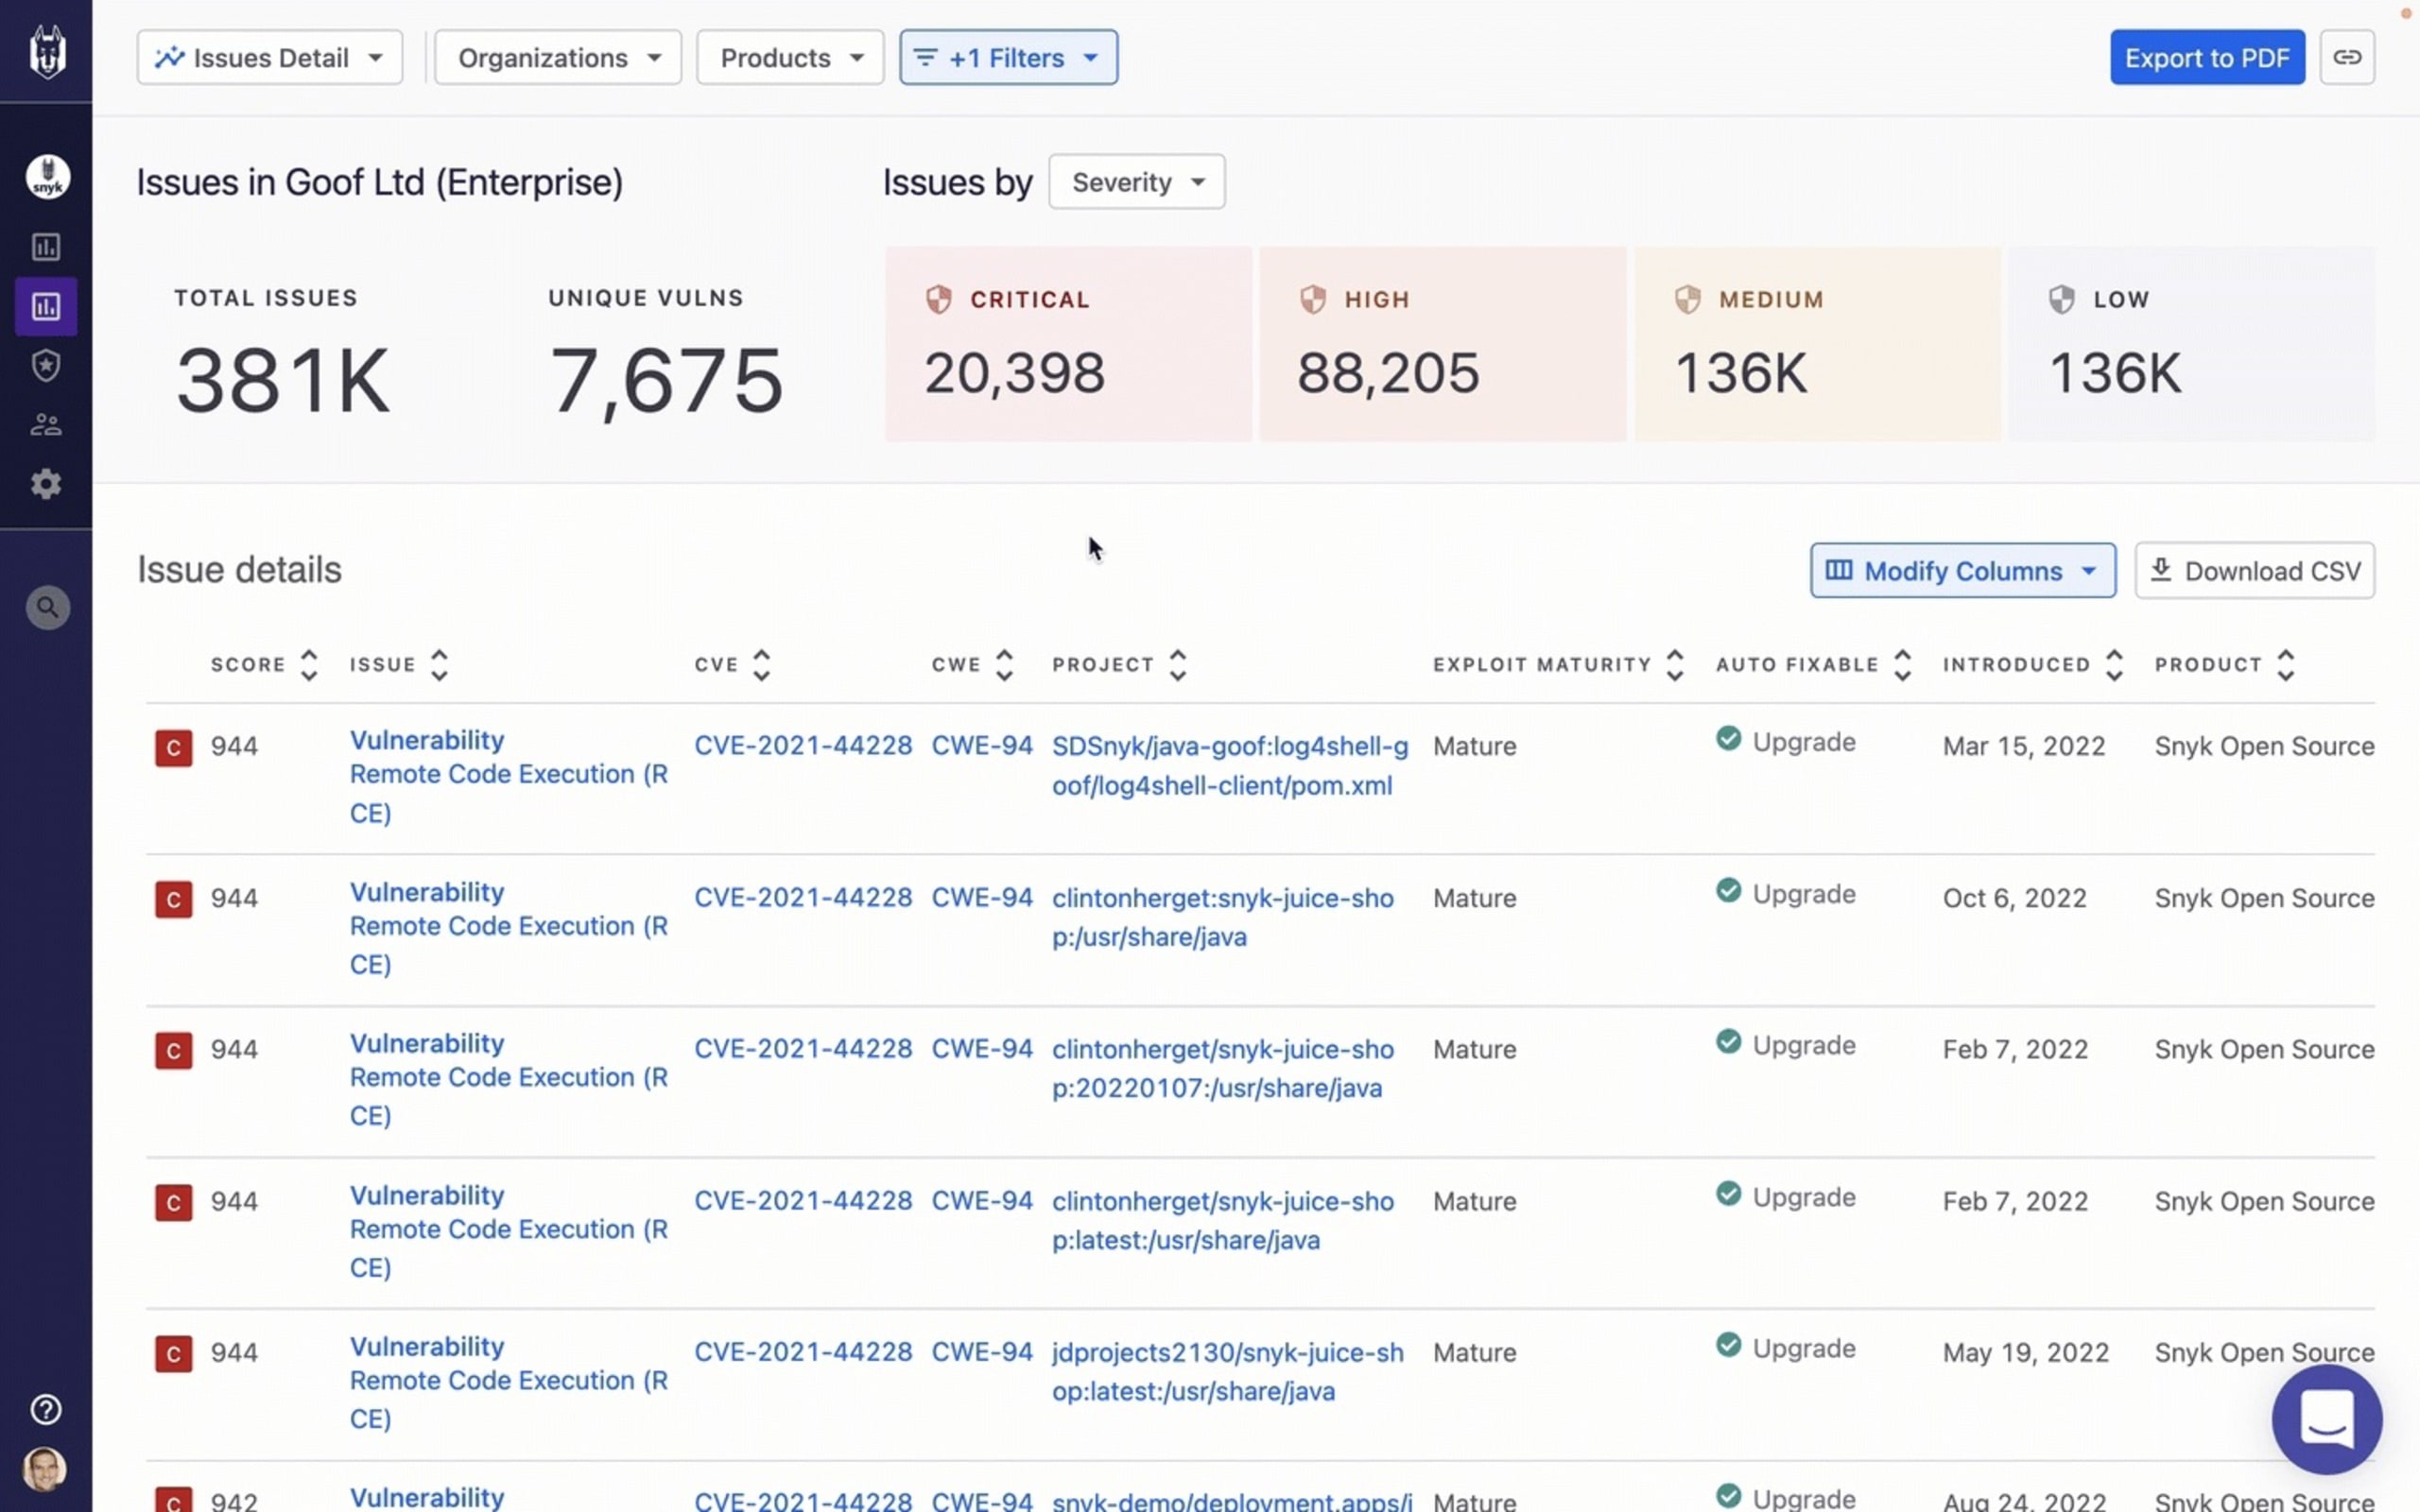
Como mencionamos, os riscos nas aplicações podem surgir em qualquer um dos componentes que formam o código-fonte de uma aplicação. Os relatórios da Snyk também incluem o Snyk Code, permitindo acompanhar e relatar problemas de segurança no código desenvolvido internamente por suas equipes, além dos problemas em dependências de código aberto, contêineres e configurações de infraestrutura como código. Isso oferece uma visão abrangente dos riscos em suas aplicações em um único lugar, simplificando muito os fluxos de trabalho de relatórios.
Responda a diferentes tipos de perguntas sobre segurança
Seja para comparar os esforços de correção entre equipes, verificar a conformidade com a lista OWASP Top 10, responder a uma vulnerabilidade zero-day crítica ou compartilhar um resumo executivo com o conselho de administração, os relatórios reformulados da Snyk ajudam você a responder às perguntas específicas com os dados de que precisa e as ferramentas para analisá-los.
Os relatórios reformulados também incluem relatórios prontos para uma ampla variedade de casos de uso.
Detalhes dos problemas
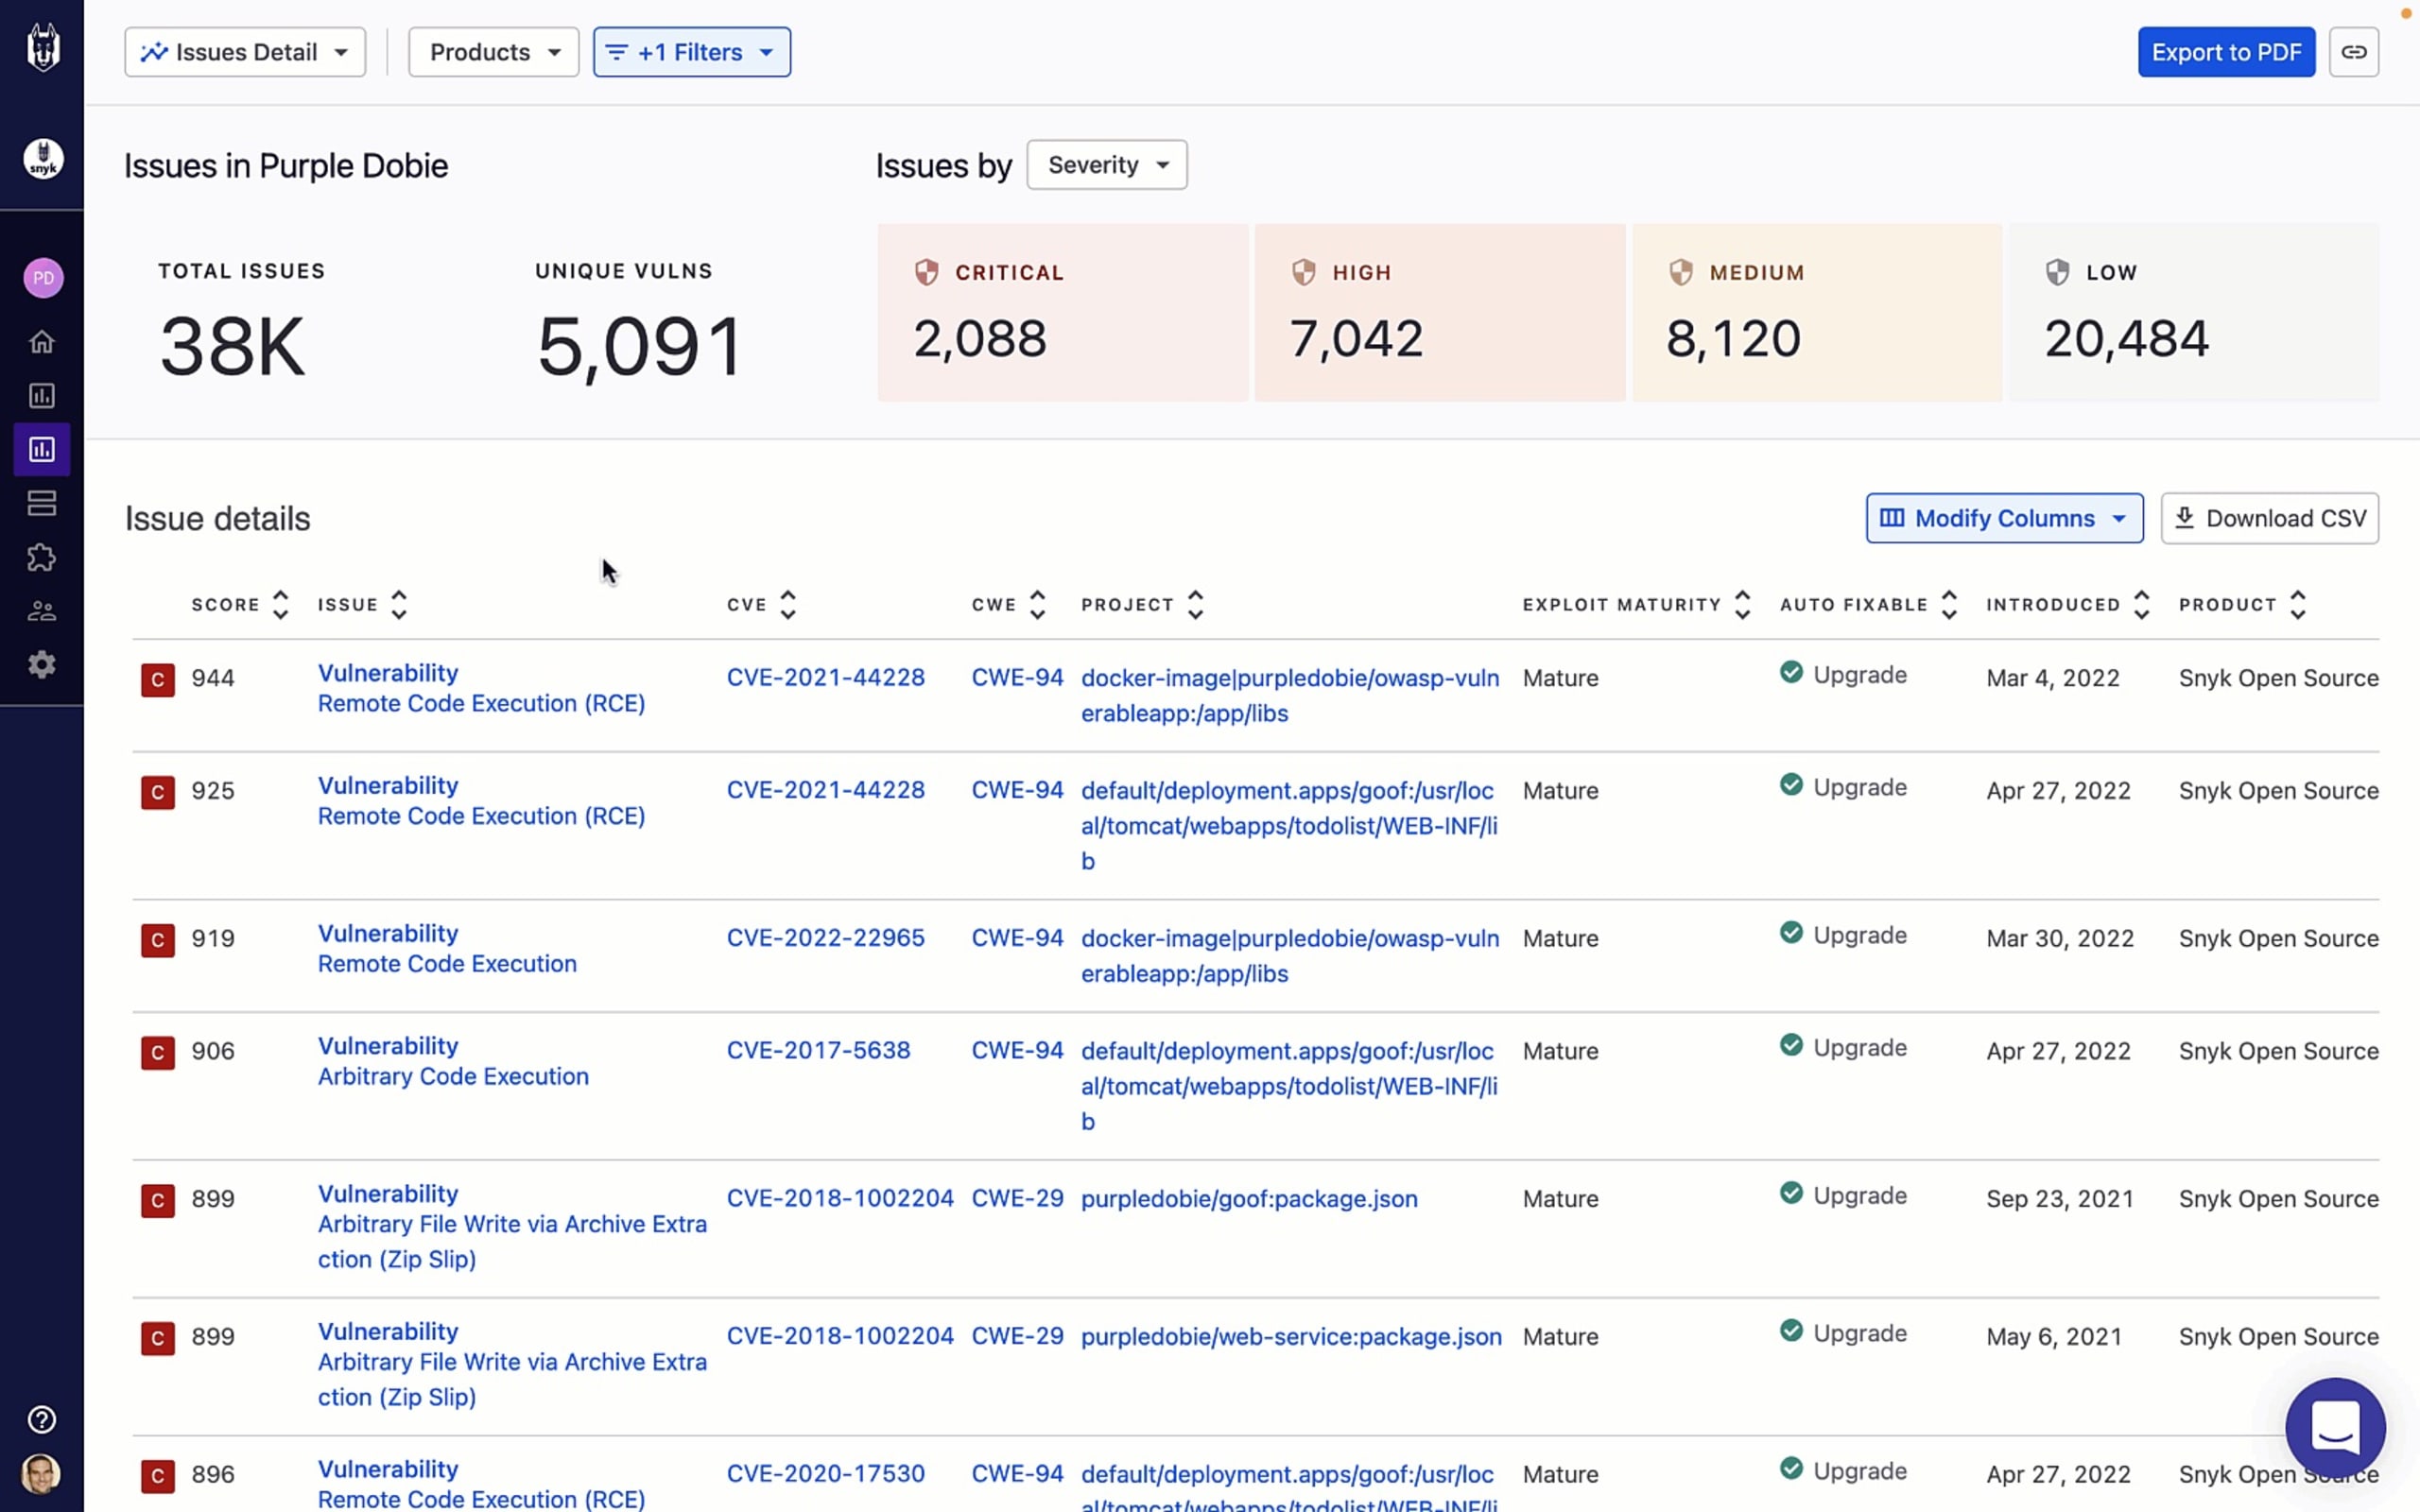
Apresenta uma lista abrangente e detalhada de todos os problemas identificados pela Snyk em suas aplicações. Esse relatório ajuda as equipes a priorizar as correções de acordo com a estratégia de gerenciamento de problemas adotada, por exemplo, com base na gravidade, na criticidade ou no tipo de projeto, em um CVE/CWE específico e muito mais. Ele também pode ajudar você a verificar a conformidade com padrões específicos do setor, como o OWASP Top 10.
Detalhes das vulnerabilidades
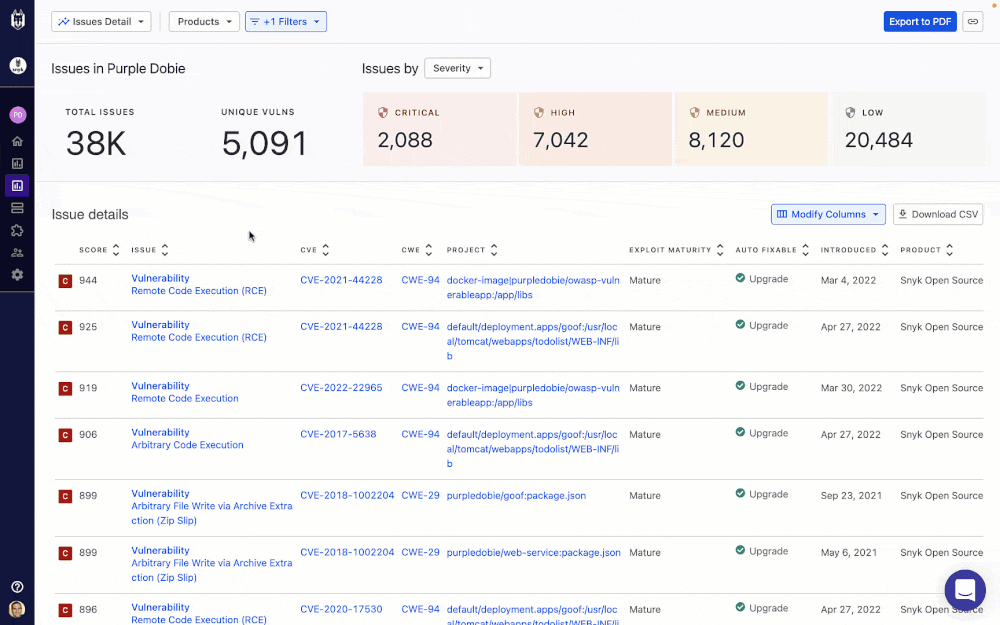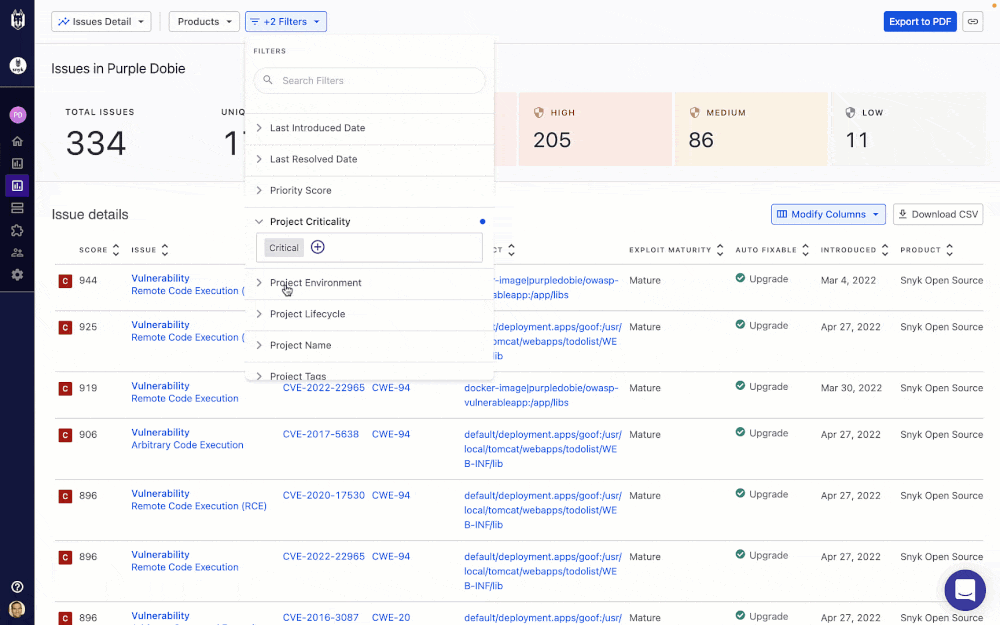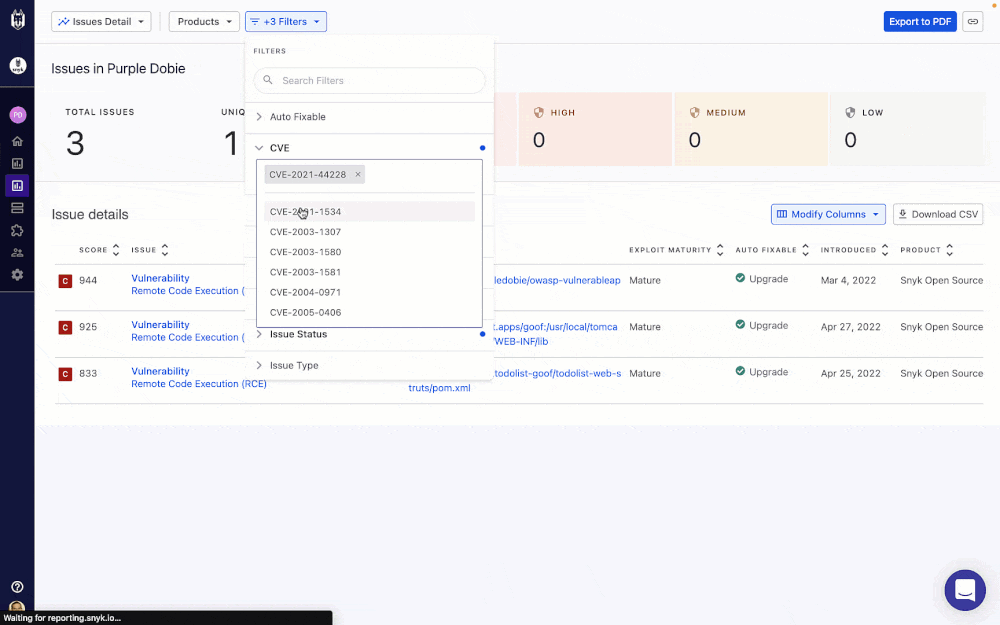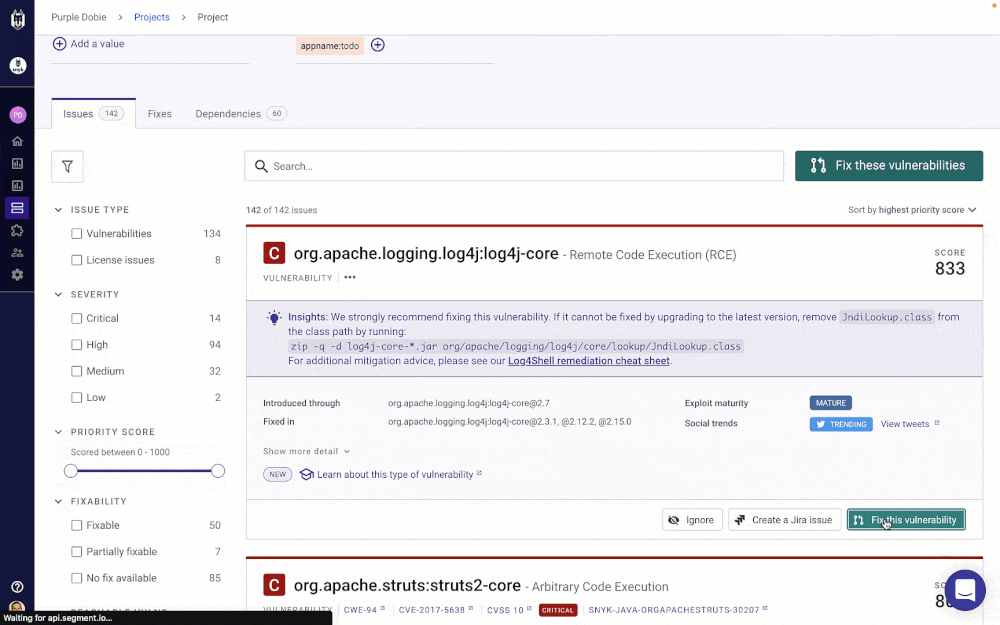
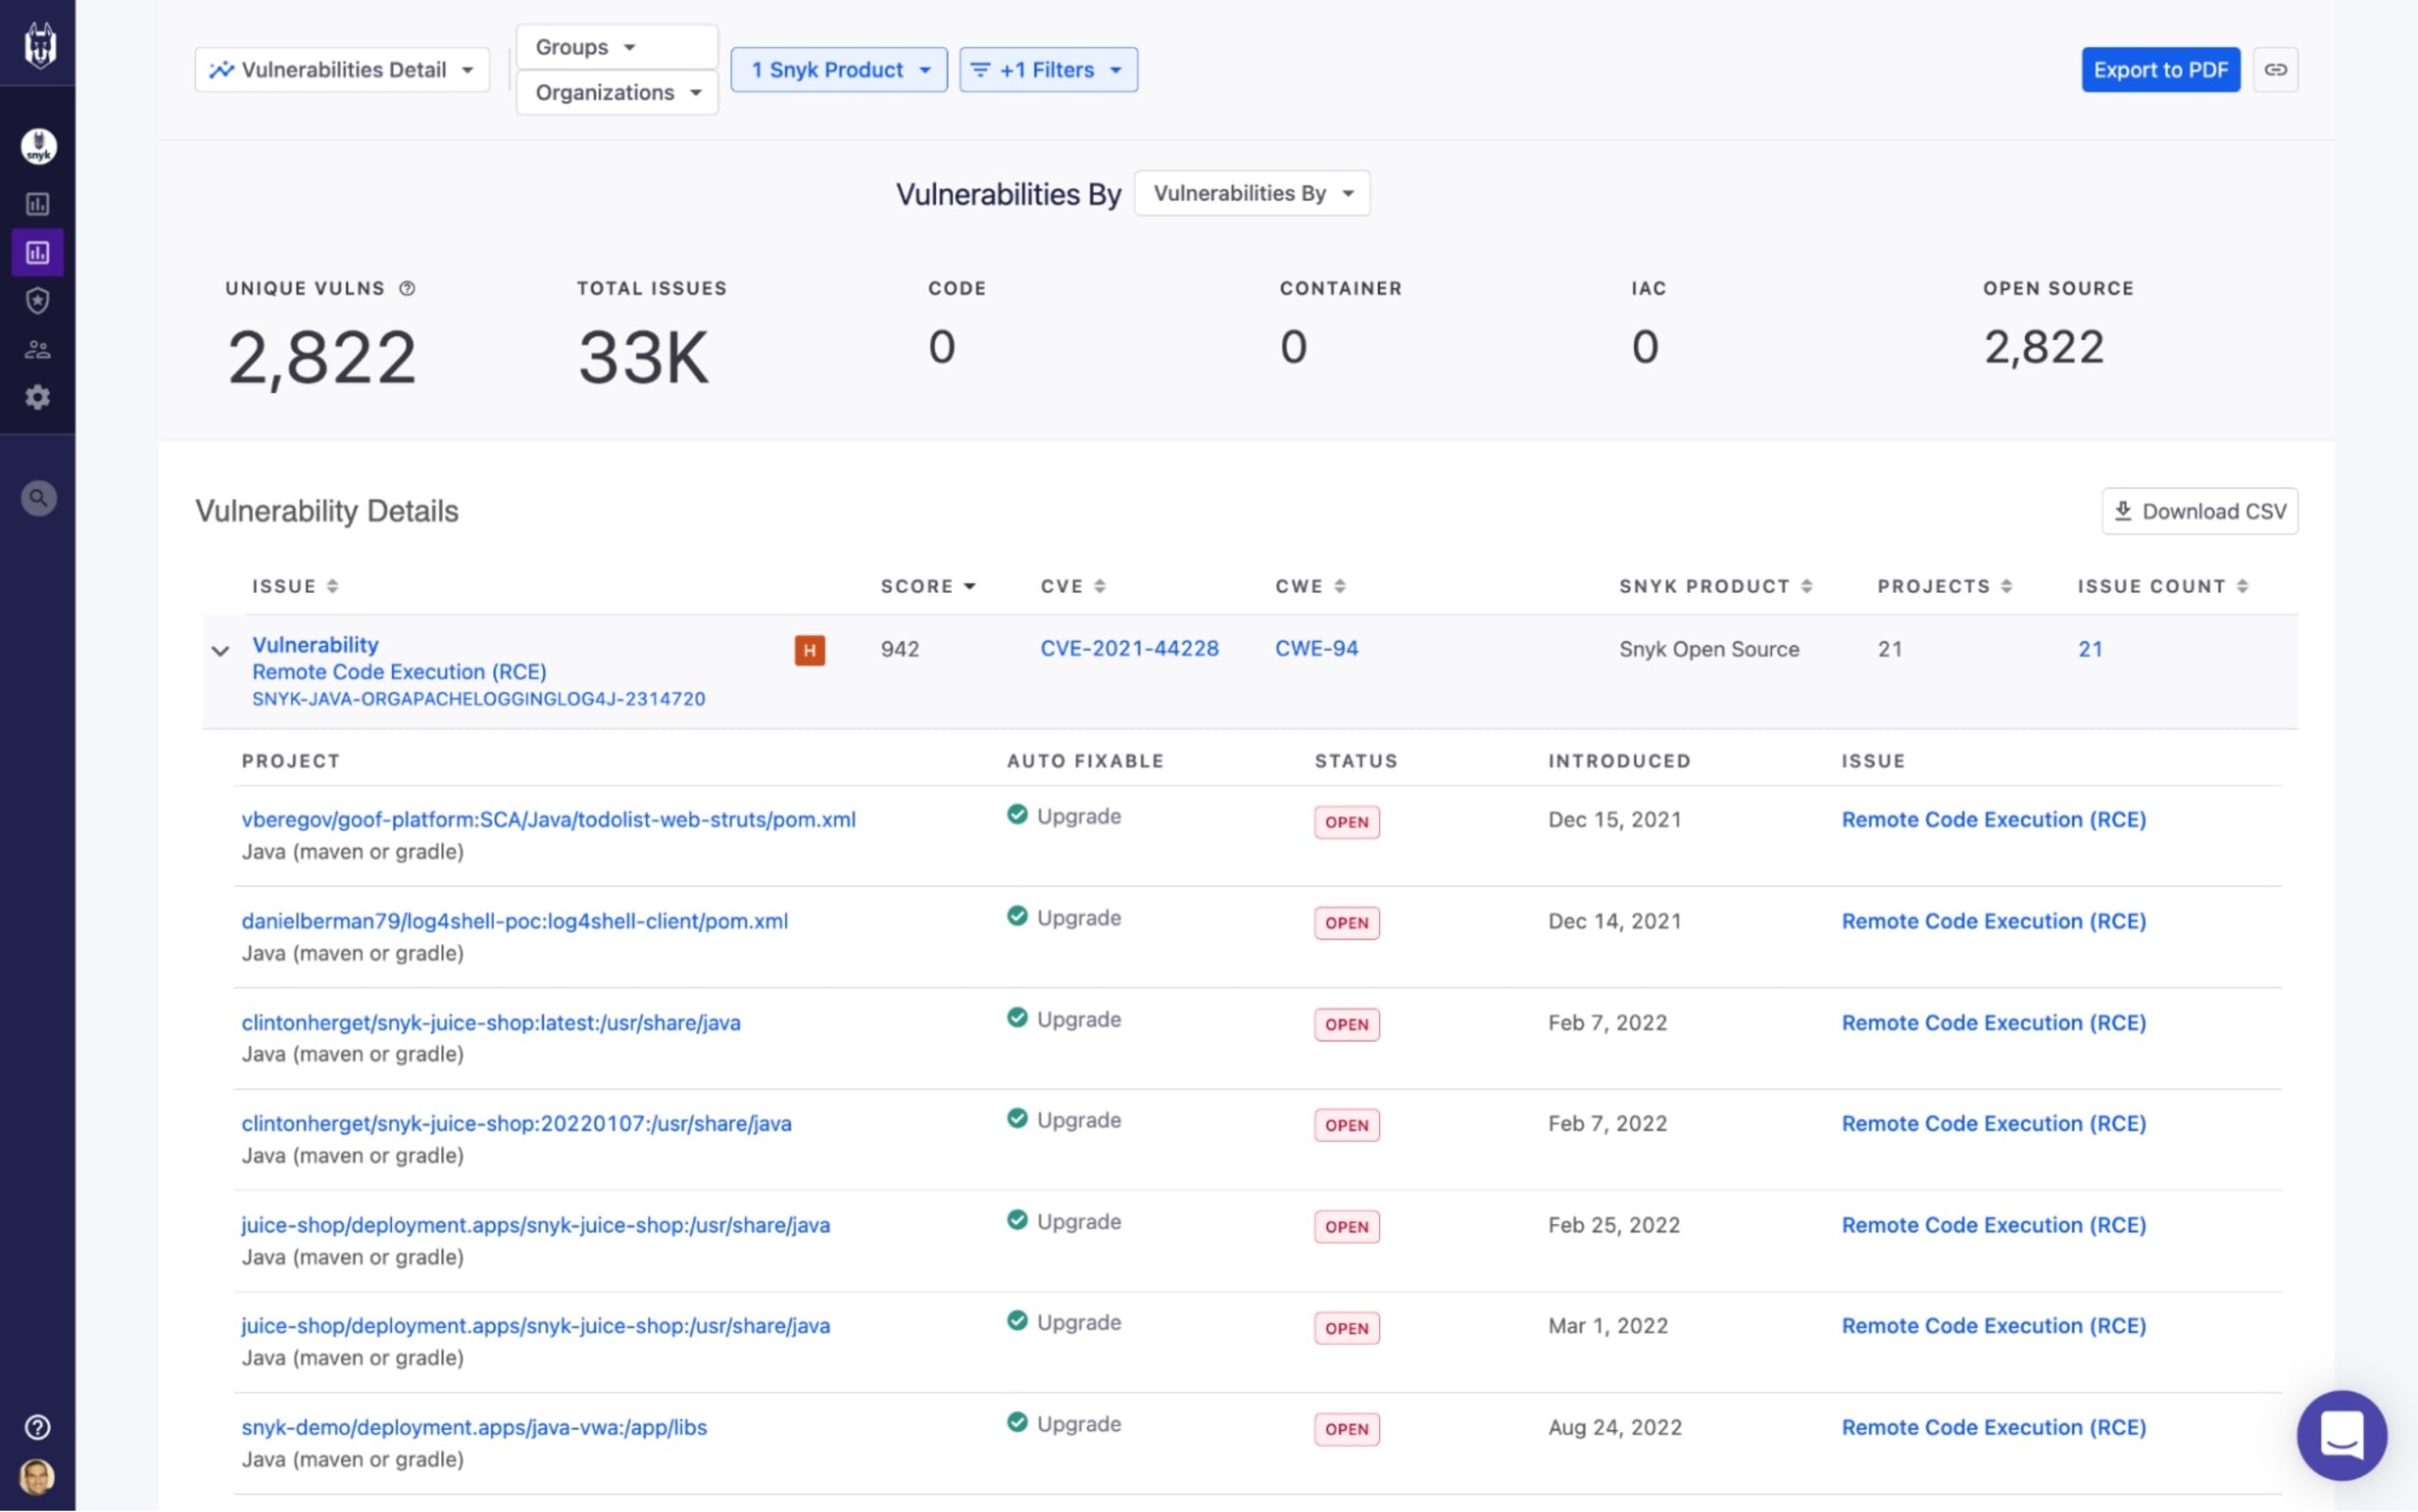
Apresenta uma lista abrangente e detalhada de todas as vulnerabilidades únicas identificadas pela Snyk em suas aplicações. Assim como o relatório Detalhes dos problemas, ele ajuda as equipes a priorizar as correções e também permite auditar suas aplicações e identificar a exposição a vulnerabilidades específicas.
No exemplo abaixo, filtramos o relatório para identificar todas as ocorrências da vulnerabilidade Log4Shell (CVE-2021-44228) em todos os nossos projetos de código aberto.
Resumo dos problemas
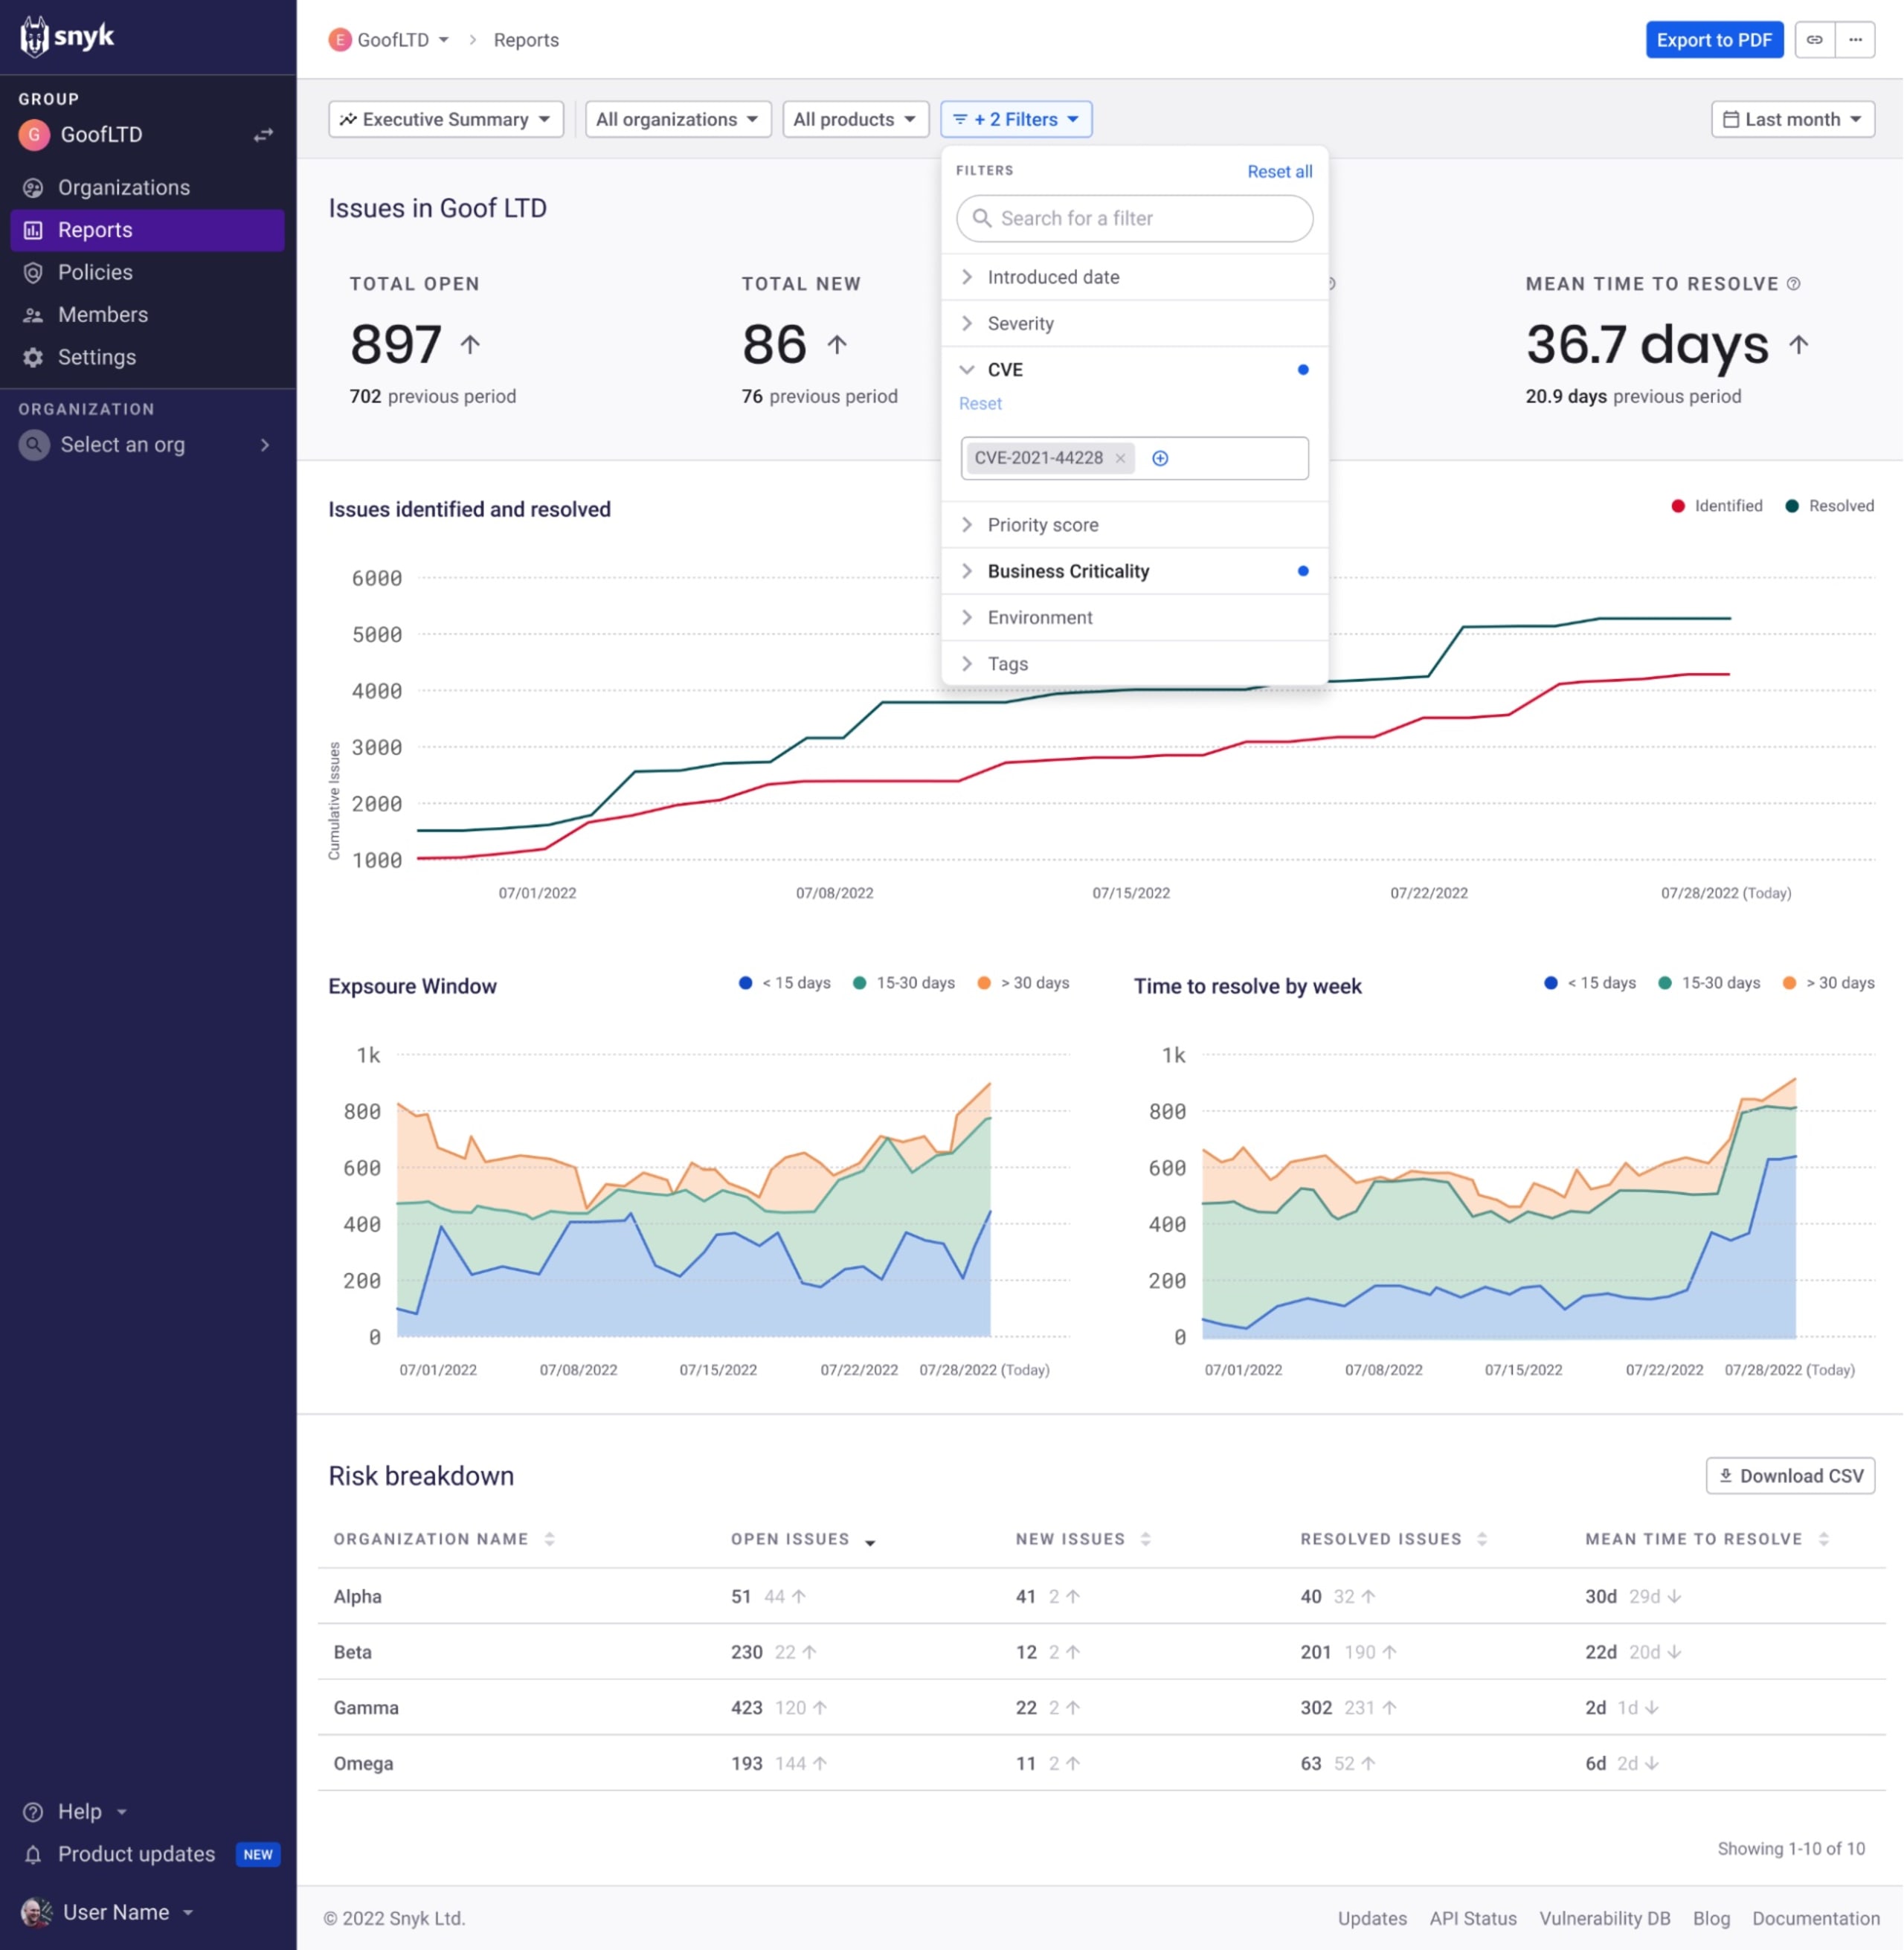
Oferece uma visão agregada e de alto nível dos riscos em suas aplicações, destacando métricas como o número de problemas identificados e resolvidos e o tempo médio até a resolução. O relatório também apresenta gráficos com períodos de exposição, o tempo até a resolução em um intervalo específico e uma tabela com a divisão dos riscos. É ideal para medir o sucesso e prestar contas a executivos e partes interessadas do negócio.
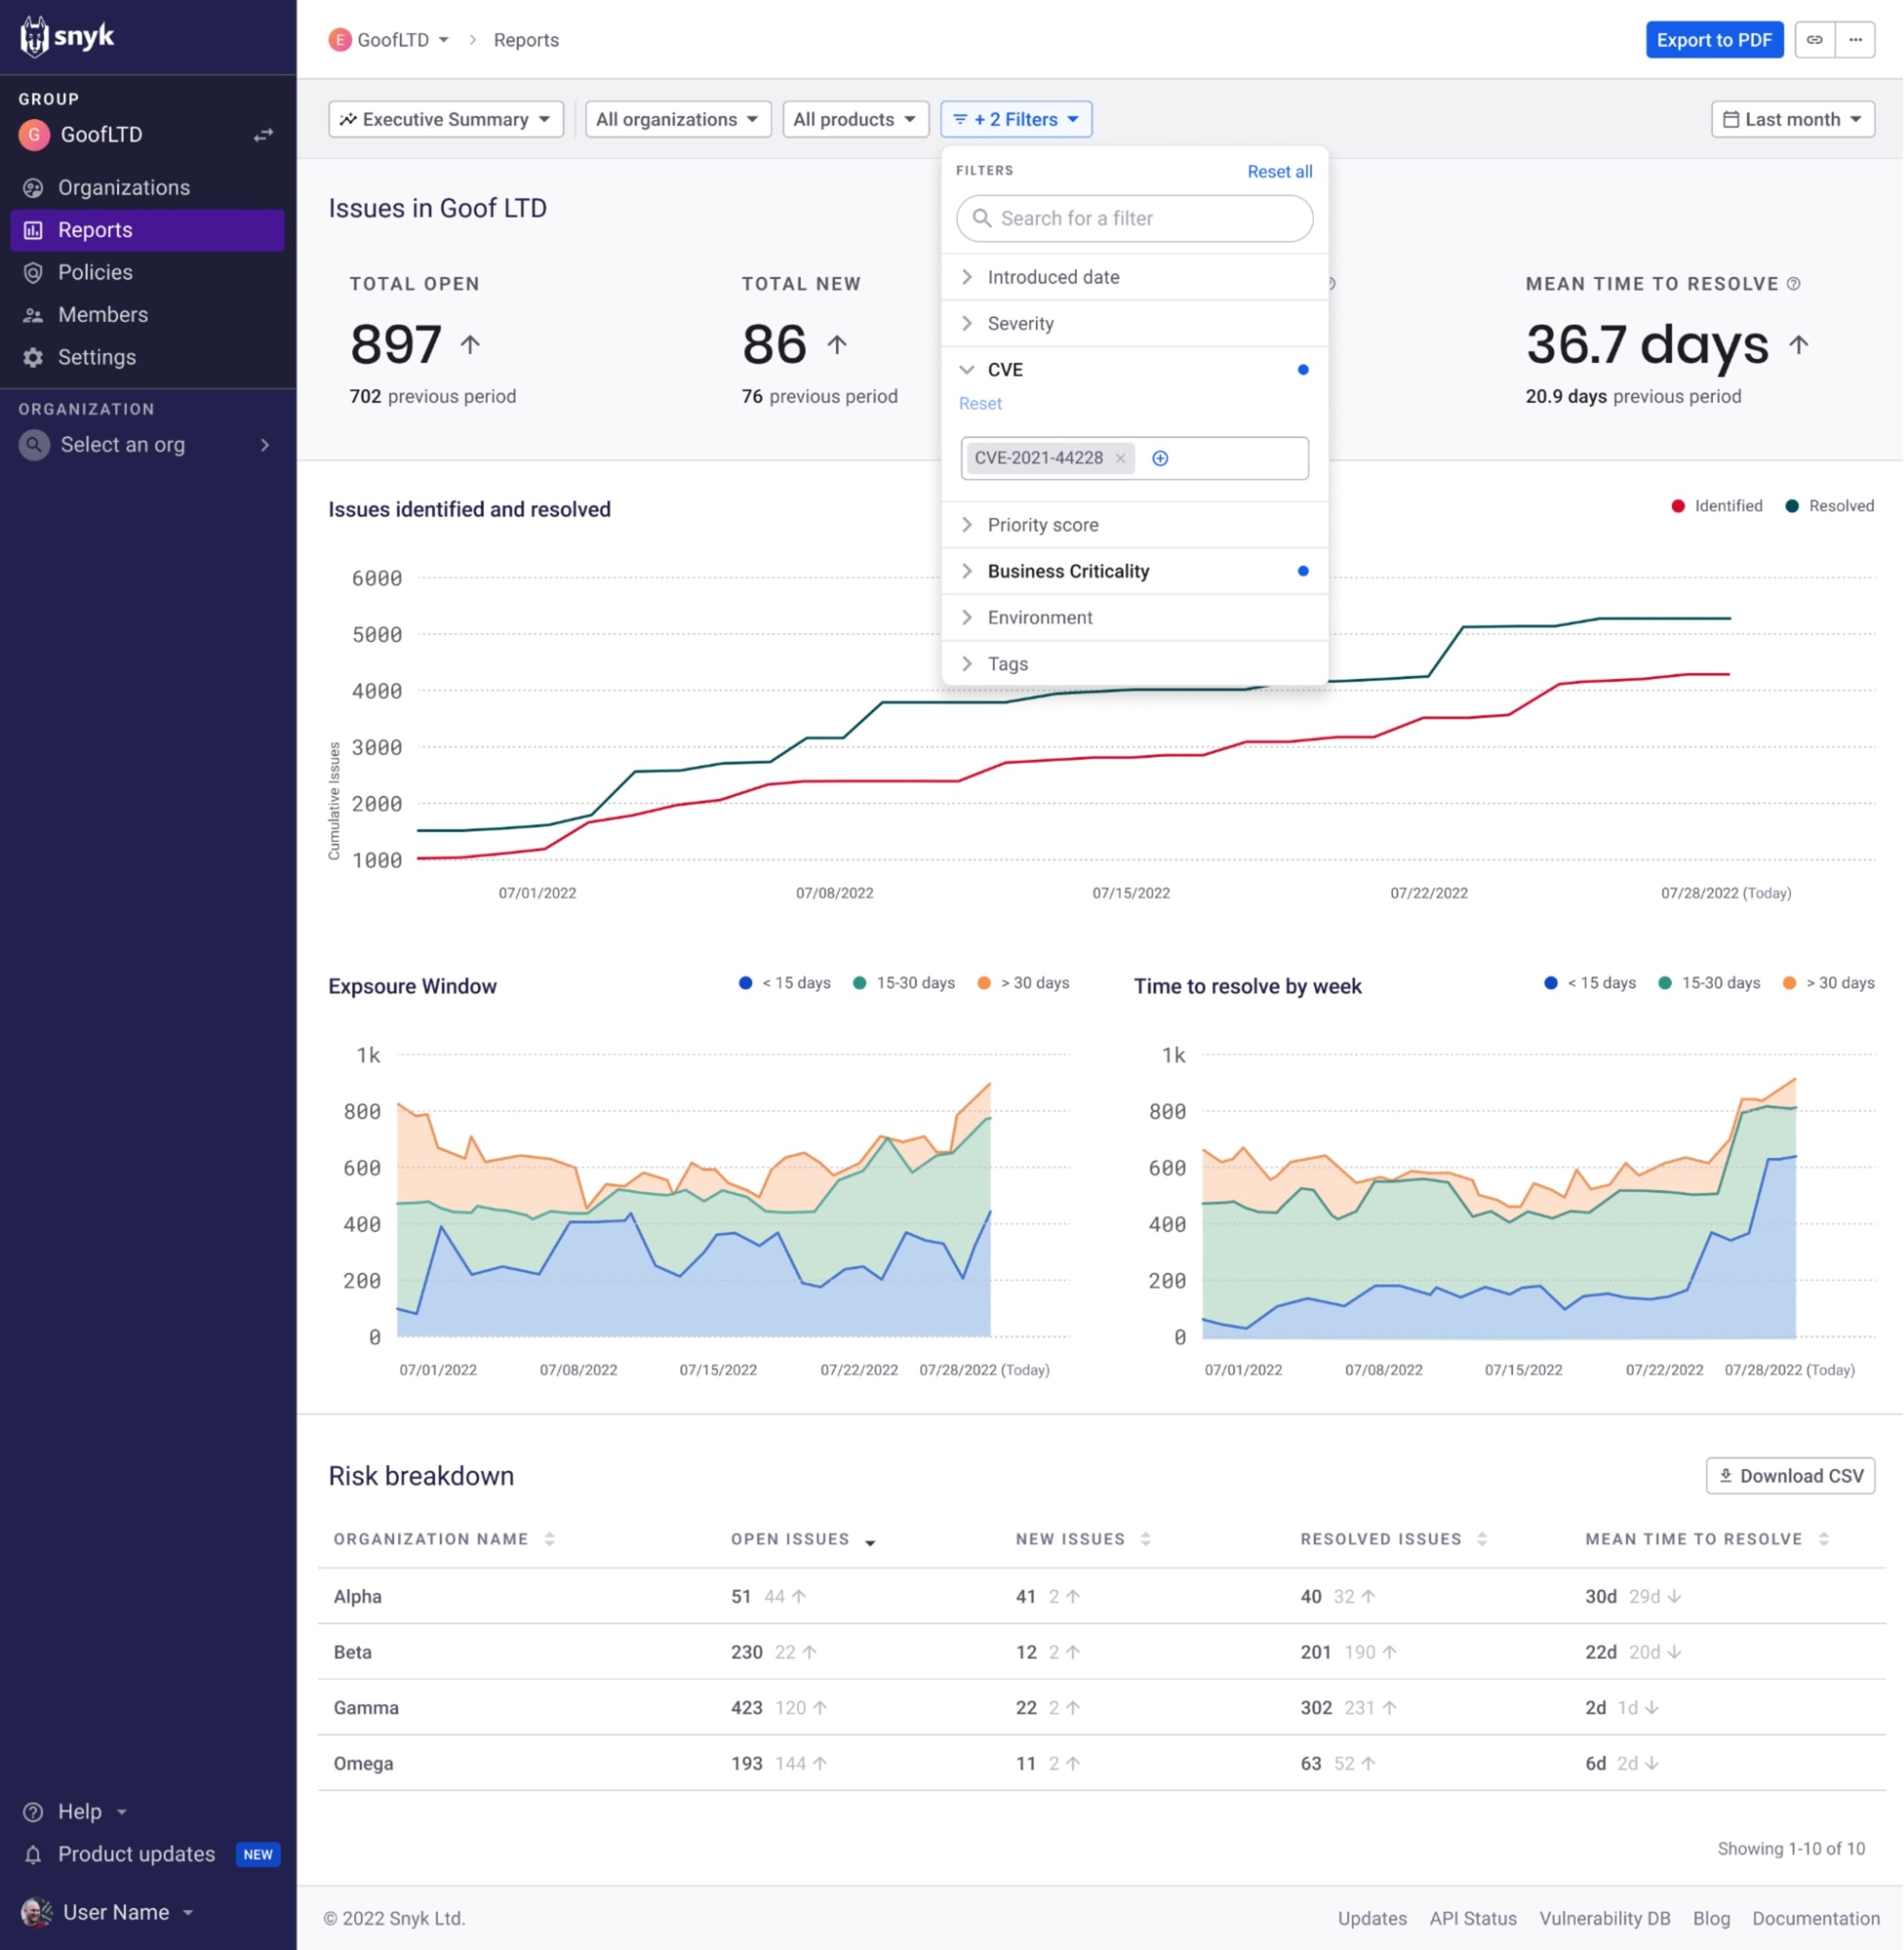
Com as novas opções de classificação e filtragem mencionadas acima, você pode explorar os dados desses relatórios e obter o nível de detalhamento necessário para responder às suas perguntas específicas sobre segurança.
O compromisso da Snyk com a melhoria dos serviços de dados
O acesso aos dados de segurança e a capacidade de analisá-los e criar relatórios são essenciais para alcançar a visibilidade necessária para um programa de segurança eficaz, baseado na confiança entre as equipes de desenvolvimento e segurança.
Embora essas melhorias recentes sejam importantes para oferecer esse tipo de visibilidade aos nossos clientes, elas estão longe de ser a última etapa na evolução dos recursos de relatórios e dos serviços de dados da Snyk como um todo. Pretendemos lançar gradualmente outras melhorias, incluindo novas formas de segmentar e analisar os dados, além de novos tipos de relatórios prontos para atender a casos de uso personalizados. Fique de olho!
Os recursos descritos acima estão disponíveis na versão beta aberta para todos os clientes da Snyk que tenham o plano Snyk Business ou Snyk Enterprise. Para começar a usá-los, basta ativá-los na página Snyk Preview na interface da Snyk (clique em Settings e depois em Snyk Preview).
A versão beta aberta vem após uma beta fechada e um período de testes rigorosos. Se encontrar algum problema, adoraríamos receber seu feedback.
Adorado por desenvolvedores. Confiável para a segurança.
As ferramentas da Snyk, pensadas para desenvolvedores, oferecem segurança integrada e automatizada para atender às suas necessidades de governança e conformidade.