Simplifique a integração entre Snyk e AWS com nosso mais recente AWS Quick Start

Jay Yeras
22 de setembro de 2020
0 minutos de leituraUma das grandes vantagens de usar a AWS é poder automatizar quase tudo o que você faz — não apenas com os serviços da própria AWS, mas também com parceiros do ecossistema, como o Snyk. Temos o prazer de anunciar nosso segundo AWS Quick Start, que ajuda você a integrar o Snyk ao Amazon Elastic Container Registry (ECR) e ao AWS Lambda com apenas um clique.
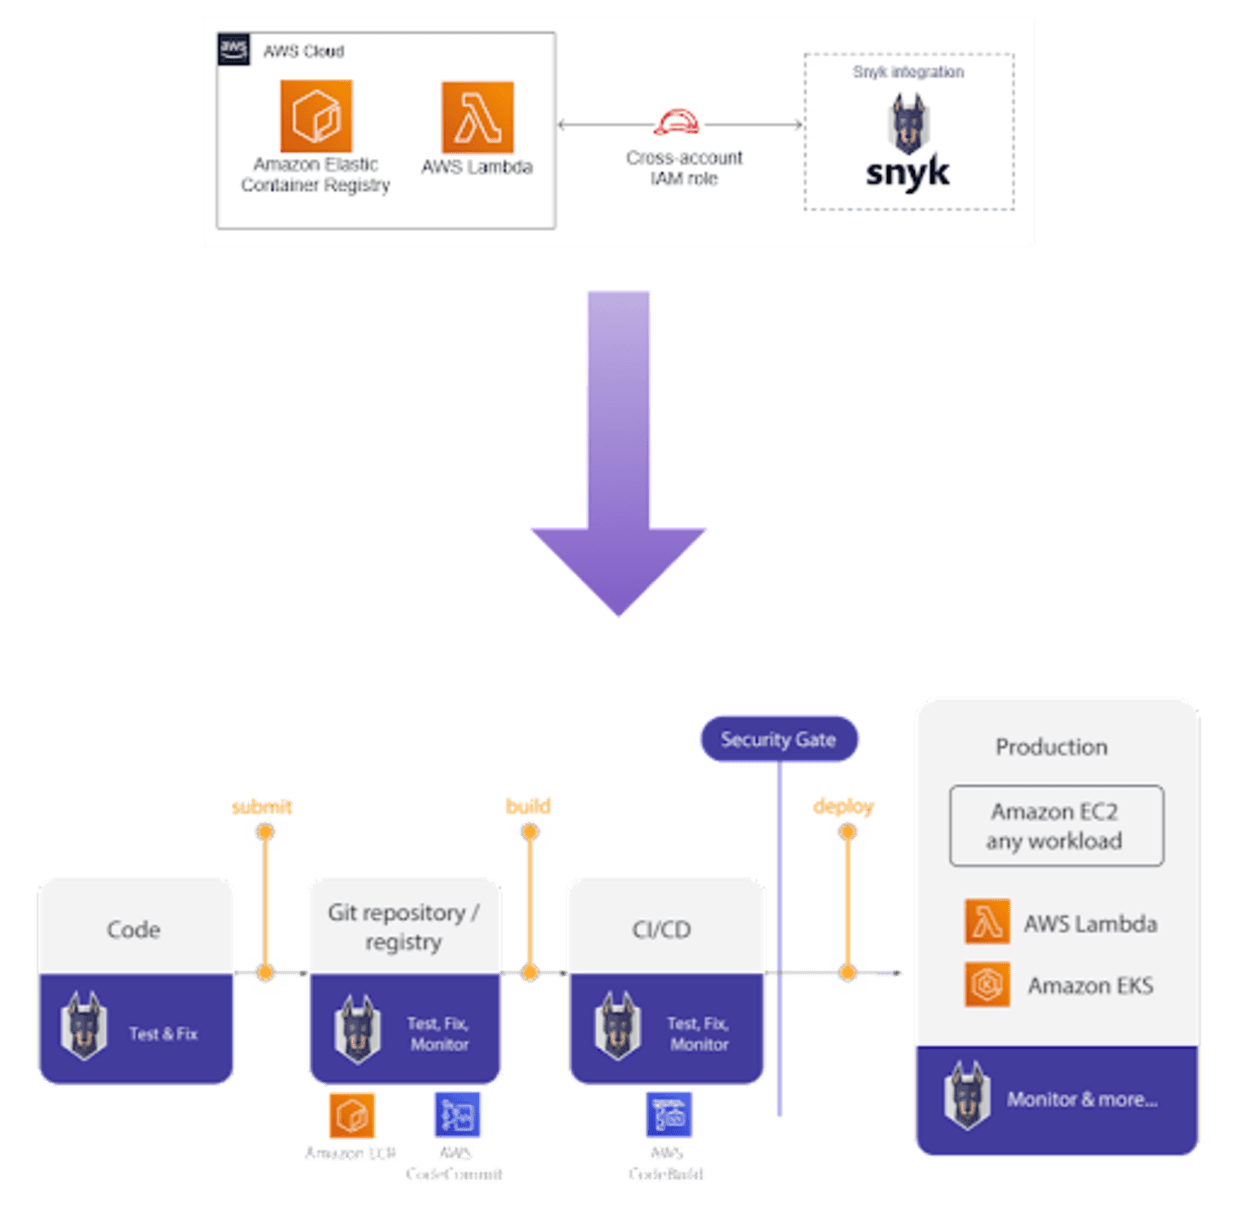
Pule as etapas manuais e vá direto ao que interessa
Para integrar o Snyk ao ECR e ao Lambda, é preciso configurar funções que atendam tanto ao serviço da AWS quanto ao serviço do Snyk. Embora não seja algo muito difícil, ficar alternando entre as duas interfaces e copiando valores de um console para outro não é exatamente divertido. O Quick Start Snyk: Developer-first Security on the AWS Cloud oferece três opções:
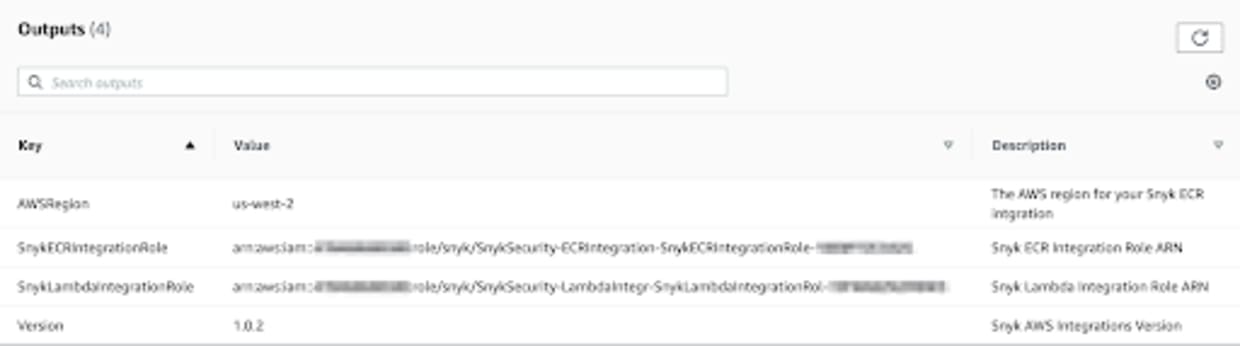
Depois da implantação, você pode obter rapidamente os valores restantes do seu ARN e da região da AWS nos resultados do console do CloudFormation, como mostrado abaixo:
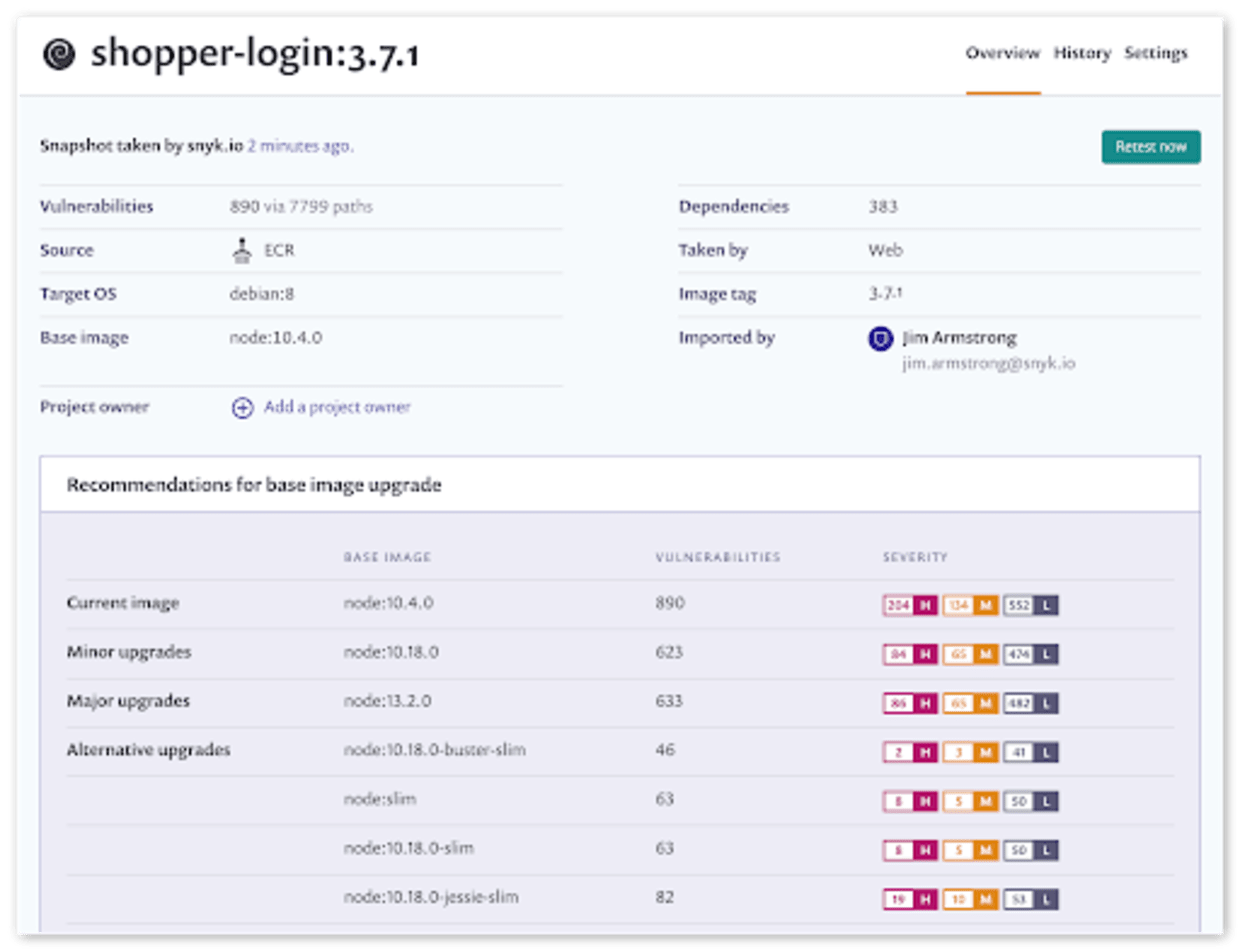
Integração do Snyk Container com o AWS ECR
Na integração com o ECR, criamos uma função do IAM que permite ao Snyk Container acessar as imagens de contêiner armazenadas no ECR para verificar vulnerabilidades. Criamos uma função somente leitura com todas as permissões descritas em nossa documentação e configuramos a integração necessária entre o serviço do Snyk e sua região da AWS. Assim, você pode começar a verificar as imagens de contêiner armazenadas nos seus registros do ECR. O Snyk ajuda você a escolher imagens-base seguras e corrigir vulnerabilidades na imagem e nas dependências do código.
Integração do Snyk Container com o AWS Lambda
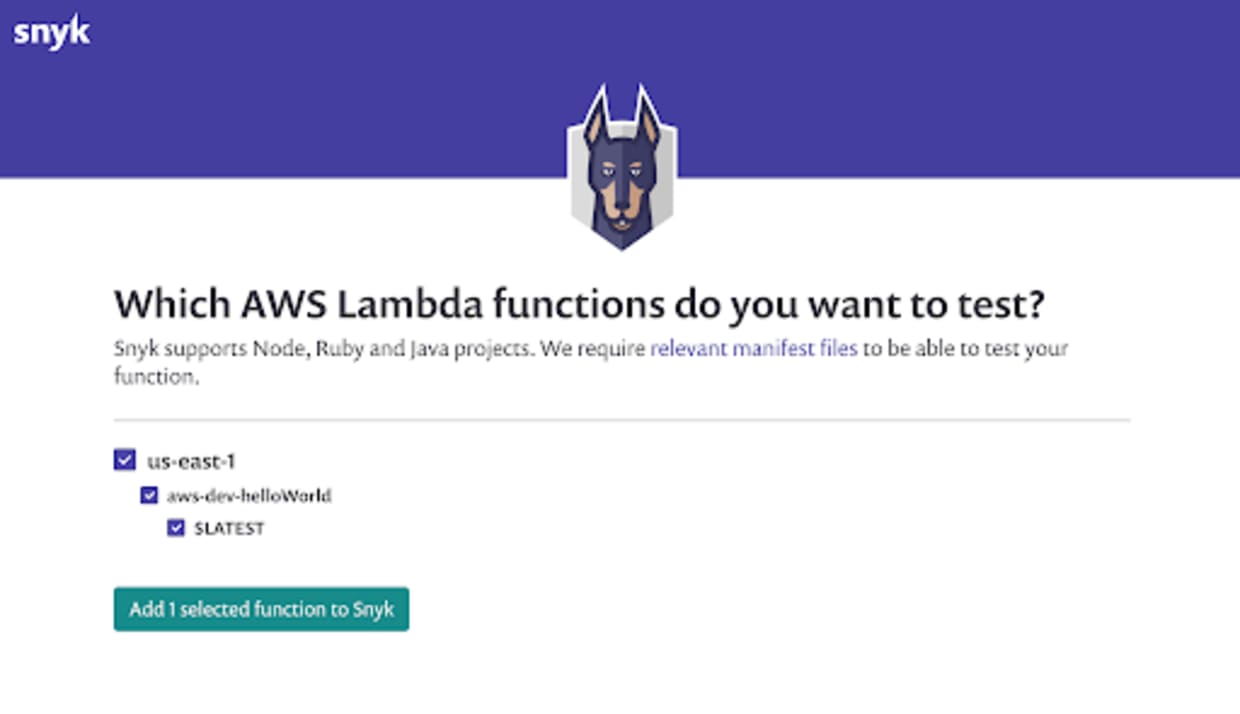
Integrar o Snyk Open Source ao Lambda é parecido com o processo de integração entre o Snyk Container e o ECR. Criamos uma função apropriada do IAM somente leitura, seguindo nossa configuração documentada, e então configuramos os serviços do Snyk Open Source e do Lambda para se comunicarem. A partir daí, você pode verificar e monitorar o código do Lambda em busca de dependências vulneráveis. Assim, você recebe alertas sobre problemas e ajuda para corrigi-los, mantendo suas funções seguras.
Envie seus comentários
Para enviar comentários, sugerir recursos ou relatar bugs, use a seção Issues do repositório do Quick Start no GitHub. Se quiser enviar código, consulte o Guia de Contribuição do Quick Start.
Você pode começar a usar o Snyk criando uma conta gratuita. Nos planos pagos, tanto o Snyk Open Source quanto o Snyk Container estão disponíveis para compra no AWS Marketplace, além de ofertas privadas e contratos personalizados.


