Snyk Container recebe certificação “VMware PKS Partner Ready” para encontrar e corrigir vulnerabilidades em workloads de contêineres

17 de abril de 2020
0 minutos de leituraTemos o prazer de anunciar que Snyk Container agora está certificado para uso com VMware PKS e disponível no VMware Marketplace. O monitor de Kubernetes da Snyk, parte do produto Snyk Container, integra-se aos seus clusters VMware Enterprise PKS, permitindo monitorar workloads recém-implantados ou atualizados e identificar vulnerabilidades nas imagens de contêineres e configurações associadas, que podem comprometer a segurança desses workloads.
Detecte problemas em contêineres durante o desenvolvimento e em produção
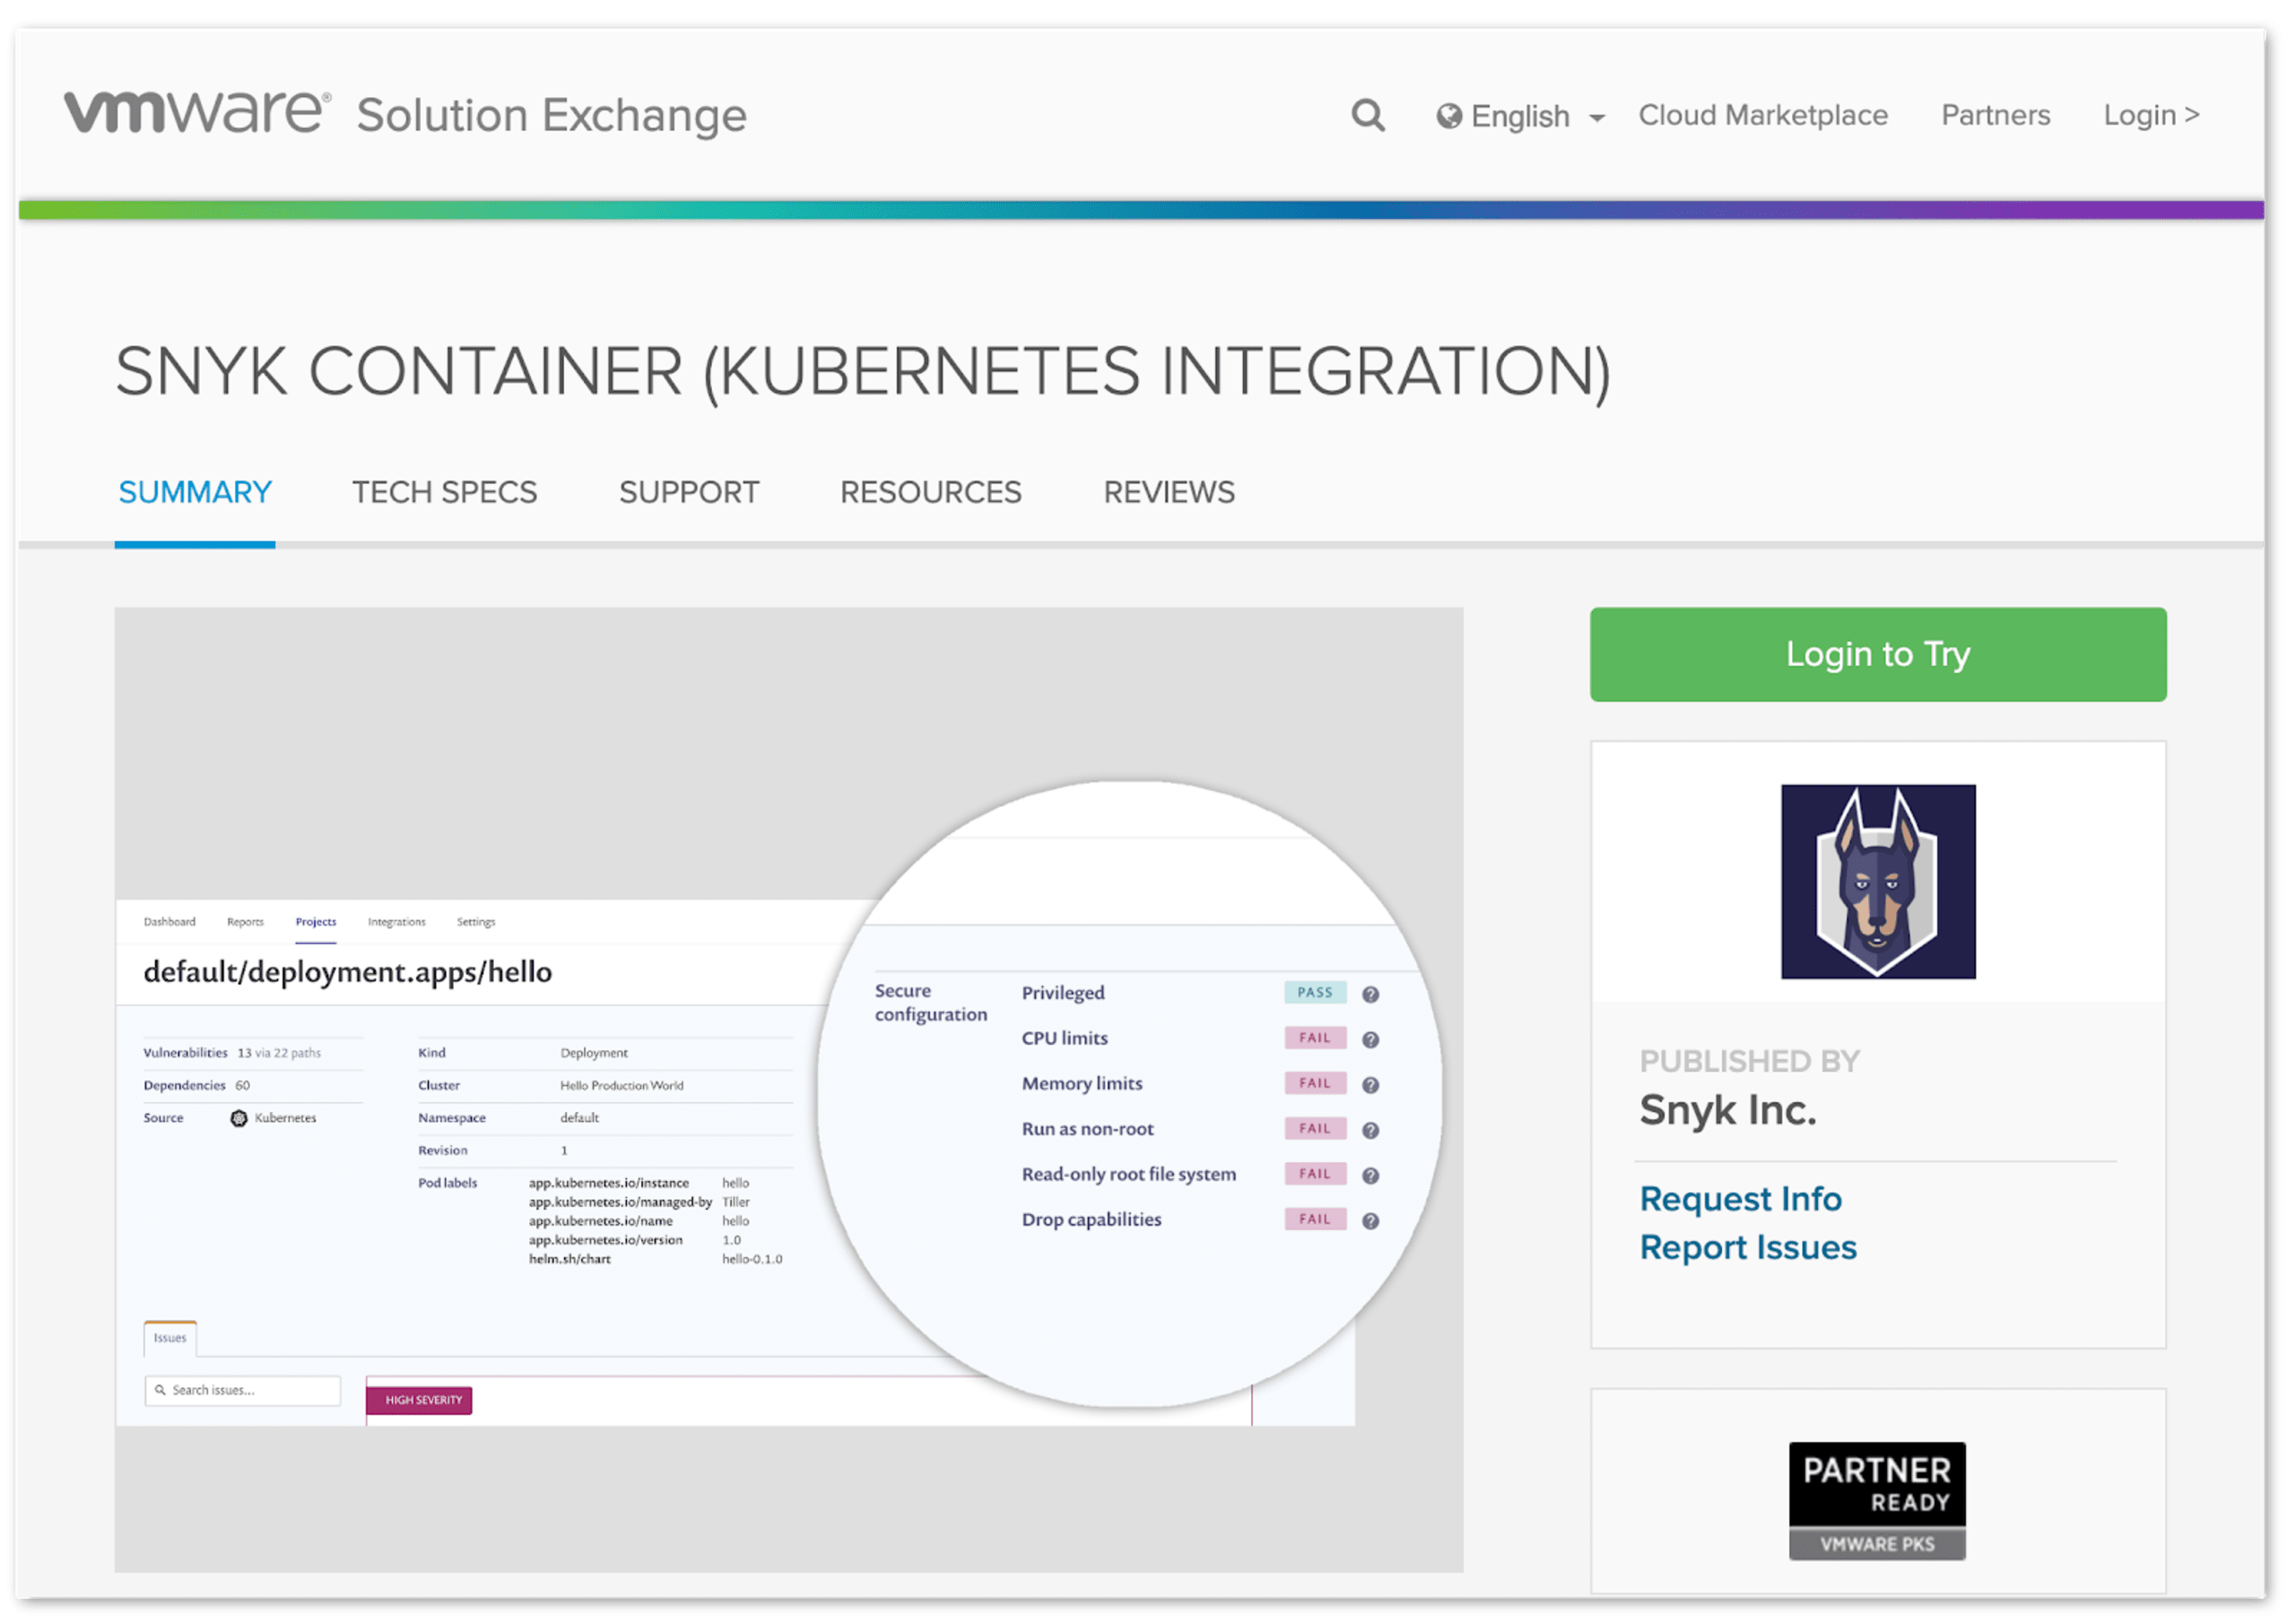
Quando workloads são implantados ou alterados nos seus clusters PKS, a Snyk detecta e testa as imagens de contêineres subjacentes em busca de vulnerabilidades, além de fornecer informações sobre problemas na configuração dos pods em execução que podem comprometer a segurança desses workloads. A Snyk oferece proteção contínua após a análise dos workloads, para que você tenha sempre informações atualizadas sobre vulnerabilidades nos seus aplicativos de produção. Além disso, os detalhes de configuração dos pods ajudam a priorizar onde concentrar os esforços de correção. A integração de Snyk Container com clusters PKS deixa esses relatórios mais claros, como mostra o exemplo abaixo.

Antes da implantação nos seus clusters PKS, você pode usar Snyk Container para analisar imagens de contêineres em vários outros pontos, incluindo os computadores dos desenvolvedores, pipelines de CI/CD e registros de contêineres, como mostra o diagrama abaixo.

Orientações de correção de vulnerabilidades em contêineres pensadas para desenvolvedores
A abordagem da Snyk, voltada para desenvolvedores, vai além de simplesmente fornecer relatórios de vulnerabilidades: ela facilita a correção de problemas de segurança. A Snyk detecta vulnerabilidades e oferece orientações práticas que os desenvolvedores podem aplicar imediatamente para corrigir problemas em contêineres. Começando pela imagem base do contêiner, a Snyk recomenda atualizações para a imagem base:

A Snyk também fornece detalhes sobre as camadas e dependências, além do contexto do Dockerfile para as camadas do usuário nas imagens de contêineres. Assim, você entende rapidamente onde componentes vulneráveis podem estar sendo adicionados às suas imagens:

Corrija vulnerabilidades em dependências de código aberto com remediação automatizada
Por último, mas não menos importante, o código do seu aplicativo é um dos componentes mais importantes em execução nos contêineres e provavelmente dependerá cada vez mais de componentes de código aberto. A Snyk também ajuda você a encontrar rapidamente problemas de segurança nas dependências de código aberto e pode automatizar a remediação por meio da integração direta com seus repositórios de código-fonte.

Comece a usar a Snyk no PKS
Todos esses recursos já estão disponíveis para clientes do VMware PKS!
Se você ainda não tem uma conta na Snyk, pode se cadastrar e usar a Snyk gratuitamente para analisar imagens de contêineres e dependências de código aberto.
Encontre instruções e detalhes sobre como integrar a Snyk aos seus clusters PKS no VMware Marketplace.
Quer ver uma demonstração ou tirar dúvidas? Entre em contato com a gente.
Mantenha-se seguro!
Segurança de contêineres que prioriza os desenvolvedores
O Snyk encontra e corrige automaticamente vulnerabilidades em imagens de contêiner e workloads do Kubernetes.