Snyk e Secure Code Warrior: mais contexto para os alertas de análise de código do GitHub
8 de outubro de 2020
0 minutos de leituraOntem, anunciamos o suporte completo do Snyk Container e do Snyk Infrastructure as Code à análise de código do GitHub. Agora, você pode exibir facilmente as informações de vulnerabilidade da Snyk diretamente na guia Security do GitHub.
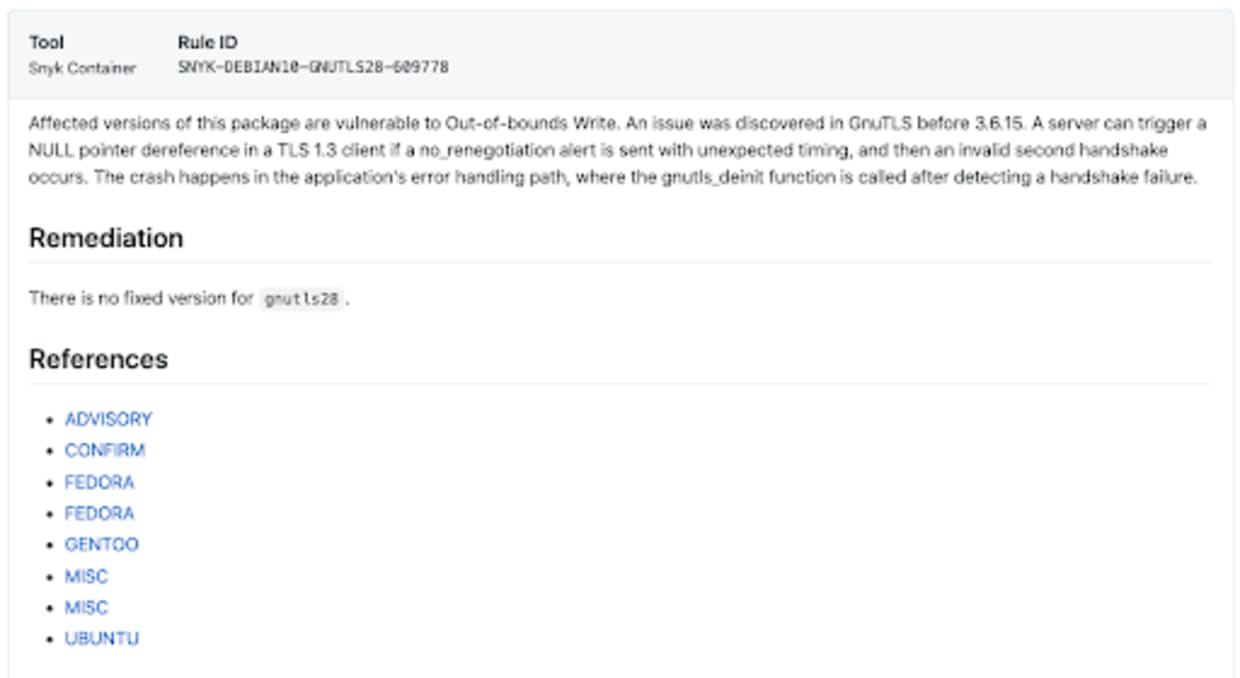
Embora a Snyk forneça muitos detalhes sobre cada vulnerabilidade encontrada, além de referências a avisos publicados e às CWEs relacionadas, nem todo mundo é especialista em segurança. O que é uma gravação fora dos limites? Quais são os riscos de uma desreferência de ponteiro NULL?
Contexto e Secure Code Warrior
Quanto mais contexto os desenvolvedores tiverem sobre as vulnerabilidades, melhor poderão entender os riscos, priorizar a correção dos problemas mais urgentes e, em última análise, evitar que eles ocorram. É aí que entra a Secure Code Warrior®. Sua missão é capacitar desenvolvedores a escrever código seguro desde o início, com treinamentos divertidos, envolventes e específicos para cada framework. Assim, eles desenvolvem uma mentalidade de segurança e alcançam melhorias rápidas na conformidade, consistência e qualidade da segurança, além de mais velocidade no desenvolvimento.
Combinar as integrações da Snyk e da Secure Code Warrior com a análise de código do GitHub é uma solução poderosa, que oferece aos desenvolvedores informações e treinamento de segurança relevantes e práticos.
John Leon, vice-presidente de Desenvolvimento de Negócios, GitHub
Nosso foco é capacitar desenvolvedores com as habilidades e o conhecimento necessários para evitar vulnerabilidades desde o início. Nossa nova GitHub Action adiciona treinamento em código seguro aos arquivos SARIF, padrão do setor, no fluxo de trabalho do GitHub. Assim, oferece aprendizado contextual e centrado no desenvolvedor quando ele mais precisa, facilitando a entrega de código de qualidade com mais rapidez.
Matias Madou, CTO, Secure Code Warrior
A Secure Code Warrior® criou uma GitHub Action que leva aprendizado contextual à análise de código do GitHub. Com ela, você pode usar a Snyk Container Action para encontrar vulnerabilidades e, em seguida, enriquecer os resultados com conteúdo de aprendizado altamente relevante da Secure Code Warrior. Juntas, as soluções não só mostram os detalhes da vulnerabilidade, como também ajudam a desenvolver o conhecimento e as habilidades dos desenvolvedores para escrever código seguro.

Você pode assistir a um vídeo curto para entender melhor a vulnerabilidade ou encarar um desafio prático de programação para aprender a identificar, localizar e corrigir vulnerabilidades no seu próprio código.
Como adicionar informações da Secure Code Warrior com o GitHub Actions
Adicionar essas informações extras é tão simples quanto incluir outra Action no seu fluxo de trabalho. Para criar uma imagem de contêiner e analisá-la em busca de vulnerabilidades com a Snyk, faça assim:
Por padrão, a Snyk cria um arquivo SARIF chamado snyk.sarif com as informações sobre as vulnerabilidades. A Action da Secure Code Warrior lê esse arquivo e adiciona informações contextuais complementares.
Por fim, enviamos o arquivo combinado para o GitHub Code Scanning:
Quando esse fluxo de trabalho for executado, o conteúdo enviado à análise de código do GitHub incluirá não só as informações de vulnerabilidade da Snyk, mas também o aprendizado contextual da Secure Code Warrior.
Próximos passos
Para integrar a segurança desde o início e envolver as equipes de desenvolvimento na resolução dos desafios de segurança, é essencial contar com ferramentas fáceis de usar para desenvolvedores e investir na capacitação deles. Com a Snyk e a Secure Code Warrior, você faz as duas coisas. E, ao oferecer esse aprendizado no contexto do processo de desenvolvimento, relacionado a uma vulnerabilidade específica encontrada na sua aplicação, ele se torna ainda mais relevante.
Você pode experimentar gratuitamente hoje mesmo as GitHub Actions da Secure Code Warrior e da Snyk.
Comece a jogar Capture the Flag
Aprenda a resolver desafios de Capture the Flag assistindo à gravação sob demanda do nosso workshop virtual introdutório.