
Conheça o Guia de Segurança do Snyk e Docker para Desenvolvedores

Escrito por
blog feature docker labels

18 de novembro de 2020

0 minutos de leitura

Agora que você talvez esteja vendo os primeiros resultados de análise de vulnerabilidades em contêineres, provavelmente já encontrou alguns problemas... talvez até muitos! Receber uma lista com dezenas ou centenas de vulnerabilidades ao analisar uma imagem pode ser assustador. Mas não se preocupe! para estabelecer as bases para lidar com esses problemas. E temos o prazer de anunciar o lançamento do Guia de Segurança de Contêineres para Equipes de Desenvolvimento.

O Snyk Container ajuda você a descobrir o que há nas imagens de contêiner, como um desenvolvedor — que talvez não seja especialista nas armadilhas de segurança de contêineres e sistemas operacionais — pode corrigir esses problemas e onde concentrar seus esforços diante das muitas vulnerabilidades que você pode encontrar.

Um guia prático feito para desenvolvedores

Há muitas listas de práticas recomendadas para criar contêineres seguros, mas geralmente elas incluem um único tópico que diz algo como “Analise as vulnerabilidades dos contêineres”. A ideia é boa, mas o problema é: o que fazer depois de conhecer todas essas vulnerabilidades? Na verdade, essa dúvida sobre o que fazer em seguida não se limita às vulnerabilidades de contêineres — e esse é um dos motivos pelos quais nossa empresa se chama Snyk: “So Now You Know...”!
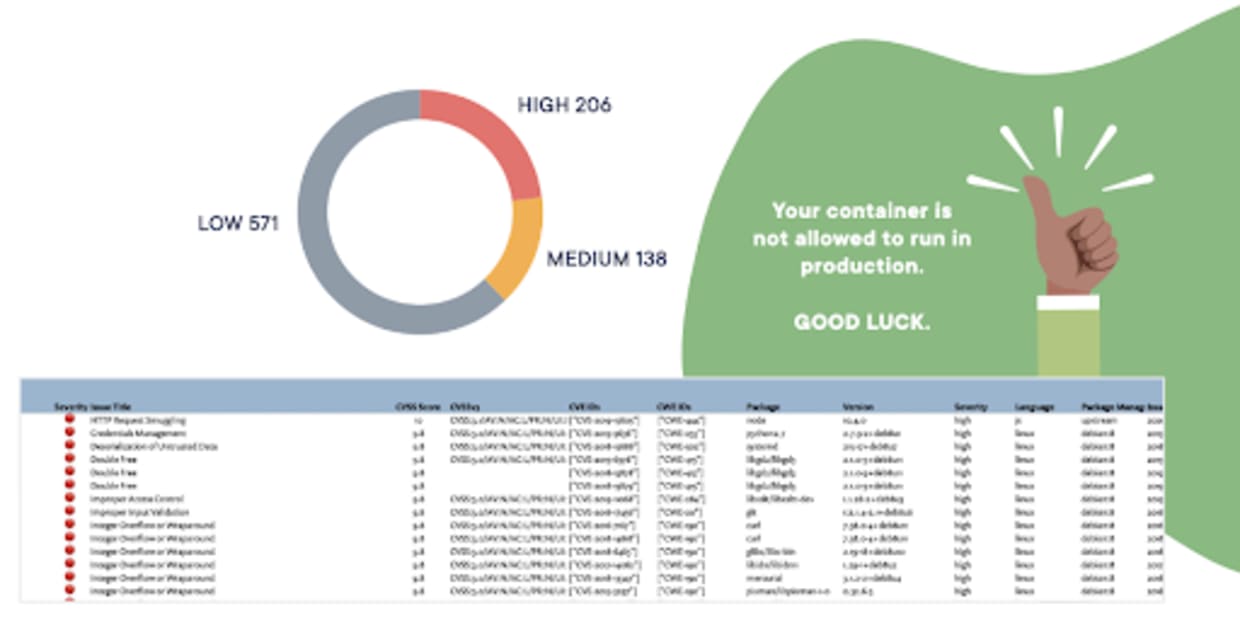
Painel de vulnerabilidades em contêineres com contagens por gravidade, resultados da análise e um aviso de que o contêiner não pode ser executado em produção.

Agora você sabe que tem vulnerabilidades em contêineres... o que fazer a respeito?

Acreditamos que nossos produtos resolvem alguns dos desafios técnicos, mas há também um aspecto educativo relacionado às pessoas e aos processos que não é tão simples incorporar a um produto. É aí que este guia entra. Apresentamos um ponto de partida para um processo de gestão de vulnerabilidades em contêineres, independentemente das ferramentas usadas para criar ou analisar imagens de contêiner.

Primeiro, apresentamos uma visão geral do amplo tema da segurança de contêineres e, em seguida, nos aprofundamos na área específica da segurança de imagens de contêiner. Depois, descrevemos um processo para lidar com vulnerabilidades em contêineres e damos exemplos de fluxos de trabalho DevSecOps que outras organizações implementaram com sucesso para criar imagens seguras de forma colaborativa. Também mostramos como manter seu próprio código seguro em um contêiner, por que usar imagens oficiais do Docker e como escolher as melhores imagens-base do ponto de vista da segurança.

Dica: nossos produtos podem ajudar bastante nisso!

E não se preocupe! O guia não é apenas um manual de processos. Você também encontra muitos exemplos e códigos.

$> docker build -t hello-python:slim . -f Dockerfile.slim
[+] Building 0.4s (8/8) FINISHED
 => [internal] load build definition from Dockerfile.slim                                                                                                               0.0s
 => => transferring dockerfile: 78B                                                                                                                                     0.0s
 => [internal] load .dockerignore                                                                                                                                       0.0s
 => => transferring context: 2B                                                                                                                                         0.0s
 => [internal] load metadata for docker.io/library/python:slim                                                                                                          0.3s
 => [1/3] FROM docker.io/library/python:slim@sha256:9ab472fc54e9ed1064c97ff26baa16f3aad8009c03e9adf63d408f39ad3dc983                                                    0.0s
 => [internal] load build context                                                                                                                                       0.0s
 => => transferring context: 66B                                                                                                                                        0.0s
 => CACHED [2/3] WORKDIR /app                                                                                                                                           0.0s
 => CACHED [3/3] COPY hello.py /app                                                                                                                                     0.0s
 => exporting to image                                                                                                                                                  0.0s
 => => exporting layers                                                                                                                                                 0.0s
 => => writing image sha256:259d236f493082154e71152881754ea50c5bf7b882413bba2b92c356af6bf83a                                                                            0.0s
 => => naming to docker.io/library/hello-python:slim                                                                                                                    0.0s

$> docker run --rm -it hello-python:slim
Hello world!

$> snyk container test hello-python:slim --file=Dockerfile.slim

Testing hello-python:slim...
...
Package manager:   deb
Target file:       Dockerfile.slim
Project name:      docker-image|hello-python
Docker image:      hello-python:slim
Platform:          linux/arm64
Base image:        python:slim
Licenses:          enabled

Tested 106 dependencies for known issues, found 48 issues.

According to our scan, you are currently using the most secure version of the selected base image

Queremos saber sua opinião

Esperamos que este Guia de Segurança de Contêineres para Equipes de Desenvolvimento seja útil para você ao começar a criar práticas de análise de imagens de contêiner. O objetivo deste guia é apresentar práticas recomendadas — e, para isso, precisamos continuar recebendo contribuições de nossos usuários!

Se você conhece uma ótima prática que deveríamos incluir, fale com a gente no site da Snyk Community.

Segurança de contêineres que prioriza os desenvolvedores

O Snyk encontra e corrige automaticamente vulnerabilidades em imagens de contêiner e workloads do Kubernetes.