Vazamento de dados expõe informações pessoais de todos os 6,5 milhões de eleitores israelenses

Ran Bar zik

12 de fevereiro de 2020
0 minutos de leituraEm 10 de fevereiro de 2020, uma falha de segurança expôs os dados pessoais de todos os 6.453.254 eleitores israelenses. O vazamento revelou informações de identificação pessoal (PII), incluindo nomes completos, números de identidade, gênero, endereços e informações eleitorais.
Ran Bar Zik, jornalista de segurança da informação e engenheiro de software do grupo Verizon Media, afirmou que essa era a falha de segurança mais grave e sem precedentes que já havia descoberto.
Neste artigo, Ran analisa o incidente e suas implicações em mais detalhes. Leia aqui a publicação original em hebraico.
Sou programador há muitos anos. Ao longo da minha carreira, já vi muita coisa, mas nunca tinha visto uma falha de segurança como essa. Nenhum mecanismo foi capaz de impedir meu acesso não autorizado — mesmo quando me conectei de um endereço de origem fora de Israel.
Em 7 de fevereiro de 2020, recebi uma denúncia anônima pela caixa de entrada de denúncias do podcast israelense CyberCyber. Em uma mensagem em inglês, recebi uma prova de conceito e instruções para verificar o site da Elector — um site com um sistema elaborado de gerenciamento eleitoral usado pelo Likud (partido israelense de direita) na gestão de campanhas. A mensagem incluía preocupações e alertas sobre esse sistema. O site da Elector contém os dados pessoais de todos os eleitores israelenses.
O advogado Shachar Ben Meir entrou com uma petição especial junto à Comissão Eleitoral, pedindo o cancelamento das eleições por questões de privacidade. RaFa Refaella Goichman publicou um artigo interessante que relata as preocupações de ativistas da privacidade e de outras pessoas com um sistema que contém os dados pessoais de todos nós.
A Elector e sua equipe editorial garantiram ao público que a segurança do site era muito rigorosa. Veja o que o CEO da empresa disse sobre a segurança do site:
"O sistema foi desenvolvido por profissionais seniores de segurança da informação e desenvolvedores de sistemas de software. Não abrimos mão de criar um sistema que apenas entregasse o que se propunha — queríamos um sistema que funcionasse bem e atendesse aos padrões de segurança mais rigorosos"
Mas será que esses padrões de segurança, tão rigorosos segundo a empresa, eram suficientes? Em menos de um minuto, consegui visualizar as informações de todos os eleitores no site.
O que foi necessário para "hackear" esse sistema protegido e seguro? Preste bastante atenção:
1. Acesse o site e clique com o botão direito do mouse em "Exibir código-fonte da página" no navegador.
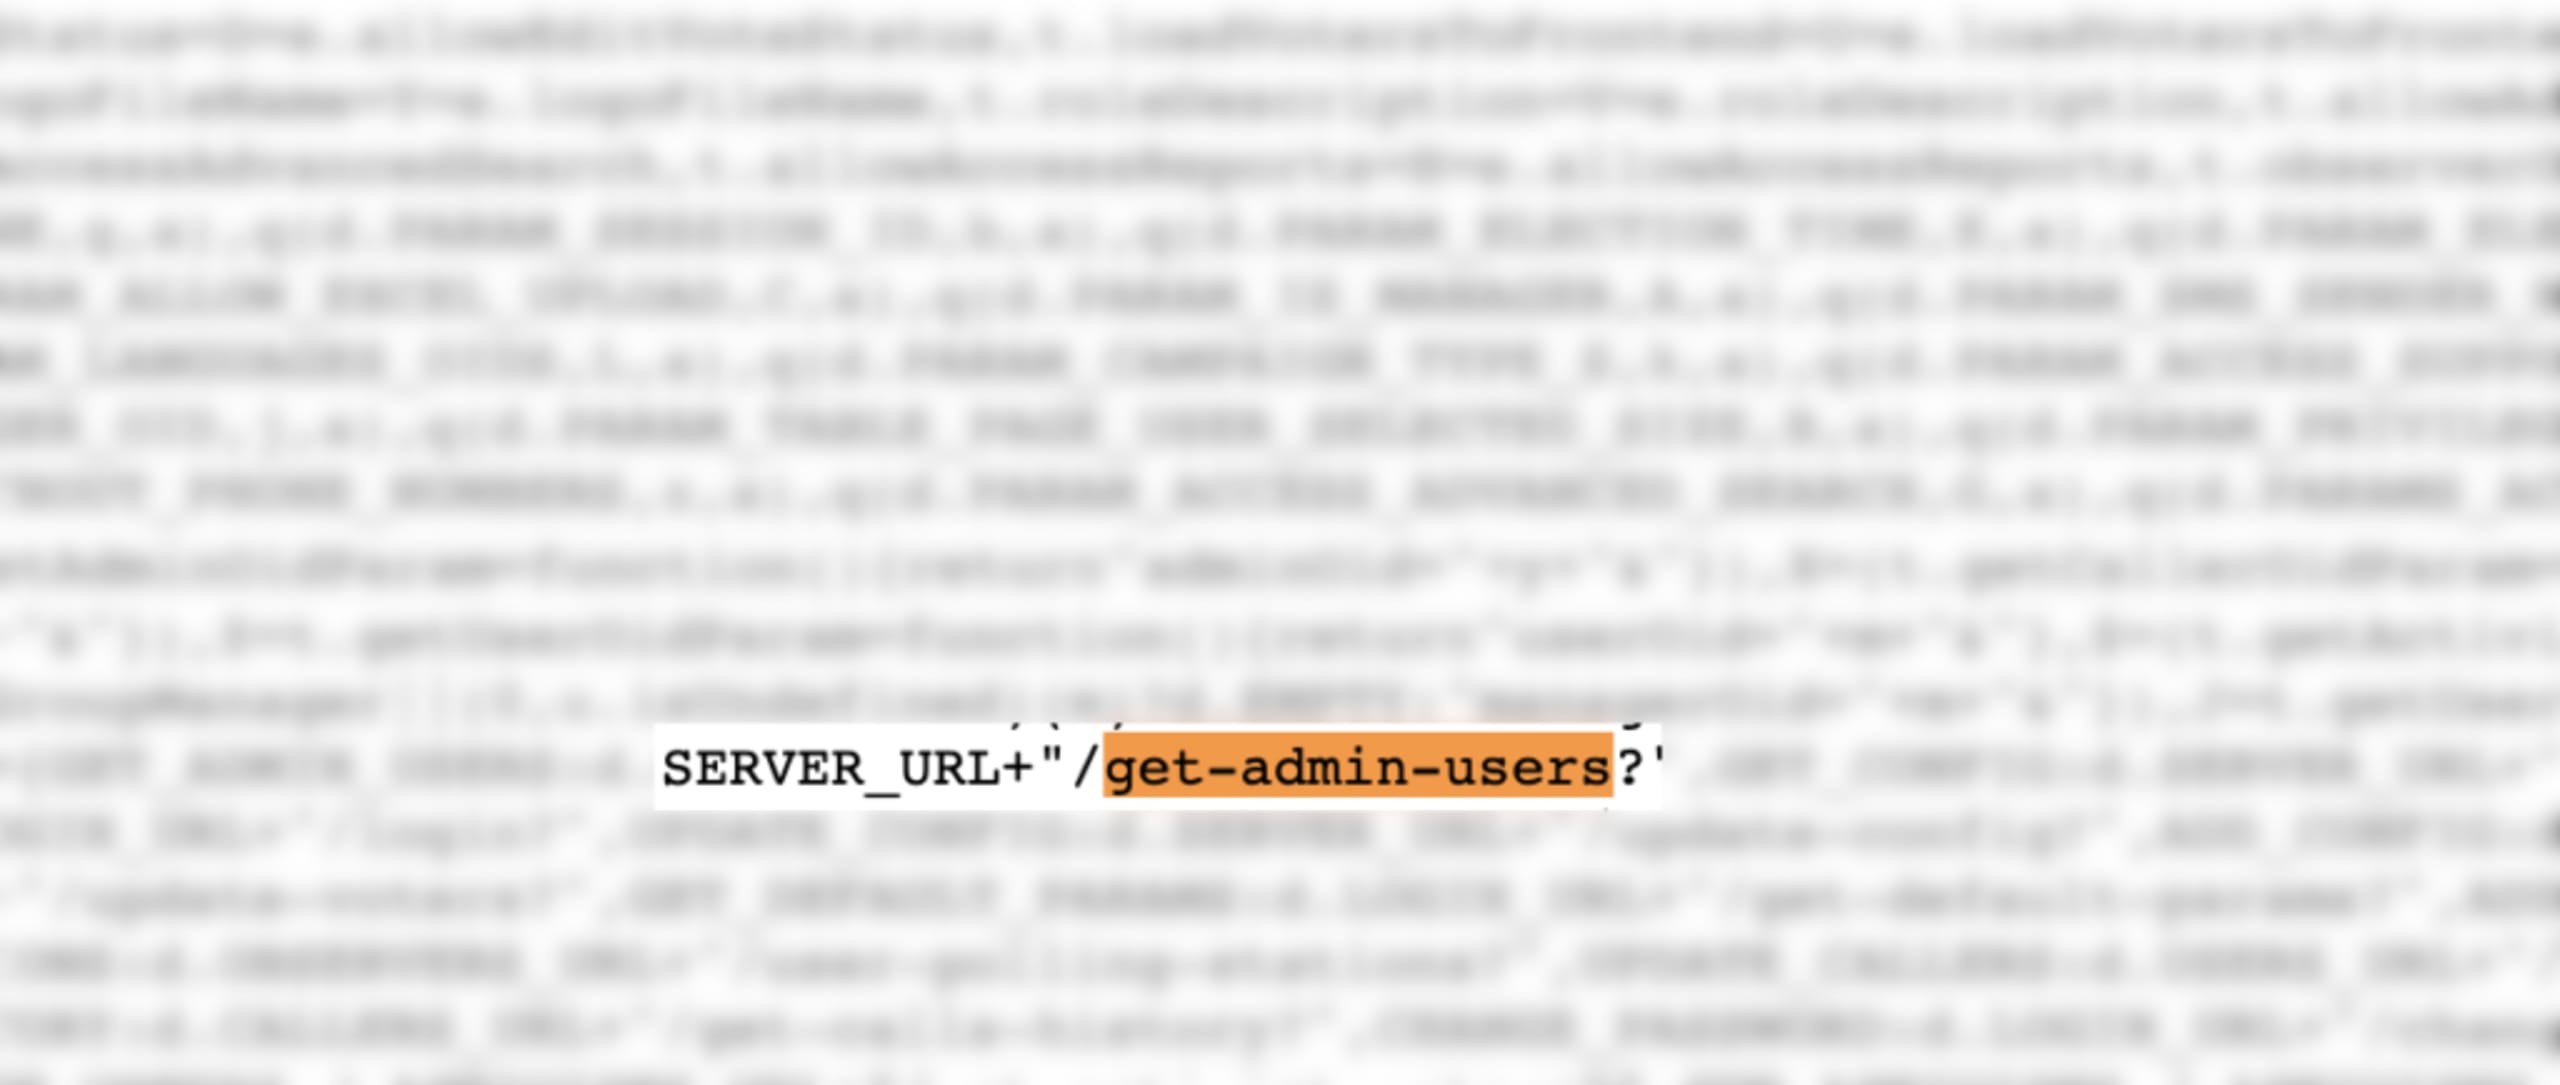
2. Encontre esta chamada de API: /get-admin-users, que aparece logo no início do código:
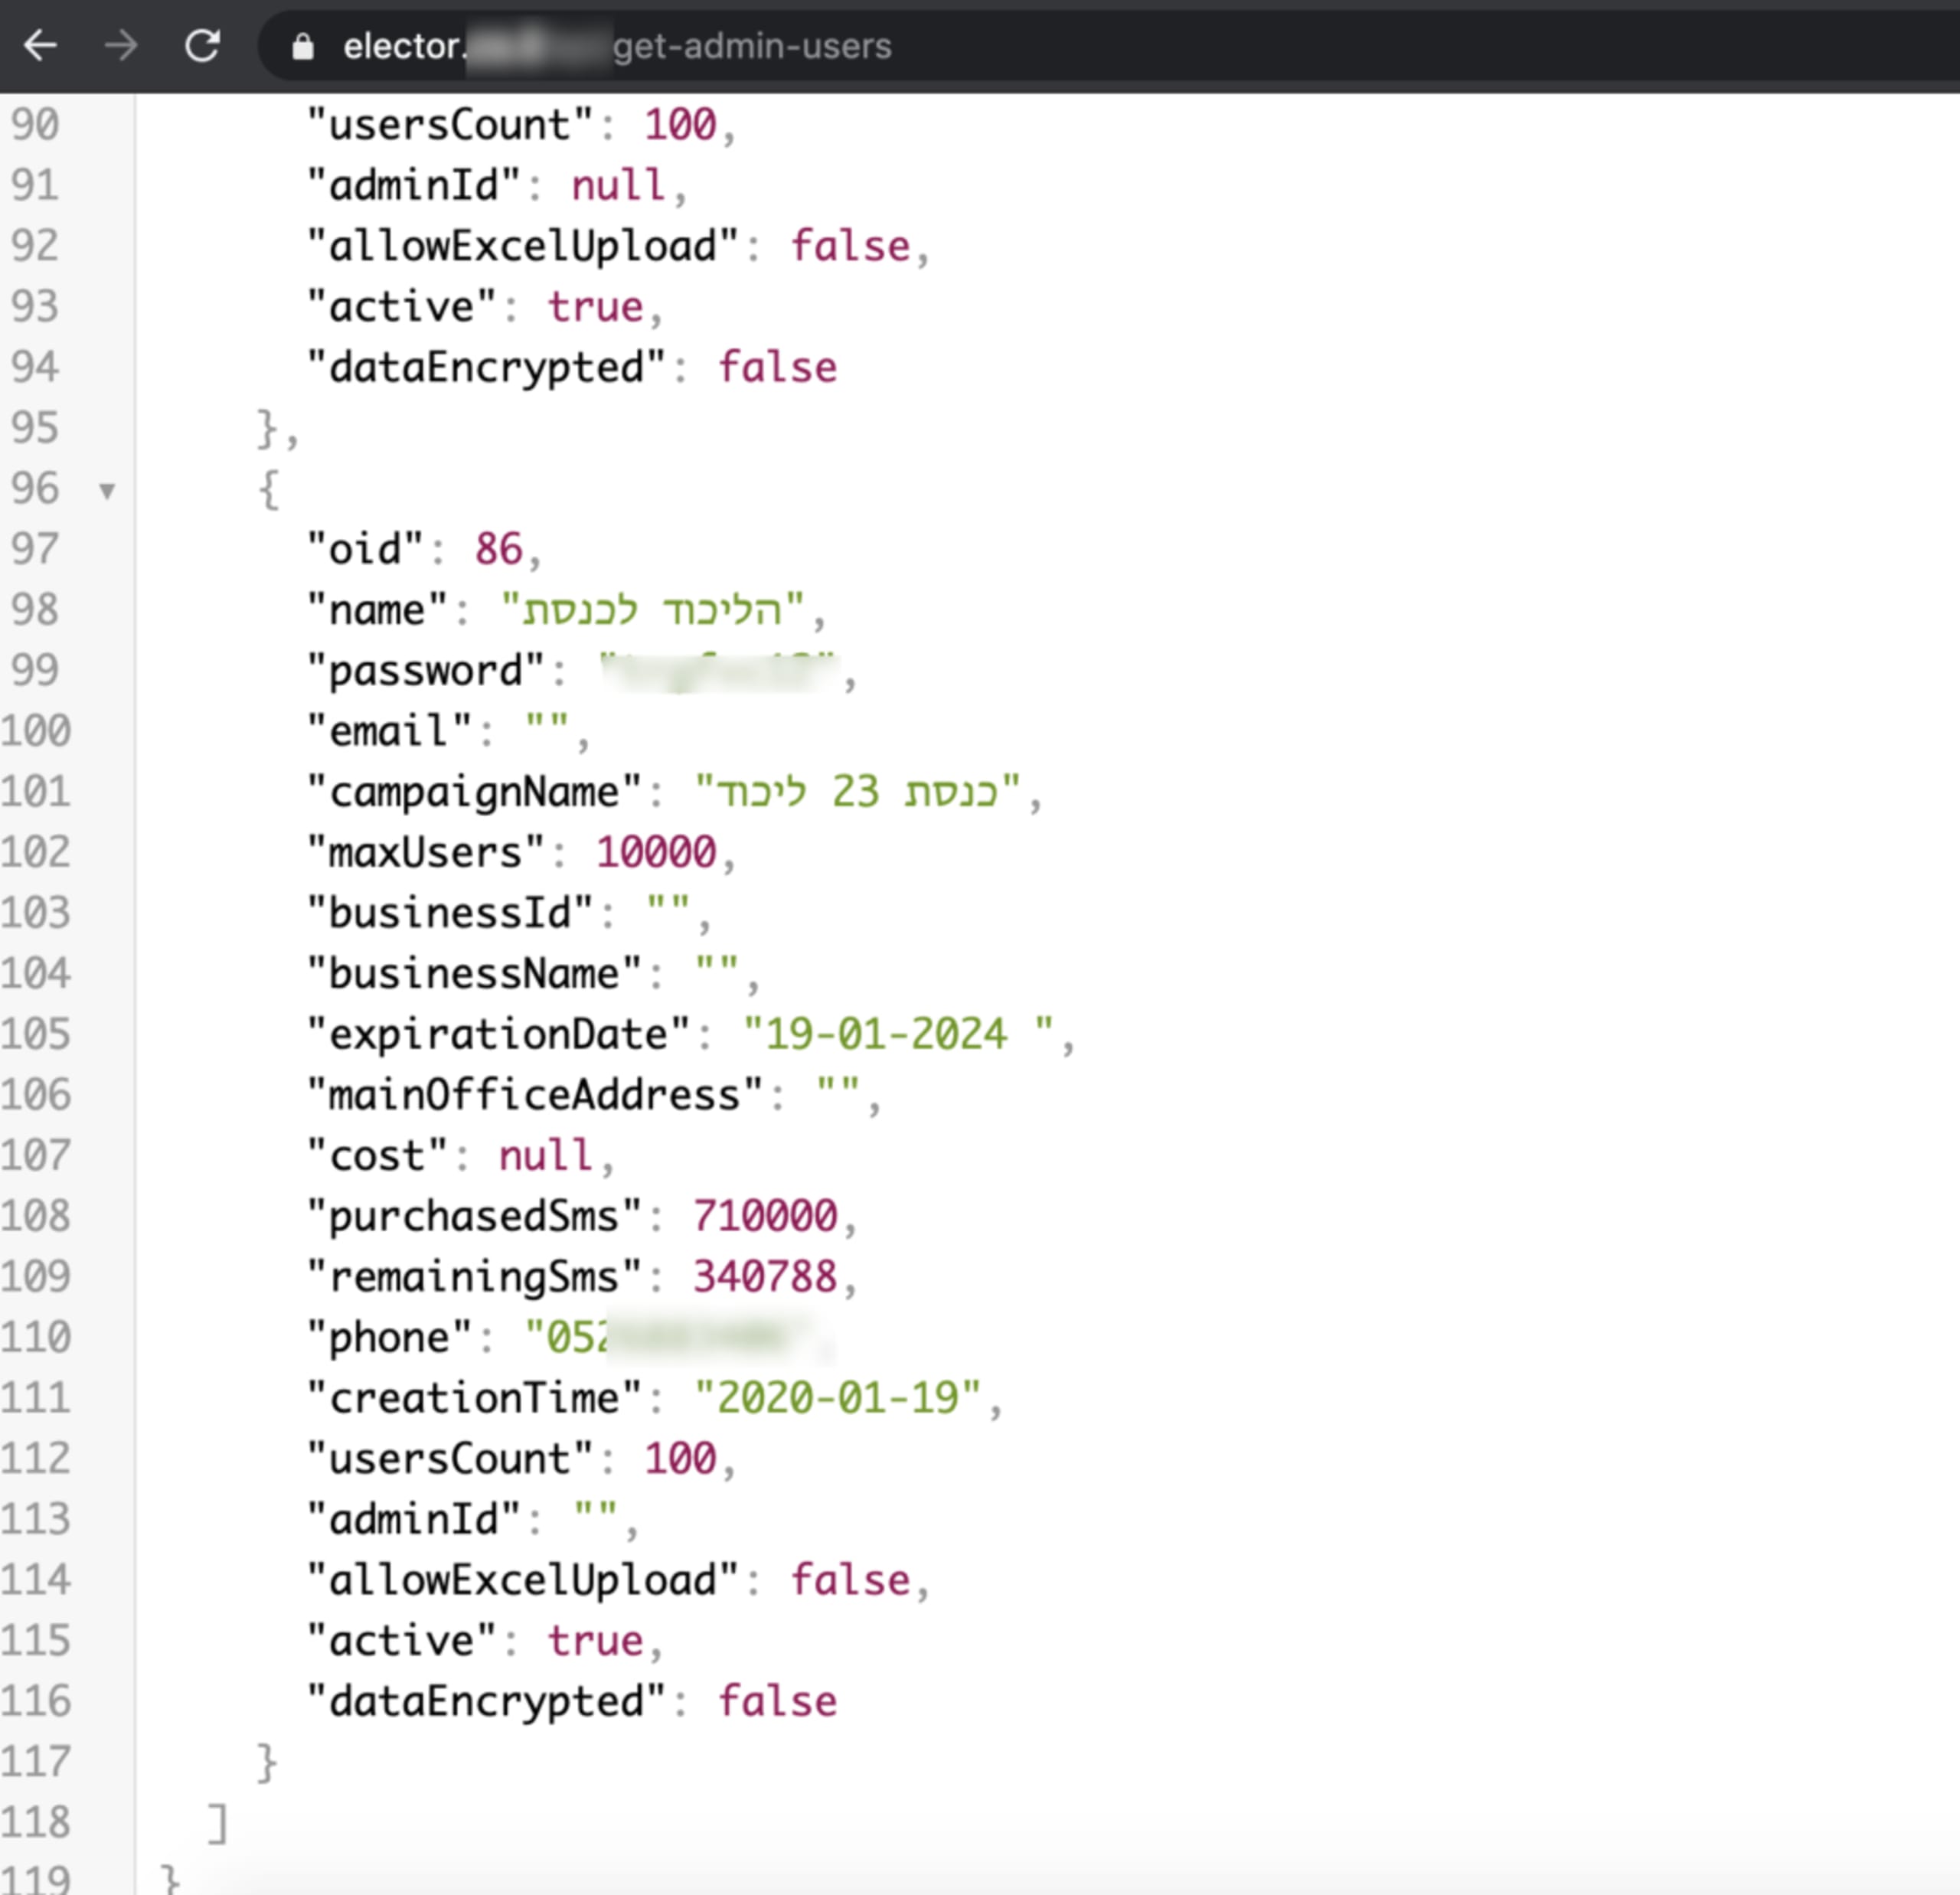
3. Isso retorna uma resposta JSON com os detalhes a seguir, incluindo senhas em texto simples que permitem fazer login no sistema:
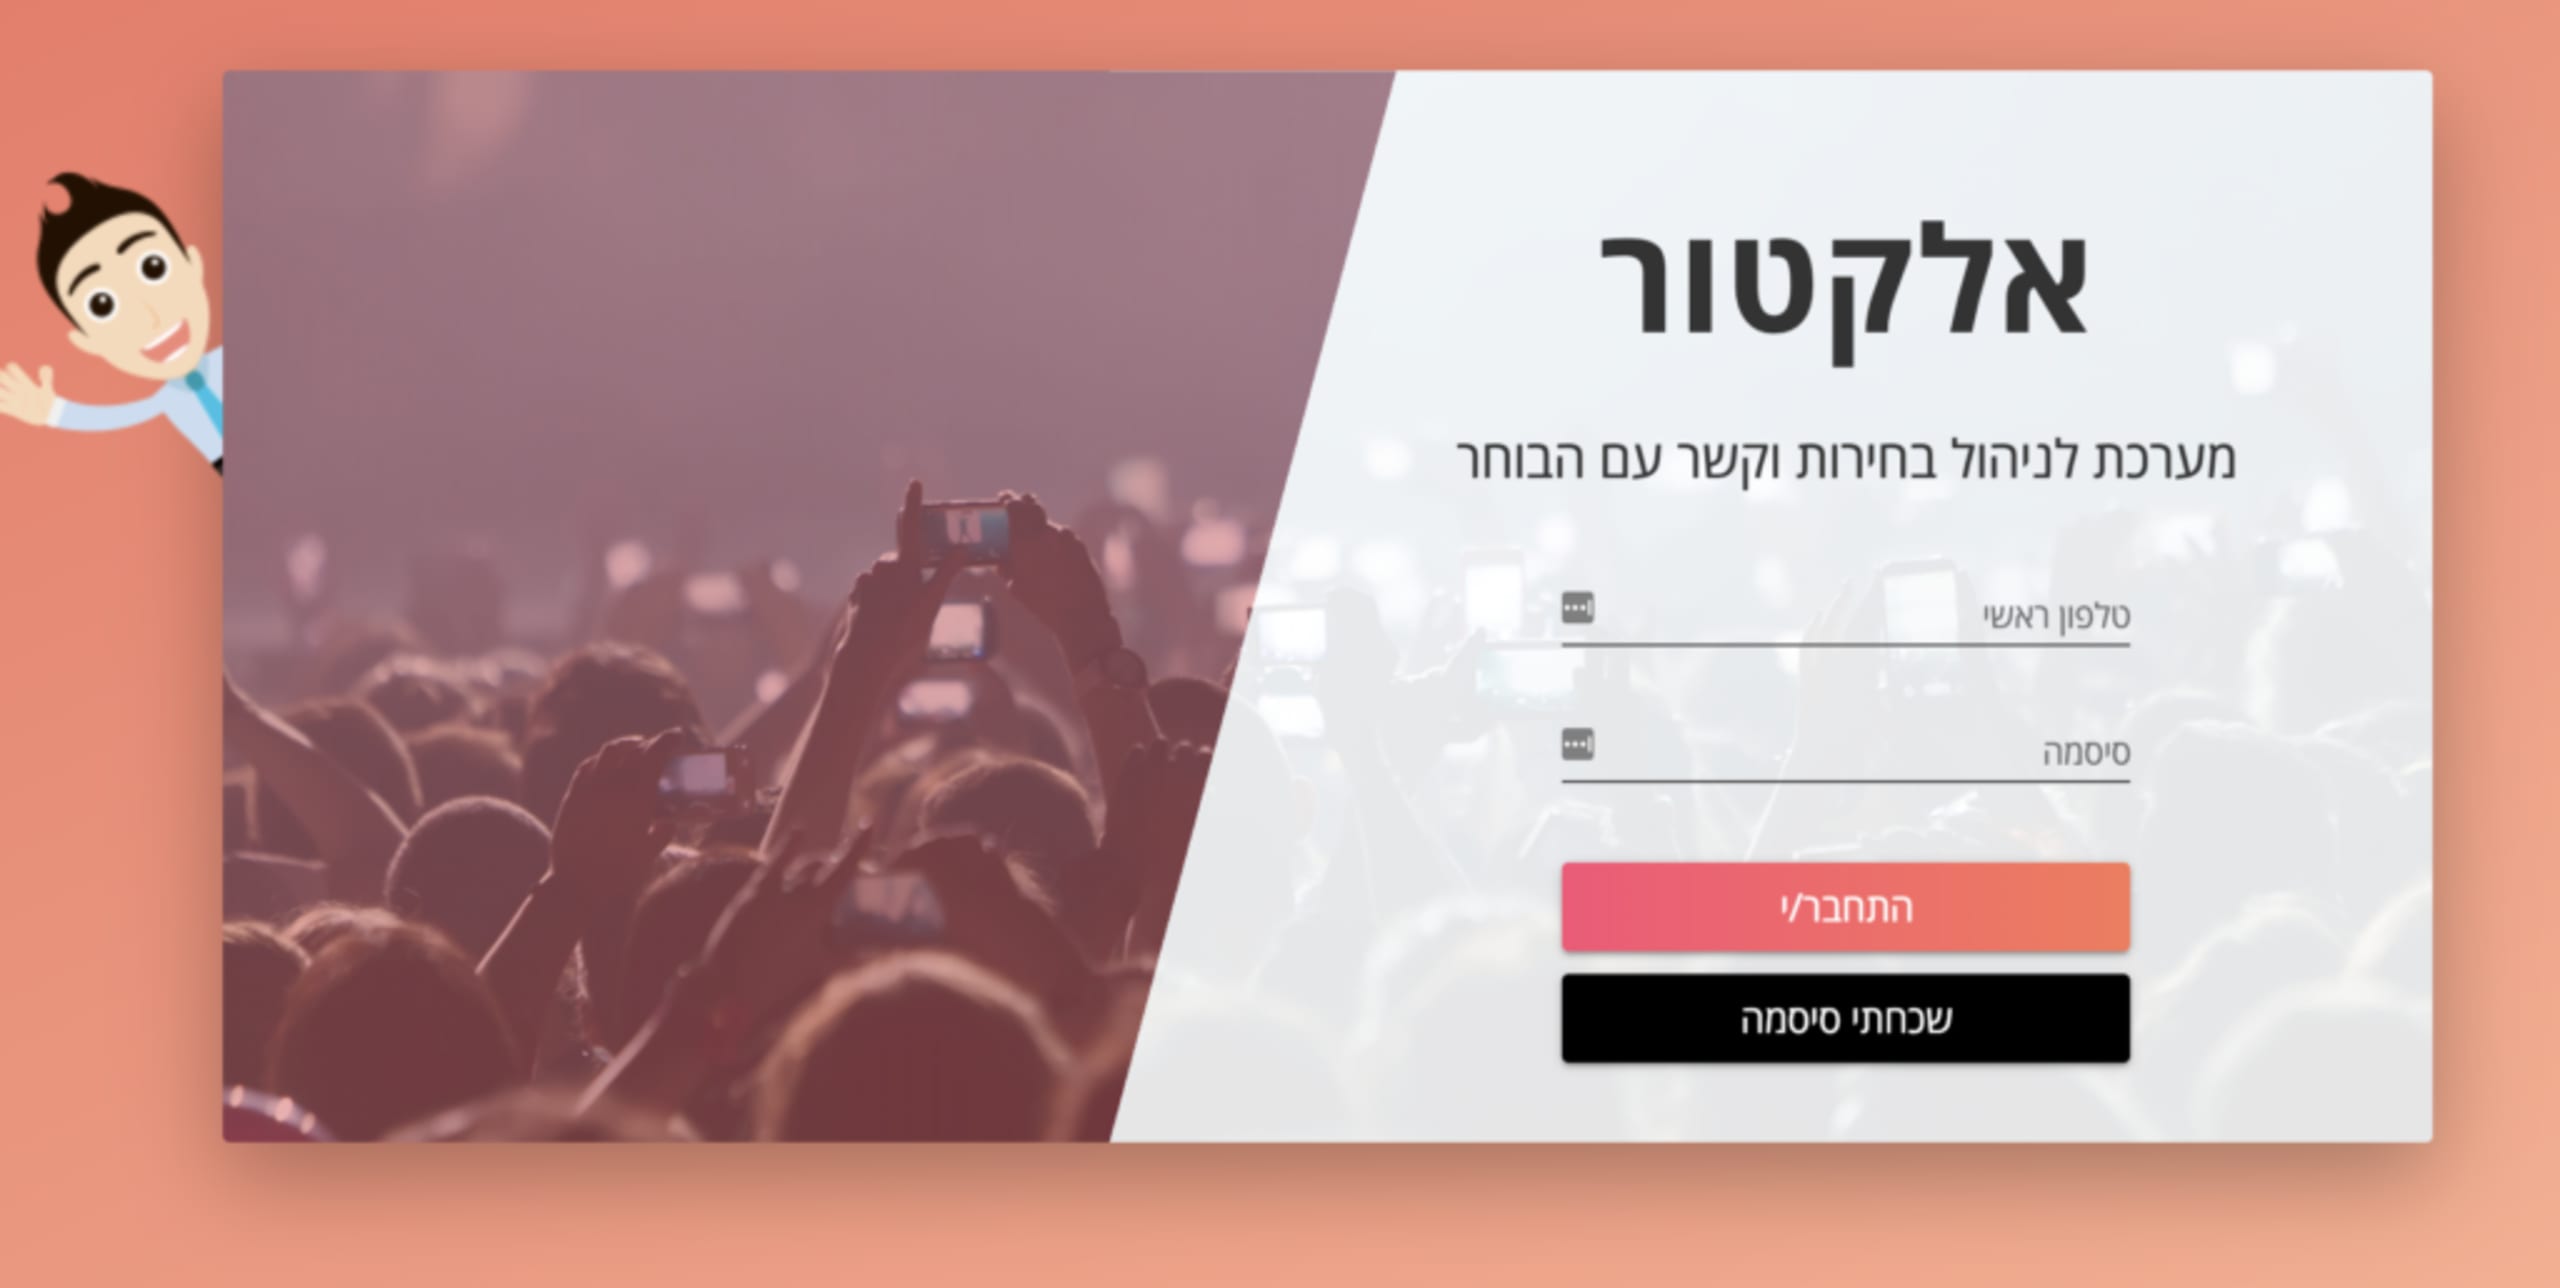
4. Faça login no site da Elector usando os dados acima:
5. Consulte a lista de administradores e suas senhas:
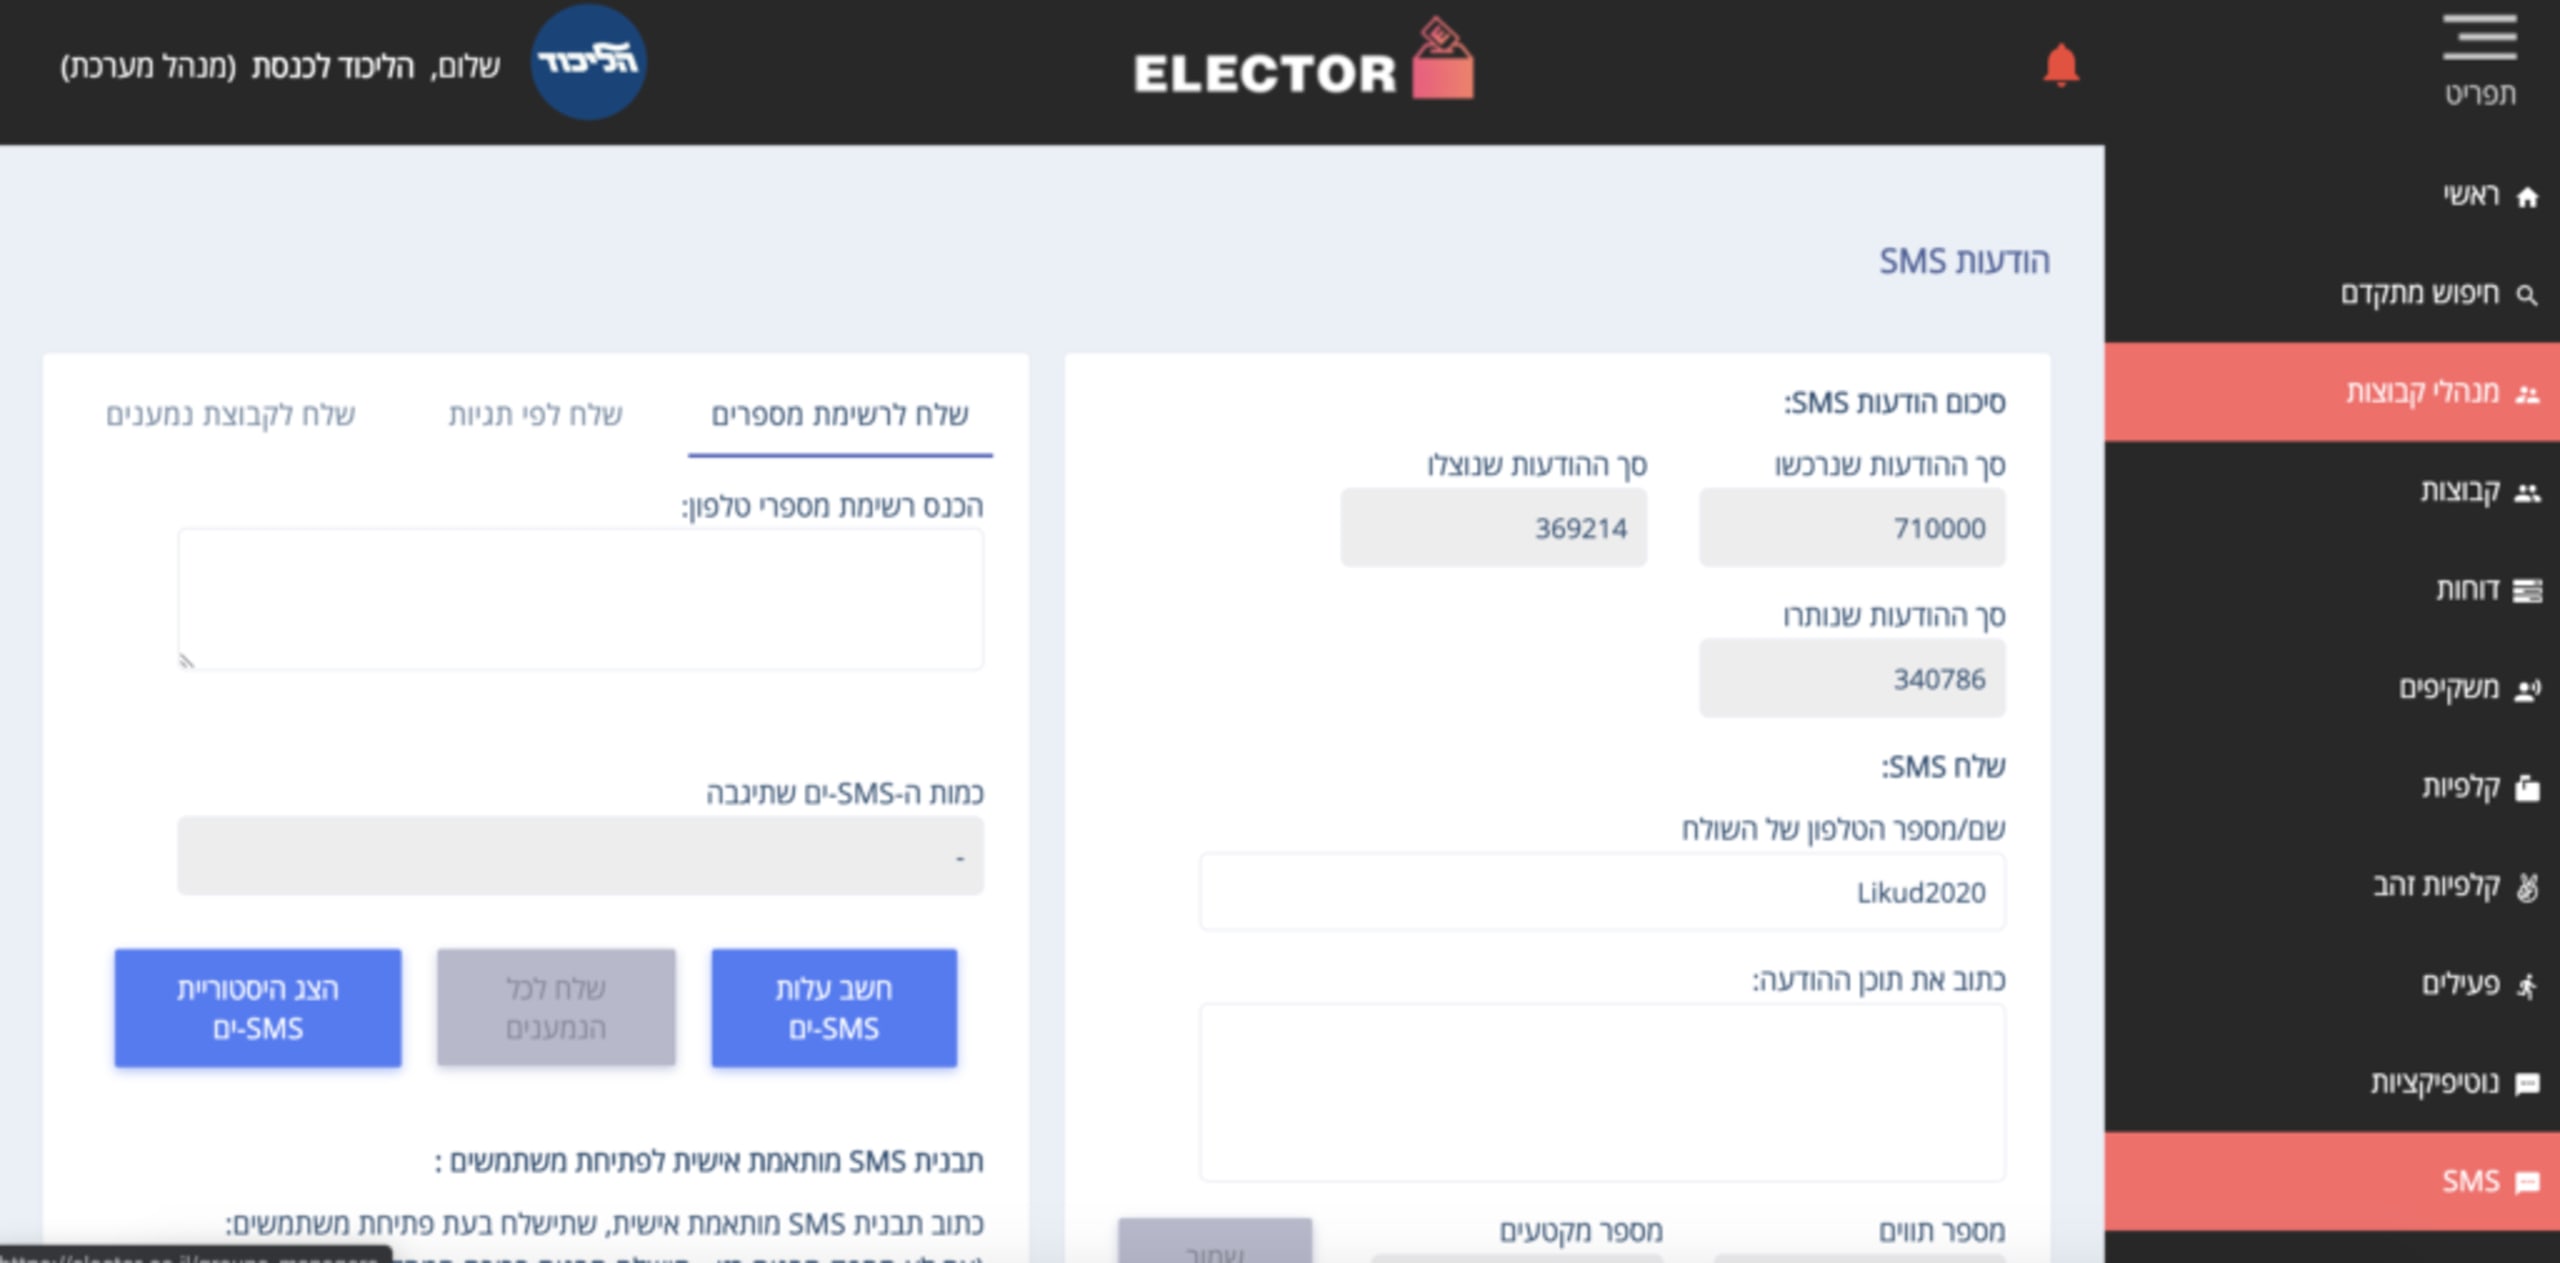
Todos os dados estão aqui; é só isso.
Quem quer que "hackeasse" esse site teria acesso completo a todas as informações do sistema e acesso irrestrito à lista completa de eleitores israelenses e seus dados pessoais.
Vale observar que fiquei pouco tempo no site. Estou sujeito à Lei de Crimes de Computador de 1995 e tomei muito cuidado para não causar danos; acessei o site apenas para entender a dimensão dos riscos.
Minha única motivação foi o interesse público, e nada mais. Assim que percebi a dimensão dessa falha de segurança, saí do sistema e comuniquei imediatamente o problema às autoridades israelenses competentes em cibersegurança, que responderam prontamente.
Se quiser saber mais sobre esse incidente, acompanhe aqui a cobertura de Ran Bar Zik: