Azure Repos ganha recursos de DevSecOps

Ariel Ornstein

1 de maio de 2019
0 minutos de leituraTemos o prazer de anunciar que, a partir de hoje, desenvolvedores podem testar, corrigir e monitorar projetos no Azure Repos em busca de vulnerabilidades de código aberto.
Detecção nativa de vulnerabilidades no Azure Repos
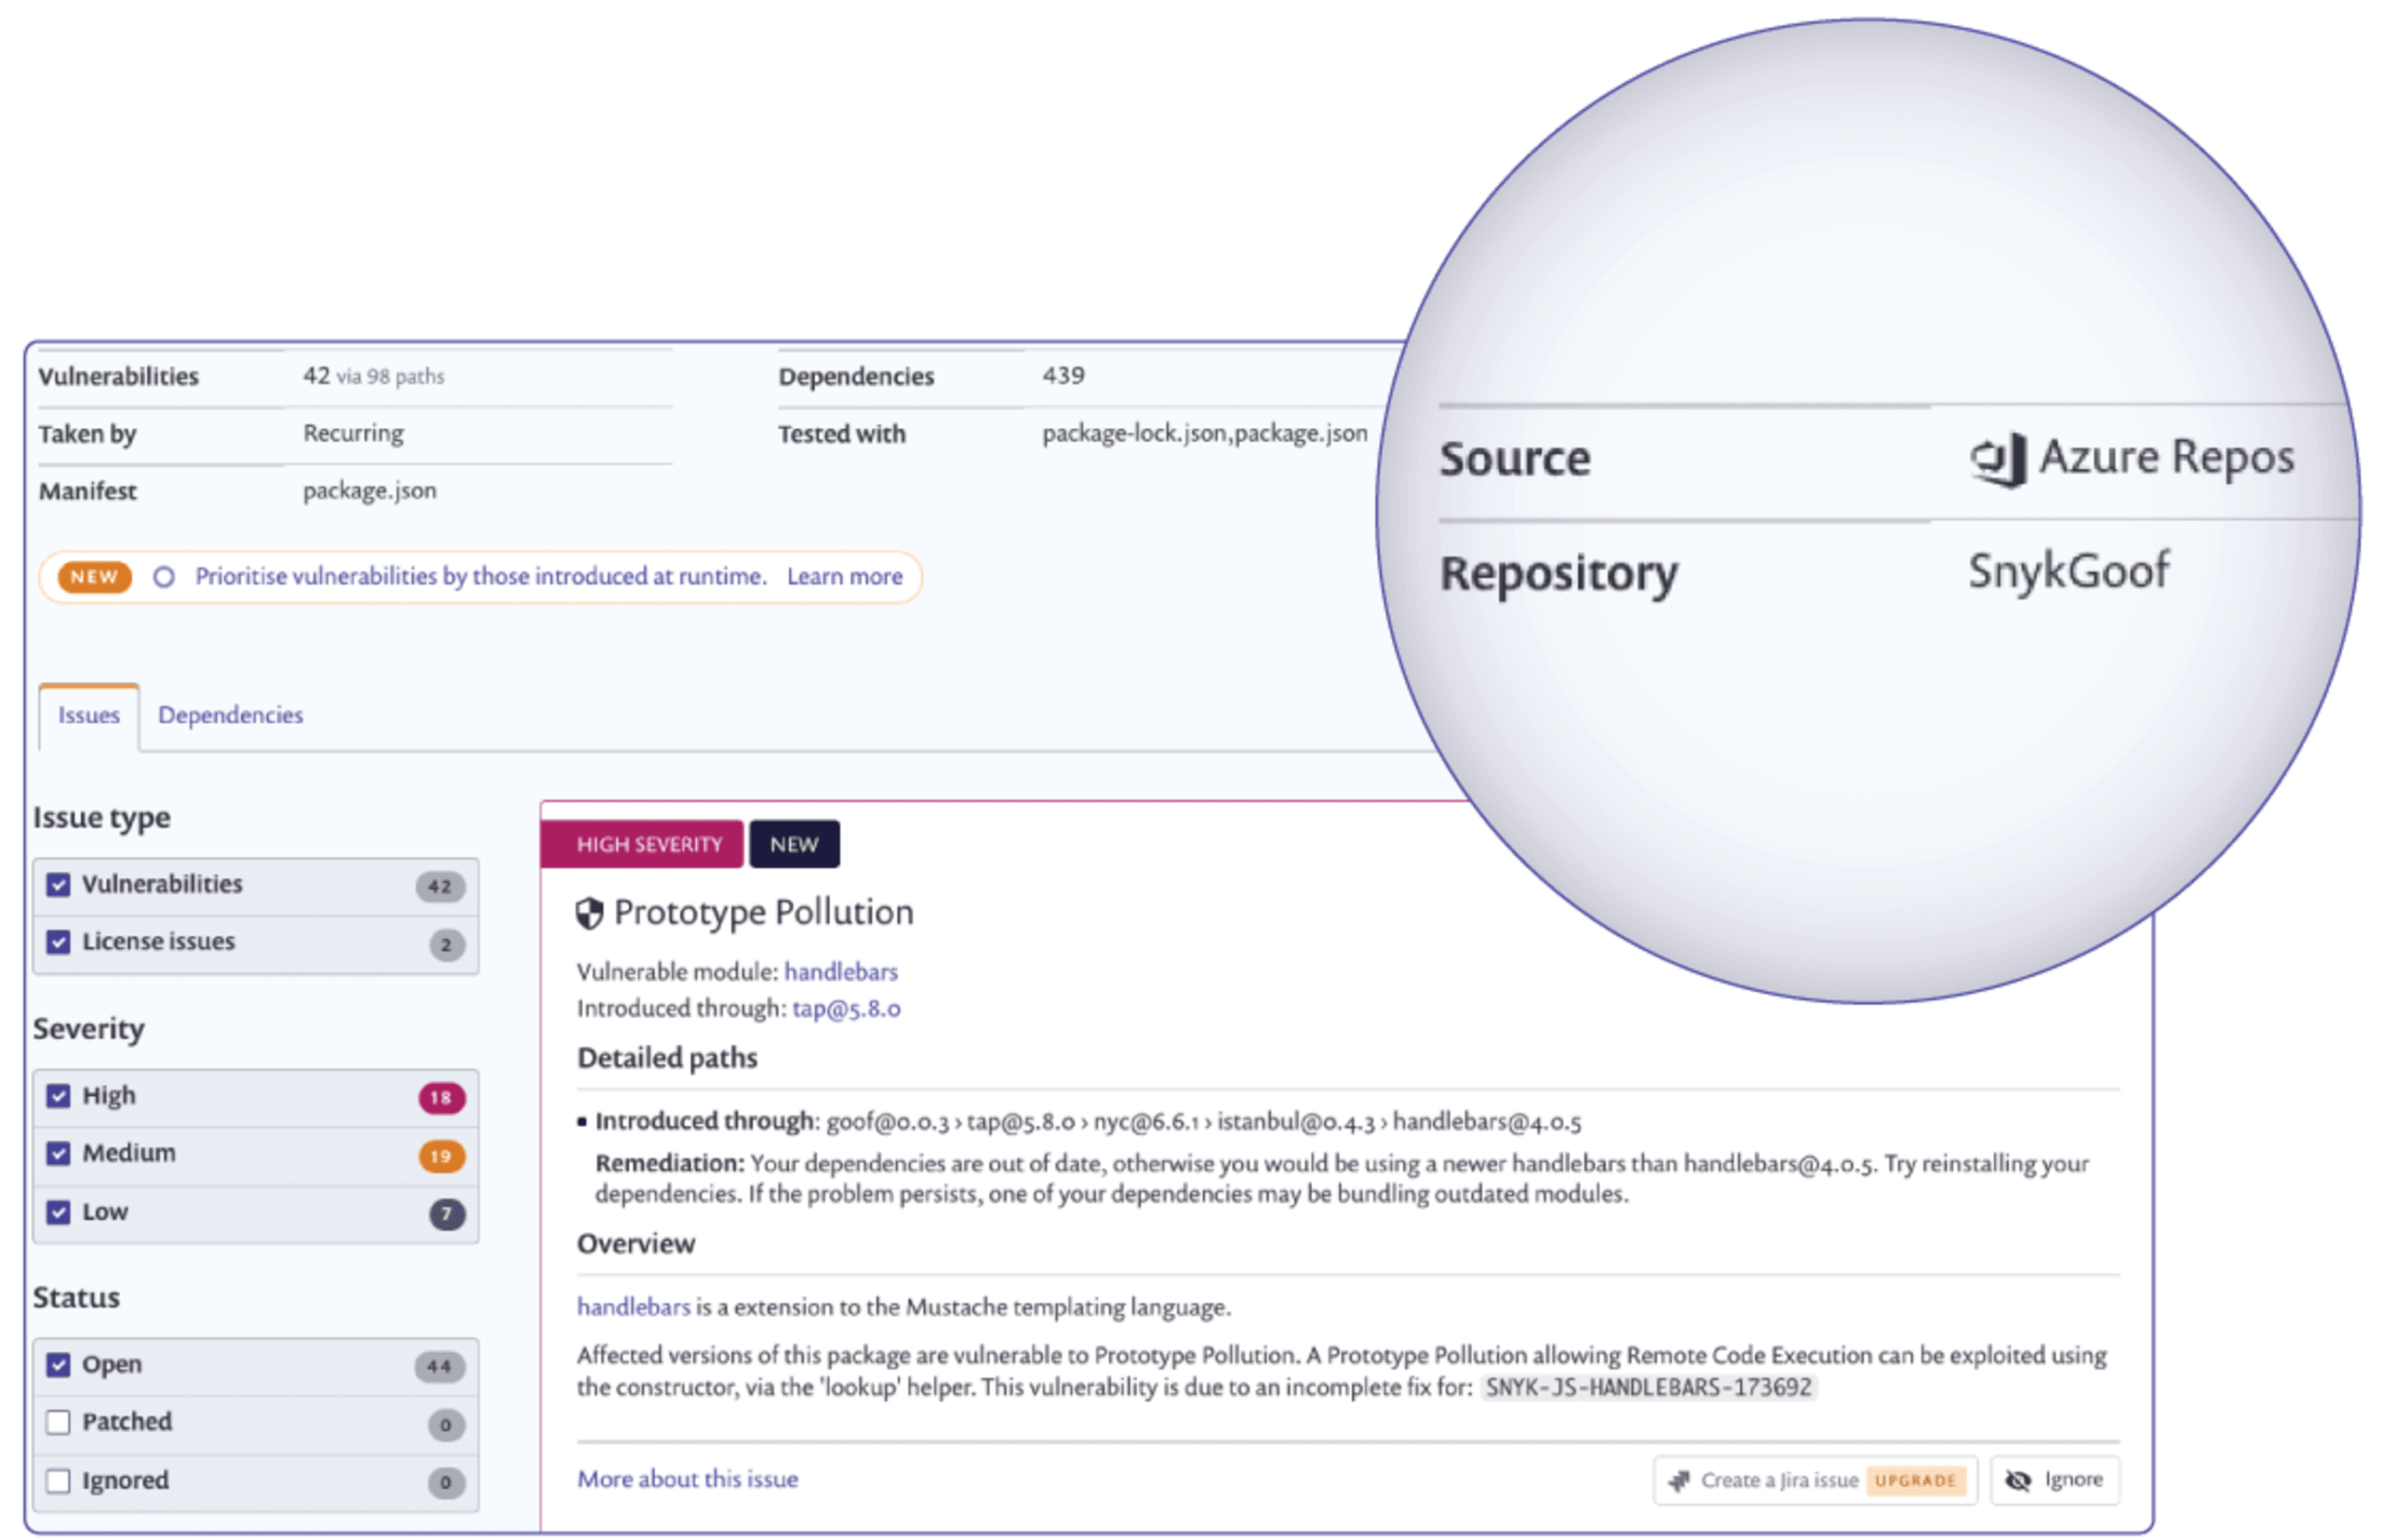
A Snyk ajuda você a detectar vulnerabilidades existentes nos seus projetos ao analisar seus repositórios do Azure Repos. A cobertura inclui todas as linguagens já compatíveis com as integrações existentes da Snyk com Git e Azure DevOps. Cada vulnerabilidade detectada é apresentada com informações adicionais que ajudam na triagem, como o contexto em que foi introduzida e a função vulnerável no pacote.
A imagem a seguir mostra, no nosso app, um projeto Node.js importado do Azure Repos com os resultados do teste de vulnerabilidades:
Previna e monitore novas vulnerabilidades
A Snyk mantém o código dos desenvolvedores seguro durante todo o ciclo de vida do desenvolvimento de software (SDLC). Depois que o código é enviado ao Azure Repos, a Snyk continua monitorando os projetos importados diariamente e notifica os desenvolvedores quando novas vulnerabilidades são divulgadas.
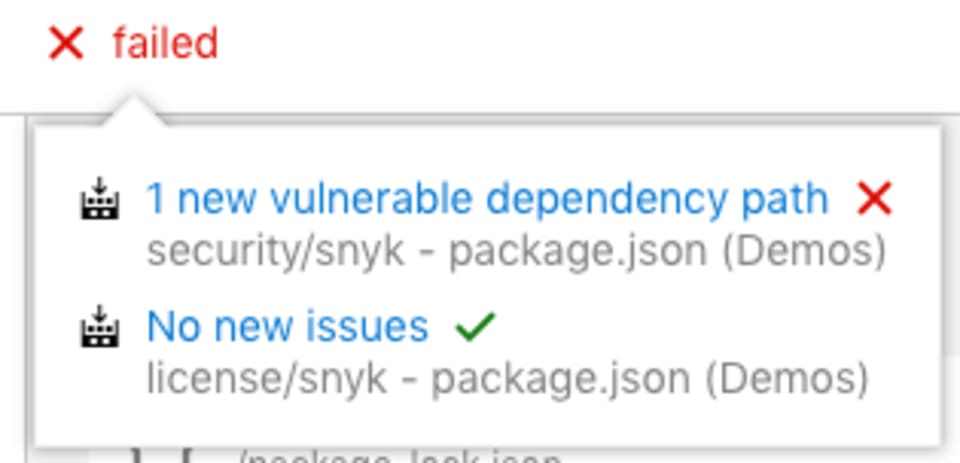
A Snyk também garante que as pull requests dos desenvolvedores não introduzam novas vulnerabilidades de código aberto. Cada nova pull request é analisada no Azure Repos antes de ser mesclada, para verificar se não introduz novas vulnerabilidades. É possível definir políticas para configurar o nível de gravidade de uma vulnerabilidade que impede a mesclagem. A imagem a seguir mostra uma pull request reprovada no Azure Repos por introduzir novas vulnerabilidades:
Ações práticas e automação aceleram as correções
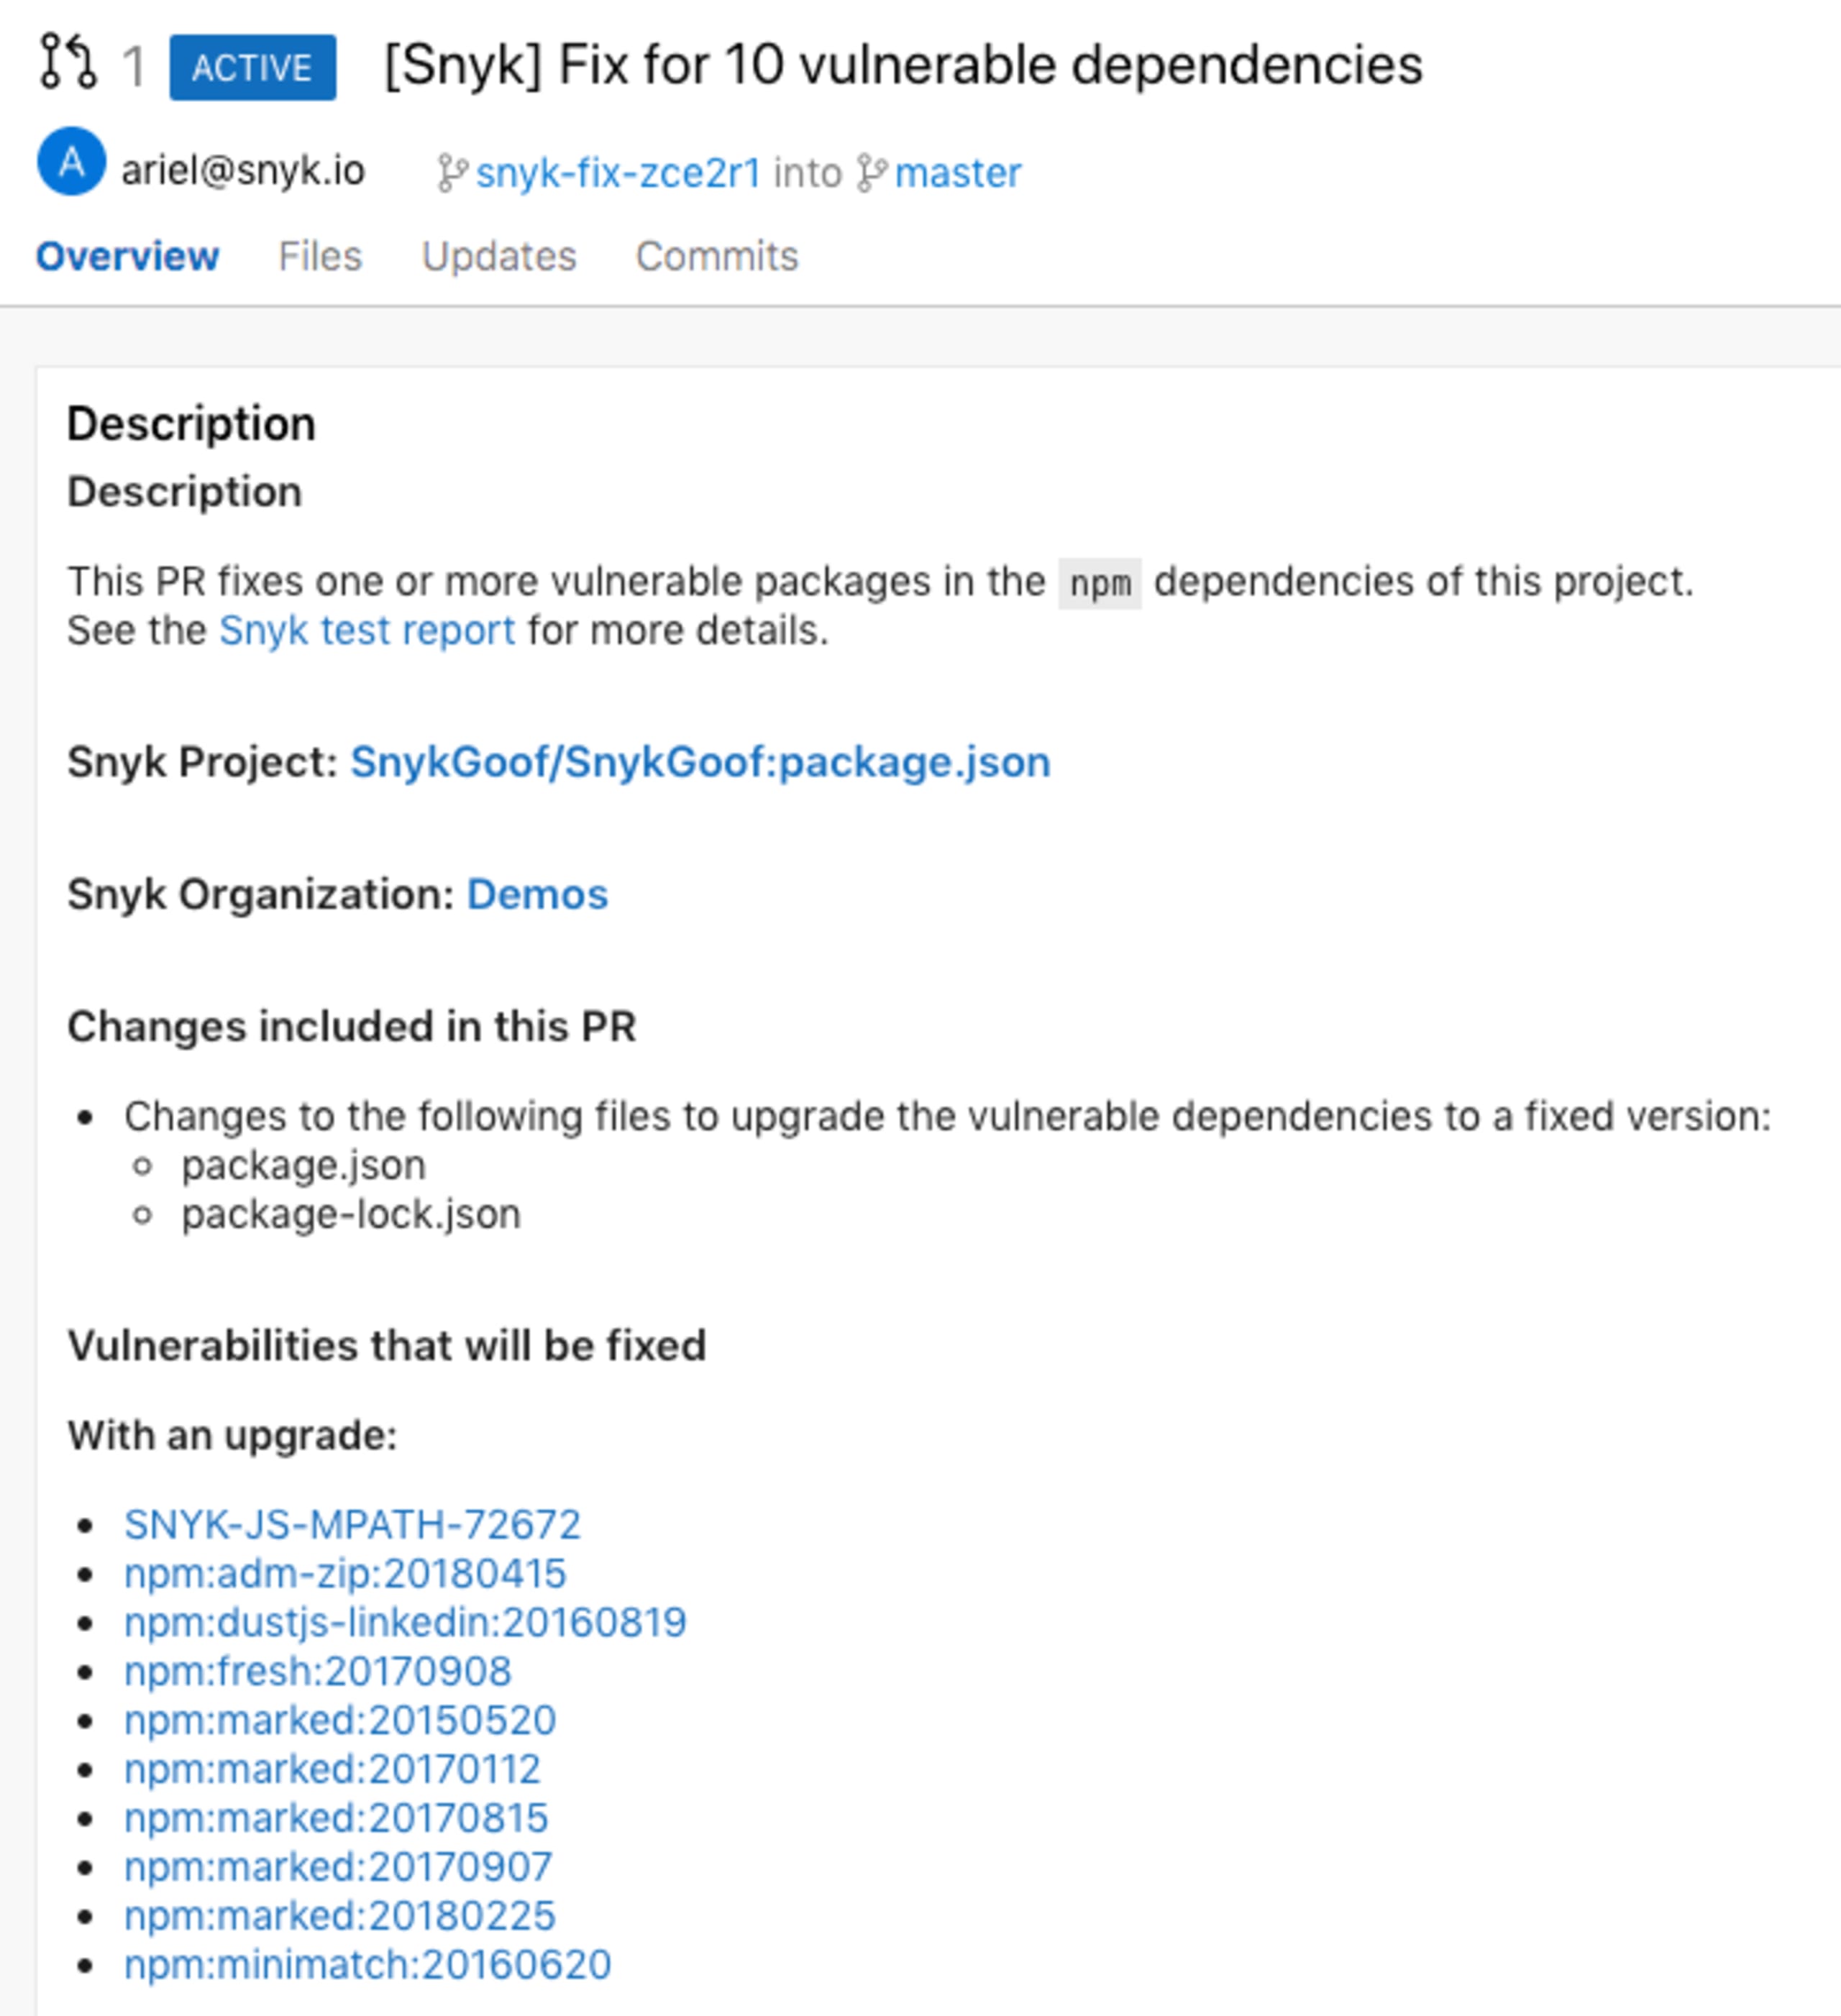
Detectar vulnerabilidades é só o começo. Quando uma vulnerabilidade é descoberta, a Snyk calcula a correção necessária para dependências diretas e transitivas e cria automaticamente uma pull request (PR) de correção com as atualizações ou os patches necessários, tudo diretamente no fluxo de trabalho do Azure Repos.
A imagem a seguir mostra uma PR de correção criada pela Snyk.
* O recurso de PR de correção e os testes de novas PRs estão em beta fechado. Entre em contato conosco se quiser habilitá-los na sua conta.
Microsoft Azure e Snyk: da publicação do código ao runtime
Essa integração é um complemento importante ao conjunto de soluções da Snyk para segurança de aplicações e contêineres no Microsoft Azure, com integrações nativas em todo o SDLC — da publicação do código ao runtime —, incluindo suporte para Azure Pipelines, Azure Container Registry e Azure Functions.
Primeiros passos
Adicione a nova integração com o Azure Repos na nossa página de integrações ou saiba mais na documentação da integração com o Azure Repos.
A Snyk participará do próximo evento Microsoft Build (6 a 8 de maio, em Seattle) e apresentará sua solução completa para o ecossistema Azure. Visite nosso estande, o nº 214. Mantenha-se seguro!
Comece a resolver desafios de capture the flag
Aprenda a resolver desafios de capture the flag assistindo sob demanda ao nosso workshop virtual introdutório.


