Proteja o Artifactory com o Snyk

Or Fattal

19 de agosto de 2019
0 minutos de leituraTemos o prazer de anunciar que, a partir de hoje, você pode garantir que artefatos vulneráveis não sejam usados na sua organização com o plugin do Snyk para Artifactory!
Snyk como guardião do seu Artifactory
O plugin do Snyk para Artifactory permite que sua equipe defina o nível de segurança desejado e o aplique em toda a organização. O plugin impede que a equipe use artefatos que não atendam à política definida. Assim, você acelera o desenvolvimento ao detectar vulnerabilidades logo nas primeiras etapas do fluxo de trabalho.
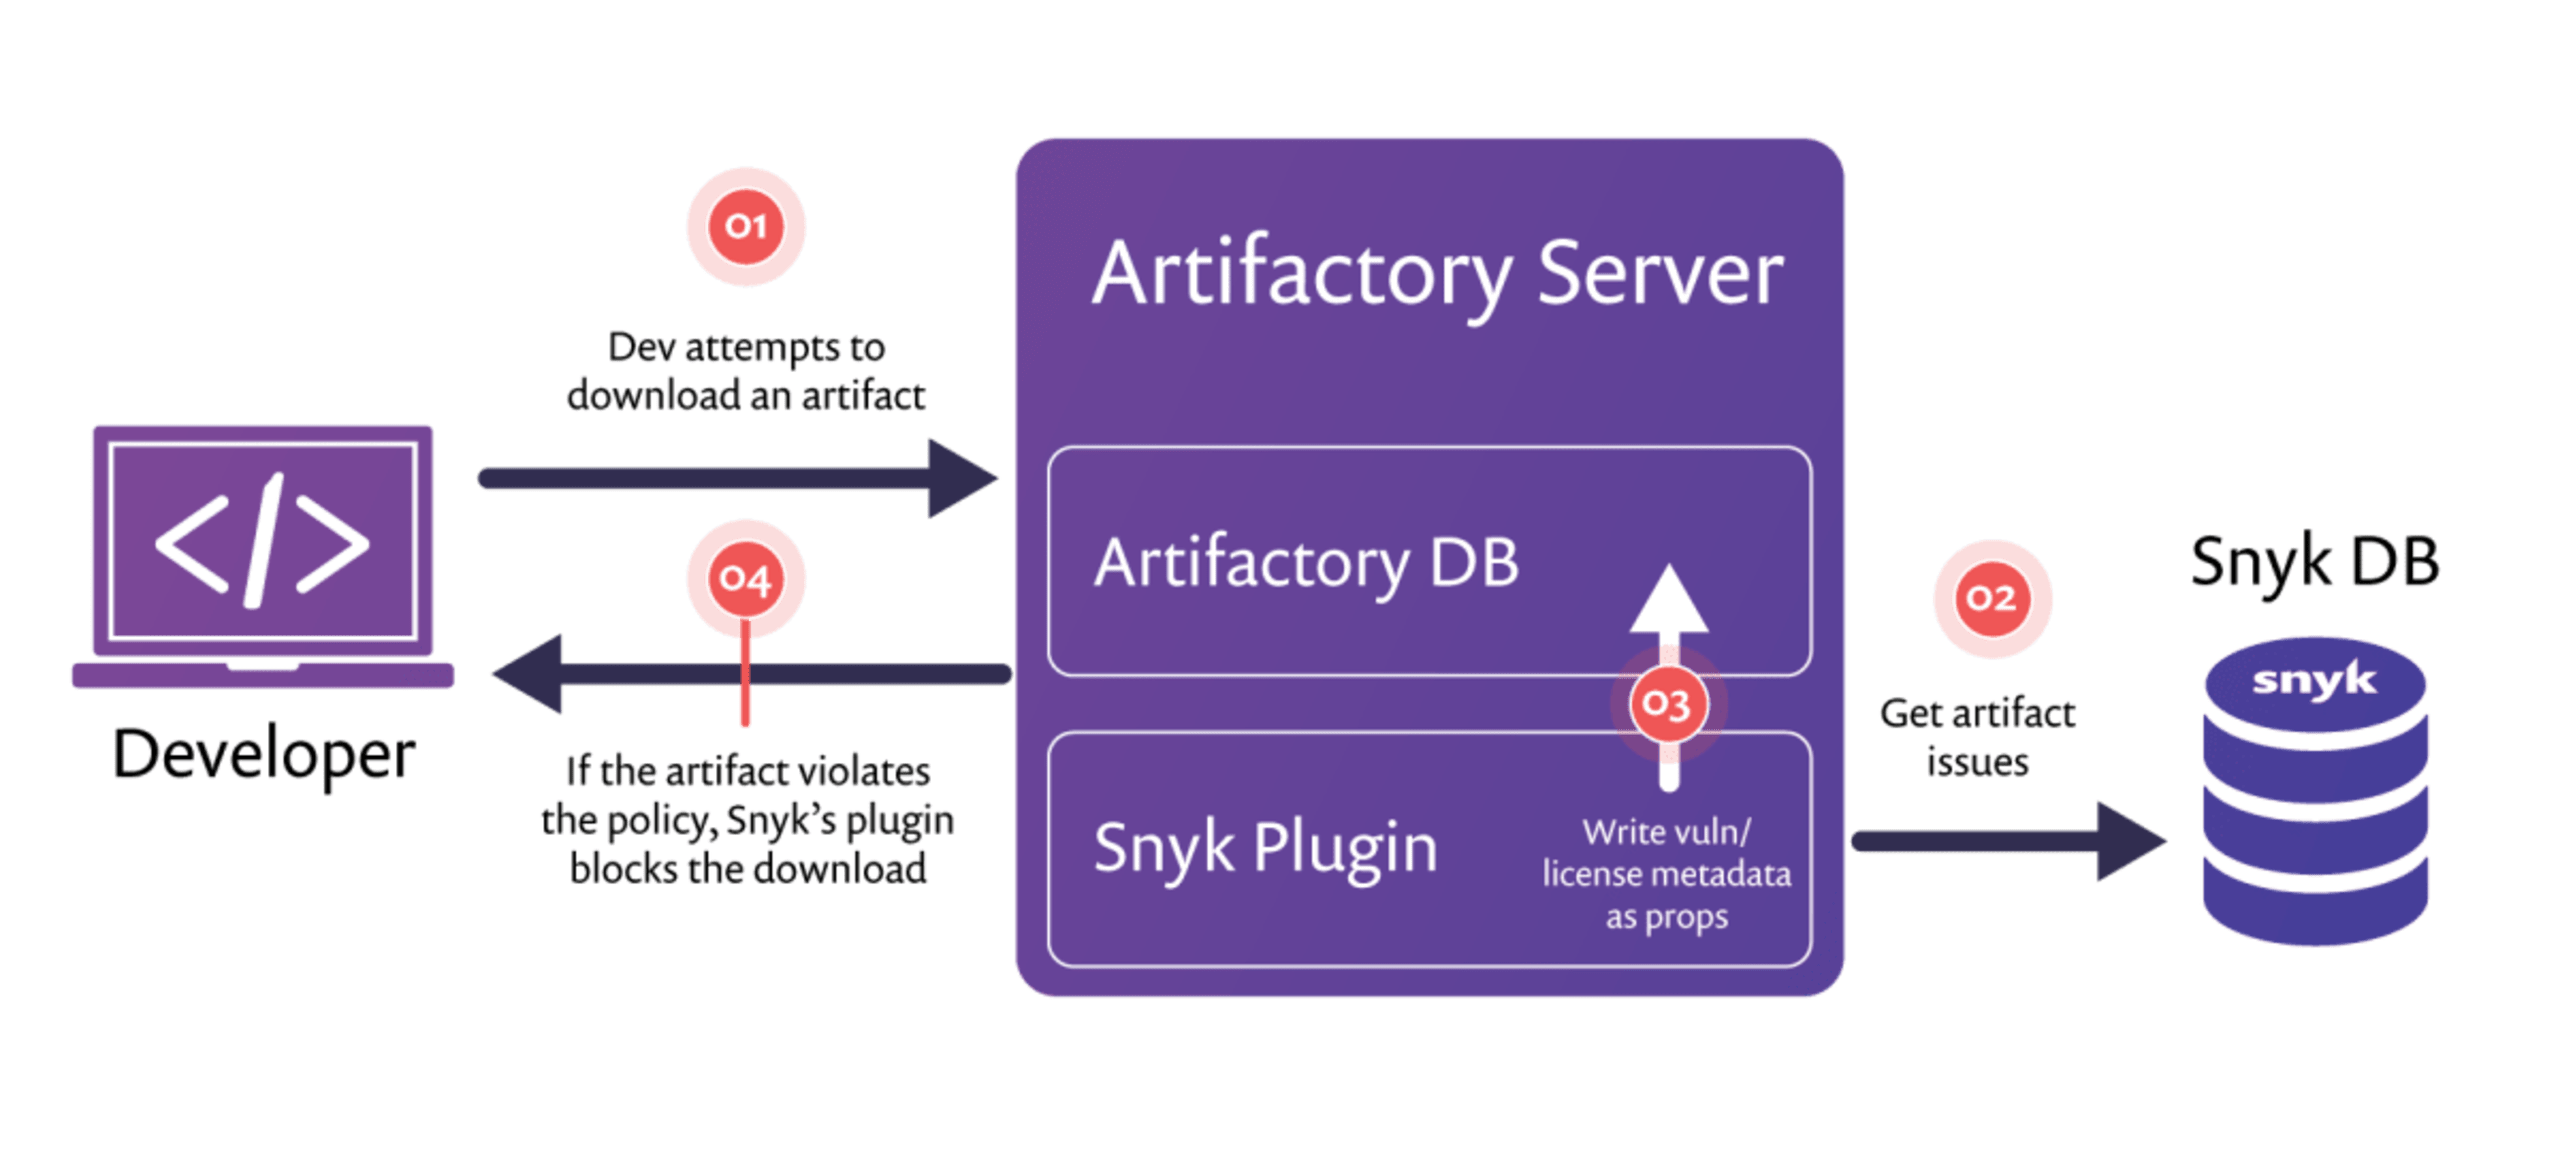
O plugin funciona como uma barreira de segurança e é executado no servidor do Artifactory. Sempre que alguém da sua organização tenta baixar um artefato, o plugin do Snyk para Artifactory verifica a biblioteca solicitada em nosso extenso banco de dados de vulnerabilidades e identifica se ela apresenta vulnerabilidades de segurança. Além disso, o plugin também verifica se a licença da biblioteca está de acordo com suas configurações de conformidade de licenças. Se forem detectados problemas de vulnerabilidade ou de licença no artefato solicitado, o download será bloqueado automaticamente, e as informações relevantes serão adicionadas ao servidor do Artifactory como metadados do artefato.
A ilustração a seguir explica o funcionamento do plugin, passo a passo:
Enriqueça artefatos com metadados acionáveis
O Snyk fornece aos administradores todas as informações necessárias para avaliar e tomar medidas em relação a cada artefato. Quando o Snyk analisa vulnerabilidades e problemas de licença de um artefato, os resultados são salvos no servidor do Artifactory como propriedades adicionais do artefato. Ao analisar os resultados, os administradores podem avaliar os problemas encontrados e definir o que fazer antes mesmo de usar o artefato.
A imagem a seguir mostra como os resultados dos testes do Snyk aparecem na guia Properties de um artefato:

Dê aos administradores o poder de controlar o que entra e o que não entraO Snyk permite que os administradores controlem quais artefatos devem ser bloqueados. Na configuração do plugin, eles podem definir uma política global de bloqueio, especificando quais níveis de gravidade de vulnerabilidades e problemas de licença devem impedir o download de artefatos. Os níveis de gravidade são definidos separadamente para vulnerabilidades de segurança e problemas de licença.Quando um artefato é bloqueado por violar uma política, o administrador do Artifactory pode abrir uma exceção à política global para esse artefato específico, permitindo que os desenvolvedores o baixem mesmo assim.
A imagem a seguir mostra como definir os limites de gravidade no arquivo de configuração do plugin:

Com tecnologia do banco de dados de vulnerabilidades e licenças do Snyk
O plugin do Snyk para Artifactory usa o abrangente banco de dados do Snyk sobre vulnerabilidades de segurança de código aberto. Nosso banco de dados é considerado o mais abrangente do setor. Ele foi escolhido para proteger gigantes como Google e Microsoft e inclui 67% mais vulnerabilidades do que bancos de dados públicos.
Comece a implementar a segurança o mais cedo possível no processo
Com essa proteção nativa do seu registro privado, os usuários do Artifactory contam com a cobertura de segurança completa e de ponta a ponta do Snyk, que protege o processo de desenvolvimento da codificação à implantação. O Snyk oferece, de forma exclusiva, insights de segurança nativos nas próprias ferramentas de desenvolvimento, como IDEs, Git e ferramentas de build, além de soluções acionáveis em um clique para os alertas.
Como começar?
O plugin do Snyk para Artifactory funciona com todas as linguagens compatíveis com nossa API de testes: NPM, Maven, Ruby, Gradle, SBT e PIP; .Net, PHP e GO (dep & vendor) serão compatíveis em breve.É muito fácil começar: basta baixar o arquivo do plugin no nosso repositório no GitHub e extraí-lo para a pasta plugins no servidor do Artifactory. Saiba mais na nossa documentação do plugin para Artifactory.
Mantenha-se seguro!

