Proteja suas aplicações Kubernetes com o Snyk Container
12 de novembro de 2019
0 minutos de leituraJá falamos sobre como implementar a segurança de contêineres em todo o SDLC e discutimos as vantagens e desvantagens de fazer testes localmente, no pipeline de CI/CD, no registro de contêineres e no cluster Kubernetes. Com a nova integração com Kubernetes no Snyk Container, queremos facilitar essa última etapa e aproximar essas informações dos desenvolvedores, para que você possa corrigir vulnerabilidades mais rapidamente e reforçar a segurança do Kubernetes.
Encontre aplicações Kubernetes vulneráveis com o Snyk
O Snyk já oferece suporte à verificação de imagens nos pipelines de integração contínua e à importação direta de imagens dos registros de contêineres. Nossa nova integração com Kubernetes estende esse suporte ao seu cluster. Para ativar a integração, instale um controlador no cluster usando nosso Helm Chart. O controlador tem acesso de leitura à API do Kubernetes e detecta suas cargas de trabalho e as imagens que elas usam.
O controlador envia essas informações ao Snyk, onde você pode importar cargas de trabalho específicas para que possamos analisá-las e gerar relatórios.
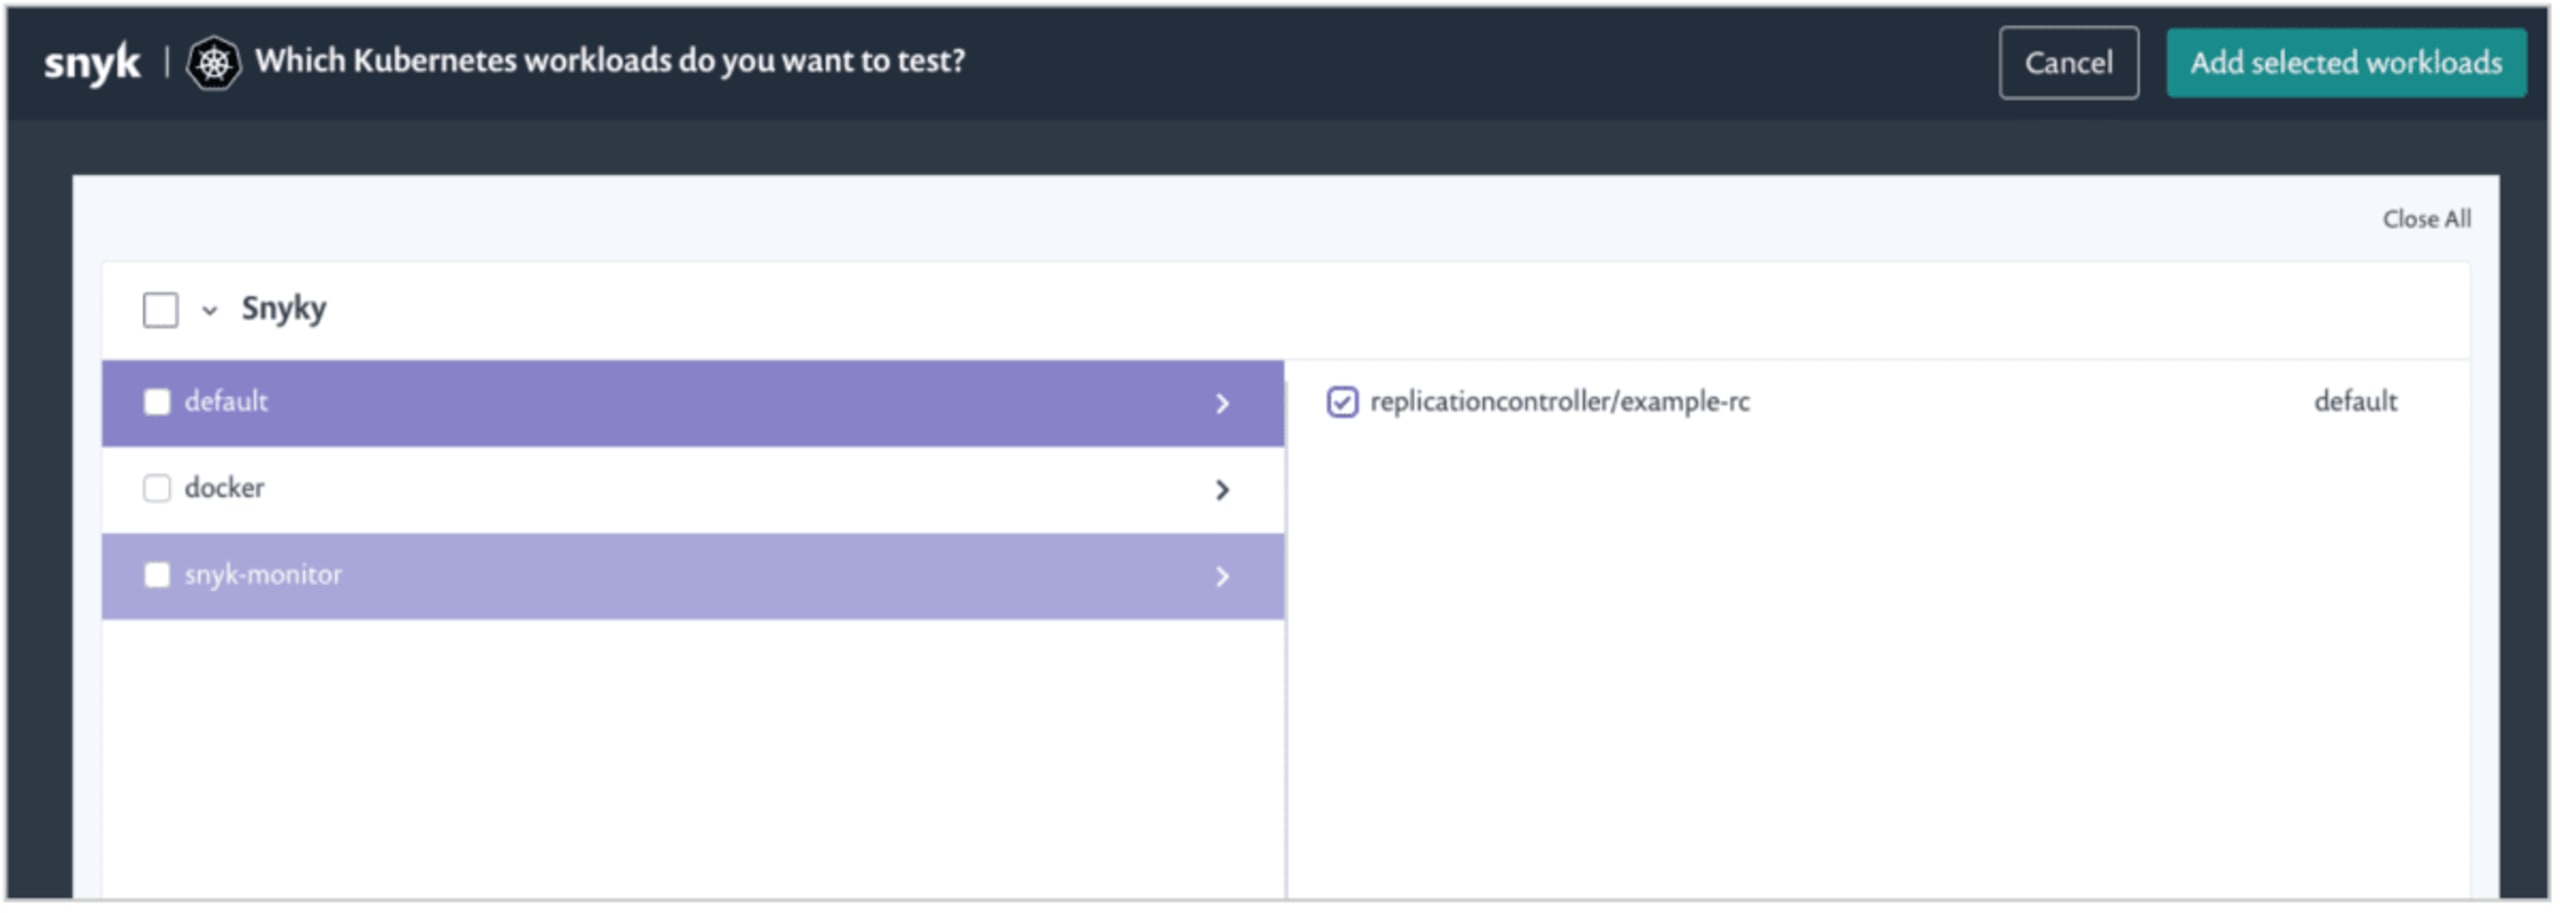
Depois que algumas cargas de trabalho forem importadas, o Snyk exibirá informações sobre as vulnerabilidades das imagens, além de alguns metadados, como o cluster em que a carga de trabalho está sendo executada e o tipo de carga de trabalho.

Segurança das cargas de trabalho, não apenas das imagens
Uma carga de trabalho específica do Kubernetes pode ter dezenas ou centenas de pods e até mais contêineres individuais. Mas, do ponto de vista dos desenvolvedores, esses são apenas detalhes de implementação da plataforma. Concentrar os dados de vulnerabilidade em contêineres individuais ignora isso e não corresponde à abstração usada pelo desenvolvedor, que provavelmente é o Deployment, CronJob, ReplicationController etc.
Analisar apenas as imagens no cluster também deixa de considerar o contexto, que pode ser importante para entender os riscos e saber quais aplicações são realmente afetadas.
Por exemplo, quando o Snyk importa suas cargas de trabalho do Kubernetes, também coleta informações importantes sobre a configuração de segurança, além das vulnerabilidades nas imagens.
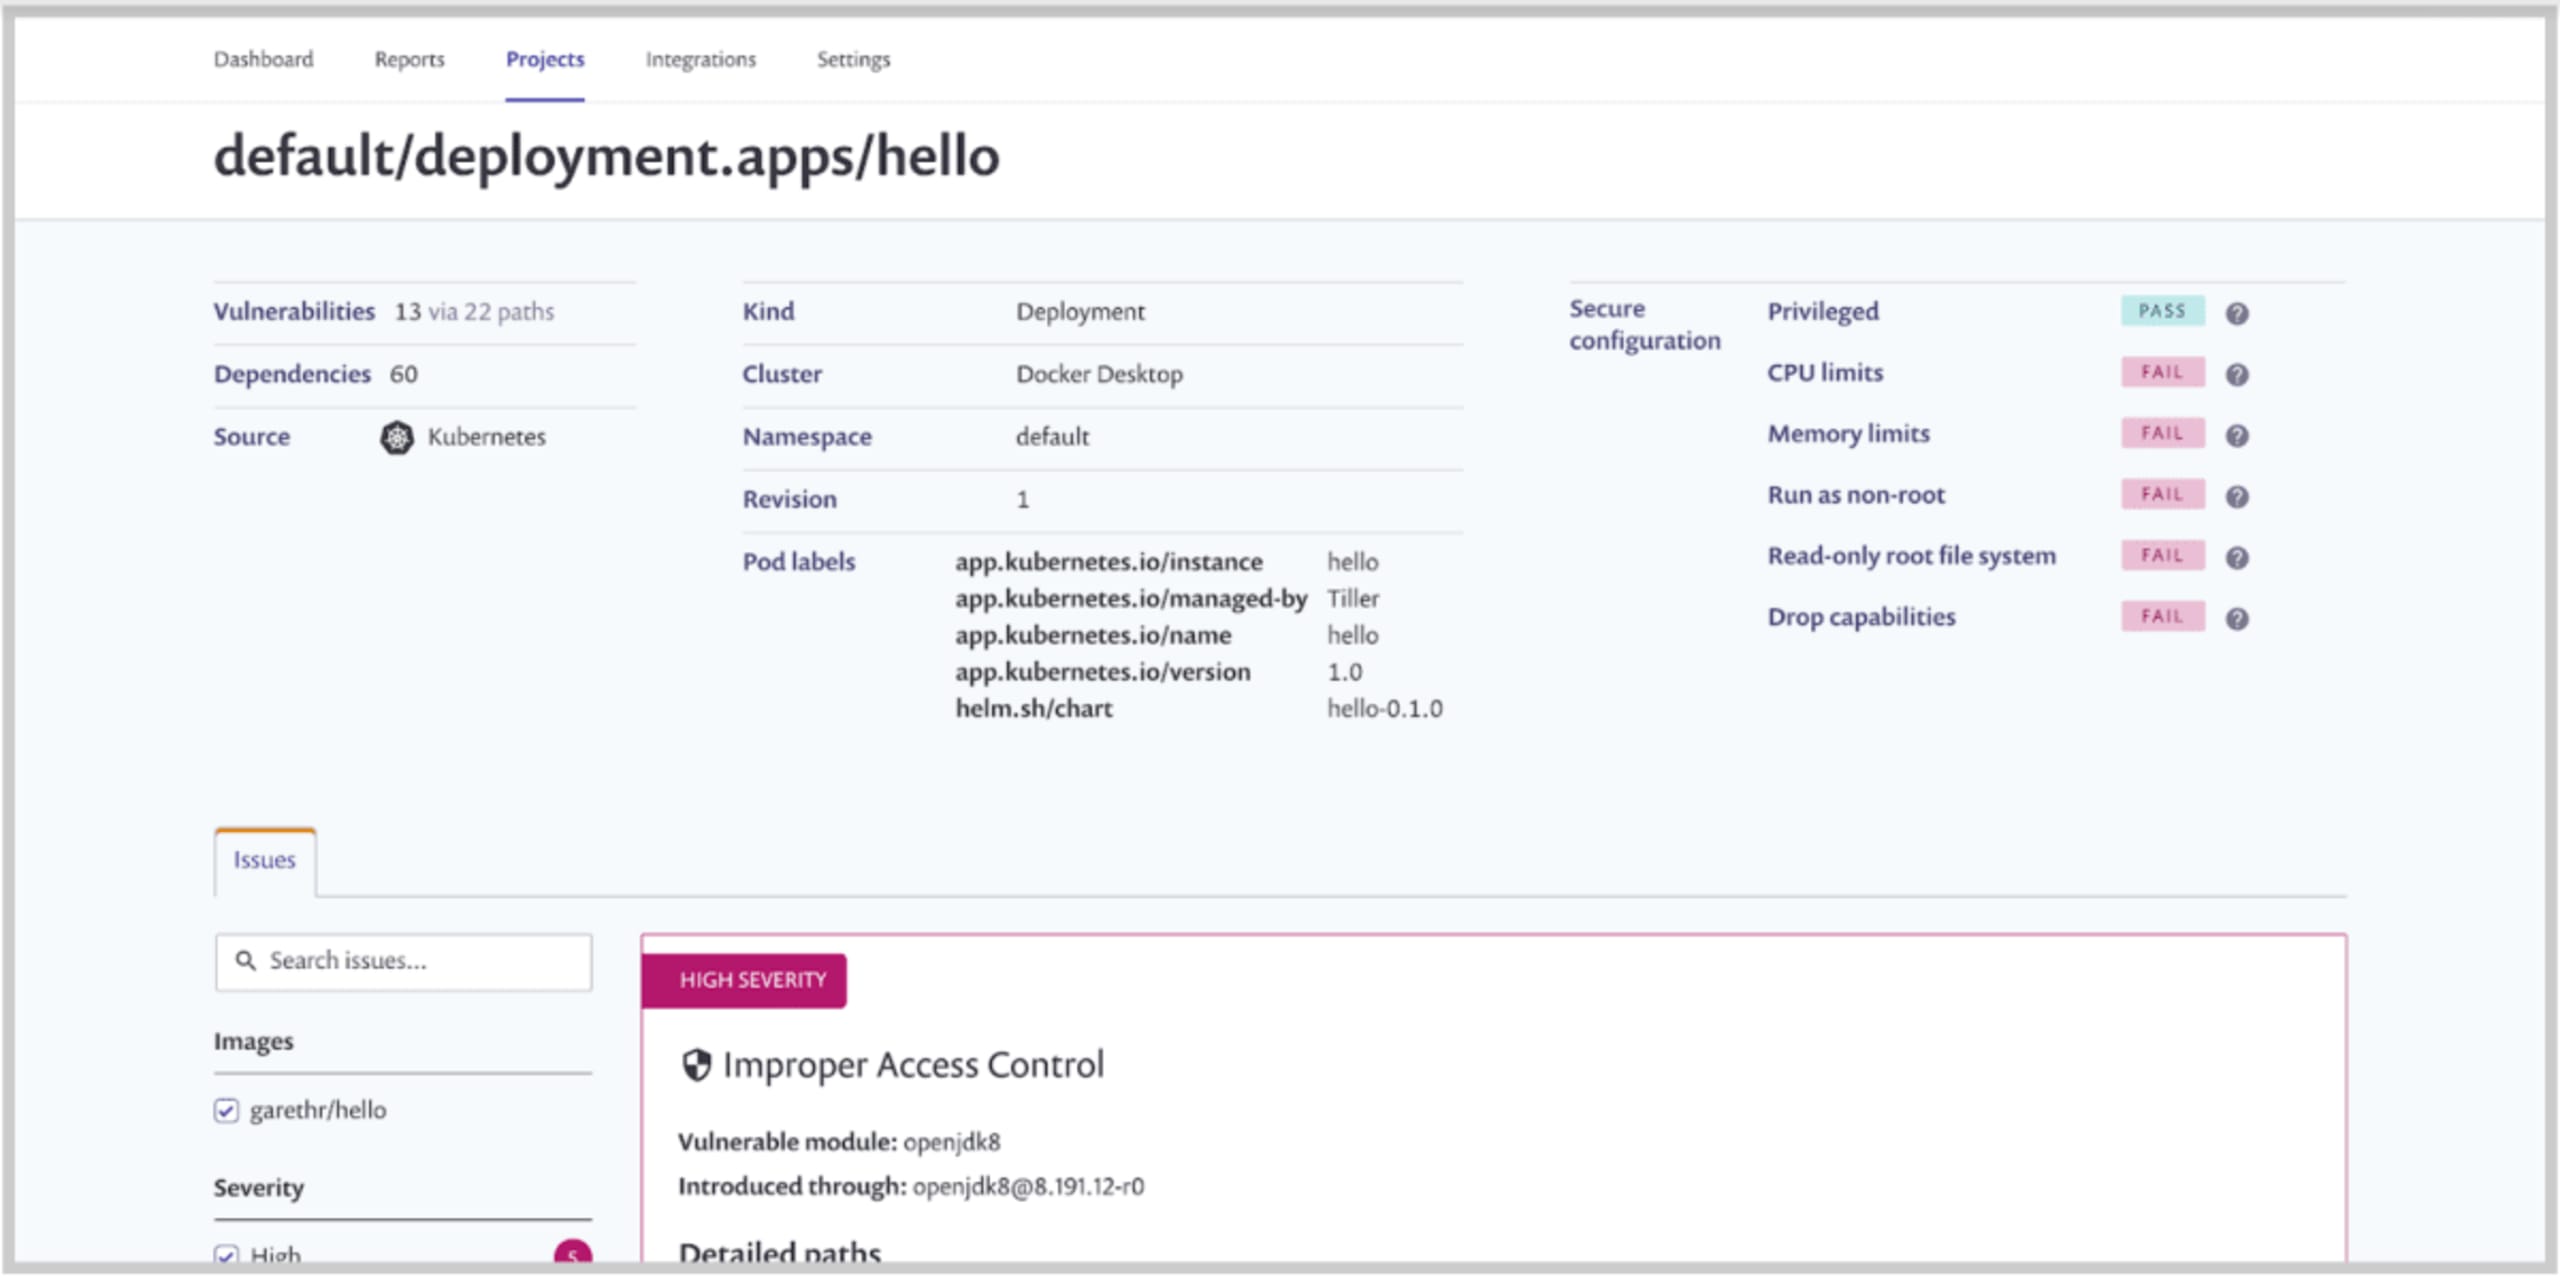
Com essas informações, você poderá identificar rapidamente quais cargas de trabalho se beneficiariam de mudanças de configuração para aumentar a segurança. Detectaremos cargas de trabalho que não removem recursos do sistema, não definem limites de CPU e memória (o que pode ajudar a reduzir o risco de ataques de negação de serviço), não usam sistemas de arquivos somente leitura e muito mais.
Conclusões
A integração do Snyk com Kubernetes está disponível para clientes pagantes como parte do produto Snyk Container. Temos muitas ideias para ampliar esse recurso inicial, como tornar o controlador mais configurável, expandir os recursos de geração de relatórios, usar informações de configuração para priorizar vulnerabilidades e muito mais. Confira a documentação para ver todos os detalhes e conte para nós o que você achou!
Segurança de contêineres que prioriza os desenvolvedores
O Snyk encontra e corrige automaticamente vulnerabilidades em imagens de contêiner e workloads do Kubernetes.