Como proteger um bucket do S3 na AWS?


12 de julho de 2024
0 minutos de leituraO Simple Storage Service (S3) da Amazon Web Services (AWS) se tornou um pilar do armazenamento em nuvem. Ele oferece escalabilidade, alta disponibilidade e desempenho, sendo a opção preferida por empresas de todos os portes. No entanto, como em qualquer serviço de nuvem, a segurança é fundamental. É aí que surge a questão: “como proteger um bucket do S3”.
Proteger seus buckets do S3 não se resume a impedir o acesso não autorizado aos seus dados. Também é preciso garantir a conformidade com diversos padrões e regulamentações de segurança. Uma única configuração incorreta pode levar a uma violação de dados, causando prejuízos financeiros e danos à reputação da sua empresa.
Proteger seus buckets do S3 na AWS é uma etapa essencial da segurança na nuvem. Nesta publicação, vamos apresentar medidas práticas para garantir que seus buckets do S3 estejam seguros e em conformidade com as melhores práticas. Vamos abordar temas como vulnerabilidades em buckets do S3, práticas recomendadas de segurança e como automatizar a proteção de buckets do S3 com a Snyk.
Entenda as vulnerabilidades dos buckets do S3
Embora ofereçam uma solução de armazenamento robusta e escalável, os buckets do S3 também podem representar um risco à segurança se não forem configurados e monitorados corretamente. Vamos analisar algumas vulnerabilidades comuns e as possíveis consequências de um bucket do S3 exposto.
Permissões de bucket configuradas incorretamente
Uma das vulnerabilidades mais comuns em buckets do S3 são as permissões configuradas incorretamente. Isso acontece quando um bucket do S3 fica aberto ao público sem intenção, permitindo que qualquer pessoa acesse, baixe ou até exclua os dados armazenados nele.
Por exemplo, uma política de bucket que permite acesso público pode ser semelhante a esta:
Na política acima, o campo Principal está definido como *, ou seja, qualquer pessoa, e o campo Action está definido como s3:*, ou seja, qualquer ação. Esse é um exemplo claro de permissão de bucket configurada incorretamente.
Dados sem criptografia
Outra vulnerabilidade comum é armazenar dados em buckets do S3 sem criptografia. Isso significa que, se um invasor conseguir acessar o bucket, poderá ler os dados com facilidade. A AWS oferece opções de criptografia no lado do servidor e no lado do cliente para ajudar a proteger seus dados. É importante garantir que os dados confidenciais armazenados nos buckets do S3 estejam criptografados em repouso.
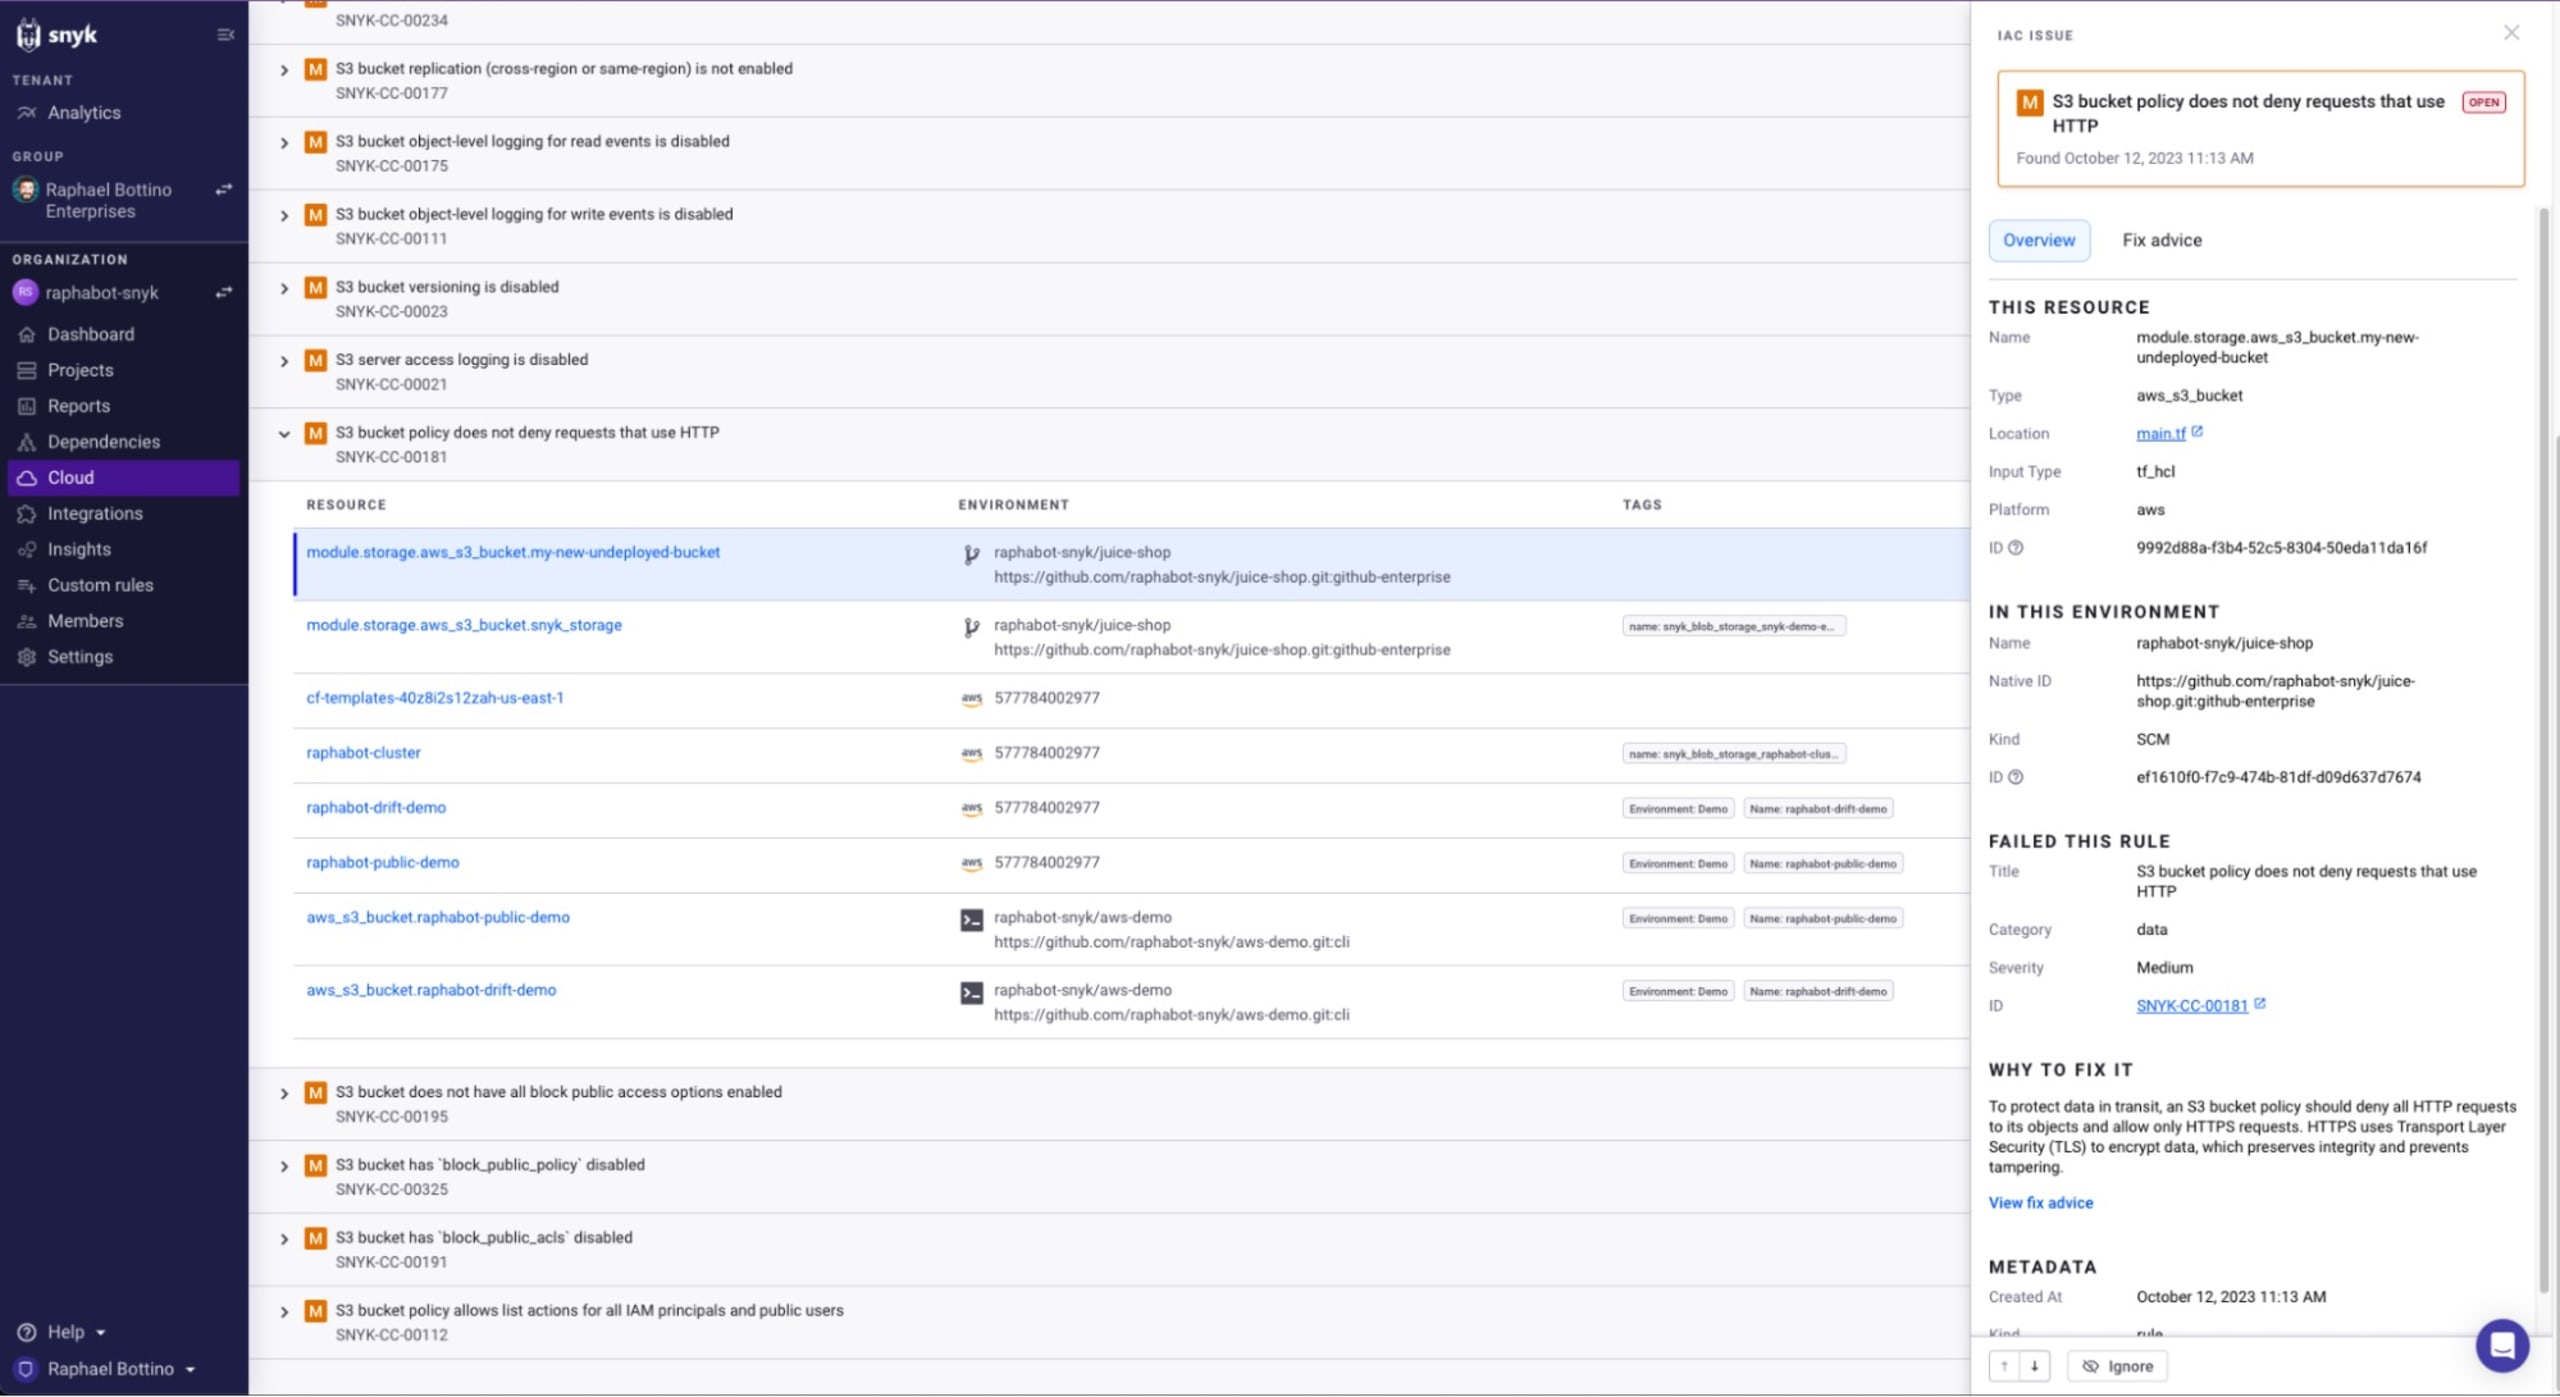
A Snyk ajuda você a encontrar configurações incorretas na nuvem em arquivos do Terraform e em outros arquivos compatíveis de definição de recursos em nuvem. Por exemplo, ela pode detectar uma configuração incorreta em que a política do bucket do S3 não nega solicitações feitas por HTTP:
Falta de registro e monitoramento
Sem o registro e o monitoramento adequados, pode ser difícil detectar acessos não autorizados ou alterações nos seus buckets do S3. A AWS oferece serviços como CloudTrail e CloudWatch para ajudar, mas eles precisam ser configurados corretamente e monitorados de forma ativa. Sem essas medidas, é fácil deixar passar indícios de uma possível violação de segurança ou de acesso não autorizado aos dados.
Práticas recomendadas para a segurança de buckets do S3
As consequências da exposição de um bucket do S3 podem ser graves. Dependendo dos dados armazenados, a exposição pode levar a violações de dados, perda de propriedade intelectual, multas regulatórias e danos à reputação da sua organização.
Para evitar essas vulnerabilidades e proteger seus buckets do S3, é importante seguir as práticas recomendadas de segurança, como criptografar os dados, configurar corretamente as permissões do bucket e ativar o registro e o monitoramento. Ferramentas como a Snyk também ajudam a identificar configurações incorretas na nuvem e orientam você na correção de vulnerabilidades de segurança na infraestrutura em nuvem.
Proteger seu bucket do S3 é fundamental para manter seus dados seguros. A seguir, vamos explorar as práticas recomendadas para proteger um bucket do S3 na AWS.
Garanta permissões adequadas para o bucket
Ao proteger um bucket do S3 na AWS, uma das etapas mais importantes é garantir que as permissões estejam corretas. Isso envolve entender e aplicar o princípio do menor privilégio, usar as funções do AWS Identity and Access Management (IAM) de forma eficaz e restringir o acesso com políticas de bucket.
Princípio do menor privilégio: explicação e implementação
O princípio do menor privilégio (PoLP) é um conceito de segurança computacional segundo o qual um usuário recebe apenas o nível mínimo de acesso necessário para realizar suas funções. Quando aplicado aos buckets do AWS S3, isso significa conceder somente as permissões necessárias a usuários, funções ou serviços que precisam acessar seu bucket.
Veja um exemplo de como proteger um bucket do S3 aplicando o PoLP com o AWS IAM:
Nesta política, permitimos que somente o usuário raiz da conta especificada leia objetos de my_secure_bucket. Nenhuma outra permissão é concedida, em conformidade com o princípio do menor privilégio.
Entenda e use as funções do AWS Identity and Access Management (IAM) de forma eficaz
As funções do AWS IAM são uma maneira segura de conceder permissões a entidades confiáveis. Em vez de compartilhar credenciais de segurança, você pode conceder permissões a funções do IAM. Essa é uma forma mais segura e escalável de gerenciar permissões na AWS.
Veja um exemplo de como proteger um bucket do S3 usando funções do IAM de forma eficaz:
Nesta política, concedemos todas as permissões do S3 à função do IAM my_secure_role para my_secure_bucket. Assim, podemos atribuir essa função a qualquer entidade que precise acessar o bucket, sem compartilhar credenciais de segurança.
Dicas para restringir o acesso com políticas de bucket
As políticas de bucket são uma ferramenta poderosa para gerenciar o acesso aos seus buckets do S3. Elas permitem criar permissões e restrições detalhadas, ajudando você a proteger seus buckets com eficácia.
Confira algumas dicas para proteger um bucket do S3 usando políticas de bucket:
Use condições para restringir o acesso com base no endereço IP.
Negue explicitamente o acesso a operações confidenciais, como
s3:DeleteObject.Use o elemento
NotActionpara negar todas as ações, exceto as especificadas.
Para análises e recomendações mais detalhadas sobre como proteger seus buckets do S3, crie uma conta gratuita na Snyk. A Snyk oferece diversos recursos educacionais e ferramentas gratuitas para ajudar você a proteger sua infraestrutura em nuvem com eficácia.
Ative a criptografia padrão
Uma das maneiras mais eficazes de garantir a segurança dos seus buckets do S3 é ativar a criptografia padrão. Desde 2023, os objetos armazenados nos buckets do S3 são criptografados automaticamente.
Veja como fazer isso:
Acesse o Console de Gerenciamento da AWS e abra o console do Amazon S3.
Na lista de nomes de bucket, selecione o bucket para o qual você quer ativar a criptografia padrão.
Selecione a guia Propriedades.
Na seção Criptografia padrão, selecione Editar.
Selecione Ativar.
Na lista Tipo de criptografia, selecione um método de criptografia.
Selecione Salvar alterações.
Outra opção é usar a AWS CLI para ativar a criptografia padrão:
O exemplo de linha de comando acima mostra como ativar a criptografia padrão usando a AWS CLI.
Como escolher entre chaves gerenciadas pela AWS (SSE-S3) e chaves gerenciadas pelo cliente (SSE-KMS)
Para proteger um bucket do S3, há duas opções principais de chaves de criptografia: chaves gerenciadas pela AWS (SSE-S3) e chaves gerenciadas pelo cliente (SSE-KMS).
As chaves gerenciadas pela AWS (SSE-S3) são a opção mais simples. Ao usar o SSE-S3, a Amazon cuida do gerenciamento e da proteção das chaves para você. Essa é uma boa opção se você quiser evitar a complexidade de gerenciar suas próprias chaves de criptografia, como fazer a rotação de chaves, gerenciar permissões e auditar o uso das chaves.
Já as chaves gerenciadas pelo cliente (SSE-KMS) oferecem mais controle e flexibilidade. Com o SSE-KMS, você pode criar e gerenciar suas próprias chaves de criptografia e controlar as políticas que determinam como elas podem ser usadas. Essa é uma boa opção se você precisa gerenciar suas próprias chaves para atender a requisitos específicos de conformidade.
O exemplo de linha de comando acima mostra como ativar a criptografia padrão usando uma chave gerenciada pelo cliente.
Use políticas de transporte seguro
Na segurança na nuvem, uma das maneiras mais eficazes de proteger dados em trânsito é exigir o uso de HTTPS. O HTTPS criptografa os dados entre seu navegador e o servidor, dificultando que alguém os intercepte e visualize. Neste capítulo, vamos explicar como proteger um bucket do S3 exigindo HTTPS para os dados em trânsito e configurando políticas de bucket para negar solicitações que não usem SSL.
Para exigir HTTPS no seu bucket do S3, você precisa atualizar a política do bucket. Veja um exemplo de política que exige HTTPS:
Nesta política, negamos todas as ações do S3 ("Action": "s3:*") quando a solicitação não é feita por HTTPS ("aws:SecureTransport": "false"). Substitua your-bucket-name pelo nome do seu bucket do S3.
Implemente o registro de acesso e o monitoramento
Para entender como proteger um bucket do S3, é essencial implementar um registro e um monitoramento robustos. Isso oferece visibilidade das atividades nos seus buckets e permite detectar possíveis ameaças ou violações de segurança. Nesta seção, vamos mostrar como ativar e configurar o registro de acesso aos buckets do S3, usar o AWS CloudTrail para monitorar atividades da API e configurar alertas para atividades suspeitas com o Amazon CloudWatch.
É importante observar que a criptografia de buckets do S3, como o SSE-S3, gera um custo adicional e não é gratuita.
O registro de acesso é essencial para proteger um bucket do S3. Ele registra todas as solicitações feitas ao bucket e armazena os logs em outro bucket do S3. Veja como ativar e configurar esse recurso:
Acesse o Console de Gerenciamento da AWS e abra o console do Amazon S3.
Na lista de nomes de bucket, selecione o bucket para o qual você quer ativar o registro.
Selecione a guia Propriedades.
Na seção Registro, selecione Editar.
Na seção do bucket de destino dos logs, informe o nome do bucket em que você quer armazená-los.
(Opcional) Na seção Prefixo de destino, você pode adicionar um prefixo. Isso é útil se quiser armazenar logs de diferentes buckets no mesmo bucket de destino.
Selecione Salvar alterações.
No comando acima, logging.json é um arquivo com o seguinte conteúdo:
Use o AWS CloudTrail para monitorar atividades da API
O AWS CloudTrail é um serviço que permite governança, conformidade, auditoria operacional e auditoria de riscos na sua conta da AWS. Ele fornece o histórico de eventos das atividades da sua conta, incluindo ações realizadas pelo Console de Gerenciamento da AWS, pelos SDKs da AWS, por ferramentas de linha de comando e por outros serviços da AWS.
Para ativar o CloudTrail no seu bucket do S3, siga estas etapas:
Abra o console do CloudTrail.
Selecione Trilhas e, em seguida, Criar trilha.
Em Nome da trilha, digite um nome para ela.
Para aplicar a trilha a todas as regiões, selecione Sim e garanta que os eventos de todas elas sejam capturados.
Em Eventos de gerenciamento, selecione Eventos de leitura/gravação para escolher quais eventos de gerenciamento você quer registrar. Se quiser se concentrar apenas nos eventos de dados, você pode não configurar essa opção ou selecionar Nenhum.
Configuração de eventos de dados:
Role a página até a seção Eventos de dados.
Clique em Adicionar bucket do S3. Especifique o bucket do S3 cujos eventos de dados você quer registrar.
Você pode registrar eventos de dados de leitura, gravação ou todos. Para fazer um monitoramento abrangente, selecione Todos.
Especifique o bucket do S3 em que você quer armazenar os logs do CloudTrail.
Em Bucket do S3, selecione um bucket existente ou crie um novo para armazenar os logs do CloudTrail.
Selecione Criar.
Você também pode usar a AWS CLI para criar uma trilha:
Configure alertas para atividades suspeitas com o Amazon CloudWatch
O Amazon CloudWatch é um serviço de monitoramento e observabilidade criado para engenheiros de DevOps, desenvolvedores, engenheiros de confiabilidade de sites (SREs) e gerentes de TI. O CloudWatch fornece dados e insights práticos para monitorar aplicações, entender e responder a mudanças no desempenho do sistema, otimizar o uso de recursos e ter uma visão unificada da integridade operacional.
Para criar um alarme que envie uma mensagem do Amazon SNS quando mudar de estado, você pode usar o comando put-metric-alarm da seguinte forma:
Neste comando, o alarme é configurado para monitorar o número de objetos no bucket my-bucket. Se o número de objetos ultrapassar 1.000 em um período de 5 minutos, uma mensagem do SNS será enviada.
Implementar essas etapas aumentará significativamente a segurança dos seus buckets S3. Lembre-se: proteger um bucket S3 não é uma tarefa pontual, mas um processo contínuo que exige monitoramento e atualizações regulares. Para obter mais ajuda com a segurança da sua infraestrutura em nuvem, considere usar o Snyk IaC, uma ferramenta poderosa que ajuda você a encontrar e corrigir vulnerabilidades de segurança na sua infraestrutura em nuvem.
Auditorias regulares de buckets S3
Auditar seus buckets S3 regularmente é outra etapa importante para garantir a segurança dos seus recursos da AWS. Esse processo envolve o uso de ferramentas e serviços específicos, além da revisão periódica das permissões dos buckets e da exposição pública.
Várias ferramentas e serviços podem ajudar você a auditar seus buckets S3. A AWS oferece alguns serviços integrados que podem ser usados para essa finalidade.
AWS Trusted Advisor: essa ferramenta oferece orientação em tempo real para ajudar você a provisionar recursos de acordo com as práticas recomendadas da AWS. As verificações do Trusted Advisor ajudam a otimizar a infraestrutura da AWS, aumentar a segurança e o desempenho, reduzir os custos gerais e monitorar os limites dos serviços.
AWS Config: esse serviço fornece uma visão detalhada da configuração dos recursos da AWS na sua conta. Isso inclui as relações entre os recursos e como eles foram configurados anteriormente, permitindo acompanhar as mudanças nas configurações e nos relacionamentos ao longo do tempo.
Além das ferramentas integradas da AWS, ferramentas como o Snyk IaC podem realizar verificações de segurança adicionais e identificar configurações incorretas na nuvem.
Revisão periódica das permissões e da exposição pública dos buckets
Revisar regularmente as permissões dos seus buckets S3 é essencial para saber como proteger um bucket S3. Isso envolve verificar quem tem acesso aos buckets e qual nível de acesso essas pessoas têm.
Você também deve revisar a exposição pública dos seus buckets. É possível configurar buckets S3 para permitir acesso público, mas isso deve ser evitado, a menos que seja absolutamente necessário.
Se o acesso público for necessário, implemente medidas de segurança adicionais, como políticas de bucket que permitam o acesso apenas de endereços IP específicos.
Auditar e revisar regularmente seus buckets S3 é fundamental para manter um ambiente AWS seguro. Com as ferramentas e práticas descritas nesta publicação, você pode garantir a segurança dos seus buckets S3 e proteger seus dados.
Automatize a segurança dos buckets S3 com a Snyk
Quer saber como proteger um bucket S3 usando o Snyk IaC? A Snyk oferece uma solução automatizada para detectar e corrigir configurações incorretas em buckets S3, tornando seu ambiente em nuvem mais seguro e resiliente.
Recursos de segurança em nuvem da Snyk
Os recursos de segurança em nuvem da Snyk oferecem uma solução completa para proteger seu ambiente em nuvem. A plataforma monitora a segurança continuamente, identifica configurações incorretas e oferece correções automatizadas. Isso faz da Snyk uma ferramenta ideal para equipes de DevOps e segurança que querem automatizar seus processos de segurança em nuvem.
Automatize a detecção e a correção de configurações incorretas em buckets S3 com a Snyk
Configurações incorretas em buckets S3 podem causar vazamentos de dados e acessos não autorizados. A Snyk ajuda a automatizar a detecção e a correção desses problemas. Com o Snyk Infrastructure as Code (IaC) e suas regras de segurança abrangentes, as organizações podem fortalecer significativamente sua postura de segurança com o mínimo de intervenção manual.
Etapa 1: importe projetos de IaC para a Snyk
A primeira etapa é importar seus projetos de Infrastructure as Code para a Snyk. Assim, a Snyk pode analisar seus arquivos de configuração de infraestrutura — incluindo Terraform, manifestos do Kubernetes, AWS CloudFormation e outros — em busca de possíveis problemas de segurança.
Acesse o painel da Snyk e selecione Projects.
Clique no menu suspenso Add projects e escolha seu gerenciador de controle de código-fonte (SCM), como o GitHub.
Selecione os repositórios que contêm suas configurações de infraestrutura da AWS e adicione-os à Snyk para análise.
Considere a seguinte definição de bucket S3 em um arquivo Terraform v4 chamado s3.tf:
Se você analisar esse arquivo com snyk iac test s3.tf, o resultado indicará uma configuração de ACL permissiva, que merece atenção para garantir a segurança do bucket S3. Da mesma forma, a interface da Snyk exibirá os problemas encontrados se você usar o app da Snyk.
A Snyk testa seus projetos novamente de forma automática uma vez por semana, garantindo monitoramento contínuo da segurança.
Etapa 2: identifique e corrija configurações incorretas
Os recursos de análise de IaC da Snyk abrangem vários tipos de recursos da AWS, incluindo aws_s3_bucket e aws_s3_bucket_policy. Durante a análise, a Snyk identifica configurações incorretas, como buckets S3 sem criptografia ou sem bloqueios adequados de acesso público, e apresenta os resultados com:
Níveis de gravidade dos problemas.
Um trecho do código vulnerável.
Orientações detalhadas para a correção.
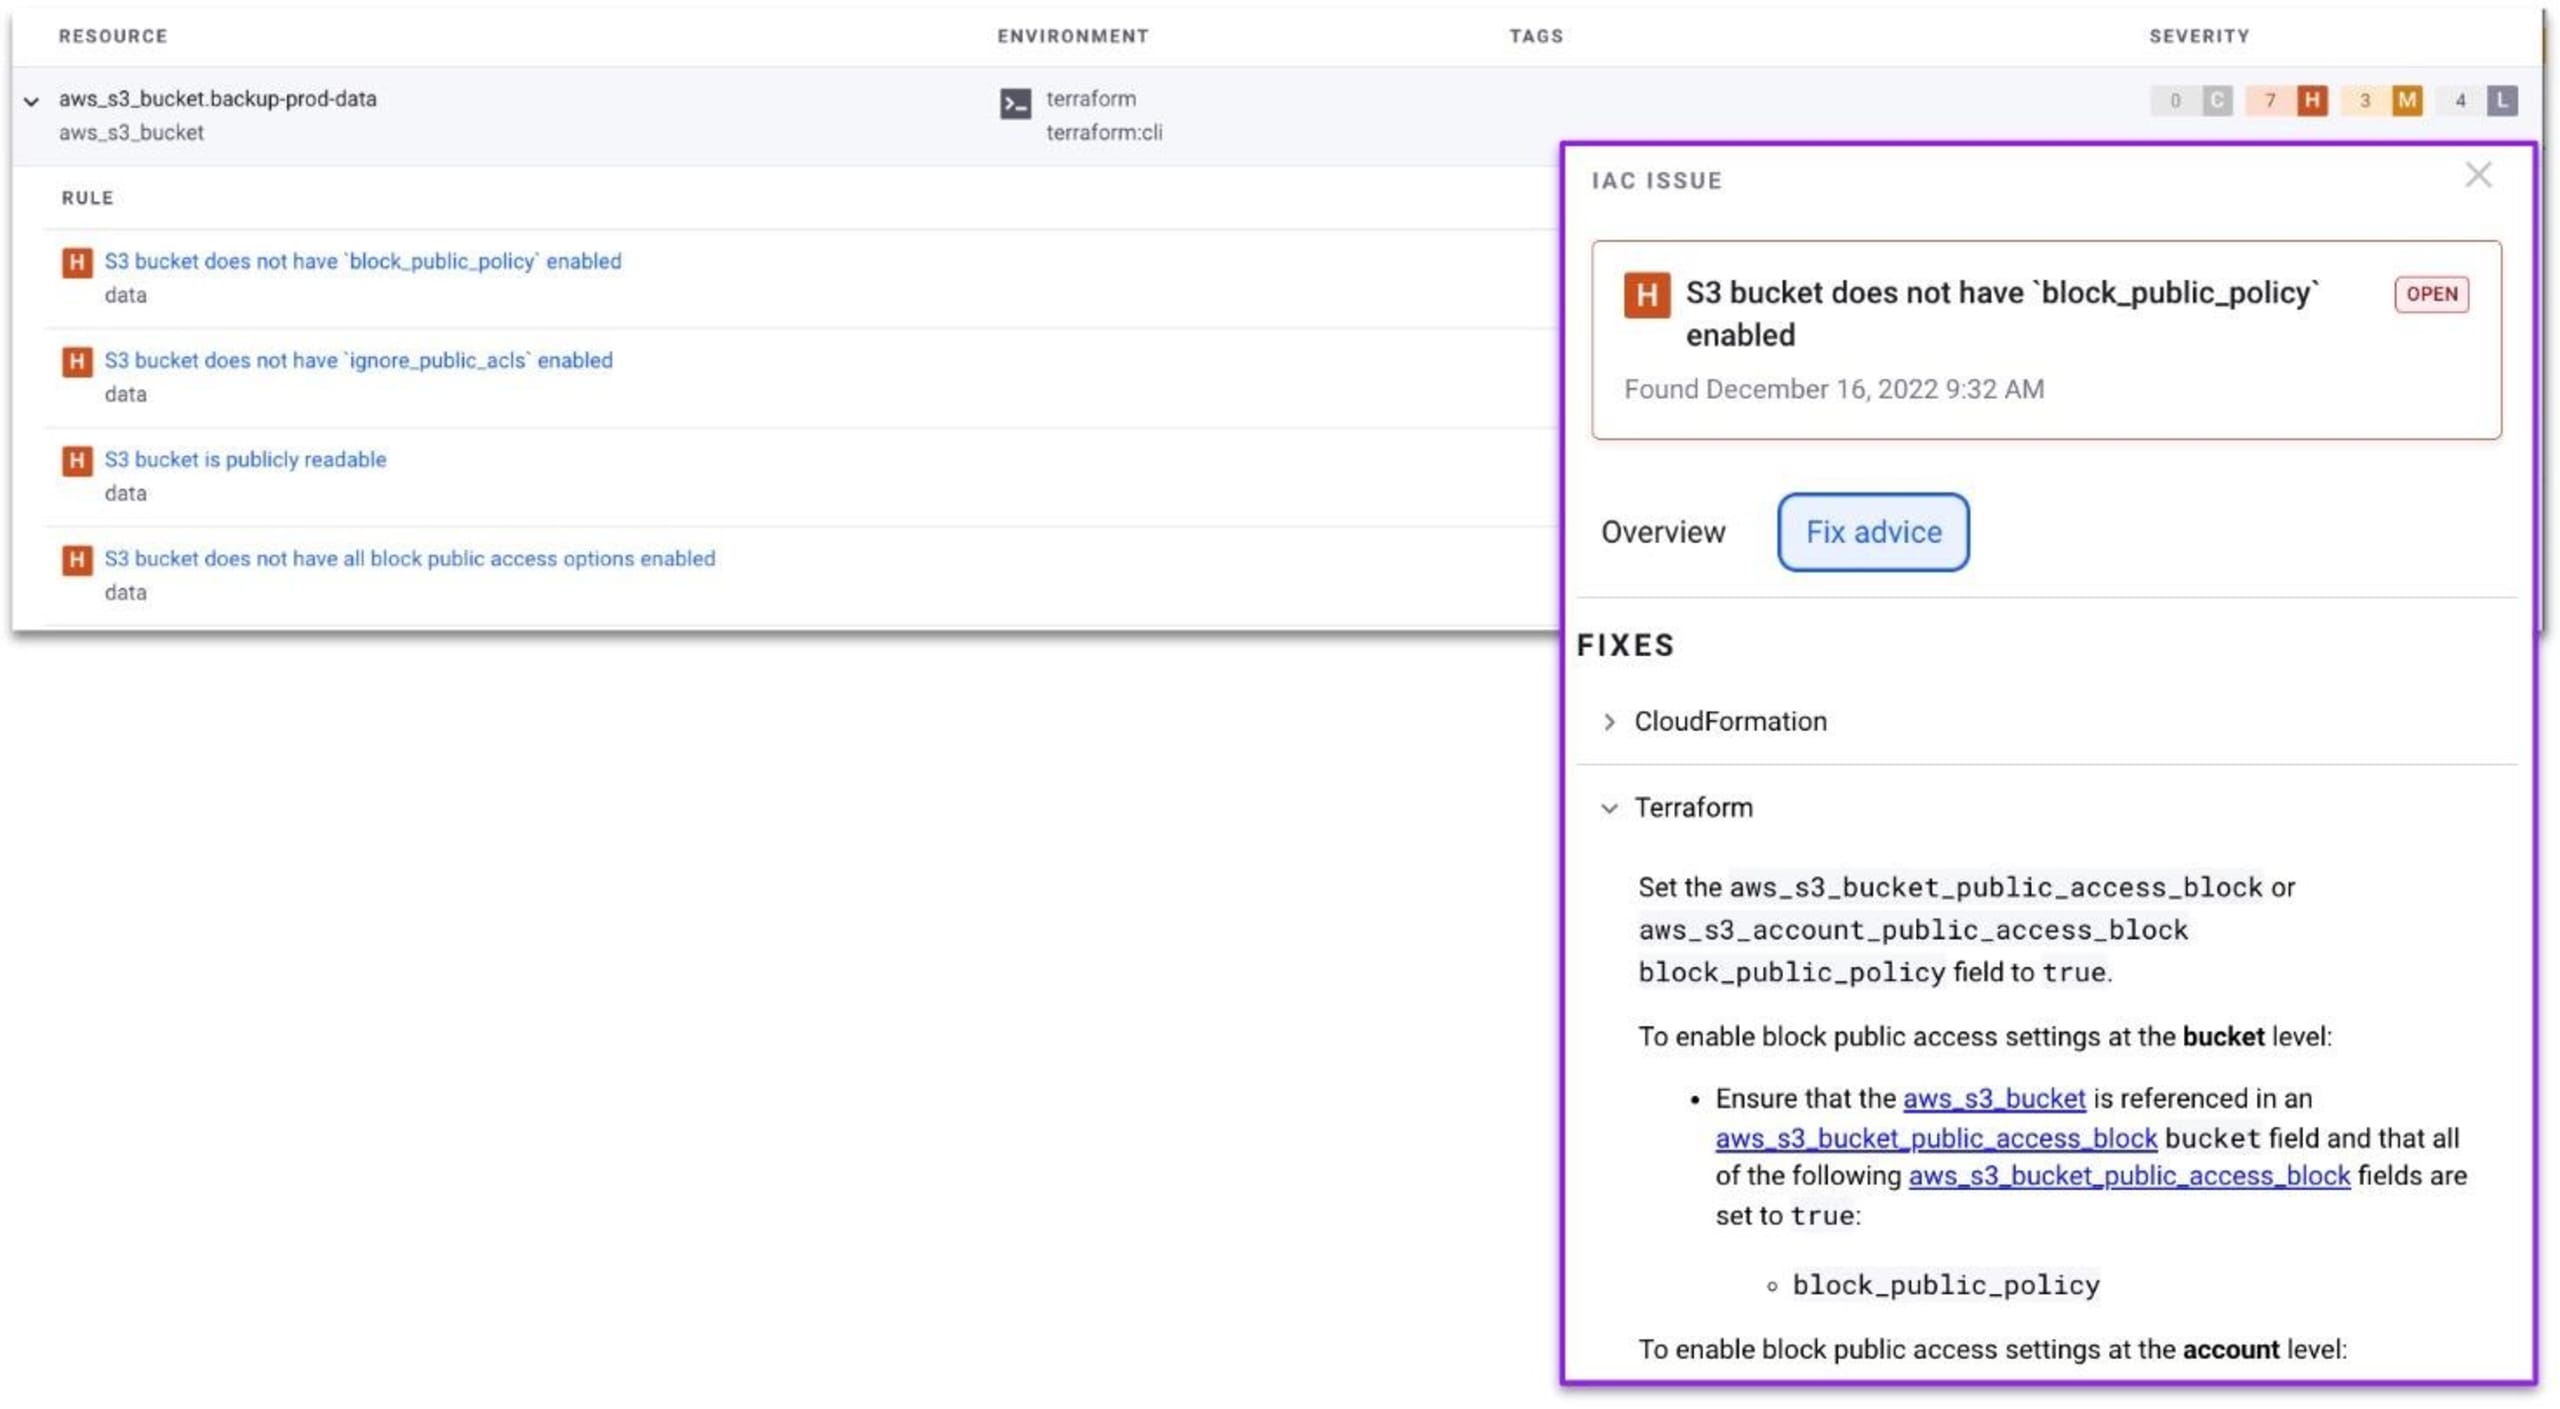
Em buckets S3, a Snyk pode detectar problemas como a habilitação do acesso público, que pode causar vazamentos de dados. Com as orientações de correção da Snyk, você pode resolver esses problemas rapidamente.
Ao visualizar arquivos de configuração de Infrastructure as Code importados de SCMs como GitHub ou Bitbucket, a Snyk destaca visualmente configurações incorretas na nuvem que podem levar a uma violação de segurança. Um exemplo é a configuração a seguir de um bucket S3, que não restringe o controle de acesso público ao bucket.
Etapa 3: monitoramento e correção contínuos
A Snyk não apenas detecta problemas, como também orienta você sobre como corrigi-los, reduzindo significativamente o tempo e o esforço necessários. Com os testes recorrentes da Snyk e a integração ao seu pipeline de CI/CD, você garante a segurança contínua do ambiente da AWS contra configurações incorretas.
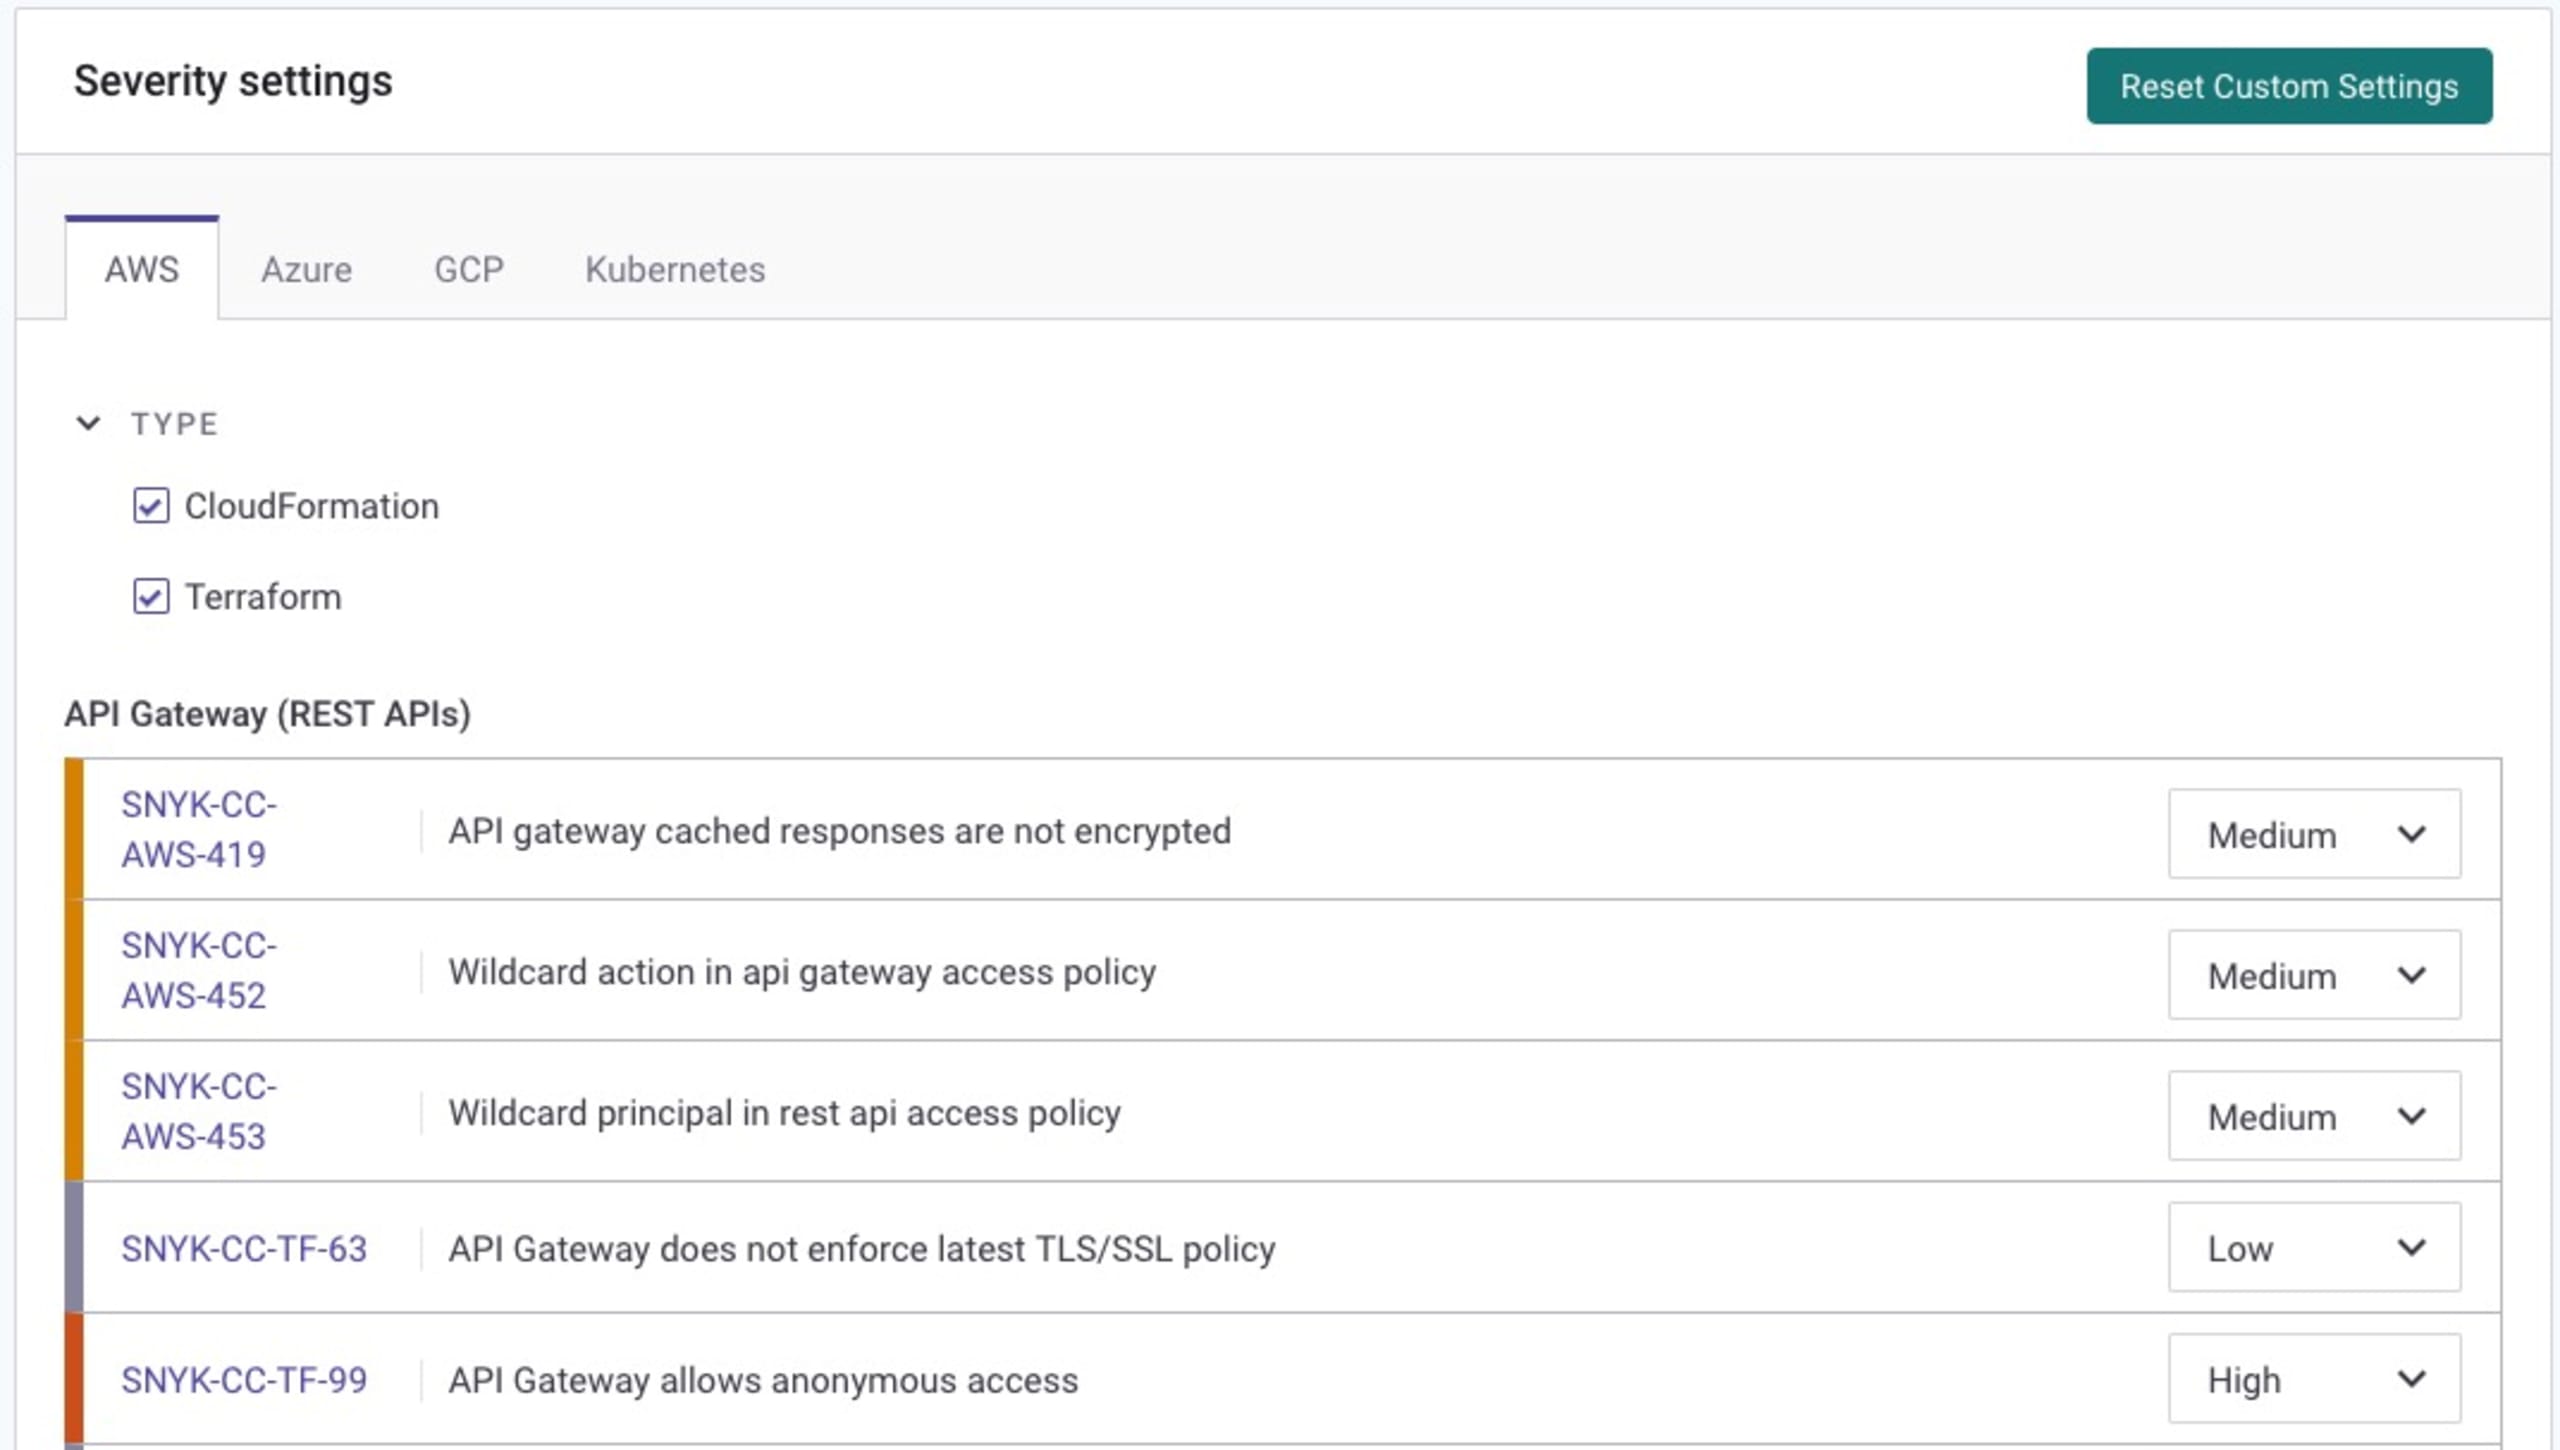
As equipes de segurança também podem ajustar as configurações de gravidade dos problemas de configuração incorreta na nuvem para personalizar a política de segurança de Infrastructure as Code de acordo com as necessidades e a postura de segurança da equipe:
Ao integrar a Snyk ao seu ambiente AWS, você adota uma postura de segurança proativa e automatiza a detecção, o monitoramento e a correção de configurações incorretas nos seus buckets S3 e em outros recursos da AWS. Essa integração não só reforça sua segurança, como também simplifica a conformidade e a governança em toda a infraestrutura em nuvem.
Quais são os próximos passos para proteger buckets S3 da AWS?
As medidas de segurança que abordamos, como habilitar o versionamento de buckets, usar políticas de bucket e criptografar dados, não são apenas práticas recomendadas: são etapas necessárias para manter seus dados seguros. Implementá-las pode reduzir significativamente o risco de acesso não autorizado aos seus buckets S3.
Para concluir nossa conversa sobre como proteger um bucket S3, é importante lembrar que a segurança é um processo contínuo. O cenário de segurança em nuvem está sempre evoluindo, e manter-se atualizado é fundamental. Para continuar protegendo seus buckets S3 da AWS, confira estes recursos adicionais:
LIção do Snyk Learn sobre vulnerabilidades SSRF: a falsificação de solicitação do lado do servidor (SSRF) é uma vulnerabilidade de segurança comum que pode afetar sua infraestrutura em nuvem. Entender como as vulnerabilidades SSRF funcionam ajuda você a proteger melhor seus buckets S3. A lição do Snyk Learn sobre vulnerabilidades SSRF oferece uma visão abrangente do tema.
Documentação da AWS sobre segurança de buckets S3: a AWS oferece documentação detalhada sobre como proteger um bucket S3, incluindo práticas recomendadas, tutoriais e explicações sobre os recursos de segurança. É um recurso valioso para quem quer reforçar a segurança dos buckets S3.
Proteger seus buckets S3 não precisa ser complicado. Ferramentas como a Snyk ajudam você a proteger seus buckets S3 e manter a segurança dos seus aplicativos. Não espere até que seja tarde demais: comece hoje mesmo. Lembre-se: a melhor defesa é se antecipar ao ataque. No mundo da segurança em nuvem, isso significa proteger seus buckets S3 de forma proativa, antes que se tornem um alvo.