Como analisar imagens do registro Harbor em busca de vulnerabilidades com o Snyk

1 de abril de 2021
0 minutos de leituraÉ oficial! O Snyk Container permite analisar imagens de contêiner armazenadas no popular registro de contêineres open source Harbor. O Snyk Container ajuda você a encontrar e corrigir vulnerabilidades nas imagens de contêiner. Agora, ele também se integra ao Harbor como registro de contêineres, permitindo importar seus projetos e monitorar as imagens em busca de vulnerabilidades. O Snyk verifica se há vulnerabilidades de segurança conhecidas nos projetos importados, na frequência que você definir.
Para ver uma descrição completa dos recursos, consulte nossa documentação sobre gerenciamento de vulnerabilidades em contêineres. A integração com o Harbor está disponível nos planos de preços Pro e Enterprise.
O Snyk Container recomenda atualizações de imagens-base para ajudar você a reforçar a segurança das imagens da sua aplicação, apresentando opções melhores para usar como ponto de partida. O produto também identifica as camadas da imagem, permitindo concentrar seus esforços nas linhas problemáticas do Dockerfile.
Otimize as imagens-base
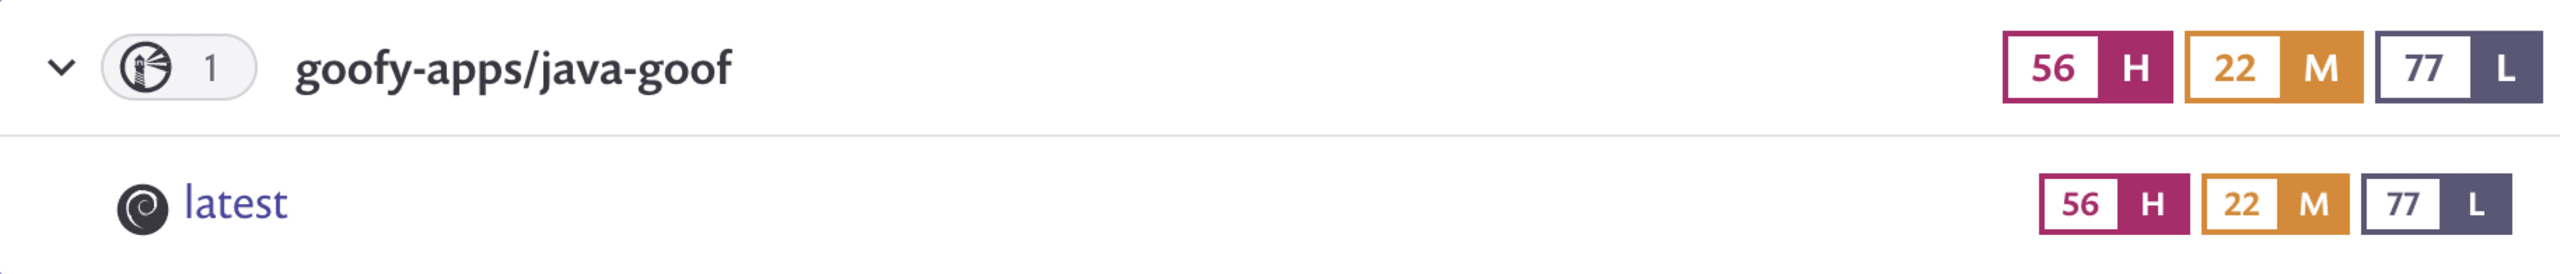
O Snyk ajuda você a identificar e escolher imagens-base alternativas para reduzir o número total de vulnerabilidades nas imagens de contêiner. Muitas vezes, há várias alternativas de imagens-base, especialmente para imagens oficiais populares do Docker. O Snyk Container identifica a imagem-base que você está usando e recomenda atualizações com menos vulnerabilidades.
Veja a seguir as recomendações de imagem-base para uma imagem baseada na imagem tomcat:7.0.100:
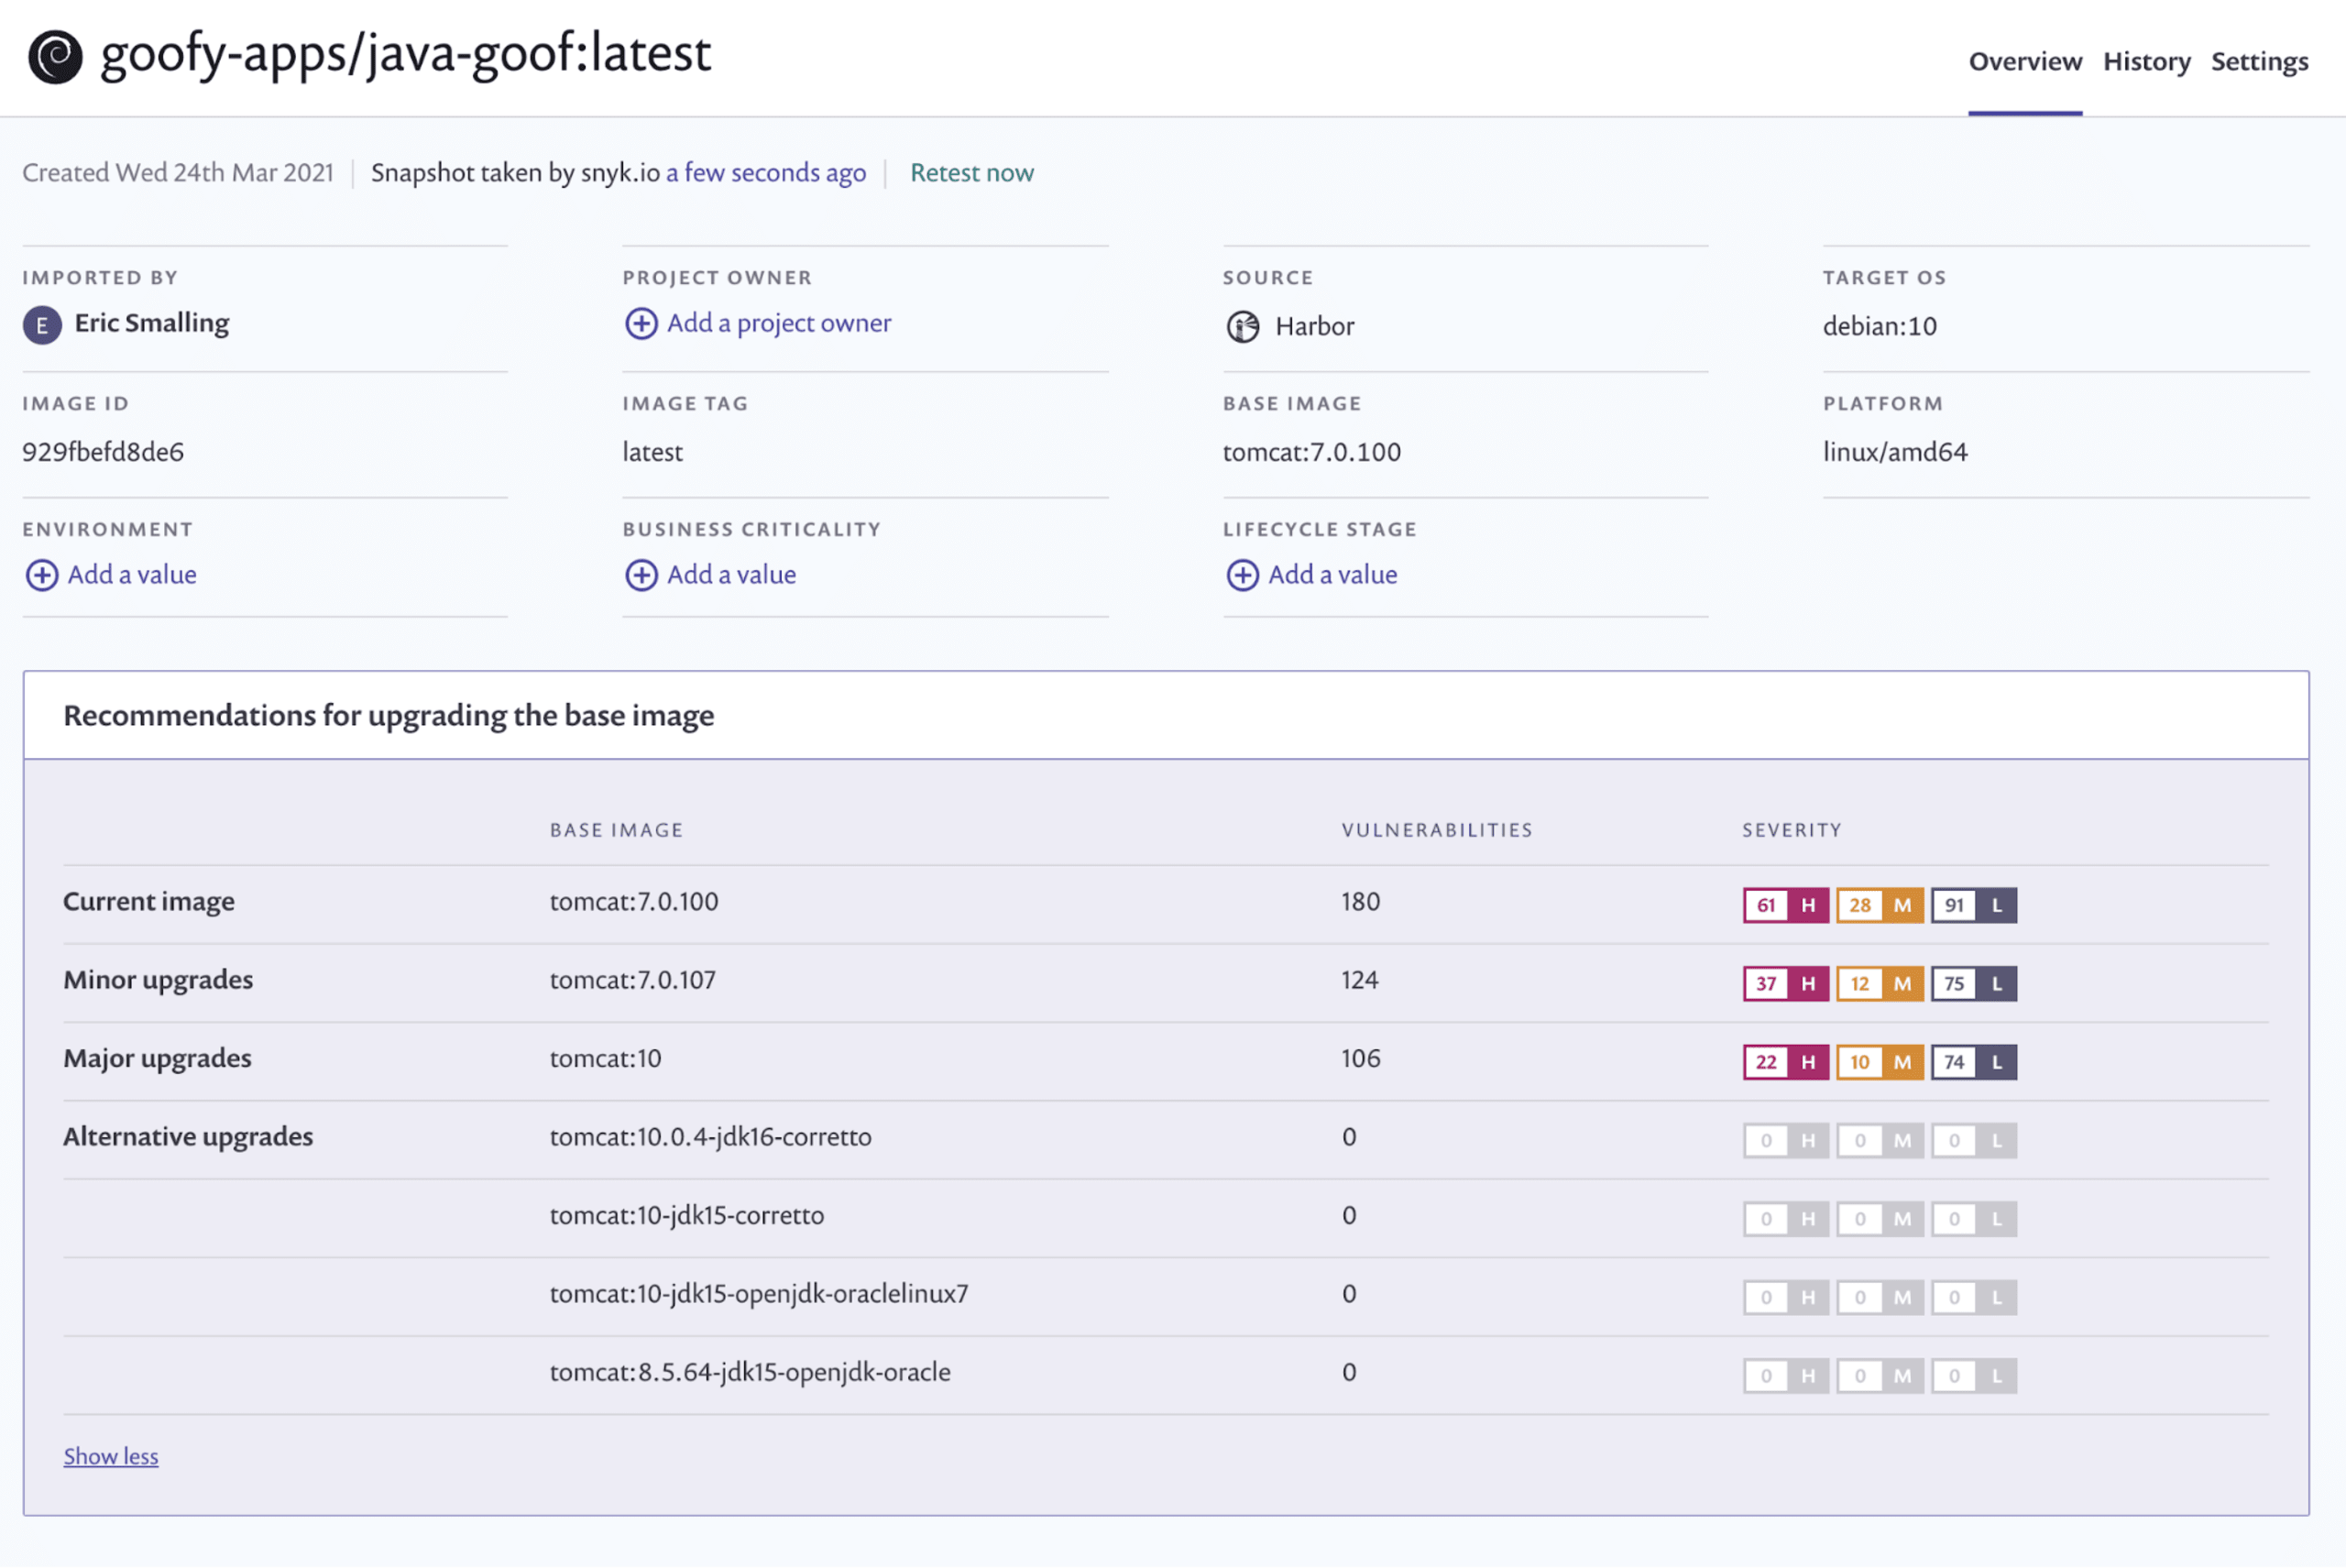
O Snyk Container oferece recomendações com base no seu projeto e nas informações selecionadas fornecidas pelo Snyk Vulnerability Database, para que você decida como corrigir as vulnerabilidades:
Atualizações menores – como atualizações menores costumam ser mais rápidas e fáceis de aplicar e têm menos chances de comprometer o build, essas recomendações permitem manter as mesmas versões principais do framework e a mesma distribuição do sistema operacional.
Atualizações principais – exigem a migração para uma versão principal mais recente do framework ou da distribuição do sistema operacional.
Atualizações alternativas – sugerem outras imagens que podem ser usadas no lugar da atual, mas que talvez mudem tanto o framework quanto a distribuição. Embora essas alternativas possam reduzir bastante o número de vulnerabilidades, como no exemplo acima, talvez seja necessário realizar mais testes e avaliações para garantir que elas não afetem seu código.
Identifique instruções problemáticas no Dockerfile
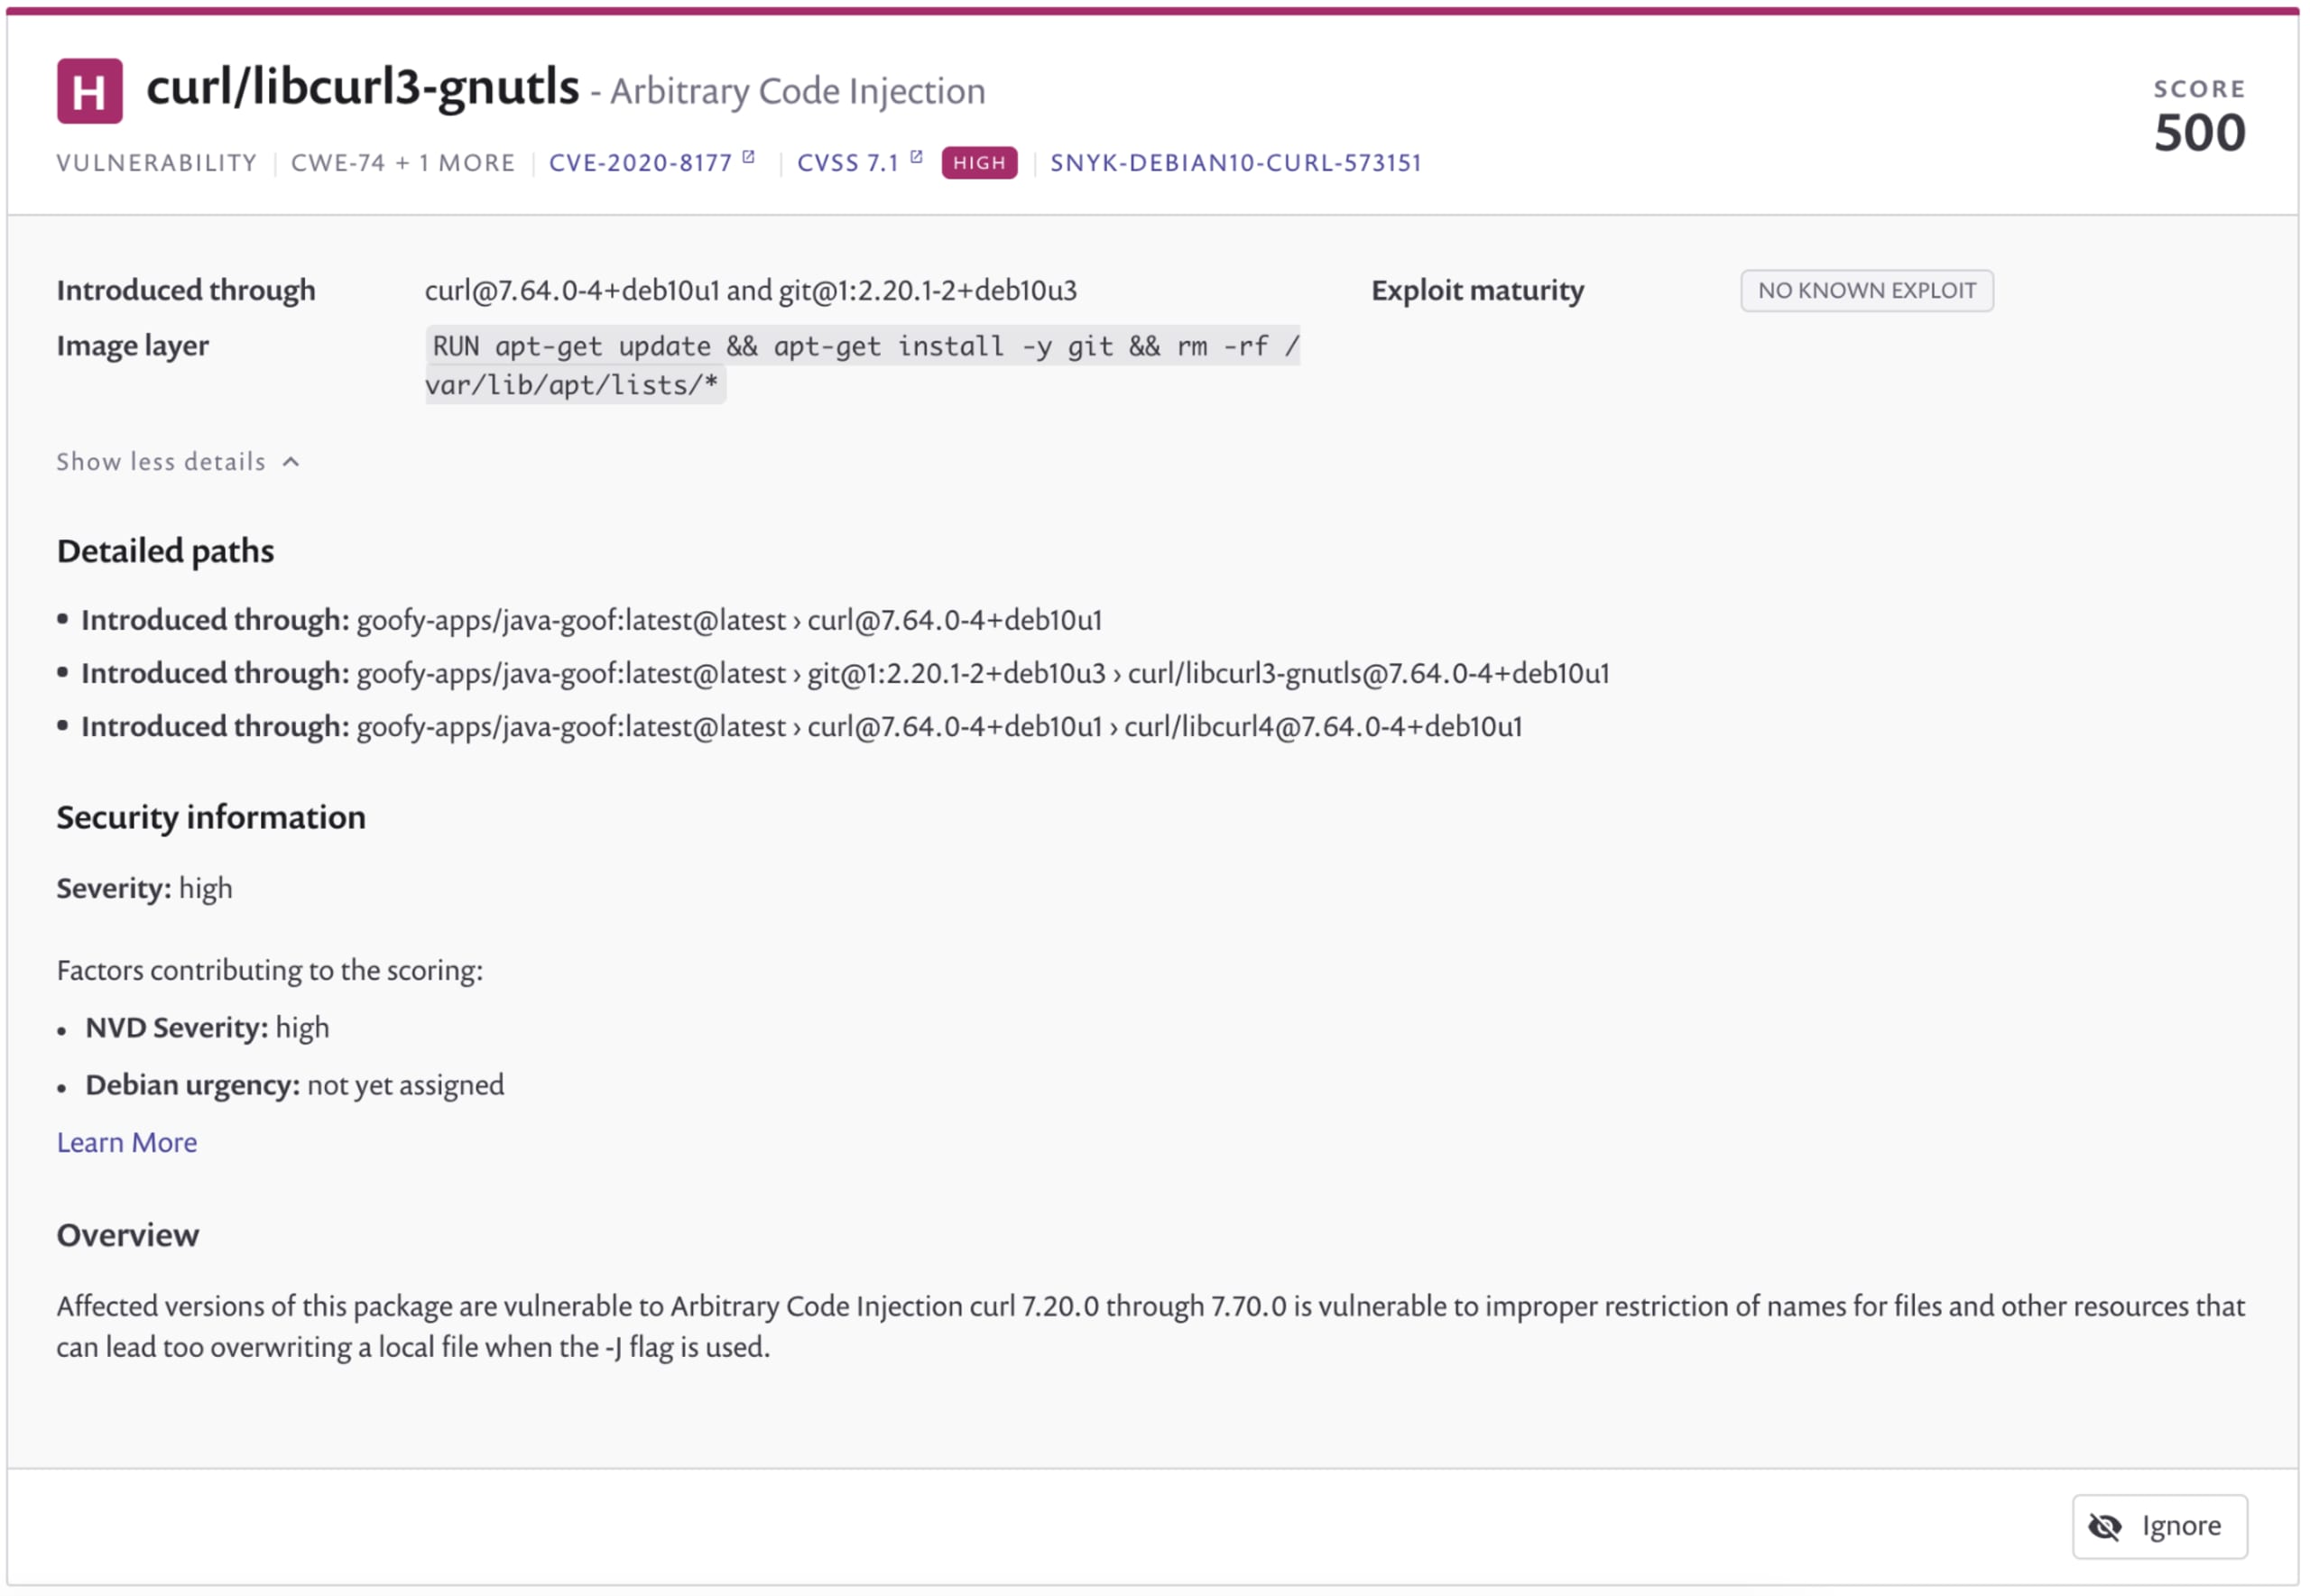
O Snyk Container também ajuda você a descobrir onde podem estar sendo introduzidas vulnerabilidades nos contêineres. Para isso, analisa as instruções do Dockerfile e identifica os caminhos específicos que levam à introdução dessas vulnerabilidades. Use essas informações para decidir se deve instalar pacotes mais recentes ou, quando possível, otimizar ainda mais a imagem do contêiner removendo instruções.
No exemplo abaixo, uma vulnerabilidade em uma biblioteca foi introduzida no Dockerfile pela instrução apt-get install -y git. Com essas informações, você pode avaliar se realmente precisa do git nesse contêiner ou se há uma versão alternativa dessa biblioteca disponível.
Snyk Container e Harbor: análise centralizada de vulnerabilidades em código e contêineres
A integração do Snyk com o Harbor permite encontrar e corrigir vulnerabilidades tanto nas dependências open source quanto nas imagens de contêiner, tudo isso nos repositórios do Harbor. Além de informar o número de vulnerabilidades, o Snyk Container agiliza a correção de vulnerabilidades em contêineres, apresentando opções de correção recomendadas e detalhes priorizados sobre as vulnerabilidades. Neste exemplo, durante a análise de vulnerabilidades de uma imagem do Harbor, o Snyk detectou uma aplicação NPM e também analisou automaticamente as vulnerabilidades em bibliotecas open source.

Comece agora
A integração com o Harbor já está disponível nos planos Snyk Pro e Enterprise e funciona com repositórios Harbor locais e na nuvem. Começar é fácil. Você pode começar a proteger seus contêineres gratuitamente com o Snyk. Se quiser conhecer a integração com o Harbor, fale conosco pelo link abaixo ou acesse a página Integrações depois de configurar sua conta.
Mantenha-se seguro!
Segurança de contêineres que prioriza os desenvolvedores
O Snyk encontra e corrige automaticamente vulnerabilidades em imagens de contêiner e workloads do Kubernetes.