Como analisar imagens do registro Red Hat Quay em busca de vulnerabilidades com a Snyk

1 de abril de 2021
0 minutos de leituraTemos o prazer de anunciar que agora você pode analisar imagens de contêiner armazenadas no registro de contêineres Quay da Red Hat e no serviço Quay.io com a Snyk Container. A Snyk Container ajuda você a encontrar e corrigir vulnerabilidades nas imagens de contêiner e se integra ao Quay como registro de contêiner, permitindo importar seus projetos e monitorar seus contêineres em busca de vulnerabilidades, conforme explicado detalhadamente na documentação da Snyk Container. A Snyk testa os projetos que você importou para identificar vulnerabilidades de segurança conhecidas, com a frequência que você definir. A integração com o Quay está disponível em todos os nossos planos, inclusive nas contas gratuitas da Snyk (Observação: se você tiver registros privados do Quay e precisar que a análise de imagens seja feita no seu próprio ambiente, será necessário usar o broker da Snyk, disponível apenas em planos pagos).
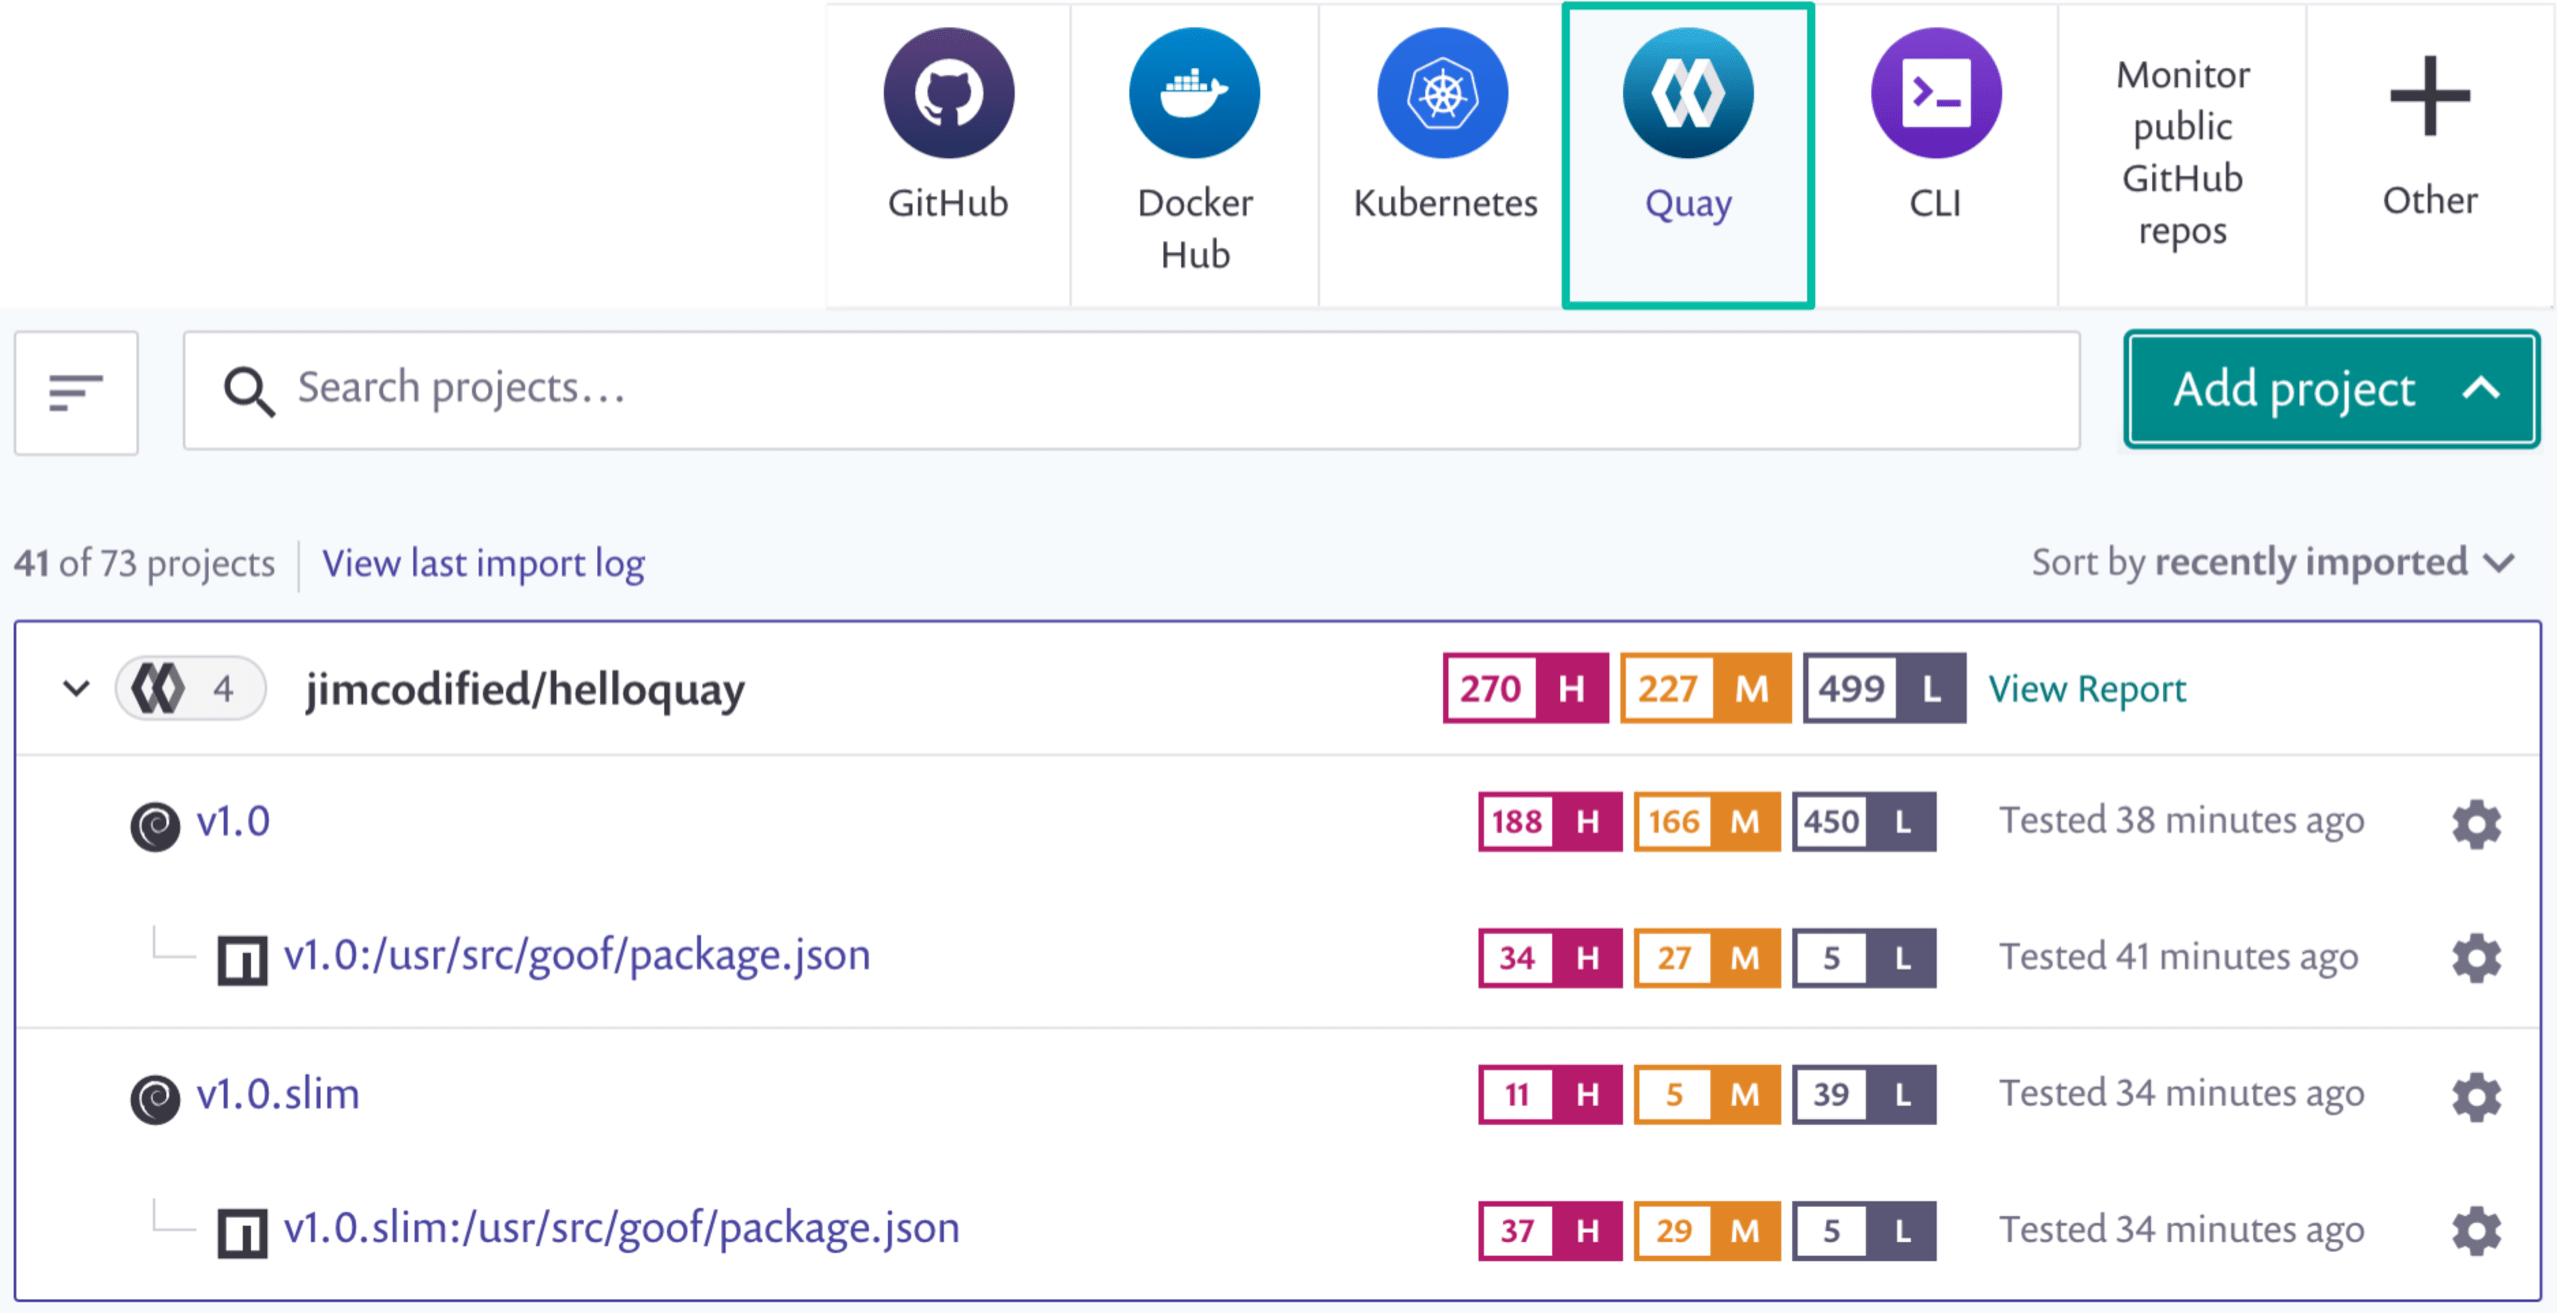
Depois de configurar a conexão com o Quay e começar a adicionar imagens, a Snyk Container recomenda atualizações da imagem base para ajudar você a otimizar rapidamente a criação dos contêineres. Ela também inclui recursos integrados de priorização e análise de dependências, para que você possa se concentrar nas vulnerabilidades mais críticas das imagens. Vamos ver cada um deles em ação.
Reduza vulnerabilidades com a Snyk e o Quay
A Snyk ajuda você a identificar e escolher imagens base alternativas para reduzir o número total de vulnerabilidades nas imagens de contêiner. Muitas vezes, há várias alternativas de imagens base disponíveis, especialmente para imagens Docker oficiais populares. A Snyk Container identifica a imagem base que você está usando e recomenda atualizações com menos vulnerabilidades.
Veja a seguir recomendações de imagem base para uma imagem de contêiner criada com base em node:14.1:
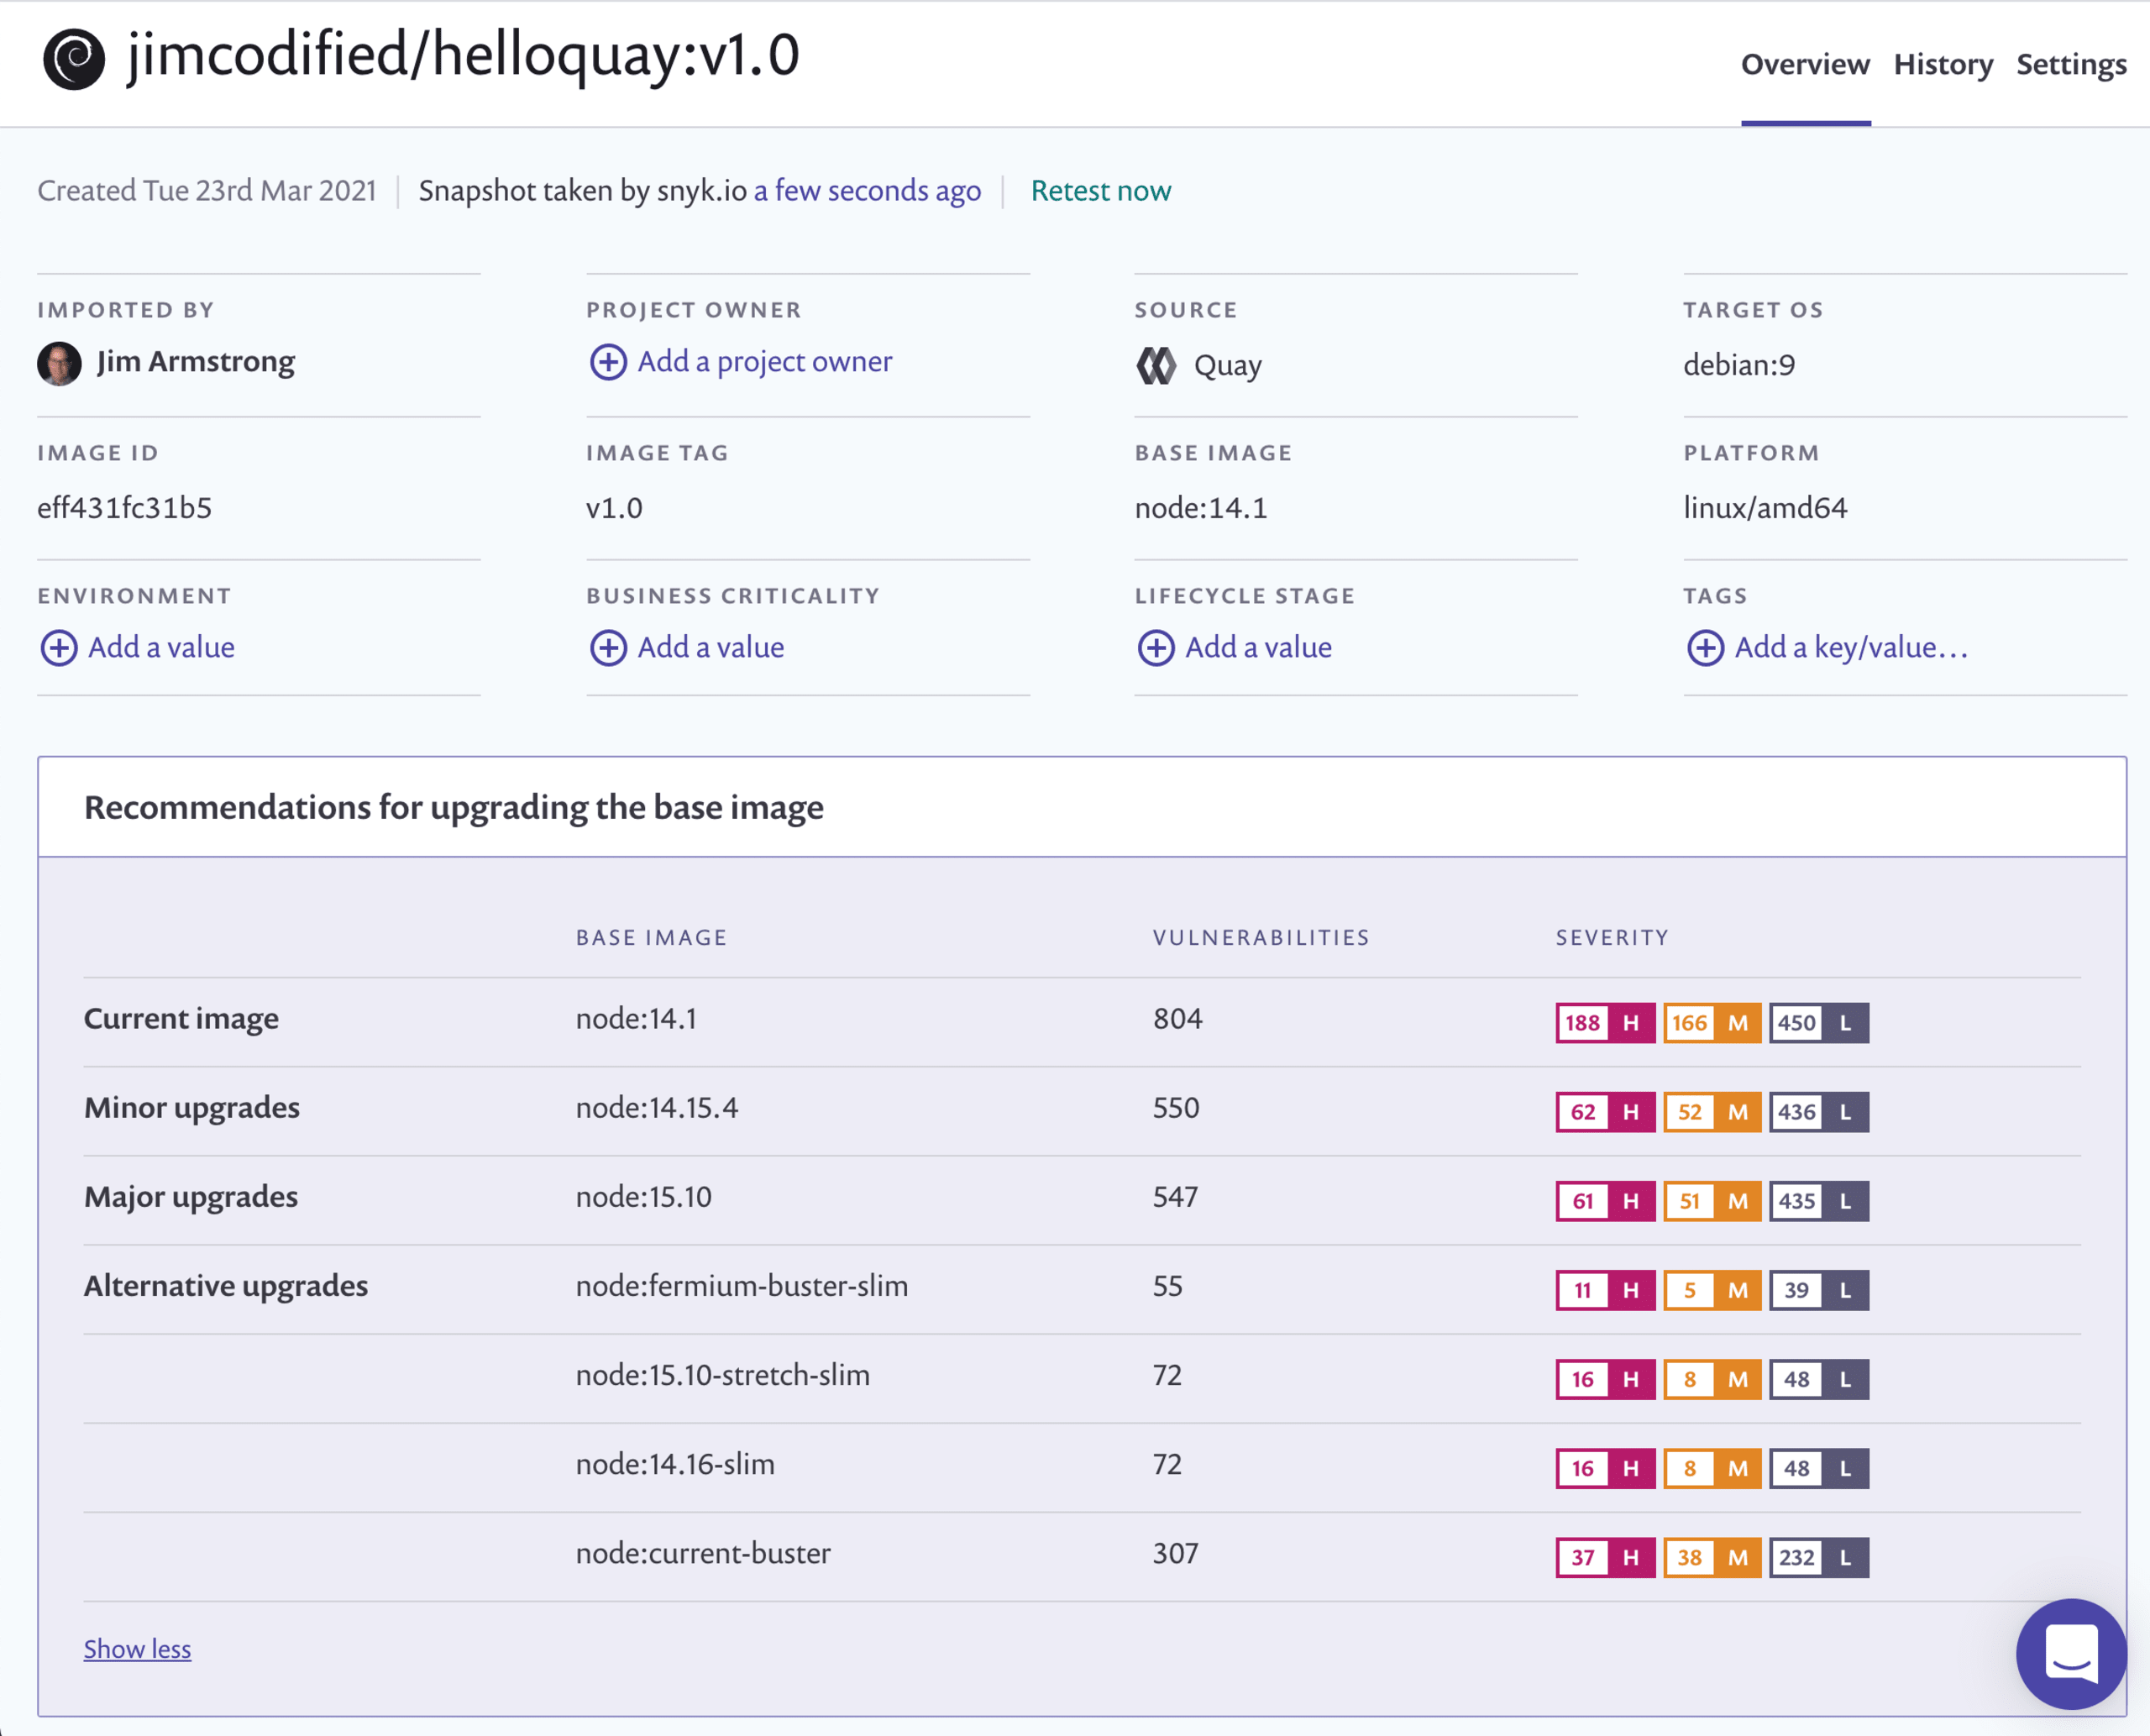
A Snyk Container apresenta diferentes recomendações de acordo com seu projeto, para que você escolha como corrigir as vulnerabilidades:
Atualizações secundárias — partem da ideia de que atualizações menores são mais rápidas e fáceis de adotar e têm menos chances de interromper sua compilação. Elas permitem manter as mesmas versões principais da estrutura (Node, neste exemplo) e a mesma distribuição do sistema operacional.
Atualizações principais — exigem a migração para uma versão principal mais recente da estrutura ou da distribuição do sistema operacional.
Atualizações alternativas — sugerem imagens diferentes que podem ser usadas no lugar da atual, mas que talvez alterem tanto a estrutura quanto a distribuição. Embora essas alternativas possam reduzir bastante o número de vulnerabilidades, como no exemplo acima, talvez seja necessário fazer mais testes e avaliações para garantir que elas não causem problemas no seu código.
Priorize a correção de vulnerabilidades em contêineres
Depois de otimizar sua imagem base, a Snyk Container também ajuda você a descobrir onde podem estar sendo introduzidas vulnerabilidades adicionais nas imagens de contêiner e a priorizar os problemas que devem receber atenção. Você pode adicionar seu Dockerfile à Snyk, que relaciona as vulnerabilidades às instruções que as introduzem no contêiner. Além disso, a Snyk oferece informações completas sobre dependências para rastrear facilmente as vulnerabilidades até a origem. Às vezes, o grande volume de vulnerabilidades em contêineres pode ser difícil de administrar; a Snyk ajuda você a se concentrar nos problemas mais importantes ou de maior risco.
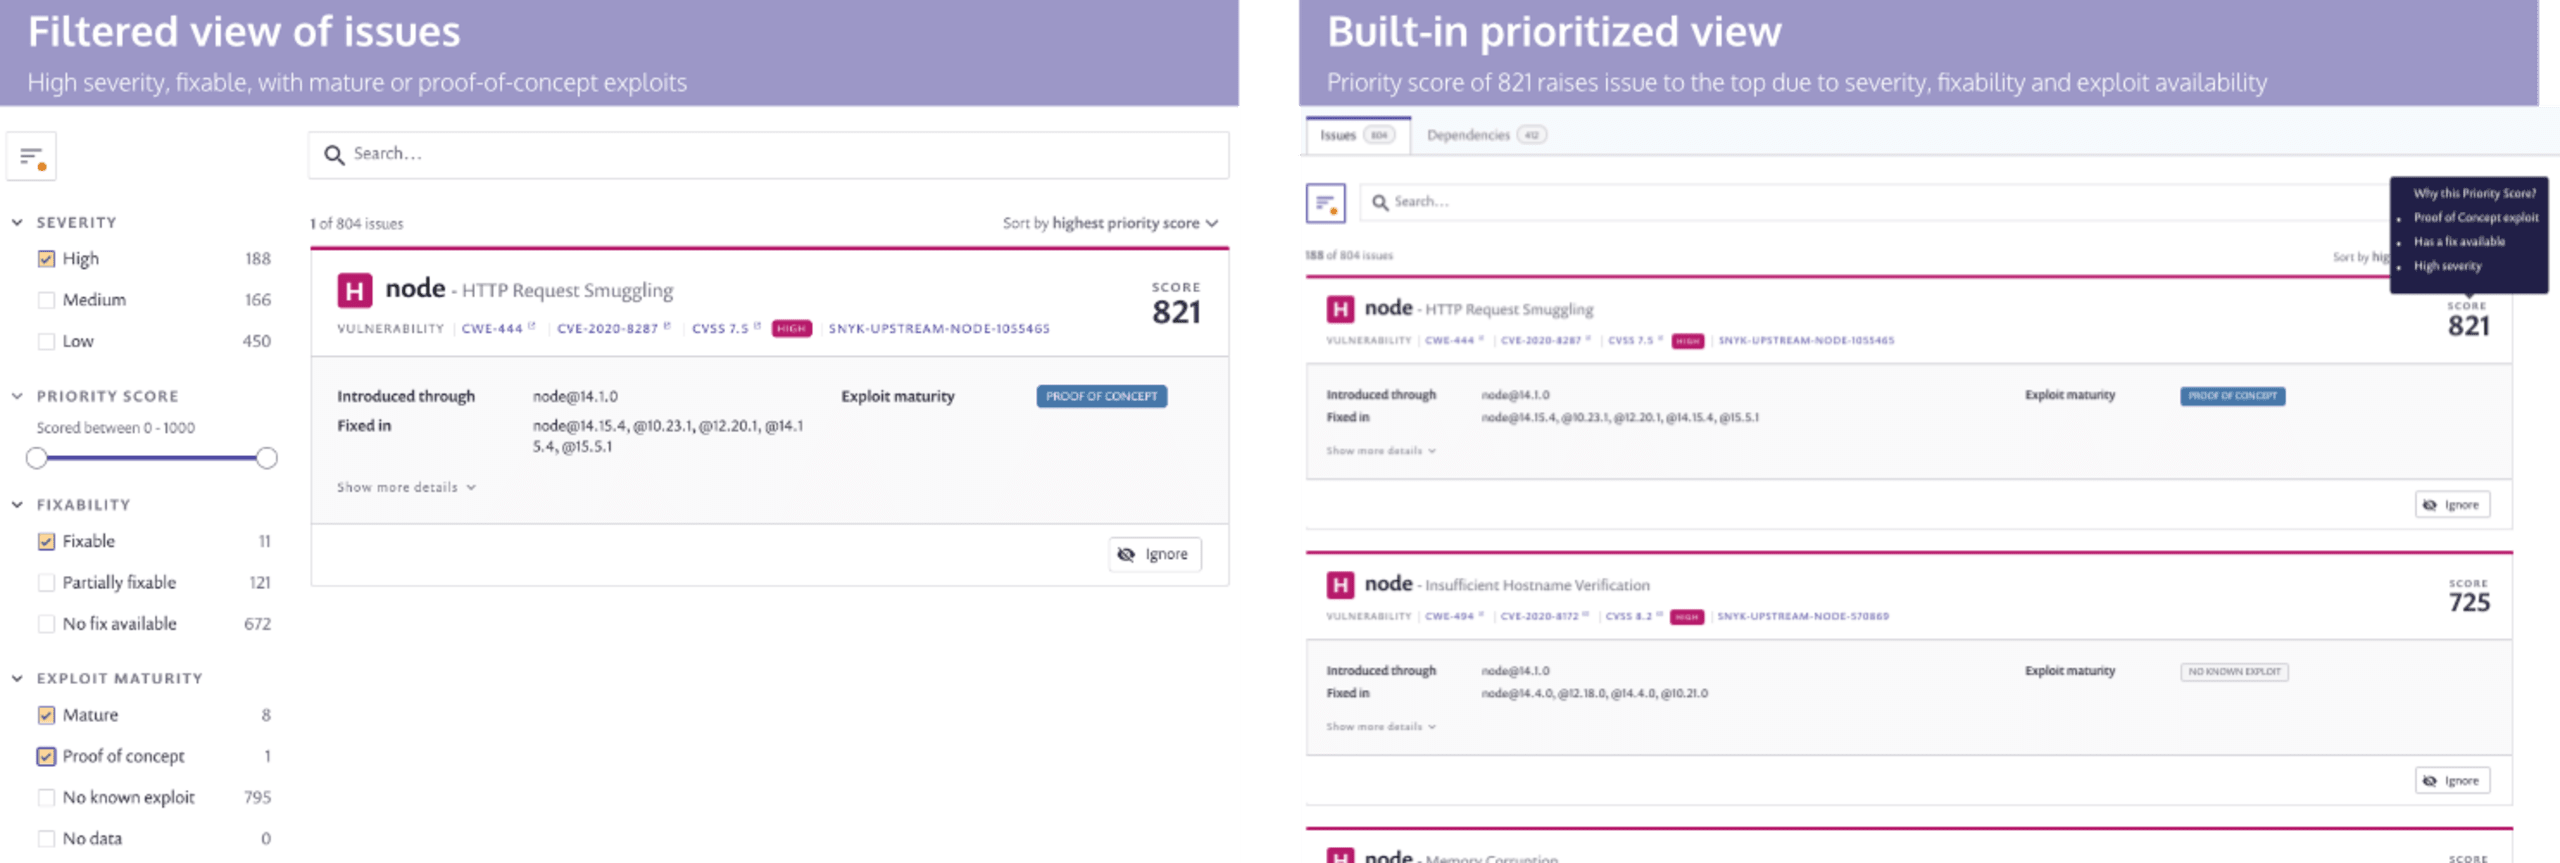
Na imagem abaixo, por exemplo, há duas maneiras de chegar à mesma visão geral dos problemas. Mais especificamente: “mostre todas as vulnerabilidades corrigíveis, de alta gravidade, para as quais já existe algum tipo de exploit”. Na visualização à esquerda, usamos os filtros da Snyk para selecionar esses critérios. Na visualização à direita, a pontuação de prioridade integrada da Snyk coloca o mesmo problema no topo da lista, pois todos esses fatores aumentam o risco potencial da vulnerabilidade.
Comece agora
A integração com o Quay está disponível em todos os planos da Snyk, e há dois modelos diferentes:
Integração direta com o serviço Snyk Container em Snyk.io [disponível em todos os planos da Snyk]
Análise local para registros auto-hospedados que você não quer conectar diretamente ao serviço da Snyk [disponível apenas nos planos Pro e Enterprise]
Se você estiver fazendo a integração direta com a Snyk.io, é fácil começar. Basta ter as credenciais necessárias (no mínimo, acesso de leitura) para começar a analisar em poucos minutos.
Se você hospeda o Quay em uma rede privada, precisa instalar o Snyk Broker e confirmar que esse recurso está habilitado na sua conta. Se ainda não usou o Snyk Broker, sua equipe de sucesso do cliente da Snyk pode ajudar você a se preparar.
Estamos animados com a parceria contínua com a Red Hat e com nossos esforços para facilitar a correção de problemas por desenvolvedores durante o trabalho. Confira mais recursos para começar:
Materiais do workshop da Snyk e da Red Hat, com exercícios para orientar você na integração da Snyk aos seus fluxos de trabalho da Red Hat.
Se você ainda não tem uma conta Snyk, pode criar uma conta e usar a Snyk gratuitamente para analisar imagens de contêiner e dependências de código aberto.
Saiba mais sobre a parceria entre a Snyk e a Red Hat para ajudar desenvolvedores a proteger aplicações OpenShift.
Quer ver uma demonstração ou tirar dúvidas? Adoraríamos conversar com você.
Mantenha-se seguro!
Segurança de contêineres que prioriza os desenvolvedores
O Snyk encontra e corrige automaticamente vulnerabilidades em imagens de contêiner e workloads do Kubernetes.