Proteja imagens de contêiner diretamente nos seus registros
Liron Lifshitz-Yadin

30 de abril de 2019
0 minutos de leituraTemos o prazer de compartilhar que estamos ampliando nossa solução de Gerenciamento de Vulnerabilidades em Contêineres, que agora também se integra aos seus registros de imagens de contêiner.
Teste, monitore e corrija imagens vulneráveis
Com as novas integrações do Snyk com registros de contêiner, você pode analisar suas imagens de contêiner em busca de vulnerabilidades diretamente nos registros. Também é possível monitorar as imagens nos registros para identificar vulnerabilidades recém-divulgadas.
Quando encontra vulnerabilidades, o Snyk oferece recomendações para corrigi-las. Ao incluir seu Dockerfile nos testes, você também recebe recomendações práticas para corrigir a imagem-base.
O Docker Hub é o primeiro registro de contêiner com o qual podemos nos integrar. Em breve, ofereceremos outras integrações, incluindo Azure Container Registry (ACR), Amazon Elastic Container Registry (ECR), Google Container Registry (GCR) e Jfrog Artifactory.
Mais autonomia para quem desenvolve
Com a inclusão das integrações com registros, continuamos ajudando quem desenvolve a incorporar a segurança de contêineres ao fluxo de trabalho. Você pode testar e monitorar facilmente as imagens nos registros para identificar vulnerabilidades recém-descobertas e escolher como quer receber os alertas.
Como começar a usar a integração com o Docker Hub
Uma nova opção de integração com o Docker Hub já está disponível na página Integrações do snyk.io, como mostra a imagem a seguir:
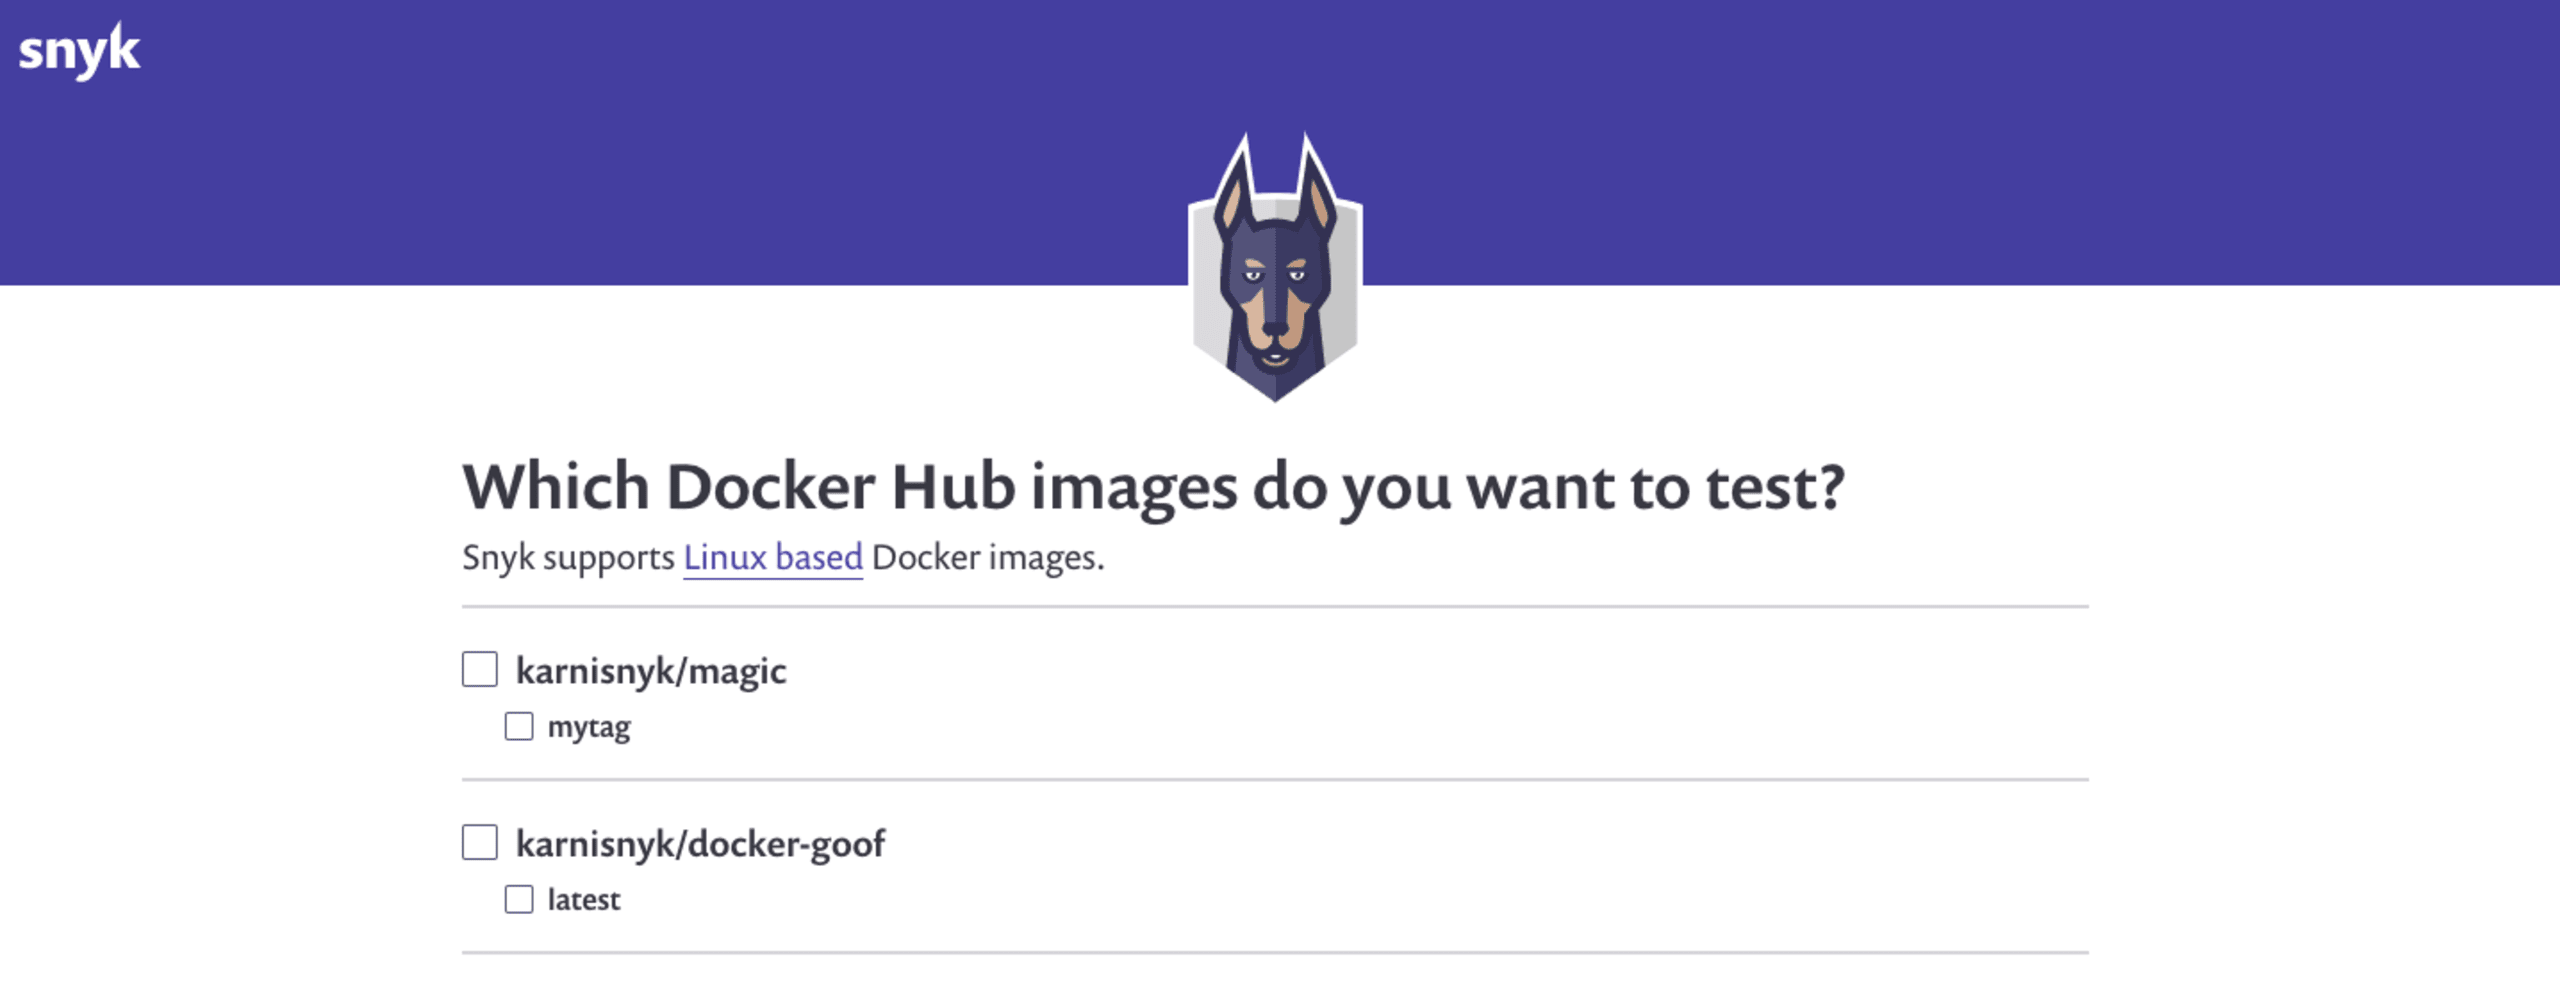
Depois de configurar a integração, você pode selecionar e importar suas imagens como novos projetos no Snyk.
A imagem a seguir mostra o repositório e a lista de tags do Docker Hub:
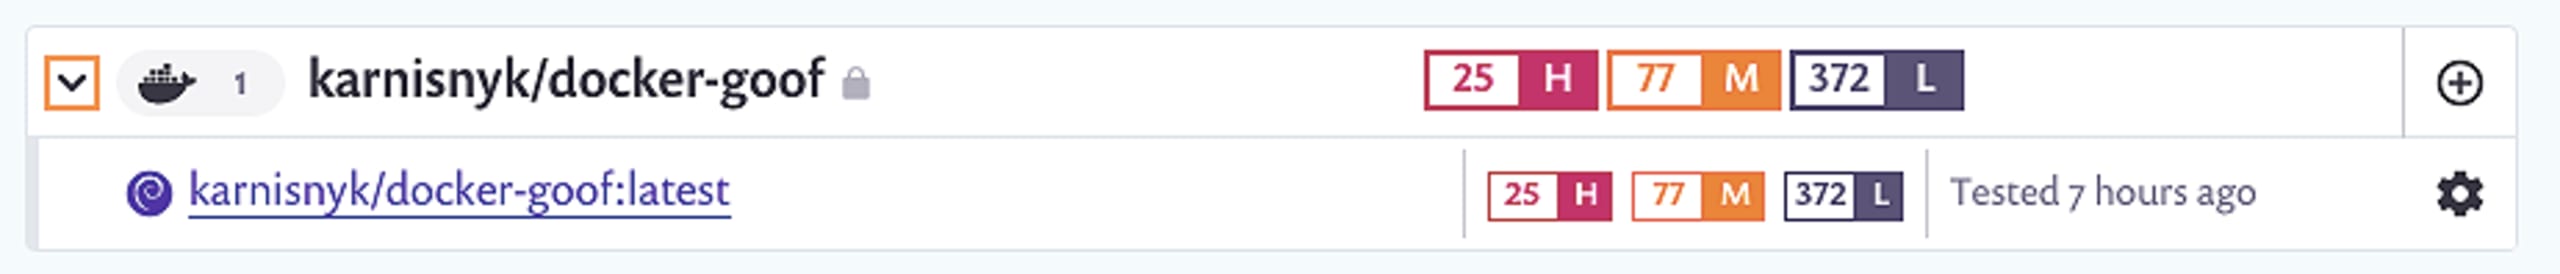
Após a importação, os projetos são agrupados de acordo com os repositórios do Docker Hub. Você pode usar o novo filtro dedicado para ver apenas os projetos do Docker Hub. O Snyk monitora essas imagens e as testa periodicamente, de acordo com as configurações de alerta.
Receba recomendações ideais para corrigir a imagem-base ao adicionar seu Dockerfile
Para receber recomendações de correção mais completas, você pode vincular ao Dockerfile da imagem armazenado nos repositórios Git. Na lista de projetos, clique na engrenagem de configurações do projeto que você quer testar para vinculá-lo ao repositório Git e ao Dockerfile correspondente, como no exemplo a seguir:
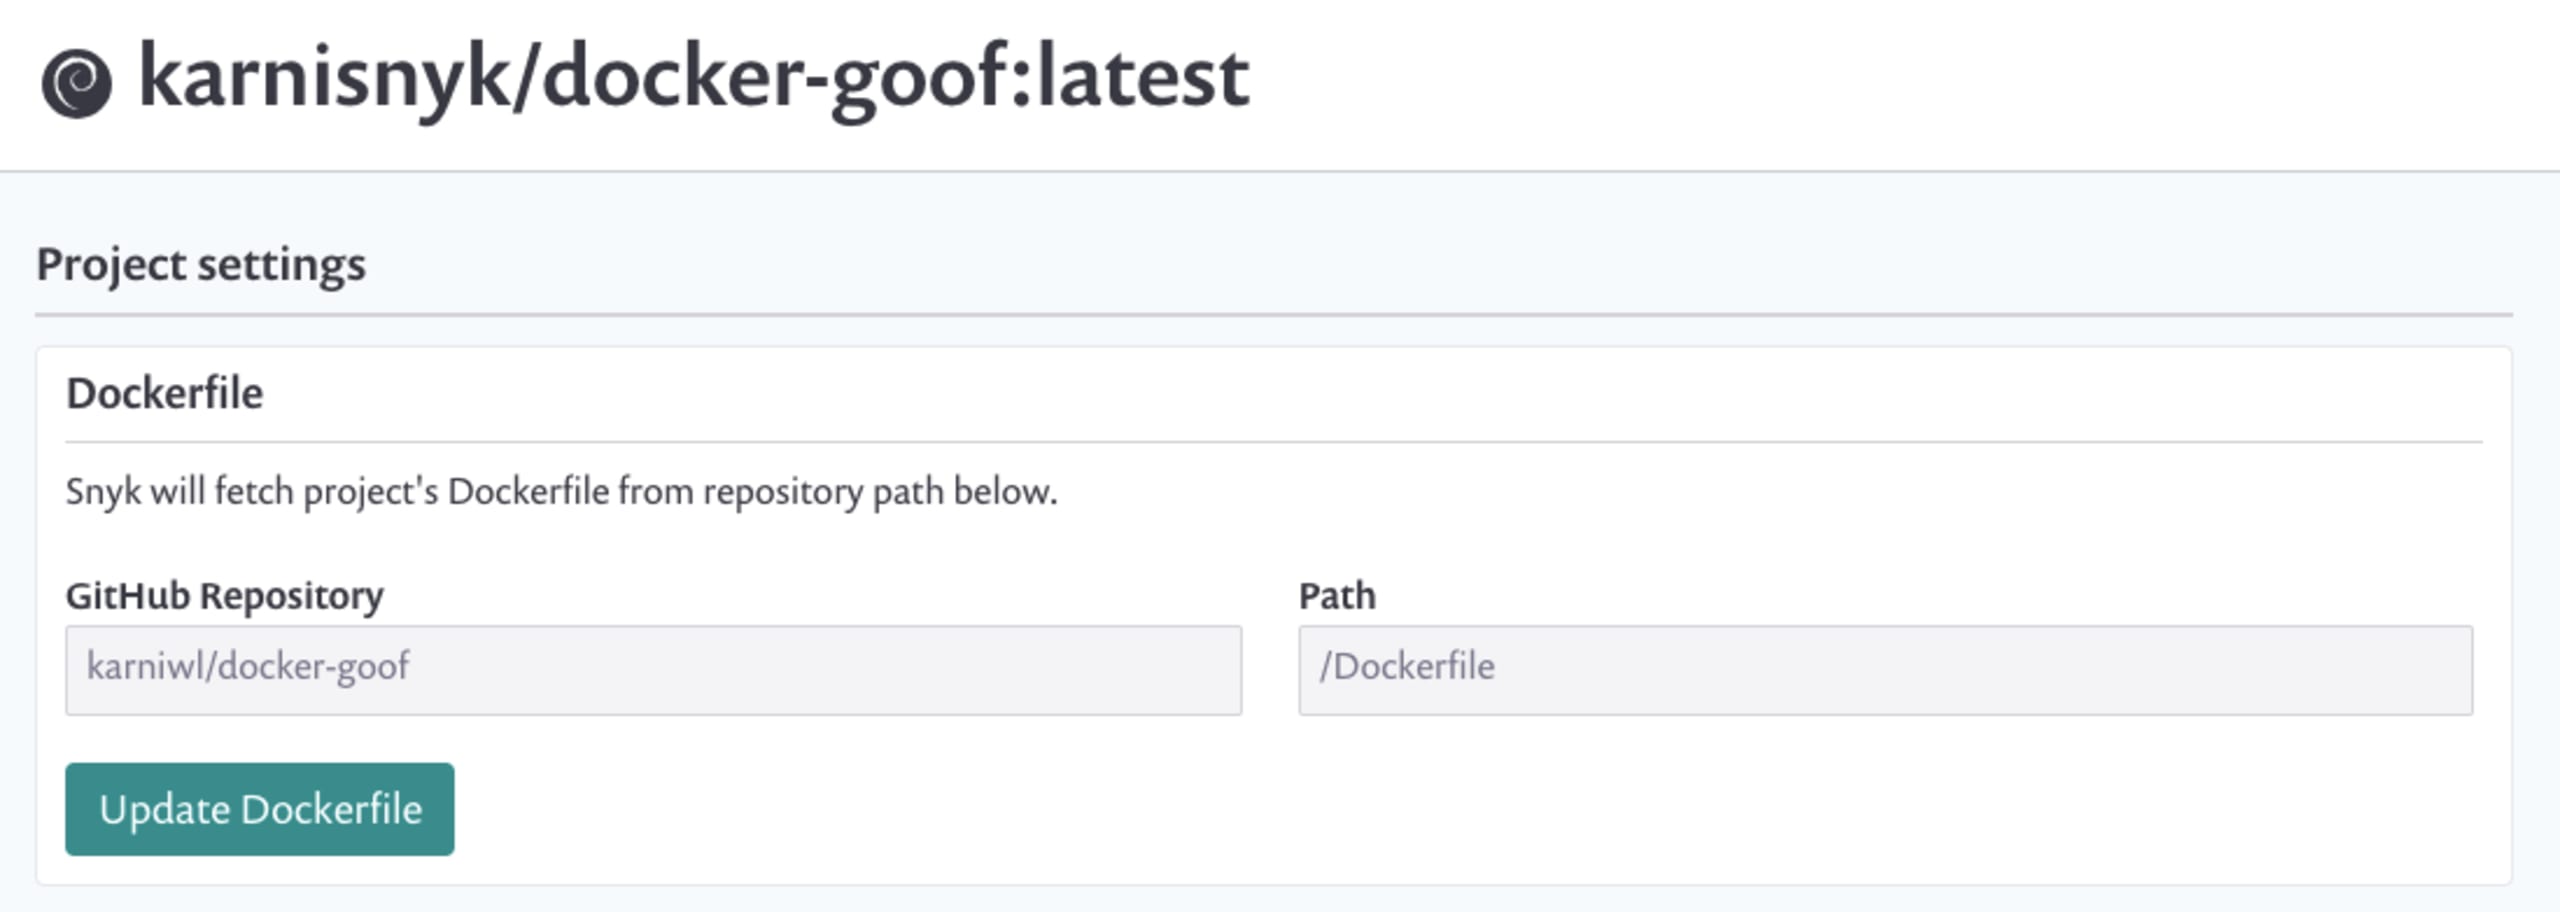
Depois de adicionar o Dockerfile, o Snyk recomenda a melhor forma de atualizar sua imagem-base para uma versão mais segura. Se a imagem-base usada estiver desatualizada, o Snyk recomenda recompilá-la.
Depois de adicionar o Dockerfile, as recomendações do Snyk podem incluir:
Atualizações menores — a atualização menor mais segura e adequada disponível
Atualizações principais — uma opção para atualizar para uma versão principal, reduzindo mais vulnerabilidades, mas com maior risco
Atualizações alternativas — opções viáveis de outras imagens-base para substituir a atual, com o menor número possível de vulnerabilidades.
Se sua imagem-base estiver desatualizada, o Snyk também recomendará recompilá-la.
Veja a seguir um exemplo dessas recomendações:

Para saber mais sobre nossa solução de Gerenciamento de Vulnerabilidades em Contêineres, leia a nova documentação.
Fique de olho: em breve teremos mais novidades!
Segurança de contêineres que prioriza os desenvolvedores
O Snyk encontra e corrige automaticamente vulnerabilidades em imagens de contêiner e workloads do Kubernetes.