Previna vulnerabilidades do OWASP Top 10 com a nova trilha de aprendizado do Snyk Learn

17 de janeiro de 2023
0 minutos de leituraAs festas de fim de ano acabaram, mas os presentes continuam chegando! Apresentamos as trilhas de aprendizado do Snyk Learn! Nossa oferta gratuita de capacitação em segurança para desenvolvedores ficou ainda melhor! O Snyk Learn oferece conteúdo educacional gratuito e de alta qualidade para desenvolvedores, criado por especialistas em segurança.
Sabemos que está frio lá fora. Também sabemos que talvez demoremos um pouco para engrenar depois das festas de fim de ano. E-mails? A caixa de entrada já não está zerada. Mensagens no Slack? São tantas que nem dá para contar. Então, mesmo que o tempo e sua caixa de entrada estejam assustadores, o Snyk Learn chegou para trazer algo agradável!
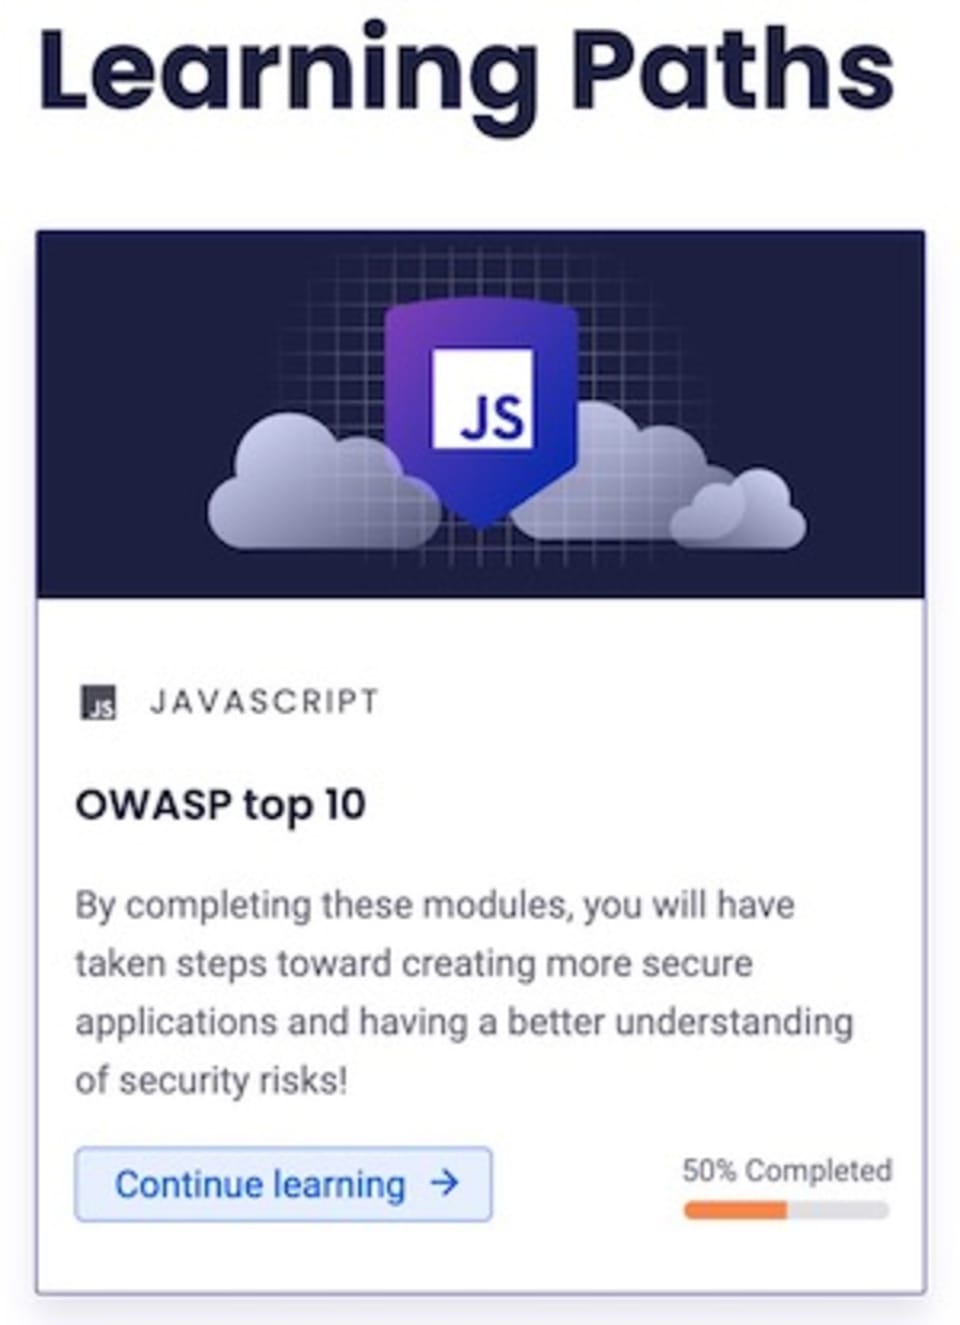
As trilhas de aprendizado do Snyk Learn são um excelente recurso para desenvolvedores que querem aprimorar suas habilidades e seus conhecimentos. Elas foram criadas para guiar você por uma jornada estruturada. Oferecemos muitas lições, mas agora estamos apresentando um ponto de partida.
Uma das grandes vantagens das nossas lições é que você pode aprender no seu próprio ritmo. Sabemos que não dá para fazer um curso de 40 horas enquanto trabalha, e não queremos que você gaste seus dias de férias aprendendo sobre vulnerabilidades. Dividimos os temas em lições curtas, para que você possa encaixá-las facilmente na sua rotina agitada.
Primeira trilha: OWASP Top 10
Nossa primeira trilha de aprendizado é sobre o OWASP Top 10, uma lista amplamente reconhecida dos riscos de segurança mais críticos para aplicações web. Começamos pelo OWASP Top 10 porque ele reúne os riscos de segurança mais críticos para aplicações web em uma lista amplamente reconhecida. Ele oferece uma estrutura para que as organizações priorizem ações para lidar com esses riscos e ajuda a garantir a segurança de suas aplicações. Ao tratar os riscos do OWASP Top 10, as organizações podem reduzir a probabilidade de um ataque cibernético bem-sucedido e proteger dados confidenciais.
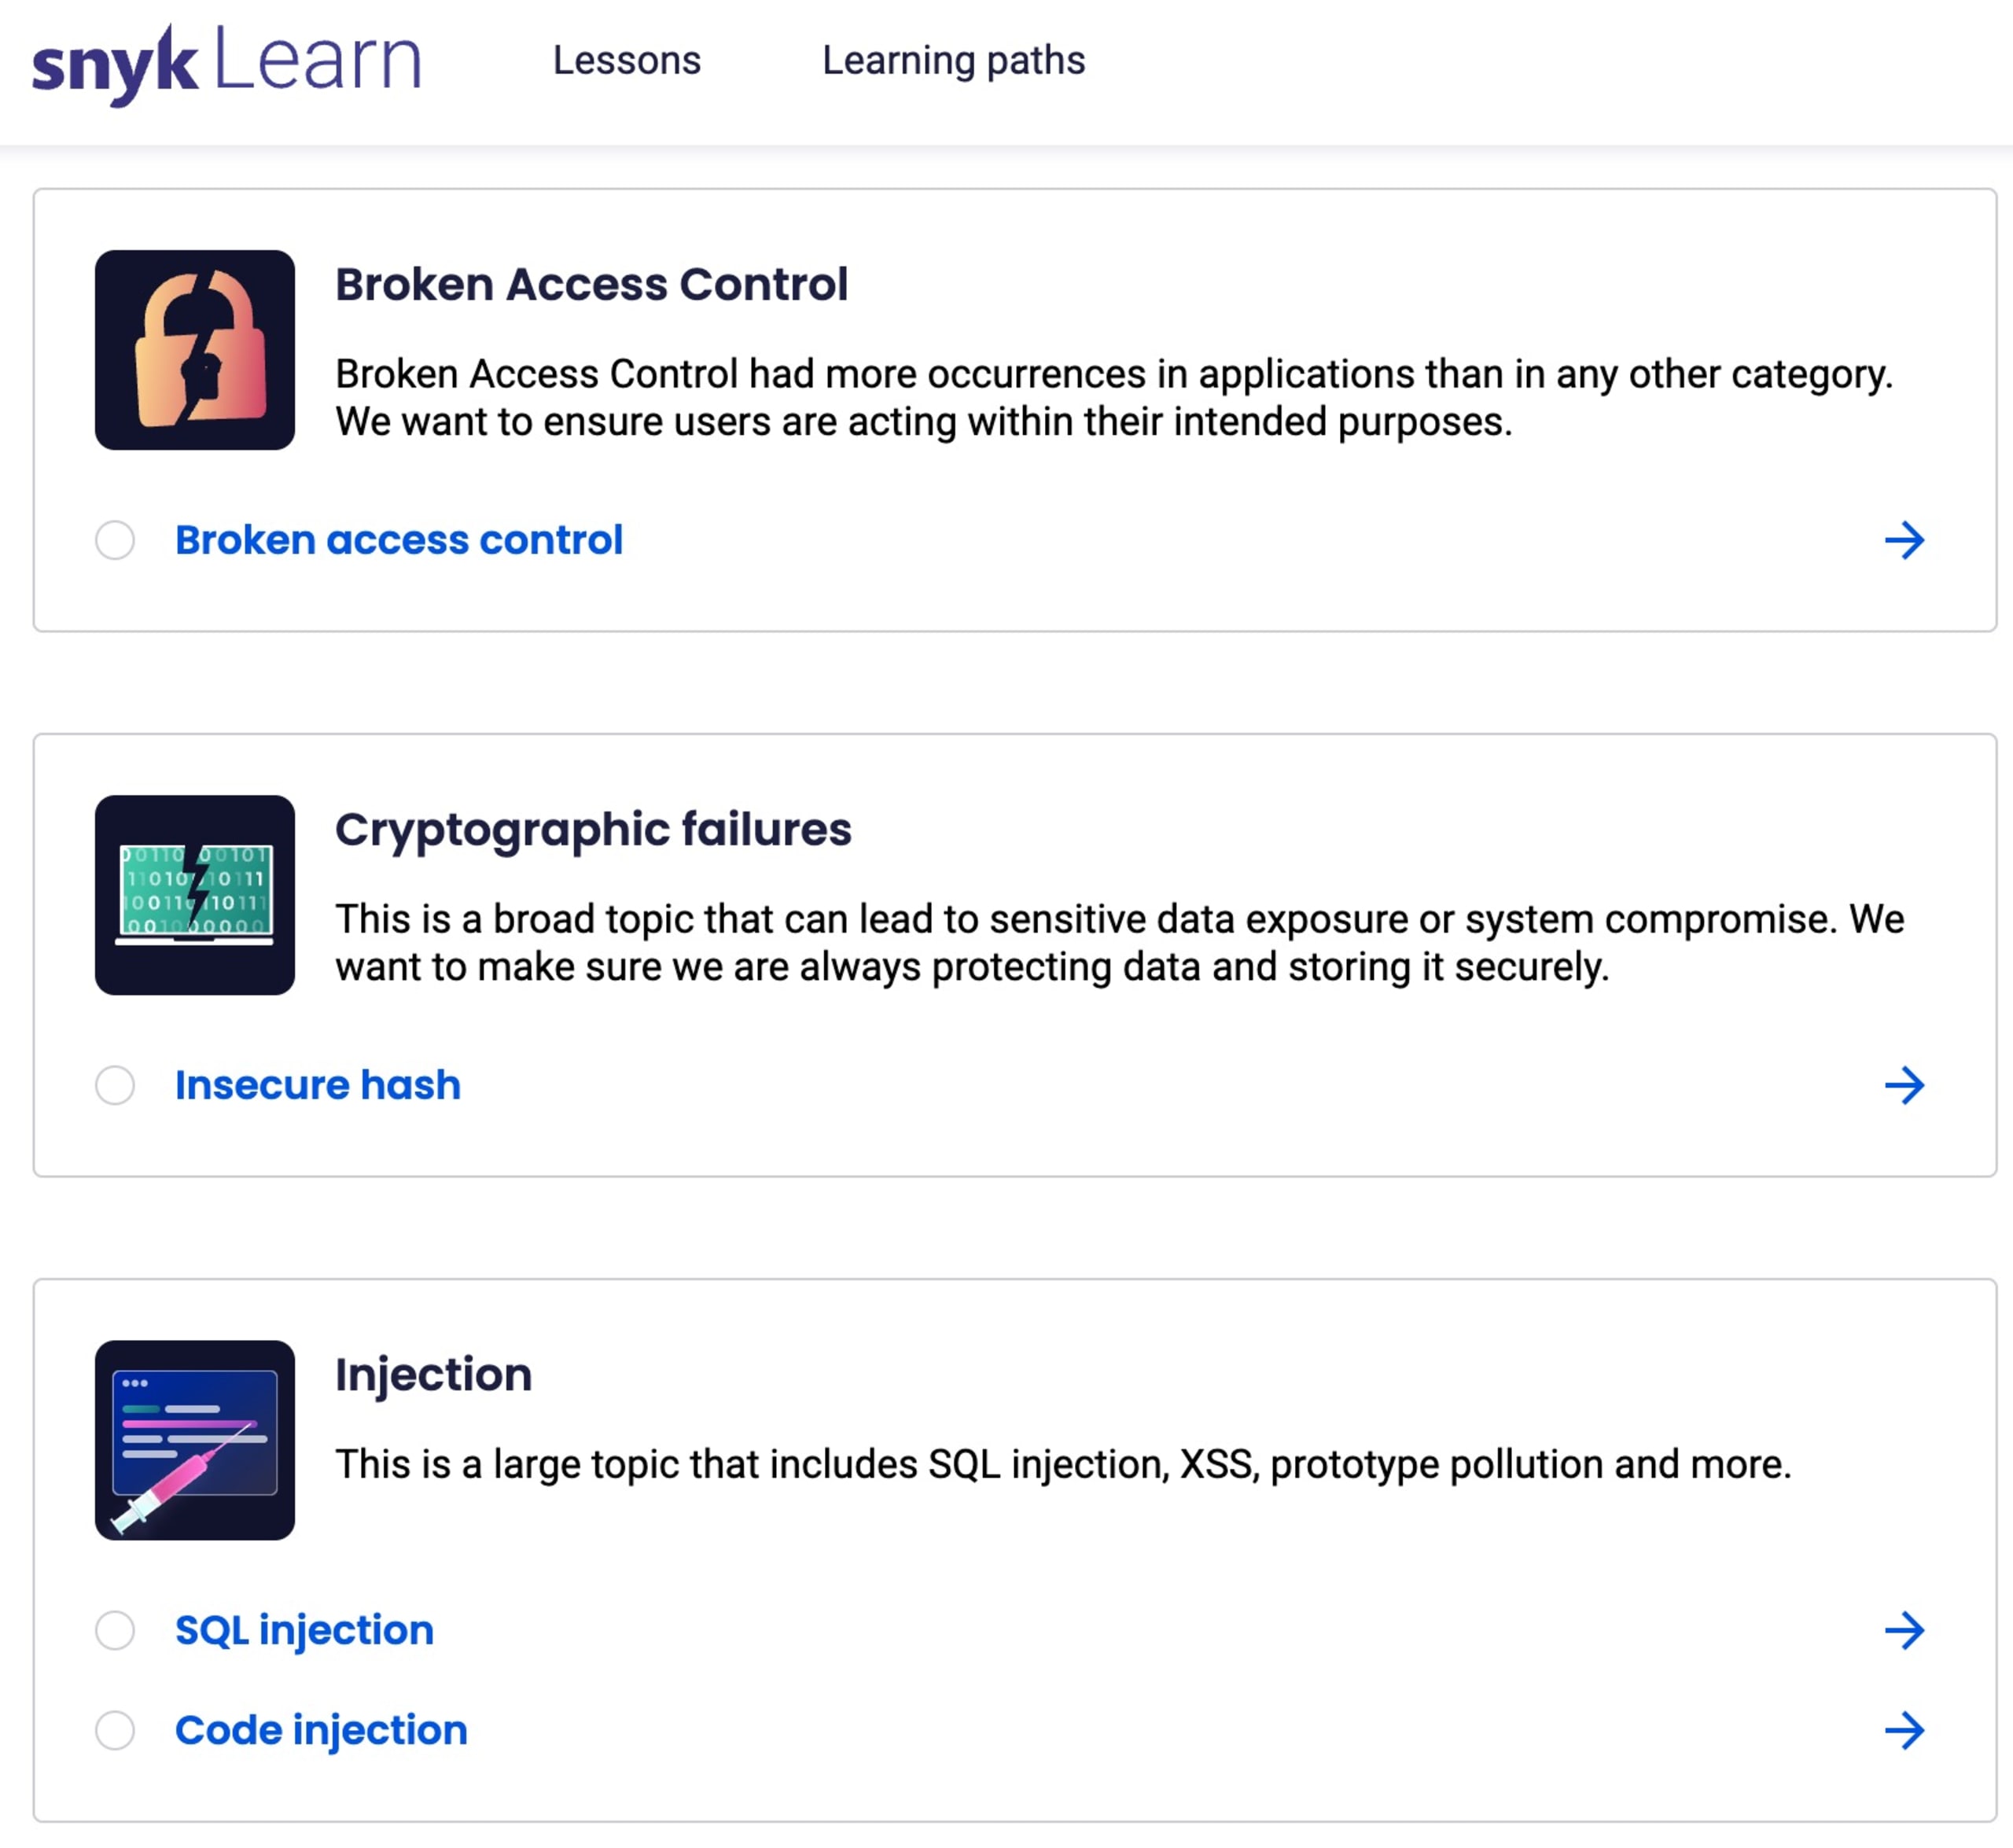
Nesta trilha de aprendizado, abordamos todas as vulnerabilidades: falhas no controle de acesso, falhas criptográficas, injeção, design inseguro, configurações incorretas de segurança, componentes vulneráveis e desatualizados, falhas de identificação e autenticação, falhas de integridade de software e dados, registro e monitoramento de segurança e falsificação de solicitações do lado do servidor.
Cada lição explica em detalhes o que é a vulnerabilidade, como um ataque pode ser bem-sucedido e, o mais importante, como corrigi-la.
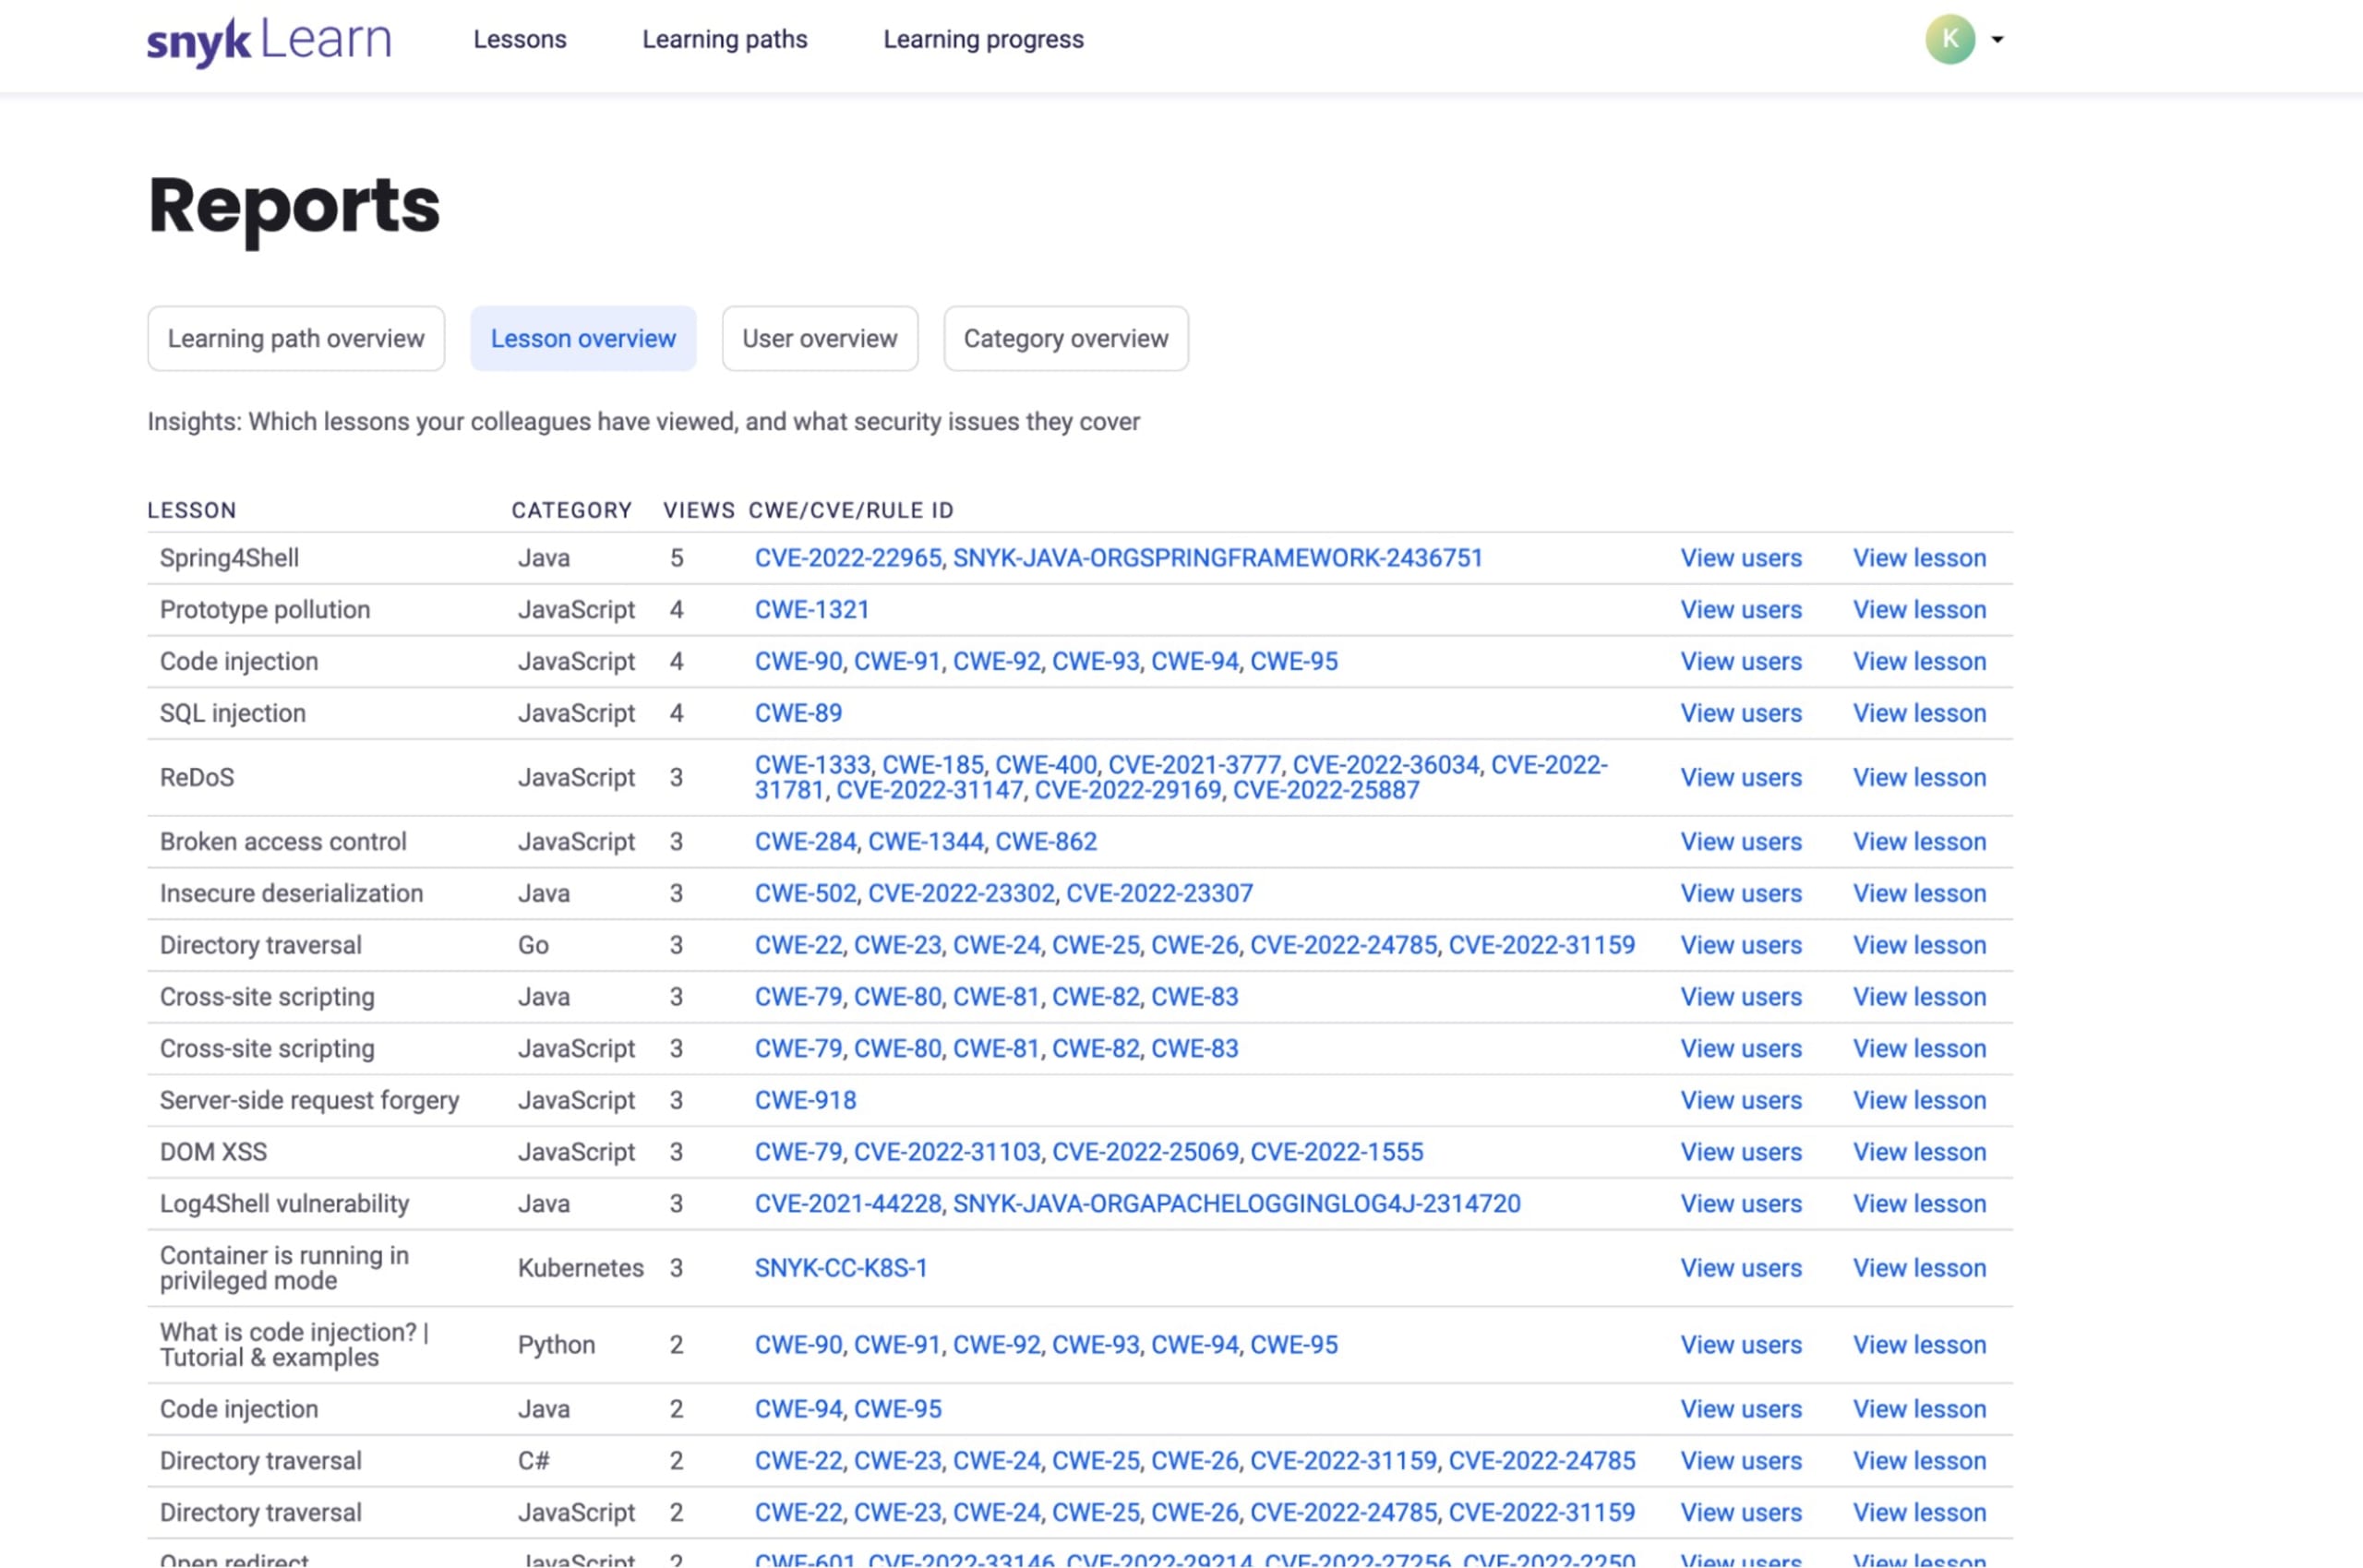
E, para quem quer acompanhar o progresso da equipe (ou simplesmente adora relatórios), também adicionamos relatórios para que administradores possam ver quem concluiu uma trilha de aprendizado. Com nossa ferramenta de relatórios, você pode conferir quais lições seus colegas visualizaram e quais problemas de segurança elas abordam. Também é possível ver se eles começaram ou concluíram as trilhas de aprendizado.
Comece sua trilha de aprendizado hoje
Então, enquanto toma um café ou um chá para se aquecer, experimente as trilhas de aprendizado do Snyk Learn! Com uma abordagem flexível e adaptável e uma grande quantidade de informações úteis, elas são o recurso ideal para qualquer pessoa desenvolvedora que queira aprimorar suas habilidades e seus conhecimentos em segurança.
E, enquanto estiver por lá, confira o restante do Snyk Learn e pratique com uma ampla variedade de vulnerabilidades em diferentes ecossistemas. Por exemplo:
Cross-site scripting em C#
Injeção LDAP em Python
Vulnerabilidade Log4Shell em Java
Injeção de código em PHP
Directory traversal em Go


