Relembrando a Black Hat USA 2022

21 de setembro de 2022
0 minutos de leituraNos últimos dias, recebi muitas mensagens perguntando como foi minha experiência na Black Hat USA deste ano. Neste post, vou fazer um resumo da conferência para mostrar a você o que foi apresentado e compartilhar algumas perspectivas úteis.
A Black Hat é uma das maiores conferências de cibersegurança — e uma das mais comentadas. Ela foi criada em 1997. Hoje, as conferências Black Hat acontecem no mundo todo — nos Estados Unidos, na Ásia, na Europa, no Oriente Médio e na África — e oferecem palestras e treinamentos sobre diferentes aspectos da cibersegurança. É uma conferência imperdível para pesquisadores do mundo todo, incluindo universitários e profissionais.
Depois de três anos de distanciamento social, participar presencialmente da Black Hat USA foi uma experiência muito tranquila. A edição marcou o 25º aniversário da Black Hat USA e combinou treinamentos com os eventos tradicionais da conferência. A Black Hat ofereceu treinamentos nos quatro primeiros dias, de 6 a 9 de agosto, seguidos pela conferência, nos dias 10 e 11.
Cheguei a Las Vegas no dia 5 de agosto e participei do treinamento no dia 6. Neste ano, pude fazer o curso Hacking and Securing Cloud Infrastructure, que teve quatro dias de treinamento intensivo sobre fundamentos e arquitetura de nuvem, medidas de segurança na nuvem, ataques em ambientes de nuvem (Azure, AWS e GCP) e segurança do Kubernetes.
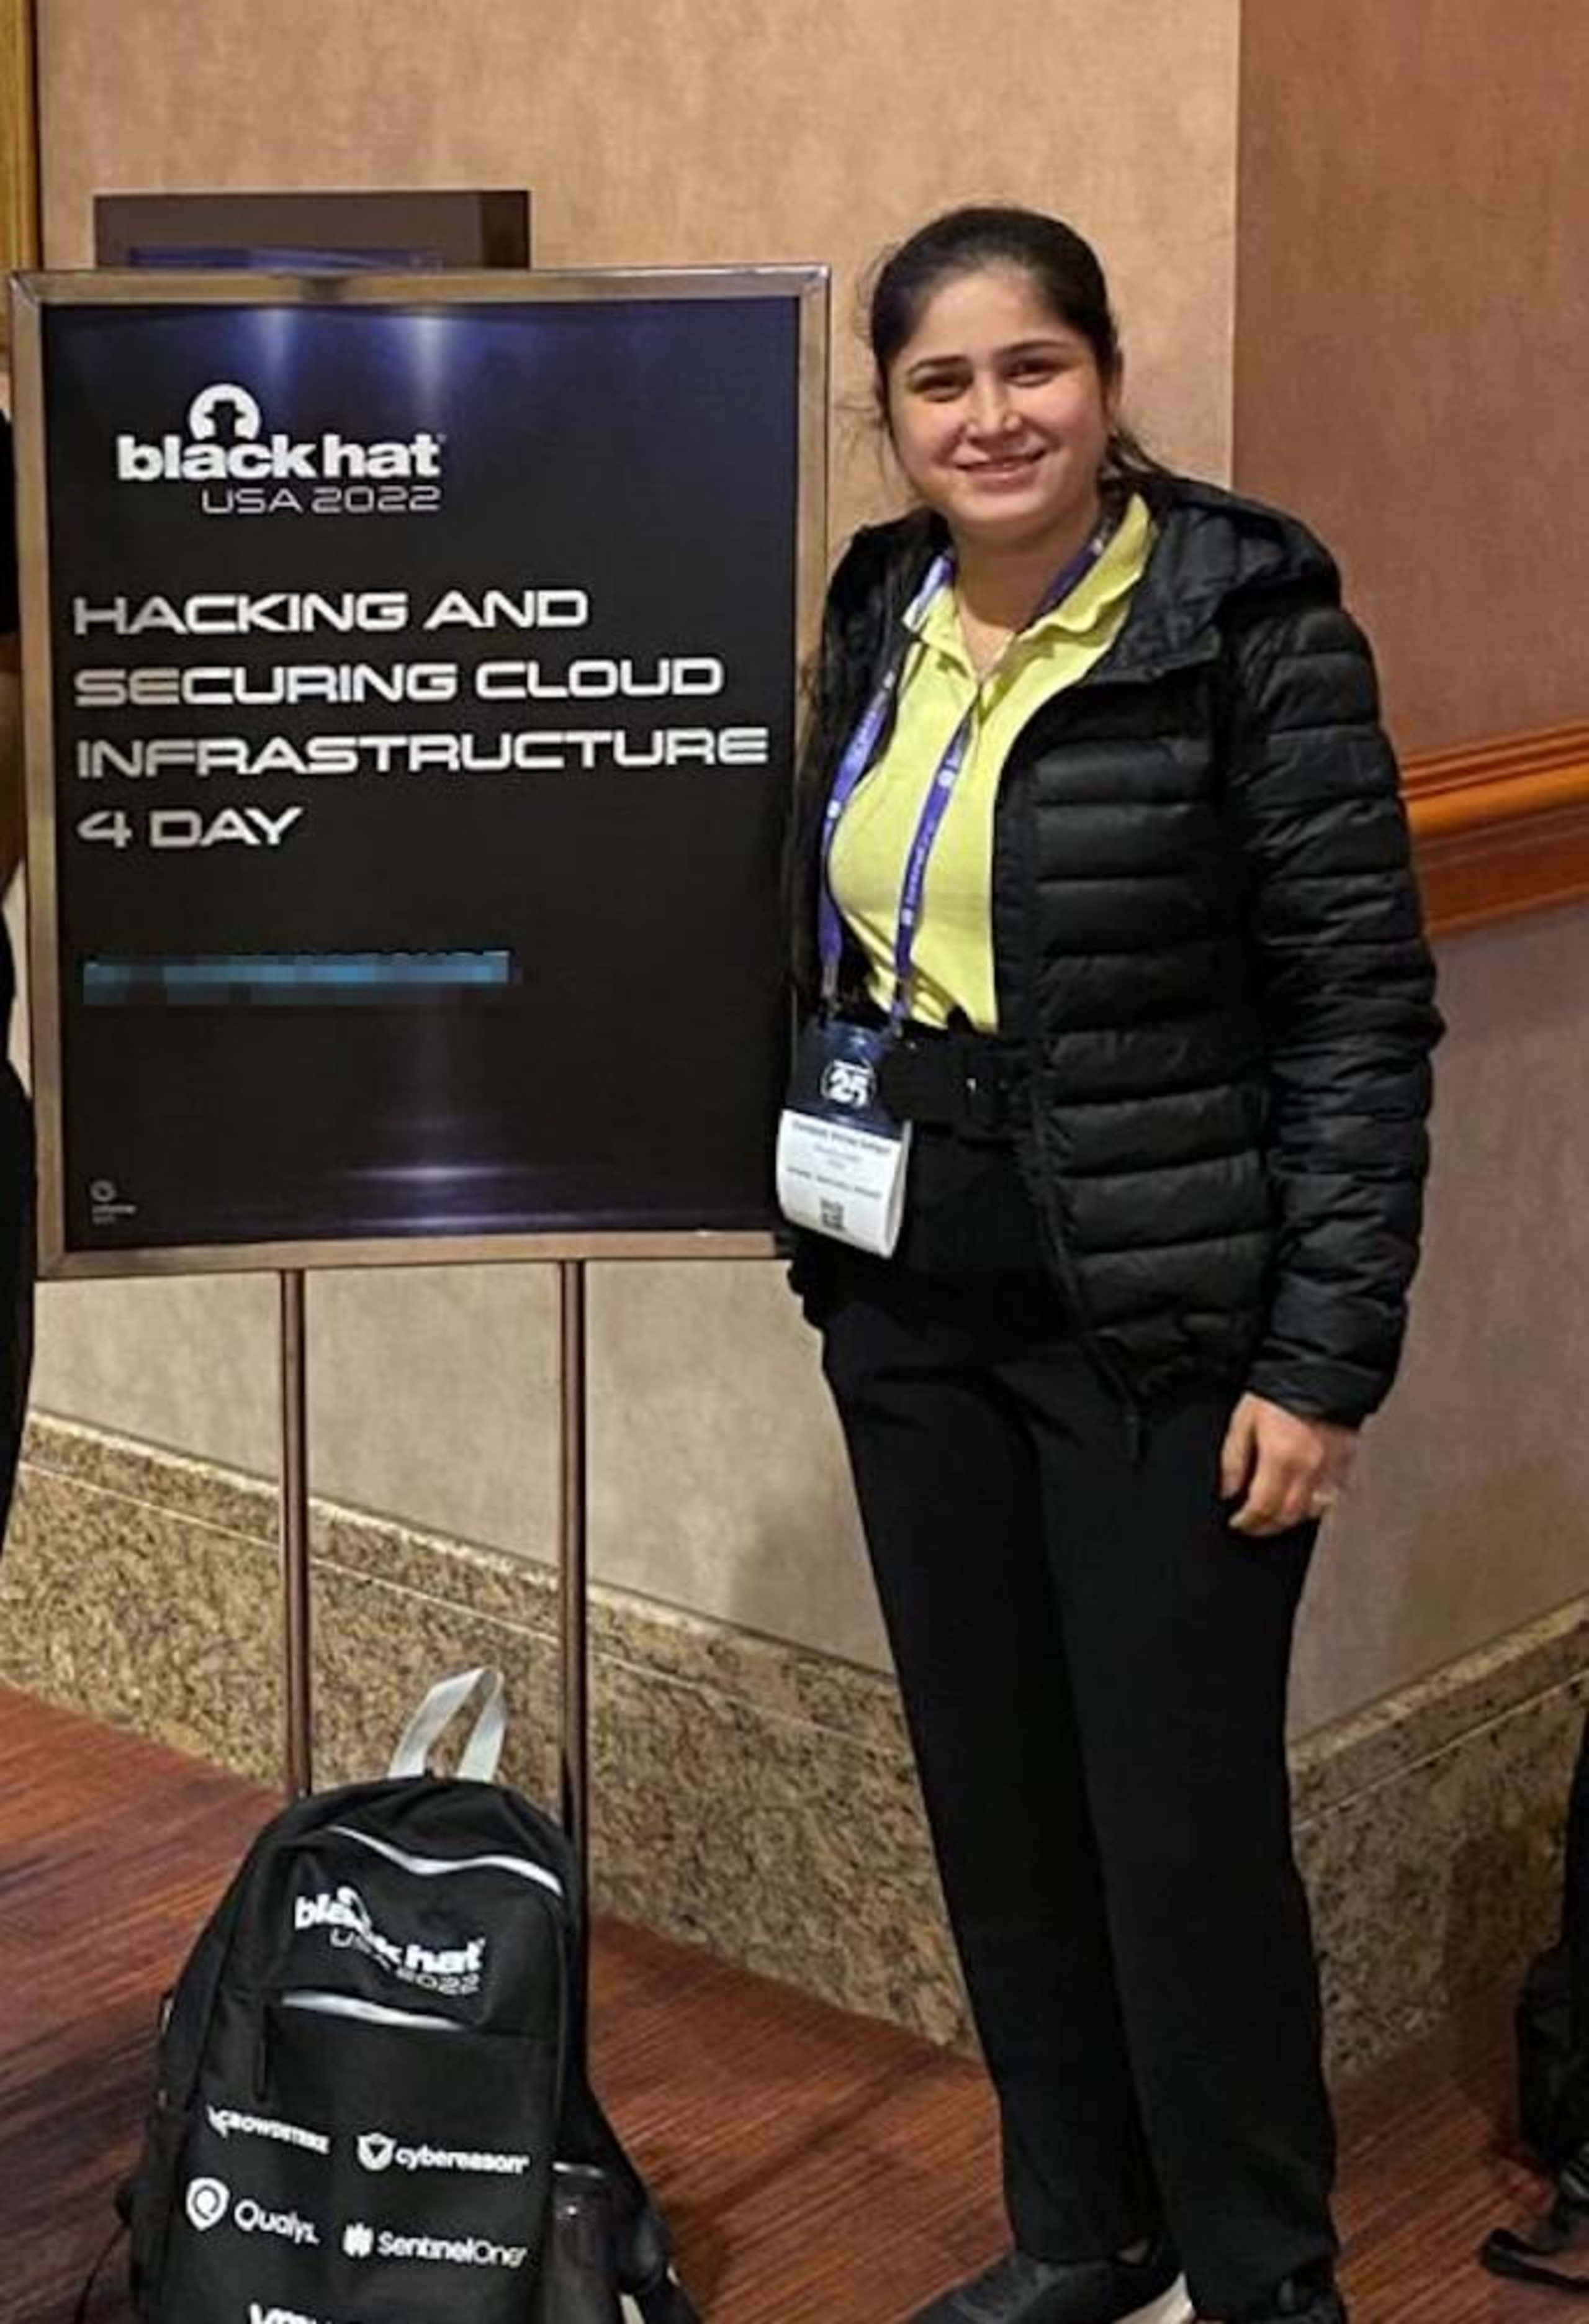
A experiência do treinamento foi incrível e aprendi muito. A Black Hat teve várias trilhas de treinamento sobre tudo, de AppSec e criptografia a defesa, IoT e malware, entre outros temas.
O último dia de treinamento, ou Dia 0 da conferência, foi o CISO Summit, que reuniu líderes de cibersegurança de todo o setor e contou com uma lista incrível de palestrantes.
O CISO Summit começou com as boas-vindas e apresentações de Jeff Moss (fundador da Black Hat e da DEFCON) e Steve Wylie (gerente-geral da Black Hat). Houve também outras palestras interessantes, como Cyber War 2022, de Kenneth Geers; When Your Kinetic War Gets into My Cybernetic Defenses, de Frank Artes; Building (Zero) Trust Starts with HardFirmware, de Yuriy Bulygin; Why Cybersecurity is a Key Pillar of ESG: What this means to you as a CISO, de Joanna Burkey; e People Shortage - Skills Gap, de Dave Kennedy, entre outras.
O evento foi encerrado com as considerações finais do painel consultivo, formado por:
Wendy Nather
Saša Zdjelar
Justine Bone
Trey Ford

O painel apresentou pontos de discussão incríveis sobre seguro cibernético, segurança na área da saúde e erros e omissões comuns no setor atualmente.
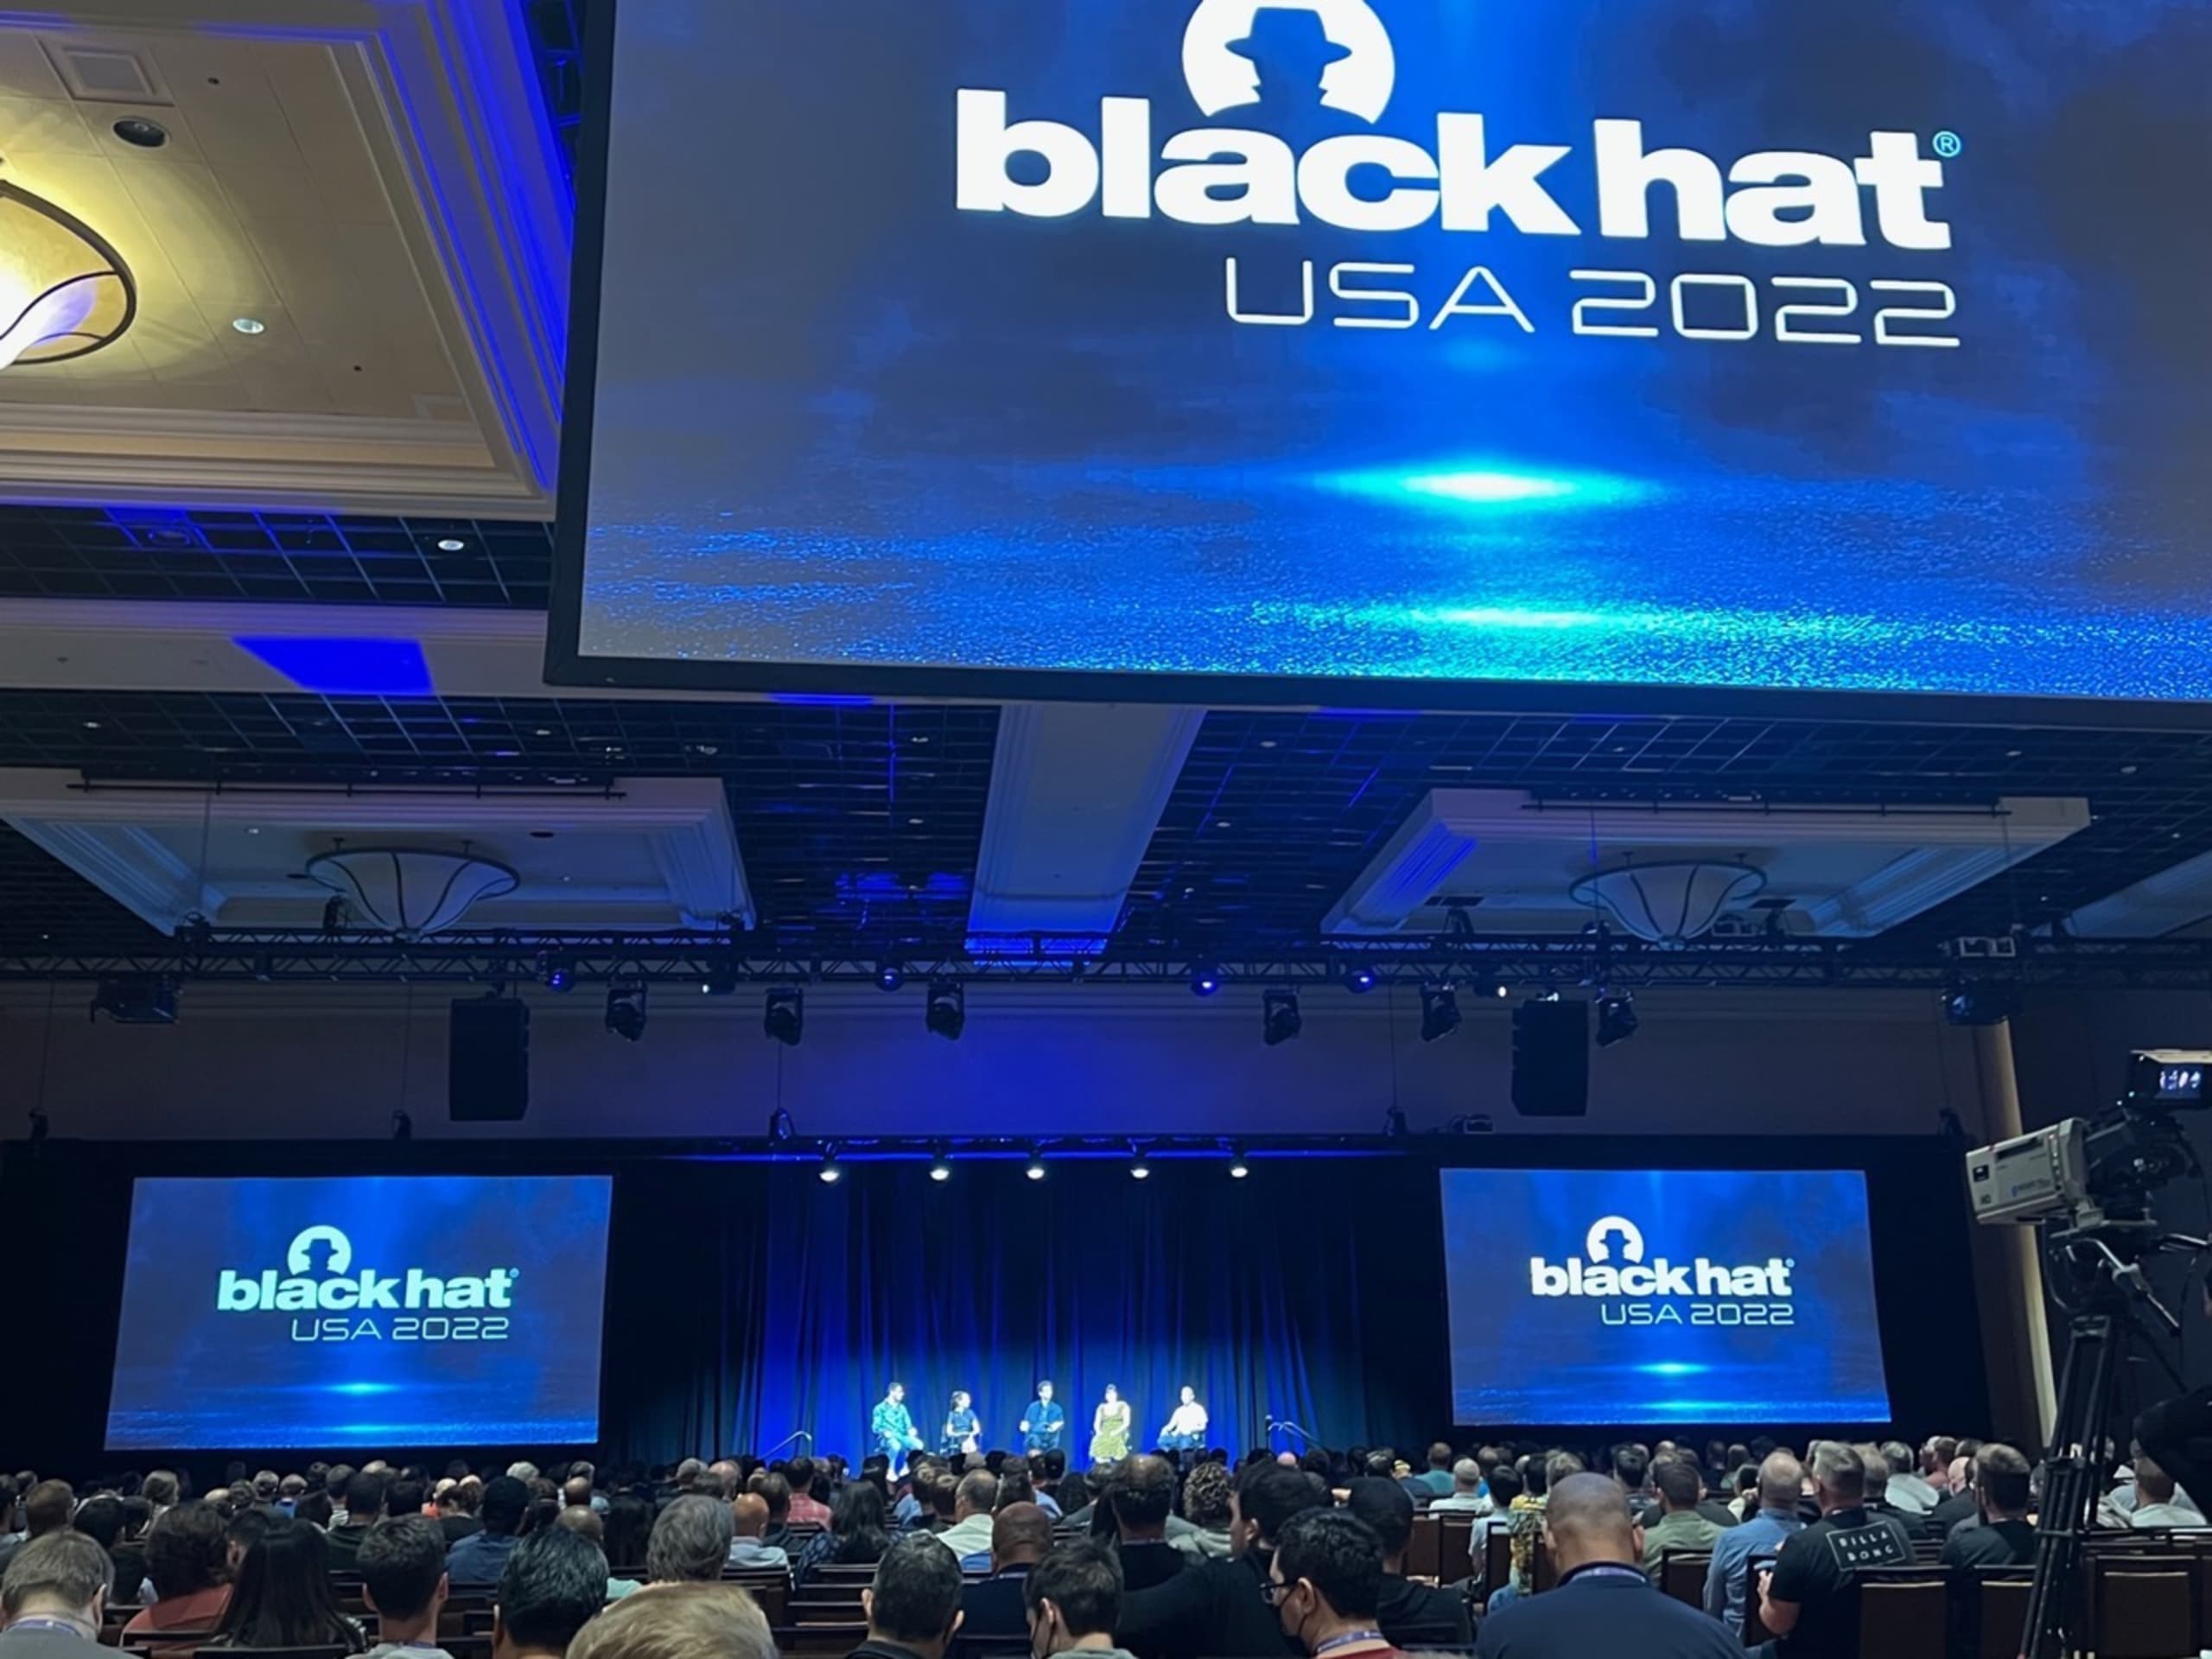
As Black Hat Briefings começaram em 10 de agosto, com uma fala de abertura incrível de Jeff Moss, que compartilhou a história da Black Hat e suas conquistas ao longo de 25 anos no setor de cibersegurança.
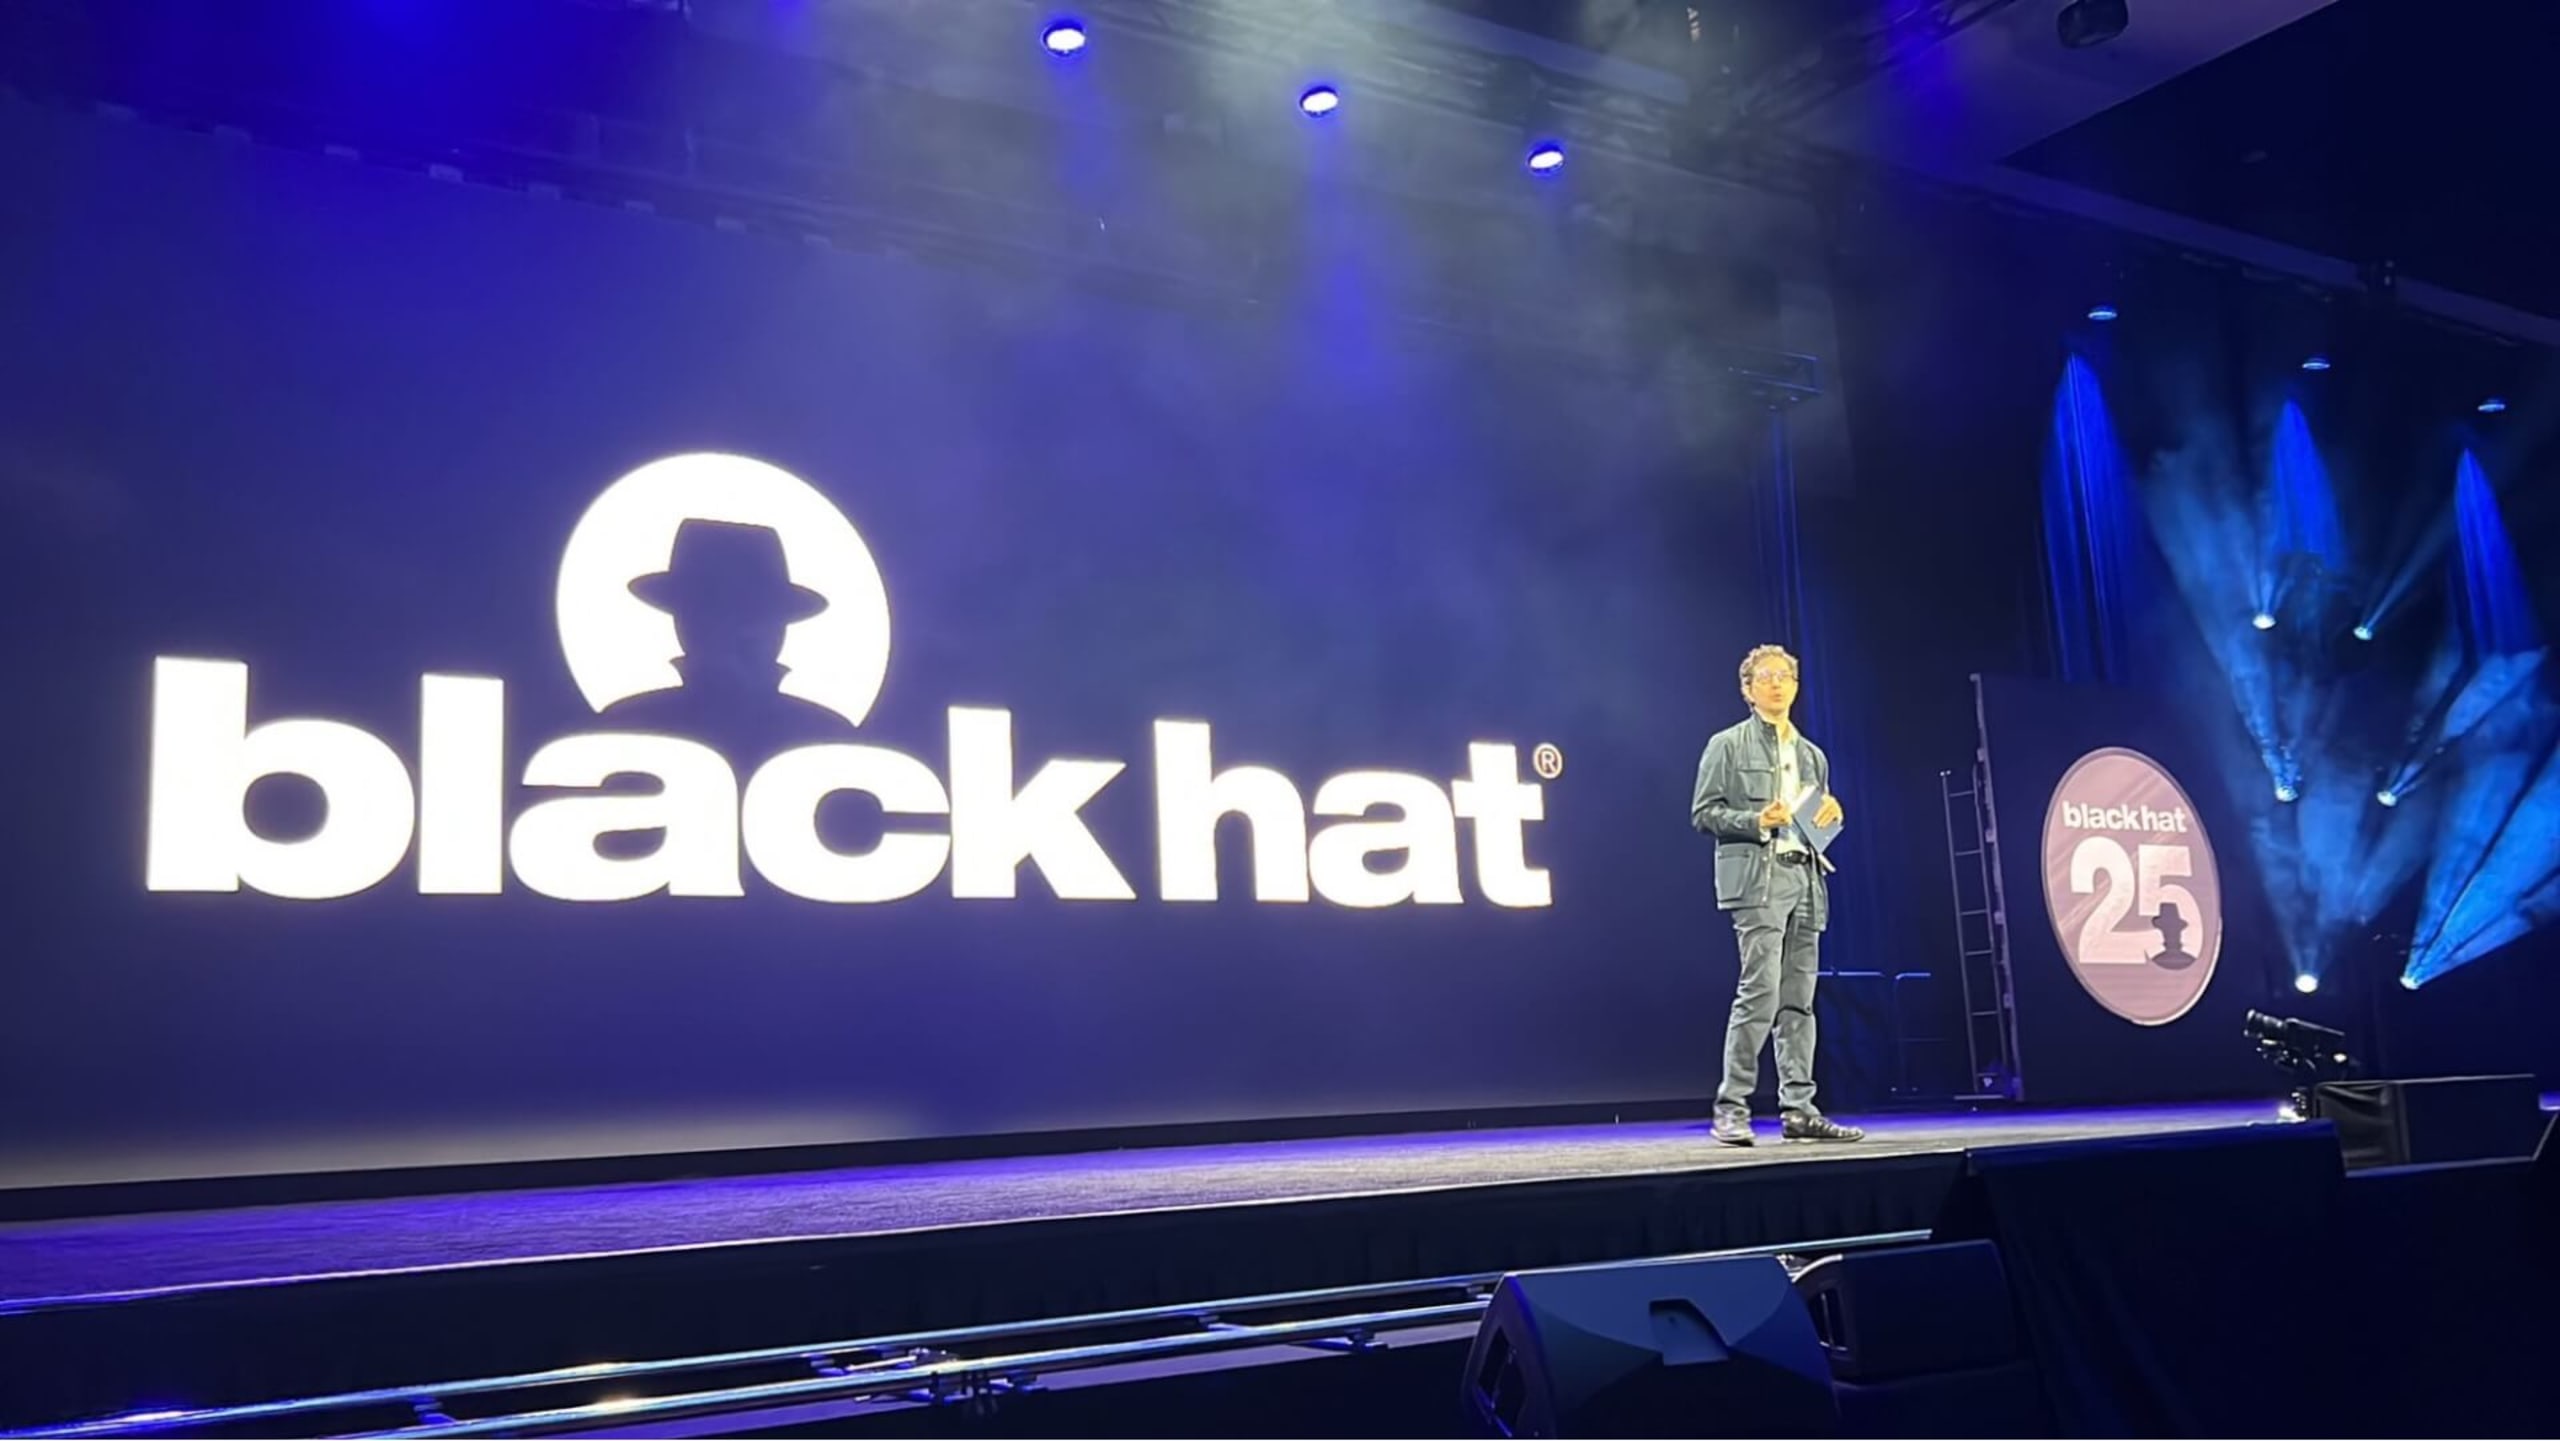
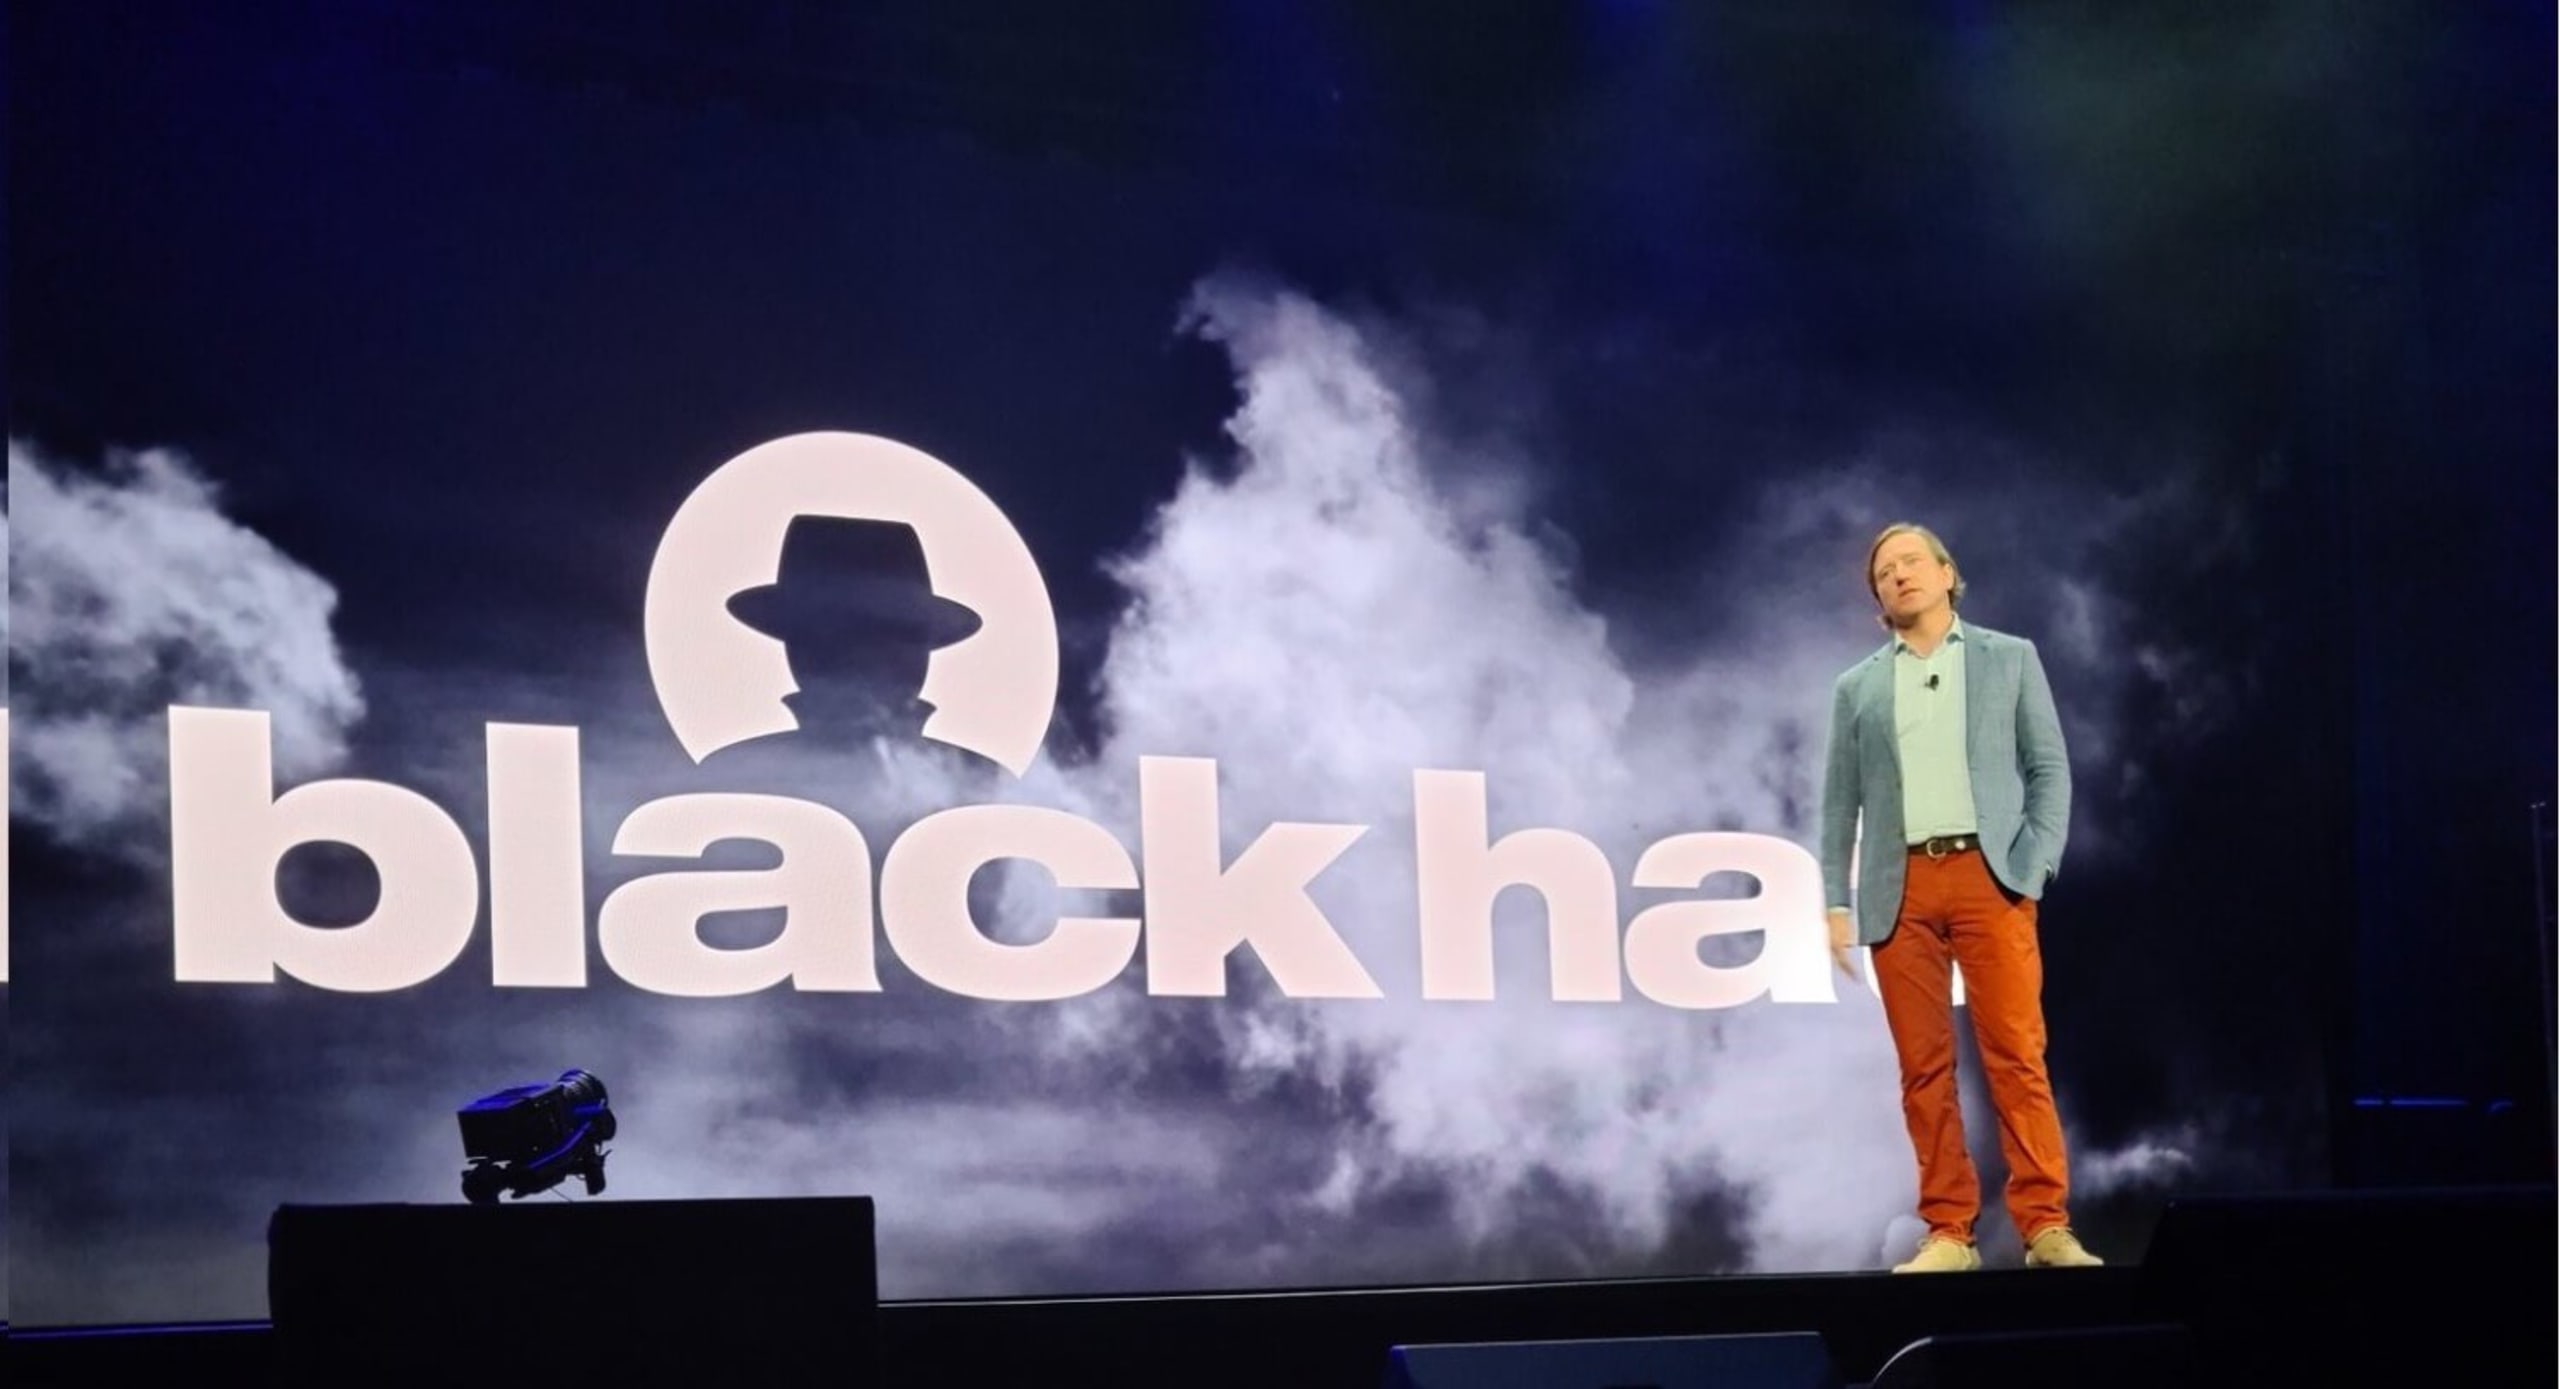
Após a apresentação de Jess Moss, foi a vez de Chris Crebs, que, como integrante da CISA, dispensa apresentações. Ele falou sobre a perspectiva do governo e sobre como a conformidade baseada em listas de verificação funciona melhor do que a busca por resultados melhores.
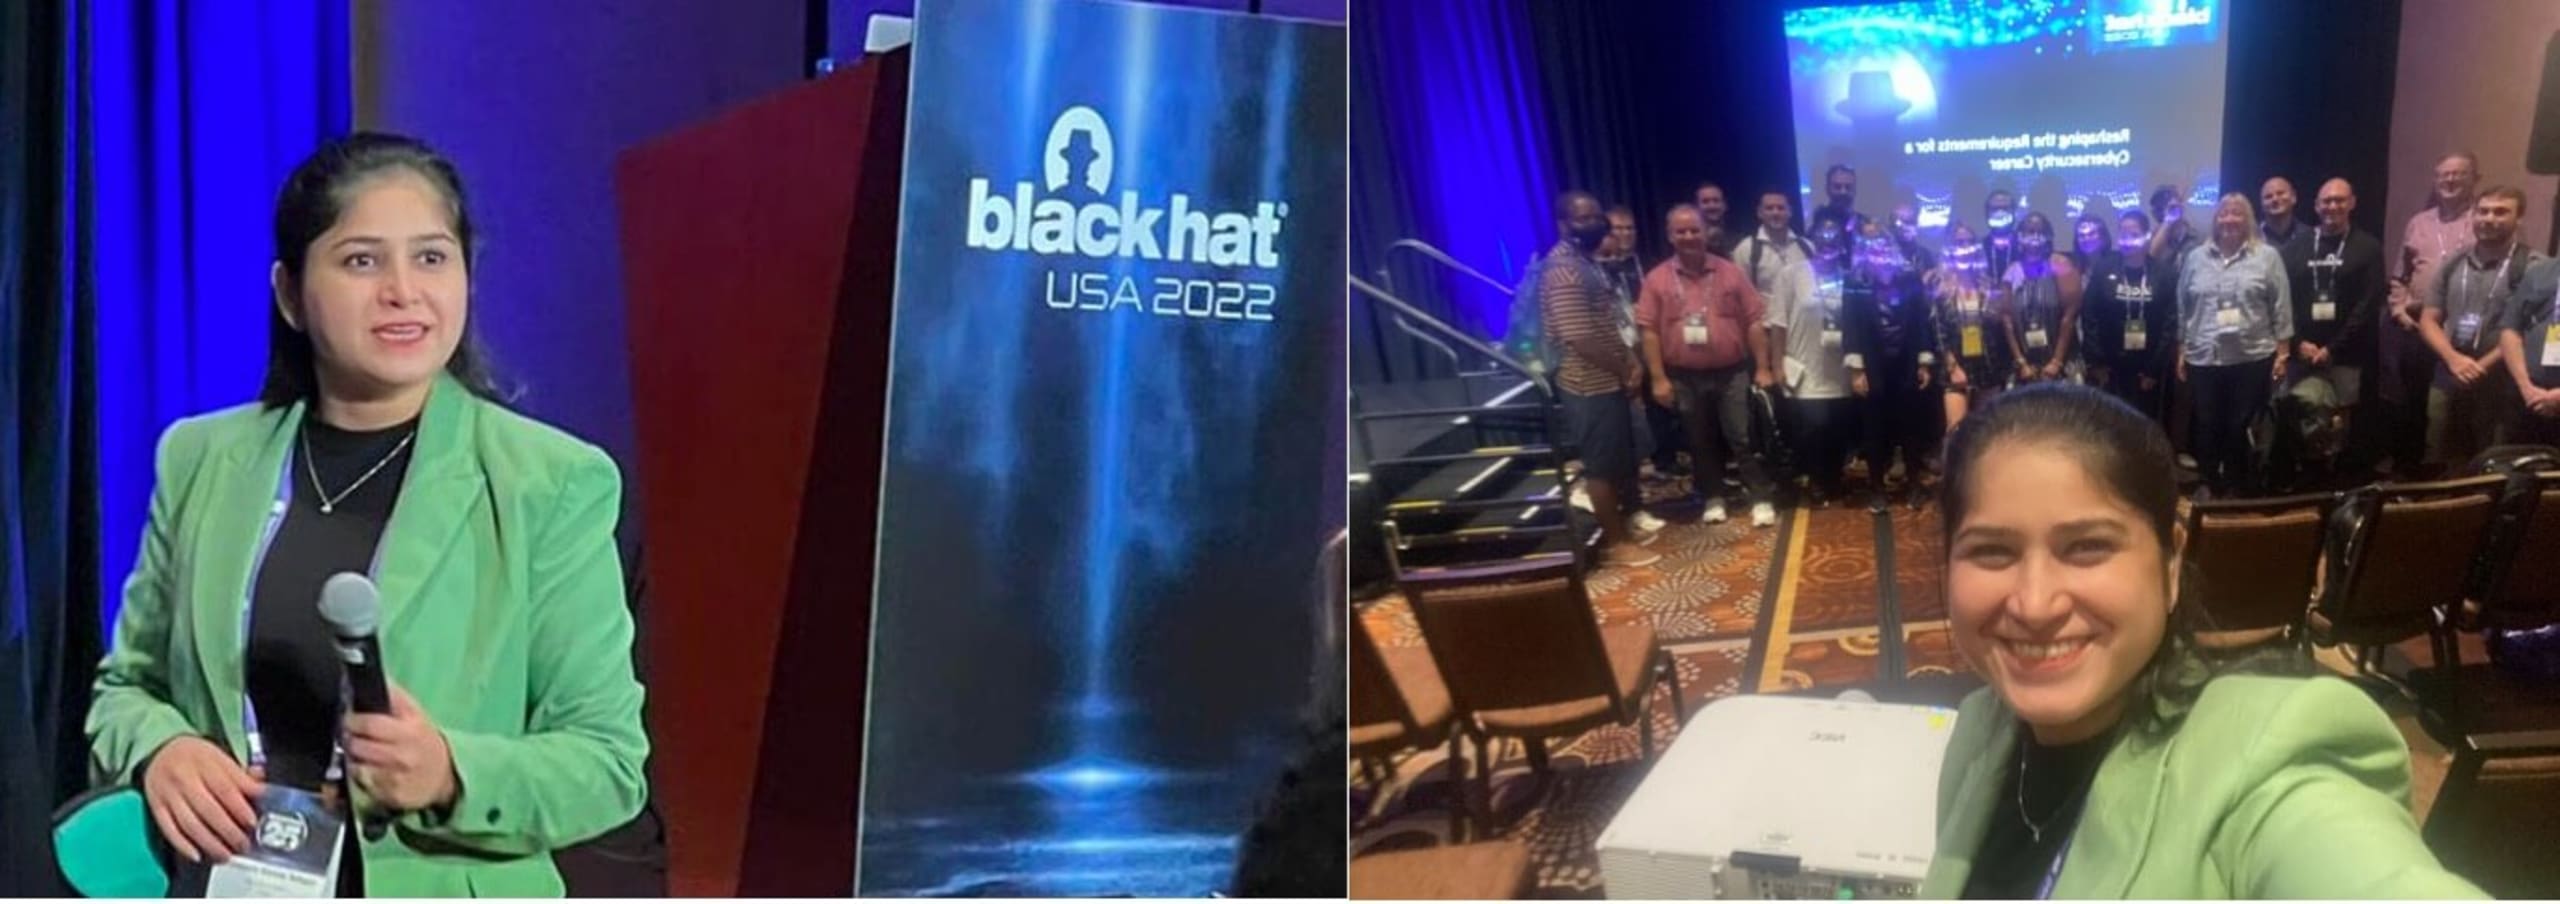
Neste ano, tive a oportunidade de falar ao vivo no primeiro dia. Minha apresentação, Repensando os requisitos para uma carreira em cibersegurança, abordou a cibersegurança como carreira, o cenário atual de empregos, como podemos repensar os requisitos para uma carreira na área e dicas práticas para avançar no setor. A conversa trouxe algo para todos, de gestores de contratação e lideranças seniores a estudantes que querem ingressar na área de cibersegurança.
A cibersegurança sempre teve mais oportunidades e vagas do que profissionais para preenchê-las. Conversamos sobre como as organizações podem incentivar mais pessoas a integrar equipes de cibersegurança, oferecendo o treinamento técnico de que elas precisam para ter sucesso na área.
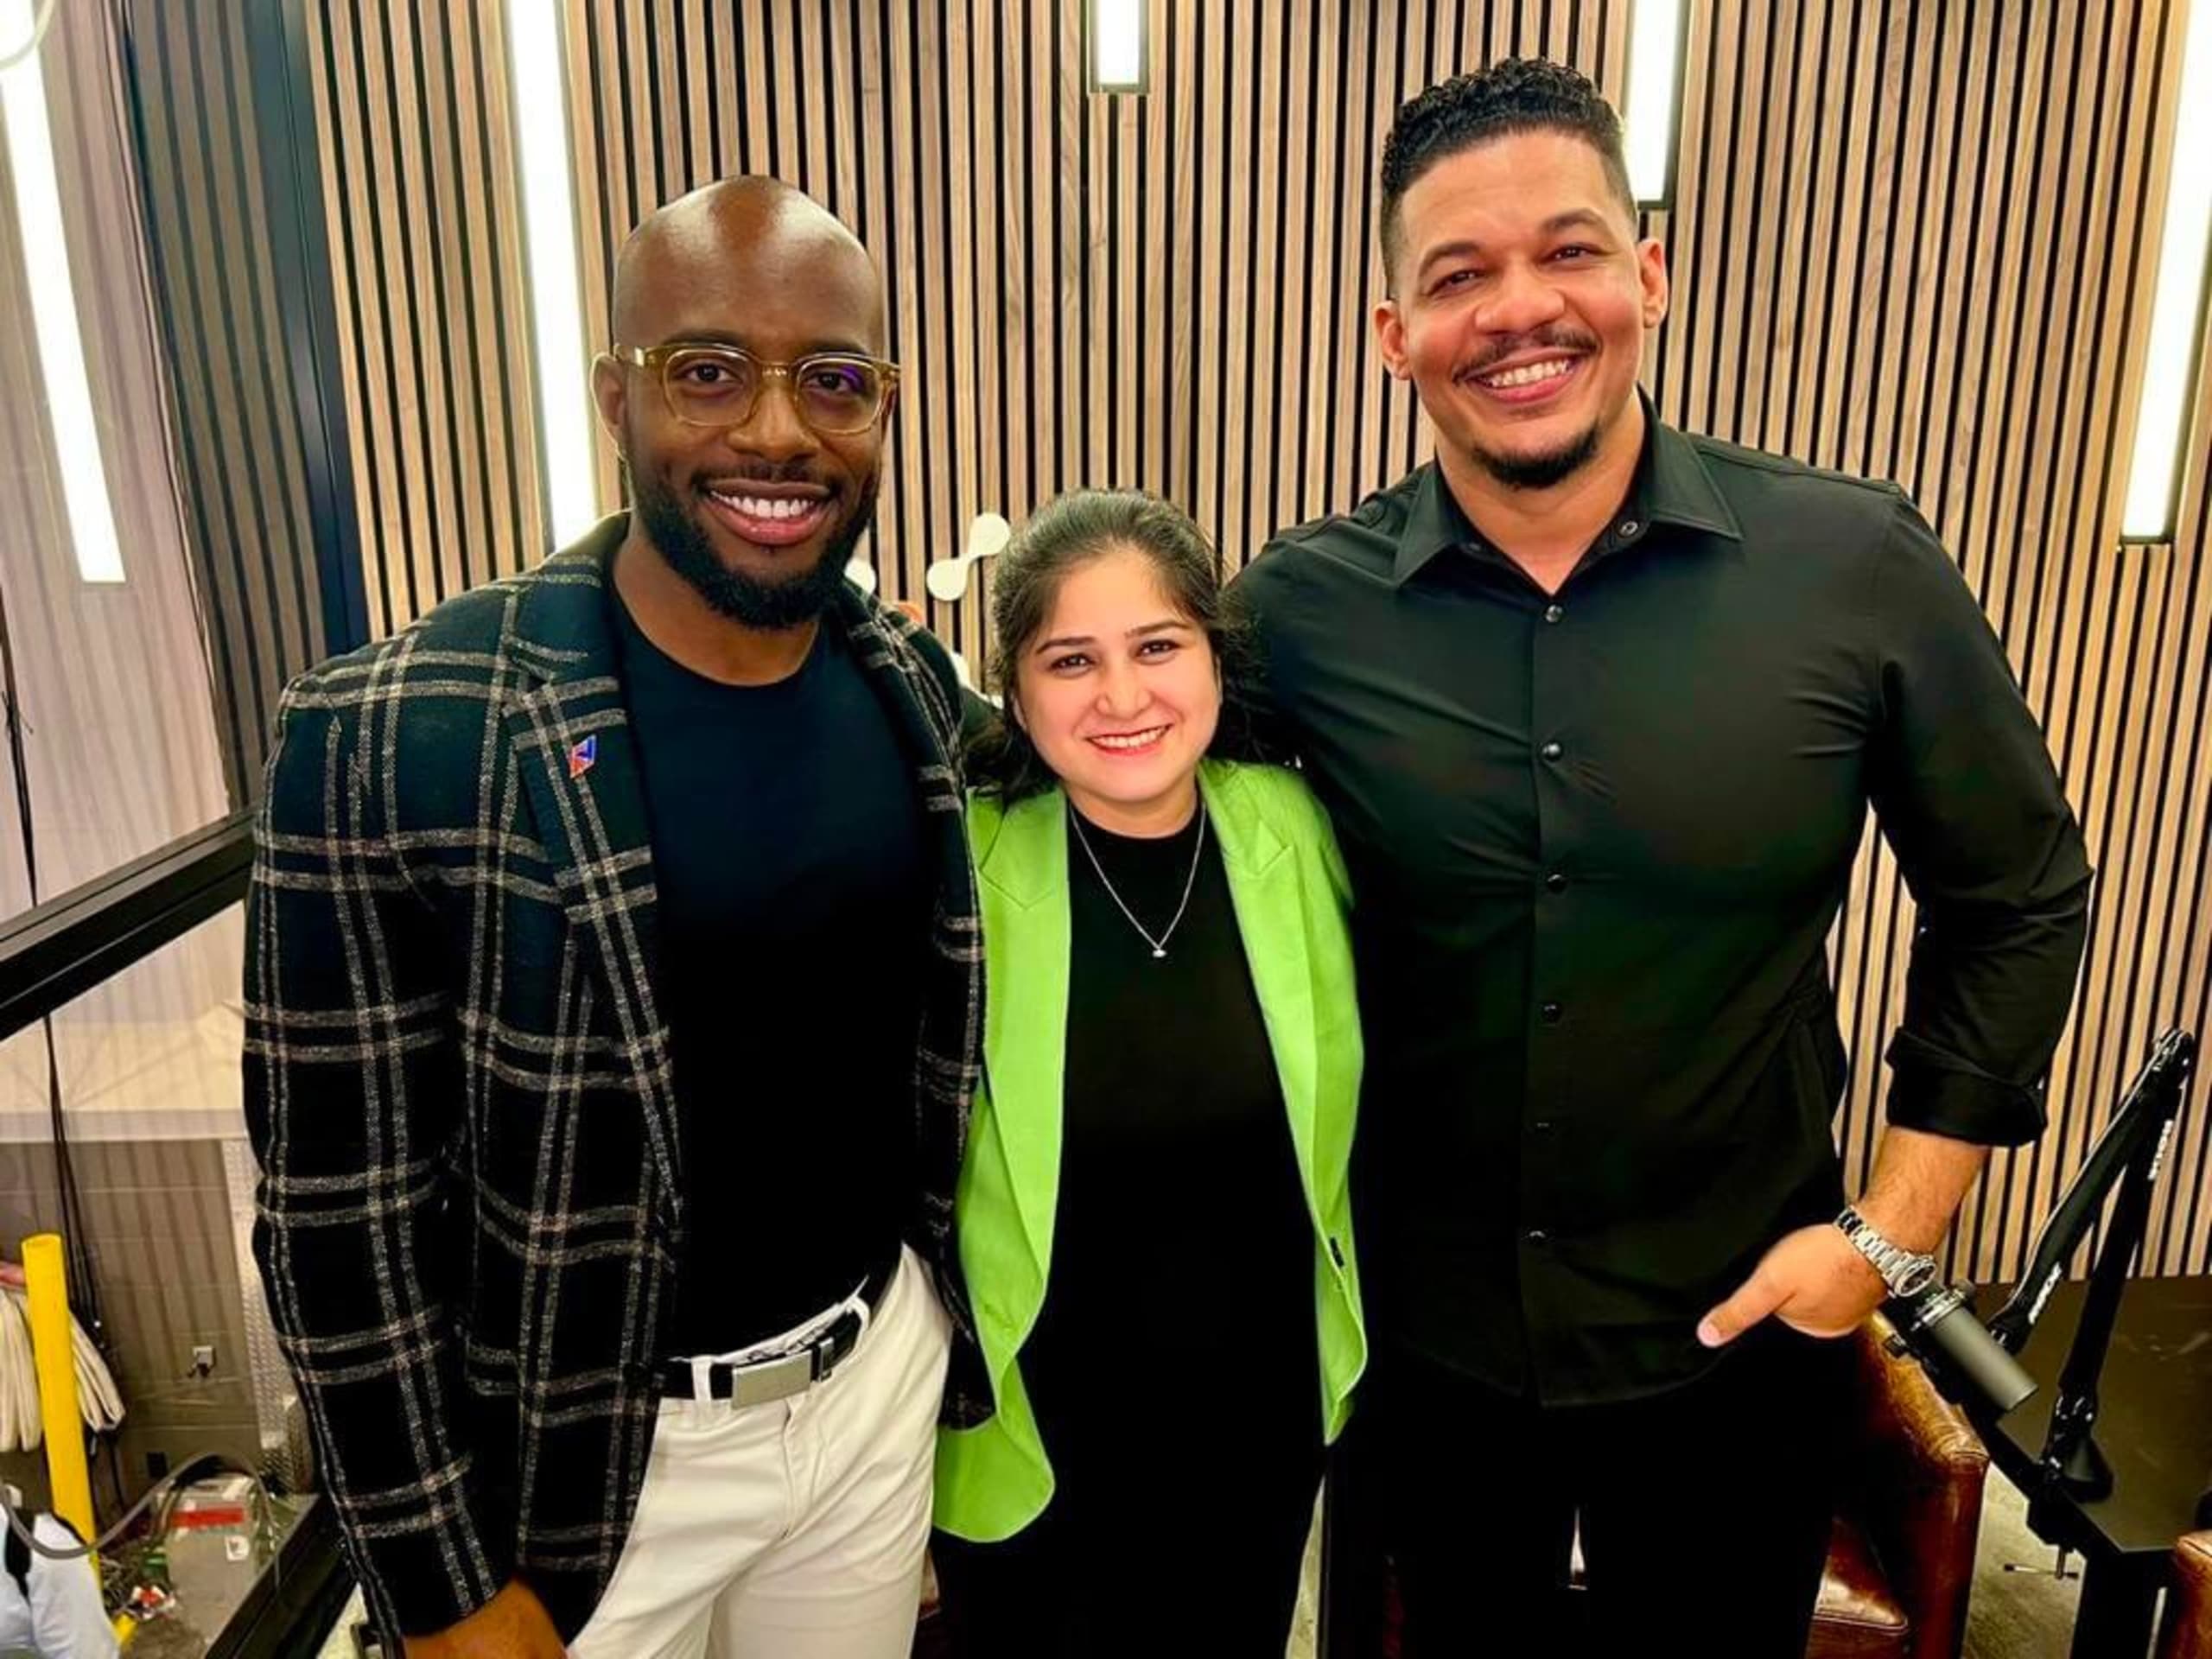
Também fui convidada pelos dois excelentes apresentadores, Chris Cochran e Ronald Eddings, para participar do podcast Hacker Valley Studio, onde conversamos sobre minha trajetória na cibersegurança e meu cargo atual na Snyk.
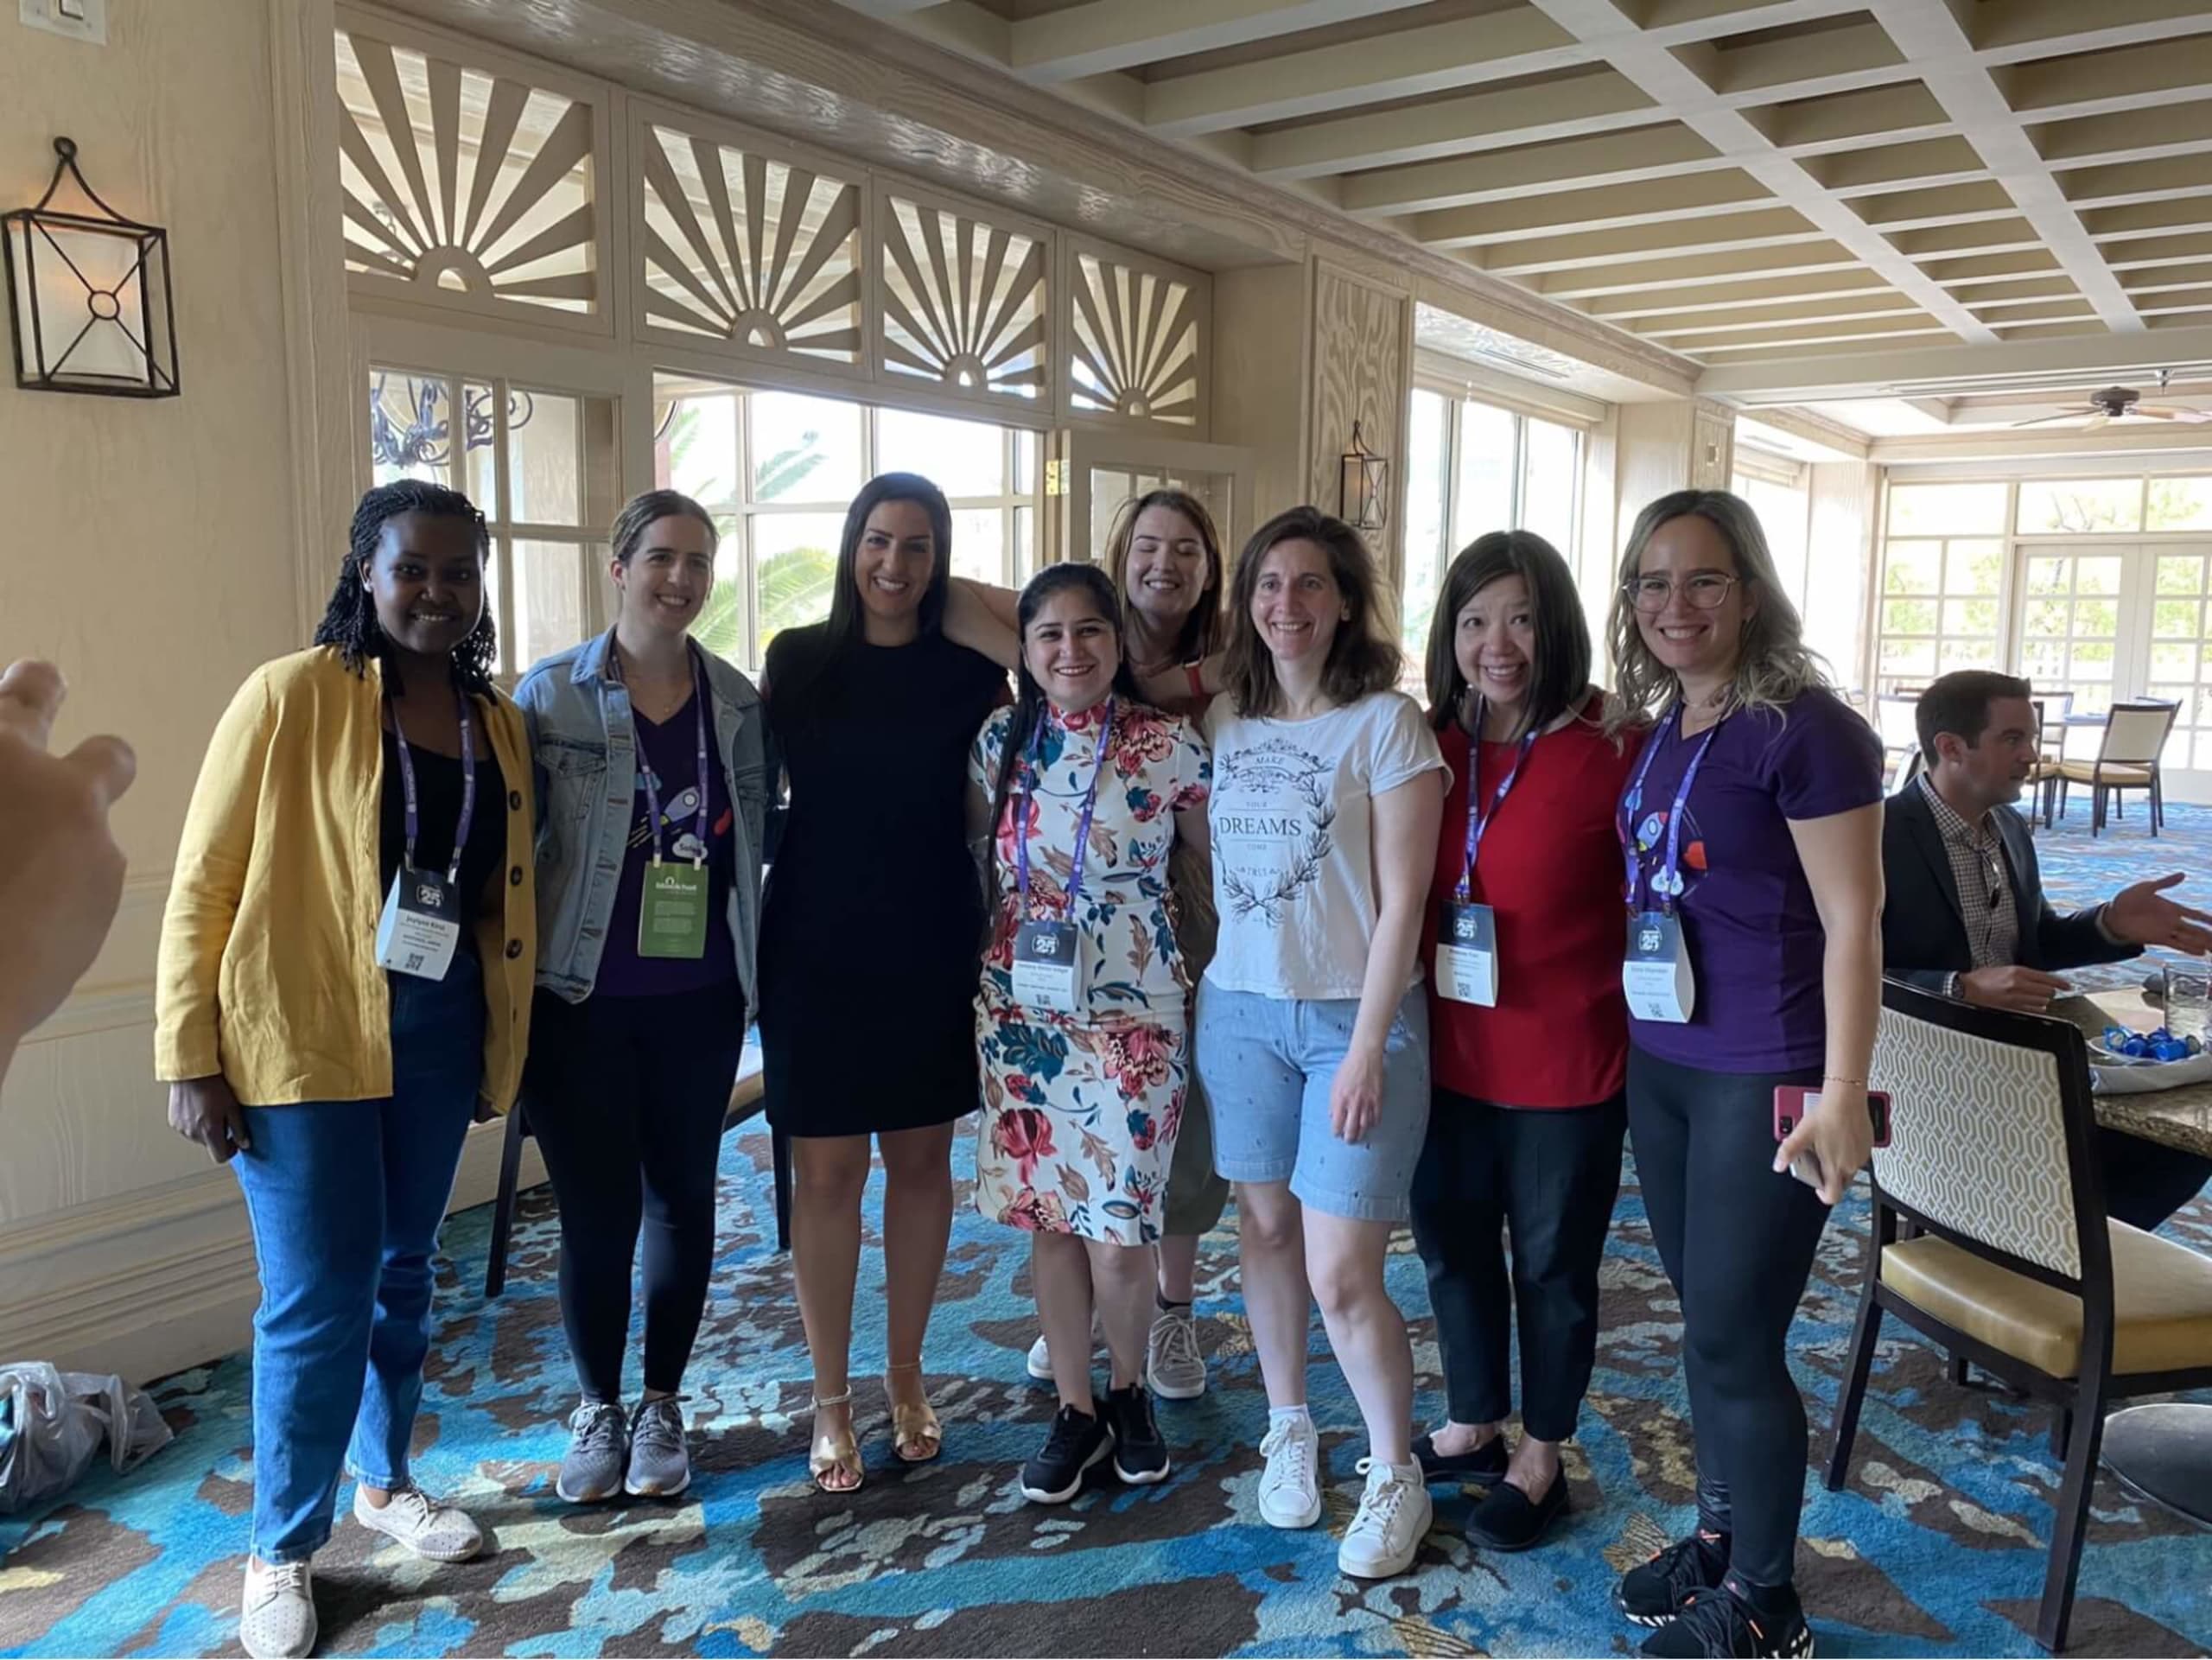
O segundo dia foi ainda mais divertido e começou com o café da manhã sobre diversidade organizado pela minha grande amiga Shira Shamban. A mesa foi palco de uma conversa muito produtiva sobre segurança na nuvem, e conheci pessoas muito curiosas que também atuam nessa área.
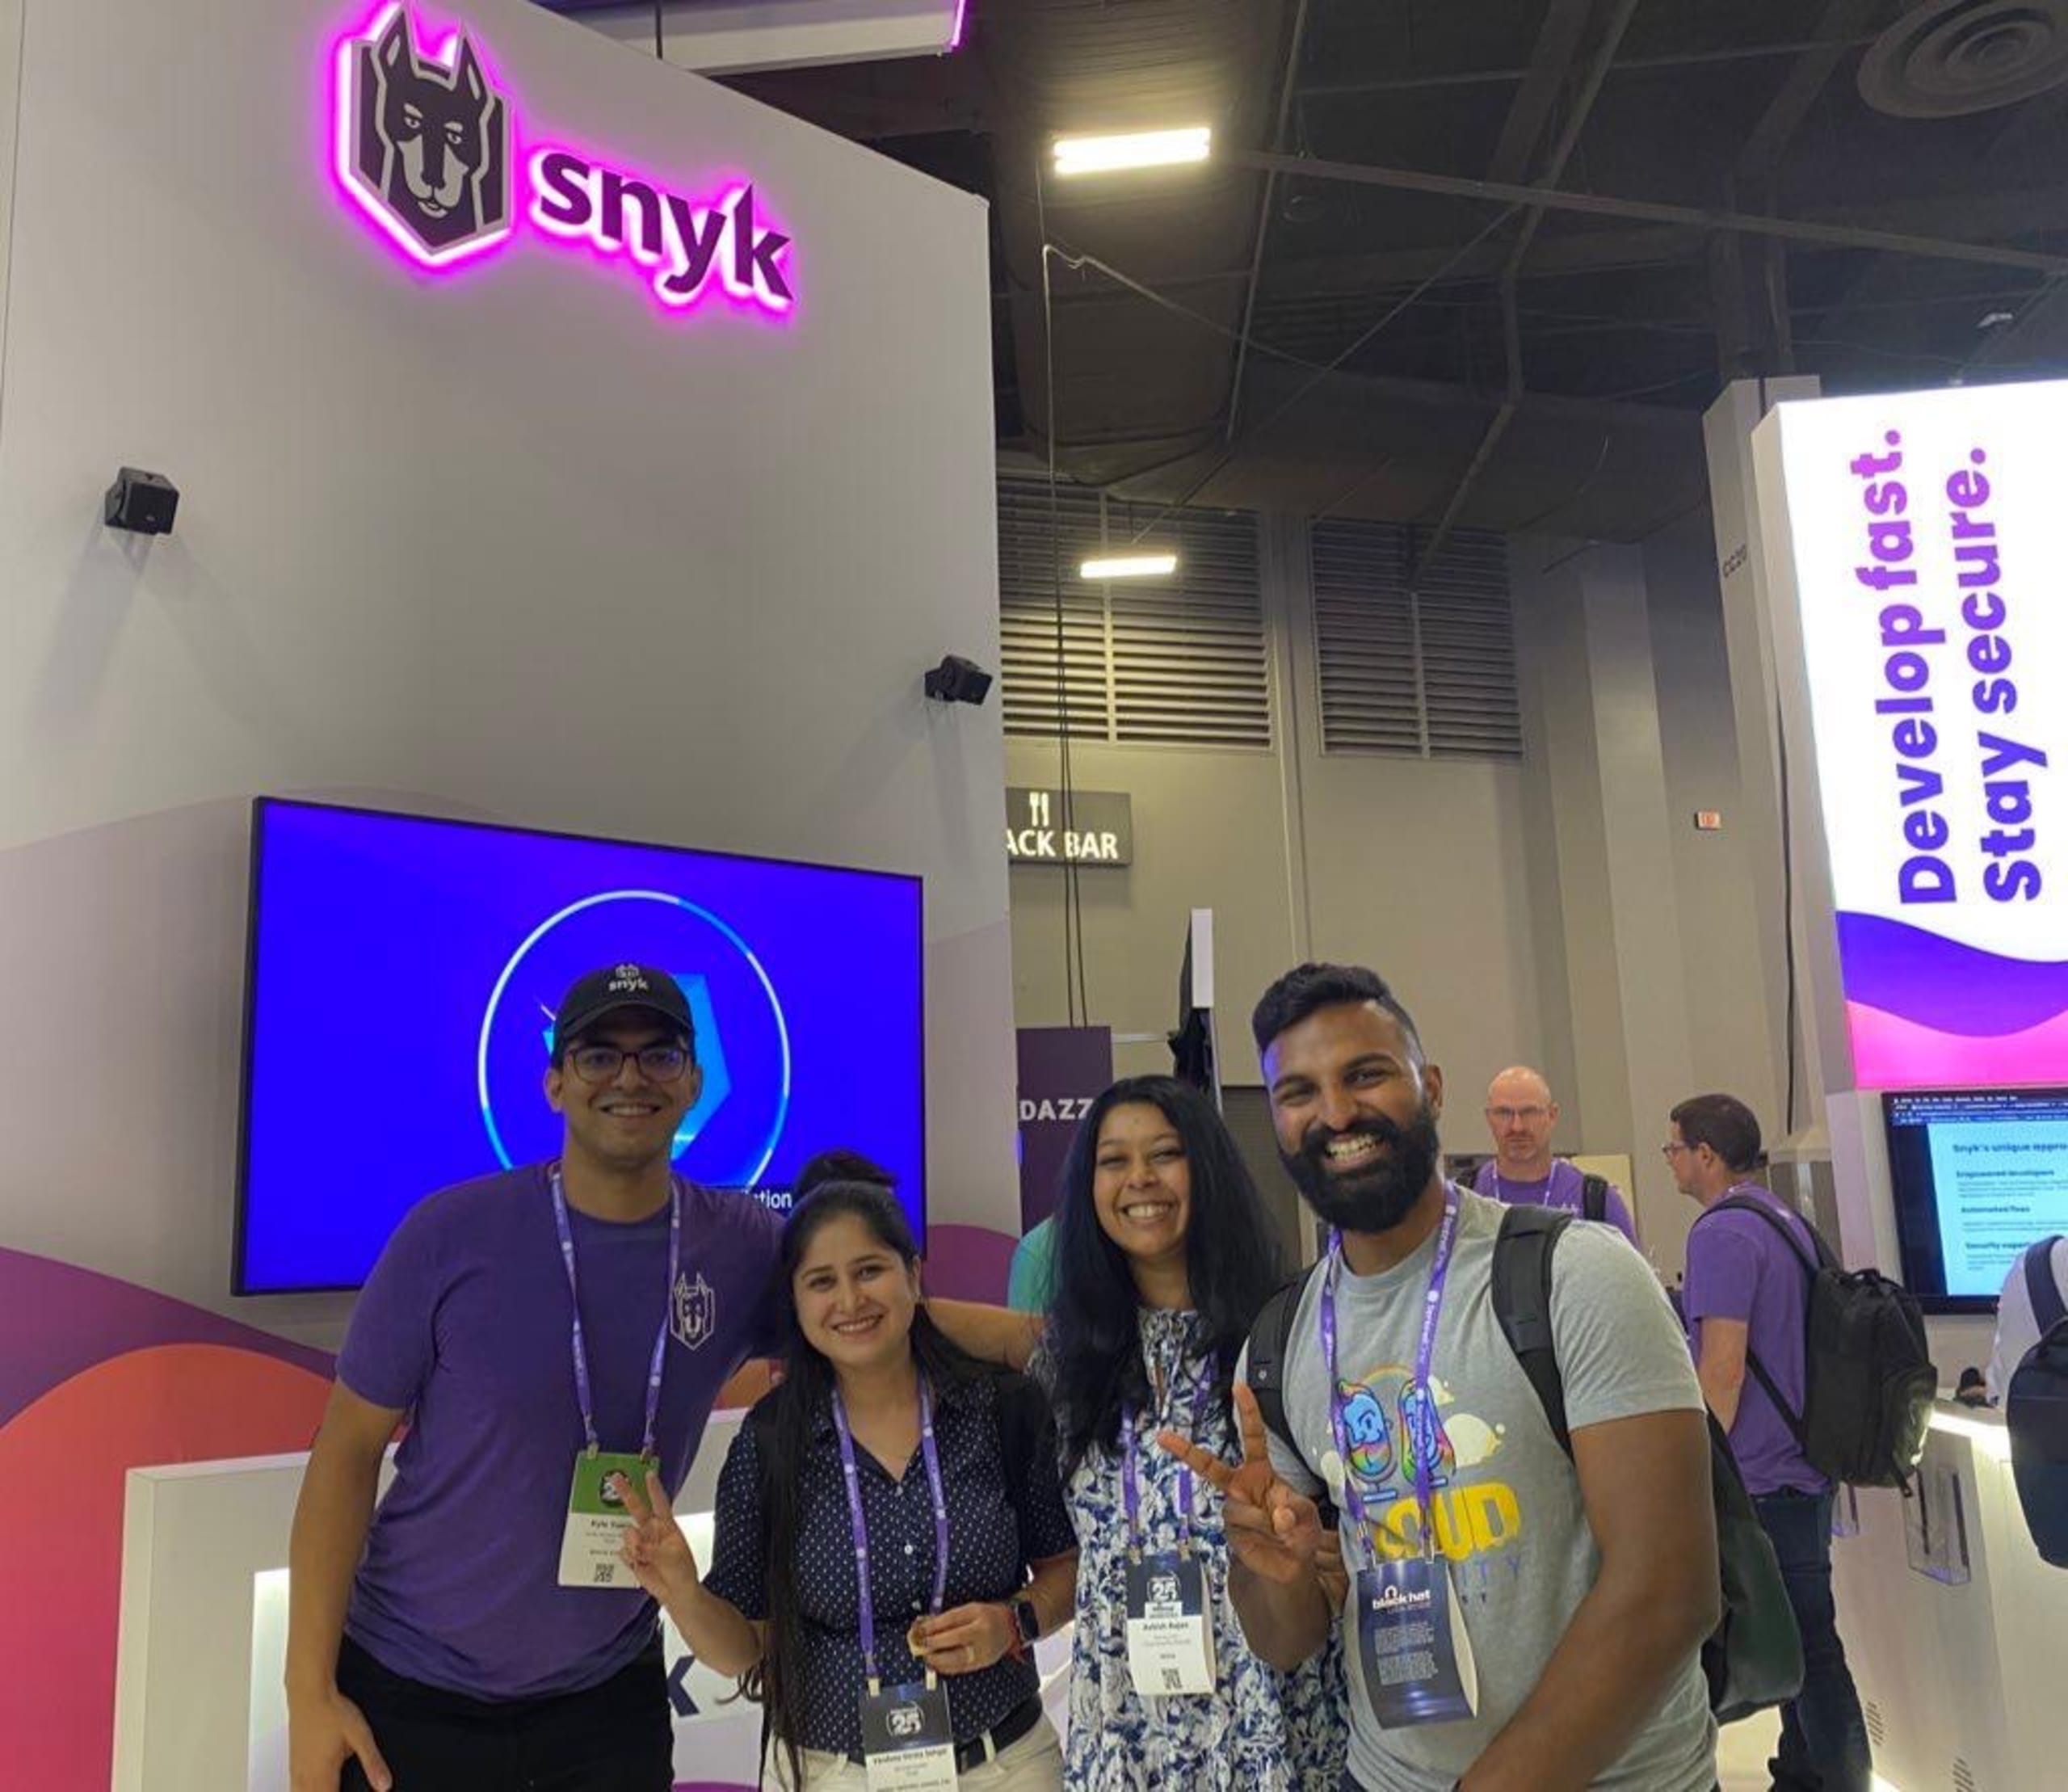
A Snyk tinha um estande enorme na Black Hat USA, onde encontrei minha equipe incrível. Conversar com eles foi a cereja do bolo. Conheci Kyle, Ashish e Shilpi e passei o dia todo no estande conversando com todos, de possíveis clientes e estudantes a CISOs. Todos queriam saber mais sobre a Snyk e nosso mascote, Patch.
Comecei o dia com uma palestra leve, a minha própria: Diverse Founders Building Cybersecurity Businesses. As startups estão em constante evolução, e está na hora de reavaliar o que define uma pessoa fundadora diversa. No encontro, exploramos o processo, as ideias de negócio e as estratégias por trás de startups lideradas por mulheres — além da importância de culturas de trabalho inclusivas, equitativas e diversas.
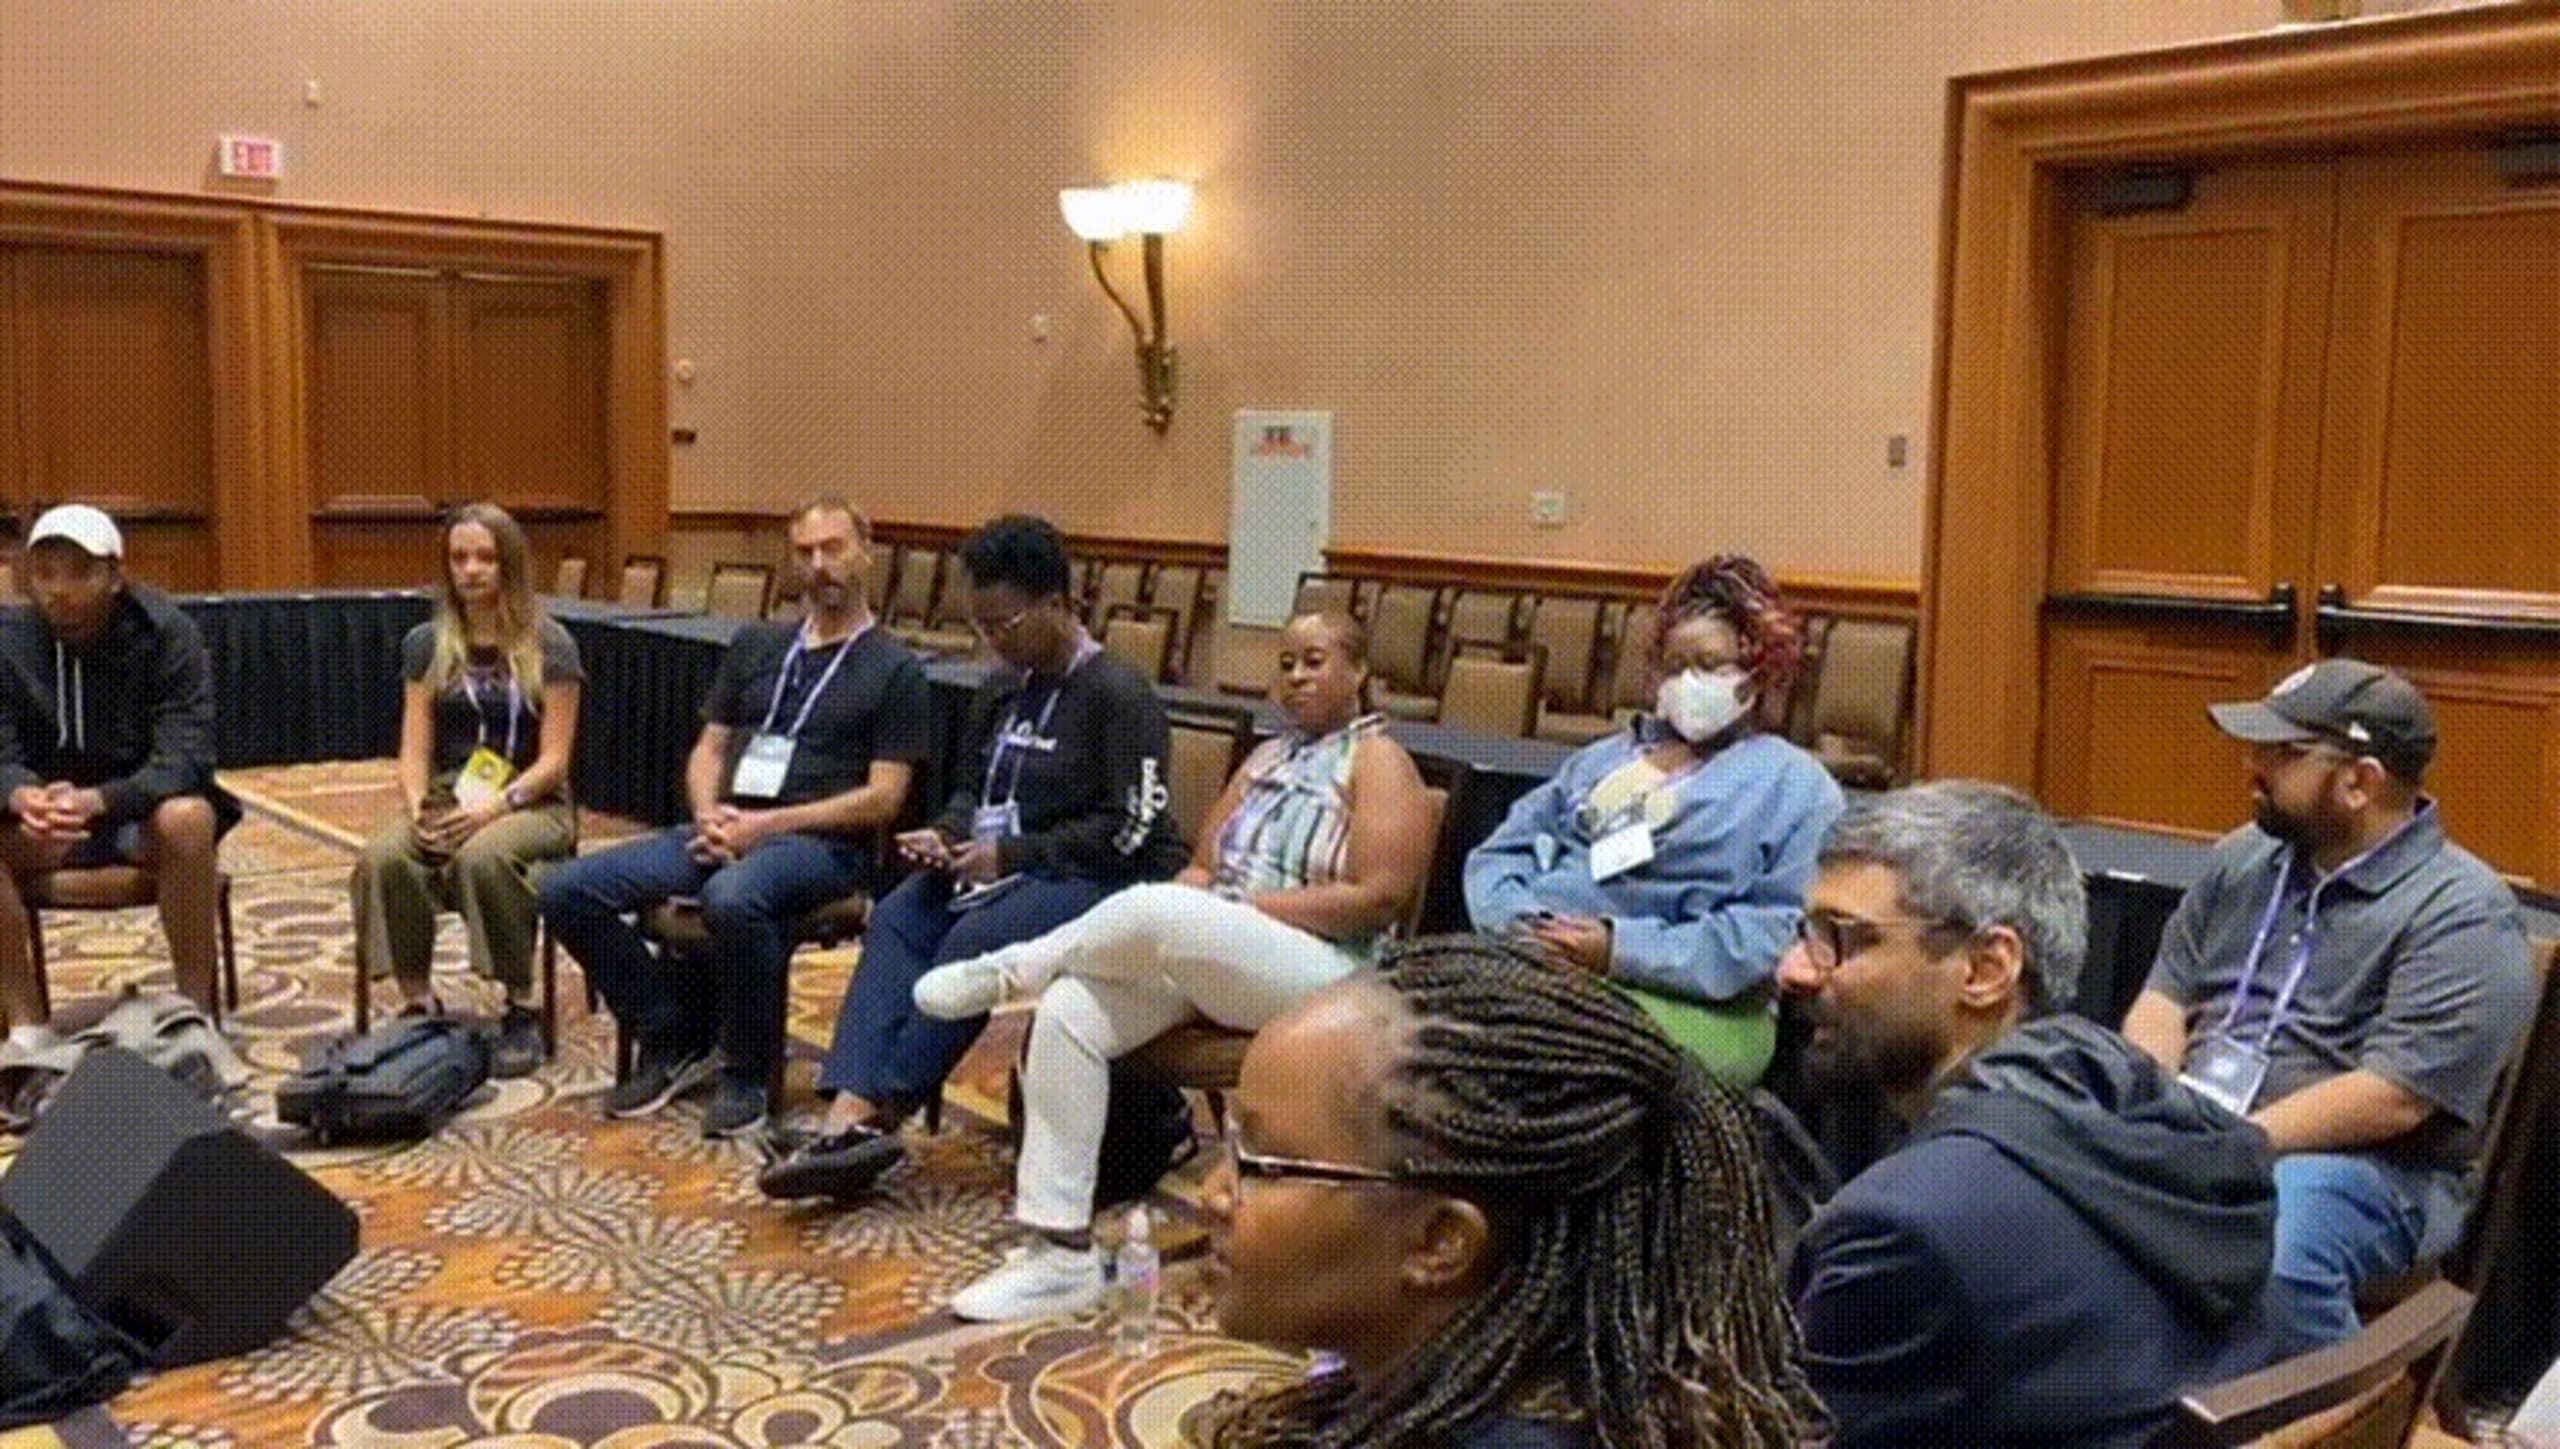
O último evento da Black Hat foi o painel de considerações finais dos membros do conselho de revisão, com aprendizados e informações sobre a avaliação de submissões.
Encerrei minha passagem por Las Vegas encontrando pessoas incríveis que sempre quis conhecer — entre elas, Wendy Nather, Mikko Hypponen, Tanya Janca, Katie Missouries e Lynn Dohm, entre outras.
Por fim, encontrei nossa Indian Hackers Tribe na Black Hat. O ritual de fazer parte dessa foto é sempre muito especial para mim.

No geral, a BHUSA 2022 foi incrível, e mal posso esperar por 2023. Espero ver você por lá!