Como integrar o ASPM ao seu programa de segurança de aplicações

28 de novembro de 2023
0 minutos de leituraO gerenciamento da postura de segurança de aplicações (ASPM) permite que as equipes de AppSec monitorem, gerenciem e aprimorem continuamente a segurança de aplicações de software ao longo de todo o ciclo de vida. Ele oferece uma estrutura para garantir que as aplicações sejam desenvolvidas com segurança desde o início, mantidas com a segurança em mente e monitoradas continuamente em busca de vulnerabilidades que representem riscos significativos para os negócios. Com o ASPM, reunimos dados em um painel unificado. Ele monitora as aplicações continuamente, garantindo sua segurança desde a criação até o uso diário. Confira nosso artigo explicativo para conhecer o ASPM.
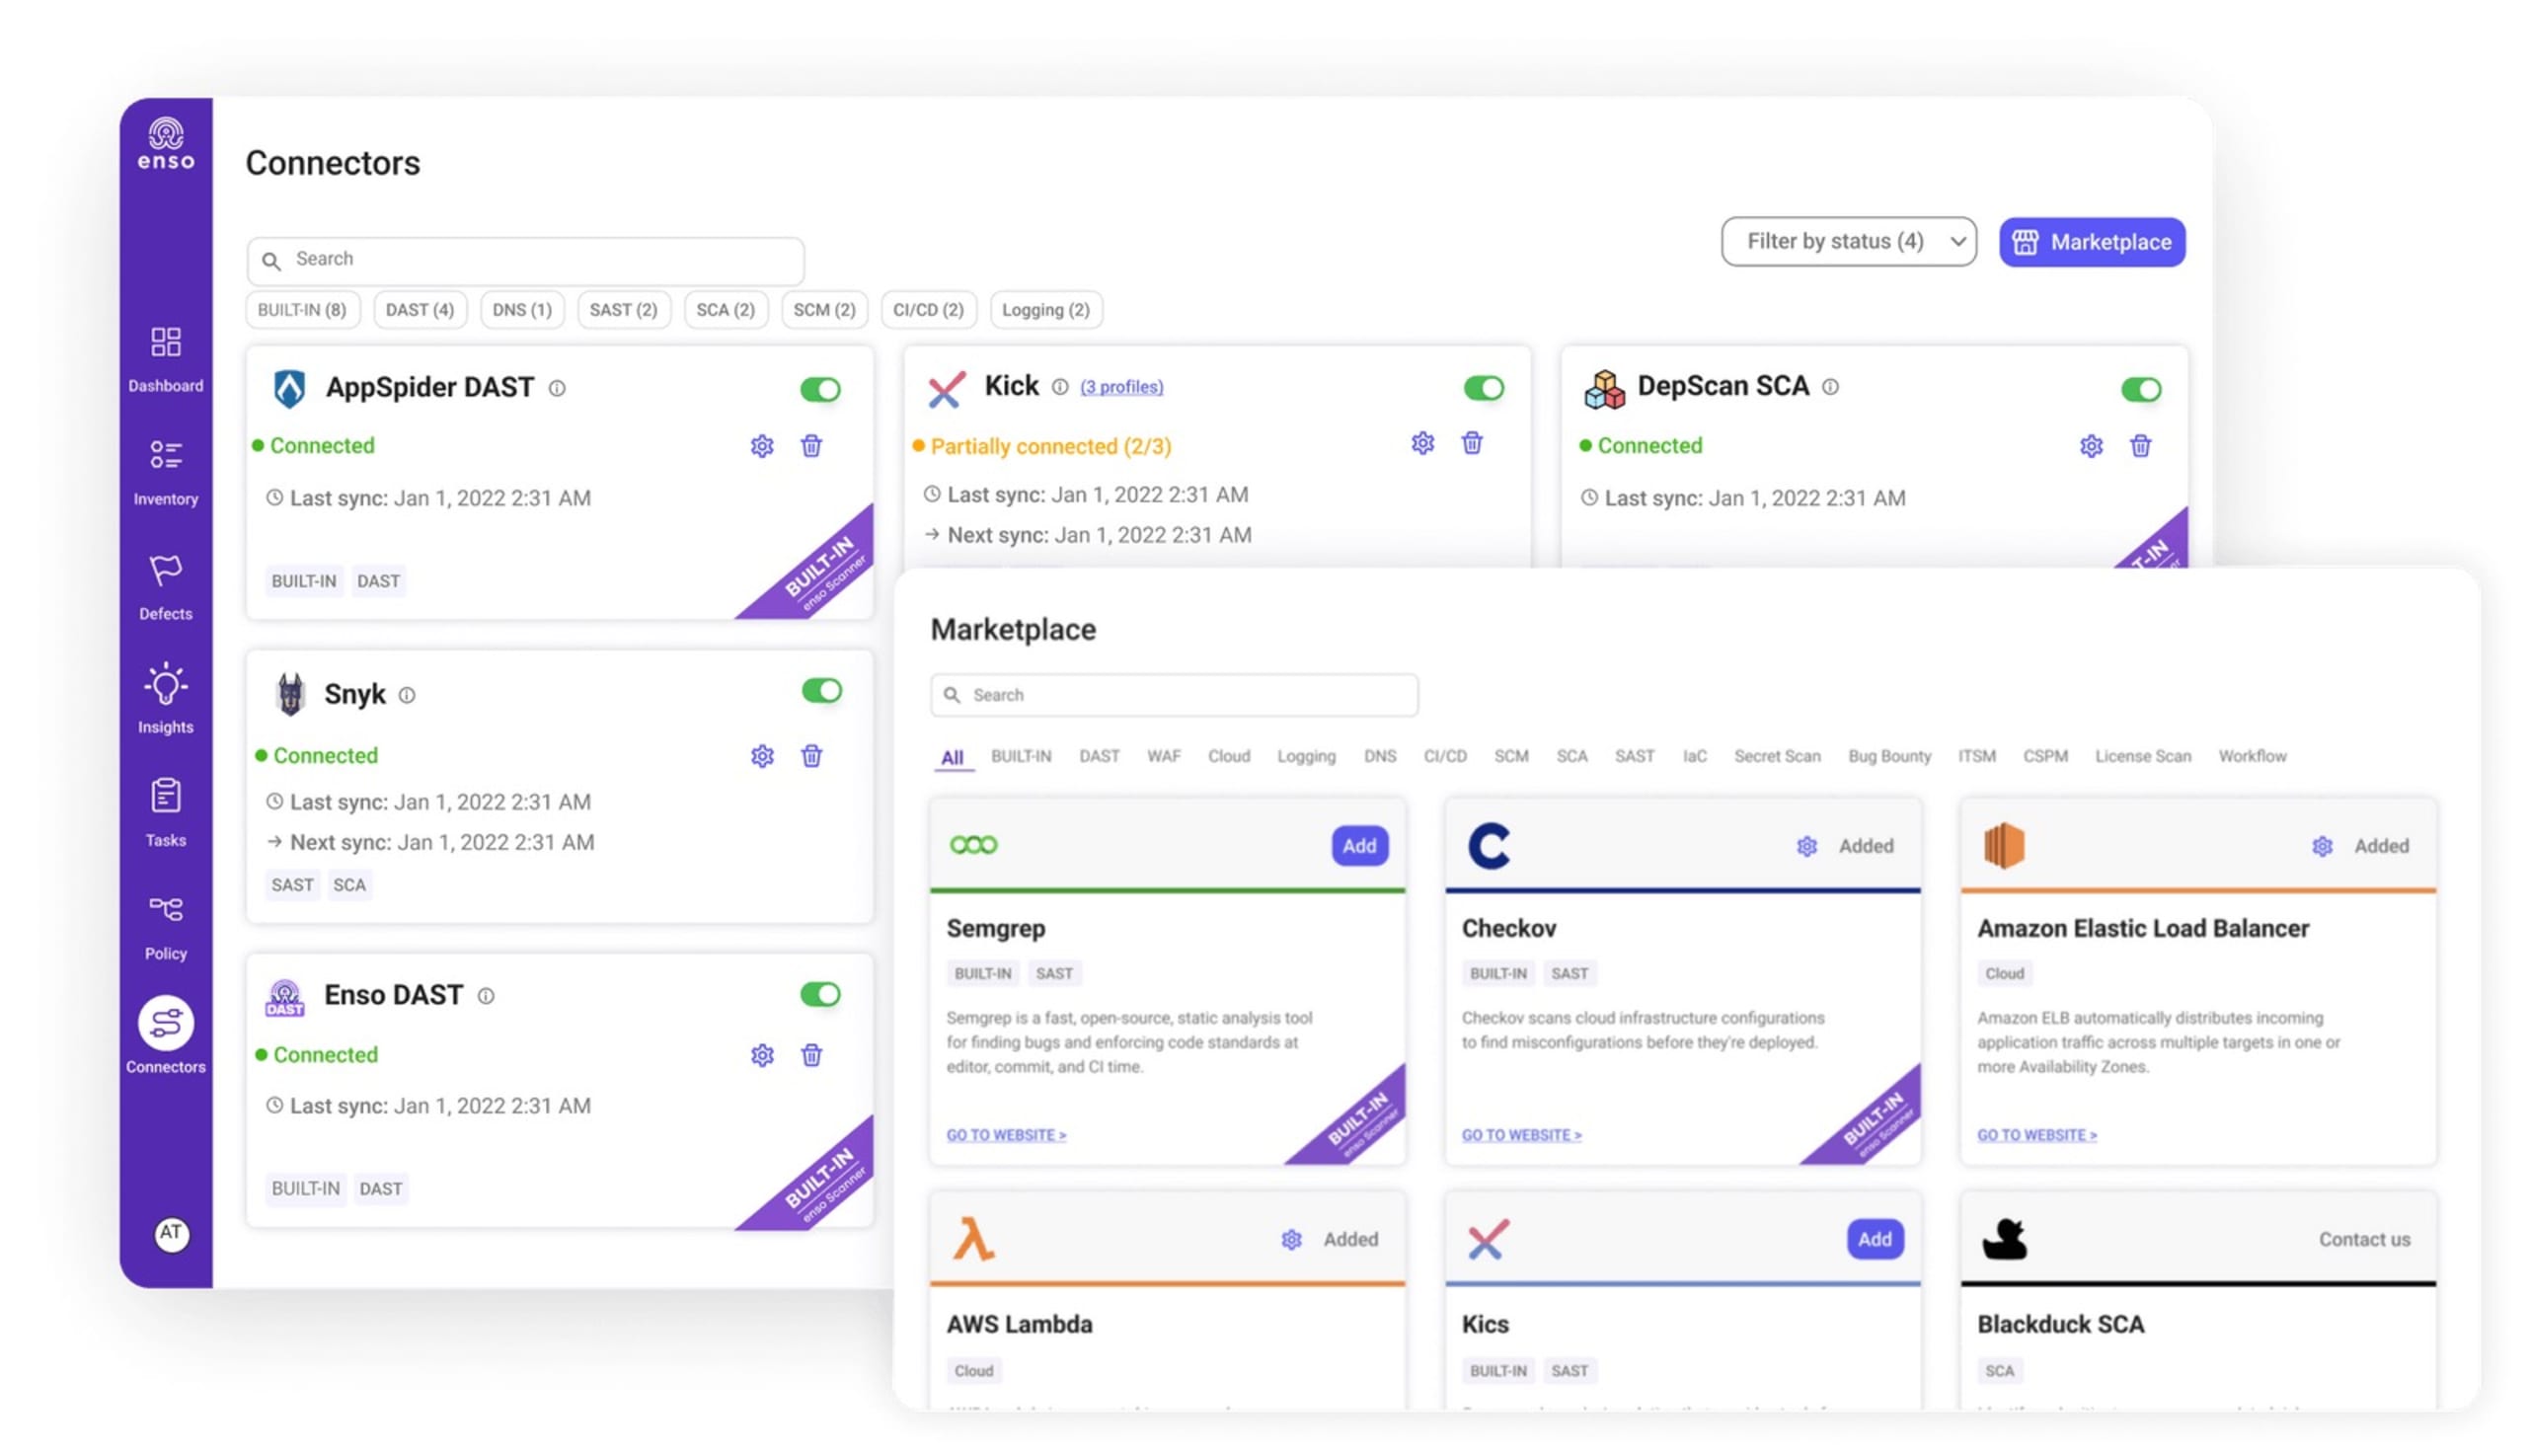
O ASPM pode consolidar uma grande quantidade de dados relacionados à segurança em um único painel acessível. Ele ajuda as organizações a priorizar e gerenciar os recursos de AppSec com eficiência. Assim, elas conseguem ter uma visão geral da segurança do software sem precisar vasculhar informações dispersas entre os diferentes grupos de P&D. Como um sentinela vigilante, o ASPM nunca tira os olhos das aplicações e garante que elas permaneçam protegidas contra possíveis violações de segurança em todas as etapas, da criação às operações diárias.
ASPM é muito mais do que jargão do setor ou palavra da moda em reuniões de alto escalão. É uma mudança de paradigma na forma como as equipes de segurança atuam. Em vez de usar termos de segurança para intimidar ou criar urgência, o ASPM oferece um plano estruturado e prático. Ele capacita profissionais de segurança a definir, implementar e gerenciar padrões de segurança de forma proativa. Com isso, o processo de desenvolvimento de software fica não só mais seguro, mas também mais eficiente, aproximando as equipes de desenvolvimento e segurança, que tantas vezes trabalham separadas.
Principais componentes do ASPM
Visibilidade em todo o ciclo de vida da aplicação
O ASPM oferece uma visão completa de cada ativo de software, do código à nuvem, integrando dados de ferramentas de segurança e ambientes de execução. Equipes de AppSec, desenvolvedores e líderes de negócios compartilham uma compreensão comum das aplicações e de sua importância para os negócios. Isso também permite entender em conjunto os riscos de segurança e, por fim, conduzir um programa de AppSec eficaz.
Governança e gerenciamento da cobertura de segurança
Com o ASPM, as equipes de AppSec podem definir os controles necessários para cada aplicação de acordo com sua importância para os negócios e seu perfil de ameaças. Também podem implementar políticas automatizadas para garantir que esses controles sejam aplicados de forma consistente e correta em todo o ambiente de aplicações da organização. Além disso, podem estabelecer limites de segurança para os desenvolvedores, garantindo que as ferramentas certas estejam disponíveis e orientando-os a evitar problemas no início do desenvolvimento, bem como a identificar e corrigir problemas graves assim que forem divulgados.
Priorização com base em riscos
A visibilidade das aplicações do código à nuvem, aliada à integração de dados adicionais do ambiente de execução e de controles, oferece à equipe de AppSec uma visão completa dos riscos de todas as aplicações. Com esses insights, o ASPM ajuda as equipes de AppSec a orientar os desenvolvedores e concentrar seus esforços nos poucos problemas que realmente importam.
Em parceria com a Enso, a Snyk agora oferece um centro de controle de ASPM que amplia a visibilidade das equipes de AppSec sobre os ativos, aumenta o controle sobre vulnerabilidades e disponibiliza ferramentas de governança para que seus programas reduzam os riscos com eficácia. Saiba mais na nossa página de soluções de ASPM.
Como o ASPM se encaixa no ciclo de vida da segurança de aplicações
Desenvolver software não é apenas escrever e implantar código. O processo tem todo um ciclo de vida: começa quando surge uma ideia e segue até o momento em que ela é usada ativamente. Em cada etapa, a segurança tem um papel fundamental.
Vamos analisar o ciclo de vida de desenvolvimento de software (SDLC) e entender como o gerenciamento da postura de segurança de aplicações (ASPM) se encaixa nesse processo.
Planejamento e análise: as equipes de segurança podem mapear os ativos planejados e identificar possíveis riscos desde o início. Também podem estabelecer os requisitos de segurança que o software deve atender.
Design: a segurança deve estar integrada ao design. Nesta etapa, você define práticas de programação segura, considera possíveis vulnerabilidades na arquitetura e nos ativos associados e planeja interações seguras com os usuários.
Implementação (ou programação): enquanto o código é escrito, ele deve ser analisado regularmente em busca de vulnerabilidades. As ferramentas de ASPM podem detectar problemas como criptografia fraca ou possíveis pontos de acesso não autorizado. O diferencial do ASPM é identificar ativos críticos para os negócios e priorizar as vulnerabilidades que os afetam.
Testes: além dos testes funcionais, os testes de segurança são essenciais. O ASPM pode ajudar a reunir dados de ferramentas específicas de teste de segurança e verificar se há vulnerabilidades em ativos críticos para os negócios que possam ter passado despercebidas durante a programação.
Como o ASPM torna as organizações mais seguras
Defesa proativa
Em vez de apenas encontrar vulnerabilidades, o ASPM se concentra em manter uma postura de segurança robusta. As soluções de ASPM monitoram as aplicações constantemente para garantir que sigam as melhores práticas de segurança. Em vez de esperar por auditorias ou análises periódicas, o ASPM monitora a segurança das aplicações em tempo real. Essa vigilância constante permite identificar e neutralizar possíveis ameaças antes que se tornem problemas maiores.
Por exemplo, imagine que uma equipe de desenvolvimento use sem querer uma biblioteca com vulnerabilidades conhecidas. Em um modelo reativo, essa vulnerabilidade talvez só fosse descoberta na próxima auditoria de segurança programada, que poderia acontecer semanas ou até meses depois. Com o ASPM, porém, o uso da biblioteca vulnerável pode ser sinalizado imediatamente, permitindo que a equipe a substitua ou aplique uma correção antes que ela se torne uma brecha explorável.
Redução da superfície de ataque
Ao identificar e corrigir vulnerabilidades ou configurações incorretas desde cedo, o ASPM permite agir assim que elas surgem. Essa resposta rápida reduz ao mínimo os possíveis pontos de entrada para invasores.
Considere uma aplicação em nuvem que, por causa de uma configuração incorreta, expõe um banco de dados publicamente. Em um ambiente tradicional, esse problema poderia passar despercebido até ocorrer uma violação ou uma verificação de segurança de rotina detectá-lo. Com o ASPM, a configuração incorreta é identificada assim que acontece, alertando as equipes responsáveis para que a corrijam e reduzindo o tempo em que o banco de dados fica exposto.
Decisões mais bem fundamentadas
O ASPM oferece aos responsáveis por decisões uma visão clara do cenário de segurança das aplicações, permitindo escolhas que levam os riscos em conta. Com uma compreensão clara desse cenário, as organizações podem mitigar riscos, priorizar correções e alocar recursos com mais eficiência. Não se trata apenas de identificar pontos fracos, mas de entender o contexto de segurança mais amplo, incluindo possíveis ameaças, a relevância e a criticidade das vulnerabilidades identificadas e as implicações das mudanças ou adições propostas para a aplicação.
Por exemplo, ao integrar um novo serviço de terceiros a uma aplicação, os responsáveis por decisões podem usar os insights do ASPM para entender as possíveis implicações de segurança. Se a ferramenta de ASPM indicar que o serviço já esteve envolvido em vários incidentes de segurança ou que sua integração ampliaria muito a superfície de ataque da aplicação, a organização poderá ponderar esses fatores em relação aos benefícios da integração e fazer uma escolha mais bem fundamentada, que leve os riscos em conta.
Eleve o nível da sua segurança com o ASPM
O gerenciamento da postura de segurança de aplicações (ASPM) é essencial, já que o software impulsiona a maioria das funções de negócios. Uma estratégia robusta de ASPM não apenas protege a empresa contra possíveis ameaças cibernéticas, mas também garante a continuidade das operações, fortalece a confiança dos clientes e ajuda a cumprir as exigências regulatórias. À medida que as ameaças evoluem, o ASPM se torna ainda mais importante para proteger as aplicações.
O ASPM é como um guarda-costas digital para todas as aplicações e softwares dos quais dependemos. Ele garante que tudo funcione sem problemas, mantém os invasores afastados e ajuda a cumprir as normas específicas de cada setor. À medida que o mundo digital cresce, o papel do ASPM na proteção das aplicações se torna cada vez mais essencial. O ASPM não é uma ferramenta usada em apenas uma etapa do SDLC: é um aliado constante que mantém a segurança como prioridade em todas elas.
Desbloqueie o DevSecOps com a Snyk
Supere a complexidade das aplicações e as alucinações de IA, promovendo a colaboração entre as equipes de desenvolvimento e segurança com insights da Snyk e da Accenture.