Avaliação de risco aprimorada com pontuações EPSS no Snyk

22 de maio de 2023
0 minutos de leituraO número e a complexidade das vulnerabilidades de software não param de crescer. A capacidade das equipes de desenvolvimento e segurança de avaliar o nível de ameaça representado por uma vulnerabilidade e priorizar os esforços de correção depende muito do acesso ao máximo de contexto possível sobre ela.
A Snyk sempre priorizou oferecer aos usuários as informações de segurança necessárias não apenas para identificar possíveis vulnerabilidades em seus aplicativos, mas também para priorizá-las e corrigi-las com o máximo de contexto possível. Por isso, temos o prazer de anunciar a inclusão do EPSS (Exploit Prediction Scoring System) nas informações de segurança do Snyk para vulnerabilidades do Snyk Open Source e do Snyk Container.
A partir de hoje, as informações do modelo EPSS mais recente (EPSS v3) estão disponíveis no Snyk Vulnerability Database e, ao longo do ano, serão disponibilizadas gradualmente em outros fluxos de trabalho do Snyk, como a interface do Snyk App, a API e os relatórios.
O que é EPSS?
O EPSS SIG (grupo de interesse especial), apoiado pela FIRST, foi criado oficialmente em 2020 com o objetivo de “ajudar os defensores de redes a priorizar melhor os esforços de correção de vulnerabilidades”. O problema identificado pelo grupo de pesquisadores voluntários e profissionais que gerenciam o projeto é que os padrões existentes no setor, como o CVSS, podem ser úteis para medir a gravidade de uma vulnerabilidade, mas são limitados na hora de avaliar a ameaça real que ela representa.
O que a pontuação EPSS indica?
O EPSS estima a probabilidade de uma vulnerabilidade ser explorada e atribui a ela uma pontuação de 0% a 100%. Quanto maior a pontuação, maior a probabilidade de a vulnerabilidade ser explorada no mundo real nos próximos 30 dias. O EPSS também contextualiza essa pontuação com um percentil, que indica a proporção de vulnerabilidades com pontuação igual ou inferior à dessa vulnerabilidade e, portanto, também mostra o nível de ameaça que ela representa.
As pontuações e os percentis do EPSS são gerados diariamente para todas as CVEs publicadas. Atualmente, é possível baixar as pontuações em um arquivo CSV por meio de uma solicitação HTTP direta na página de dados e estatísticas do EPSS. Também há uma API que pode ser usada para consumir os dados.
Como o EPSS se compara ao CVSS?
O Common Vulnerability Scoring System (CVSS) é uma estrutura criada para registrar as características de uma vulnerabilidade e gerar uma pontuação numérica que reflete sua gravidade (baixa, média, alta ou crítica).
As duas estruturas buscam ajudar as organizações a enfrentar o mesmo desafio: priorizar. Ambas são abertas, e seus dados estão disponíveis publicamente e sem custo. A principal diferença está na abordagem. Entender essa diferença é importante para saber se uma exclui a outra.
O CVSS busca oferecer uma medição padronizada da gravidade de uma vulnerabilidade com base em três grupos de métricas: base, temporal e ambiental. Essas métricas devem ser calculadas em conjunto, de forma sequencial, para gerar uma pontuação de 1 a 10, que determina o nível de gravidade atribuído à vulnerabilidade. Na prática, porém, como é complexo incluir as métricas temporais e ambientais no modelo, a maioria das organizações acaba usando apenas a pontuação base, que, como destaca a documentação do CVSS, não é suficiente para avaliar o risco real:
A pontuação base do CVSS deve ser complementada por uma análise contextual do ambiente e por atributos que podem mudar com o tempo, usando as métricas temporais e ambientais do CVSS. O ideal é adotar um sistema abrangente de avaliação de riscos, que considere mais fatores do que apenas a pontuação base do CVSS. Normalmente, esses sistemas também levam em conta fatores fora do escopo do CVSS, como exposição e ameaça.
Esse é o principal motivo pelo qual muitos analistas e profissionais de segurança não confiam plenamente no CVSS: eles entendem que é preciso usá-lo em conjunto com contexto e informações adicionais para compreender melhor o nível de risco representado por uma vulnerabilidade e priorizar os esforços de correção.
Como explicado acima, o EPSS foi criado para lidar com essa limitação da estrutura CVSS. Ele se baseia em um modelo de aprendizado de máquina orientado por dados, que combina informações atuais sobre ameaças do banco de dados CVE com dados de explorações reais obtidos de várias fontes para prever a probabilidade de uma ameaça se concretizar.
CVSS | EPSS | |
Mantenedor | FIRST | FIRST |
Intervalo de pontuação | 0–10 | 0%–100% |
Significado da pontuação | Gravidade de uma vulnerabilidade | Probabilidade de uma vulnerabilidade ser explorada nos próximos 30 dias |
Fontes de dados | Métricas base, temporais e ambientais calculadas para gerar a pontuação | Diversas fontes usadas para treinar um modelo baseado em aprendizado de máquina, incluindo dados históricos de vulnerabilidades e dados diários de exploração |
Atualizações | Versão mais recente: CVSS 3.1 (lançada em junho de 2019) | As pontuações são atualizadas diariamente por meio de um processo baseado em aprendizado de máquina. O próprio modelo é atualizado periodicamente. |
Como o EPSS funciona?
O EPSS usa um modelo de aprendizado de máquina para gerar a pontuação. Para treinar esse modelo, o EPSS coleta dados de várias fontes, incluindo informações sobre vulnerabilidades conhecidas, explorações associadas e outros fatores que podem influenciar a possibilidade de exploração. Entre as fontes estão a lista MITRE CVE, o NVD (National Vulnerability Database) e diversos feeds de inteligência sobre ameaças, como Metasploit e ExploitDB.
Esses dados são combinados para treinar o modelo de previsão do EPSS e garantir que ele consiga prever com precisão a probabilidade de exploração de vulnerabilidades novas, ainda não identificadas. À medida que novos dados sobre vulnerabilidades e explorações ficam disponíveis, o modelo é atualizado para manter sua precisão e relevância.
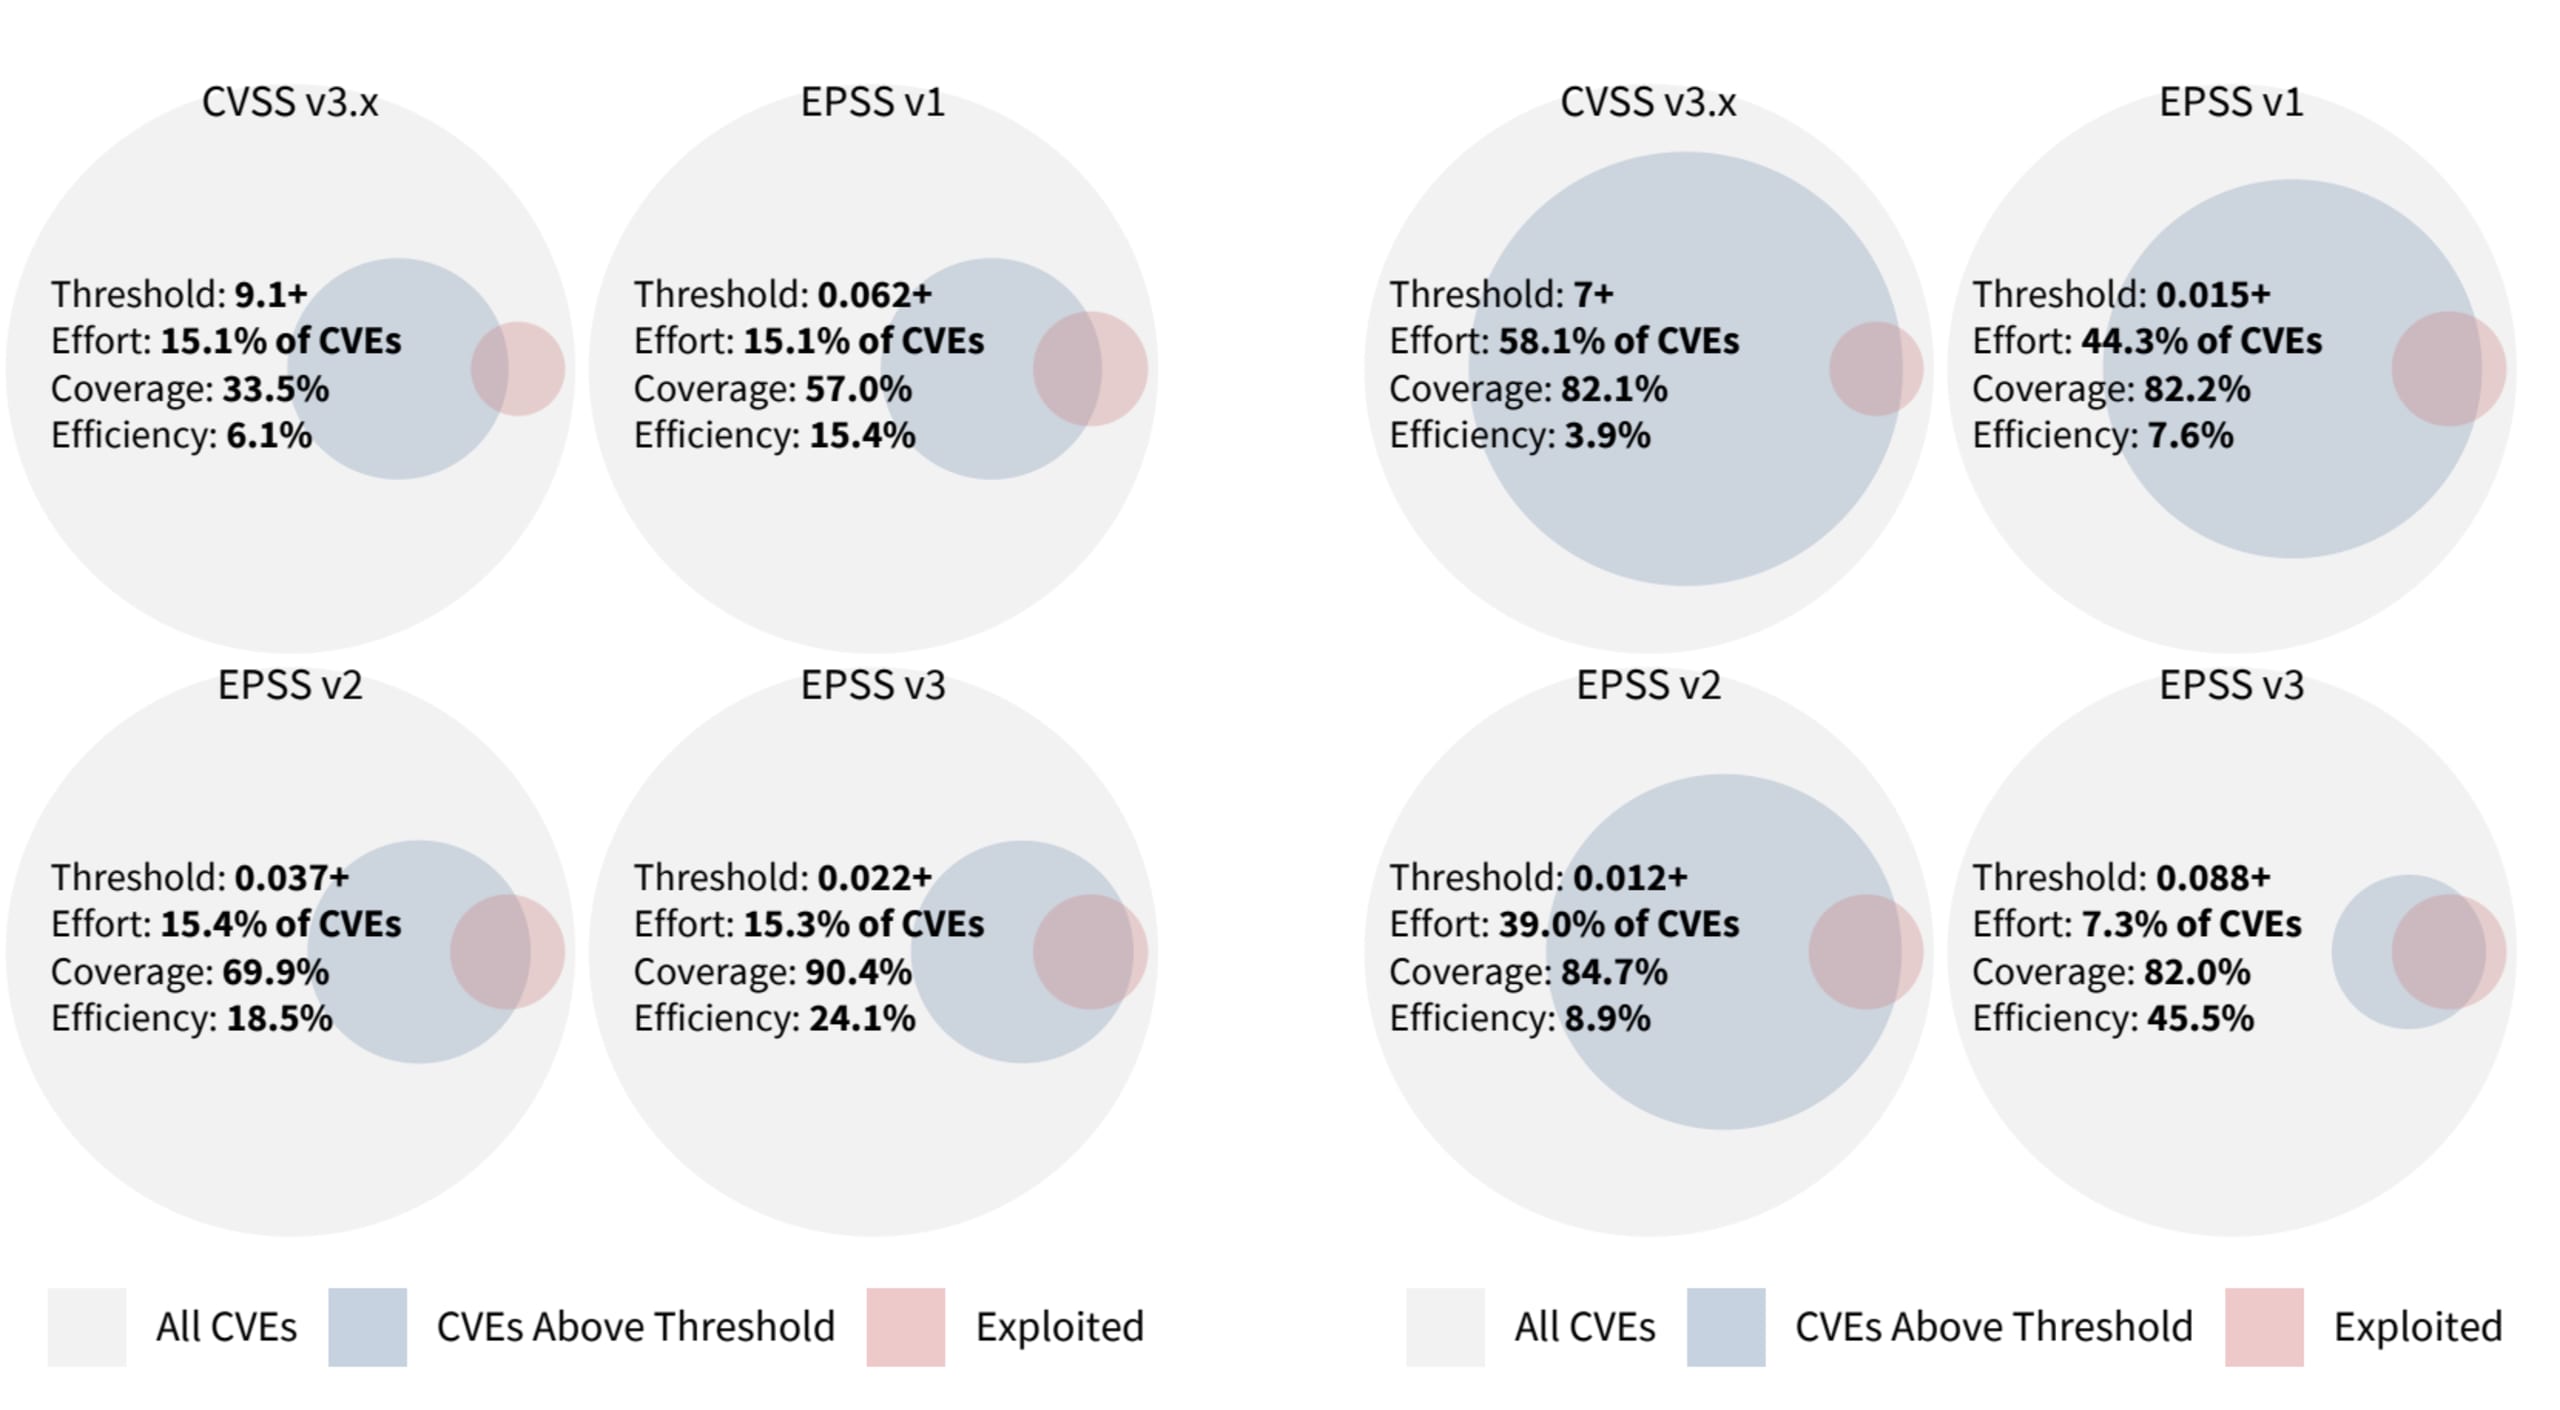
A primeira versão do modelo foi lançada em 2021, e a atualização mais recente do EPSS saiu em março de 2023 (EPSS v3 ou v2023.03.01). O modelo mais recente oferece resultados de previsão expressivos com mais eficiência.
Usando o EPSS com o Snyk
Como mencionado acima, as pontuações EPSS foram adicionadas às vulnerabilidades de código aberto listadas no Snyk Intel Vulnerability Database. Ao consultar uma CVE específica, a pontuação EPSS aparece na caixa Threat Intelligence, à direita da página:

Como mostra o exemplo acima, além de exibir a principal medida do EPSS — a probabilidade (0,04% neste caso) —, o Snyk também mostra o percentil (6º percentil), que indica a probabilidade em relação a todas as outras pontuações.
Se você estiver criando um aplicativo com base na Snyk CLI, também poderá ver as pontuações EPSS ao consultar as vulnerabilidades em um arquivo JSON.
Rumo a um modelo mais abrangente de avaliação de riscos
O EPSS estima a probabilidade de uma vulnerabilidade ser explorada. Mas, além de entender o que é o EPSS, também é importante entender o que ele não é.
O EPSS não considera fatores ambientais adicionais nem estima o impacto de uma vulnerabilidade caso ela seja explorada. Portanto, como afirma o próprio EPSS SIG, “ele não é, e não deve ser tratado como, uma visão completa do risco”. Vale destacar também que, embora o EPSS SIG tenha feito um ótimo trabalho ao documentar o projeto, o modelo em si não é totalmente transparente, o que dificulta uma avaliação mais detalhada. Ainda assim, o EPSS pode e deve ser um dos fatores considerados na avaliação do risco representado por uma vulnerabilidade e na priorização. Por isso, decidimos incluí-lo gradualmente em nossos dados de vulnerabilidades.
A Snyk está desenvolvendo um novo modelo de avaliação de riscos, muito mais detalhado e abrangente. Ele incluirá o CVSS e o EPSS, além de uma longa lista de fatores contextuais adicionais. Em conjunto, esses fatores ajudarão a indicar a probabilidade de uma vulnerabilidade ser explorada e o impacto caso isso aconteça, oferecendo uma abordagem mais abrangente e baseada em riscos para a priorização e o gerenciamento de problemas.
Acompanhe as novidades!
Adorado por desenvolvedores. Confiável para a segurança.
As ferramentas da Snyk, pensadas para desenvolvedores, oferecem segurança integrada e automatizada para atender às suas necessidades de governança e conformidade.