Do hype à confiança: construindo as bases para o desenvolvimento seguro de IA


21 de julho de 2025
0 minutos de leituraA IA generativa e a IA agentiva estão mudando tudo: de quem escreve software a como definimos uma arquitetura segura. No recente evento Lighthouse da Snyk em Nova York, líderes das áreas de nuvem, segurança e desenvolvimento se reuniram para responder a uma pergunta essencial: como avançar rápido com IA sem comprometer a confiança? A resposta? Comece com visibilidade, incorpore a segurança desde a concepção e nunca perca de vista as pessoas por trás do código.
A verdadeira mudança: a IA não é apenas um conjunto de ferramentas. É um modelo de negócios.
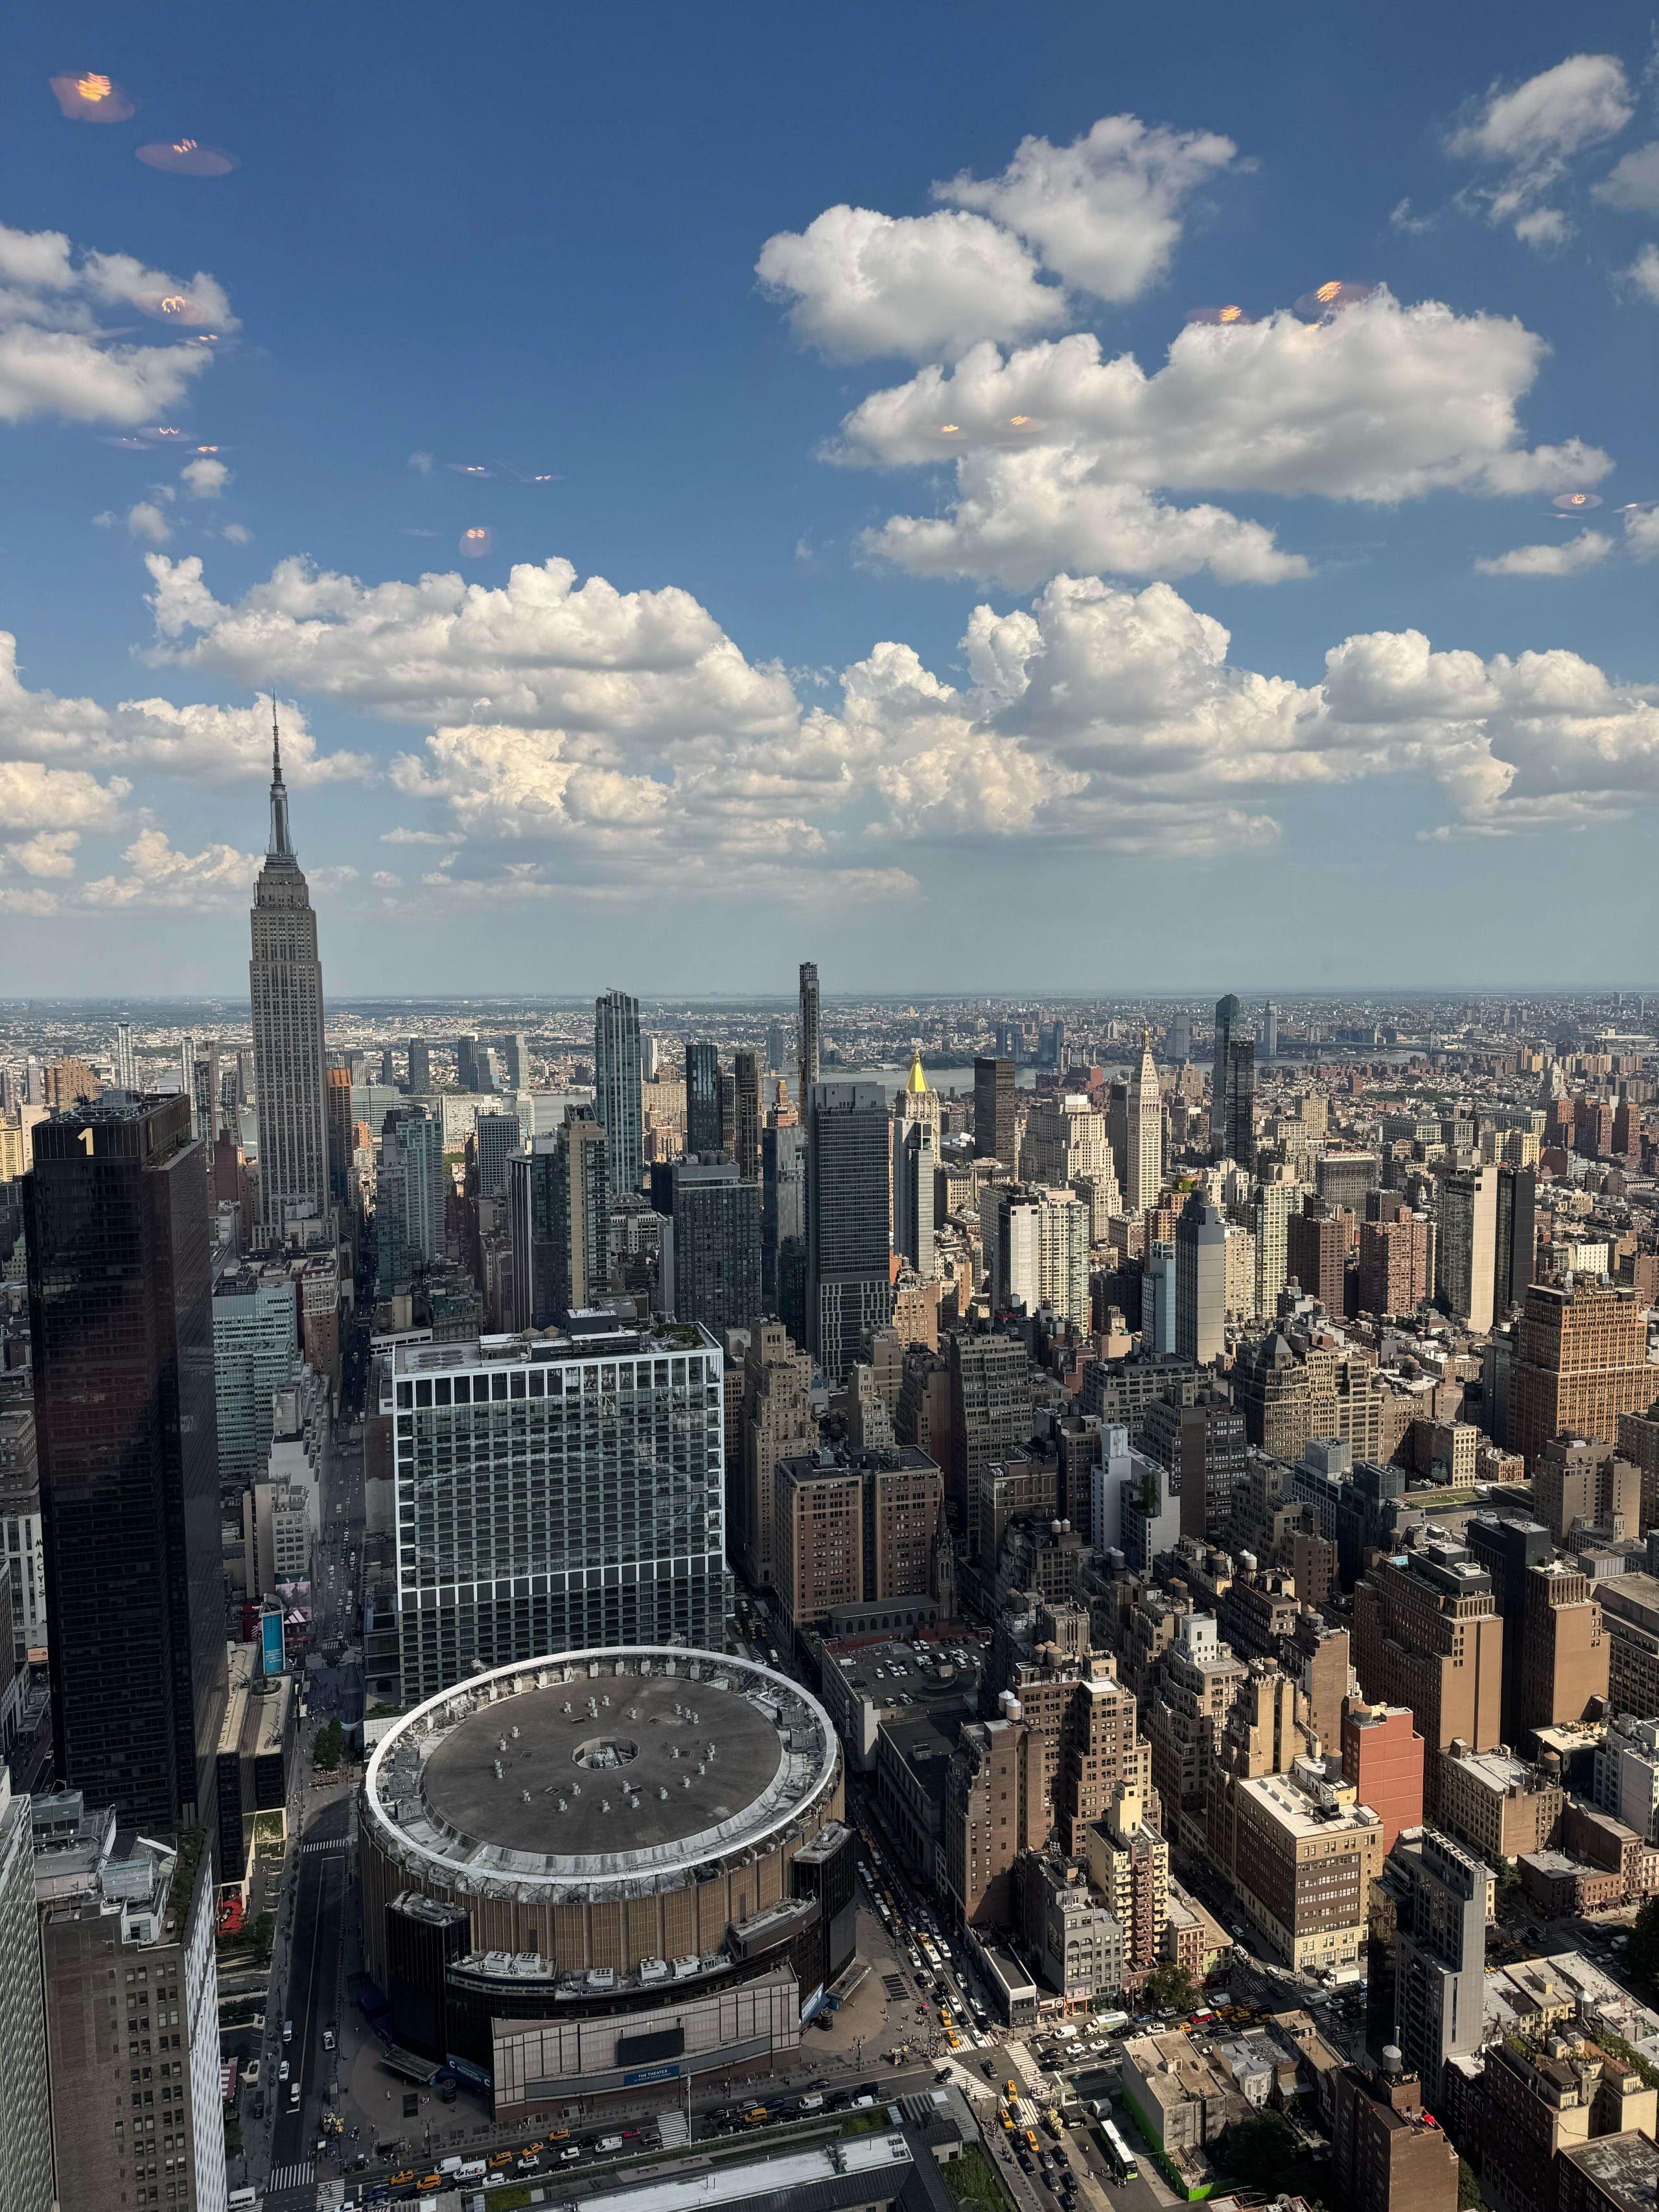
Realizado no escritório da Accenture em Manhattan, com um horizonte tão arrojado quanto a conversa, esse encontro exclusivo para convidados parecia menos um evento de tecnologia e mais uma cúpula de lideranças. Profissionais de todo o setor, incluindo CISOs, engenheiros de plataforma e líderes de desenvolvimento, compartilharam como a IA está reformulando não só suas pilhas tecnológicas, mas também seus organogramas, fluxos de trabalho e conversas na sala da diretoria.
Uma ideia ficou clara: a segurança de IA não é opcional. É fundamental.
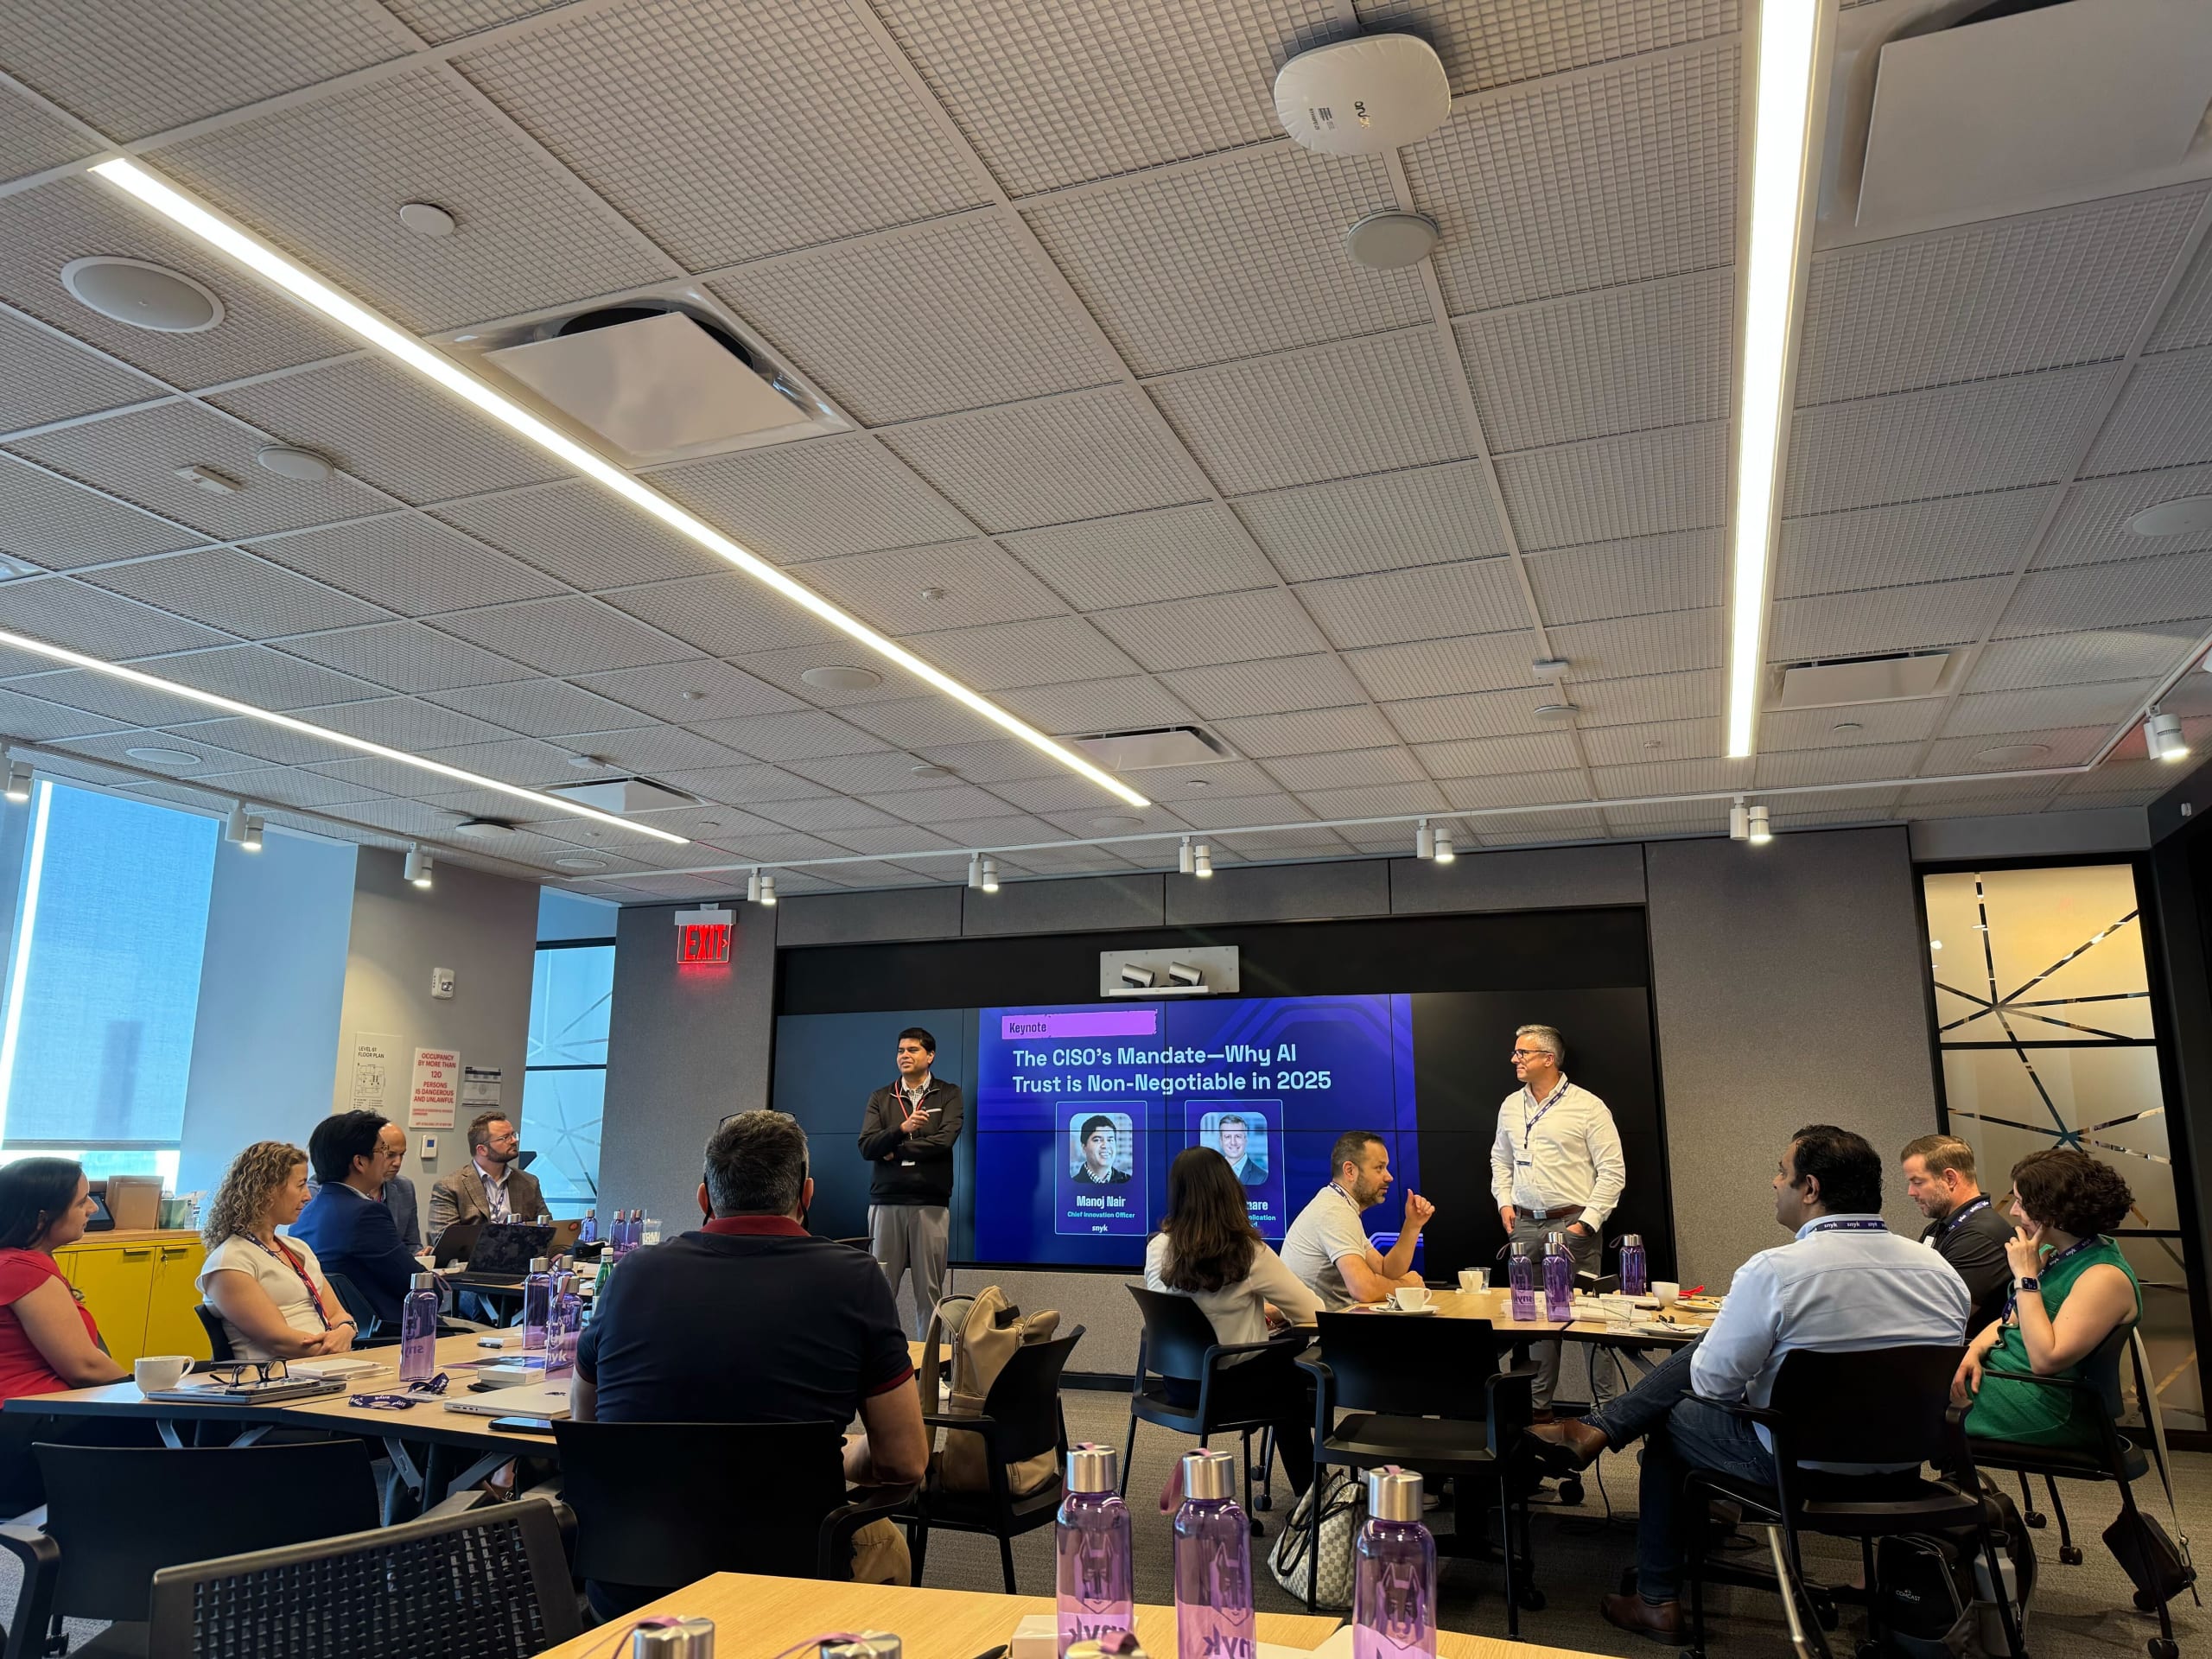
Manoj Nair, diretor de Inovação da Snyk, destacou alguns dos desafios do código gerado por IA: assistentes de programação com IA, treinados com bases de código existentes, podem perpetuar práticas ruins e introduzir vulnerabilidades. Um cliente relatou que as vulnerabilidades dobraram em um grupo que usava o Copilot.
Como observou John Delmare, diretor-geral da Accenture: “A IA deve ser tratada como uma transformação dos negócios. E a segurança precisa fazer parte dela desde o início.” Se sua organização não estiver incorporando a confiança às operações hoje, em breve ficará para trás.
Confiança em IA: a nova base para inovar com segurança
Esqueça o código estático e os mecanismos baseados em regras. Os aplicativos nativos de IA chegaram e não se comportam como o software a que estamos acostumados. Eles geram, raciocinam, reagem e interagem com os usuários em tempo real.
Em resumo: não há confiança em IA sem segurança de IA. E não há segurança de IA sem preparo para IA.
Esse preparo começa com uma abordagem que vai da esquerda à direita, abrangendo tudo, desde red teaming de LLMs e AI BOMs até fuzzing em tempo de execução de agentes autônomos.
É aí que entra o preparo para IA: não como uma lista de verificação pontual, mas como uma mudança contínua de postura em direção à visibilidade, à responsabilidade e a medidas de proteção constantes.
Mas a conversa não foi apenas técnica.
Hoje, qualquer pessoa pode criar um aplicativo. Isso muda tudo.
Se alguém insere um prompt no ChatGPT para gerar a lógica de um fluxo de trabalho, adivinhe: essa pessoa está criando um aplicativo.
No evento Lighthouse de Nova York, a sala fervilhava com discussões sobre essa mudança. Exploramos diferentes aspectos de como a democratização da criação de software exige que a responsabilidade pela segurança também seja democratizada.
Isso significa que a modelagem de ameaças não é mais uma tarefa exclusiva de engenheiros. Equipes jurídicas, lideranças de produto e, sim, profissionais de segurança precisam se alinhar em torno dos riscos específicos de sistemas agentivos, resultados probabilísticos e cadeias de ferramentas ocultas.
Isto não é DevSecOps 2.0. É segurança nativa de IA. Essa é a nova realidade.
Potencialize o DevSecOps com medidas de proteção, não com obstáculos
É claro que a onda da IA não traz apenas riscos: ela também impulsiona avanços. As equipes compartilharam como usam a IA generativa para acelerar a geração de código, ampliar a documentação e até sugerir correções de vulnerabilidades. Mas todos concordaram em uma coisa.
Velocidade só é uma vantagem quando há segurança.
Por isso, incorporar a confiança em IA às operações exige mais do que verificações estáticas. Significa criar medidas de proteção que cubram todo o ciclo de vida de desenvolvimento de software (SDLC) de IA. Significa entender onde os modelos estão, com o que interagem e como seus comportamentos evoluem em produção.
Porque nenhuma equipe quer descobrir que seu chatbot está oferecendo descontos enormes em passagens aéreas ou brindes sem autorização.
A cultura é o fator multiplicador oculto
Ao longo do dia, uma palavra sempre voltava à conversa: cultura.
Sim, você precisa de análise. Sim, precisa de observabilidade. Mas, acima de tudo, precisa de responsabilidade compartilhada em toda a organização, entre as equipes de desenvolvimento, plataforma, segurança e negócios.
As equipes de segurança precisam atuar como educadoras, facilitadoras e criadoras de políticas para uma nova onda de inovação nativa de IA.
A confiança em IA depende da confiança na equipe.
E talvez tenha sido isso que tornou tão especial essa conversa do Lighthouse. Não apenas os insights, mas também a abertura: a disposição para explorar, admitir incertezas e colaborar para criar algo melhor.
E agora? De Nova York ao Vale do Silício
O evento de Nova York foi só o começo. A próxima parada é o Lighthouse Silicon Valley, onde continuaremos explorando como o desenvolvimento seguro de IA gera valor real para os negócios. Da arquitetura à cultura, está claro que o futuro do software é nativo de IA e construído sobre a confiança.
Se você está se preparando para esse futuro, adoraríamos ouvir você. Venha nos encontrar na Bay Area na próxima semana.
Para concluir: a confiança em IA começa com a Snyk
Saímos de Nova York com uma convicção em comum: proteger a IA não é uma missão secundária. É o evento principal.
Seja incorporando LLMs à sua pilha tecnológica ou repensando seus fluxos de trabalho com agentes, uma coisa é clara: não dá para acrescentar confiança depois. Ela precisa fazer parte desde o início.
É por isso que, na Snyk, estamos criando a AI Trust Platform:
Para dar às equipes visibilidade sobre os ativos de IA
Para trocar a correria para apagar incêndios pela prevenção
Para ampliar a segurança no mesmo ritmo da velocidade
Porque, quando o software pensa por conta própria, a segurança precisa pensar à frente.
EVENTO LIGHTHOUSE DO SILICON VALLEY
Acelerando a confiança em IA
Explore os desafios e as oportunidades de segurança que surgem na interseção entre IA, desenvolvimento de software e governança.


