Encontre e corrija vulnerabilidades em repositórios de contêineres do Artifactory

8 de fevereiro de 2020
0 minutos de leituraTemos o prazer de anunciar que agora você pode verificar imagens de contêiner armazenadas no JFrog Artifactory com o Snyk Container. O Snyk Container ajuda você a encontrar e corrigir vulnerabilidades nas imagens de contêiner e se integra ao Artifactory como um registro de contêineres, permitindo importar seus projetos e monitorar vulnerabilidades nos contêineres, conforme explicado em nossa documentação de gerenciamento de vulnerabilidades em contêineres. O Snyk verifica os projetos importados em busca de vulnerabilidades de segurança conhecidas, com uma frequência definida por você. A integração com o Artifactory está disponível nos planos Pro e Enterprise.
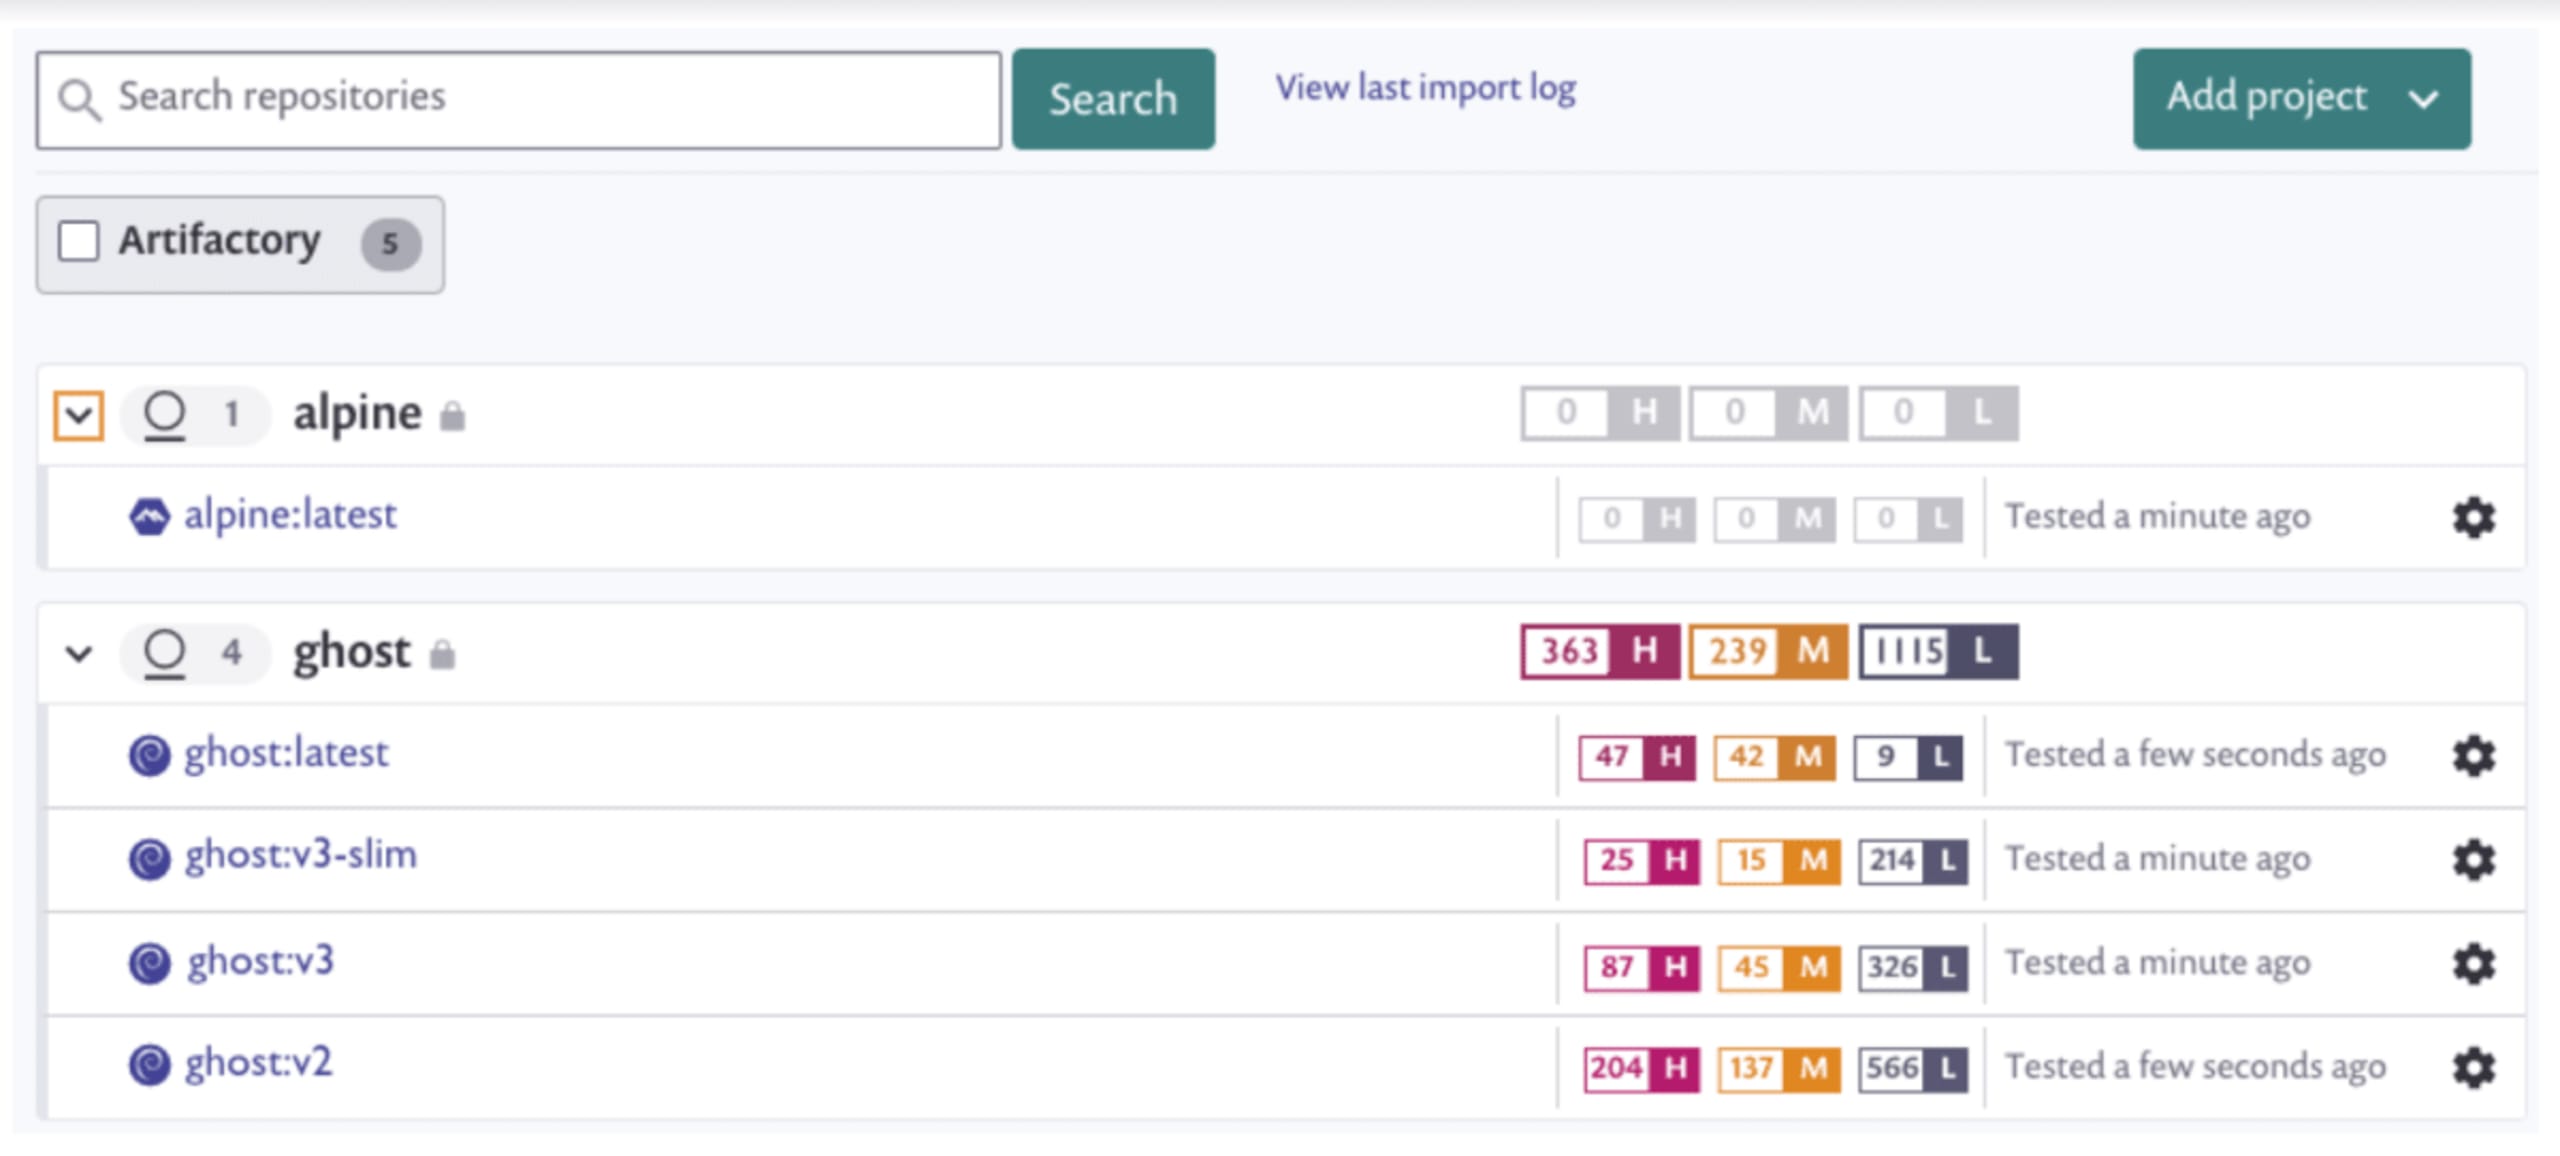
O Snyk Container oferece recomendações para atualizar imagens-base, ajudando você a otimizar rapidamente a criação dos seus contêineres. O produto também conta com recursos de identificação de camadas, para que você possa concentrar seus esforços nas linhas problemáticas do Dockerfile.
Otimize as imagens-base
O Snyk ajuda você a identificar e escolher imagens-base alternativas para reduzir o número total de vulnerabilidades nas imagens dos seus contêineres. Muitas vezes, há várias alternativas de imagem-base disponíveis, especialmente para imagens oficiais populares do Docker. O Snyk Container identifica a imagem-base que você está usando e recomenda atualizações com menos vulnerabilidades.
Veja a seguir as recomendações de imagem-base para a imagem `node:10.4.0`:
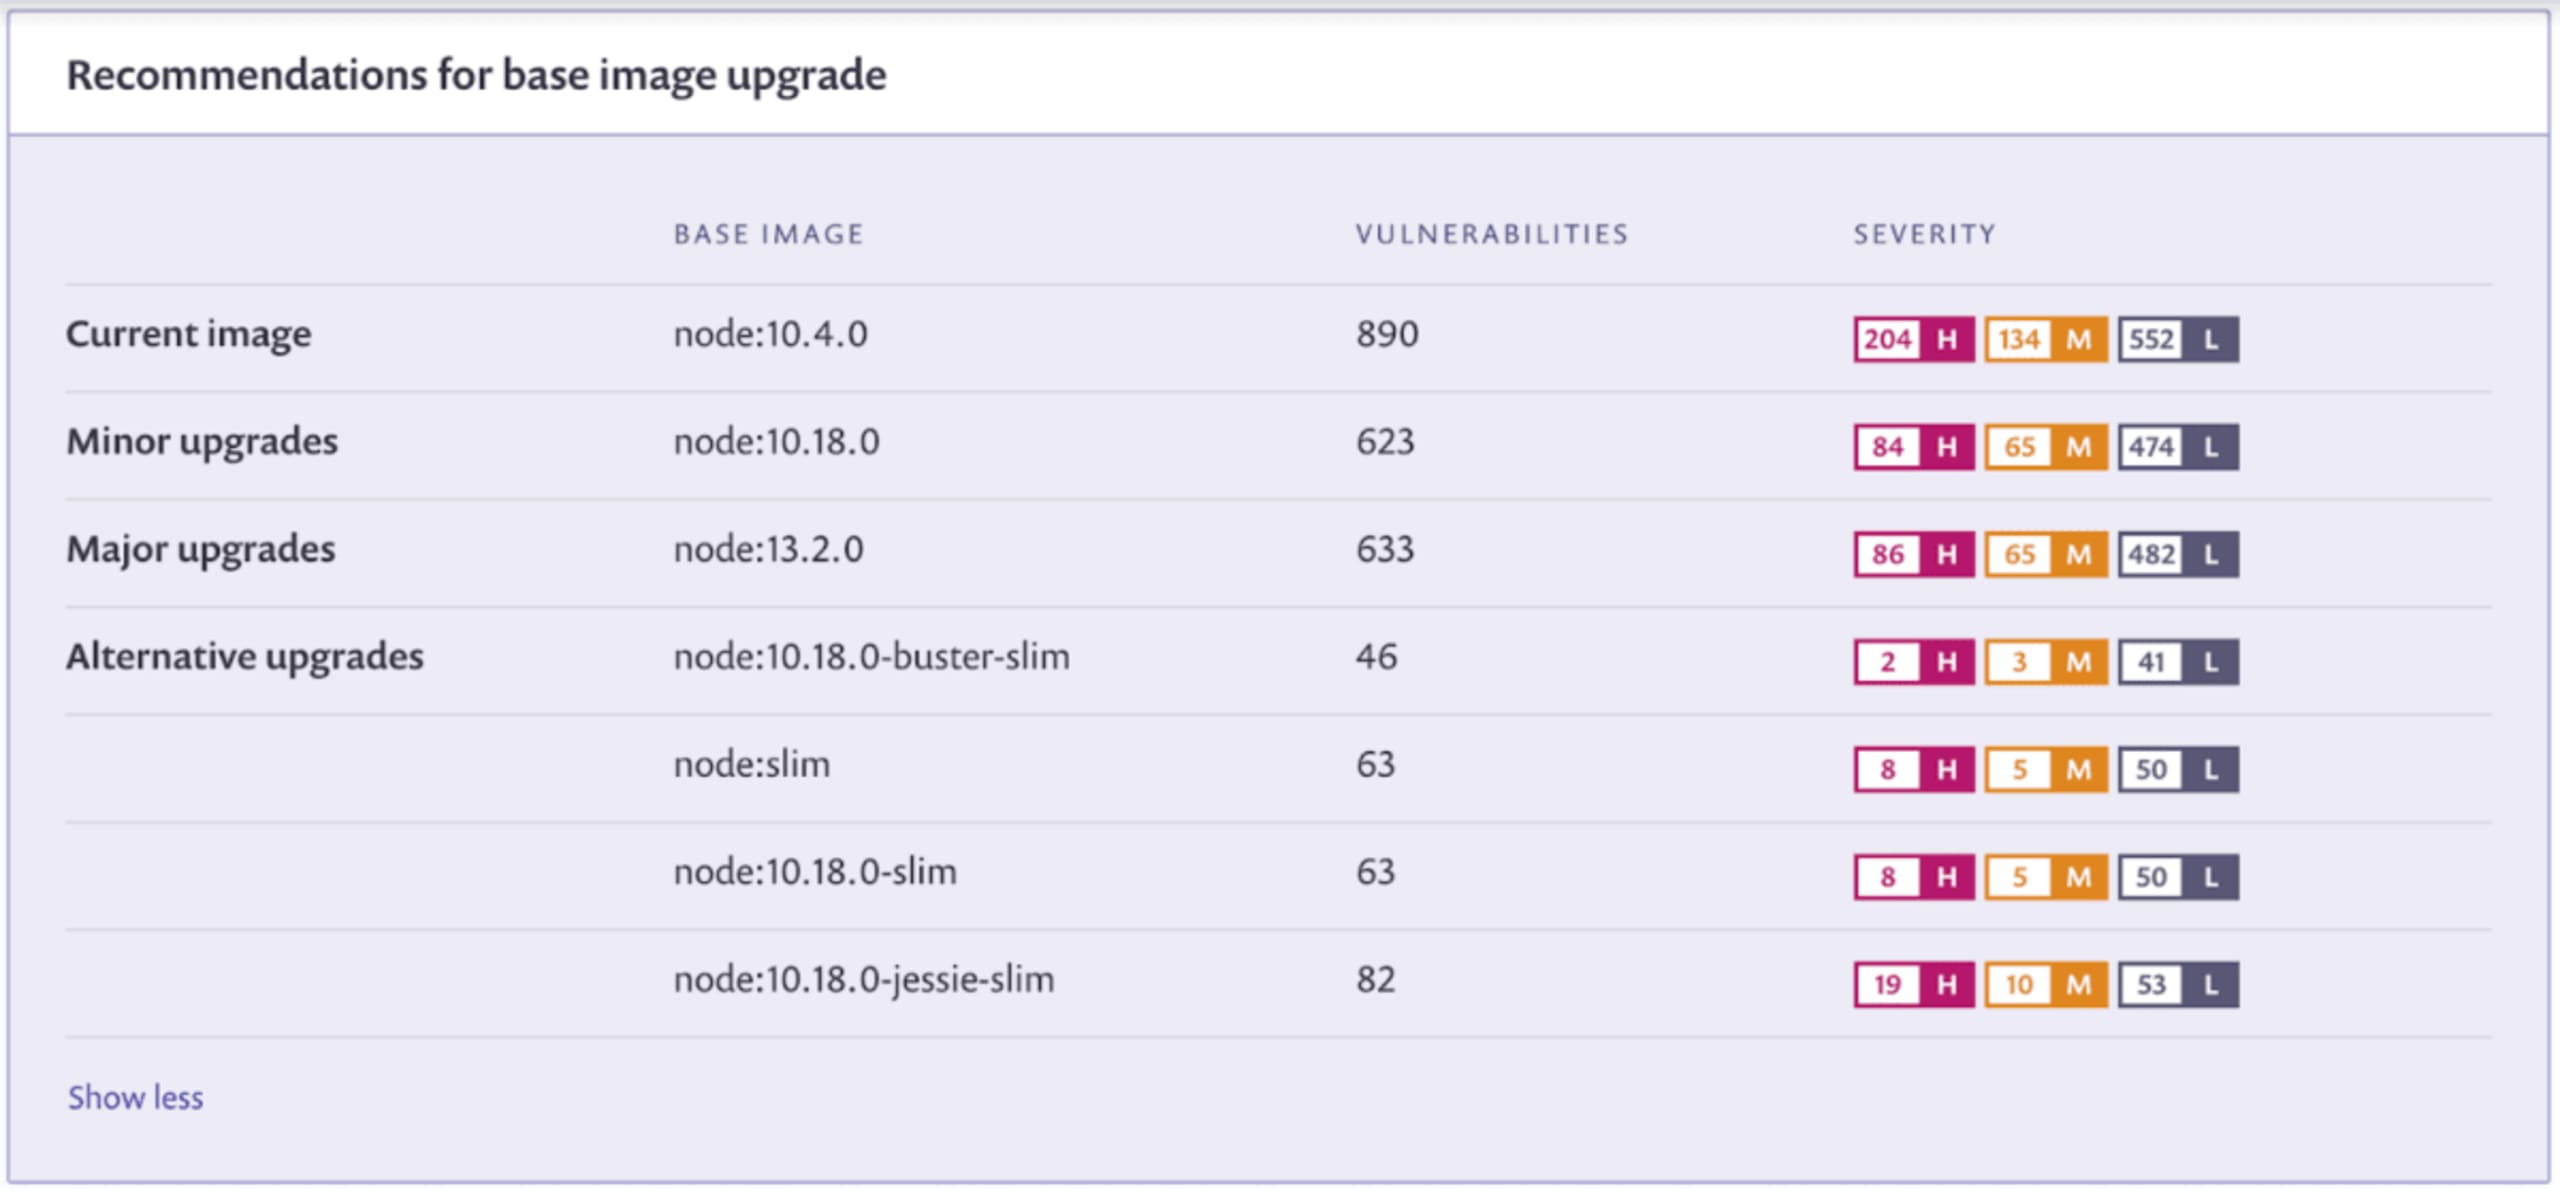
O Snyk Container apresenta diferentes recomendações com base no seu projeto, para que você decida como corrigir as vulnerabilidades:
Atualizações menores — a ideia é que atualizações menores sejam mais rápidas e fáceis de aplicar e tenham menos chances de interromper a compilação. Essas recomendações permitem manter as mesmas versões principais do framework (Node, neste exemplo) e a mesma distribuição do sistema operacional.
Atualizações principais — exigem a migração para uma versão principal mais recente do framework ou para outra distribuição do sistema operacional.
Atualizações alternativas — sugerem outras imagens que podem ser usadas no lugar da atual, mas que podem alterar tanto o framework quanto a distribuição. Embora essas alternativas possam reduzir bastante o número de vulnerabilidades, como no exemplo acima, talvez seja necessário fazer mais testes e avaliações para garantir que elas não afetem seu código.
Identifique instruções problemáticas no Dockerfile
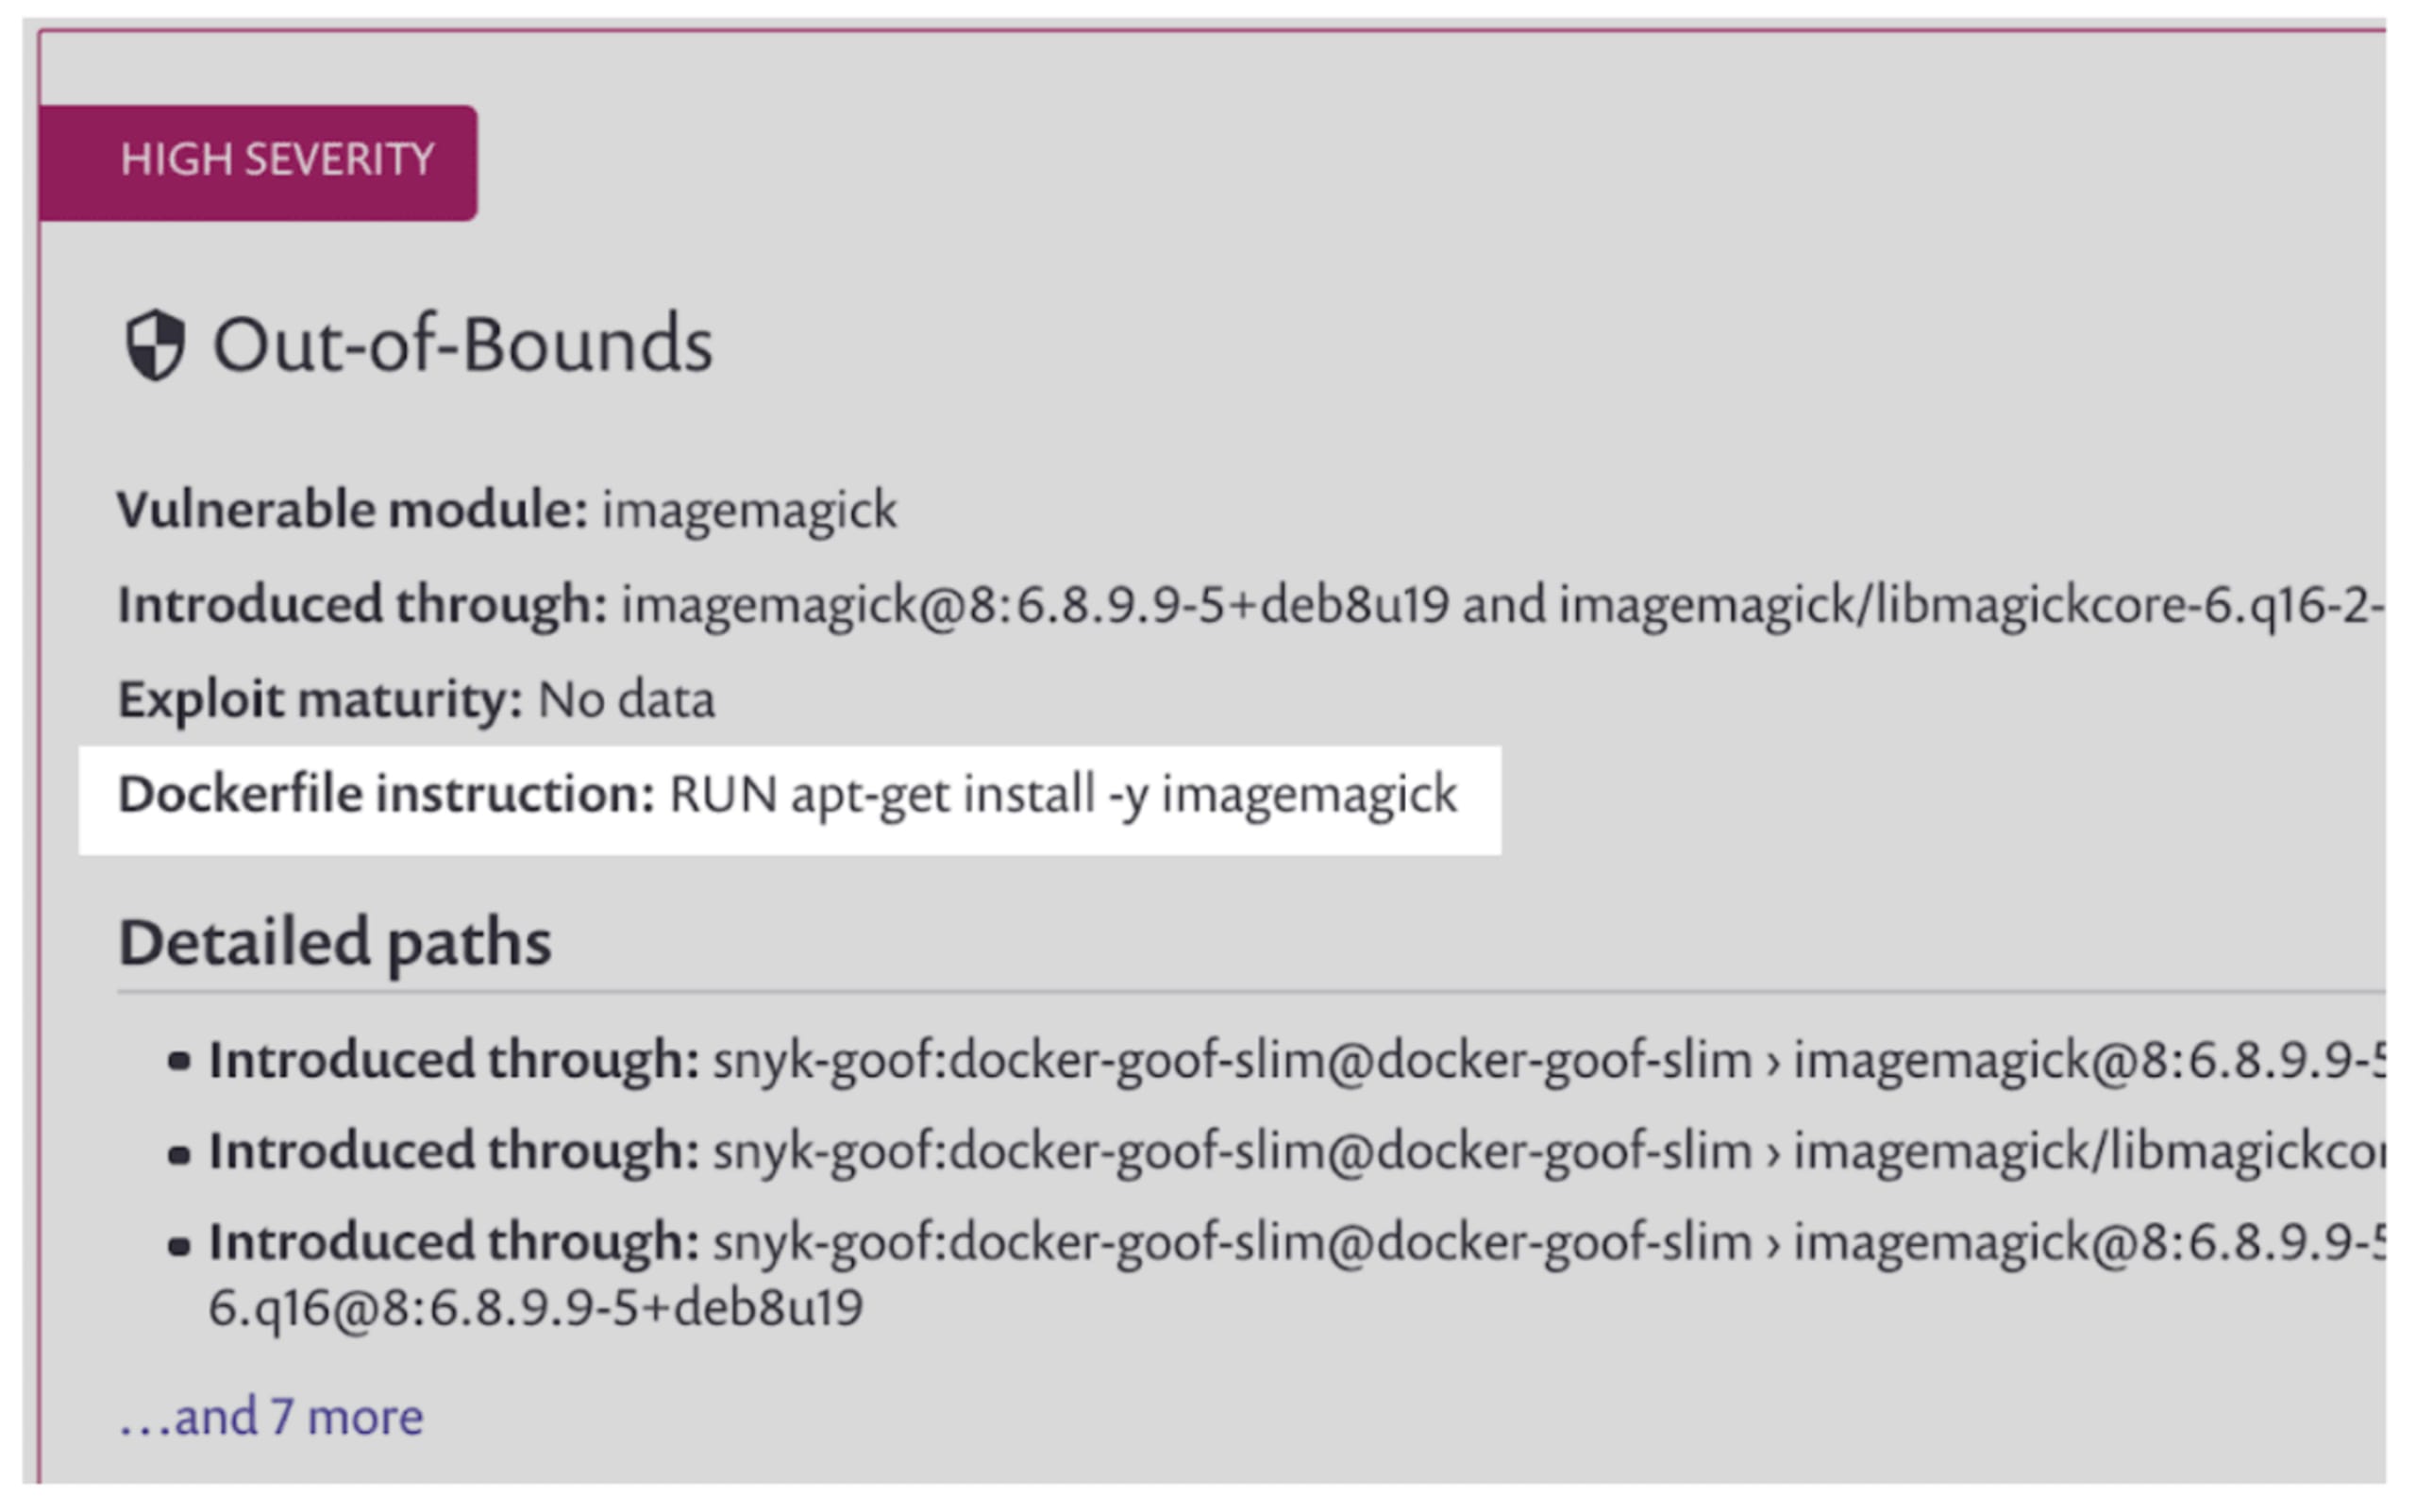
O Snyk Container também ajuda você a descobrir onde pode estar introduzindo vulnerabilidades nos contêineres. Para isso, analisa as instruções do Dockerfile e identifica os caminhos específicos pelos quais as vulnerabilidades são introduzidas. Use essas informações para decidir se deve instalar pacotes mais recentes ou, quando possível, otimizar ainda mais a imagem do contêiner removendo instruções.
Na imagem abaixo, por exemplo, você pode ver uma vulnerabilidade introduzida no Dockerfile pela instrução `RUN apt-get install -y imagemagick`. Com essas informações, você pode avaliar se realmente precisa do `imagemagick` nesse contêiner. Se precisar, instale uma versão mais recente para corrigir a vulnerabilidade.
Snyk Container e JFrog Artifactory: verificação centralizada de vulnerabilidades em código e contêineres
A integração do Snyk com o Artifactory ajuda você a encontrar e corrigir vulnerabilidades tanto nas dependências de código aberto quanto nas imagens de contêiner, diretamente nos repositórios do Artifactory. Mais do que apenas informar o número de vulnerabilidades, o Snyk Container agiliza a correção de vulnerabilidades em contêineres com opções de correção recomendadas e detalhes priorizados sobre as vulnerabilidades.
Como começar
A integração com o JFrog Artifactory já está disponível nos planos Snyk Pro e Enterprise e funciona com repositórios Artifactory locais e na nuvem. É fácil começar. Para verificar as imagens dos seus contêineres, basta configurar as informações da integração no console do aplicativo Snyk. Depois, você estará pronto para encontrar e corrigir vulnerabilidades nas imagens dos seus contêineres.
O Snyk estará na KubeCon EU, de 30 de março a 2 de abril, e alguns integrantes da equipe participarão de apresentações:
Hayley Denbraver fará uma palestra sobre segurança de Helm Charts, Territórios inexplorados:__descobrindo vulnerabilidades em Helm Charts públicos, no dia 1º de abril, às 10h55.
Gareth Rushgrove também participará do painel Kubernetes e segurança nativa da nuvem: um panorama geral, no dia 1º de abril, às 14h55.
Esperamos encontrar você por lá! Mantenha-se seguro!
Segurança de contêineres que prioriza os desenvolvedores
O Snyk encontra e corrige automaticamente vulnerabilidades em imagens de contêiner e workloads do Kubernetes.