Conteúdo aprimorado no banco de dados público de vulnerabilidades da Snyk

Dan Mckean
8 de abril de 2019
0 minutos de leituraNa Snyk, nosso foco é a segurança, especialmente em tornar o software de código aberto mais seguro. Como também usamos software de código aberto, queremos contribuir com a comunidade sempre que possível e ampliar o acesso de todos às informações sobre bibliotecas de código aberto, sejam usuários da Snyk ou não.
Nosso banco de dados de vulnerabilidades público é um exemplo disso e passou por melhorias recentemente, tornando-se ainda mais útil para reforçar a segurança.
Detalhamento completo das versões
Primeiro, adicionamos a cada página de pacote uma tabela com todas as versões disponíveis. Ao lado de cada versão, mostramos quantas vulnerabilidades ela tem, separadas por gravidade. Assim, você pode conferir uma versão específica ou encontrar facilmente uma versão sem vulnerabilidades conhecidas que atenda às suas necessidades.
No momento, essa nova tabela de versões aparece apenas para pacotes npm, como jquery, bootstrap e angular, mas em breve também ofereceremos suporte a outros gerenciadores de pacotes.
Também incluímos tags úteis para ajudar você a identificar com mais facilidade a versão mais recente, as versões obsoletas ou as versões de pré-lançamento (alfa, beta e candidata a lançamento). As licenças também são exibidas, para que você veja em qual versão houve uma alteração.
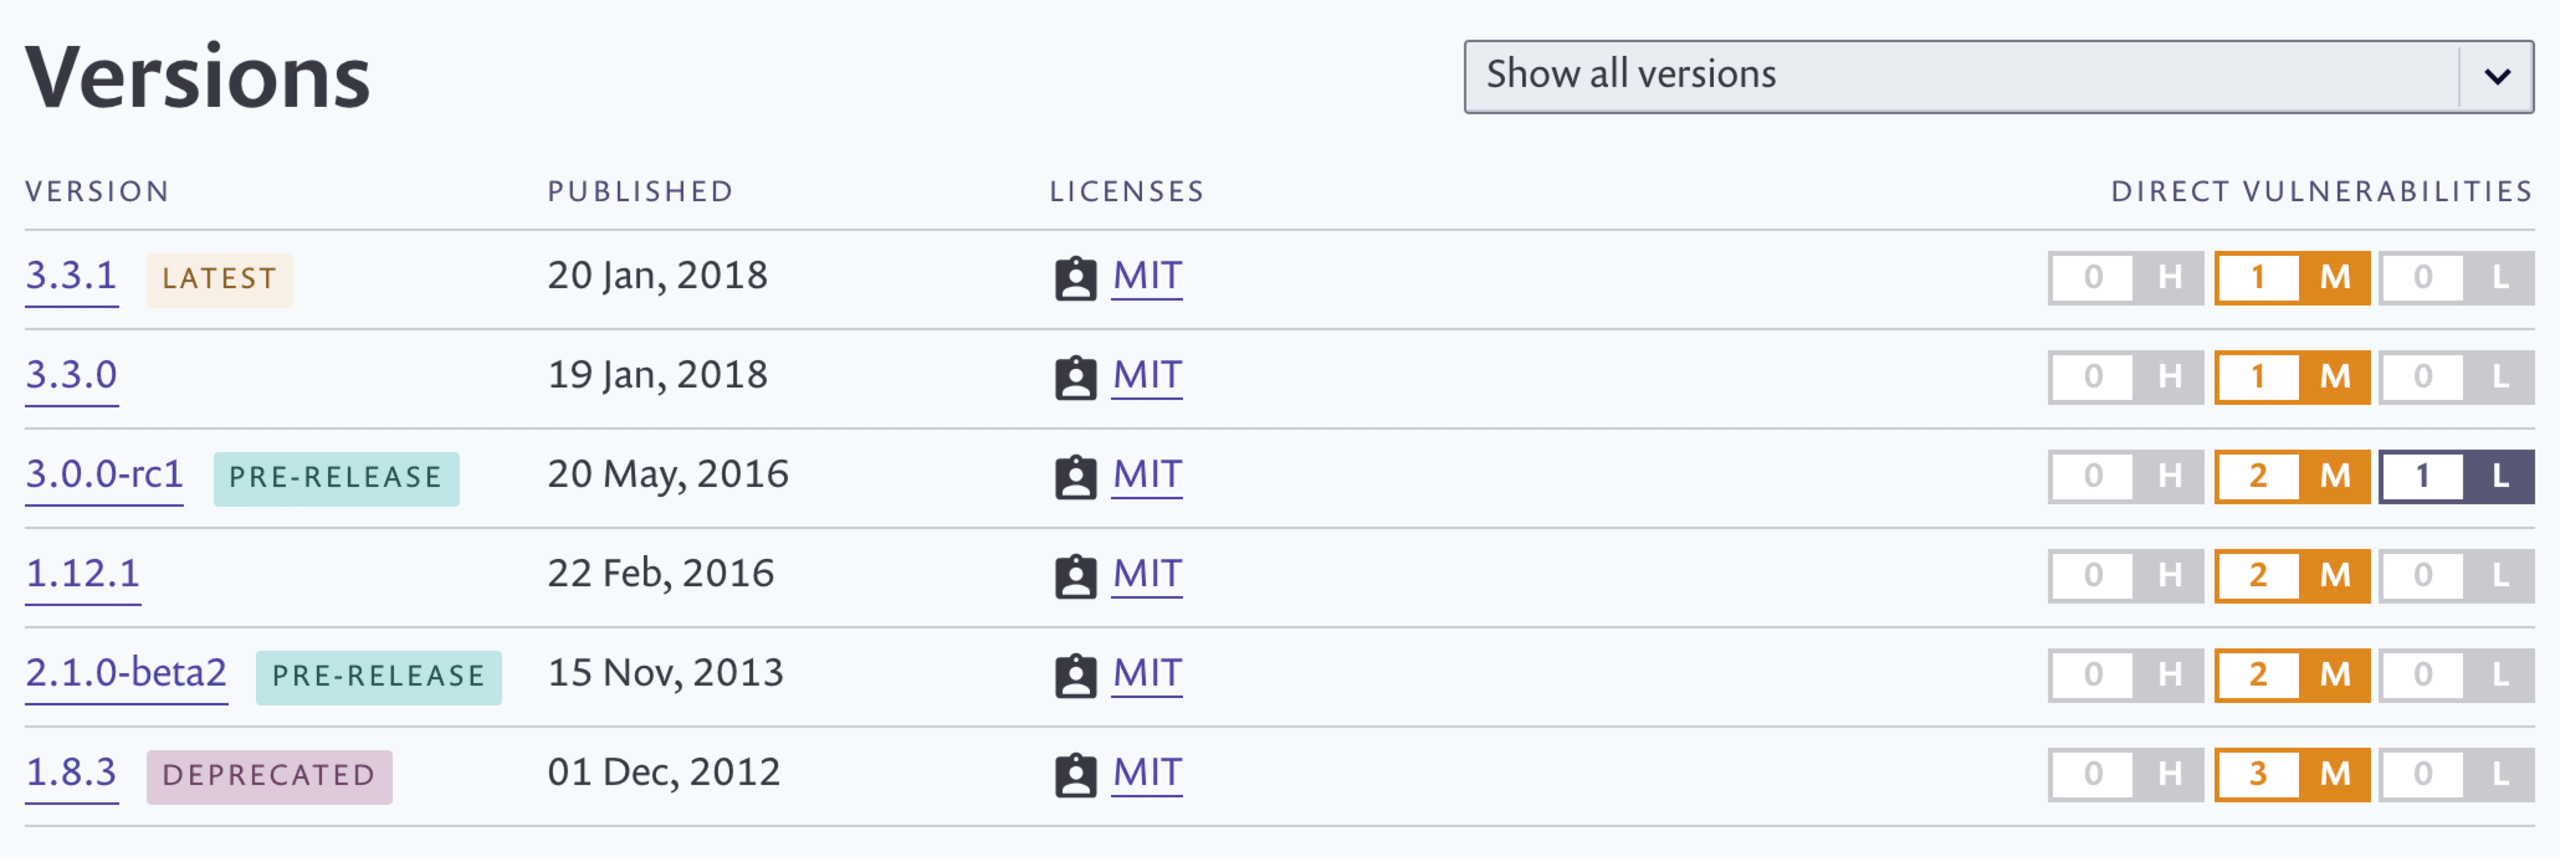
Por enquanto, exibimos apenas vulnerabilidades diretas, ou seja, aquelas presentes no próprio pacote, e não em uma dependência dele. Em breve, também incluiremos vulnerabilidades indiretas/transitivas, que afetam as dependências do pacote.
De qualquer forma, você também pode criar uma conta na Snyk para analisar todo o seu código, incluindo todas as dependências.
Avisos de descontinuação
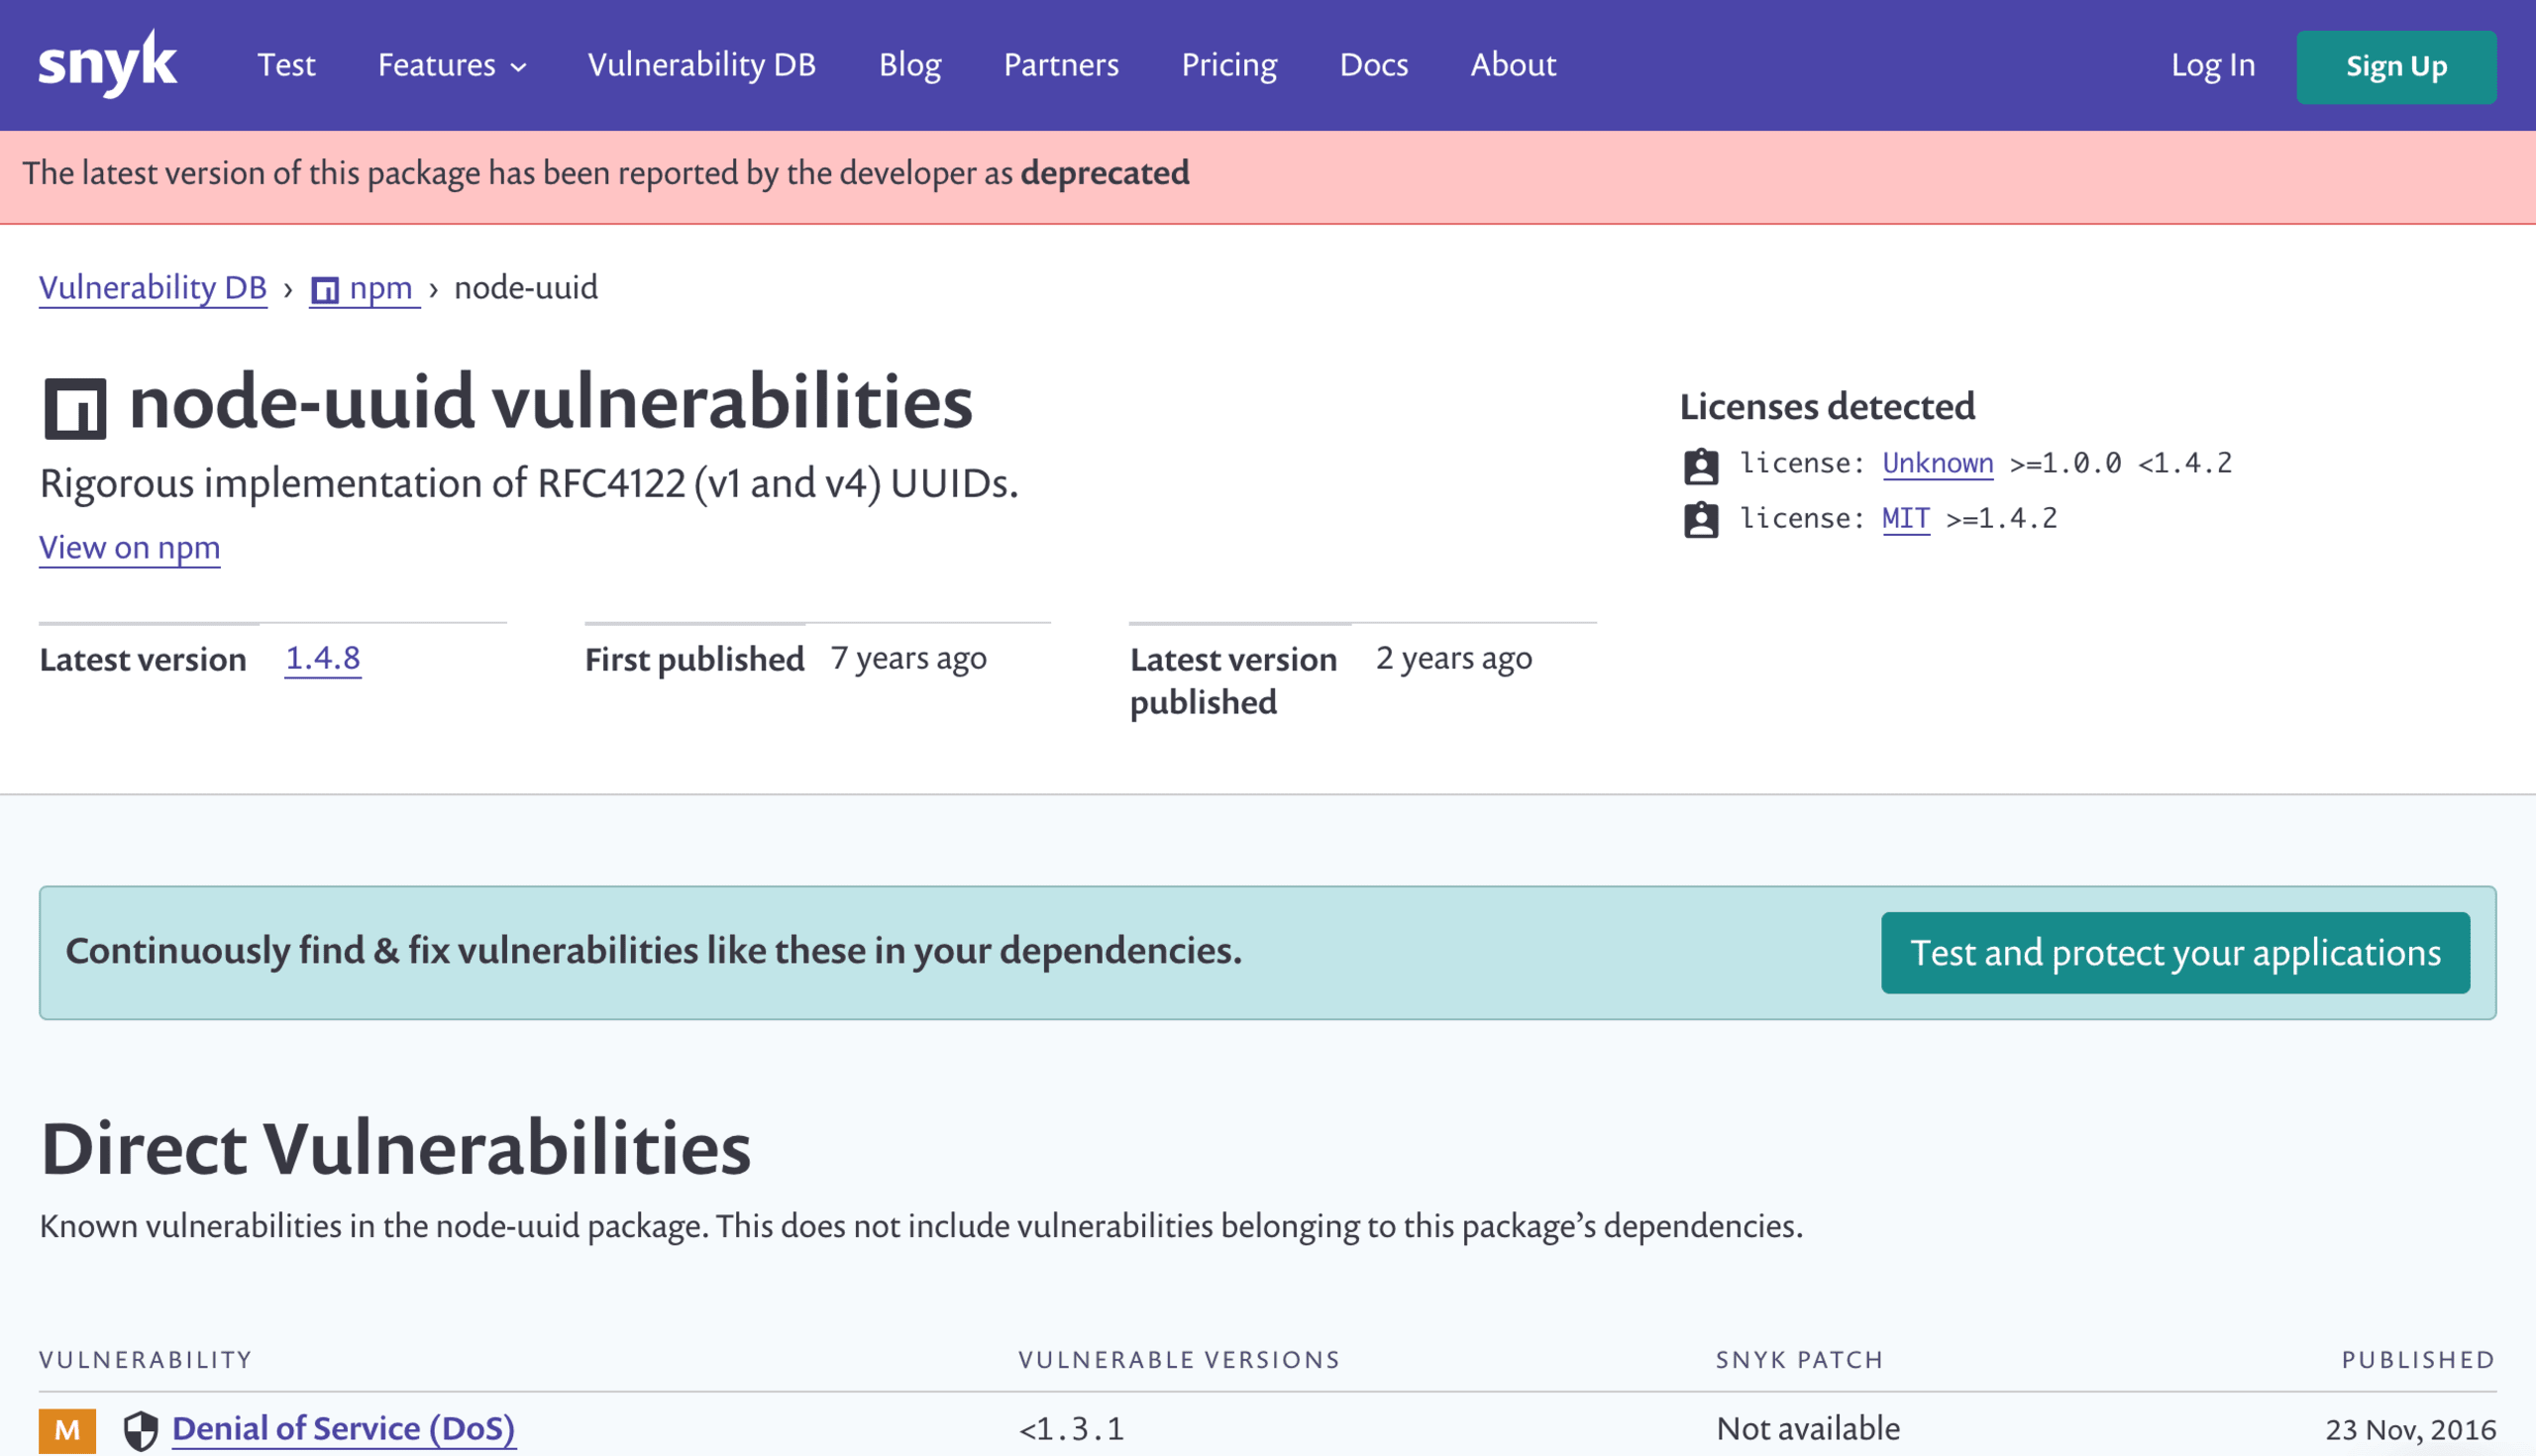
Além das melhorias nas versões dos pacotes, também adicionamos um aviso aos pacotes cuja versão mais recente foi marcada como obsoleta. Assim, você fica sabendo quais pacotes não têm mais suporte. Por enquanto, isso vale apenas para npm, mas em breve ofereceremos suporte a outros gerenciadores de pacotes.
Você também pode notar novos cabeçalhos que mostram as datas da primeira e da última publicação. Juntas, essas informações ajudam você a avaliar o tempo de existência e a manutenção de um pacote antes de decidir usá-lo.
Detalhamento do CVSS
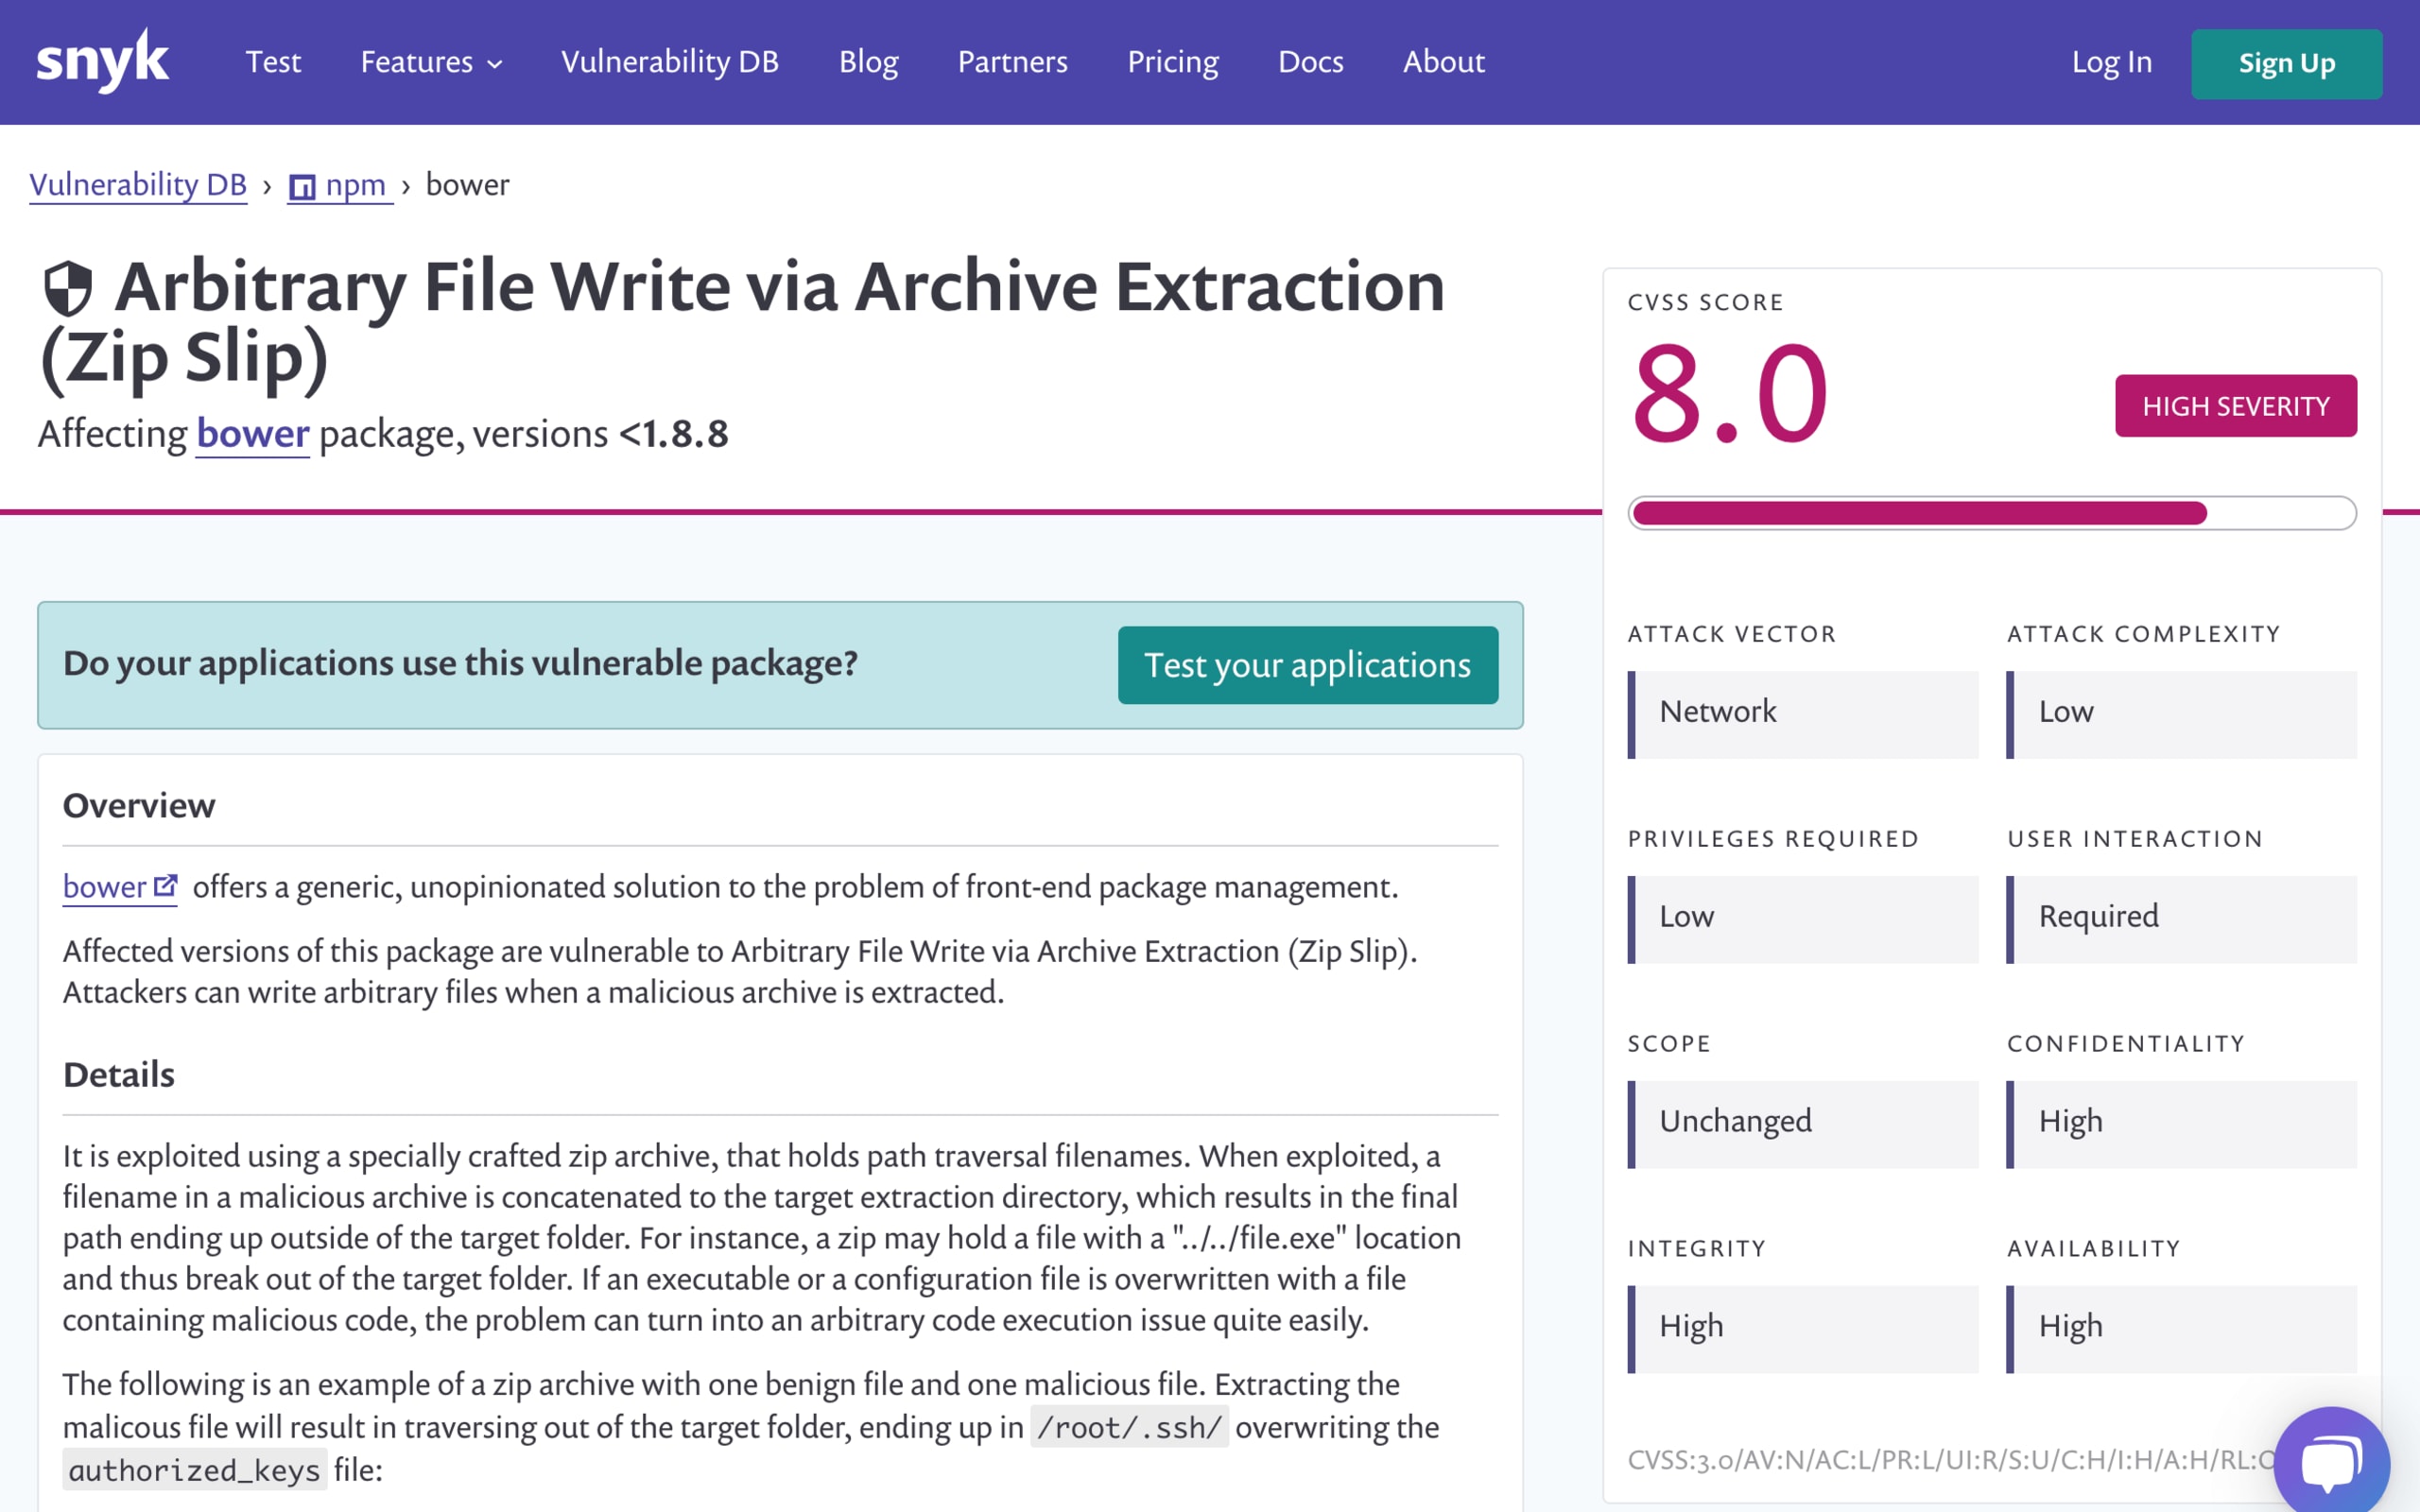
Por fim, adicionamos um detalhamento completo da pontuação CVSS de cada vulnerabilidade, para todos os gerenciadores de pacotes compatíveis. Isso ajuda você a avaliar o risco de cada vulnerabilidade com base nos fatores que influenciam a pontuação. Além disso, os detalhes e as orientações de correção já disponíveis ajudam você a manter seu ambiente livre de vulnerabilidades.
Todas essas informações (e muito mais) estão disponíveis pela nossa API como parte do nosso banco de dados completo de vulnerabilidades nos produtos.
Com as mudanças no banco de dados público de vulnerabilidades, esperamos tornar o código aberto mais seguro, acessível e fácil de adotar para todos. Para saber mais sobre segurança de código aberto, você pode assinar nosso blog, participar da Secure Developer Community ou ler nosso relatório recém-publicado sobre o cenário da segurança de código aberto.
Comece a participar de desafios de Capture the Flag
Aprenda a resolver desafios de Capture the Flag assistindo sob demanda ao nosso workshop virtual introdutório.