Autenticação do Docker Hub: 2021 será o ano em que você vai ativar a autenticação de dois fatores?

15 de março de 2021
0 minutos de leituraPelas reações que observei no público durante minhas palestras sobre “Protegendo contêineres por meio de invasões” e pelas reações recentes no Twitter, poucas pessoas conhecem o recurso relativamente recente de autenticação multifator do Docker Hub.
Em outubro de 2019, para aprimorar o mecanismo de autenticação do Docker Hub, a Docker lançou uma versão beta da autenticação de dois fatores (também conhecida como 2FA). Esse novo recurso reforça ainda mais a segurança da cadeia de suprimentos de software do principal e maior hub de imagens de contêineres Docker e aplicativos.
Um dos temas que abordei nas minhas palestras foi a disponibilidade da 2FA para mantenedores e desenvolvedores no registro do npm e no registro do Docker Hub. Eu queria avaliar a reação do público ao slide a seguir, que afirmava que nenhuma conta no Docker Hub tinha ativado a 2FA!
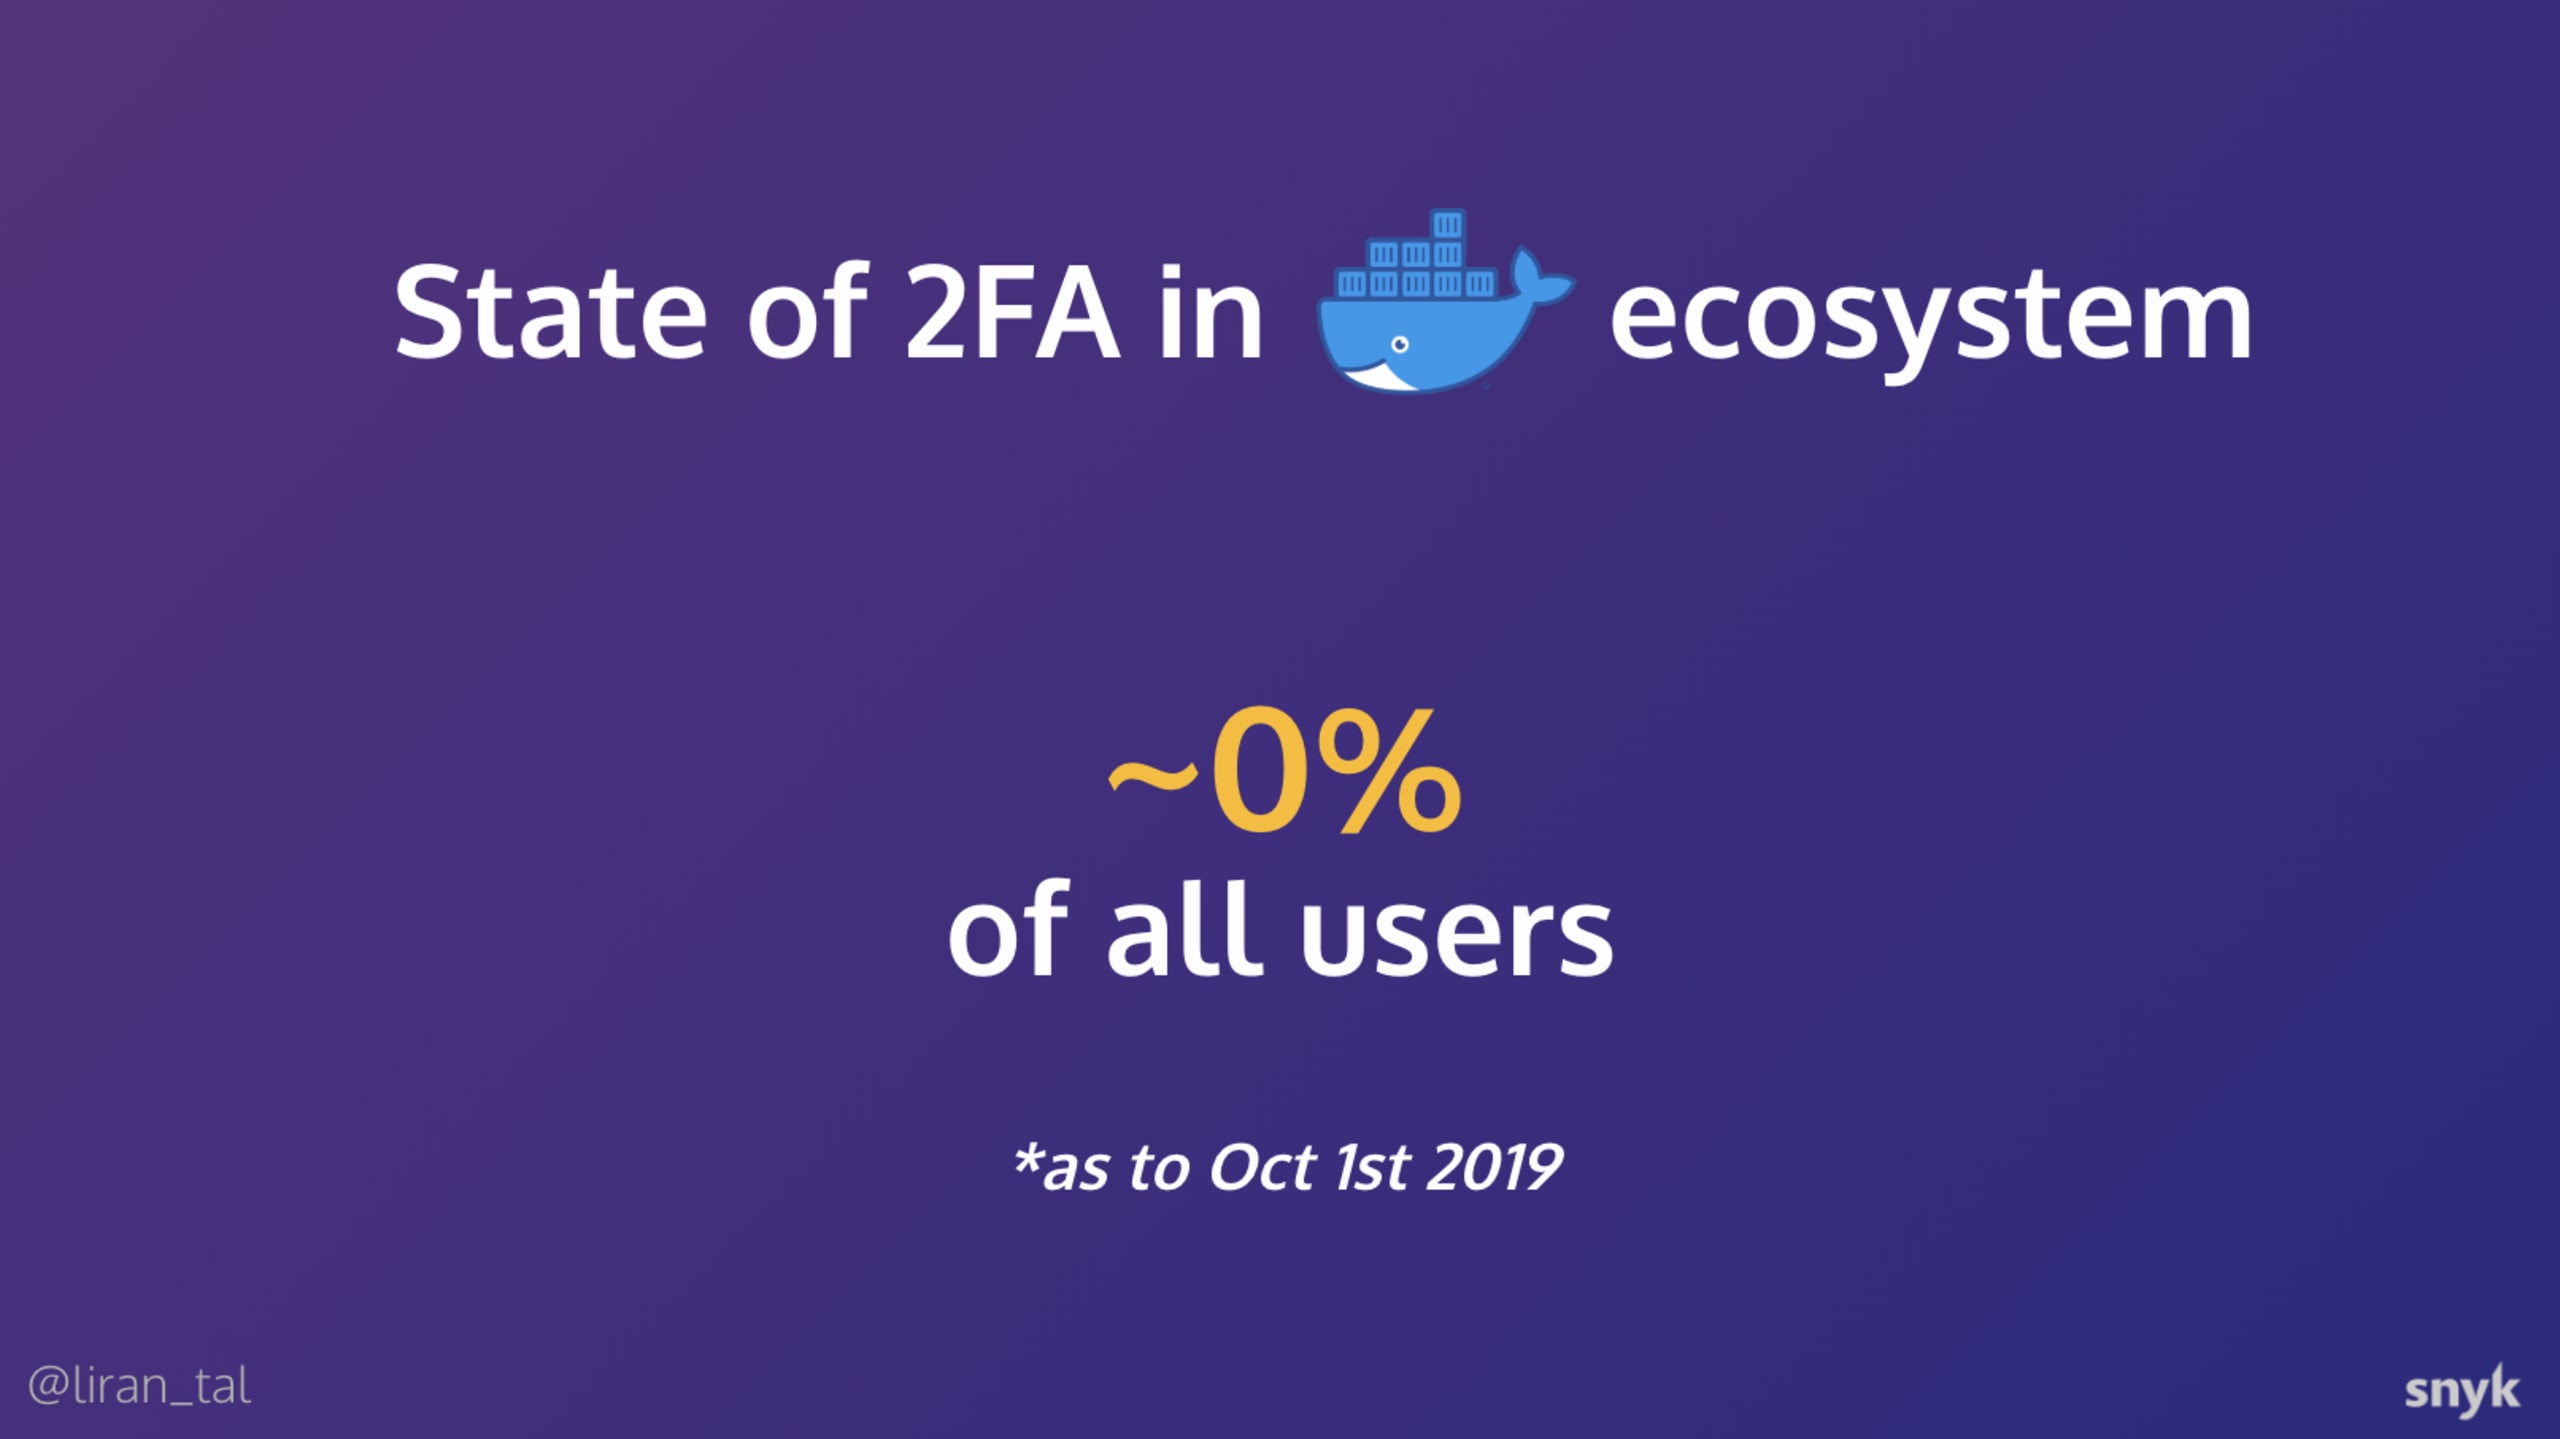
O que está por trás desse número?
Em poucas palavras, a autenticação do Docker Hub não oferecia suporte a mecanismos multifator até outubro de 2019. Se compararmos com outros registros, os dados divulgados sobre o registro do npmjs em janeiro de 2020 mostram que apenas 9,27% dos desenvolvedores tinham ativado a 2FA. Como a 2FA foi introduzida no npmjs no fim de 2017, os desenvolvedores estão ficando para trás na segurança da cadeia de suprimentos de software.
A chegada da 2FA ao Docker Hub
Como o Docker Hub é o principal registro de software para imagens de contêineres e hospeda milhões de imagens Docker, é fundamental levar a segurança da cadeia de suprimentos de software a sério.
O anúncio da equipe do Docker no repositório do Github sobre os planos de oferecer suporte à 2FA na autenticação do Docker Hub foi muito bem recebido pela comunidade.
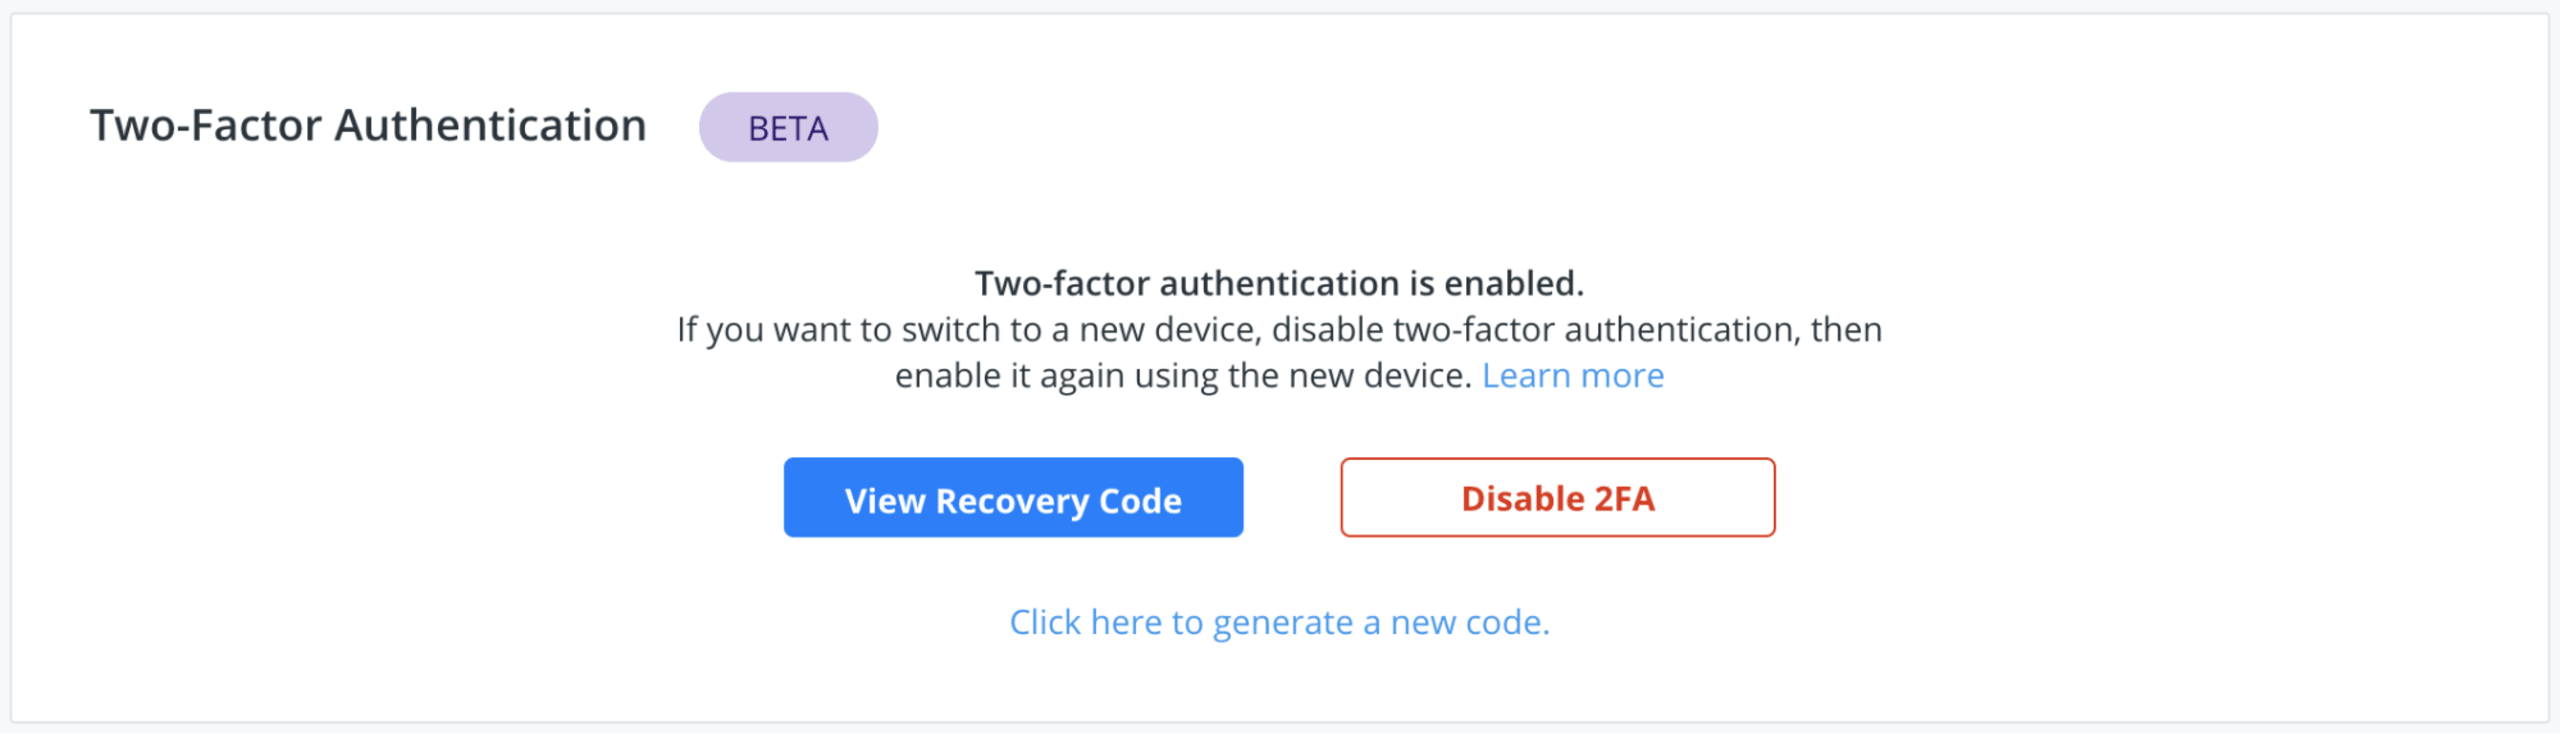
Em outubro de 2019, a versão beta do suporte à 2FA no Docker Hub foi anunciada oficialmente e disponibilizada para ativação pelos usuários.
Ative a autenticação de dois fatores no Docker Hub
Já apresentamos 10 práticas recomendadas de segurança para imagens Docker. O suporte à 2FA na autenticação do Docker Hub representa um avanço significativo para a segurança de imagens Docker e da cadeia de suprimentos de software. Ativá-la é do interesse do seu projeto. Assim, você reduz o risco de um invasor comprometer sua conta e inserir imagens maliciosas de contêineres Docker no registro de contêineres.
Como ativar a autenticação de dois fatores no Docker?
Para ativar a 2FA, acesse as configurações de segurança da sua conta no Docker Hub e siga as instruções para ativar a 2FA. Depois, que tal compartilhar a novidade e espalhar a notícia?
A segurança das imagens dos seus contêineres
A 2FA no Docker Hub é suficiente para garantir a segurança?
Proteger o acesso aos seus repositórios de imagens é ótimo. Agora, vamos falar das imagens em si. O Snyk Container Scanner permite que desenvolvedores verifiquem imagens em busca de CVEs direto do desktop: uma verdadeira revolução para a segurança com foco nos desenvolvedores. Experimente você mesmo instalando a CLI do Snyk e executando este comando simples (substitua node:latest pela tag da sua imagem):
Se você tiver o Dockerfile da sua imagem, poderá obter ainda mais detalhes adicionando --file Dockerfile ao comando acima. Consulte a documentação da CLI do Snyk Container para saber mais sobre o uso avançado da linha de comando.
A verificação do Snyk Container também pode se integrar diretamente aos seus repositórios do Docker Hub, oferecendo visibilidade completa das vulnerabilidades de segurança enviadas para lá. A ferramenta também pode monitorar e alertar você sobre vulnerabilidades encontradas nas suas imagens no futuro, mesmo que você não tenha alterado nem enviado novas imagens.
O Snyk é gratuito para projetos de código aberto e também oferece um plano gratuito para projetos privados. Assim, você pode criar uma conta no Snyk para testar e corrigir suas imagens Docker. E não pare por aí: importe também seus projetos de aplicativos!
Segurança de contêineres que prioriza os desenvolvedores
O Snyk encontra e corrige automaticamente vulnerabilidades em imagens de contêiner e workloads do Kubernetes.
Mais práticas de segurança para Docker: