Descubra vulnerabilidades em pacotes com a integração da Snyk para JSDelivr

8 de junho de 2020
0 minutos de leituraTemos o prazer de anunciar que a Snyk fornece o selo de segurança do JSDelivr.com!
O JSDelivr é uma das principais CDNs para pacotes de código aberto e npm. A nova integração da Snyk com o JSDelivr exibe um selo de segurança na página de pesquisa de uma biblioteca específica.
Na Snyk, acreditamos que é importante que os desenvolvedores escolham com cuidado os pacotes dos quais o código depende, sem comprometer o ritmo das entregas. A integração com o JSDelivr faz exatamente isso, ajudando os desenvolvedores a entregar software mais rápido, melhor e mais seguro desde o início.
Ao pesquisar no site do JSDelivr, confira na hora se uma versão específica de um pacote apresenta problemas de segurança. A integração da Snyk leva à página da vulnerabilidade correspondente no site da Snyk, oferecendo uma visão mais completa dos problemas.
Como funciona
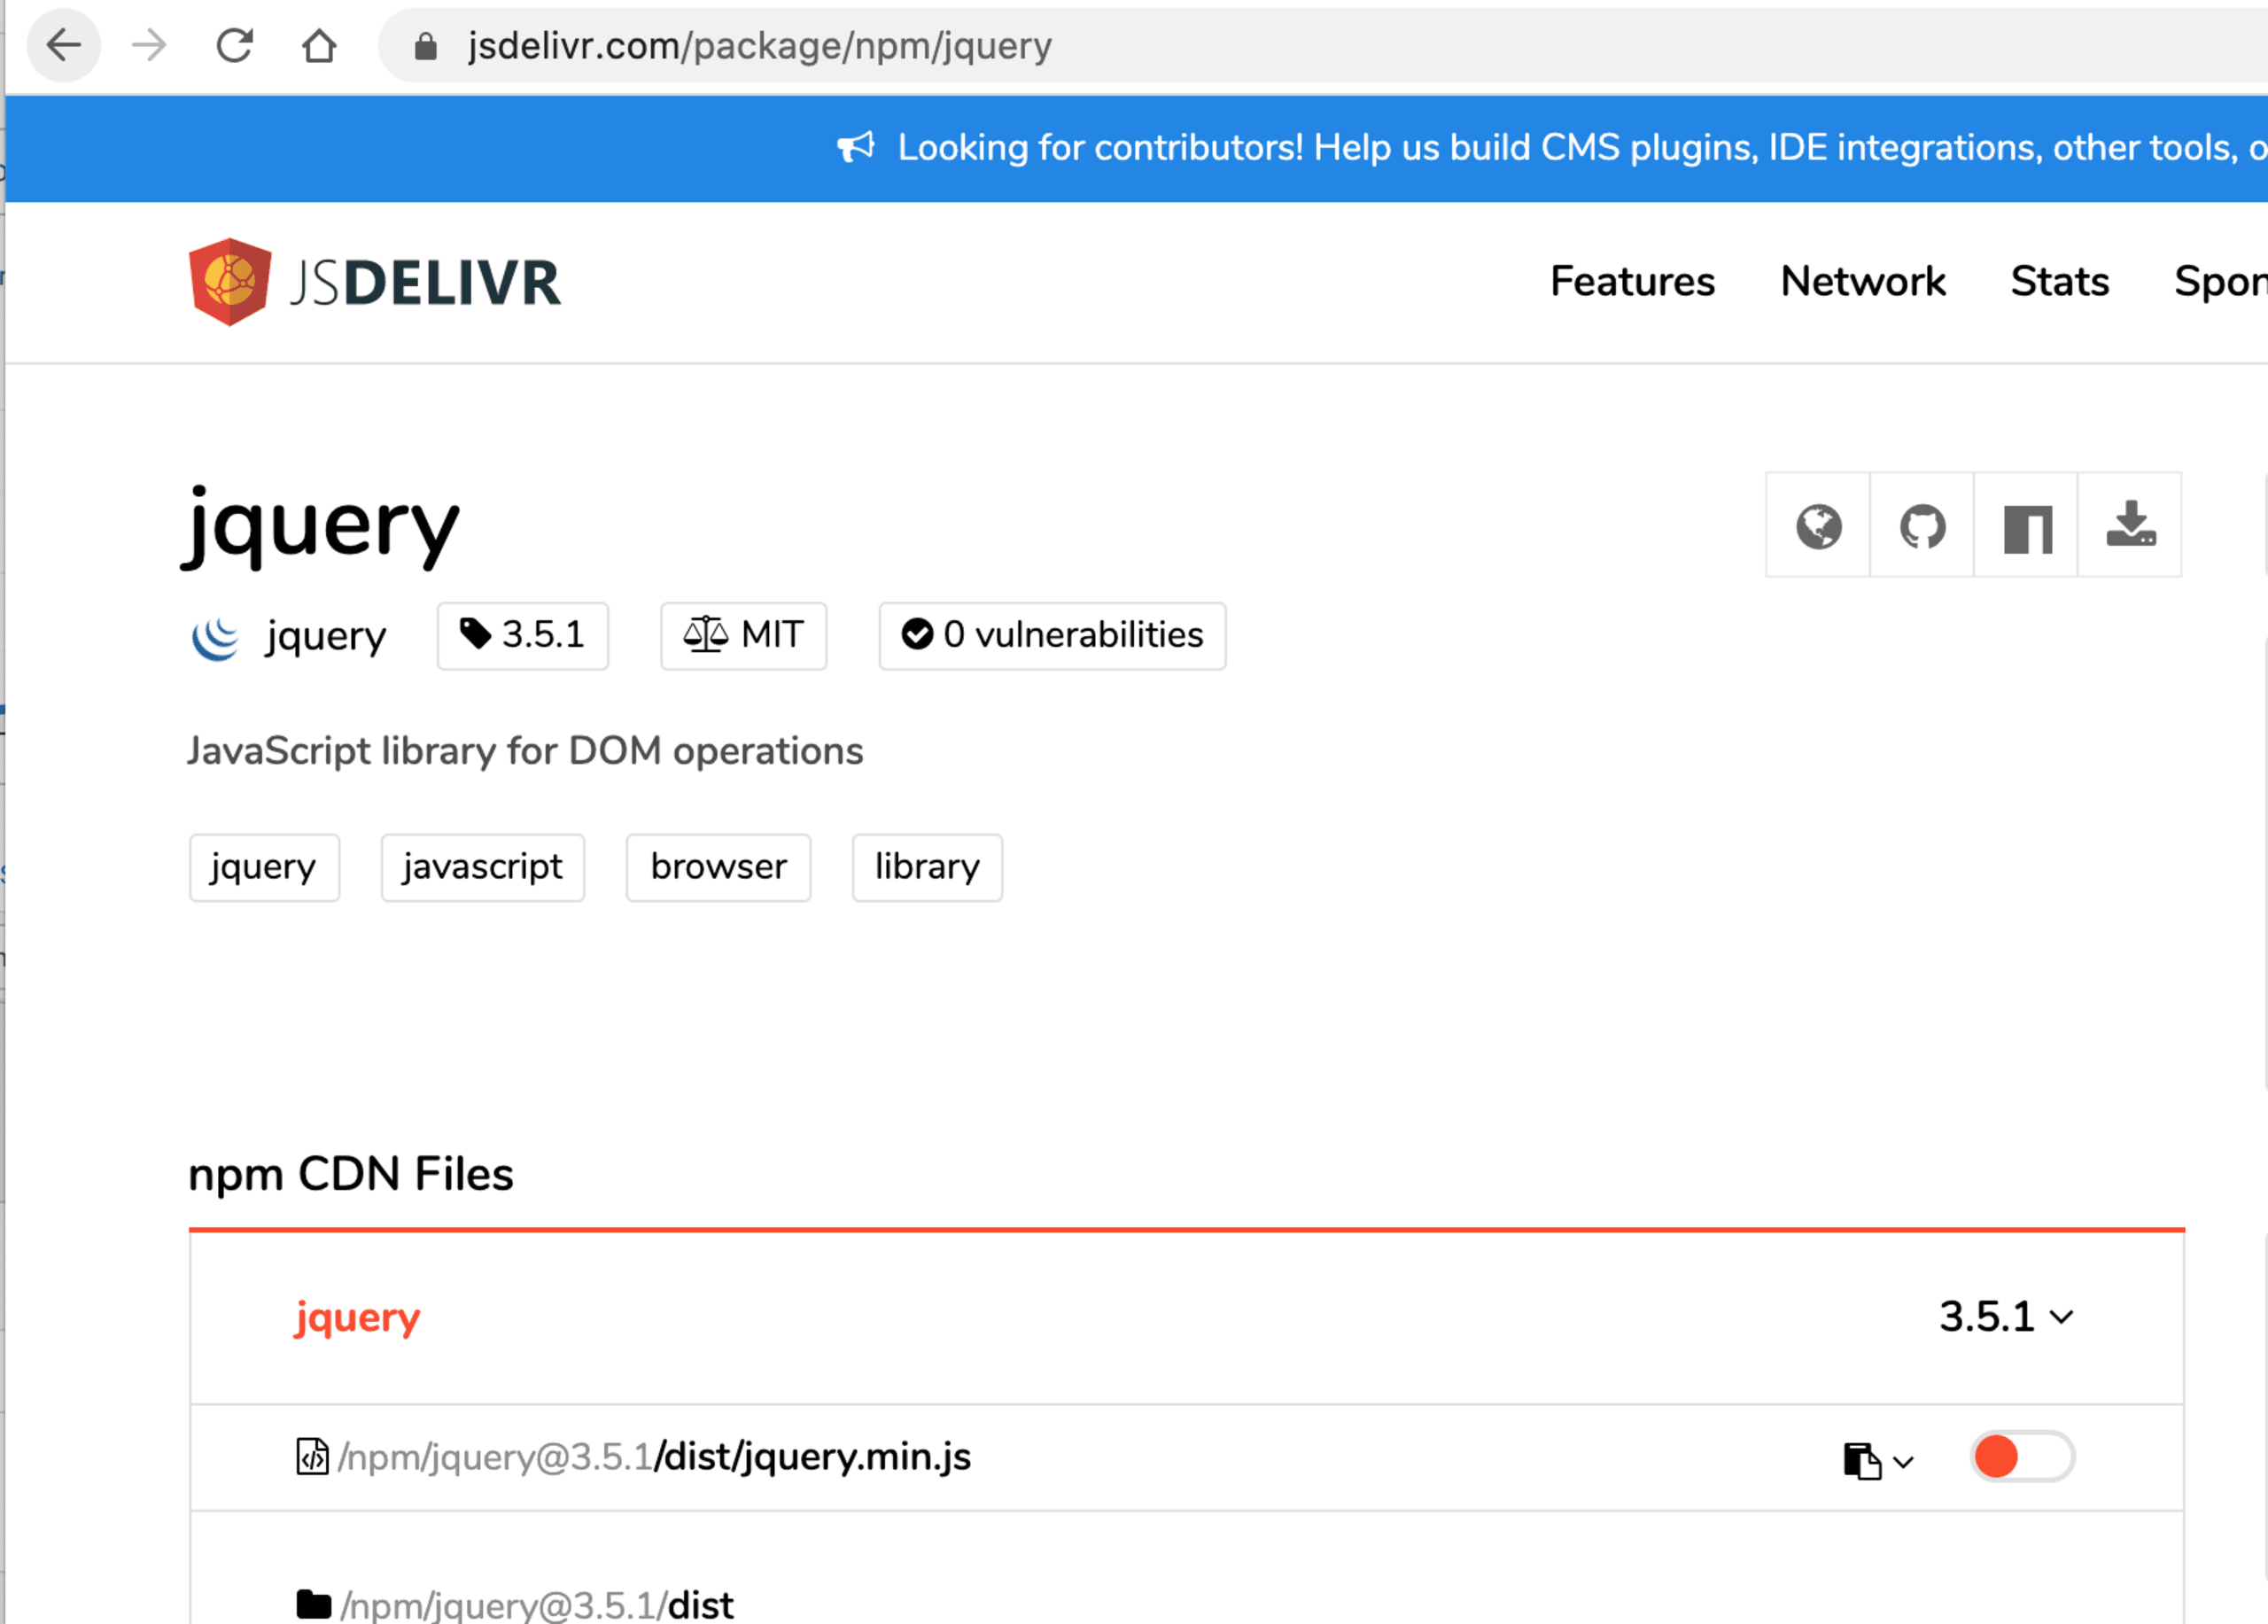
Ao pesquisar pacotes npm no JSDelivr, um selo de segurança mostra o número de vulnerabilidades encontradas no pacote. Por exemplo, no jQuery, a versão atual (3.5.1 na época em que este artigo foi escrito) não apresenta nenhum problema.
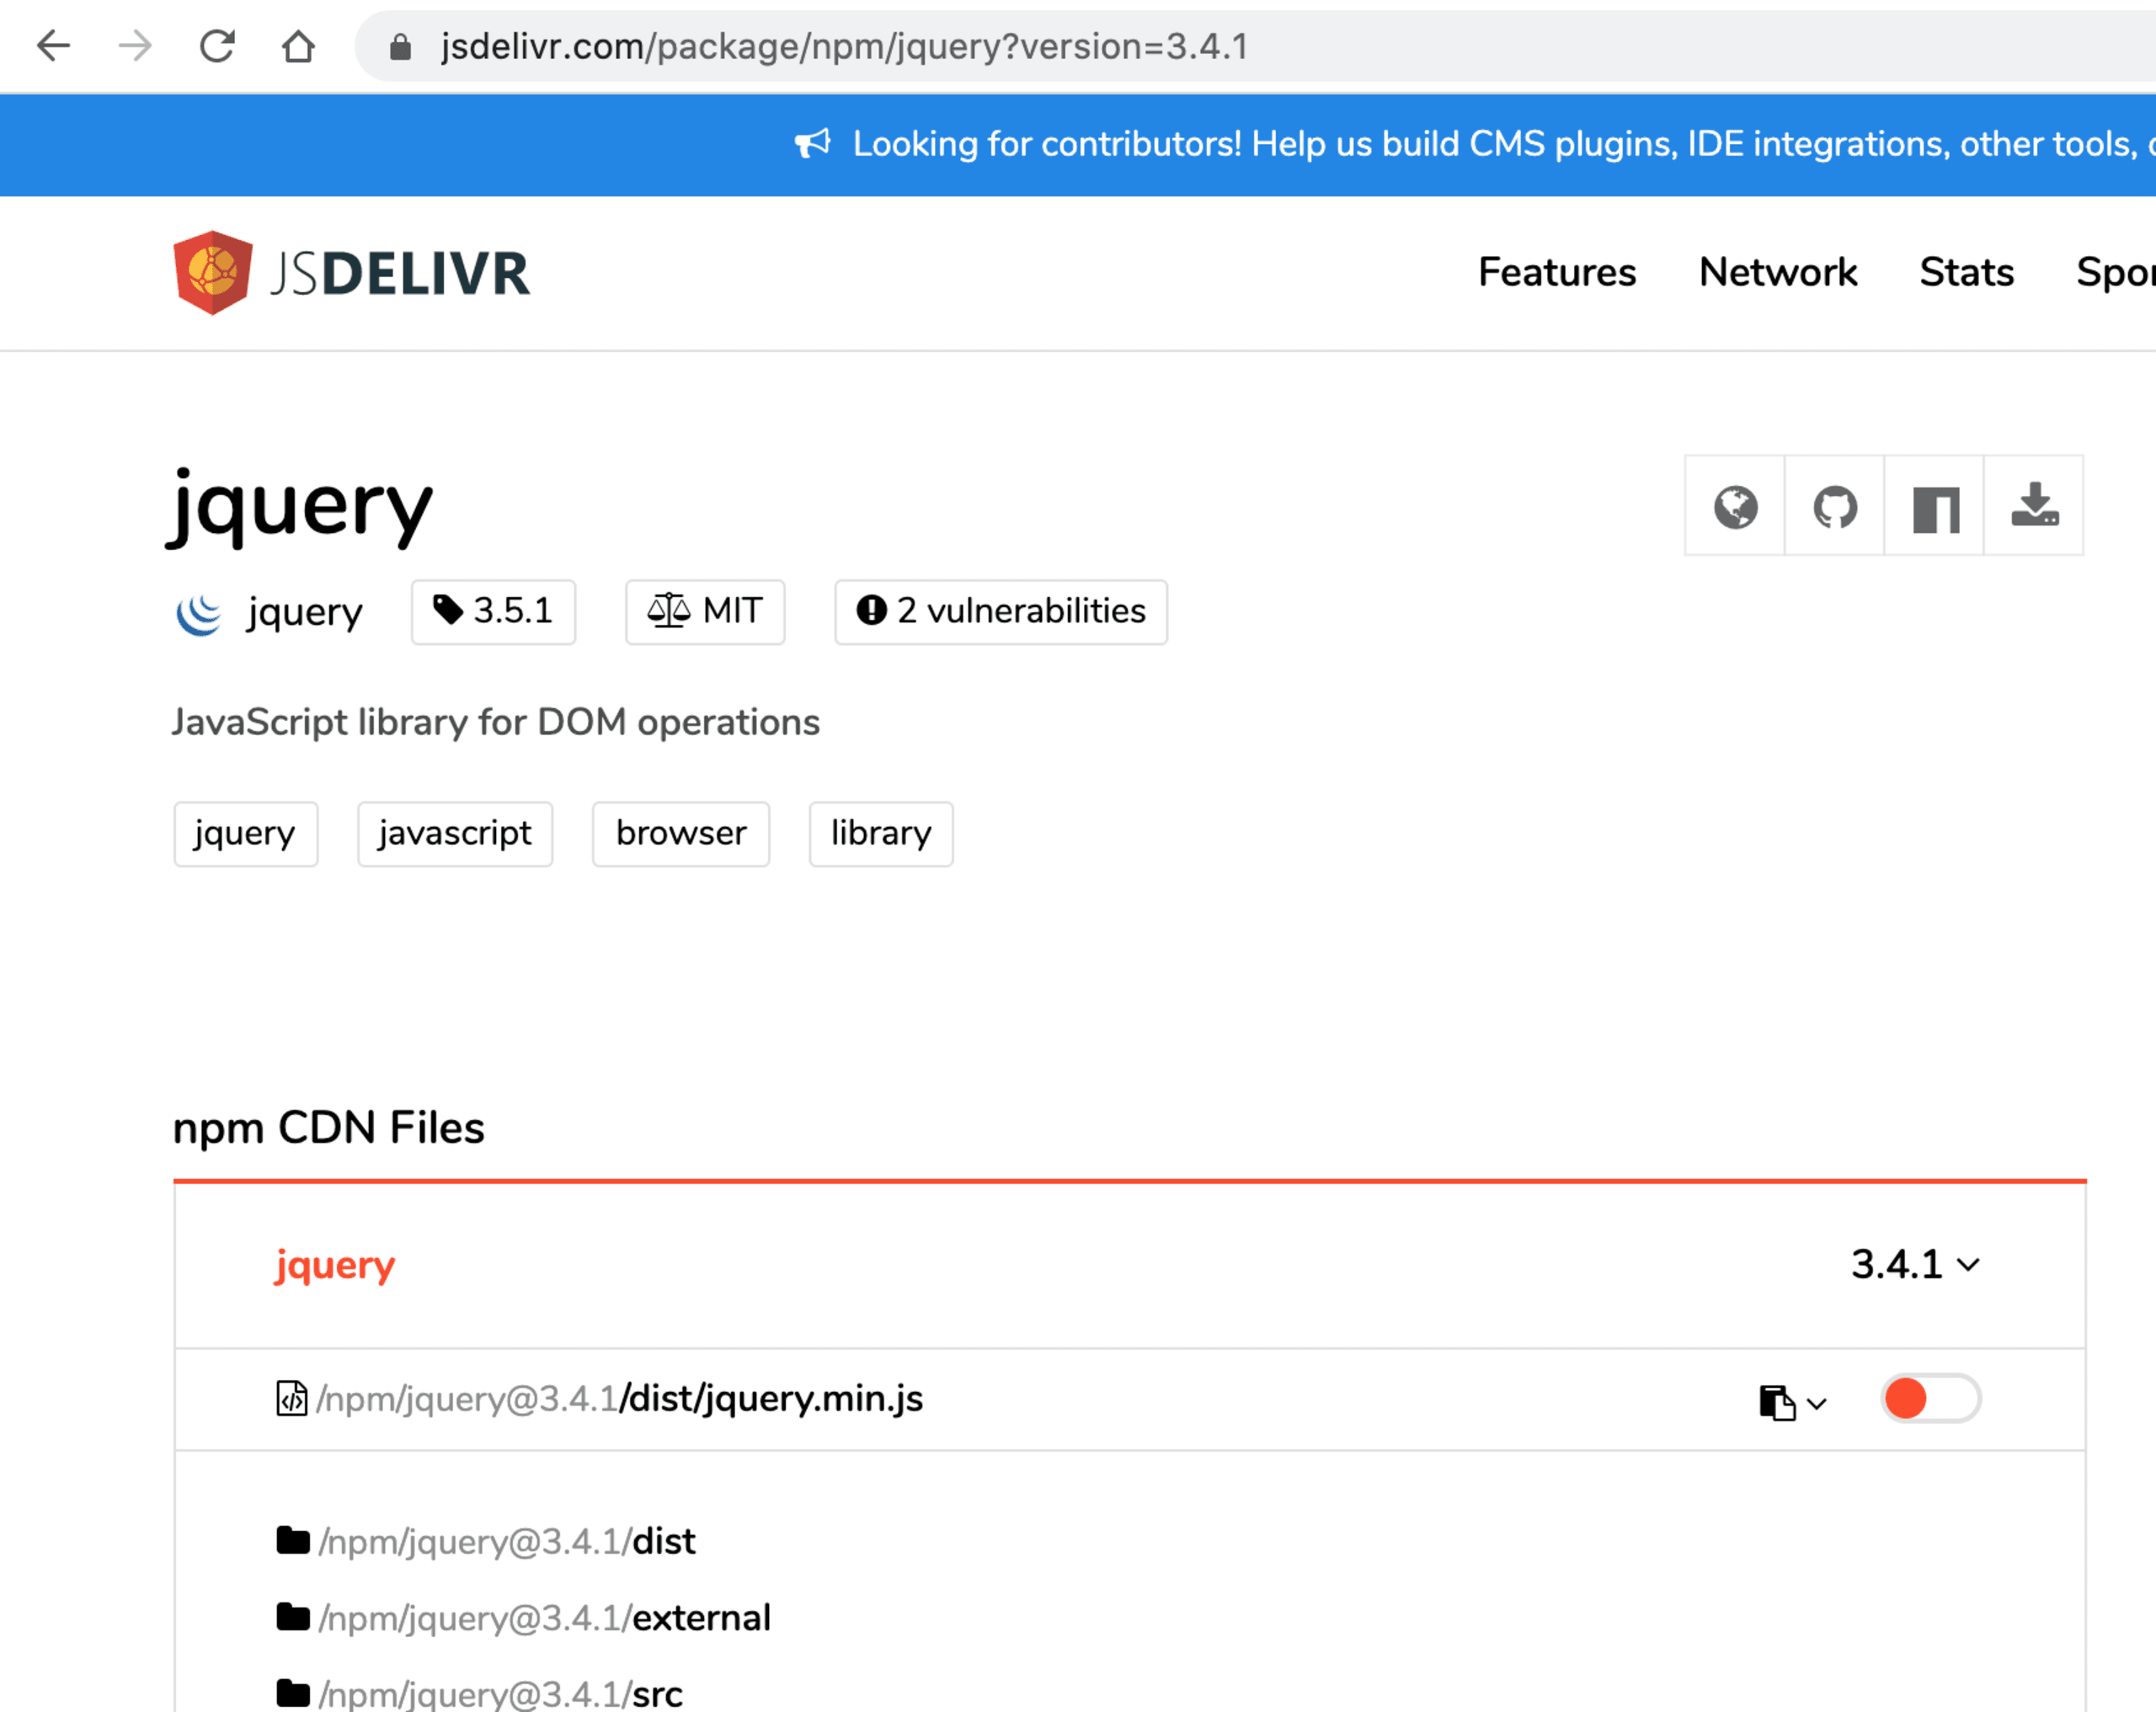
Ao mudar para a versão 3.4.1, você vê o selo mudar imediatamente para “2 vulnerabilidades”. Ao clicar no selo, você acessa a página da Snyk sobre as vulnerabilidades dessa versão específica da biblioteca, com mais informações sobre cada problema.
Com essa integração, nosso objetivo é disponibilizar nosso conhecimento em segurança para ajudar os desenvolvedores a reagir da maneira adequada a problemas de segurança.
Mas não se esqueça: você pode criar uma conta gratuita na Snyk a qualquer momento para manter seus projetos de código aberto seguros com nossos insights especializados em segurança. Que tal experimentar agora?
Comece a jogar Capture the Flag
Aprenda a resolver desafios de Capture the Flag assistindo à gravação sob demanda do nosso workshop virtual introdutório.


