Capacite desenvolvedores para proteger software com os plugins da Snyk para IDEs

Soumen Mukherjee
23 de junho de 2022
0 minutos de leituraEsta publicação foi escrita por um Snyk Ambassador, Soumen Mukherjee. Os Snyk Ambassadors têm paixão por compartilhar seus conhecimentos de segurança. Torne-se um hoje mesmo inscrevendo-se!
Na segurança de aplicações, a estratégia de antecipar a segurança no desenvolvimento já é adotada por empresas de todos os portes. Na prática, isso significa implementar controles de segurança nas etapas iniciais do desenvolvimento.
É uma estratégia para “cortar o mal pela raiz”: os controles de segurança de cada área identificam possíveis fragilidades relacionadas a vulnerabilidades no código, vulnerabilidades em pacotes de terceiros e problemas de qualidade do código. Hoje, há inúmeras ferramentas que impõem esses controles usando seus próprios algoritmos e mecanismos e reúnem tudo em um painel que oferece transparência e visibilidade para que equipes técnicas e gestores decidam quais medidas corretivas tomar. Mas a maioria das ferramentas resolve apenas parte dos problemas, não todos. O que se destaca no setor hoje é a Snyk. A Snyk é, sem dúvida, minha ferramenta preferida para antecipar a segurança no desenvolvimento, porque faz tudo isso de forma eficiente, elegante e integrada.
Também é fato conhecido que, do ponto de vista econômico, resolver problemas nas etapas iniciais custa muito menos. Quanto mais cedo o problema é corrigido, menor o custo. Ainda assim, o setor continua tendo dificuldade para colocar esse princípio em prática. Mesmo hoje, com a variedade de ferramentas integradas aos diferentes pipelines de build, ainda não antecipamos o suficiente para reduzir o custo das correções. Além disso, somos, em geral, reativos — e não tão proativos quanto deveríamos. O que falta nessas ferramentas é a capacidade de permitir que os desenvolvedores tomem medidas proativas, em vez de reativas. Por exemplo, integrar ferramentas aos pipelines de build ajuda a antecipar a segurança, mas existem maneiras melhores de incorporá-las aos fluxos de trabalho de desenvolvimento (em vez dos fluxos de operações) e muito mais cedo.
DevSecOps vs. SecDevOps: qual antecipa mais a segurança?
Hoje, enquanto o mundo avança para o DevSecOps, cresce também o desejo de migrar para o SecDevOps.
"O DevSecOps se concentra principalmente em integrar processos de segurança aos ciclos de DevOps sem comprometer a eficiência, enquanto o SecDevOps dá à segurança a mesma prioridade que às próprias etapas de integração da segurança ao processo de DevOps. Em essência, SecDevOps significa tomar todas as decisões com a segurança em primeiro lugar."
Security magazine
Na minha opinião, quando falamos de uma mentalidade que prioriza a segurança, os desenvolvedores são parte fundamental do processo. Para antecipar a segurança de verdade, as equipes de desenvolvimento precisam ter acesso a todos os controles de segurança que hoje são incorporados ao pipeline. Porém, na prática, esses controles (SAST, SCA e qualidade do código) são reativos: quando os desenvolvedores descobrem o que está errado, já fizeram o seguinte.
Implementaram uma parte significativa do código ou dos stubs usando pacotes de terceiros.
Enviaram o código para uma branch de funcionalidade, depois de investir bastante tempo escrevendo testes unitários e funcionais.
Em cenários e configurações menos maduros, já integraram o código à branch de integração.
Assim, qualquer alerta sobre vulnerabilidades ou qualidade do código nessa etapa exige uma resposta reativa e acaba se tornando uma operação cara.
Qual é a saída? Como mencionei antes, cortar o mal pela raiz.
Leve a segurança para a IDE!
É aí que os plugins da Snyk para IDEs entram em ação. A Snyk oferece diversos plugins e extensões para IDEs que analisam código aberto e fazem SAST. No fluxo de trabalho cotidiano, eles alertam os desenvolvedores sobre possíveis problemas relacionados a vulnerabilidades em componentes de terceiros, qualidade do código e vulnerabilidades no código que estão escrevendo.
Isso muda completamente a mentalidade: em vez de executar verificações na CI e nos fins de semana, reagindo aos problemas, você recebe alertas e orientações proativas sobre o código inseguro enquanto o escreve, diretamente na IDE. Na minha opinião, esse é um exemplo perfeito do que realmente significa antecipar a segurança no desenvolvimento.
Os plugins da Snyk para IDEs realmente capacitam os desenvolvedores a visualizar as três áreas mencionadas enquanto trabalham e a agir de forma proativa, não reativa.
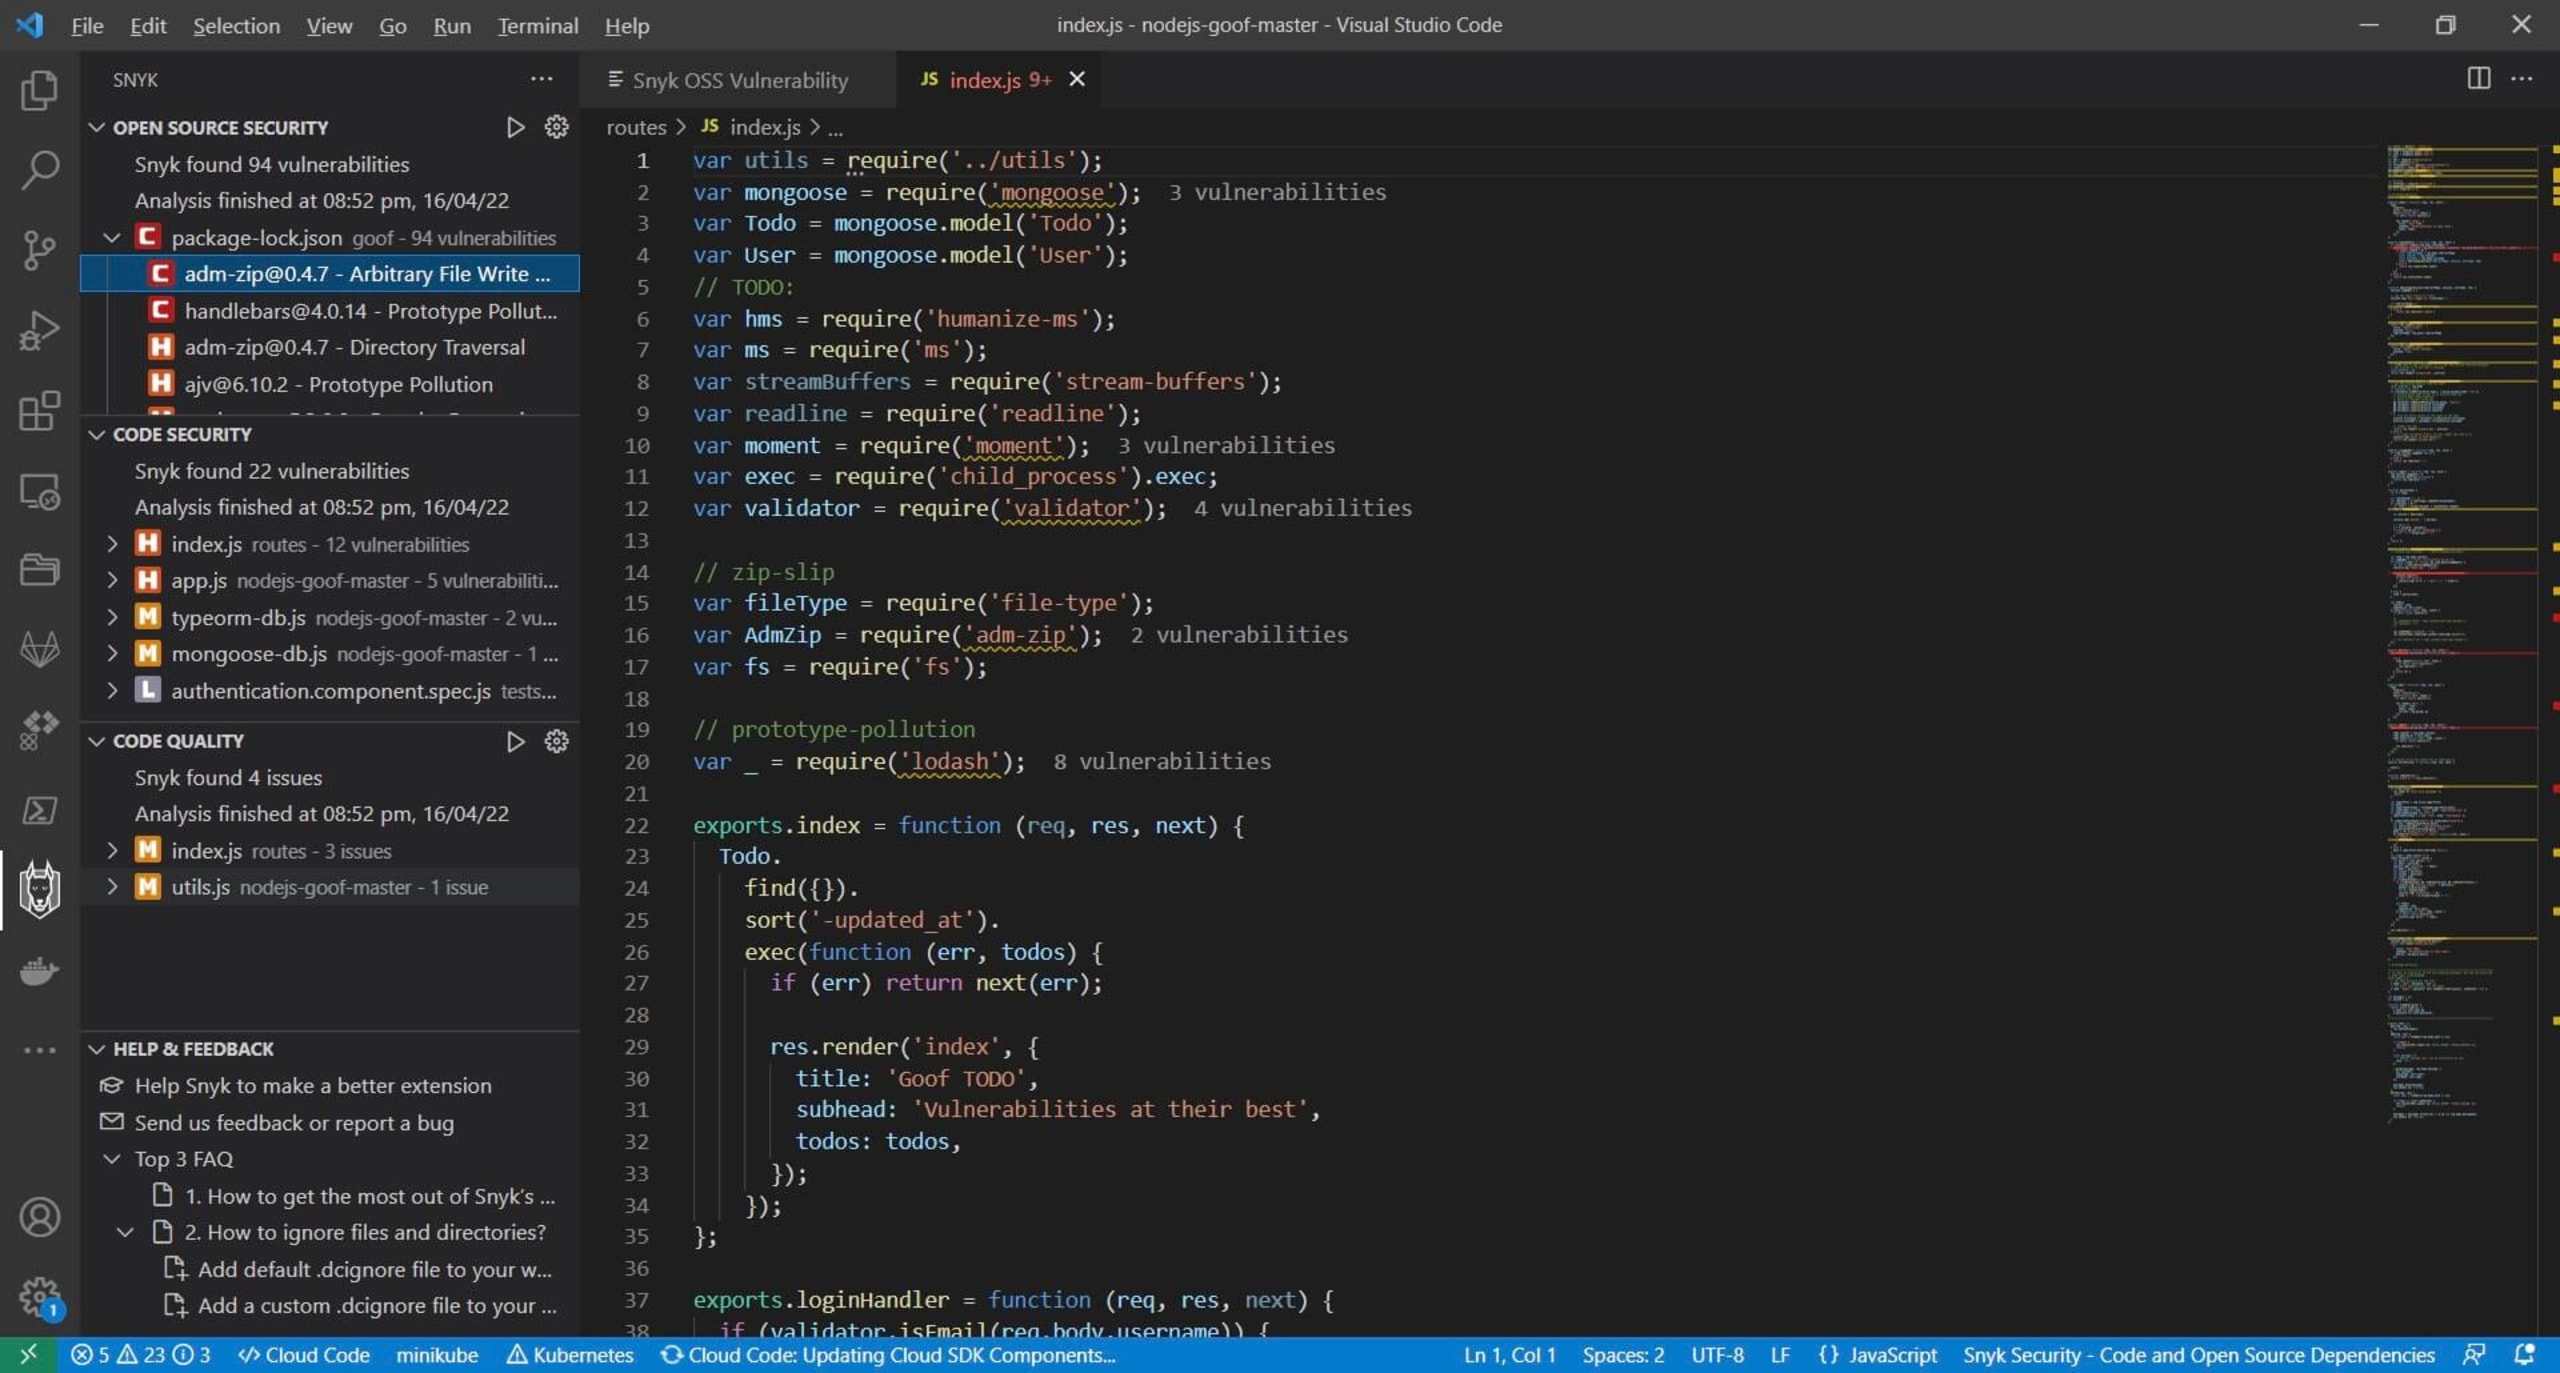
Benefícios dos plugins da Snyk para IDEs
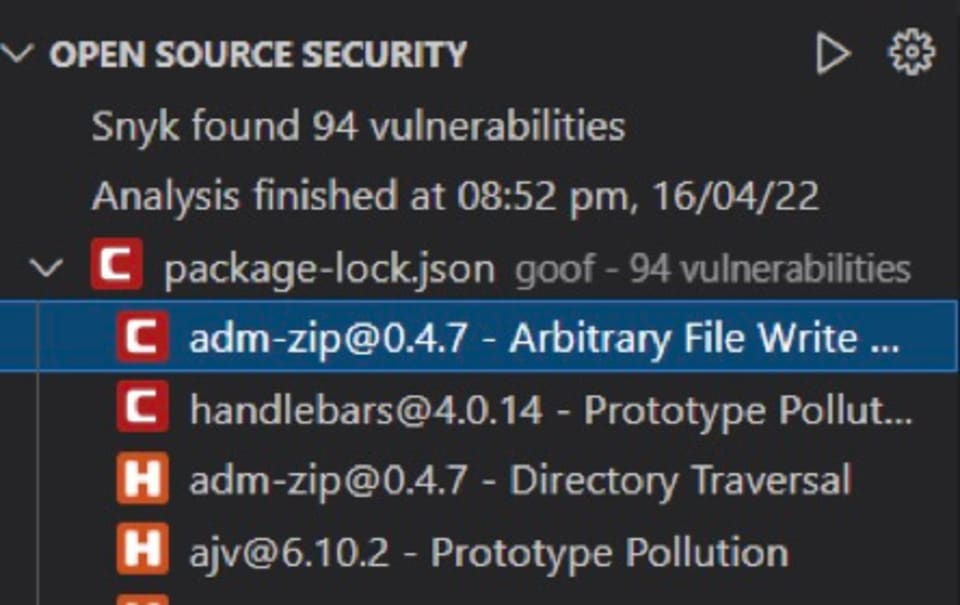
Primeiro, eles oferecem uma lista bem organizada de problemas de segurança em código aberto, ordenados por gravidade. Ao clicar em qualquer um deles, você também acessa todos os detalhes do banco de dados de vulnerabilidades:
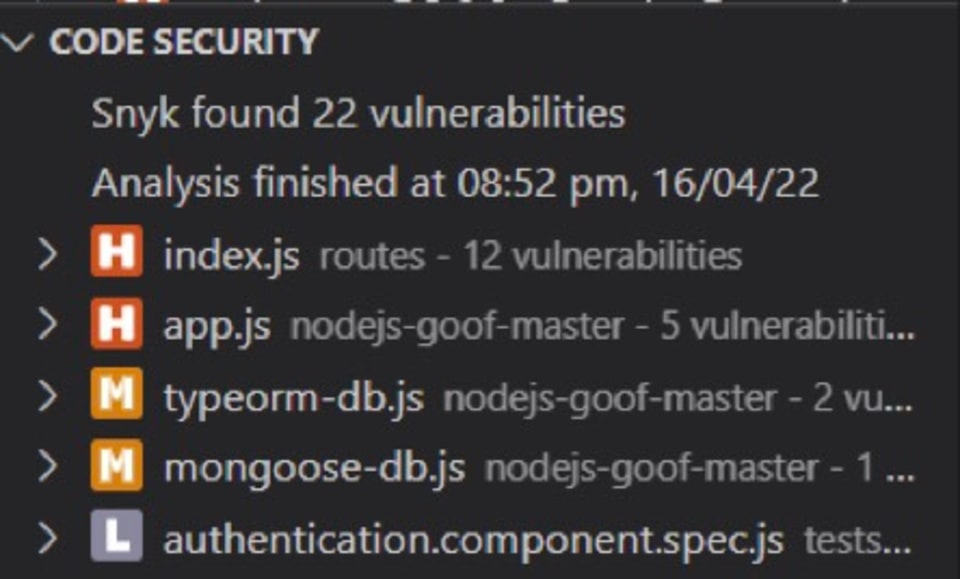
Em seguida, na área de segurança do código, os plugins sinalizam possíveis vulnerabilidades no código escrito:
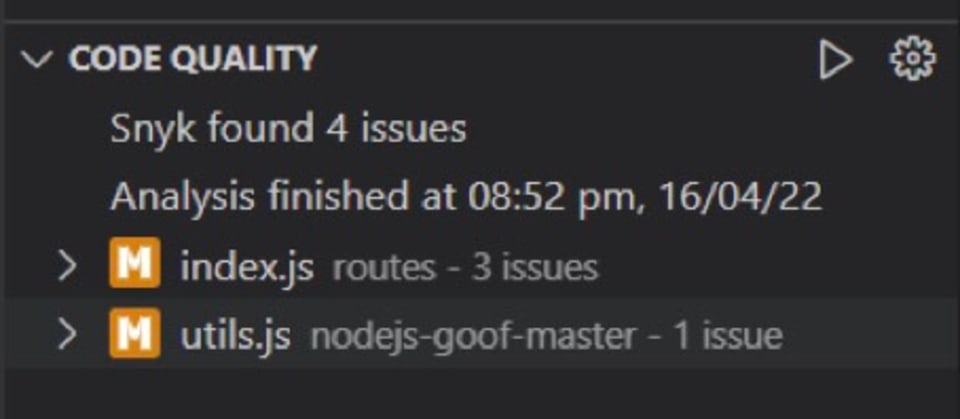
Para quem ainda dá muito valor à qualidade do código, a terceira parte do plugin para IDE mostra os problemas de qualidade encontrados no projeto:
Capacite sua equipe com a Snyk
Minha recomendação é antecipar ao máximo a segurança e dar aos desenvolvedores tudo de que precisam para identificar e corrigir vulnerabilidades, além de validar as correções no código antes de enviá-lo para qualquer branch. Os plugins da Snyk para IDEs fazem exatamente isso. Quando você combina essa capacidade com todo o potencial da plataforma Snyk, tem em mãos uma estratégia brilhante para a segurança de aplicações.
Encontre mais informações sobre as IDEs compatíveis com a Snyk na página de plugins da Snyk e use os plugins com sua conta gratuita da Snyk.
Proteja seu código com inteligência de ponta
Conheça toda a gama de recursos de análise estática (SAST) do Snyk Code em apenas 30 minutos.