Mapeando vulnerabilidades para microsserviços com Snyk e OpsLevel

John Laban

21 de outubro de 2021
0 minutos de leituraJohn Laban é fundador e CEO da OpsLevel. Esta publicação apareceu originalmente no blog da OpsLevel.
A Snyk está rapidamente se tornando o padrão de fato para empresas que querem incorporar segurança contínua aos processos de desenvolvimento de software. E, com ferramentas que priorizam os desenvolvedores e inteligência de segurança de primeira linha, isso não é surpresa.
De código aberto e contêineres a código de aplicações e infraestrutura como código, a Snyk oferece soluções para encontrar e corrigir vulnerabilidades de segurança em toda a sua stack. Em qualquer contexto, os insights revelados pela Snyk são valiosos, independentemente de serem encontradas vulnerabilidades críticas ou não (acreditamos que a tranquilidade de não encontrar vulnerabilidades é incrível).
A complexidade dos microsserviços
Mas um desafio recorrente no contexto dos microsserviços é conectar os pontos para que os responsáveis pelos serviços certos possam analisar rapidamente (e agir com base nos) resultados das verificações da Snyk. O objetivo é sempre entregar serviços seguros e de qualidade, mas, em meio a tantas demandas operacionais, vulnerabilidades podem passar despercebidas.
Além disso, equipes de plataforma, segurança ou SRE focadas em postura de segurança e boas práticas muitas vezes têm dificuldade para avaliar o estado geral da arquitetura. Com milhares de verificações e centenas de serviços, como identificar facilmente quais serviços e equipes estão em não conformidade e ficando para trás?
Usar os resultados das verificações da Snyk em conjunto com as checagens da OpsLevel resolve esses desafios.
Snyk + OpsLevel
A combinação dessas duas soluções oferece vários benefícios:
Fica claro quando um serviço não está sendo verificado como esperado
Quem cria as checagens (por exemplo, equipes de plataforma ou SRE) tem controles detalhados para avaliar os resultados das verificações
Relatórios automáticos mostram quais serviços e equipes estão em não conformidade
Os responsáveis pelos serviços nunca perdem de vista os resultados das verificações (e sabem com que urgência precisam corrigir as vulnerabilidades em aberto)
Além disso, para todos os usuários, analisar os resultados das verificações fica mais fácil e relevante graças ao contexto completo fornecido pelo catálogo de serviços da OpsLevel.
Mapeando vulnerabilidades para serviços
Para integrar a Snyk à OpsLevel, a documentação está disponível aqui. A integração usa a estrutura extensível Custom Event Check da OpsLevel para receber payloads JSON. Para enviar os payloads JSON com os resultados das verificações, recomendamos usar a ferramenta de linha de comando da Snyk. Um script de exemplo está disponível na documentação da OpsLevel.
Os resultados das verificações são associados aos serviços por meio da configuração de uma checagem. A OpsLevel oferece modelos específicos para a Snyk (por exemplo, Nenhuma vulnerabilidade crítica ou Menos de 5 vulnerabilidades de baixa gravidade) que você pode usar como ponto de partida.
Você também pode criar suas próprias checagens com jq — para analisar payloads e definir a lógica de aprovação ou reprovação — e Markdown mais Liquid — para formatar e criar modelos de mensagens de resultado.
Orientação e priorização
Todas as checagens da OpsLevel oferecem um espaço específico para que quem as cria oriente os responsáveis pelos serviços sobre as etapas necessárias para aprová-las e explique por que cada checagem é importante.
Incorporar os resultados das verificações da Snyk ao modelo de maturidade de serviços da OpsLevel também ajuda os responsáveis pelos serviços a definir prioridades. Além de fornecer contexto completo nas seções de mensagem de resultado e observações de uma checagem, quem cria as checagens pode usar os filtros e níveis dos critérios da OpsLevel para adotar uma abordagem direcionada e gradual, entregando serviços mais seguros e maduros.
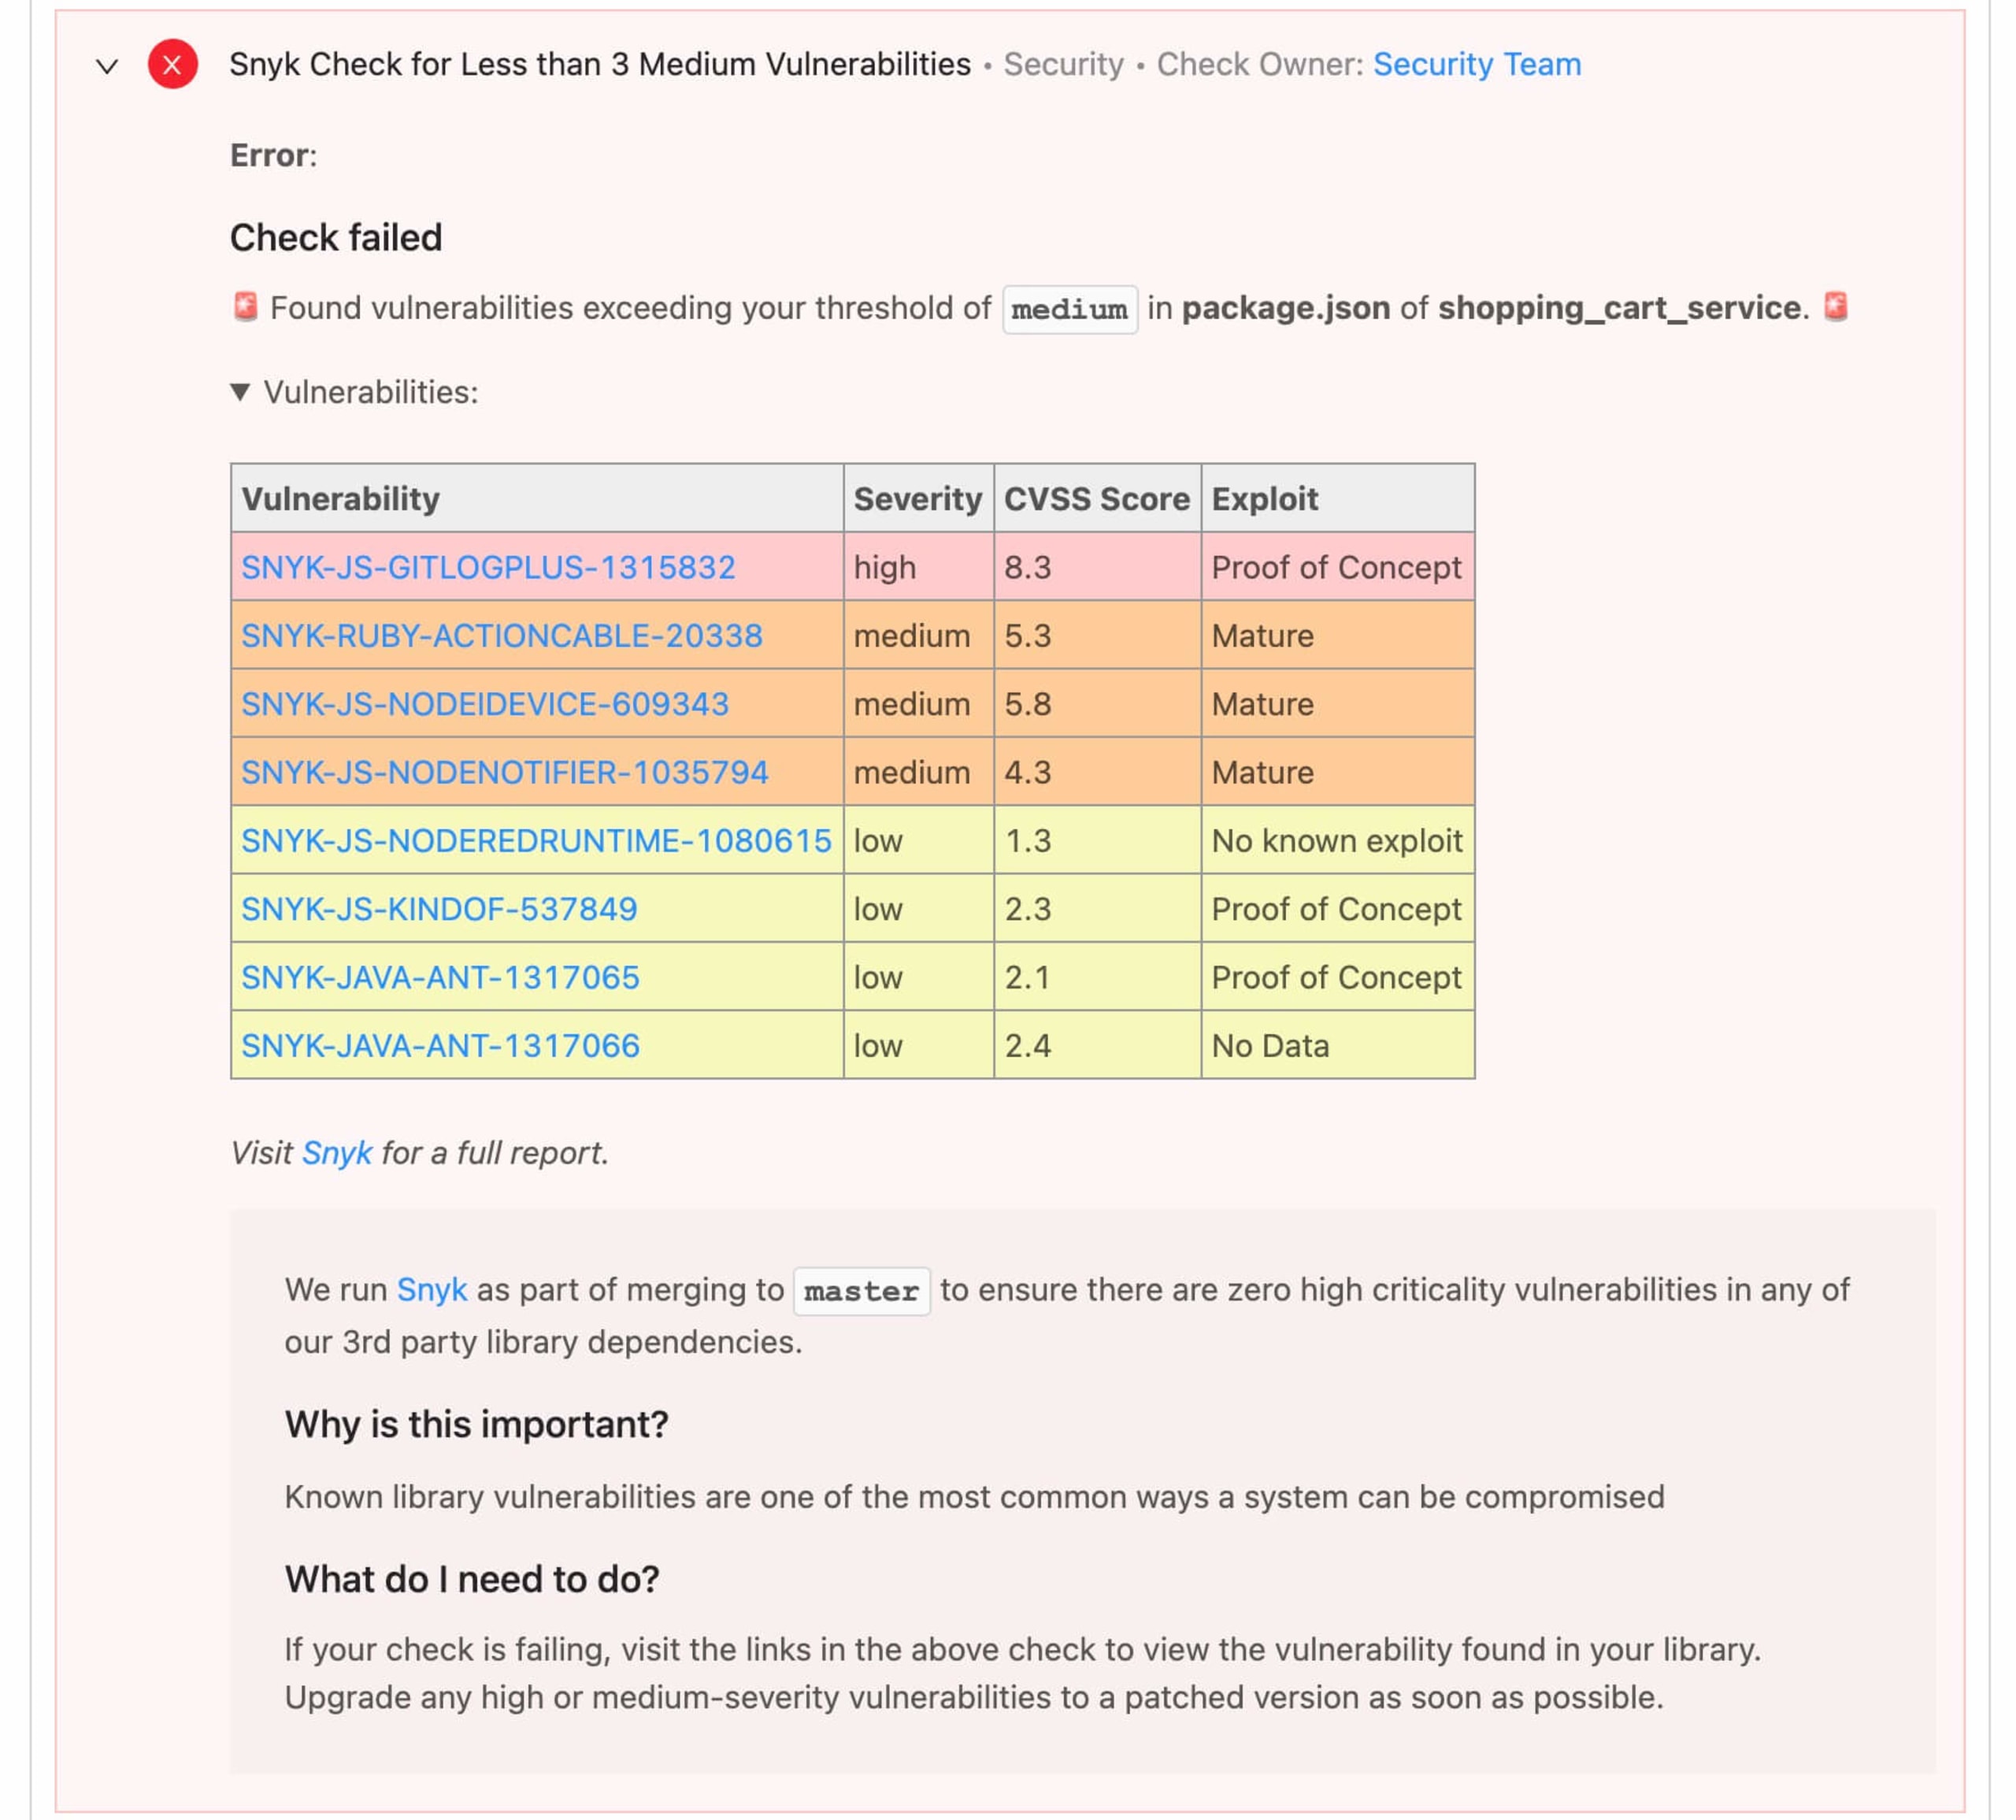
A visão dos resultados das verificações para quem é responsável por um serviço, com mais de 3 vulnerabilidades de gravidade média
Por exemplo, a presença de vulnerabilidades de alta gravidade nos resultados das verificações pode impedir a entrega de serviços voltados aos clientes, mas ser muito menos preocupante em serviços de uso exclusivamente interno. Distinções como essa podem ser configuradas rapidamente na OpsLevel e depois analisadas facilmente pelos responsáveis pelos serviços, garantindo que dediquem seu tempo às tarefas operacionais ou de segurança certas.
Relatórios automatizados
Os resultados de cada checagem orientam os responsáveis pelos serviços sobre as próximas etapas para aprimorá-los e protegê-los. Em conjunto, eles podem informar as principais partes interessadas — equipes de plataforma ou lideranças de engenharia — sobre a postura de segurança atual da organização.
Responder a perguntas como qual parte da minha aplicação corre mais riscos? ou qual equipe está ficando para trás? é simples com os relatórios de checagem da OpsLevel.
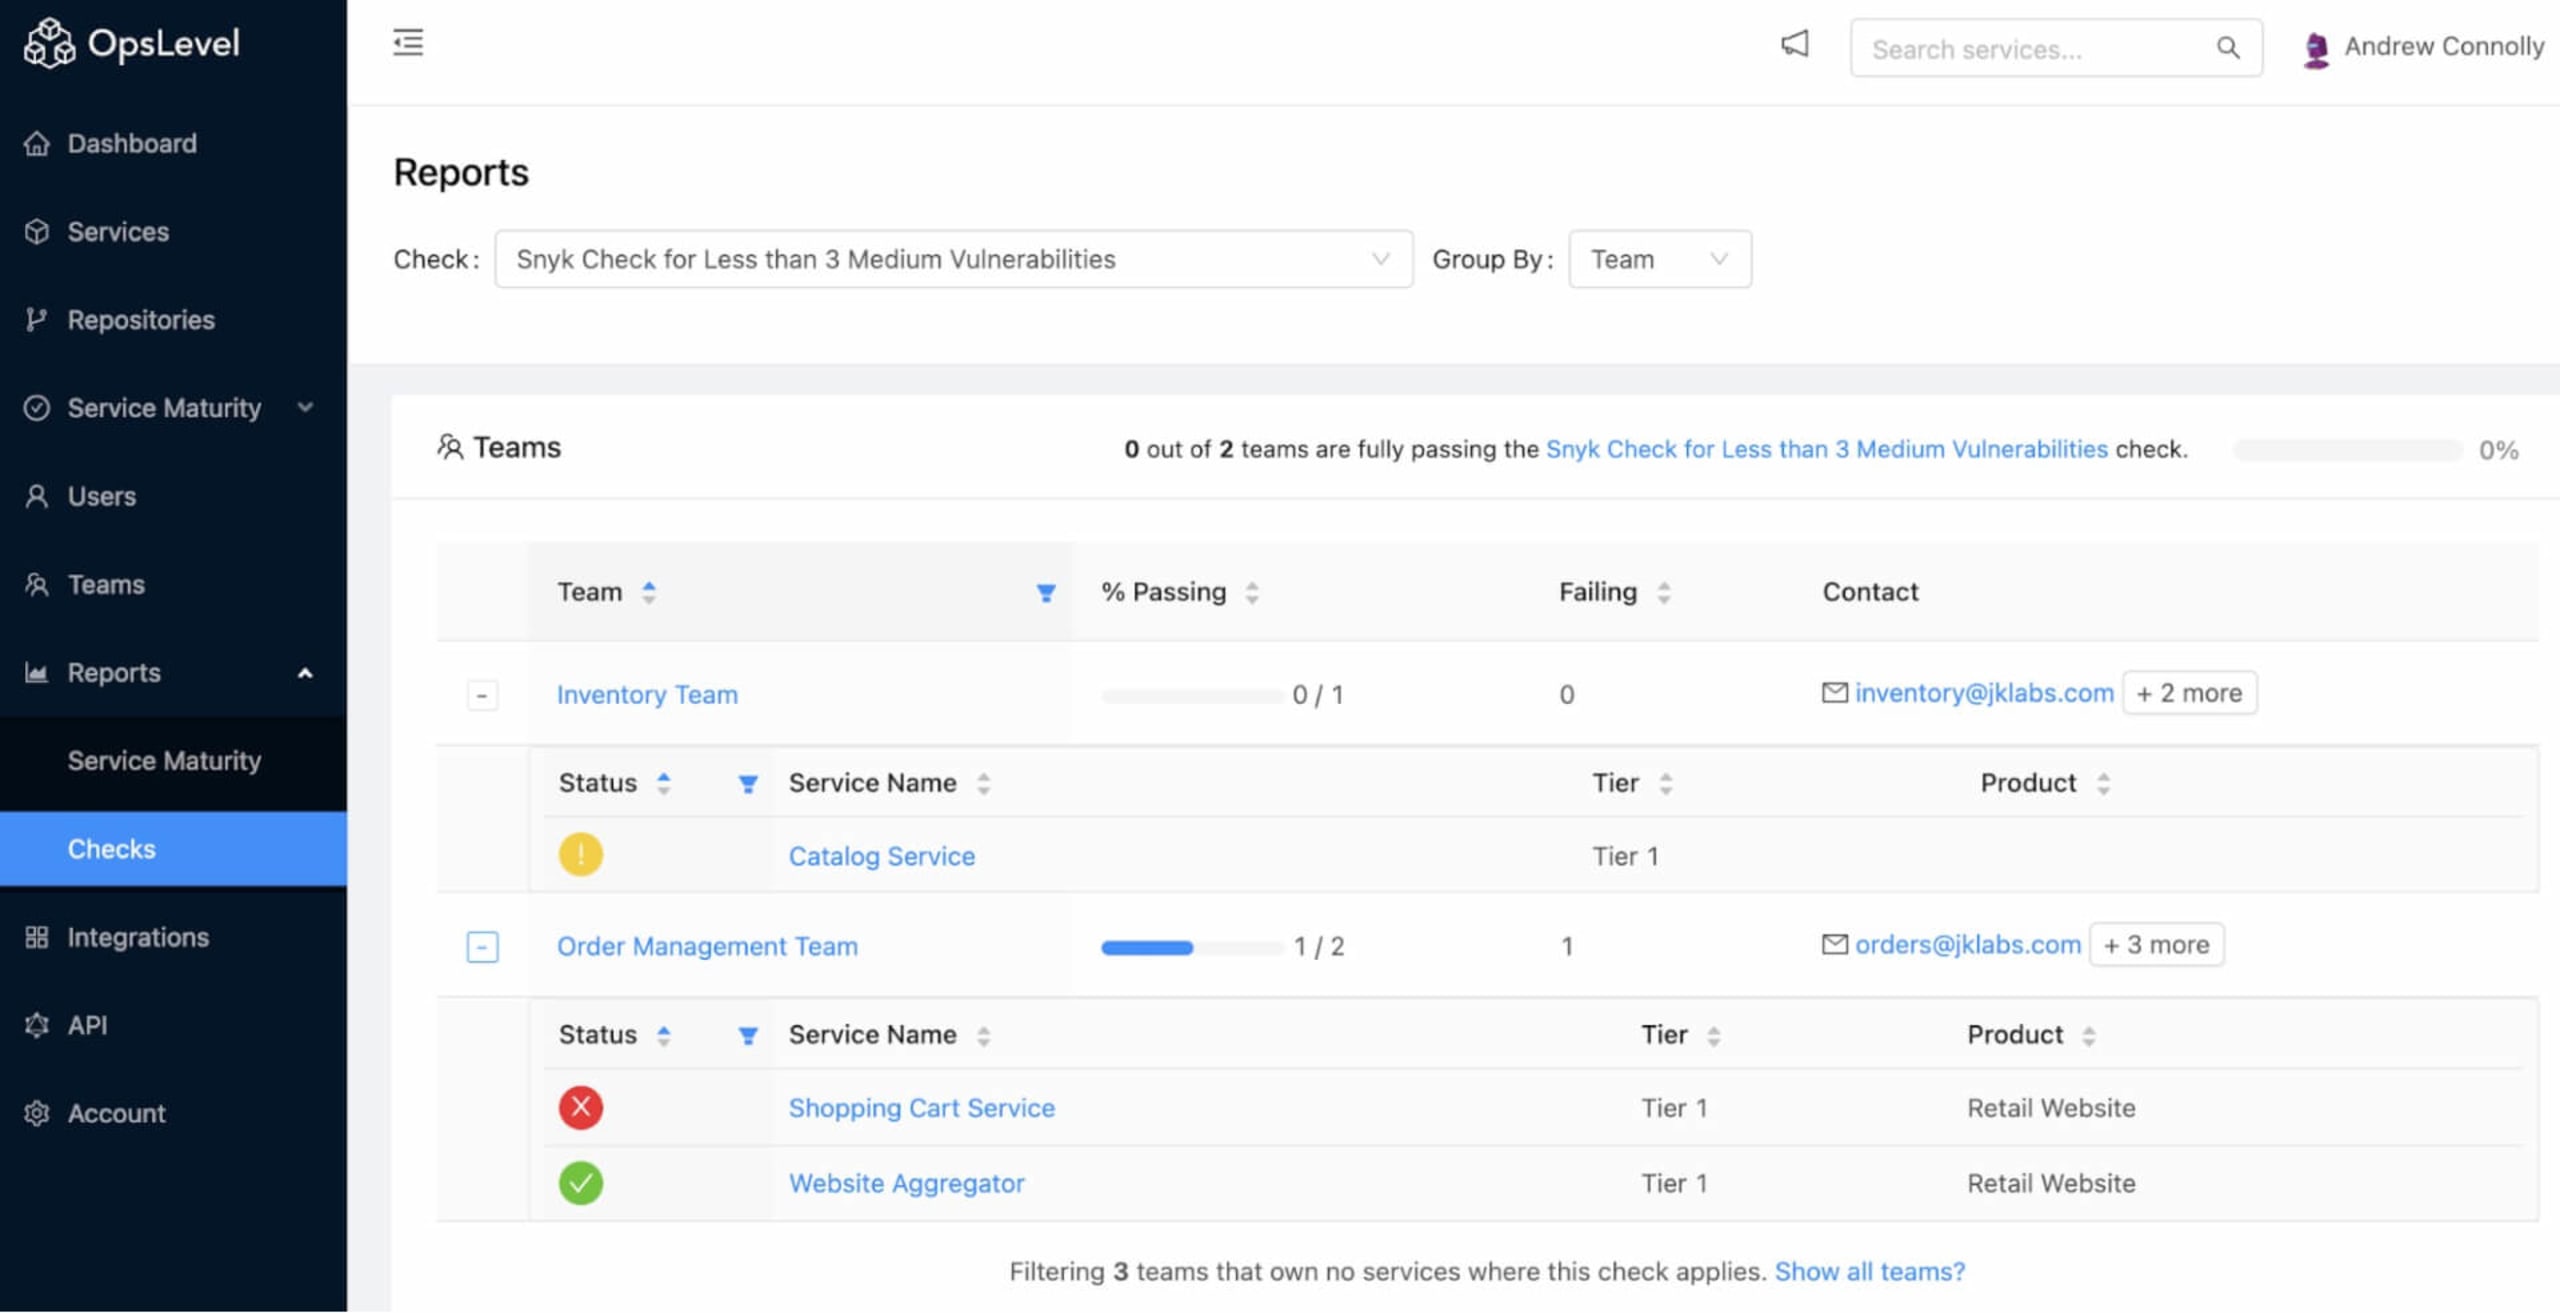
Visão geral do status de todos os serviços relevantes para esta checagem: 1 aprovado, 1 reprovado e 1 sem resultados de verificação.
Experimente OpsLevel + Snyk
Se você já usa a Snyk, está no caminho certo para entregar serviços mais seguros. Acelere essa jornada incorporando os resultados das verificações a um catálogo de serviços abrangente. Para saber mais sobre a OpsLevel ou solicitar uma demonstração, clique aqui. Se você ainda não experimentou a Snyk, pode começar a usar gratuitamente.
Comece a participar de desafios de Capture the Flag
Aprenda a resolver desafios de Capture the Flag assistindo sob demanda ao nosso workshop virtual introdutório.