Black Hat Asia 2025: minha jornada como revisora, palestrante e conectora da comunidade

28 de abril de 2025
0 minutos de leituraDe vez em quando, você participa de uma conferência que não apenas cumpre todos os requisitos: ela transforma você. Black Hat Asia 2025 foi exatamente assim para mim.
Realizada no coração de Singapura, a edição deste ano foi especial por muitos motivos. Tive o privilégio de assumir vários papéis: integrante do Comitê de Revisão, palestrante, participante de painel, mentora de palestrantes e, acima de tudo, aprendiz. Foi uma semana repleta de aprendizados técnicos profundos, conversas inspiradoras e reencontros inesperados com pessoas que admiro há muito tempo, mas que raramente tenho a oportunidade de encontrar, especialmente fora da Índia.
Do Community Lounge à instigante Locknote no encerramento da conferência, cada sessão foi uma oportunidade de se conectar, refletir e crescer. Voltei para casa com novas perspectivas, energia renovada e um propósito ainda mais forte para o trabalho que fazemos todos os dias na cibersegurança.
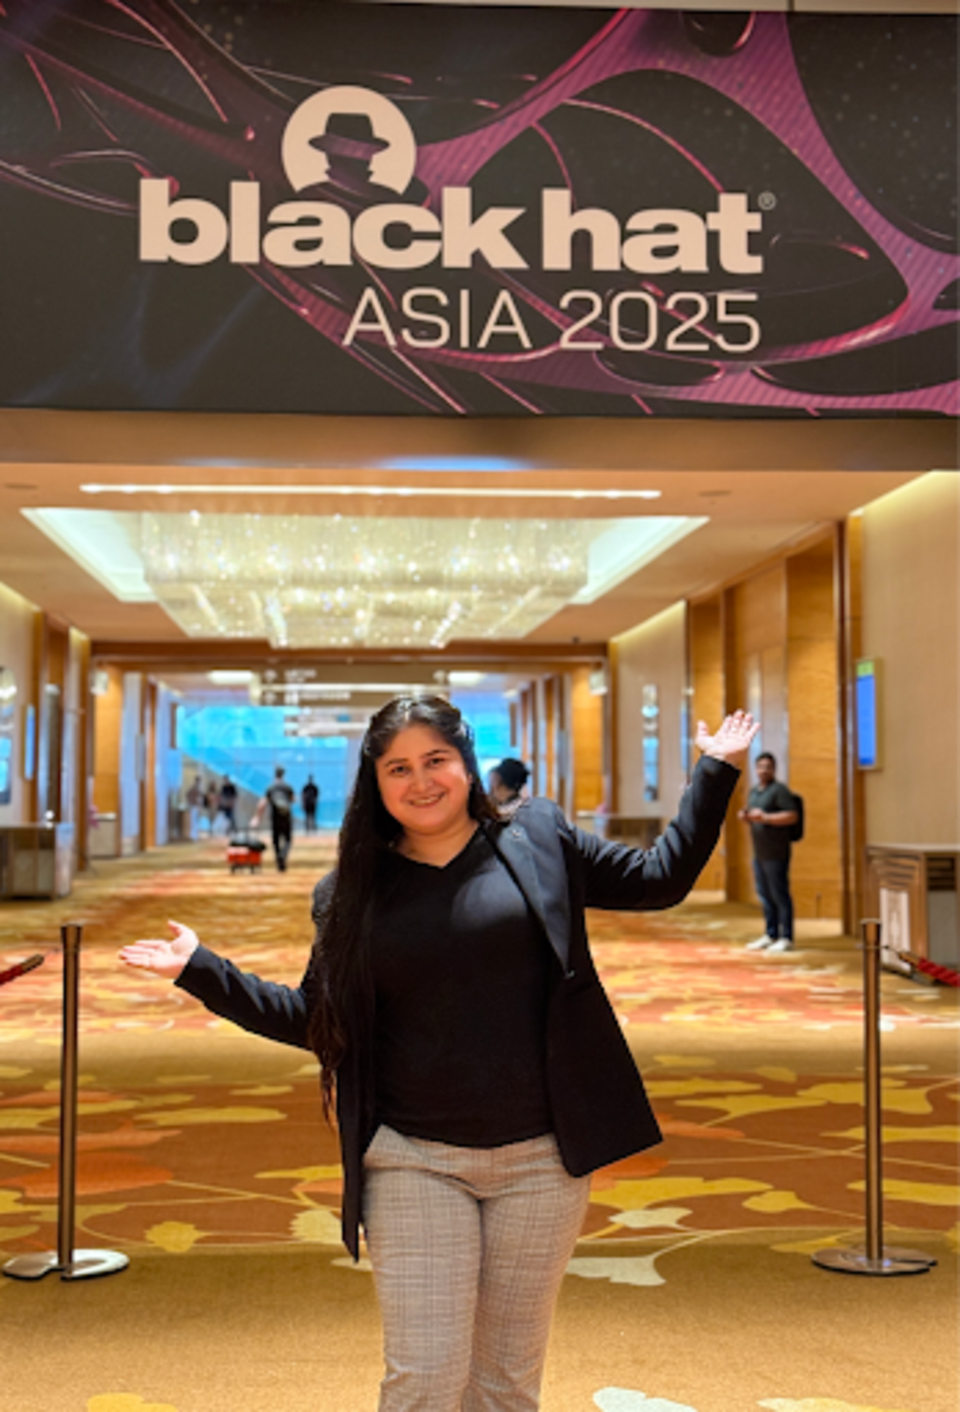
Confira um pouco da minha jornada incrível pela conferência.
Segurança na nuvem: criando conexões na nuvem
Minha primeira sessão foi o meetup “Segurança na nuvem: criando conexões na nuvem”, que reuniu profissionais e entusiastas de segurança na nuvem para discutir desafios em comum e soluções inovadoras. Conversamos sobre como proteger ambientes multinuvem, lidar com requisitos de conformidade e como a identidade agora é o verdadeiro perímetro. Mas, acima de tudo, compartilhamos nossas histórias.
Foi revigorante conhecer pessoas de diferentes partes da Ásia e de outros lugares, muitas das quais eu dificilmente encontraria na Índia. A diversidade de ideias, abordagens e experiências trouxe novas camadas à discussão. Essa é a magia dos meetups da Black Hat: são informais, mas cheios de conteúdo.
Desafiando o status quo: celebrando as mulheres na cibersegurança
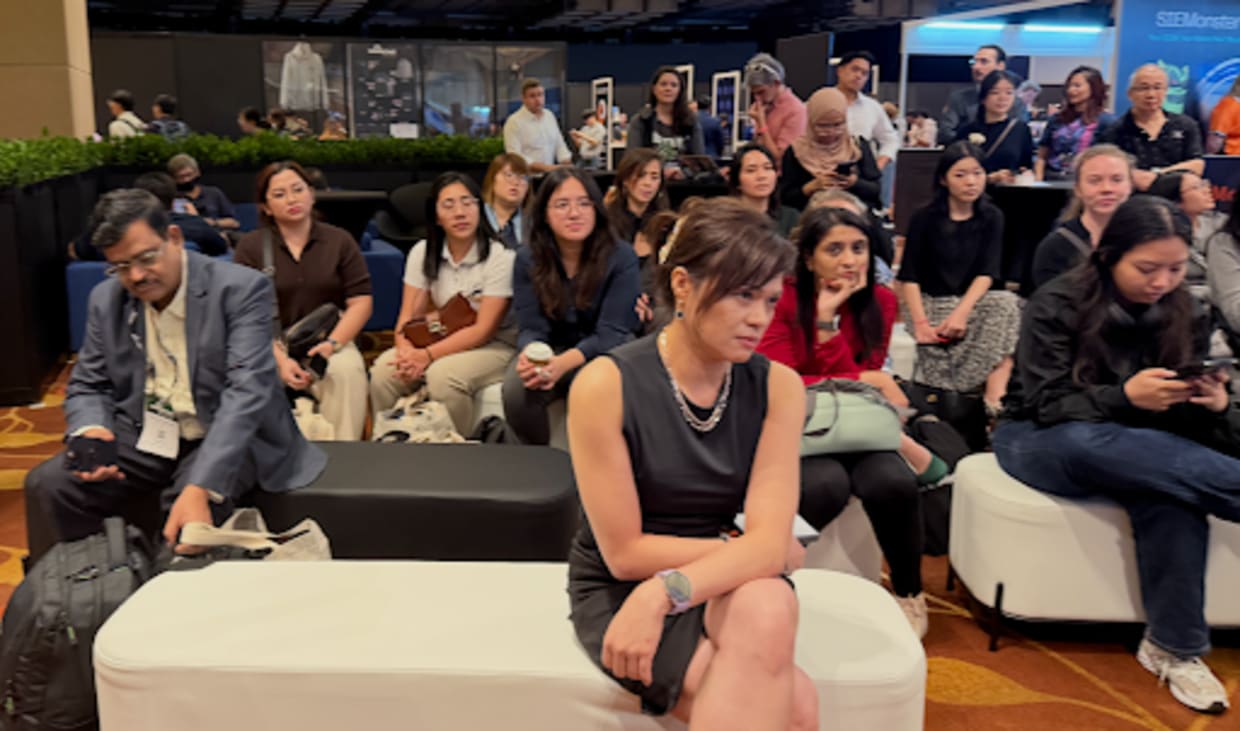
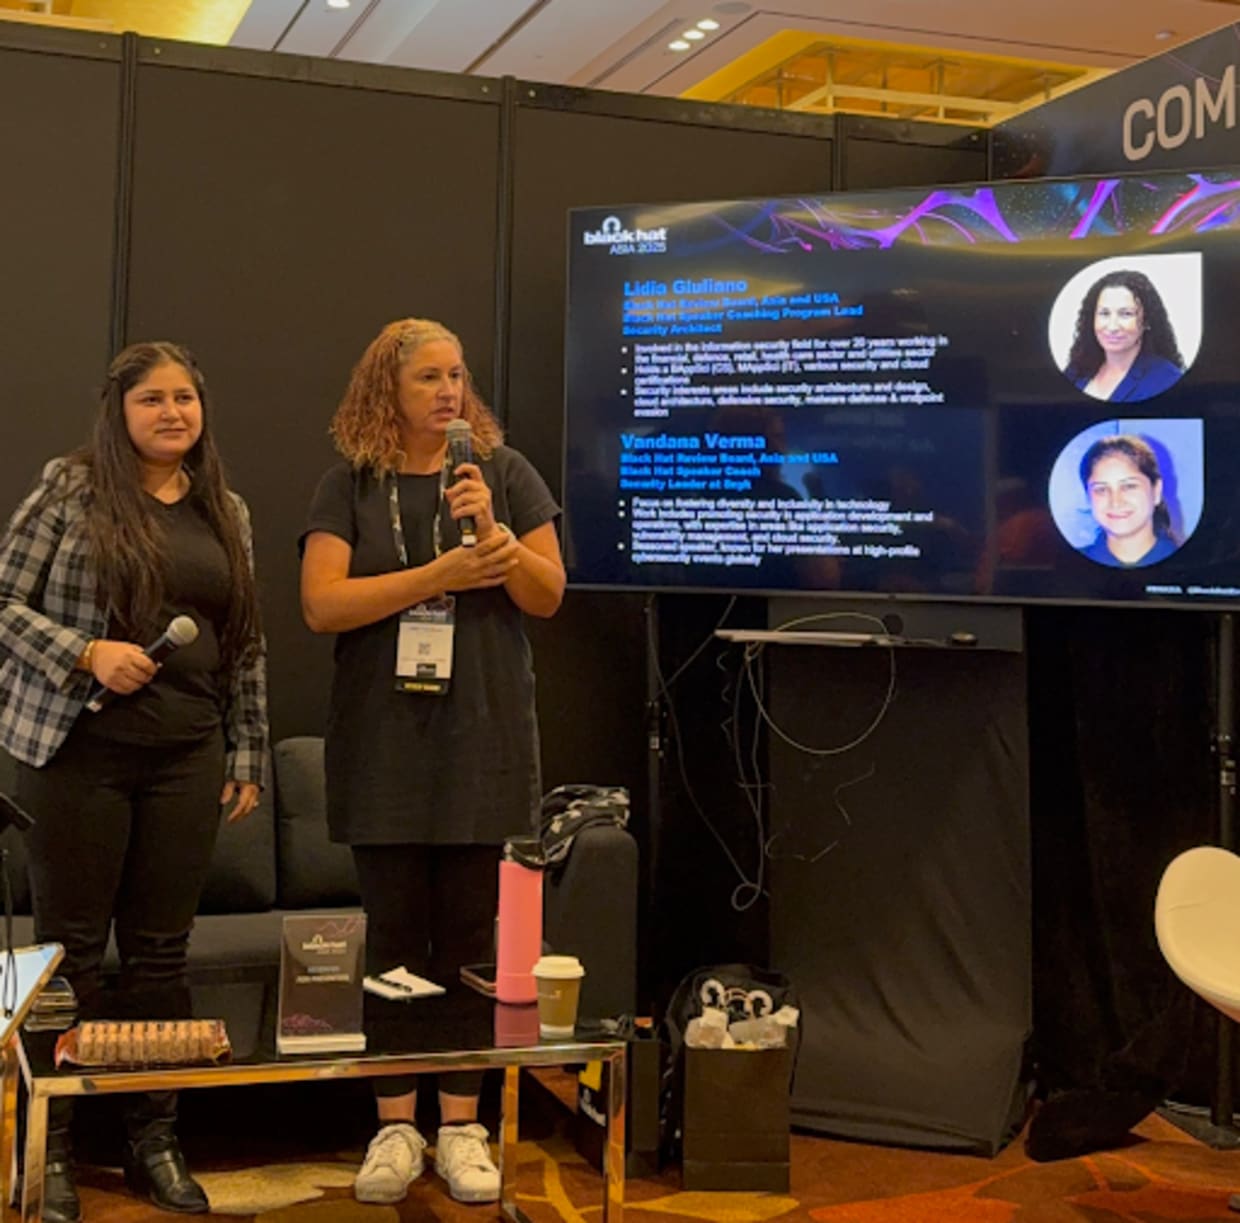
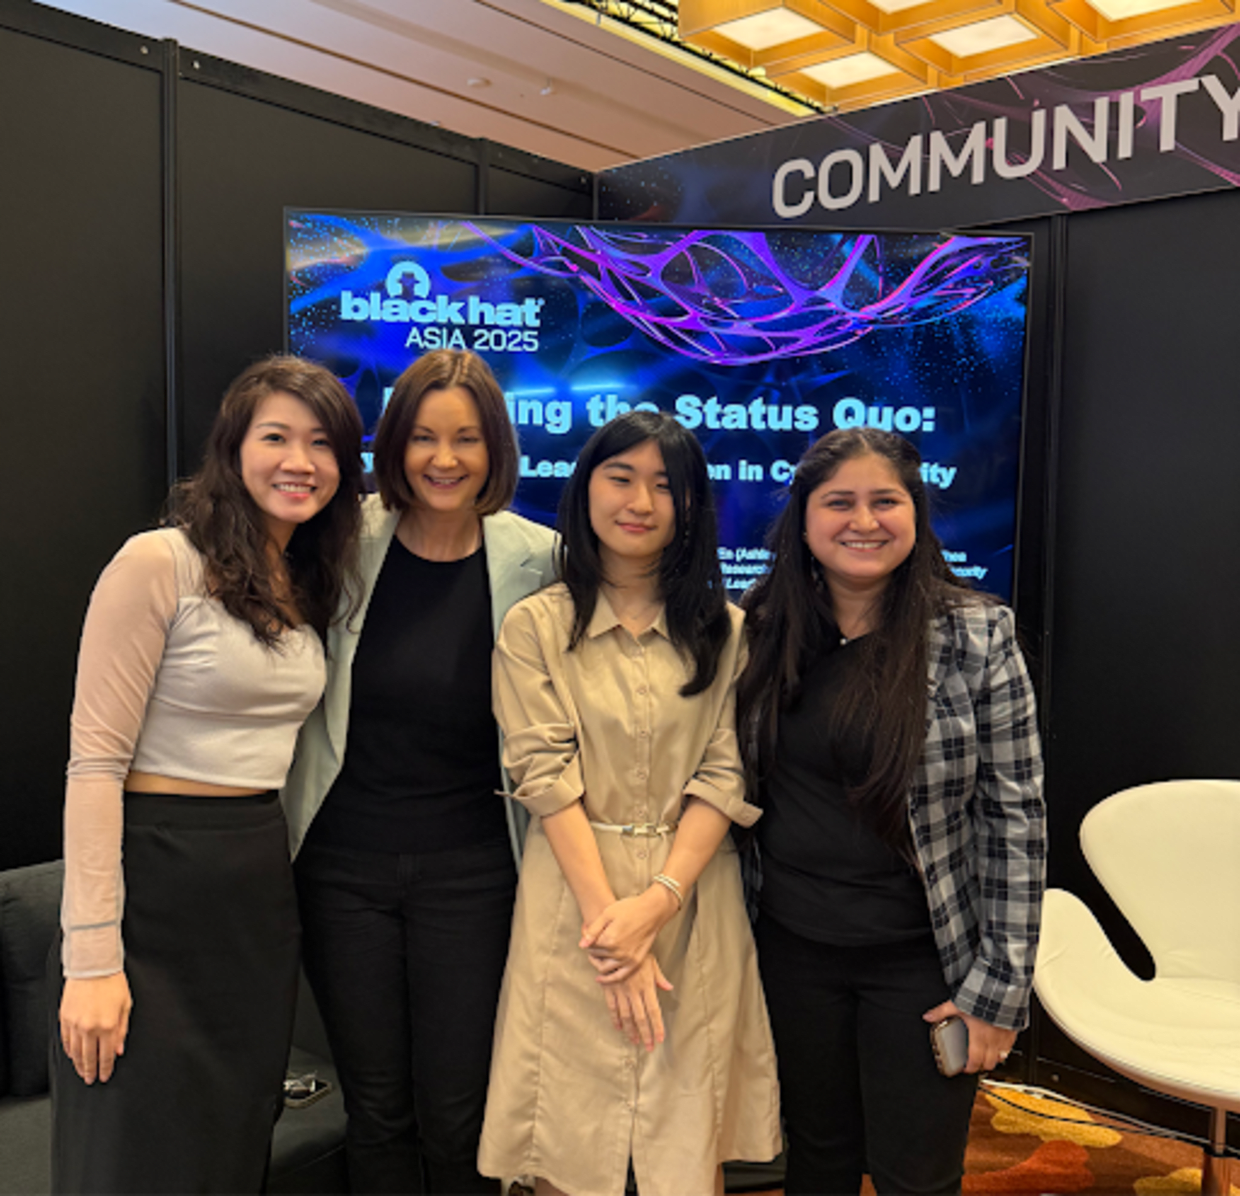
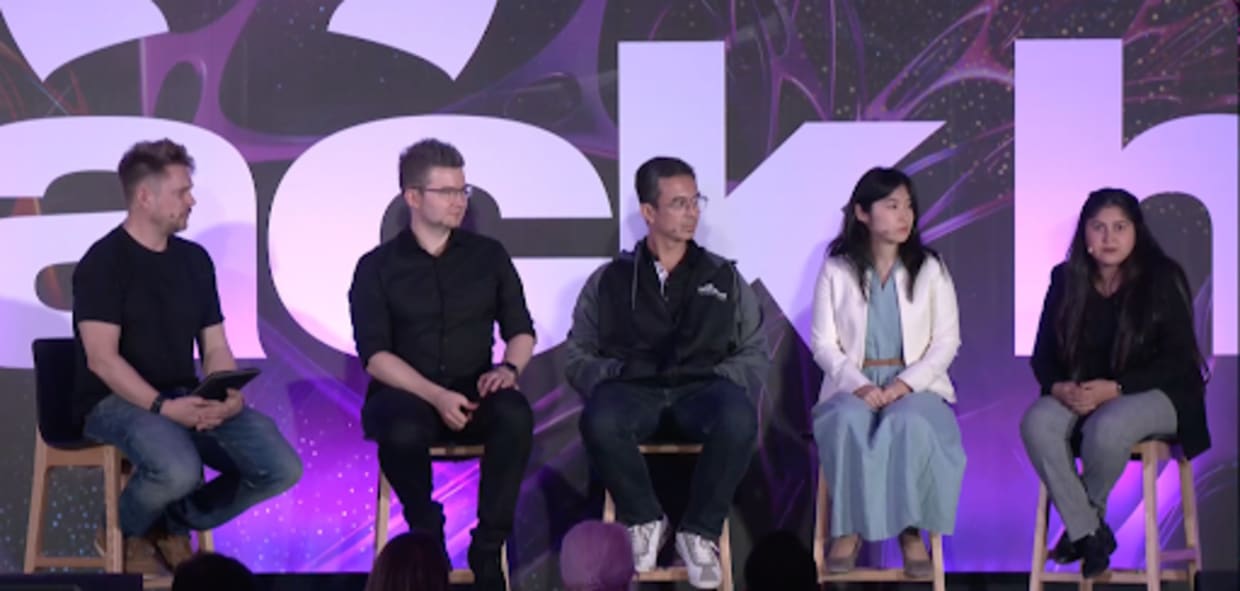
Esse painel tocou meu coração. “Desafiando o status quo: histórias de mulheres que lideram na cibersegurança” reuniu mulheres líderes incríveis: Ashley Shen, Pamela O’Shea, Asuka Nakajima e eu. Compartilhamos não apenas nossas trajetórias técnicas, mas também o lado humano da cibersegurança: nossas dificuldades, os preconceitos que superamos, as pessoas mentoras que nos ajudaram a brilhar e a resiliência necessária para seguir em frente.
O acolhimento, o apoio e a sinceridade na sala foram emocionantes. Depois, muitas pessoas comentaram como foi revigorante ouvir histórias que raramente chegam às palestras principais de conferências. Isso me lembrou que representatividade importa, mais do que imaginamos.
Palestrantes:
Chi-En (Ashley) Shen | Líder técnica de engenharia de pesquisa em segurança, Cisco Talos
Pamela O'Shea | Diretora, Shea Security
Asuka Nakajima | Engenheira sênior de pesquisa em segurança, Elastic
Vandana Verma | Comitê de Revisão, Black Hat Asia
Preparando as futuras lideranças: inteligência sobre vulnerabilidades com SBOM e VEX
Outro destaque foi orientar a brilhante dupla Anusha Penumacha e Srinija Kammari para a palestra sobre “Como determinar a explorabilidade de vulnerabilidades com SBOM e VEX.” O tema era altamente técnico e muito relevante, e foi uma alegria ajudá-las a aprimorar a mensagem e a apresentação.
Vê-las brilhando no palco foi um momento de muito orgulho para mim como mentora! Preparar palestrantes vai muito além de slides e presença de palco: é ajudar vozes a serem ouvidas com clareza e confiança. E essas vozes vão moldar a próxima geração de líderes em cibersegurança.
IA: mais inteligente que hackers, mas ainda confusa com gatos
No dia seguinte, participei de outra sessão empolgante: “IA: mais inteligente que hackers, mas ainda confusa com gatos”. Foi uma abordagem divertida e esclarecedora sobre como a IA está se tornando uma peça-chave na cibersegurança, sem deixar de lado suas peculiaridades e limitações.
Exploramos como os modelos de IA estão aprimorando a detecção de ameaças, mas também como adversários aprendem a ser mais espertos que eles. Também falamos sobre implicações éticas, a importância da qualidade dos dados e a diferença entre o que a IA promete e o que realmente entrega no mundo real. As perguntas do público foram certeiras: ficou claro que as pessoas estavam refletindo criticamente sobre o papel da IA na nossa área.
Locknote: reflexões, descobertas e os próximos passos
Para encerrar, participei da sessão Locknote, um painel que resumiu os principais aprendizados da Black Hat Asia. Conversamos sobre tendências, surpresas e as questões críticas que o setor de segurança enfrenta hoje, da segurança da cadeia de suprimentos aos fatores humanos, tantas vezes negligenciados.
Estar naquele palco foi como fechar um ciclo: depois de meses avaliando propostas de palestras, orientando palestrantes e apresentando minhas próprias sessões, aquela foi a maneira perfeita de refletir sobre tudo o que a conferência representou.
Palestrantes:
Asuka Nakajima | Engenheira sênior de pesquisa em segurançaElastic
Ryan Flores | Líder da equipe de pesquisa de ameaças emergentes
Daniel Cuthbert | Pentester júniorSantander
Vandana Verma | Comitê de RevisãoBlack Hat Asia
Jeff Moss | Fundador das conferências Black Hat e DEF CON e ex-diretor de segurança e vice-presidente do ICANNCouncil Consultivo do Departamento de Segurança Interna dos EUA
Vitaly Kamluk | FundadorTitanHex
Para encerrar
Também tive a oportunidade de participar do jantar do Comitê de Revisão da Black Hat, ao lado de outras pessoas incríveis que integram o comitê.
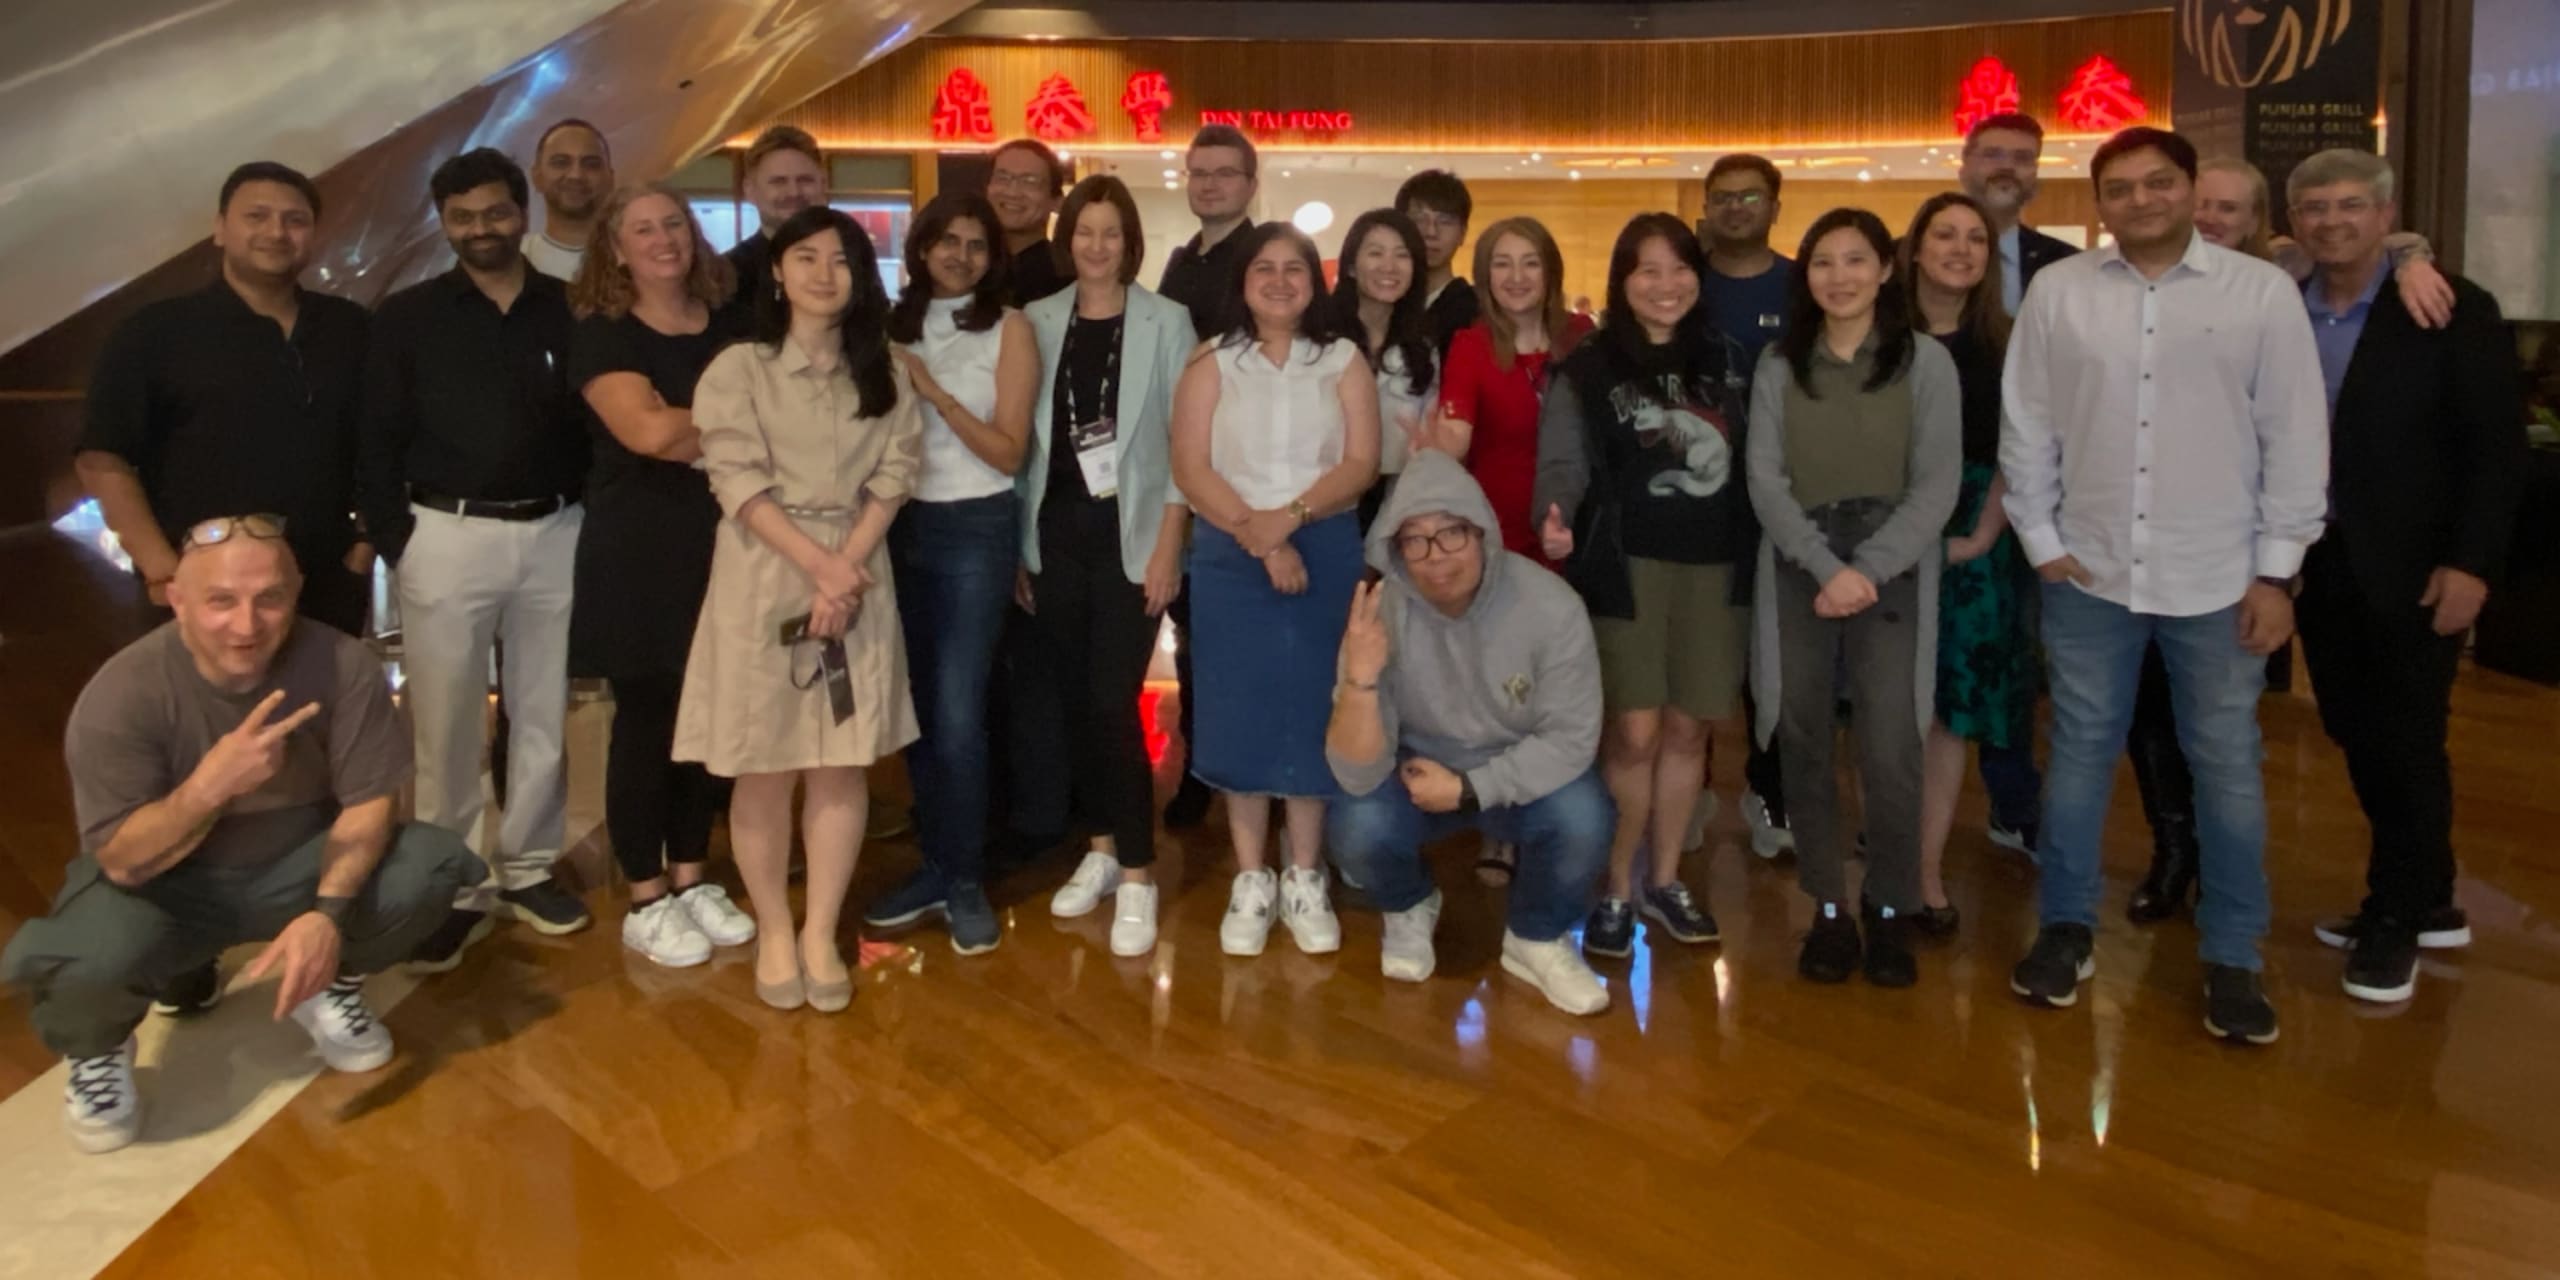
Talvez a parte mais gratificante da semana tenha sido reencontrar mentores, fazer novas amizades e encontrar pessoas aliadas do mundo todo. Muitas delas eu raramente vejo — ou nunca vejo — na Índia. De conversas nos corredores a jantares inesperados, fosse com profissionais experientes ou com quem participava da Black Hat pela primeira vez, a energia era contagiante. E, claro, participar da icônica foto “Hackers in India” foi a cereja do bolo: um momento de orgulho ao lado de algumas das mentes mais brilhantes do meu país, que agora estão ganhando destaque no mundo todo.
A Black Hat Asia 2025 não foi apenas sobre palestras ou títulos: foi sobre pessoas, progresso e paixão. Foi uma oportunidade de retribuir a uma comunidade que já me deu tanto e de aprender com cada conversa ao longo do caminho.
A todas as pessoas que conheci, orientei ou com quem aprendi, meu muito obrigada.
Assuma o controle da segurança de IA com a Snyk
Descubra como a Snyk ajuda a proteger o código gerado por IA pelas suas equipes de desenvolvimento, enquanto oferece às equipes de segurança visibilidade e controle completos.