Por que implementar um processo automatizado de revisão de código

20 de dezembro de 2021
0 minutos de leituraFazer uma revisão automatizada de código é uma etapa essencial para criar um aplicativo seguro e de alta qualidade. Como erros humanos podem ocorrer durante o desenvolvimento, adotar boas práticas para uma revisão sistemática de código é uma medida poderosa para melhorar a qualidade do software. Embora uma revisão manual aproveite a experiência e as habilidades da equipe responsável, ainda existe a possibilidade de ameaças à segurança serem criadas para evitar a detecção humana no código. É inestimável contar com uma equipe especializada para analisar o propósito e a lógica do código novo. No entanto, complementar essa revisão manual com uma revisão automatizada pode resolver vulnerabilidades divulgadas publicamente, além de identificar vulnerabilidades introduzidas por código personalizado e possíveis pontos de violação de segurança.
O que é um processo automatizado de revisão de código?
Um processo automatizado de revisão de código compara o código-fonte com um conjunto padrão de diretrizes para identificar causas comuns de erros ou ameaças à segurança. Essa revisão pode gerar falsos positivos e falsos negativos, mas ainda assim aumenta a resistência do software a ameaças à segurança e melhora o desempenho geral da aplicação.
O aumento do risco de violações de segurança e o desempenho abaixo do ideal podem comprometer a capacidade do software de funcionar como esperado. Por isso, reduzir os falsos positivos e negativos gerados pela ferramenta automatizada de revisão de código é uma forma eficaz de melhorar tanto a qualidade quanto a segurança do código.
Falsos positivos e negativos
Como nenhum verificador automatizado de código é perfeito, sempre há a possibilidade de falsos positivos ou negativos durante uma revisão de código. Para esclarecer, veja as definições a seguir.
Falso positivo – O analisador sinaliza um problema mesmo quando nenhuma regra foi violada. À primeira vista, isso não é prejudicial, mas aumenta o tempo que as pessoas precisam dedicar para separar os falsos positivos dos verdadeiros. Os verdadeiros positivos correspondem a erros que o desenvolvedor precisa corrigir; já os falsos positivos desperdiçam o tempo dele.
Falso negativo – O analisador não sinaliza um problema, deixando que ele passe despercebido durante a revisão de código. Esse tipo de problema não detectado é justamente o risco que uma revisão automatizada eficaz deve evitar.
Como reduzir falsos positivos e negativos
Uma das partes mais importantes de uma revisão segura de código é garantir que a pessoa responsável pela revisão dedique tempo para entender completamente a funcionalidade do código. Por isso, uma das melhores formas de reduzir falsos positivos e negativos em uma revisão manual é adotar uma abordagem cuidadosa e metódica.
Presumir que o código funciona como esperado é uma das principais fontes de erro durante uma revisão. A possibilidade de pessoas — até mesmo uma equipe especializada — deixarem erros passarem despercebidos em uma revisão manual mostra a necessidade de um processo eficaz de revisão automatizada. Além disso, uma revisão manual pode orientar os programadores na criação de padrões que o analisador usará para comparar o código-fonte com o desempenho esperado.
Use testes de unidade e de integração
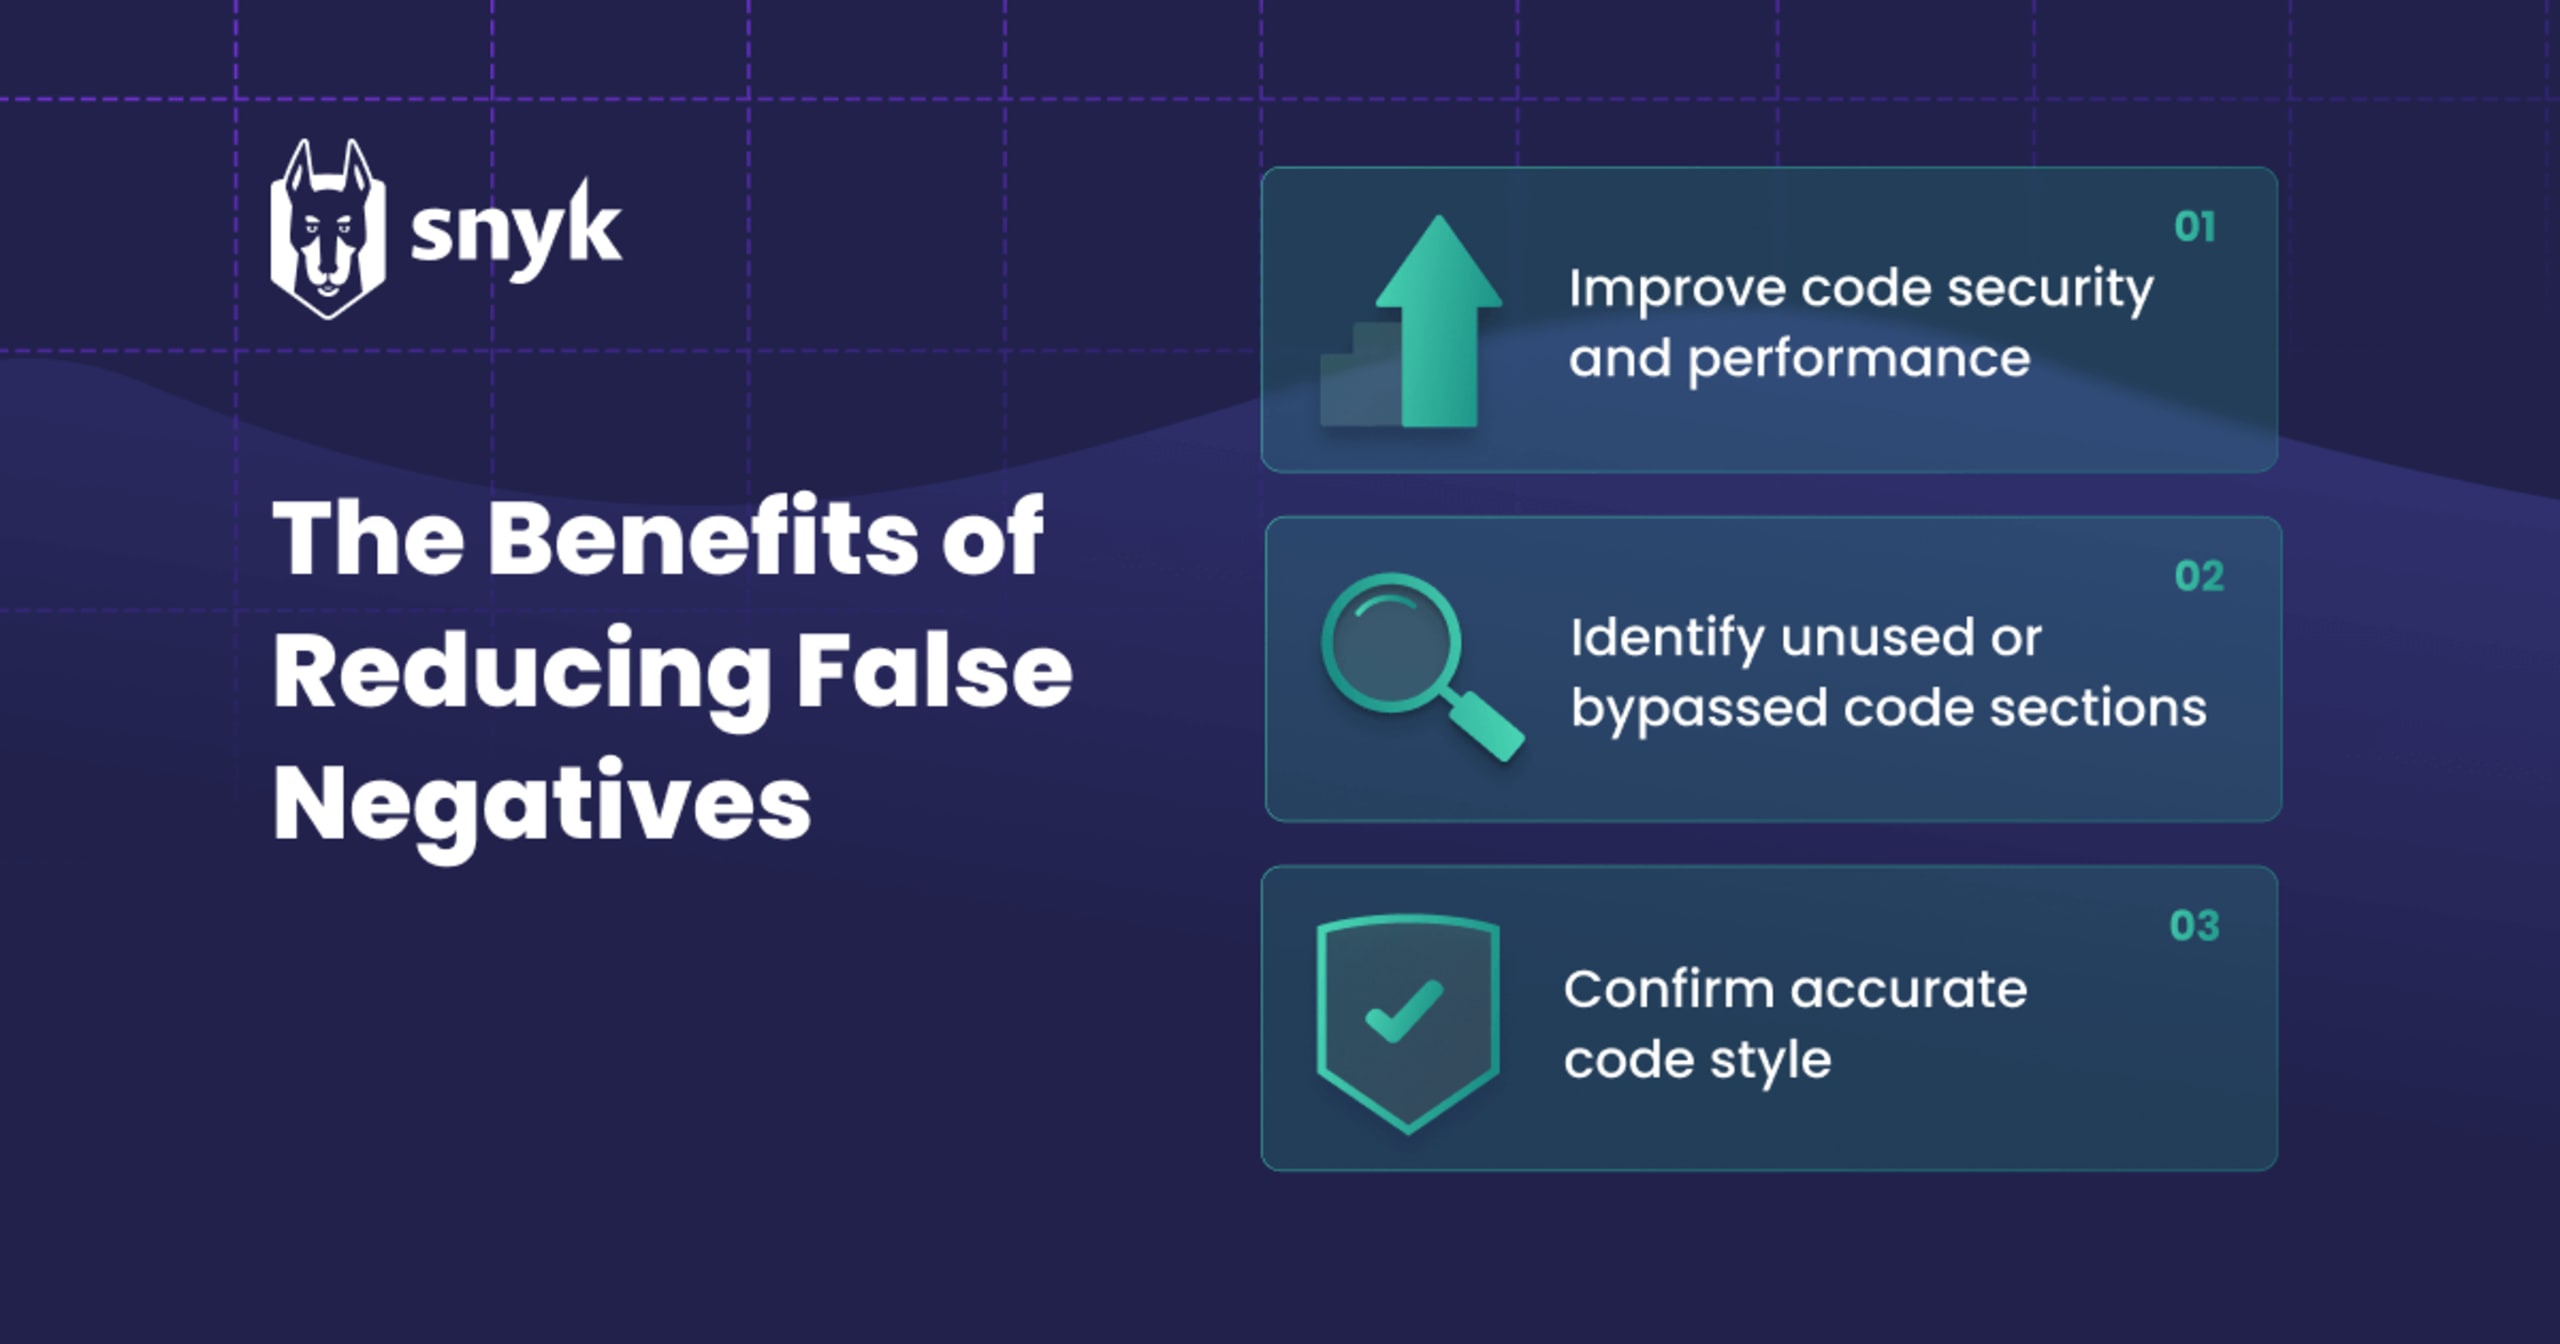
Reduzir os falsos positivos simplifica o relatório de diagnóstico. Já reduzir os falsos negativos pode:
Melhorar a segurança e o desempenho do código
Identificar trechos de código não utilizados ou ignorados
Confirmar se o estilo do código está correto
Esses recursos são aspectos essenciais do desenvolvimento de software eficaz. Reduzir os falsos negativos acelera a compilação e a execução do código, além de verificar se ele funciona como deveria segundo o padrão estabelecido.
Não basta executar o analisador, deixar que ele encontre os erros e corrigi-los no código-fonte. Você pode exigir que alterações no código e pull requests (PRs) incluam testes de unidade e de integração. Isso aumenta a confiança, reduz erros e ajuda a aprimorar continuamente todo o processo. Um teste de unidade garante que o novo trecho de código funcione como o desenvolvedor espera antes de ser integrado ao repositório principal. Definir condições gerais de entrada ou adaptar o código para gerar uma saída conhecida são boas práticas para esse tipo de teste. Depois, adicionar testes de integração gradualmente, conectando algumas unidades por vez, ajuda a garantir que elas interajam sem problemas e que uma revisão eficaz de código não gere falsos positivos ou negativos.
Use ferramentas avançadas de análise automatizada
A melhor forma de revisar código e minimizar falsos positivos e negativos é escolher uma ferramenta de análise robusta e de alta qualidade. Usar uma ferramenta automatizada de revisão de código que saiba quando sinalizar um problema — e quando não fazê-lo — é fundamental para melhorar a qualidade e a segurança do aplicativo.
Tão importante quanto fazer uma revisão de segurança do código, uma ferramenta automatizada sofisticada conta com uma extensa base de dados de vulnerabilidades, muitas vezes antes mesmo de elas serem incluídas em bases de dados públicas. Uma ferramenta eficaz de revisão automatizada compara rapidamente o código-fonte com esses dados, permitindo que sua equipe corrija os erros imediatamente e entregue código seguro mais cedo.
A ferramenta automatizada escolhida precisa se integrar ao seu processo de desenvolvimento atual para ser fácil de usar. Uma integração perfeita garante que o analisador de código funcione com seu código-fonte, detectando erros e identificando possíveis problemas de segurança durante todo o processo de integração e entrega contínuas (CI/CD).
Por fim, outro objetivo do scanner automatizado é comparar rapidamente o código com os padrões de segurança e qualidade de código. Uma ferramenta avançada de análise pode até gerar um PR e enviar automaticamente as descobertas à equipe de revisão, que poderá continuar analisando o código ou integrar as recomendações para reduzir o tempo necessário para corrigir os problemas.
"Com a automação oferecida pela Snyk, conseguimos redirecionar parte da equipe, antes dedicada a tarefas manuais e repetitivas de segurança, para o desenvolvimento altamente produtivo de novos recursos. Como a Snyk nos alerta sobre novas vulnerabilidades por meio de um pull request (que já inclui a “correção”), transformamos um longo processo manual de triagem e correção em uma simples “integração” que podemos fazer em poucos minutos."
Peter Vanhee - Líder de Práticas de Engenharia - Comic Relief
Comece a jogar Capture the Flag
Aprenda a resolver desafios de Capture the Flag assistindo à gravação sob demanda do nosso workshop virtual introdutório.
Por que usar revisões automatizadas de código
As revisões manuais de código são uma parte fundamental do desenvolvimento de software. Elas trazem novas perspectivas de especialistas para identificar erros de lógica, confirmar se o código executa a função desejada e responsabilizar o desenvolvedor, que sabe que o código será verificado.
No entanto, enquanto a revisão manual avalia a lógica e o propósito do código, uma revisão automatizada avançada pode ajudar a criar aplicativos mais seguros e eficientes muito mais rápido do que uma revisão manual por si só. Com uma revisão automatizada, você detecta mais problemas, com mais rapidez, e melhora tanto a velocidade quanto a precisão do processo de desenvolvimento.
Perguntas frequentes sobre revisão automatizada de código
Como automatizar o processo de revisão de código?
Uma revisão automatizada de código compara o código-fonte com um padrão conhecido. Um analisador é capaz de encontrar problemas relacionados a diretrizes de estilo, erros comuns, bugs ou vulnerabilidades de segurança. Integrada ao processo de desenvolvimento, uma ferramenta de revisão automatizada de código compara o código-fonte com um padrão e gera um relatório. Esse relatório se transforma em uma solicitação de pull request que indica as alterações que o desenvolvedor precisa fazer no código antes que ele possa ser integrado à branch principal. Ferramentas avançadas de análise geram uma solicitação de pull request e a integram à branch principal para criar uma aplicação segura, precisa e eficiente.
Acesse nossa página de Recursos de segurança para saber como a Snyk pode ajudar desenvolvedores a criar código seguro e de alta qualidade. Você também pode experimentar nossa ferramenta gratuita de verificação de código e ver como o mecanismo Snyk Code analisa seu código em busca de problemas de segurança e qualidade.


