6 etapas para expandir programas de AppSec baseados em risco

13 de outubro de 2023
0 minutos de leituraExpandir um programa de AppSec baseado em risco envolve adaptar as práticas de segurança ao crescimento e às necessidades em constante evolução da empresa, gerenciando e mitigando os riscos de segurança com eficiência.
Independentemente do nível de maturidade ou do tipo de organização, expandir um programa de AppSec que gerencie tanto os riscos de segurança quanto o crescimento dos negócios significa incorporar as ferramentas existentes e combiná-las com novas soluções, serviços e contexto para criar uma máquina de segurança enxuta e eficiente, que não deixe nada passar e não dê margem a dúvidas. Construir esse tipo de programa de segurança não acontece da noite para o dia: é um processo gradual, que evolui junto com os processos dinâmicos da empresa e à medida que a organização cresce.
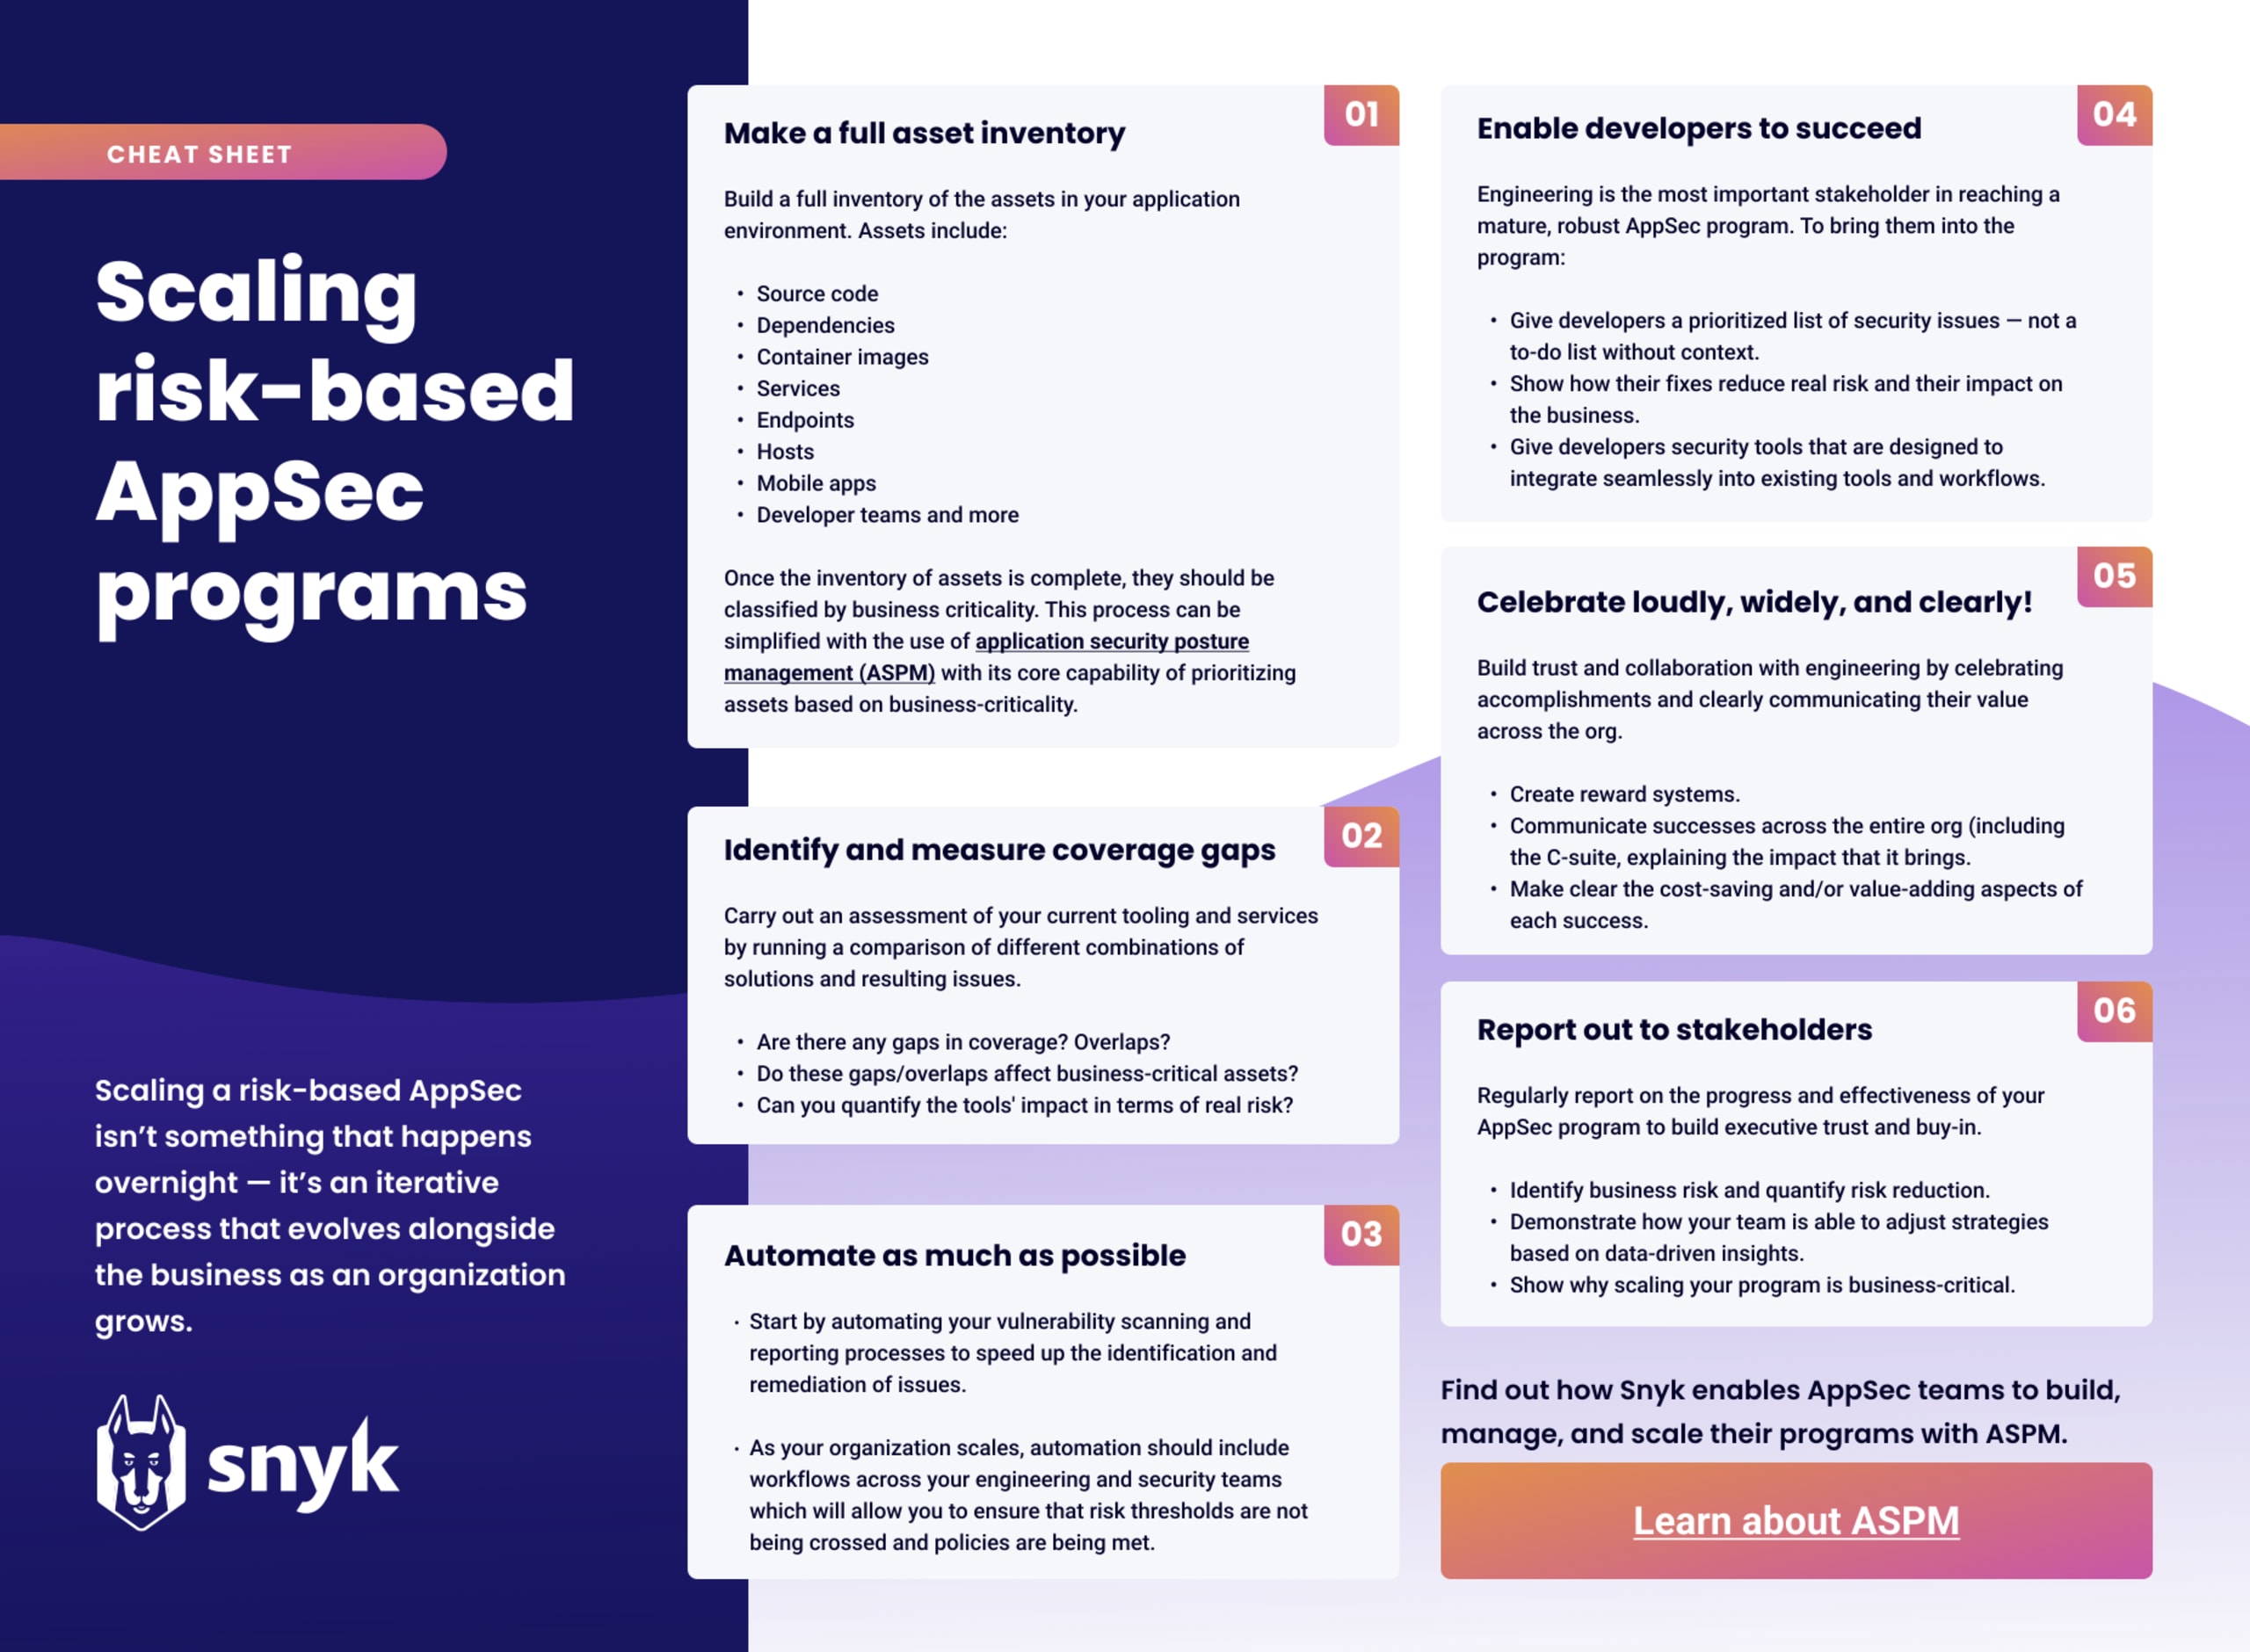
Confira 6 etapas para ajudar você a expandir seu programa de AppSec baseado em risco, além de um guia prático para consulta rápida:
1. Faça um inventário completo de ativos
Para criar um programa de AppSec baseado em risco, você precisa saber onde estão os riscos! O primeiro passo é fazer um inventário completo dos ativos do ambiente de aplicações. Consideramos ativos todos os componentes envolvidos na criação, implantação e execução da aplicação: código-fonte, dependências, imagens de contêiner, serviços, endpoints, hosts, aplicativos móveis, equipes de desenvolvimento e muito mais.
Com o inventário de ativos completo, classifique-os de acordo com sua criticidade para os negócios. Sabemos que esse trabalho não é simples nem se resolve da noite para o dia. Saiba mais sobre gerenciamento da postura de segurança de aplicações (ASPM) e sua principal capacidade de priorizar ativos com base na criticidade para os negócios.
Para organizações que já têm alguma visibilidade (ou não sabem ao certo se o inventário está completo), continuar dependendo de uma visão fragmentada do ambiente representa um risco inerente para os negócios. Sem um inventário abrangente dos ativos, sua organização não conseguirá identificar os riscos corretamente nem gerenciar a segurança com eficiência.
2. Identifique e avalie lacunas de cobertura
Aumentar a eficiência na implementação de ferramentas e serviços é uma etapa fundamental para criar um programa de segurança escalável. Avaliar, otimizar e maximizar o uso de ferramentas e serviços analisados criteriosamente ajuda grandes organizações a desenvolver uma postura de segurança de aplicações sólida.
Avalie as ferramentas e os serviços atuais comparando diferentes combinações de soluções e os problemas identificados. Há lacunas de cobertura? Há sobreposições? Essas lacunas ou sobreposições afetam ativos críticos para os negócios? É possível quantificar o impacto das ferramentas em termos de risco real?
3. Automatize o máximo possível
Talvez você ainda consiga se virar com planilhas, mas sua organização precisa avançar em maturidade e automatizar o gerenciamento das tarefas do dia a dia. Se você ainda não estabeleceu um fluxo de trabalho automatizado para operar a segurança em escala em toda a empresa, isso agora é crítico para os negócios.
Automatizar a análise de vulnerabilidades e a geração de relatórios para acelerar a identificação e a correção de problemas é um bom começo. Mas, à medida que a organização cresce, a automação deve incluir fluxos de trabalho para as equipes de engenharia e segurança, ajudando a garantir que os limites de risco não sejam ultrapassados e que as políticas sejam cumpridas. Afinal, se algo acontece automaticamente, você não corre o risco de esquecer de fazer.
4. Ajude os desenvolvedores a ter sucesso
A engenharia é a parte interessada mais importante para alcançar um programa de AppSec maduro e robusto. Sem o apoio dessa equipe, atingir a máxima eficiência continuará sendo um sonho distante.
A equipe de AppSec deve orientar os desenvolvedores para que tomem boas decisões desde o início. Por exemplo, os desenvolvedores devem receber uma lista priorizada de problemas de segurança e entender como as correções reduzem riscos reais — não apenas uma lista de tarefas sem contexto. Além disso, devem contar com ferramentas de segurança projetadas para se integrar perfeitamente às ferramentas existentes e aos fluxos de trabalho.
5. Comemore as conquistas em alto e bom som!
Uma forma de construir confiança e colaboração com a equipe de engenharia é comemorar as conquistas e comunicar claramente o valor delas para toda a organização. Crie um sistema de recompensas, divulgue os elogios amplamente e explique de forma específica o que cada conquista representa para a organização (por exemplo: "Essa correção antecipada nos poupou US$ 5 milhões em dívidas futuras.").
Quando a organização percebe o impacto real que a correção de vulnerabilidades tem nos negócios, fica mais fácil conquistar o apoio de todos. Se possível, mostre o valor do programa de AppSec em termos de lucro, não apenas de economia. Por exemplo, mais segurança pode aumentar a conformidade e, assim, ampliar seu mercado total endereçável (TAM).
E lembre-se: os valores da organização começam no topo. Se as conquistas de segurança forem celebradas pela alta liderança com o mesmo entusiasmo que pela equipe de engenharia, toda a organização verá a segurança como algo que agrega valor, não apenas como uma tarefa a cumprir.
6. Apresente resultados às partes interessadas
Expandir um programa de AppSec adequadamente exige recursos — e os recursos precisam ser aprovados. Apresente regularmente às partes interessadas o progresso e a eficácia do programa de AppSec para conquistar a confiança e o apoio da liderança. Mostre que você consegue identificar riscos para os negócios e quantificar a redução desses riscos. Demonstre como sua equipe ajusta as estratégias com base em insights orientados por dados e por que expandir o programa é essencial para os negócios.
Comece a expandir
Expandir um programa de AppSec baseado em risco é um processo contínuo, que exige adaptabilidade, dedicação e o compromisso de facilitar ao máximo o trabalho de quem desenvolve. Use as etapas recomendadas acima e reserve um tempo em breve para avaliar seus processos atuais de AppSec e identificar oportunidades de melhoria nessas seis áreas prioritárias. Depois, revise e atualize sua estratégia regularmente para enfrentar novos desafios e aproveitar oportunidades de melhoria.
Proteja o que é mais importante para o seu negócio
Descubra como a Snyk ajuda equipes de AppSec a criar, gerenciar e ampliar um programa moderno de AppSec com o Snyk AppRisk ASPM