Segurança de aplicações em 360 graus com a Snyk

Soumen Mukherjee
24 de abril de 2024
0 minutos de leituraO desenvolvimento de aplicações é um processo com várias etapas. O app passa por diferentes fases, cada uma com seu próprio foco. No entanto, a segurança de aplicações, também chamada de AppSec, é uma constante em todas elas.
Por exemplo, espera-se que o código escrito por um desenvolvedor seja seguro. Da mesma forma, os artefatos utilizados ou gerados como resultado final de cada etapa também precisam ser seguros.
Nesse cenário, um pesadelo para as empresas é ter que lidar com uma infinidade de ferramentas e plataformas, cada uma executando uma função específica como parte dos controles de segurança de uma etapa. Além de terem um custo proibitivo, tantas ferramentas diferentes também dificultam o gerenciamento e a governança dos ativos pela equipe de TI. Da mesma forma, várias ferramentas implicam várias integrações no pipeline de build, o que torna o processo mais lento e pode exigir mais ciclos. A comunidade de desenvolvimento também não gosta desse cenário: várias ferramentas significam trabalhar em janelas diferentes, cada uma com sua própria curva de aprendizado e desafios de acesso e colaboração.
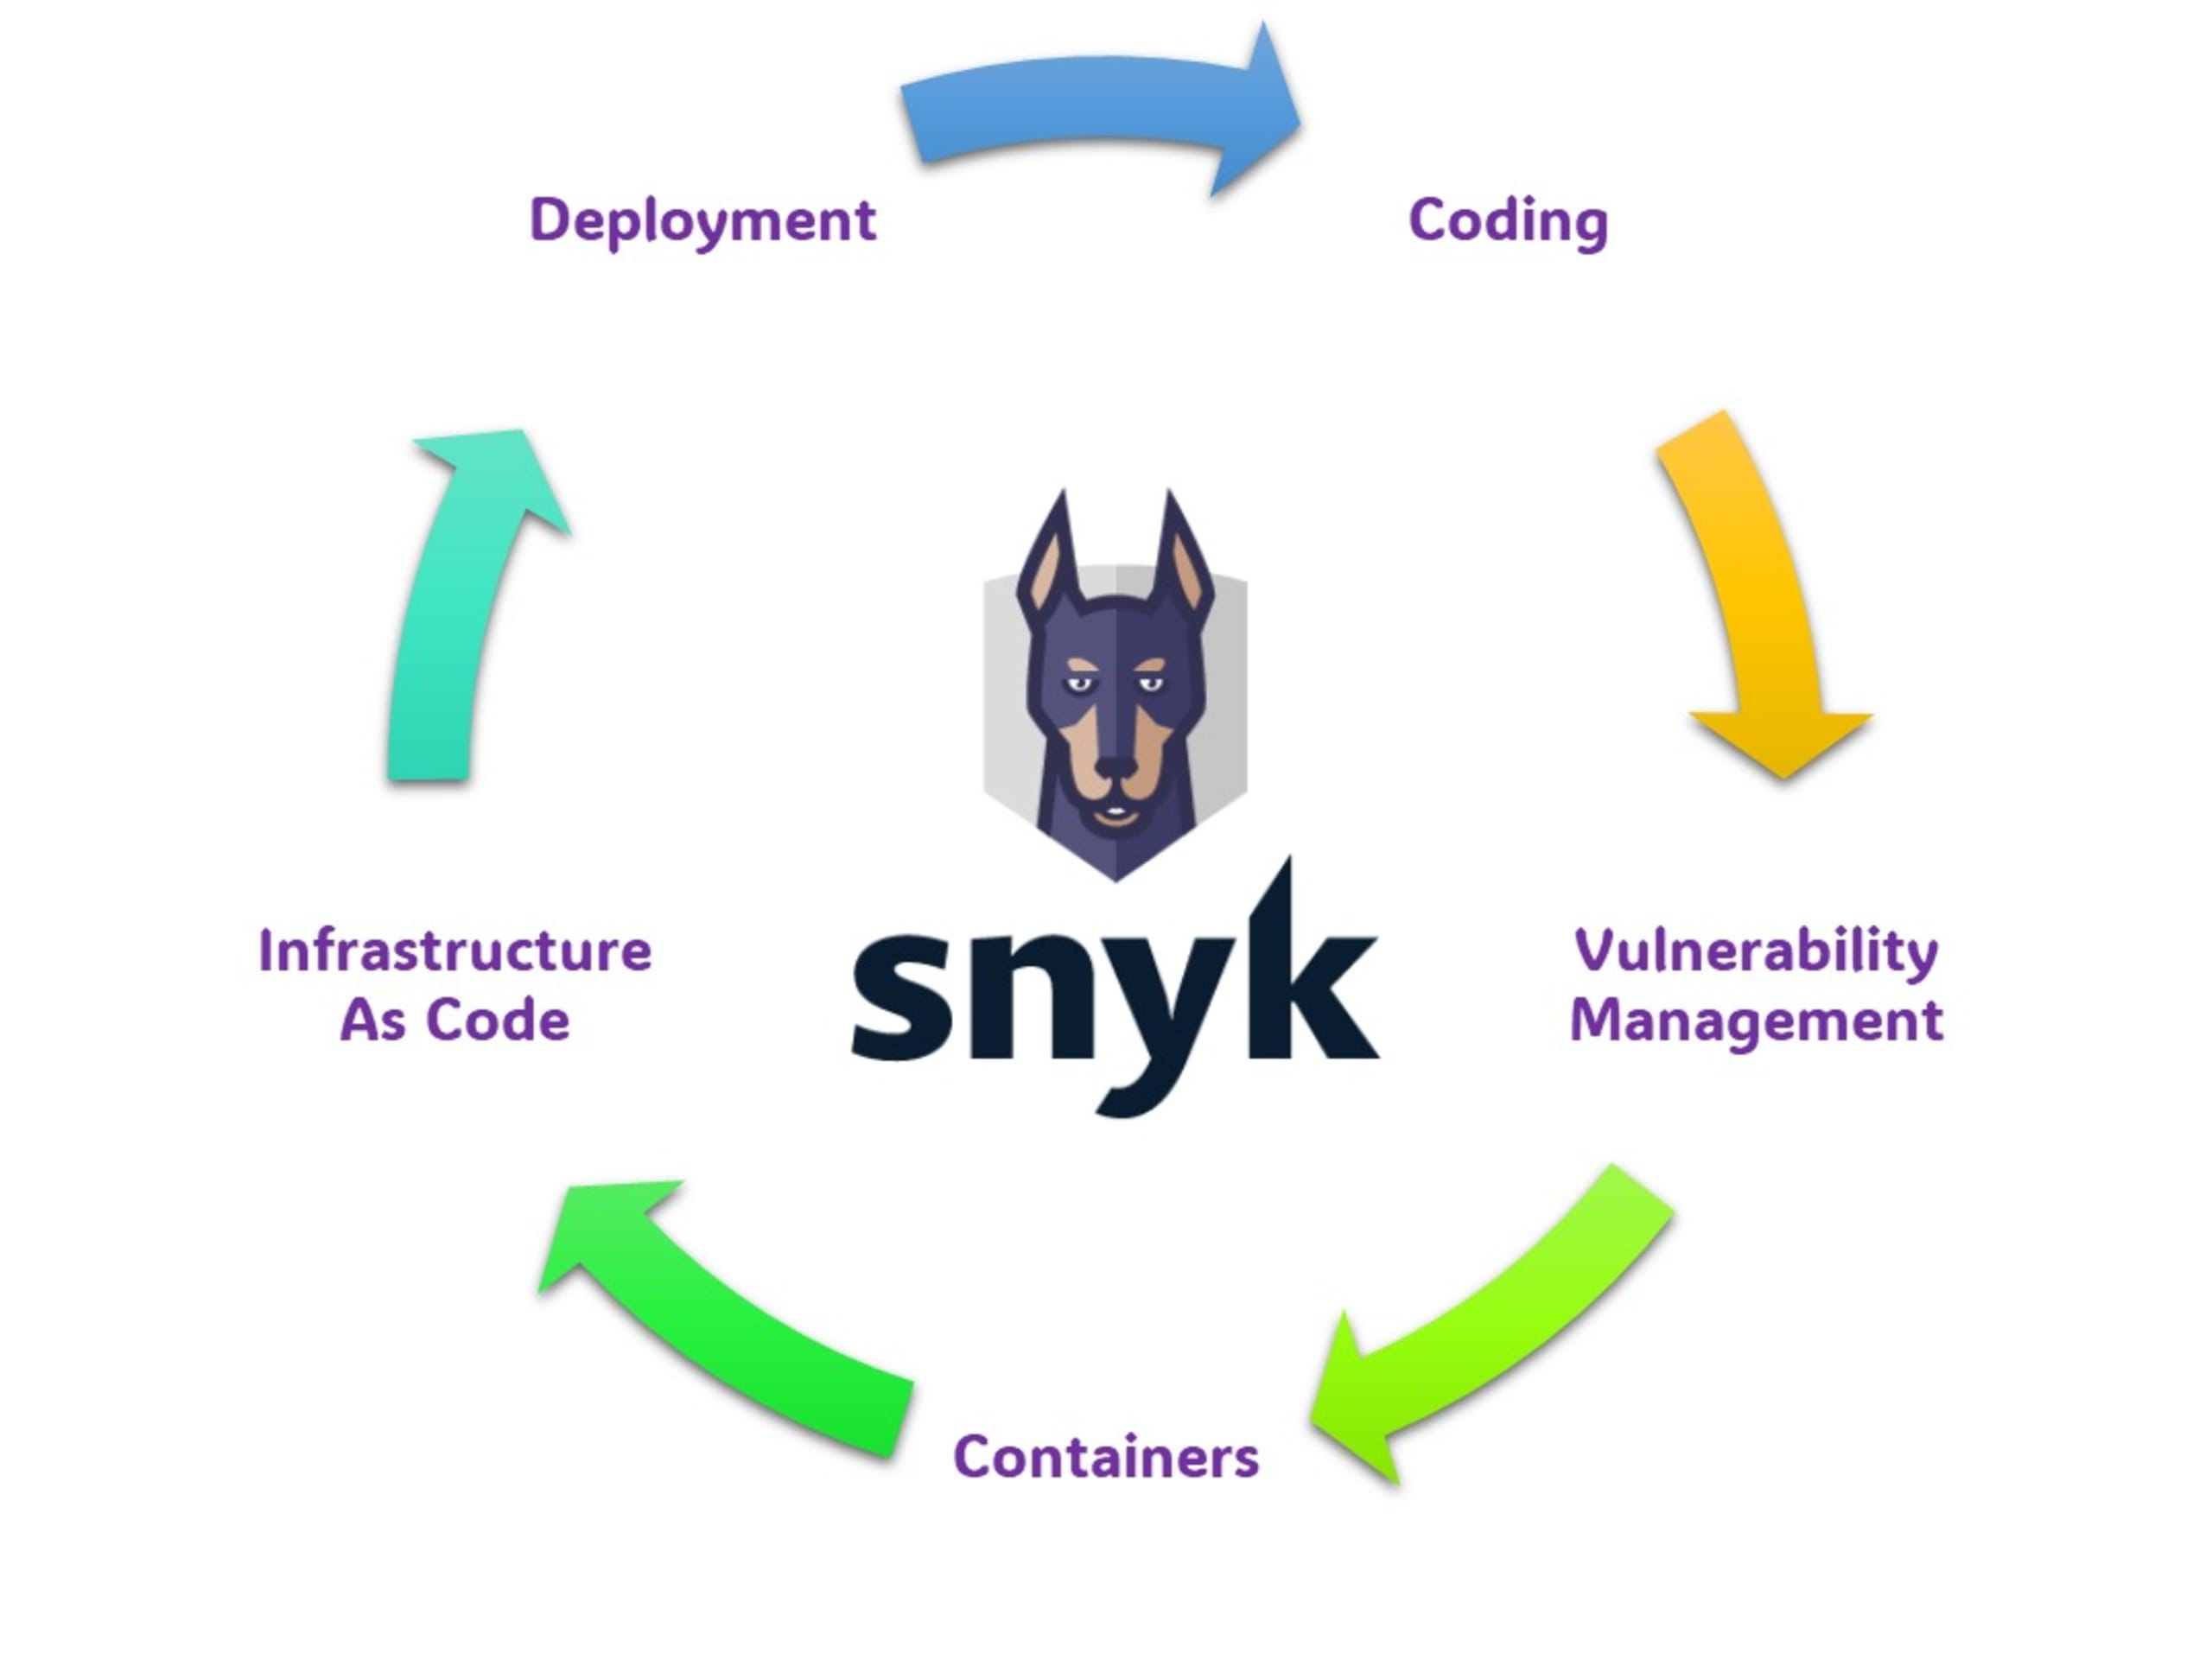
Mas existe uma solução para tudo isso. Uma plataforma que ofereça todos os controles necessários em cada etapa do ciclo de vida do desenvolvimento seguro pode resolver os problemas mencionados. Hoje, vamos conhecer brevemente os diversos recursos da plataforma Snyk e ver como ela oferece segurança de aplicações em 360 graus.
Codificação
Como arquiteto de segurança, ao definir uma cadeia de ferramentas de desenvolvimento para promover a codificação segura, você começa garantindo que os desenvolvedores conheçam os padrões de codificação segura. Depois, é preciso avançar gradualmente, em um processo que leva tempo e exige intervenções humanas repetidas. Com o Snyk Code, a Snyk permite antecipar a segurança no ciclo de desenvolvimento: os desenvolvedores usam a extensão da Snyk no IDE para receber informações em primeira mão sobre as vulnerabilidades que podem introduzir por erros ou omissões durante a codificação. A extensão da Snyk é compatível com todos os principais IDEs disponíveis atualmente.
Para saber como começar a usar a extensão da Snyk no seu IDE, acesse a documentação da extensão da Snyk.
Outra opção de controle para o código é configurar seu repositório para integração direta com a Snyk. A Snyk verifica periodicamente o repositório em busca de alterações desde a última análise e identifica qualquer código vulnerável. A Snyk é compatível com as principais soluções de repositório de código locais e na nuvem.
Para saber como começar rapidamente, acesse a documentação do Snyk Code.
Gerenciamento de riscos de vulnerabilidades
Grande parte dos softwares atuais se baseia em inúmeros frameworks de terceiros. Esse modelo traz benefícios para os negócios: trechos de código reutilizáveis podem acelerar o desenvolvimento de aplicações e adicionar funcionalidades. Mas também é uma faca de dois gumes, pois podem conter vulnerabilidades ou código malicioso, capazes de causar graves incidentes de segurança para os usuários. Mais uma vez, como arquiteto de segurança, se você quiser adotar controles técnicos alinhados à estratégia de antecipar a segurança no ciclo de desenvolvimento, a Snyk oferece um conjunto completo de ferramentas para capacitar os desenvolvedores. Com a extensão da Snyk para IDE, eles podem analisar pacotes de código aberto em busca de vulnerabilidades durante o desenvolvimento.
Além disso, como vulnerabilidades em pacotes de terceiros podem surgir a qualquer momento, a integração da Snyk com repositórios de código fornece à equipe de AppSec as informações necessárias para avaliar a gravidade de novas vulnerabilidades e abrir rapidamente um PR para que a equipe de desenvolvimento responsável faça a correção e a mescle na branch principal.
Para saber como funcionam os PRs de correção e as solicitações de merge da Snyk, acesse a documentação da Snyk.
Gerenciamento de vulnerabilidades em contêineres
O desenvolvimento baseado em contêineres é hoje a norma. Os contêineres não se limitam à nuvem: são parte integrante das implantações locais em empresas e também são usados no mundo dos sistemas embarcados. Nesse caso, dispositivos e equipamentos executam versões altamente personalizadas do Linux como sistema operacional, com o mínimo necessário para hospedar contêineres em um ambiente fechado e seguro.
Embora tudo isso seja positivo, não protege contra a exploração de vulnerabilidades em contêineres decorrentes de código de baixa qualidade ou de pacotes de terceiros usados na aplicação — nem contra vulnerabilidades em pacotes nativos ou de terceiros das imagens-base dos contêineres.
As vulnerabilidades em imagens de contêiner geralmente surgem de bibliotecas inseguras ou de outras dependências incorporadas à imagem. As imagens também podem conter código malicioso inserido durante um ataque à cadeia de suprimentos de software ou uma violação semelhante do ambiente de desenvolvimento.
Muitos desses problemas podem ser identificados no início do ciclo de desenvolvimento com o Snyk Container. Você pode integrar a Snyk a diversos repositórios de contêineres ou conectar os contêineres por meio dos pipelines de build. Também vale destacar que os recursos da extensão da Snyk para IDE podem identificar problemas causados por arquivos Docker mal escritos ou pelo uso de imagens maliciosas como artefato-base.
Para conhecer todos os recursos do Snyk Container, acesse a documentação da Snyk.
Segurança de infraestrutura como código
Com o surgimento de DevOps, a infraestrutura como código ganhou destaque. No entanto, estudos mostram que a maioria das vulnerabilidades de segurança em aplicações na nuvem tem origem principalmente em configurações incorretas das definições de segurança.
A segurança de infraestrutura como código (IaC) é uma abordagem à segurança na nuvem que incorpora uma cobertura consistente de segurança em nuvem ao longo de todo o ciclo de vida do desenvolvimento de software. Isso ajuda a detectar configurações incorretas precocemente e a evitar vulnerabilidades em tempo de execução. A segurança de IaC pode ser aplicada em repositórios de código, ferramentas de CI/CD ou já no IDE do desenvolvedor.
A segurança de IaC trata de problemas de configuração da nuvem no código IaC, em vez de nos recursos de nuvem implantados. Isso inclui:
Identificação de configurações incorretas: análise de IaC para identificar variáveis com configurações ausentes ou incorretas.
Definição de políticas de segurança: o IaC pode ser usado para definir políticas de segurança e aplicá-las quando houver alterações na infraestrutura.
Com as integrações a repositórios de código e soluções de automação de build, a CLI da Snyk e as extensões da Snyk para IDE oferecem as ferramentas necessárias para antecipar a segurança ao longo do ciclo de desenvolvimento.
Para saber mais sobre o Snyk Infrastructure as Code, acesse a documentação da Snyk.
Gerenciamento de riscos de vulnerabilidades após a implantação
A responsabilidade pela segurança de aplicações não termina com uma implantação segura e bem-sucedida. É preciso monitorar continuamente os ativos implantados na infraestrutura para detectar novas vulnerabilidades que surgem nos inúmeros pacotes e componentes de terceiros usados pelas soluções atuais.
Também é importante entender o ecossistema em que as soluções atuais são implantadas. O Kubernetes, também conhecido como K8S, é o ambiente mais popular e preferido para implantação de aplicações. Ainda assim, o desafio é monitorar pods e clusters em execução em busca de vulnerabilidades e emitir alertas às partes interessadas para identificar possíveis ameaças ao ambiente. E a presença de vários provedores de nuvem torna esse desafio ainda maior.
A plataforma Snyk oferece uma solução única: integra-se ao Kubernetes nos principais provedores de servidores em nuvem, permitindo importar e analisar suas cargas de trabalho em execução. Assim, você identifica vulnerabilidades nas imagens e configurações associadas que podem comprometer a segurança dessas cargas de trabalho. Depois da importação, a Snyk continua monitorando-as e identificando novos problemas de segurança à medida que novas imagens são implantadas e as configurações mudam. A Snyk oferece o Snyk Controller, que, instalado no cluster correspondente, proporciona visibilidade quase em tempo real sobre o estado das vulnerabilidades nas cargas de trabalho em execução.
Para saber mais sobre o recurso de integração da Snyk com Kubernetes, acesse a documentação da Snyk.