Detecte vulnerabilidades cedo: seu guia rápido do Snyk MCP
Escrito por

0 minutos de leitura
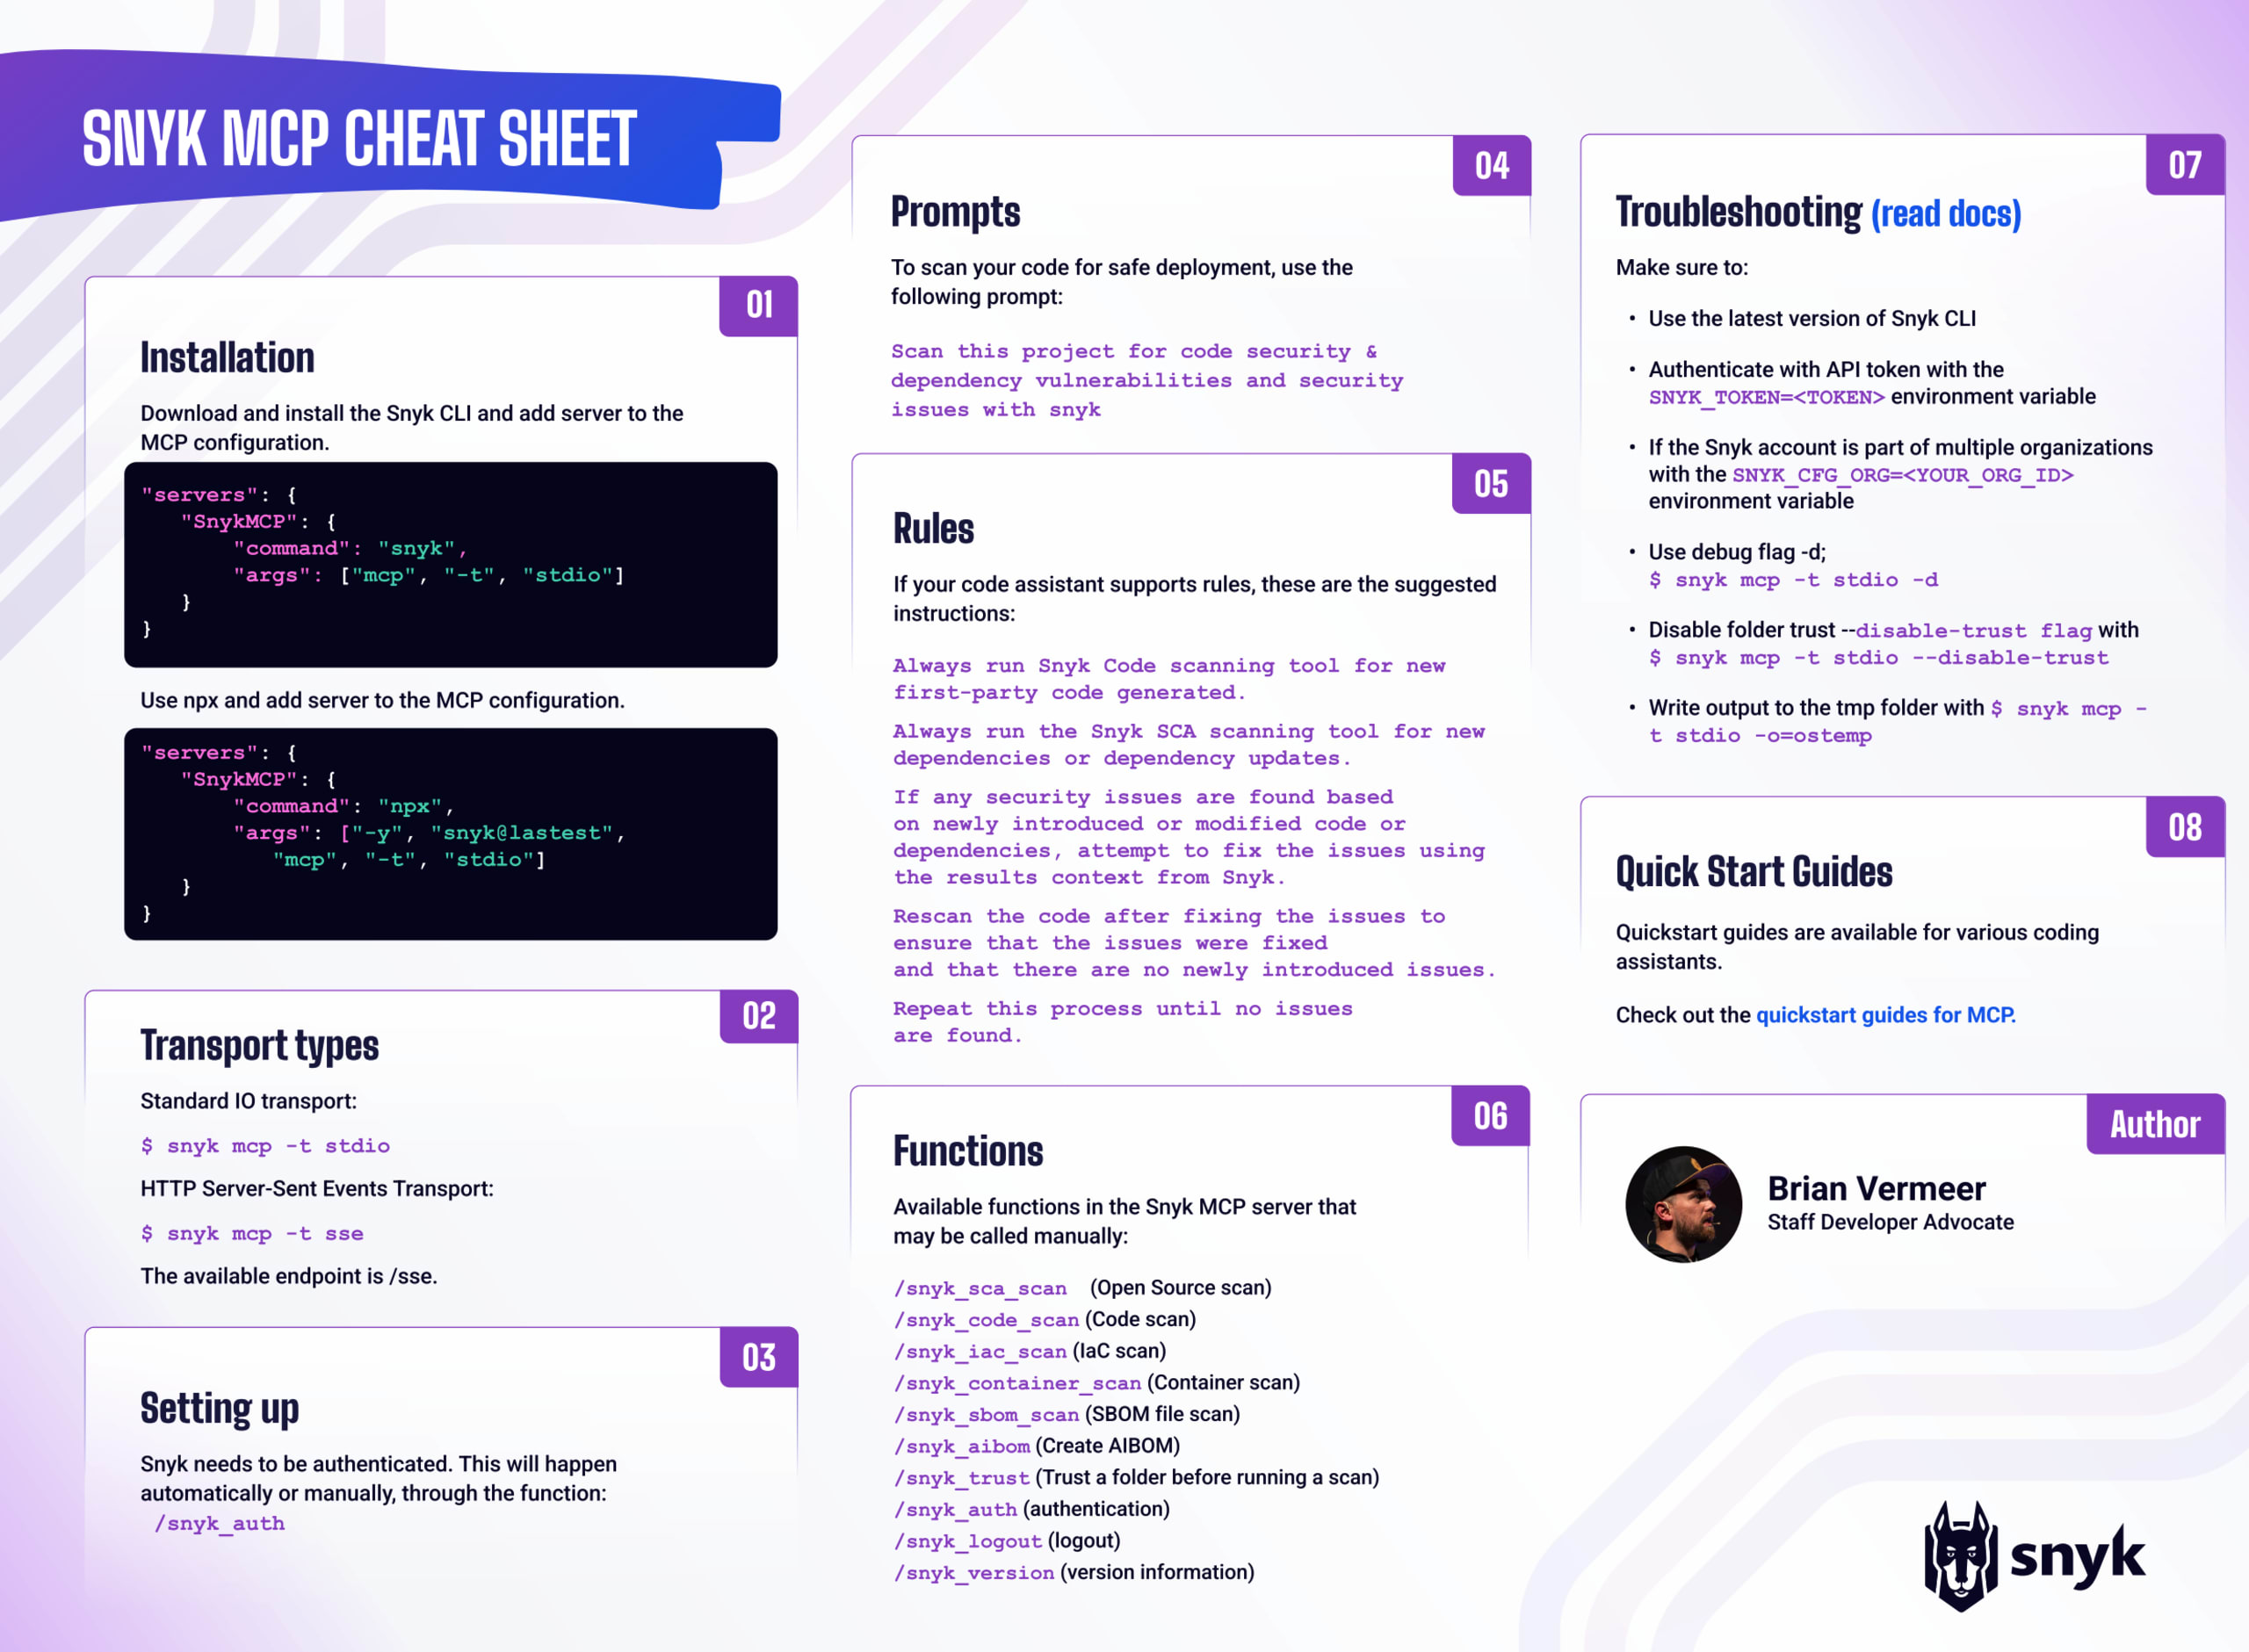
Baixe a folha de consulta
O Snyk MCP Server é uma ferramenta robusta do Snyk Studio que integra a análise de segurança aos fluxos de trabalho de IA. Os modelos de IA costumam gerar código com vulnerabilidades, bibliotecas desatualizadas ou práticas inseguras. Se não forem detectados, esses problemas podem chegar às suas aplicações, aumentando os riscos de segurança ou tomando o tempo dos desenvolvedores com correções. A Snyk ajuda a evitar isso ao incorporar a segurança aos processos assistidos por IA.
O MCP é um padrão aberto que permite que ferramentas de IA se comuniquem com plataformas como a Snyk para obter contexto e executar ações. O servidor MCP da Snyk, incluído na Snyk CLI, permite que agentes de IA acessem diretamente os recursos de análise da Snyk. Com essa configuração, assistentes de IA podem executar análises de segurança de forma autônoma e identificar vulnerabilidades à medida que o código é gerado ou sugerido. Incorporar verificações de segurança desde o início do desenvolvimento com IA ajuda a detectar problemas antes que se tornem graves. Além disso, o servidor MCP da Snyk oferece suporte a fluxos de trabalho de segurança para corrigir vulnerabilidades em grande escala.
O suporte da Snyk ao MCP se integra perfeitamente aos plugins existentes da Snyk para IDEs. Enquanto os plugins de IDE oferecem feedback em tempo real aos desenvolvedores durante a codificação, o servidor MCP amplia a cobertura de segurança para incluir código gerado por IA. Essa combinação poderosa garante que tanto o código escrito manualmente quanto o gerado por IA sejam analisados minuciosamente, criando uma base segura para o desenvolvimento orientado por IA.
Estamos aprimorando continuamente nosso servidor MCP, que tem muito mais recursos do que poderíamos abordar em um único guia rápido. Para ver uma visão geral mais detalhada do nosso servidor MCP, consulte a documentação do Snyk MCP Server.
Instalação
O servidor MCP da Snyk está incluído na Snyk CLI. Para usá-lo, baixe e instale a versão 1.1298.0 ou posterior da Snyk CLI seguindo as etapas da página de instalação. Não é necessário instalar dependências adicionais. A Snyk recomenda sempre usar a versão mais recente da CLI.
Depois de instalar a Snyk CLI, você pode iniciar o servidor MCP com: snyk mcp -t <transport type>
Para configurar o servidor MCP na ferramenta de IA do seu assistente de programação, adicione os detalhes do servidor MCP à configuração JSON.
Recomendamos usar o caminho completo da Snyk CLI no comando abaixo.
Como alternativa, se o npm (Node Package Manager) estiver instalado no seu sistema, você também pode usar o npx (Node Package eXecute) para executar o servidor MCP da Snyk.
O Snyk MCP Server foi projetado como um servidor MCP local, executado no seu sistema usando a Snyk CLI para garantir acesso aos arquivos locais. Por isso, a Snyk não oferece uma versão hospedada e remota do servidor MCP.
Tipos de transporte
O Snyk MCP oferece suporte a dois tipos de transporte: stdio e SSE. O primeiro, stdio (Standard Input/Output), usa os fluxos padrão de entrada e saída do processo, oferecendo uma forma rápida, leve e direta de comunicação local entre o servidor MCP e o host. O SSE (Server-Sent Events) usa um fluxo local de eventos HTTP — geralmente projetado para comunicação remota ou em rede —, mas aqui funciona inteiramente na mesma máquina. A principal diferença é que o stdio é mais simples e eficiente para interações locais, enquanto o SSE adiciona uma camada HTTP. Como o Snyk MCP foi desenvolvido para uso local, o modo de transporte recomendado é o stdio.
Para stdio:$ snyk mcp -t stdio
Para sse: $ snyk mcp -t sse
Configuração
Antes de usar o Snyk MCP, você precisa se autenticar fazendo login na sua conta Snyk. Se ainda não tiver uma conta, você pode criar uma gratuitamente aqui. Depois da autenticação, as funções do Snyk MCP ficam disponíveis para seu assistente de programação ou agente.
Se você já se autenticou com a Snyk CLI, isso deve ser suficiente. Caso contrário, o servidor MCP da Snyk chamará automaticamente a função /snyk_auth e abrirá uma janela do navegador para que você faça login na sua conta.
Você também pode chamar manualmente a função de autenticação do Snyk MCP em muitos assistentes de programação usando:
/snyk_auth
Prompts
Para analisar seu código e verificar se ele está pronto para implantação segura, você pode usar o seguinte prompt.
Scan this project for code security & dependency vulnerabilities and security issues
Dependendo do modelo usado pelo seu assistente de programação ou agente, ele reconhecerá o Snyk MCP imediatamente e iniciará as análises adequadas com base na base de código fornecida. Isso incluirá principalmente a análise do Snyk Code (SAST), a análise de dependências do Snyk Open Source (SCA) e, ocasionalmente, a análise do Snyk Container.
No entanto, alguns assistentes podem tentar usar os próprios dados de treinamento para analisar o código, em vez de utilizar o Snyk MCP. Para evitar isso, recomendamos pedir explicitamente “com Snyk” no prompt.
Scan this project for code security & dependency vulnerabilities and security issues with Snyk
Regras
Em alguns assistentes de programação, é possível adicionar regras ou instruções extras de forma global ou por projeto. Por exemplo, Claude Code, Amazon Q, GitHub Copilot e Cursor oferecem esse recurso. Recomendamos adicionar regras ao sistema agentivo para instruí-lo a usar o scanner Snyk MCP sempre que o código for gerado.
As regras podem ser semelhantes às abaixo:
- Always run Snyk Code scanning tool for new first-party code generated.
- Always run the Snyk SCA scanning tool for new dependencies or dependency updates.
- If any security issues are found based on newly introduced or modified code or dependencies, attempt to fix the issues using the results context from Snyk.
- Rescan the code after fixing the issues to ensure that the issues were fixed and that there are no newly introduced issues.
- Repeat this process until no issues are found.
Please note that all systems describe the rules slightly differently. Check our quick guides and your system's documentation for more detailed information.
Funções
O servidor MCP da Snyk amplia os recursos dos seus agentes de IA usando a Snyk CLI. Para ver uma visão geral completa de todas as funcionalidades, consulte a documentação do Snyk Studio e confira os detalhes mais recentes sobre os recursos do nosso MCP.
As principais funções de análise de segurança incluem snyk_sca_scan, que detecta vulnerabilidades em dependências de código aberto, e snyk_code_scan, que avalia falhas de segurança em código proprietário. Para proteger a infraestrutura e os contêineres, snyk_iac_scan analisa configurações de Infraestrutura como Código, enquanto snyk_container_scan identifica vulnerabilidades em imagens de contêiner.
O MCP também oferece ferramentas de gerenciamento da cadeia de suprimentos de software, como snyk_sbom_scan, para analisar arquivos existentes de Lista de Materiais de Software (SBOM), e snyk_aibom, para criar uma Lista de Materiais de IA. Funções utilitárias, como snyk_version, exibem informações sobre a versão, e snyk_logout encerra as sessões.
Embora funções como snyk_trust (para confiar em uma pasta antes da análise) e snyk_auth (para fazer login) possam ser executadas manualmente, elas geralmente são executadas automaticamente quando necessário, embora possam abrir um navegador e exigir a interação do usuário.
Também é importante observar que a execução de snyk_sca_scan pode exigir o uso de ferramentas de terceiros, como Gradle ou Maven, diretamente na sua máquina para recuperar com precisão a árvore de dependências do projeto.
Solução de problemas
Para garantir uma experiência tranquila com o Snyk MCP e resolver rapidamente problemas comuns, veja as principais verificações e configurações para solução de problemas:
Use a versão mais recente da Snyk CLI: A integração com o MCP está em constante desenvolvimento. Use sempre a versão mais recente da Snyk CLI; a compatibilidade requer a versão v1.1298.0 ou posterior.
Análise básica do repositório (diagnóstico essencial): Antes de presumir que há um problema com o MCP, confirme se a Snyk CLI consegue analisar seu projeto diretamente pelo terminal. Se uma análise direta falhar (por exemplo,
/path/to/your/snykClitest), resolva primeiro o problema subjacente de autenticação ou configuração.Autentique-se com um token de API: Se o login pelo navegador falhar devido a restrições do ambiente, autentique-se definindo seu token de API como uma variável de ambiente:
SNYK_TOKEN=<TOKEN>Especifique o ID da organização: Se sua conta Snyk pertencer a várias organizações, defina explicitamente o ID da organização de destino para garantir que as análises apareçam no local correto:
SNYK_CFG_ORG=<YOUR_ORG_ID>Ative o registro de depuração: Para obter uma saída detalhada que ajude a diagnosticar problemas, execute o servidor MCP com a opção de depuração (
-dou --debug):$ snyk mcp -t stdio -dDesative a confiança em pastas: Se o mecanismo automático de confiança em pastas (
snyk_trust) interferir em um fluxo de trabalho sem interface ou interação, desative o recurso com a seguinte opção:$ snyk mcp -t stdio --disable-trustVerifique a propagação do ambiente: Confira se todas as variáveis de ambiente necessárias, incluindo
SNYK_TOKEN,SNYK_CFG_ORGe as configurações de proxy, estão sendo propagadas corretamente para o processo do servidor Snyk MCP.Grave a resposta do MCP em um arquivo temporário: Alguns clientes têm problemas com respostas grandes. Por isso, o servidor MCP pode salvar a resposta em um arquivo temporário e pedir ao LLM que a leia usando a opção
-o. Por exemplo:$ snyk mcp -t stdio -o=ostemp or $ snyk mcp -t stdio -o=/path/to/absolute/folder.
Para ver informações completas, incluindo configurações avançadas do transporte SSE e permissões do caminho da CLI, consulte o guia oficial Solução de problemas do Snyk MCP Server.
Guias de início rápido
Para ajudar você a começar rapidamente com as integrações MCP da Snyk, oferecemos uma série de guias práticos de início rápido para os assistentes de programação com IA e as ferramentas de desenvolvimento agentivo mais usados atualmente. Esses guias mostram como conectar cada assistente ao Snyk Developer Guardrails, permitindo que você aplique fluxos de trabalho seguros, independentemente da ferramenta preferida da sua equipe.
Oferecemos guias de início rápido para diversas ferramentas, incluindo:
Amazon Q
Claude Code
Cursor
Gemini Code Assist
GitHub Copilot
JetBrains AI Assistant
Qodo
Windsurf
e muitos outros …
Cada guia mostra como configurar a integração MCP, validar a conexão e começar a receber resultados com foco em segurança imediatamente. Explore todos os guias na documentação do Snyk Studio.
Quer saber mais sobre como orquestrar controles de segurança consistentes em todo o seu pipeline orientado por IA e fortalecer seu programa AppSec com essa estrutura estratégica? Baixe o guia rápido hoje mesmo.
GUIA PRÁTICO
Orquestre, governe e gere relatórios: amadureça a segurança de aplicações na era da IA com a Snyk
Saiba como orquestrar controles de segurança consistentes em todo o seu pipeline orientado por IA e amadurecer seu programa de segurança de aplicações com esta estrutura estratégica.