Como a Snyk ajuda com o OWASP Software Assurance Maturity Model
Escrito por 

Oliver Dombai
Mathias Conradt
0 minutos de leitura
O OWASP Software Assurance Maturity Model (SAMM) se tornou uma referência para organizações que buscam medir e aprimorar seus programas de segurança de aplicações (AppSec). Como framework amplamente reconhecido, o OWASP SAMM ajuda as organizações a estruturar e avaliar suas iniciativas de segurança, oferecendo um roteiro para a melhoria contínua. Entender sua importância e como implementá-lo é fundamental para qualquer empresa que leve a sério a postura de segurança de seus softwares.
O framework OWASP SAMM, lançado originalmente como OpenSAMM em 2009 e atualizado em 2016, evoluiu e se tornou um projeto de destaque da OWASP. Seu foco é a segurança de aplicações, com uma abordagem prescritiva para criar, gerenciar e aprimorar práticas de segurança de software. Ao contrário de modelos descritivos como o BSIMM, que observam as práticas atuais, o OWASP SAMM foi criado para orientar as organizações na adoção de medidas de segurança específicas e práticas.
A missão do OWASP SAMM é clara: ser o principal modelo de maturidade para garantia de segurança de software e oferecer às organizações de todos os portes e tipos uma forma mensurável e eficaz de analisar e aprimorar a segurança de seus softwares. Esse modelo abrangente dá suporte a todo o ciclo de vida do software, incluindo desenvolvimento e aquisição, e foi desenvolvido para ser adaptável e orientado a riscos. Essa versatilidade mantém o OWASP SAMM relevante em diversos setores e tecnologias.
Mas por que é necessário um framework de maturidade DevSecOps? Em uma época em que as ameaças à segurança são cada vez mais sofisticadas, as organizações não podem mais se dar ao luxo de adotar uma abordagem desorganizada ou reativa. Um framework de maturidade como o OWASP SAMM oferece a estrutura necessária para gerenciar a segurança com eficácia. Ele permite medir o progresso, definir referências e seguir práticas recomendadas comprovadas, sem reinventar a roda. Ao aprender com outras organizações e aproveitar uma abordagem conduzida pela comunidade, é possível adotar práticas testadas e aprimoradas ao longo do tempo.
O OWASP SAMM se destaca como framework por vários motivos. Ele é:
Mensurável, com níveis de maturidade definidos para as práticas de segurança, que permitem às organizações evoluir com o tempo
Prático, com caminhos claros para aprimorar esses níveis de maturidade.
Versátil, independente de tecnologia, processo ou organização, o que o torna adequado tanto para startups quanto para grandes empresas
Aberto, com recursos disponíveis gratuitamente e uma abordagem de compartilhamento de conhecimento conduzida pela comunidade, ao contrário de frameworks proprietários que restringem o acesso a informações por meio de paywalls
Relevante globalmente, com foco específico em segurança de aplicações e DevSecOps, em vez de uma abordagem ampla de segurança da informação empresarial.
A estrutura do OWASP SAMM foi desenvolvida para dar suporte a várias atividades importantes:
Avaliar a postura atual de segurança de software
Definir uma estratégia de aprimoramento
Elaborar um roteiro de implementação
Oferecer recomendações prescritivas sobre como realizar atividades específicas.
No entanto, uma implementação bem-sucedida exige mais do que uma estratégia bem definida. Pessoas, processos e ferramentas têm um papel fundamental para colocar essas práticas de segurança em ação.
Snyk, uma plataforma de segurança voltada para desenvolvedores
É aqui que entra a Snyk, uma plataforma de segurança voltada para desenvolvedores. A Snyk oferece ferramentas alinhadas às práticas de segurança definidas no OWASP SAMM, facilitando a implementação e a manutenção da postura de segurança das organizações. A Snyk oferece quatro módulos que fazem análise estática do código das aplicações em várias camadas.
Snyk Code: uma ferramenta de testes estáticos de segurança de aplicações (SAST) que analisa o código desenvolvido pela equipe em busca de vulnerabilidades.
Snyk Open Source: uma ferramenta de análise de composição de software (SCA) que busca vulnerabilidades em dependências de código aberto no nível da aplicação.
Snyk Container: analisa dependências de código aberto no nível da imagem de contêiner, garantindo a segurança do que é enviado ao registro de pacotes da imagem.
Snyk IaC: analisa arquivos de infraestrutura como código em busca de configurações incorretas, como arquivos do Terraform e do CloudFormation, ajudando a lidar com possíveis riscos de segurança na infraestrutura subjacente.
A filosofia da Snyk é capacitar os desenvolvedores a assumir o controle da segurança, integrando-a às ferramentas que já usam em todo o ciclo de vida do desenvolvimento de software (SDLC). Essa abordagem de segurança desde o início está perfeitamente alinhada à natureza prescritiva do OWASP SAMM, permitindo que as organizações adotem práticas de segurança mais cedo no processo de desenvolvimento e mantenham uma postura de segurança robusta ao longo de todo o ciclo.
Para fortalecer ainda mais as iniciativas de segurança, o Snyk AppRisk ajuda a gerenciar e priorizar riscos em todos os ativos da organização, garantindo que os esforços de correção se concentrem no que é mais importante. Essa abordagem abrangente à segurança, combinada com as orientações estruturadas do OWASP SAMM, permite que as organizações criem e mantenham um programa de segurança de software maduro, eficaz e mensurável.
O SAMM e a Snyk
Vamos analisar em detalhes cada função de negócio e prática de segurança, além de como a Snyk pode ajudar. O diagrama abaixo destaca as práticas de segurança que a Snyk pode apoiar, marcadas em roxo.
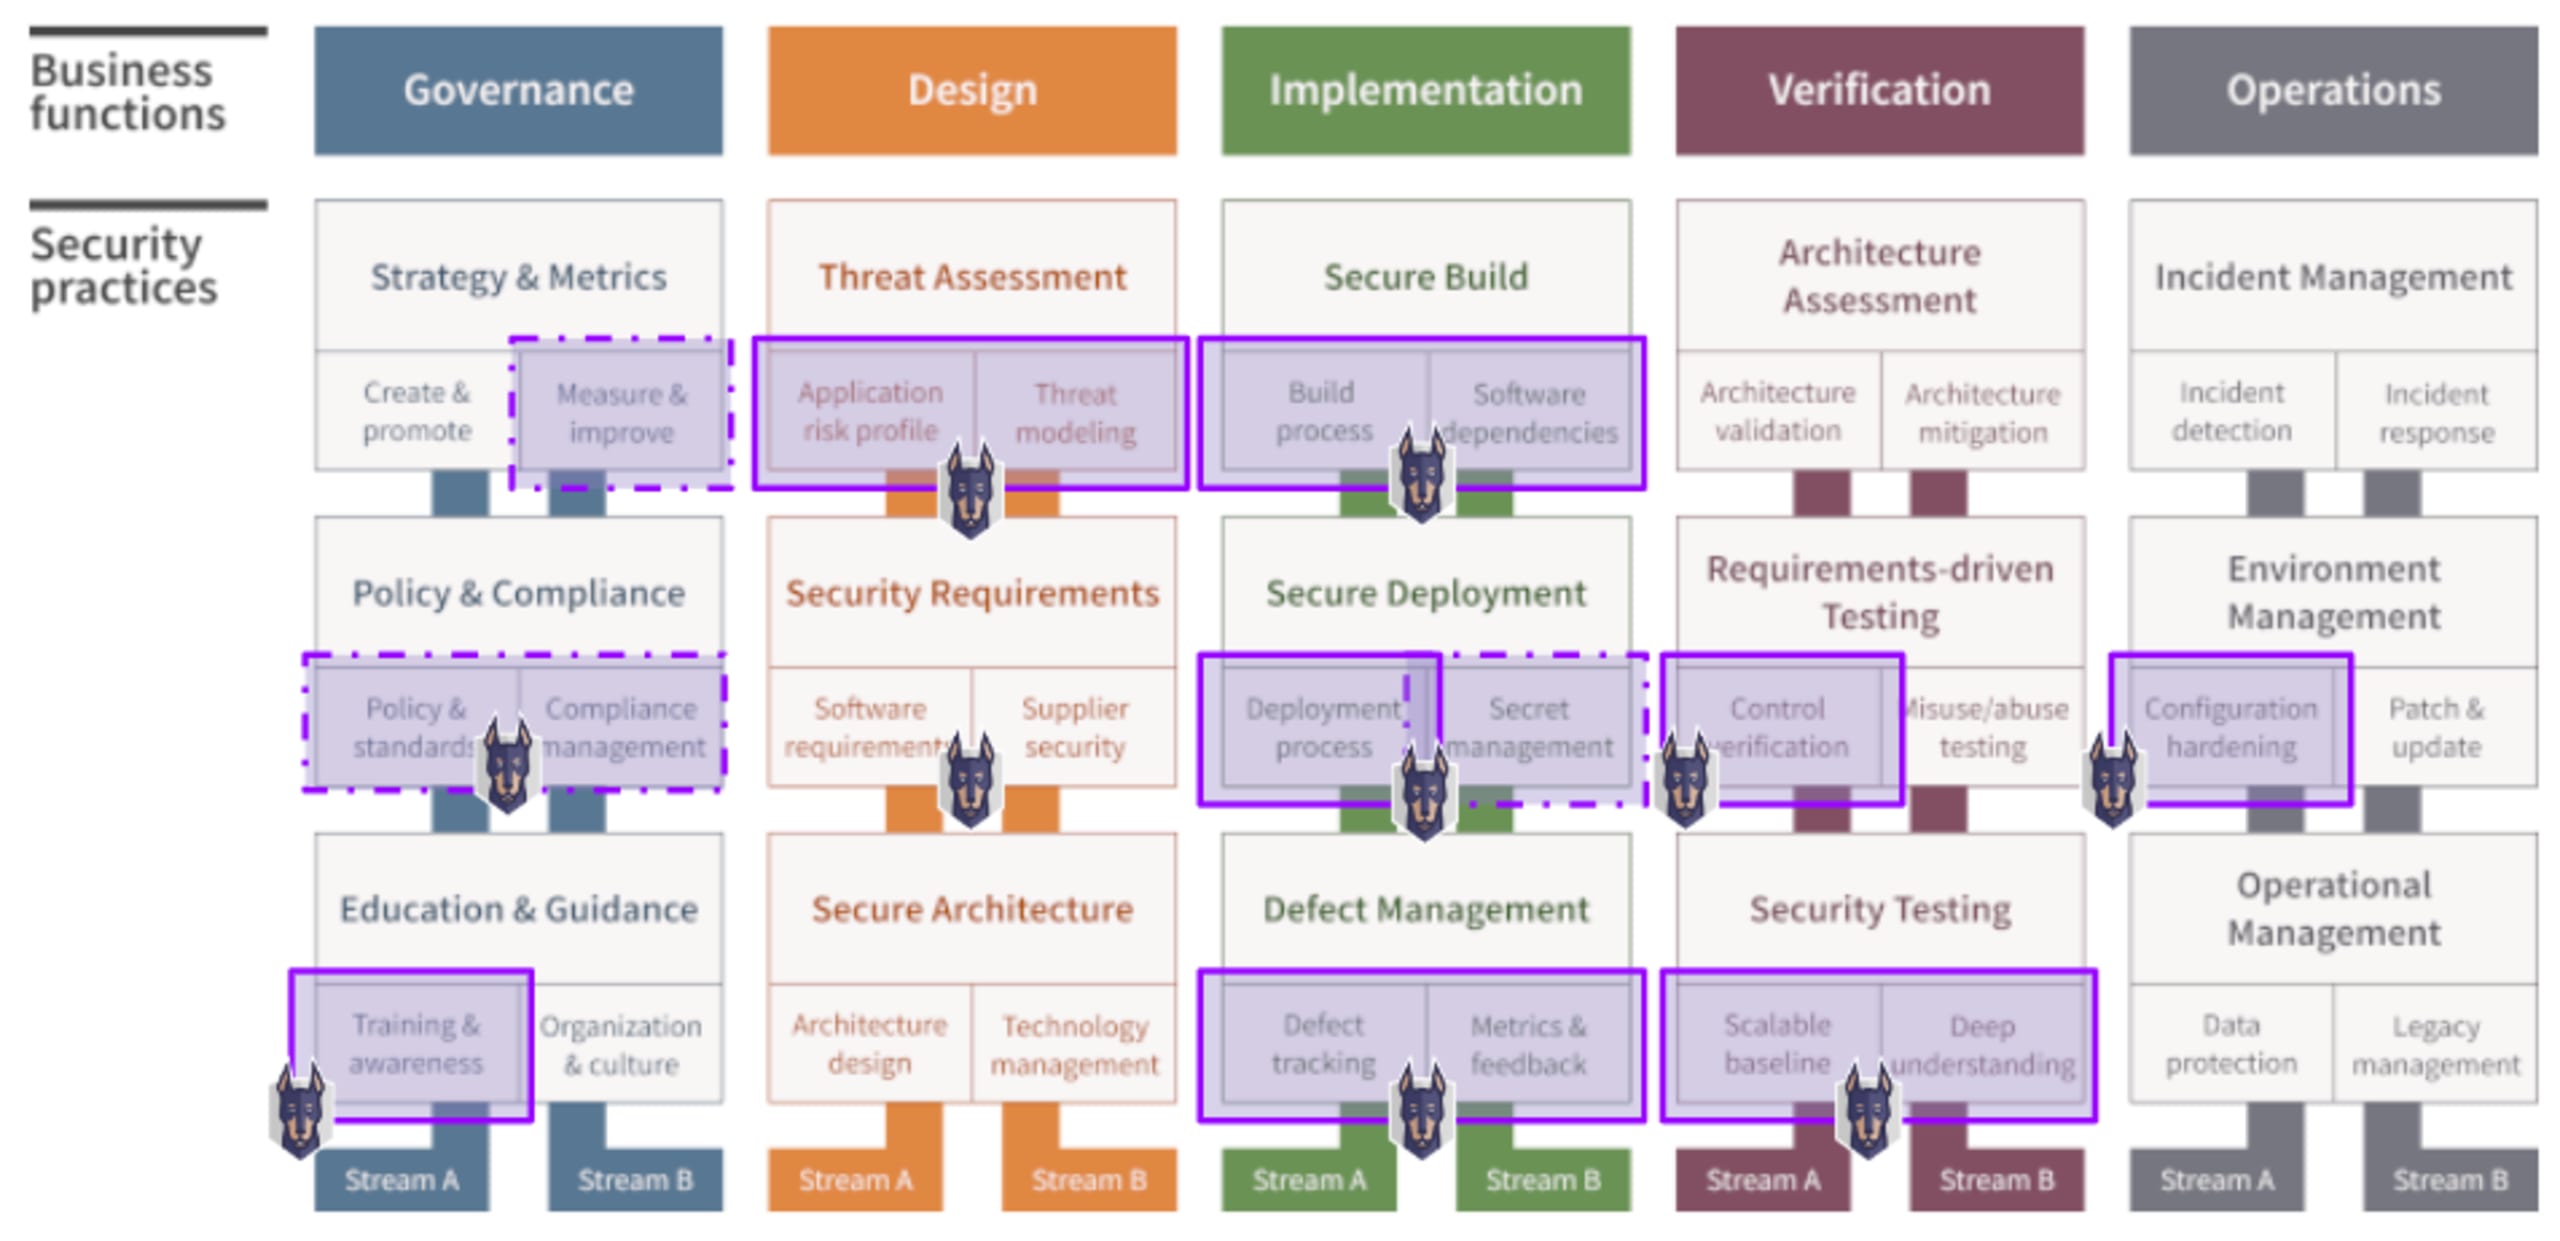
Função de negócio: Governança
Prática de segurança: Estratégia e métricas
A prática de Estratégia e métricas, na função de negócio Governança do modelo OWASP SAMM, concentra-se em criar e manter um plano coeso e eficaz para atingir os objetivos de segurança de software em toda a organização. Essa prática garante que todas as atividades de segurança estejam alinhadas às metas da organização, evitando ineficiências ou esforços contraproducentes. Ao desenvolver um programa de segurança de software bem definido, ela ajuda a priorizar iniciativas de segurança e a garantir a alocação eficaz de recursos.
Além do planejamento, a prática de Estratégia e métricas enfatiza a importância de acompanhar a eficácia do programa de segurança por meio de uma abordagem orientada por métricas. Isso envolve definir e monitorar indicadores-chave de desempenho (KPIs) e outras métricas que mostram em que medida as iniciativas de segurança atendem aos objetivos da organização. Essa abordagem permite aprimorar continuamente a estratégia de segurança e alinhá-la às metas mais amplas da organização.
Como a Snyk pode ajudar com estratégia e métricas
A Snyk oferece recursos robustos de Relatórios e Análise empresarial. Essas ferramentas ajudam as organizações a definir e acompanhar métricas e KPIs relacionados às iniciativas de segurança de software, especialmente em testes estáticos de segurança de aplicações (SAST) e análise de composição de software (SCA). As análises da Snyk oferecem informações detalhadas sobre a eficácia dos programas de segurança, apoiando decisões mais embasadas e ajudando a aprimorar a estratégia geral de segurança.
Com os recursos de relatórios da Snyk, as organizações podem entender claramente sua postura de segurança, medir o impacto das iniciativas de segurança e garantir que o programa de segurança de software esteja alinhado às metas organizacionais.
Prática de segurança: Políticas e conformidade
A prática de Políticas e conformidade na função Governança do modelo OWASP SAMM foi desenvolvida para garantir que a organização atenda aos padrões internos de segurança e aos requisitos regulatórios externos. Essa prática envolve alinhar as políticas de segurança aos objetivos de negócio da organização, criar parâmetros de segurança específicos para aplicações e habilitar auditorias automatizadas que monitorem a conformidade ao longo do ciclo de vida de desenvolvimento de software (SDLC).
O fluxo A se concentra em estabelecer e aplicar políticas e padrões de segurança em todas as aplicações, garantindo consistência na adesão e no monitoramento.
O fluxo B enfatiza a medição e a elaboração de relatórios sobre a conformidade com requisitos de terceiros, garantindo que cada aplicação atenda às obrigações externas e que elas sejam documentadas e mantidas.
Como a Snyk pode ajudar com políticas e conformidade
As Políticas de segurança da Snyk e as Políticas de licença permitem que as organizações definam e apliquem diretrizes para o uso de bibliotecas de código aberto. Isso ajuda a manter a conformidade tanto com os padrões internos de segurança quanto com os requisitos de terceiros.
Além disso, o Snyk AppRisk garante que todos os controles de segurança definidos pelas políticas de governança da organização estejam implementados e sejam aplicados com eficácia, ajudando a monitorar e relatar requisitos de segurança específicos de cada aplicação. Ao integrar essas ferramentas ao SDLC, a Snyk ajuda a automatizar a aplicação das regras de conformidade, reduzir o risco de não conformidade e fortalecer a postura de segurança da organização.
Prática de segurança: Educação e orientação
A prática de Educação e orientação, na função Governança do modelo OWASP SAMM, tem como objetivo capacitar todas as pessoas envolvidas no ciclo de vida do desenvolvimento de software com o conhecimento e os recursos necessários para criar softwares seguros. Essa prática destaca a importância da educação contínua e da conscientização sobre segurança em toda a organização. Ela começa com treinamentos direcionados a desenvolvedores e se amplia para incluir outras funções da organização, evoluindo até oferecer treinamentos específicos para cada função e garantir a aplicação eficaz das práticas de segurança.
Além do treinamento, essa prática incentiva as organizações a promover colaboração e transparência, estimulando a segurança de aplicações por meio do compartilhamento de conhecimento e ferramentas entre as equipes. O objetivo é criar um ambiente com consciência de segurança, no qual todas as pessoas adotem práticas de desenvolvimento seguro.
Como a Snyk pode ajudar com educação e orientação
O Snyk Learn é um ambiente de aprendizagem sobre programação segura que dá a desenvolvedores e outros integrantes da equipe acesso a lições interativas baseadas em cenários sobre desenvolvimento seguro. Essa ferramenta apoia os esforços da organização para aumentar a conscientização sobre segurança e aprimorar habilidades por meio de atividades práticas, facilitando a integração de práticas de programação segura aos fluxos de trabalho diários.
Função de negócio: Design
Prática de segurança: Avaliação de ameaças
A prática de Avaliação de ameaças, na função de negócio Design do modelo OWASP SAMM, concentra-se em identificar e avaliar riscos no nível do projeto, com base nas funcionalidades do software e no ambiente em que ele opera. Ao entender as possíveis ameaças e os ataques prováveis específicos de cada projeto, as organizações podem tomar decisões mais embasadas sobre a priorização de iniciativas de segurança e o gerenciamento de riscos. Essa prática evolui de modelos simples de ameaças e perfis de risco para uma abordagem sofisticada e abrangente, na qual as informações sobre ameaças são estreitamente vinculadas a fatores externos e controles compensatórios. O objetivo é entender melhor os possíveis impactos indiretos dos problemas de segurança e manter uma visão atualizada da exposição da organização a ameaças.
Como a Snyk pode ajudar com a avaliação de ameaças
O Snyk AppRisk é uma solução de gerenciamento da postura de segurança de aplicações que automatiza a classificação de ativos de software, como repositórios, com base em políticas personalizadas. Isso permite que as organizações mantenham um inventário centralizado e preciso dos perfis de risco das aplicações e monitorem e atualizem proativamente a cobertura de ameaças em toda a organização. O Snyk AppRisk ajuda a garantir que as avaliações de risco sejam completas, atuais e alinhadas ao cenário de ameaças vigente.
Função de negócio: Implementação
Prática de segurança: Compilação segura
A prática de build seguro, dentro da função de negócios Implementação do modelo OWASP SAMM, concentra-se em estabelecer um processo padronizado e reproduzível de build de software, que integre a segurança desde o início. A prática enfatiza a automação do processo de build para eliminar a subjetividade e os erros humanos, garantindo que verificações de segurança, como o teste estático de segurança de aplicações (SAST) e o teste dinâmico de segurança de aplicações (DAST), sejam incorporadas ao pipeline. Essa automação ajuda a identificar e corrigir regressões de segurança desde o início, impedindo que artefatos vulneráveis cheguem à produção.
Além disso, a prática aborda o papel fundamental das dependências de software nos aplicativos modernos. Ela destaca a importância de identificar e acompanhar o status de segurança dos componentes de terceiros, incluindo dependências transitivas, para minimizar o impacto de possíveis vulnerabilidades. Em implementações mais avançadas, as mesmas verificações rigorosas de segurança aplicadas ao código do aplicativo também são estendidas a essas dependências, garantindo uma cobertura de segurança abrangente.
Como a Snyk pode ajudar com o build seguro
A Snyk oferece um conjunto de ferramentas perfeitamente alinhado à prática de build seguro:
Snyk Code oferece recursos de teste estático de segurança de aplicações (SAST), permitindo que desenvolvedores analisem o código em busca de vulnerabilidades como parte do processo automatizado de build. Assim, os problemas de segurança são detectados e corrigidos desde o início, reduzindo o risco de código vulnerável chegar à produção.
Snyk Open Source analisa dependências de código aberto, inclusive as transitivas, em busca de vulnerabilidades conhecidas. Essa ferramenta ajuda a manter a cadeia de suprimentos de software segura ao monitorar continuamente os problemas em componentes de terceiros e ajudar a corrigi-los.
O recurso PRs de correção automática da Snyk cria automaticamente pull requests para corrigir vulnerabilidades detectadas em bibliotecas de código aberto. Essa integração com sistemas Git simplifica o processo de correção de problemas de segurança e ajuda a manter os aplicativos seguros ao longo do tempo.
A verificação de pull requests da Snyk analisa automaticamente cada pull request em busca de novas vulnerabilidades introduzidas pelas alterações, ajudando a reduzir os ciclos de revisão de segurança e a manter a integridade do código.
Integração com CI/CD e Snyk CLI: a Snyk se integra perfeitamente aos pipelines de CI/CD e atua como uma barreira de segurança, bloqueando builds que contenham vulnerabilidades acima de determinado nível de gravidade. Além disso, a Snyk CLI pode gerar uma lista de materiais de software (SBOM) nos formatos SPDX e CycloneDX, fornecendo informações detalhadas sobre os componentes usados em um aplicativo e os riscos associados a eles.
Ao integrar a Snyk ao processo de build, as organizações podem automatizar as verificações de segurança, gerenciar vulnerabilidades no código do aplicativo e nas dependências e garantir um processo de build seguro e consistente, alinhado às práticas recomendadas do modelo OWASP SAMM.
Prática de segurança: implantação segura
A prática de implantação segura, dentro da função de negócios Implementação do modelo OWASP SAMM, garante que a segurança e a integridade dos aplicativos sejam preservadas durante a implantação. Essa prática enfatiza a automação do processo de implantação para reduzir erros manuais e a inclusão de verificações de segurança em todas as etapas. Ela também recomenda a segregação de funções, garantindo que a implantação seja feita por profissionais treinados que não estejam diretamente envolvidos no desenvolvimento.
Além dos aspectos operacionais da implantação, a prática também aborda a proteção de dados confidenciais, como senhas, tokens e outros segredos, essenciais para o funcionamento dos aplicativos em ambientes de produção. As práticas básicas incluem remover esses segredos dos repositórios e arquivos de configuração e armazená-los em cofres seguros. Já as implementações mais avançadas geram segredos dinamicamente durante a implantação e monitoram continuamente a presença de segredos desprotegidos.
Como a Snyk pode ajudar com a implantação segura
A Snyk oferece várias ferramentas alinhadas à prática de implantação segura:
Snyk Code ajuda a viabilizar implantações seguras com o teste estático de segurança de aplicações (SAST), que identifica vulnerabilidades no código antes da implantação e garante que apenas código seguro chegue à produção.
Snyk Open Source contribui para a segurança do processo de implantação ao analisar dependências de código aberto, inclusive as transitivas, em busca de vulnerabilidades e proteger o aplicativo dos riscos associados a componentes de terceiros.
Integração com CI/CD e Snyk CLI: a Snyk se integra diretamente aos pipelines de CI/CD e atua como uma barreira de segurança que impede a implantação de builds com vulnerabilidades acima de determinado nível de gravidade. Essa automação garante a aplicação consistente das verificações de segurança e a implantação apenas de builds em conformidade.
Gerenciamento de segredos: por meio da parceria da Snyk com a GitGuardian, a Snyk também ajuda a gerenciar e proteger segredos, alinhando-se ao segundo eixo da prática de implantação segura. Essa integração permite detectar e mitigar vazamentos de segredos, garantindo a proteção adequada de informações confidenciais durante a implantação e nos ambientes de produção.
Com essas ferramentas, a Snyk ajuda as organizações a automatizar os processos de implantação, aplicar verificações de segurança e gerenciar segredos com eficiência. Assim, é possível garantir um pipeline de implantação seguro e confiável, alinhado às práticas recomendadas do modelo OWASP SAMM.
Prática de segurança: gerenciamento de defeitos
A prática de gerenciamento de defeitos concentra-se na coleta, no acompanhamento e na análise sistemáticos de defeitos de segurança de software. Seu objetivo é garantir que o software seja lançado com um nível conhecido de garantia de segurança, gerenciando os defeitos com eficiência ao longo do processo de desenvolvimento. A prática enfatiza não apenas a identificação e a correção de defeitos de segurança, mas também o enriquecimento dos dados sobre eles para gerar métricas relevantes. Essas métricas podem orientar decisões sobre a segurança de projetos individuais e do programa geral de garantia de segurança. Em implementações avançadas, o gerenciamento de defeitos é formalizado, e a análise de dados em tempo real e a detecção de tendências têm um papel fundamental na definição da estratégia de segurança da organização.
Como a Snyk pode ajudar com o gerenciamento de defeitos
A Snyk oferece ferramentas robustas para apoiar a implementação da prática de gerenciamento de defeitos:
Interface web, relatórios e análise empresarial da Snyk: esses recursos permitem que as organizações acompanhem todas as vulnerabilidades de forma sistemática e gerem métricas detalhadas. As ferramentas da Snyk permitem que as equipes monitorem métricas importantes, como o número de problemas de referência, problemas recém-identificados, problemas evitáveis e o tempo médio para resolução (MTTR). Esse acompanhamento e essa análise abrangentes ajudam as organizações a tomar decisões informadas e baseadas em métricas sobre as prioridades de segurança.
Métricas por equipe e projeto: a Snyk permite agrupar métricas por equipe ou projeto e identificar quais equipes têm a melhor postura de segurança. Esse recurso facilita o gerenciamento e a responsabilização, além de incorporar elementos de competição e gamificação, que podem ser valiosos para desenvolver programas de security champions.
Com as ferramentas da Snyk, as organizações podem aprimorar seus processos de gerenciamento de defeitos, garantindo que os defeitos de segurança sejam acompanhados e corrigidos e que sirvam de base para decisões estratégicas e para a melhoria das práticas gerais de segurança.
Função de negócios: verificação
Prática de segurança: testes orientados por requisitos
A prática de testes orientados por requisitos garante que os controles de segurança de um aplicativo funcionem como esperado e atendam aos requisitos de segurança definidos para o projeto. Ela envolve o desenvolvimento e a execução incrementais de testes de segurança e casos de regressão, com foco em testes positivos e negativos. Os testes positivos verificam se os controles de segurança funcionam corretamente de acordo com os requisitos funcionais de segurança. Os testes negativos buscam identificar falhas e vulnerabilidades, testando como o aplicativo lida com cenários de uso indevido e abuso. Em estágios mais avançados, a prática inclui testes de estresse de segurança, como testes de negação de serviço, e enfatiza a melhoria contínua da segurança do aplicativo por meio de testes unitários automatizados de segurança e testes de regressão para quaisquer bugs identificados e corrigidos.
Como a Snyk pode ajudar com testes orientados por requisitos
A Snyk ajuda a implementar a prática de testes orientados por requisitos, identificando vulnerabilidades tanto no código proprietário quanto no de terceiros:
Snyk Code permite que desenvolvedores detectem vulnerabilidades no código desde o início do processo de desenvolvimento, garantindo que os controles de segurança atendam aos padrões exigidos e funcionem corretamente.
Snyk Open Source analisa dependências de código aberto em busca de vulnerabilidades conhecidas, garantindo que os componentes de terceiros integrados ao aplicativo atendam aos requisitos de segurança necessários e não introduzam novos riscos.
Prática de segurança: testes de segurança
A prática de testes de segurança, dentro da função de negócios Verificação do modelo OWASP SAMM, dedica-se a identificar pontos fracos técnicos e na lógica de negócios dos aplicativos, indo além da simples verificação de que os requisitos de segurança foram atendidos. Para garantir uma cobertura abrangente, ela combina métodos de teste automatizados e manuais. Os testes automatizados de segurança oferecem uma maneira escalável e eficiente de detectar vulnerabilidades comuns, ou os chamados "problemas mais fáceis de encontrar". Esses testes são continuamente aprimorados e executados com mais frequência para identificar bugs e regressões desde o início do ciclo de desenvolvimento.
No entanto, os testes automatizados têm limitações, especialmente diante de vetores de ataque complexos e falhas na lógica de negócios que exigem um entendimento mais profundo do aplicativo. É aí que os testes manuais realizados por especialistas se tornam essenciais. As revisões manuais costumam ser priorizadas com base nos riscos, nas alterações recentes ou nos grandes lançamentos previstos, garantindo atenção especial aos componentes críticos. As organizações também podem participar de programas de recompensa por bugs para aproveitar a experiência externa e descobrir outras vulnerabilidades.
O principal objetivo dos testes de segurança é identificar e revelar vulnerabilidades de um aplicativo para a gestão e as partes interessadas do negócio, ajudando-as a entender e tratar os riscos de forma proativa.
Como a Snyk pode ajudar com testes de segurança
Snyk Code permite analisar automaticamente o código proprietário em busca de vulnerabilidades e ajuda a detectar problemas comuns de segurança desde o início do processo de desenvolvimento, facilitando a correção antes que se tornem problemas mais graves.
Snyk Open Source analisa dependências de código aberto, inclusive as transitivas, em busca de vulnerabilidades conhecidas. Isso garante que os componentes de terceiros integrados ao aplicativo não introduzam riscos de segurança.
Integração com CI/CD e Snyk CLI: a Snyk pode atuar como uma barreira de segurança, bloqueando builds com vulnerabilidades acima de determinado nível de gravidade. Essa integração garante que os testes de segurança sejam uma etapa contínua do ciclo de desenvolvimento e que os problemas sejam detectados o mais cedo possível.
Função de negócios: operações
Prática de segurança: gerenciamento de ambientes
A prática de gerenciamento de ambientes, dentro da função de negócios Operações do modelo OWASP SAMM, destaca a importância de manter a segurança e a integridade do ambiente operacional de um aplicativo. Mesmo após a implantação, é necessário manter os esforços de segurança, pois novos patches de segurança e recursos são lançados continuamente para os diversos componentes da pilha tecnológica. Como muitas tecnologias não são seguras por padrão — muitas vezes para garantir compatibilidade com versões anteriores ou facilitar a configuração —, é fundamental aplicar configurações de referência seguras de forma consistente em todos os sistemas.
Isso envolve monitorar vulnerabilidades regularmente e garantir a aplicação de correções em tempo hábil em todos os componentes, mantendo o ambiente seguro. Também inclui estabelecer processos formais para reforçar as configurações, monitorando-as continuamente e tratando qualquer desvio da linha de base de segurança como uma falha de segurança.
Como a Snyk pode ajudar na gestão de ambientes
A Snyk ajuda a implementar a prática de gestão de ambientes com a ferramenta Snyk IaC (Infrastructure as Code). A Snyk IaC analisa arquivos de IaC, como CloudFormation, Kubernetes, ARM e Terraform, em busca de configurações incorretas que possam representar riscos de segurança. Essas análises se baseiam em boas práticas e frameworks como o CIS Benchmarks e o AWS Well-Architected Framework, ajudando a garantir que sua infraestrutura esteja configurada com segurança.
A Snyk IaC pode ser integrada com facilidade a várias etapas do ciclo de vida do desenvolvimento:
Integração com IDE: os desenvolvedores podem identificar configurações incorretas ainda no início do desenvolvimento.
Integração com Git: as análises da Snyk IaC podem ser acionadas como parte do fluxo de trabalho do Git, garantindo a detecção de configurações incorretas antes da mesclagem das alterações.
Automação de CI/CD: as análises da Snyk IaC podem ser automatizadas pela CLI em um pipeline de CI/CD, proporcionando verificações contínuas de segurança durante a implantação de alterações na infraestrutura.
Com a Snyk IaC, as organizações podem aplicar de forma consistente linhas de base de configuração segura em todos os ambientes, gerenciar vulnerabilidades de forma proativa e garantir que seus ambientes operacionais permaneçam seguros e em conformidade com os padrões do setor.
Conclusão
Em resumo, o framework OWASP SAMM é essencial para organizações que buscam fortalecer a segurança de aplicações. Com a Snyk, as organizações podem implementar com eficácia as práticas de segurança definidas no OWASP SAMM, garantindo que não apenas atinjam, mas superem suas metas de segurança.
Acelere o desenvolvimento seguro
A Snyk une desenvolvedores e equipes de segurança para garantir agilidade e segurança em grande escala.