「攻撃対象領域を明確に把握できたことは本当に役立ちました。また、社内におけるAIセキュリティのあり方を描くロードマップの策定にもつながりました。」 - Gabriel Tobar Brolo、Yalo シニアセキュリティエンジニア
AIの攻撃対象領域は拡大しています。取締役会もその実態を知りたがっています。
Snyk’s 2026 State of Agentic Adoptionレポートによると、エンジニアリングチームの3分の1が、MCPサーバーや未承認のモデルなど、経営陣が把握していなかった「シャドーAI」コンポーネントをコードベース内で発見しています。コードベースに実際にどのようなAIが含まれているか、把握できていますか?

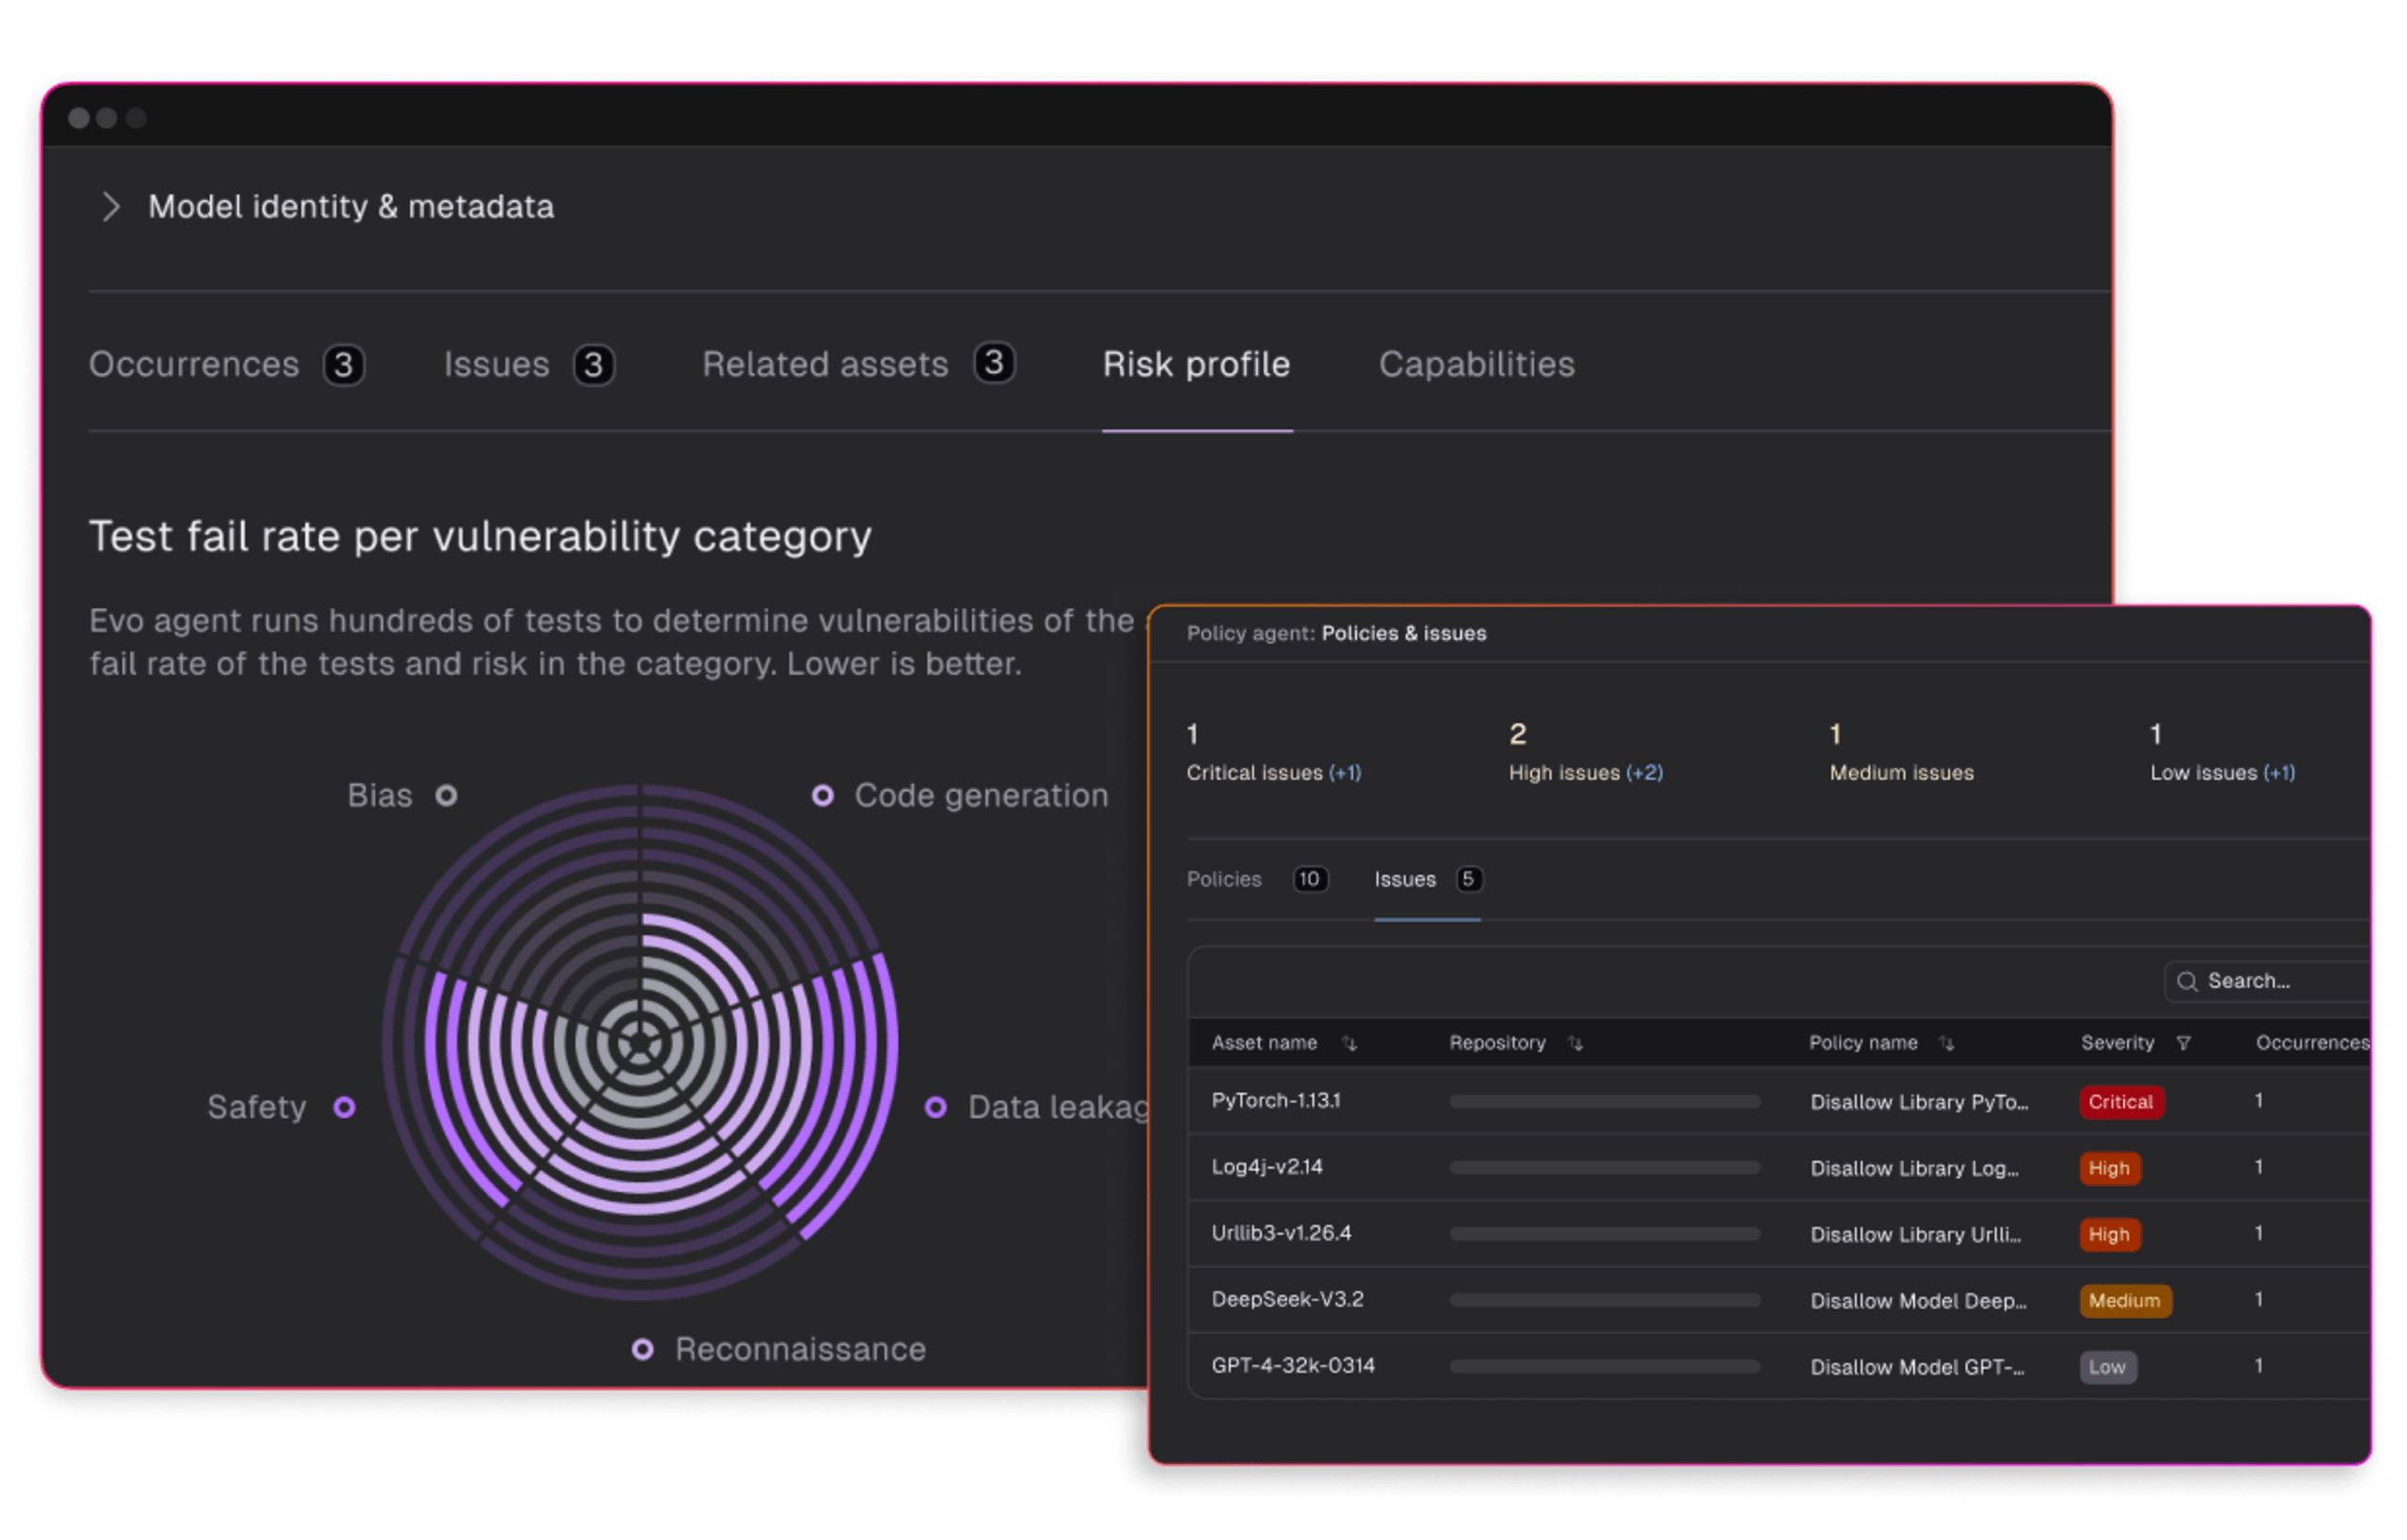
Evo AI-SPM:AI資産を発見し、リスクに優先順位を付け、ポリシーを統合
Evo AI Security Posture Management(AI‑SPM)は、セキュリティおよびエンジニアリングのリーダーに、リスクスコアとポリシーを組み込んだAI資産インベントリの統合されたリアルタイムビューを提供し、可視性のギャップを解消します。

「モデルのみ」の視点は受託者責任上のリスク
多くのセキュリティチームは、購入したモデルについて報告しています。しかし、リスクの約3分の2は表面下に潜んでいます。従業員が日々接続しているエージェント型ツール、プラグイン、データパイプラインに潜むリスクです。
約3倍に広がるフットプリントを管理できていなければ、AIを管理しているとは言えません。

AIセキュリティツール評価フレームワーク
CISOのための戦略ガイド
導入したモデルだけを報告するのはやめ、取締役会が実際に責任を負うエコシステム全体をガバナンスしましょう。ガイドをダウンロードして、以下の方法をご確認ください。
潜在するエージェント型攻撃対象領域を可視化する
AI-BOM(部品表)レポートを標準化する
AIロードマップを世界各国の規制基準に適合させる
エージェント型AIの準備状況とリスク評価
AIセキュリティプログラムの成熟度はどの程度ですか?AIへの準備状況を示す曲線上で、自社がどの位置にあるかを確認しましょう。
このアンケートに回答して、AIセキュリティ態勢を評価し、主なギャップを把握するとともに、ガバナンスを通じてエージェント型AIへの対応力を高めるための具体的なステップを学びましょう。