Snyk、Ensoを迎える:ASPMでセキュリティリーダーのAppSecプログラム拡大を支援

2023年6月7日
0 分で読めます2023年も後半に差しかかり、セキュリティチームと開発チームは、アプリケーションセキュリティを取り巻く大きな変化を目の当たりにしています。AIが開発における生産性革命を推進し、あらゆる開発者(さらには開発者以外の人々も)が、かつてない速さでコードを作成できるようになっています。一方で、開発者やAppSecの専門家が、ビジネスにとって真に重要なリスクを特定し、優先順位を付けることは、これまで以上に難しくなっています。セキュリティテストが開発者へとシフトレフトするなか、ソフトウェアサプライチェーン全体を可視化することは、AppSecチームにとって困難な取り組みに感じられるかもしれません。すべてのアプリと、セキュリティツールの適用状況(または未適用の状況)を把握し、各セキュリティツールから報告される脆弱性のリストを追いかけ、検出結果を相関分析して限られたリソースをどこに集中すべきか判断しようとしているからです。
AppSecの役割は、開発者がセキュリティ上の問題を見つけて修正する体制を整え、統制することへと移りつつあります。AppSecチームには、セキュリティプロセスをより効果的に管理できるよう、可視性と制御を拡張するツールキットが必要です。
そこで本日、 Ensoの買収を目指すことを発表でき、大変うれしく思います。Ensoは アプリケーションセキュリティポスチャ管理(ASPM)の先駆者です。 Snykは、EnsoのASPM機能に、リスクベースの優先順位付けを実現するInsights(本日発表)と、開発者に愛され、セキュリティ担当者から信頼されているSnykプラットフォームのツールを組み合わせます。機能を統合することで、セキュリティチームはSDLC全体にわたり、あらゆるアプリと開発者にAppSecプログラムを拡大できます。そして開発者は、最も重要な問題に集中できるようになります。
EnsoとSnyk:組み合わせることで、さらに強力に
開発者中心のセキュリティプログラムを大規模に構築する際、アプリケーションセキュリティチームは、主に次の4つの疑問に答える必要があります。
自社で保護が必要な、SDLC全体にわたるソフトウェア資産には何がありますか?
その資産のうち、セキュリティツールでテストされているものはどれですか?
カバレッジに不足がある場合、セキュリティツールを簡単に設定し、展開するにはどうすればよいですか?
ビジネス上重要で、優先的に対応すべき資産はどれですか?
Ensoのオーケストレーション機能、自動化された資産とコントロールの検出、ビジネスへの影響に基づく分類により、アプリケーションセキュリティチームは、自社にどのような資産が存在し、それらのテストにSnykやサードパーティ製ツールのどれが使われているかをすばやく把握できます。カバレッジに不足がある場合は、Snykプラットフォームを使って、組織全体にセキュリティツールを簡単に設定し、大規模に展開できます。Snykの高度なセキュリティ機能と、アプリケーションを考慮したInsightsのリスクベースの優先順位付けを、Ensoの強力な資産検出およびコントロールカバレッジ機能と組み合わせることで、アプリケーションセキュリティチームと開発者は、最も重要な問題に注力できます。また、アプリケーションセキュリティチームは初めて、自動化されたポリシーとガードレールを活用し、開発者との協働により多くの時間を費やしながら、迅速かつ安全な開発を実現できるようになります。
リポジトリ、成果物、その他の資産を手作業で探し、セキュリティツールを展開して不足を補う必要がなくなることで、セキュリティチームは後手に回るのではなく、安全な開発のためのポリシーやガードレールについて、開発者やプラットフォームチームとの協働に注力できます。Snykはプログラムを自動化・拡張し、すべてのアプリをカバーするとともに、開発を最初から安全にします。開発者が愛用するアプリケーションセキュリティツールと、AppSecチームが必要とする包括的なアプリケーションセキュリティポスチャの可視化を組み合わせた、初で唯一の開発者向けセキュリティプラットフォームを提供します。
アプリケーションリスクをより深く理解するためのInsights
本日のSnykLaunchでは、Insightsも発表しました。Snykの開発者向けセキュリティプラットフォームに加わるこの新しい独自機能は、優先順位付けに焦点を当てています。アプリケーションに関する幅広いコンテキストを集約し、セキュリティチームと開発チームが、セキュリティ上の問題にどのような優先順位を付けて修正すべきかをより適切に判断できるようにします。
Insightsは、今日、多くの開発チームやAppSecチームが直面している重要な課題に直接応えます。それは、バックログにある膨大な数の問題がビジネスにもたらすリスクを十分に理解できないまま、優先順位を付けなければならないという課題です。
現在も多くのチームが、トリアージや修正対応の優先順位付けをサイロ化した方法で行っています。SASTツールでコードの問題に優先順位を付け、SCAツールでオープンソースの問題に優先順位を付ける、といった具合です。また、他のコンテキスト情報を深く調べることなく、問題の技術的・理論的な深刻度を重視しがちです。しかし、この方法で優先順位を付けるのは困難です。現実の世界では、問題はサイロの中に存在するのではなく、現代のアプリケーションを取り巻く、非常に複雑で動的なコンテキストの中に存在するからです。
Insightsは、Snyk内外のデータを取り込み、アプリケーションの360°ビューを構築することで、こうした課題に対応します。問題だけでなく、アプリケーションのコンポーネントや、本番環境でのデプロイ・利用方法に関するコンテキストも、ビジュアルグラフで表示します。これにより、セキュリティチームはアプリケーションを幅広く把握し、問題がもたらすリスクをより適切に評価できます。また、開発者は問題が及ぼす潜在的な影響や解決までの道筋を、より深く理解できるようになります。
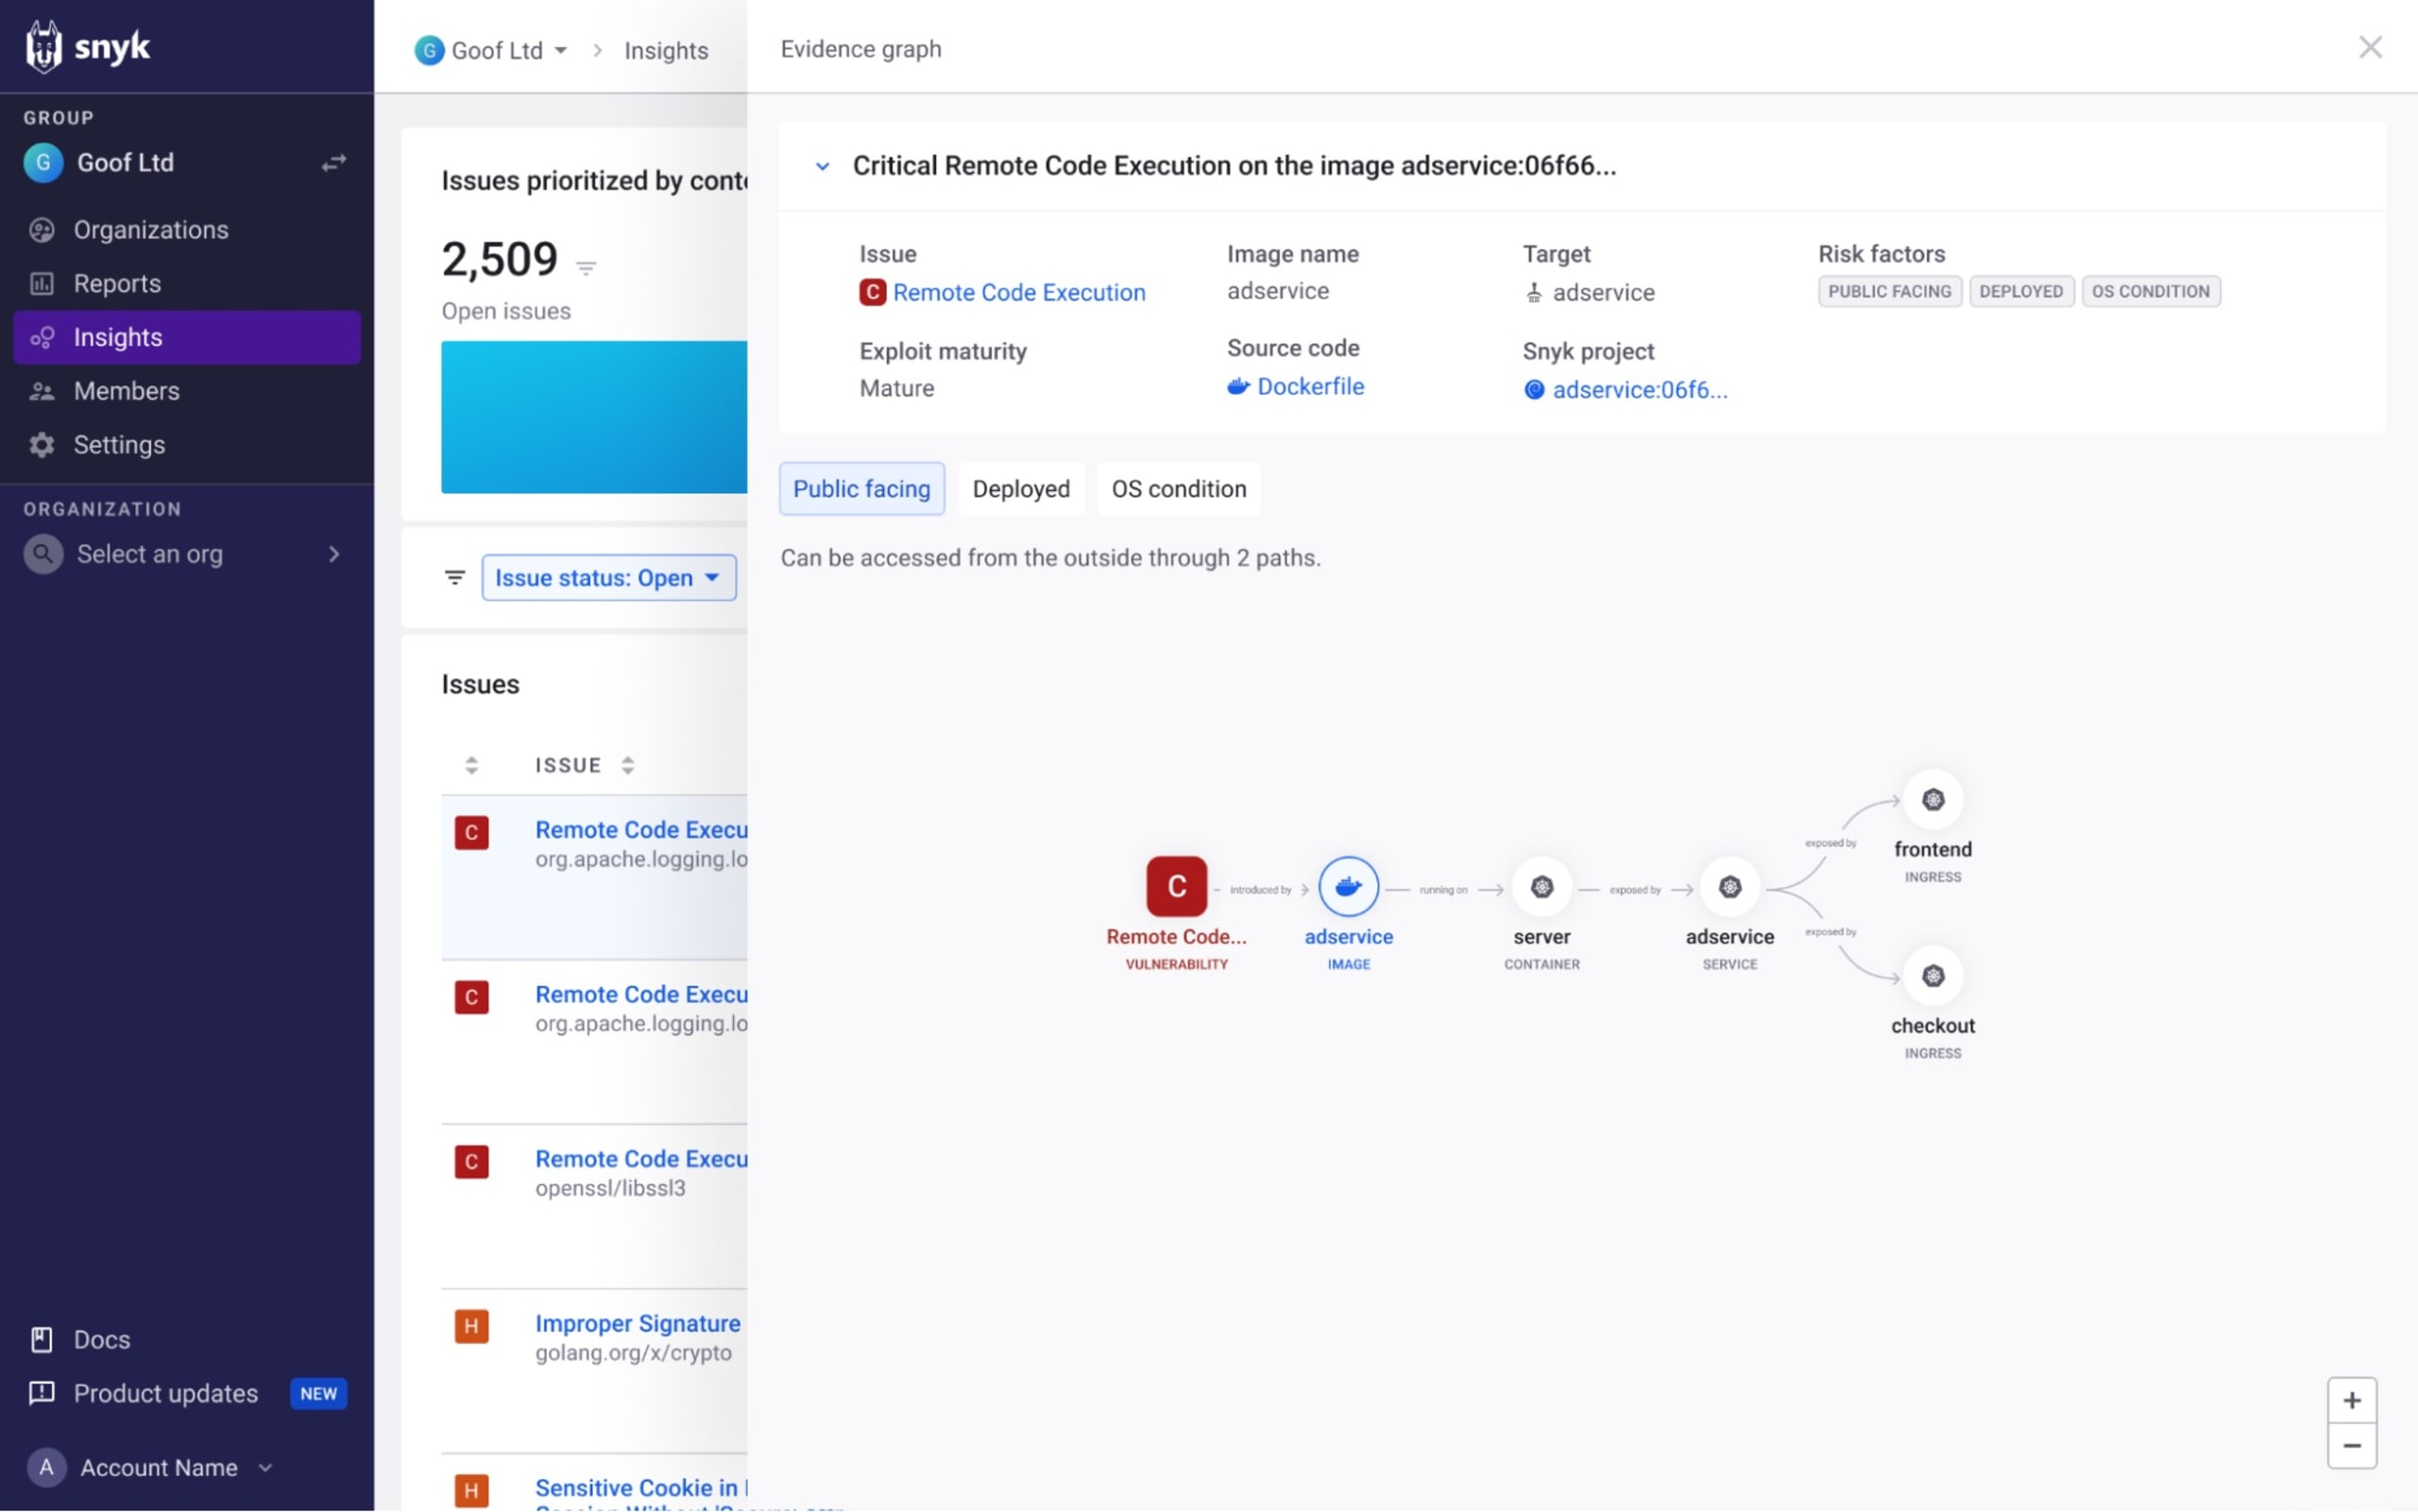
このアプリケーションに関する理解とEnsoの資産検出機能を組み合わせることで、リスクベースの優先順位付けが強化され、開発者とセキュリティチームはビジネスにとって最も重要なリスクに集中できます。
Insightsと、リスクベースの優先順位付けをより効果的に進める方法について詳しくは、発表ブログをご覧ください。
Snykの今後の展望
今年の最大の目標は、エンドツーエンドのアプリケーションセキュリティポスチャ管理(ASPM)を実現することです。プラットフォームに加わるこれらの機能や、年内に登場する今後の機能により、次のことをより効果的に実現できます。
ガバナンス基準を定義、管理、追跡して、セキュリティポスチャを管理する。
ソースコードからクラウドまでアプリケーションをモデル化し、アプリケーション全体を把握する。
ノイズを減らし、最もリスクの高い問題から優先的に対応するツールで、リスクと修正対応を管理する。
セキュリティニーズに合わせて、開発者エクスペリエンスを最適化する。
新機能の詳細については、2023年6月7日に開催されたSnykLaunchのプレゼンテーション全編をご覧ください。


