Snykがホワイトハウスのサイバーセキュリティ勧告への対応を支援する方法

Jason Lane
2022年3月23日
0 分で読めます現代のデジタル社会では、国家間の緊張が戦場だけにとどまらないことが明らかになっています。国際的なサイバー攻撃やプロテストウェアが広がるなか、バイデン・ハリス政権(ホワイトハウス)は、米国のあらゆる規模の機関に対し、悪意のあるサイバー活動への警戒を強めるよう指示しました。2022年3月、ロシアによるウクライナへの不当な侵攻を受け、米国をはじめとする各国の指導者が大規模な経済制裁を科したことへの報復として、ロシアがサイバー攻撃を検討している可能性があるとの新たな情報もあります。
ホワイトハウスは声明のなかでファクトシートを公開し、サイバーセキュリティを強化してデータや重要インフラを保護するため、官民すべての組織が「速やかに実行」すべきセキュリティのベストプラクティスを多数挙げました。
すべてのシステムで多要素認証を使用する
最新の脅威検知テクノロジーを導入する
システムの安全性を確保し、パスワードを定期的に変更する
定期的にオフラインでデータをバックアップする
災害復旧計画を策定し、テストする
重要なデータをすべて暗号化し、盗まれても悪用されないようにする
フィッシングメールなど、一般的なサイバー攻撃の手口について従業員を教育する
FBIとの連携体制を築き、CISAのWebサイトを確認する
ベストプラクティスを詳しく見る
ファクトシートには、ソフトウェアセキュリティに関する以下の推奨事項も記載されています。Snykは企業のソフトウェアの安全確保を支援することを使命としているため、各推奨事項に当社の製品機能がどのように対応するかをご紹介します。
1. 知的財産と顧客のプライバシーの両方を保護するため、製品の設計・開発の初期段階からセキュリティを組み込みましょう。「後付けするのではなく、最初から組み込む」ことが重要です。
ソフトウェア開発では、ソフトウェア開発ライフサイクル(SDLC)のすべての段階を監視することが重要です。ソフトウェアの脆弱性は、開発プロセスのどの時点でも混入したり、発見されたりする可能性があります。Snykは、広く利用されているIDE、CI/CD、Gitツールとのインテグレーションに加え、高機能なCLIや、あらゆる環境で稼働中のコンテナを監視する機能を提供します。これにより、開発者やDevOpsエンジニアは、最初から安全なアプリケーションをスムーズに構築できます。
2. 特定のプロジェクトに実際に携わるメンバーだけがアクセスできる、高度にセキュアなシステムでのみソフトウェアを開発しましょう。そうすることで、侵入者がシステム間を移動して製品を侵害したり、知的財産を盗んだりすることが難しくなります。
組織のエンドポイントセキュリティシステムやパスワードポリシーに加え、SnykのBusinessおよびEnterprise製品はシングルサインオン(SSO)に対応しており、割り当てたユーザーだけがプロジェクトにアクセスできるようにします。
3. 既知および潜在的な脆弱性を検出するために、最新のツールを活用しましょう。脆弱性を把握できれば、ソフトウェアの脆弱性の多くは開発者が修正できます。ソフトウェアのリリース前、そして悪意のある攻撃者に悪用される前に、コードを解析して多くのコーディングエラーを検出できる自動化ツールがあります。
Snykは、開発者やセキュリティ担当者がソフトウェアの脆弱性を自動的に検出、修正、監視できる、使いやすい最新のアプリケーションセキュリティプラットフォームです。
開発後にセキュリティチームがアプリケーションをテストすることを主な目的に設計された従来の静的アプリケーションセキュリティテスト(SAST)製品とは異なり、Snyk Codeは開発者を第一に考えた革新的なアプローチを採用しています。高い精度とリアルタイムのワークフローに対応する速度を備え、チームがOWASP Top Tenなどに挙げられる、独自に開発したコード内の一般的なソフトウェア脆弱性を発見できるようにします。
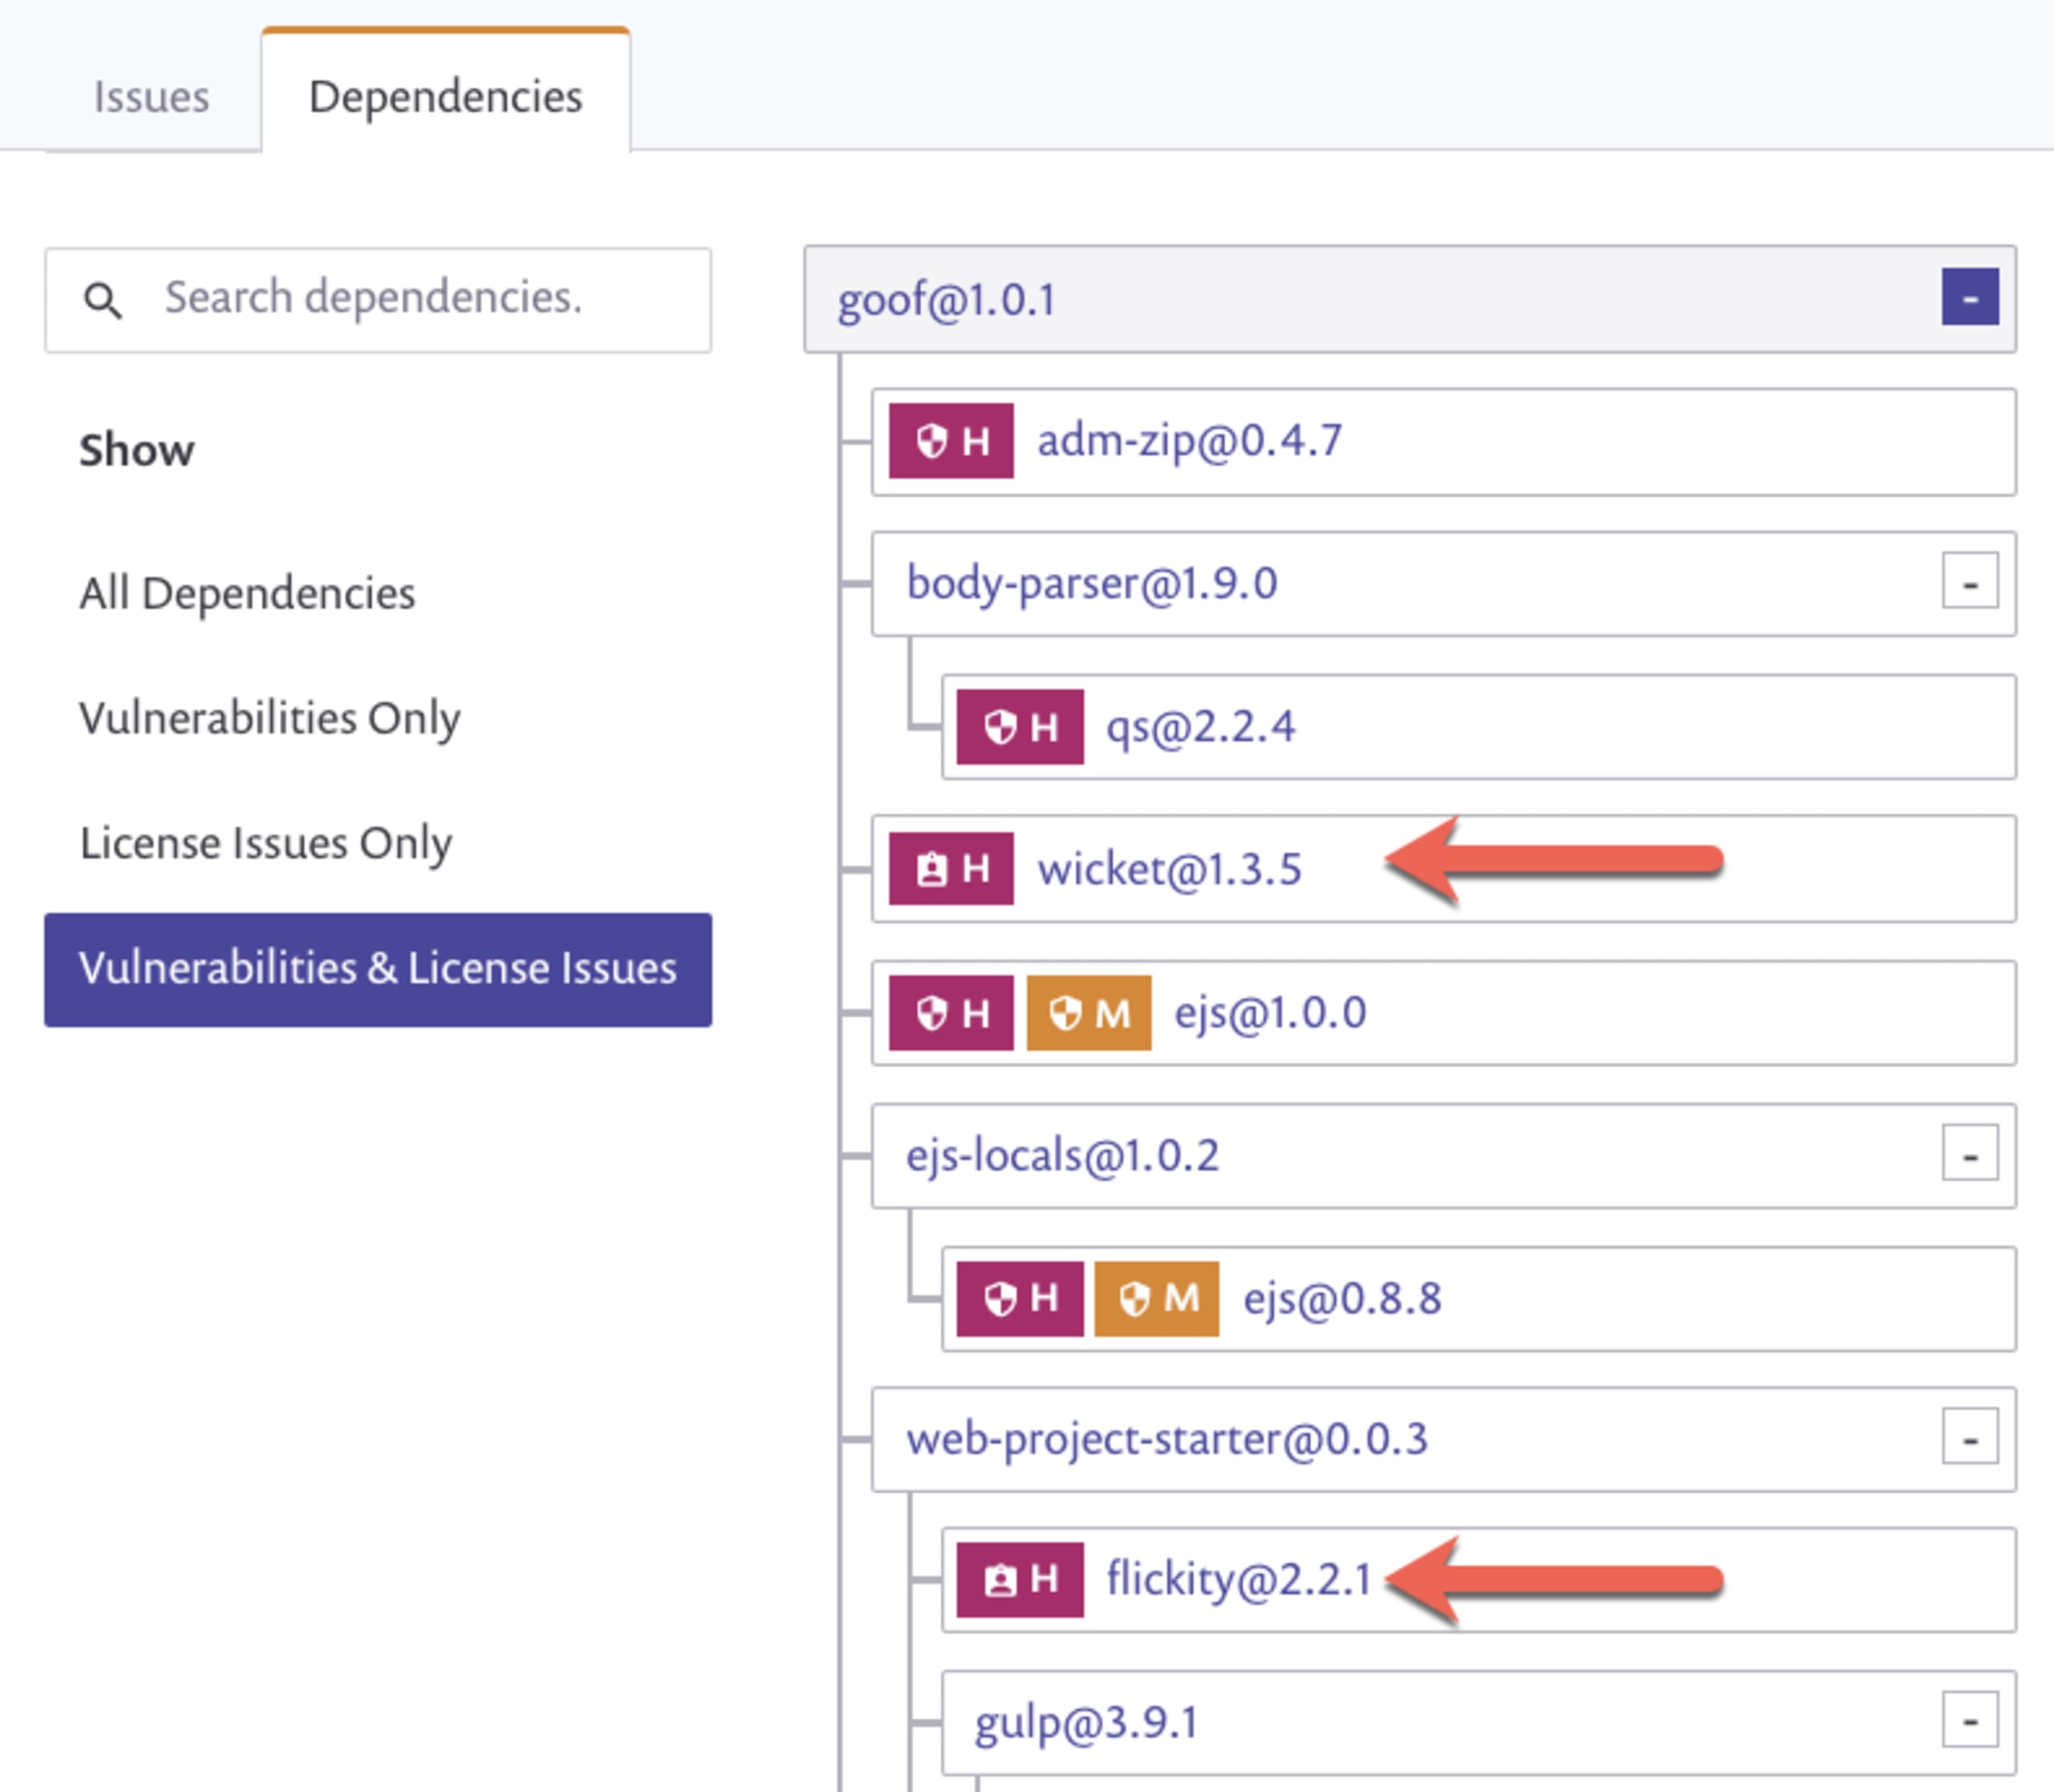
Snyk Open SourceとSnyk Containerは、どちらもオープンソースの依存関係をスキャンし、脆弱なパッケージにフラグを立てるソフトウェア構成分析(SCA)製品です。Snykは直接依存関係と推移的依存関係をスキャンし、すべてのパッケージと対応するバージョンを依存関係ツリーで表示します。発見された脆弱性は、ソーシャルトレンド、CVEスコア、エクスプロイトの成熟度など、さまざまな要素を含む業界最高水準のデータベースを使用して優先順位付けされます。このデータに基づく優先度スコアにより、開発者は最も重要な脆弱性から修正に取り組めます。
Snyk Infrastructure as Code (Snyk IaC)を使用すれば、本番環境に適用する前に、HashiCorp Terraform、AWS CloudFormation、Kubernetes、Azure Resource Manager(ARM)の設定を安全に記述できます。開発者を第一に考えたSnykのアプローチは、開発者が普段使う環境にセキュリティを届け、コードに直接マージできる修正案を提供します。
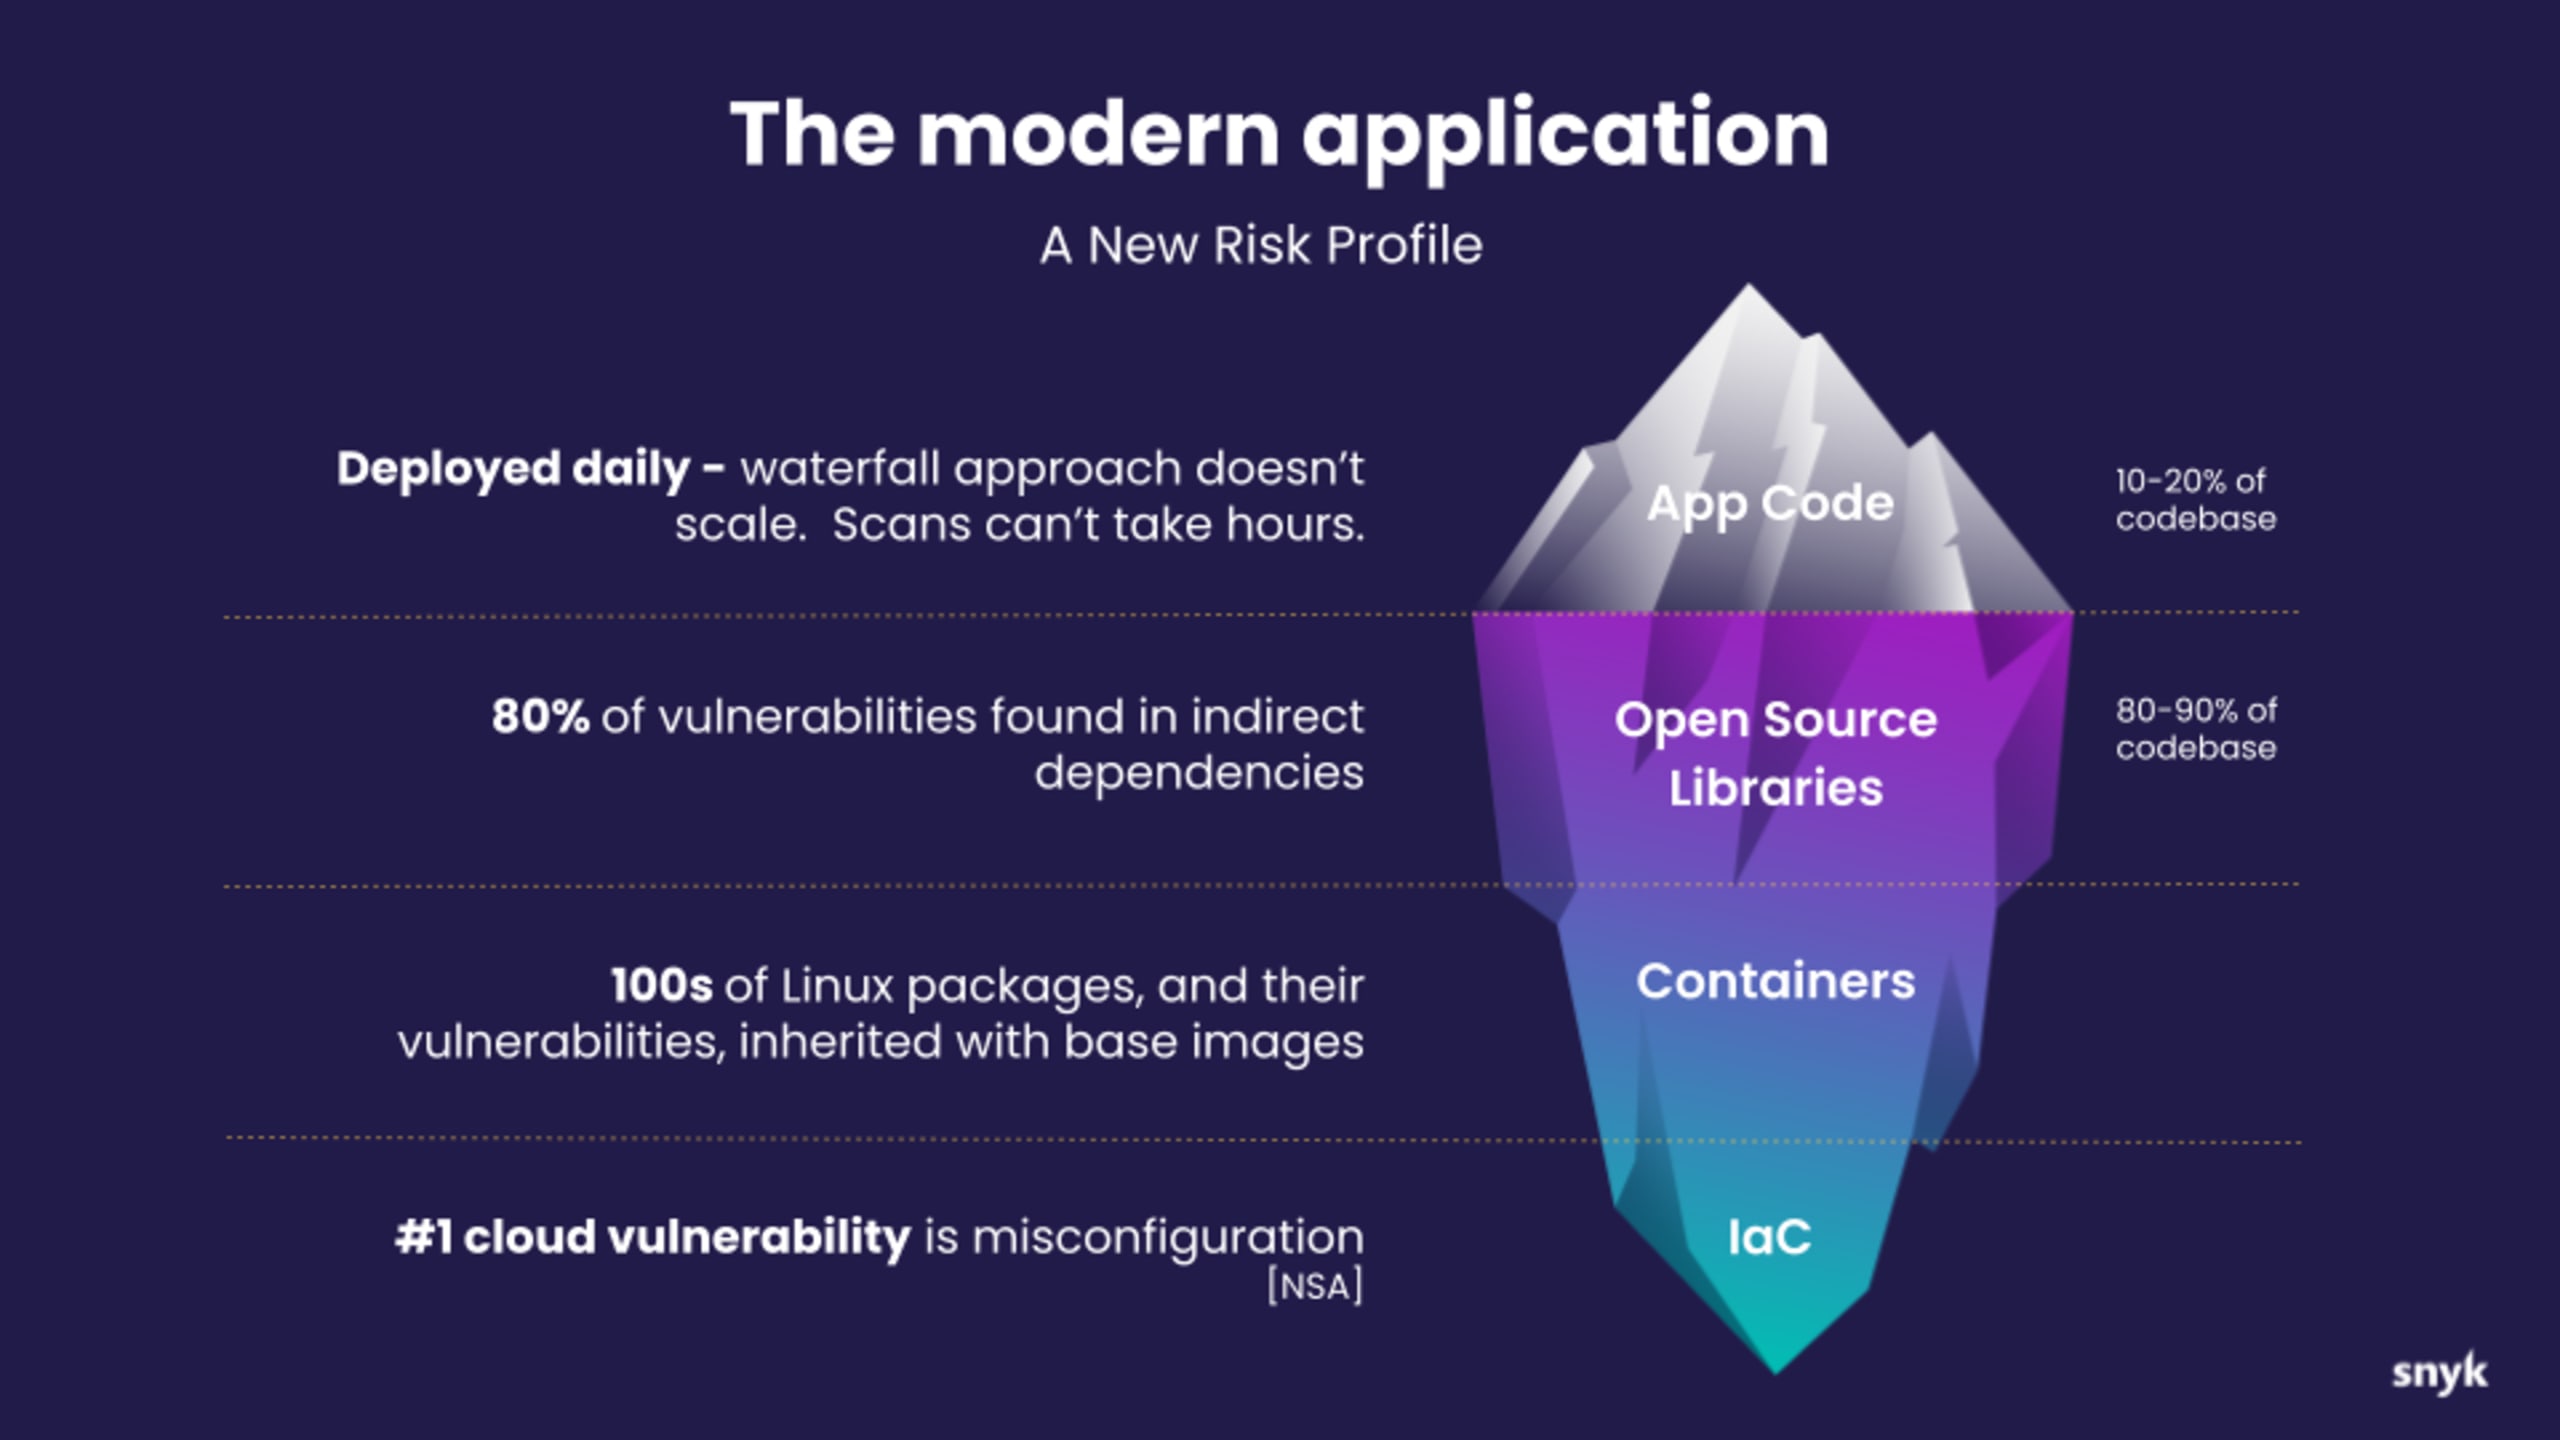
4. 開発者は、オープンソースコードを含め、製品で使用するすべてのコードに責任を負います。ほとんどのソフトウェアは、さまざまなコンポーネントやライブラリを組み合わせて構築され、その多くはオープンソースです。開発者が使用するコンポーネントの来歴(つまり、出所)を把握し、「ソフトウェア部品表」を用意しておきましょう。後にコンポーネントの脆弱性が判明した場合、迅速に修正できます。
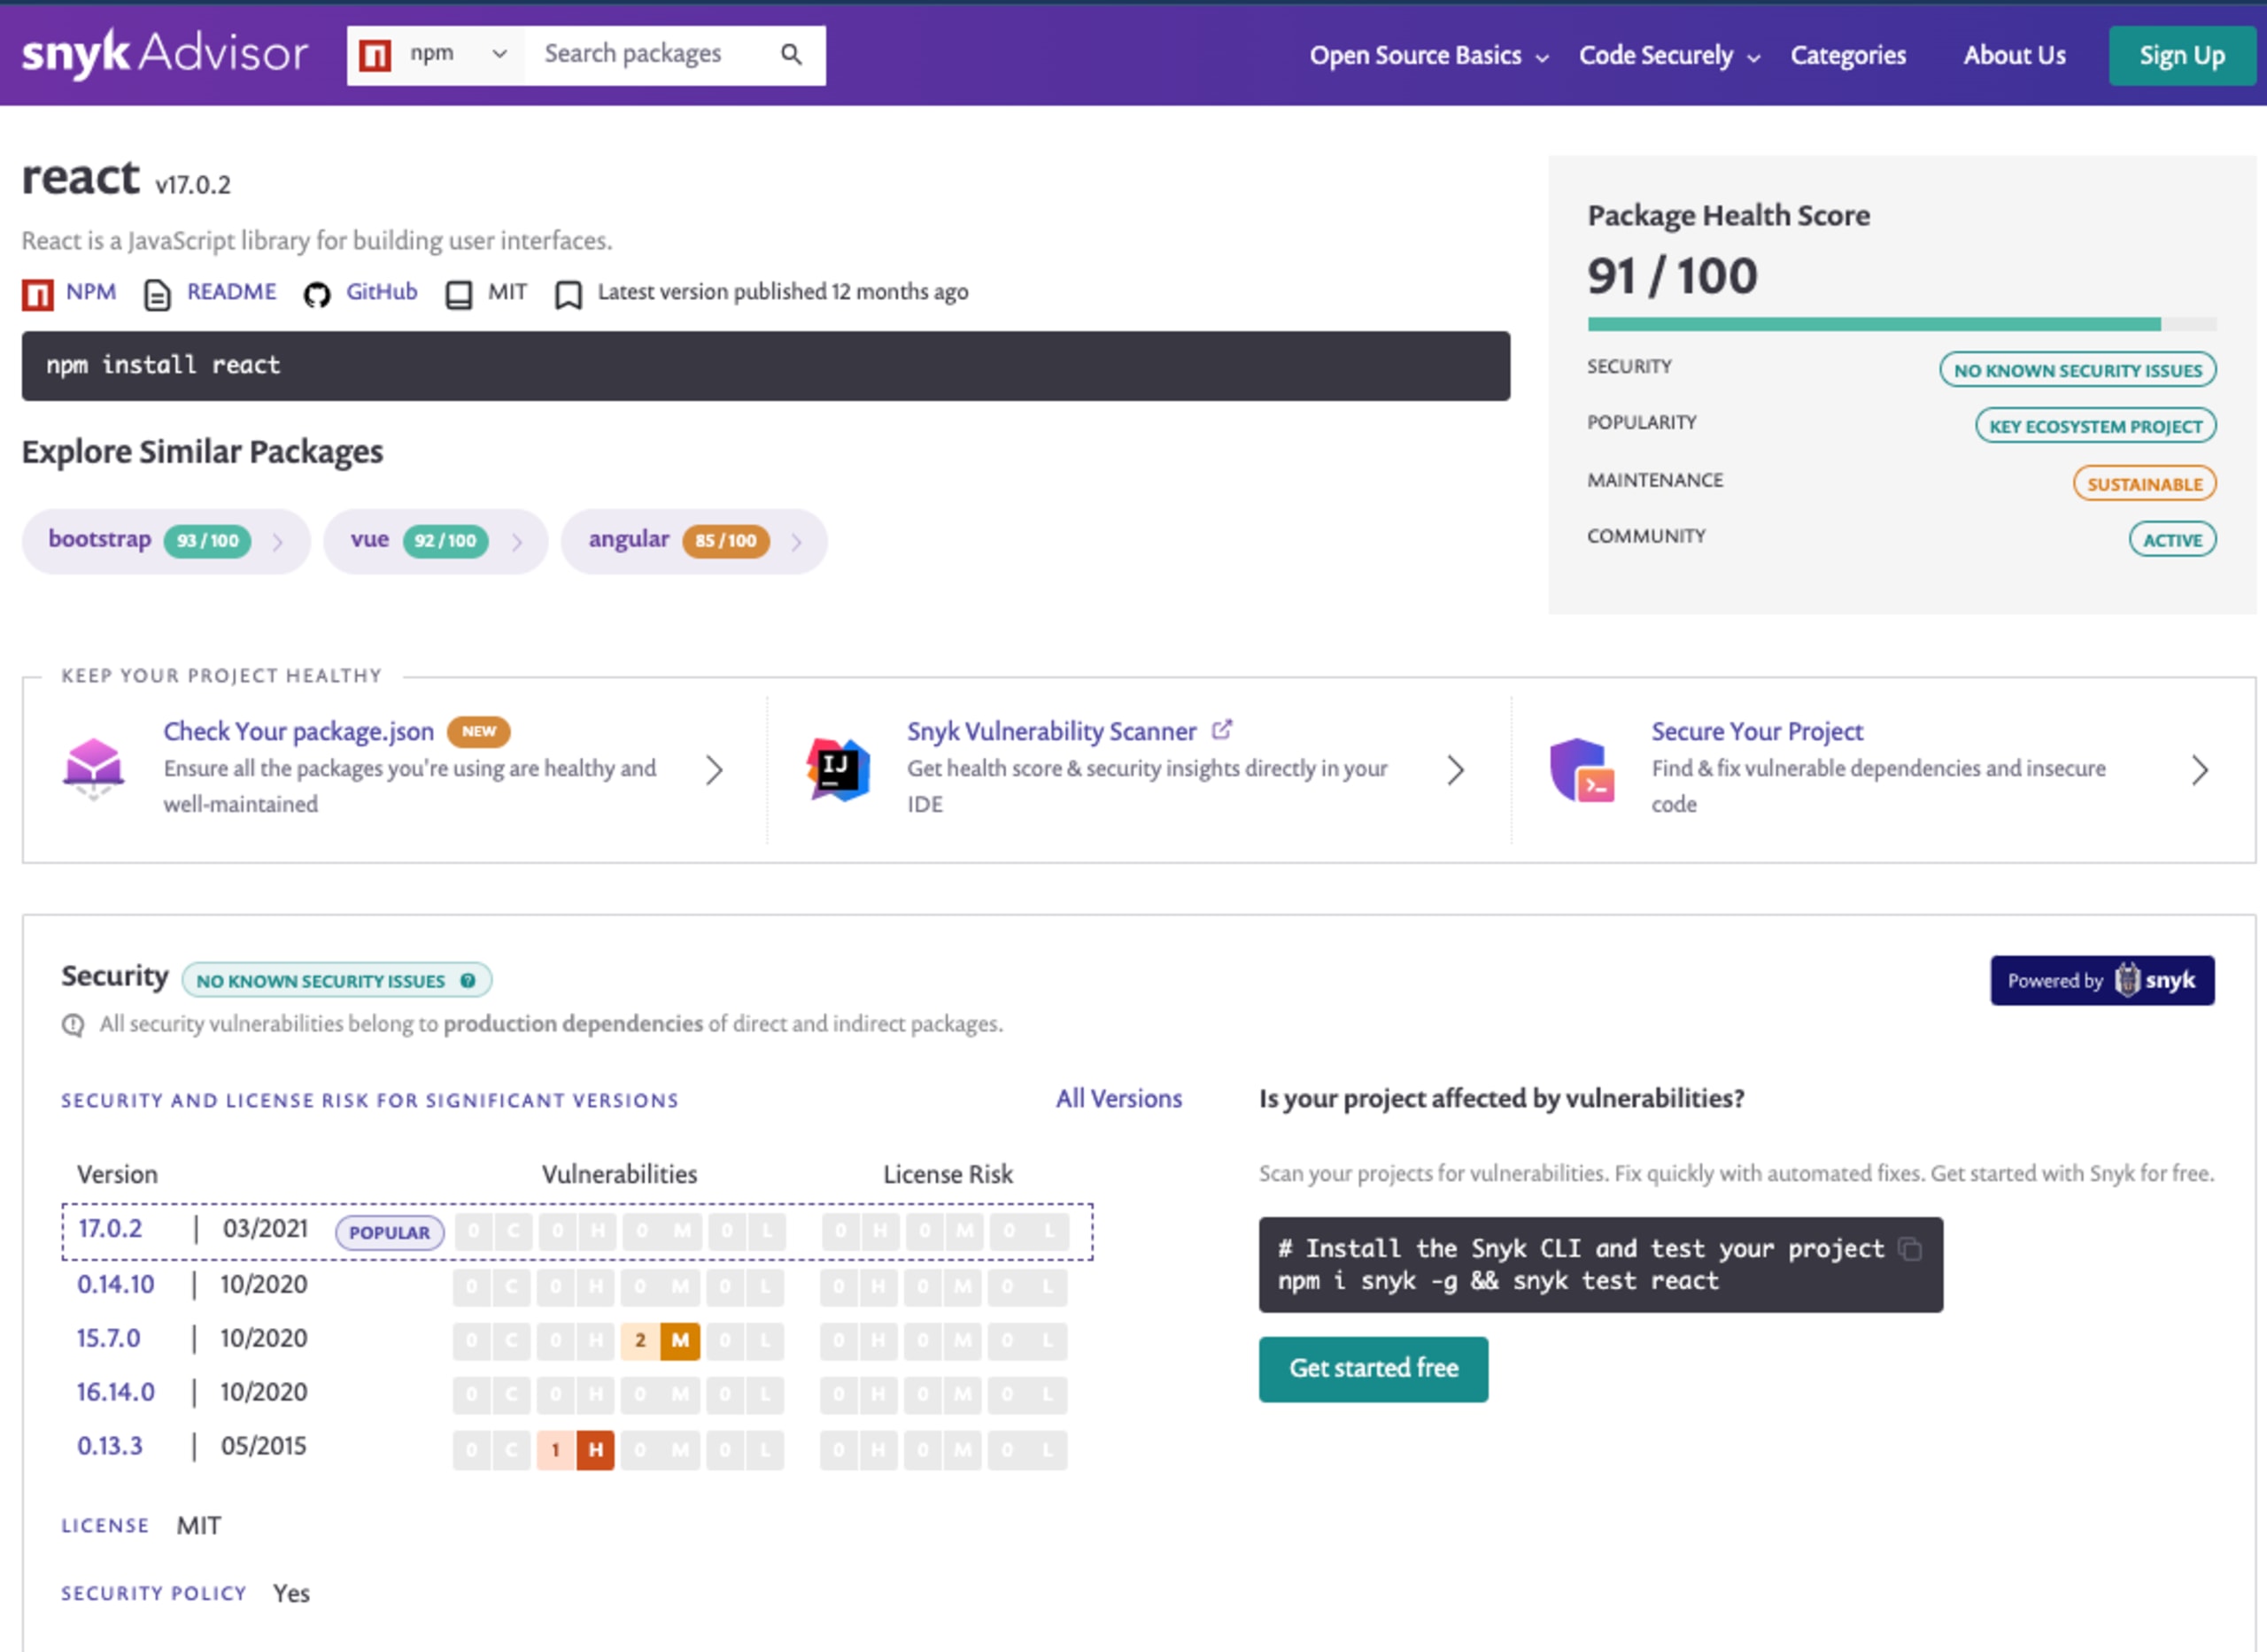
適切なオープンソースパッケージを見つける際、Snyk Advisorは、安全なパッケージを事前に簡単に検索できるよう開発者を支援します。データベースには現在100万を超えるオープンソースパッケージが登録されており、今も増え続けています。パッケージの評価に使用される主な基準をいくつかご紹介します。
人気度 - ダウンロード数やソースコードリポジトリのスター数などの指標から、オープンソースパッケージの利用状況を把握できます。
メンテナンス状況 - オープンソース依存関係の健全性に関する情報を得て、プロジェクトの持続可能性を評価できます。
コミュニティ - プロジェクトで使用するオープンソースパッケージのコミュニティは活発ですか、それとも停滞していますか?プロジェクトの指標から状況を把握できます。
セキュリティ(現時点では脆弱性とライセンスのみ) - オープンソースプロジェクトと過去のバージョンのセキュリティ態勢をすばやく評価できます。さらに、プロジェクトをSnykに接続すると、修正のアドバイスや自動化機能を利用でき、規模とスピードを両立したセキュリティ対策が可能になります。
Snykの依存関係グラフでは、アプリケーションに含まれる直接依存関係と推移的依存関係をすべて確認できます。この一覧はユーザーダッシュボードやCLIで表示できるほか、顧客やパートナーがソフトウェアの構成要素を確認する必要がある場合は、標準のSPDXファイル形式でエクスポートすることもできます。また、顧客が利用できる実験的なプロジェクトsnyk2spdxも提供しています。
5. サイバーセキュリティの向上に関する大統領令で義務付けられたセキュリティ対策を実施しましょう。この大統領令により、米国政府が購入するすべてのソフトウェアは、構築およびデプロイ方法に関するセキュリティ基準を満たす必要があります。こうした対策をより広く実践することをお勧めします。
2021年に大統領令が発令された後、SBoM、セキュアな開発環境とプロセス、オープンソースの完全性、開発者の支援、SDLCの自動化、コードセキュリティ、証明、コンポーネント単位のレポートなど、各項目について詳しく解説しました。
サイバー攻撃への警戒を怠らない
世界中の組織がサービスやインフラをサイバー攻撃から守ることは、かつてないほど重要になっています。世界規模のセキュリティを実現するには、グローバルな取り組みが必要です。大企業から個人のオープンソース貢献者まで、誰もが役割を担います。最適なツールを使い、最善のガイダンスに従い、常に警戒して安全を確保しましょう。
Snykは大統領令を支持し、組織のソフトウェアを安全に保ち、現代を象徴する脅威の一つから世界を守るために、皆さまがそれぞれの役割を果たせるよう支援します。無料で登録。


