エージェントスキルのエコシステムを保護する:SnykとVercelが新たなソフトウェアサプライチェーンを守る方法

2026年2月17日
0 分で読めます最近のAI開発者向けツールの動向を追っている方なら、大きな変化に気づいているでしょう。AIエージェントは、コード作成を支援するチャットボットにとどまりません。メールを読み、アプリケーションをデプロイし、インフラを管理し、マシン上で任意のシェルコマンドを実行できる、自律型システムへと進化しています。この進化は、業界がソフトウェアサプライチェーンのリスクを同時に解決できれば、エージェント型AIのイノベーションを加速する大きな可能性をもたらします。
本日、Vercelと提携し、Snykのセキュリティインテリジェンスを同社の新しいskills.shマーケットプレイスに直接提供することをお知らせでき、とてもうれしく思います。これは、AIエージェントの標準ライブラリになりつつある、オープンなエージェントスキルのエコシステムです。npx skillsインストーラーで新しいエージェントスキルをインストールするたびに、VercelのインフラからSnykの高スループットAPIが呼び出され、開発者のマシンに届く前にスキルの詳細なセキュリティ分析が行われます。
このインテグレーションの仕組みを詳しく説明する前に、なぜこれが重要なのか、背景をお話しします。
エージェントスキルの台頭(注目すべき理由)
2026年1月20日、VercelはAIエージェント向けスキルパッケージをインストール・管理するCLIツールおよびオープンエコシステムであるskillsをリリースしました。JavaScriptライブラリの代わりに、AIエージェントがユーザーに代わって実行できる機能をインストールするnpmのようなものです。skills.shディレクトリは、これらのパッケージを集約するレジストリ兼ランキングとして機能します。
普及の勢いは驚異的です。公開から6時間以内に、最も人気のあるスキルは2万回以上インストールされました。find-skillsユーティリティだけでも、週間インストール数は23万5,000回を超えています。Stripeなどの大手企業も、数時間以内に独自のスキルを公開しました。現在、このエコシステムではClaude Code、Cursor、Windsurf、Goose、GitHub Copilot、Gemini CLIなど、幅広いエージェントがサポートされています。

ただし、npx skills add <package>を実行すると、単にライブラリをインストールするわけではありません。AIエージェントに、ユーザーに代わってロジックを実行する能力を与えることになります。
これは、従来のパッケージ管理で扱ってきたものとは、根本的に異なる信頼モデルです。スキルは、node_modulesディレクトリに置かれ、インポートされるのを待つ単なるコードではありません。自律型エージェントが解釈して実行するコードと自然言語の指示であり、ファイルシステム、環境変数、APIキー、本番インフラへのアクセスを伴う可能性があります。だからこそ、SnykとVercelの提携には大きな意義があります。
SnykとVercelのインテグレーションの仕組み

Vercelはskills.shにセキュリティリーダーボードを導入し、インストールするスキルのセキュリティ状況を開発者がすぐに確認できるようにします。Snykはこの取り組みの主要ローンチパートナーとして、スキルの投稿を大規模に評価する自動セキュリティ監査エンジンを提供します。
アーキテクチャの概要は次のとおりです。
投稿時のスキャン:
npx skillsインストーラーを使って新しいエージェントスキルが追加されると、VercelのインフラがSnykの高スループットスキャンAPIを呼び出します。これは自動的に実行され、スキルの作成者にもエンドユーザーにも操作は必要ありません。多層的な詳細分析:スキャナーは、疑わしい文字列をgrepするだけではありません。複数のカスタマイズされたLLMベースの判定器と決定論的なルールを組み合わせたagent-scanスキャンエンジン(mcp-scanとも呼ばれます)を基盤としています。エージェントスキルはコードと自然言語を組み合わせた成果物のため、この二重のアプローチが欠かせません。実行可能なコンポーネントには従来のコード分析が必要ですが、プロンプトインジェクションやSKILL.mdの指示に隠された自然言語のマルウェアを検知するには、言語の理解も必要です。
文脈の理解:実行ロジックと自然言語の指示の両方を分析し、有害なフローと呼ぶ、無害に見えるプロンプトが悪意あるアクションを引き起こすシナリオを検出します。従来型の静的解析ツールでは、コードを調べても問題は見つからないでしょう。私たちのシステムは、指示の意図と、それがエージェントの機能とどのように作用するかを理解します。
セキュリティ検証のシグナル:スキャン結果はスキルのページに「Security Verified」バッジとして直接表示されます。コミュニティは、8つすべてのセキュリティポリシーカテゴリにわたって悪意あるパターンがないか厳格に検査されたことを一目で確認できます。
継続的なモニタリング:これは一度きりのチェックではありません。検出能力の向上や新たな脅威パターンの出現に応じて、スキルを再評価します。脅威の状況は急速に変化するため、スキャンインフラもそれに対応できるよう設計されています。
技術面での重要な革新は、CRITICALレベルの検出器が、確認済みの悪意あるスキルに対して90~100%の再現率を達成しながら、skills.shの正当な人気スキル上位100件では誤検知率0%を維持していることです。この高い識別能力により、投稿時の自動ゲートとして導入できます。正当な開発者に負担をかけずに、本当に悪意あるスキルをブロックできるのです。
エージェントスキル3,984件をスキャンしてわかったこと
Snykでは、世界的に評価されているAIセキュリティ研究企業、Invariant Labsの買収を通じて、エージェント型AIのセキュリティ研究に多額の投資を行ってきました。ETHチューリッヒからスピンアウトした同社は、ツールポイズニング、MCPの脆弱性、エージェント型システムのランタイム検出に関する先駆的な研究を行ってきました。
この投資の一環として、私たちの研究チームは最近、AIエージェントのスキルエコシステムを対象とした初の包括的なセキュリティ監査を完了しました。skills.shなどの主要マーケットプレイスにあるスキル3,984件を分析し、その調査結果を詳しい技術レポート: エージェントスキルのエコシステムに潜む新たな脅威を探るとして公開しました。
エコシステム全体にとって重要な理由
ソフトウェア業界で長く働いている方なら、この状況に見覚えがあるかもしれません。現在のエージェントスキルのエコシステムは、npmやPyPIの黎明期に似ています。爆発的な成長とコミュニティの熱意がある一方で、普及の速さにセキュリティ対策が追いついていません。従来のパッケージレジストリでも、依存関係混乱攻撃、タイポスクワッティングキャンペーン、プロテストウェアを経験してきました。
しかし、エージェントスキルには従来のパッケージと大きく異なる点がいくつかあります。第一に、影響範囲が広いことです。従来のnpmパッケージもコードを実行できますが、一般的には比較的制限された環境内で動作します。一方、エージェントスキルはエージェント自身が持つすべての権限を引き継ぎます。最新のエージェントは、ファイルシステム、シェル、APIキー、メール、クラウドインフラなどにアクセスできることが少なくありません。
第二に、攻撃対象領域がこれまでにないものです。エージェントスキルでは、自然言語が攻撃ベクトルになります。従来のSASTツールではプロンプトインジェクションを検出できません。「有害なフロー」も正規表現パターンでは捕捉できません。
第三に、信頼モデルが逆転しています。従来のパッケージでは、開発者が特定の関数をインポートして呼び出すことを意識的に決定します。エージェントスキルでは、自然言語の指示に基づいて、スキルをいつどのように使うかをエージェントが決定します。実行の判断から人間が一歩離れるため、エージェントが新たな攻撃対象になるのです。
だからこそ、Snykはこの分野に多額の投資を行ってきました。特にInvariant Labsを買収したのは、ETHチューリッヒのコンピューターサイエンス学部からスピンアウトした同社のチームが、エージェント型システムを理解し保護するための基盤技術を開発していたからです。同社のGuardrailsテクノロジーは、LLMとエージェントのレベルで透明性の高いセキュリティレイヤーを提供します。文脈情報、静的スキャン、ランタイムモニタリング、人による注釈、インシデントデータベースを統合し、統一されたセキュリティファブリックを構築します。
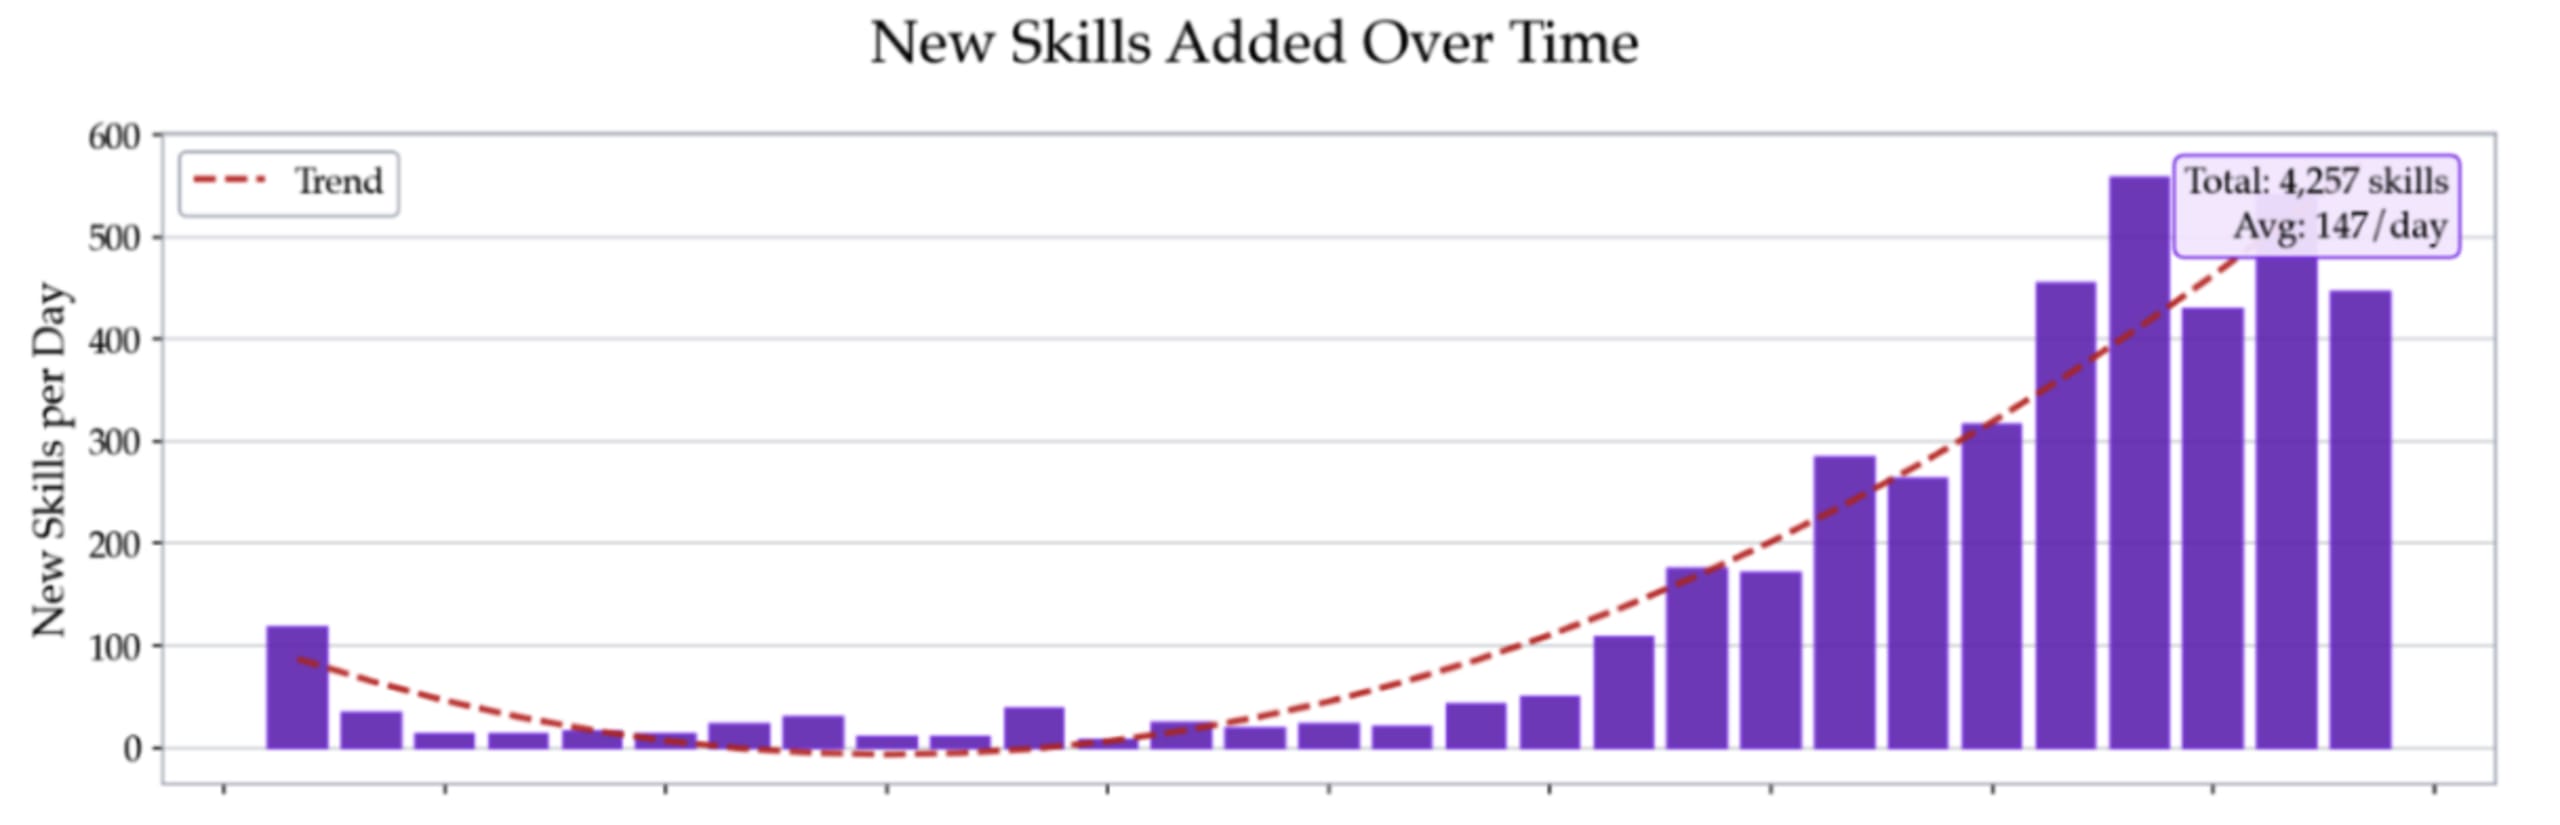
Vercelとの提携は、この取り組みを自然に発展させたものです。スキルのエコシステムは、1日平均147件の新しいスキルが追加されるほど急速に成長しています。この成長に対応できる唯一の現実的な戦略は、プラットフォームのインフラにセキュリティを直接組み込むことです。手作業でのレビューでは規模に対応できません。コミュニティからの報告では遅すぎます。投稿時点で、コードと言語の両方を理解する自動かつ継続的で包括的なスキャンが必要です。
今すぐできること
朗報です。エージェント型のワークフローを保護するために、誰かが対応するのを待つ必要はありません。私たちは複数の方法でスキャン技術を提供しており、いずれも今日から無料で利用できます。
こちらをお試しください: Agent Scan - Skill Inspector:Vercelとのインテグレーションを支えるスキャンエンジンを、セルフサービスのウェブサイトとして提供しています。スキルを貼り付けると、8つすべての脅威カテゴリにわたるセキュリティ評価をすぐに確認できます。無料で、すばやく利用でき、スキルをインストールする前の検証に最適です。

GitHubで Agent Scan CLI を利用する:コマンドラインを好む開発者(正直なところ、私たちのほとんどがそうでしょう)には、オープンソースのmcp-scanツールがおすすめです。MCPの設定、エージェントツール、インストール済みスキルを自動検出して、プロンプトインジェクション、悪意あるコード、不審なダウンロードなどをスキャンできます。リアルタイムでMCPトラフィックを監視・保護するプロキシとしても使用できます。uvx mcp-scan@latest --skillsを実行すれば、今すぐインストール済みスキルをスキャンできます。
Snyk Labsをご覧ください:新しい実験、ツール、調査結果を公開している研究部門です。有害なフローの分析からMCPサーバーの脆弱性検出まで、AIセキュリティ研究の最先端に関心がある方は、ぜひご覧ください。
エンタープライズチーム向け:Evo by Snykは、Labsのイノベーションをエンタープライズ対応のエージェント型機能として運用化し、Snyk AI Security Platformに直接統合します。Evoは、さまざまな環境にまたがるAIシステムのガバナンスに必要な可視性、ポリシー適用、オーケストレーションを提供します。Evoでのスキルサポートは近日提供予定です。
実際の悪意あるスキルの記録例を含む、調査手法と結果の詳細については、技術レポート: エージェントスキルのエコシステムに潜む新たな脅威を探るをご覧ください。
まとめ
エージェントスキルのエコシステムは急速に拡大しています。スキル数は4,257件を超え、毎日平均147件の新しいスキルが公開されています。この成長は喜ばしいことであり、開発者の生産性を大きく高める可能性があります。しかし、攻撃対象領域も同じ速さで拡大しているということです。
Snykは、あらゆるソフトウェアエコシステムにおいて、セキュリティは最初から欠かせない要素であるべきだと考えています。エージェントスキルも例外ではありません。Vercelとの提携は、エージェント型AIの時代に「デフォルトで安全」を後付けではなく標準にするための一歩です。
この分野はまだ始まったばかりです。脅威は現実のものであり、リスクは大きく、攻撃を防御するテクノロジーも進化の途上にあります。しかし、セキュリティ分野で20年以上働いてきて学んだことが一つあります。基盤に早くからセキュリティを組み込むほど、すべての人にとってより良い結果につながるということです。
ぜひスキルをスキャンし、エージェントの設定を監査してください。そして不審なものを見つけたら、ぜひお知らせください。私たちは皆、一緒に取り組んでいます。
ガイド
Evo by Snykでエージェント型AIの制御を統合
Evo by Snykは、セキュリティおよびエンジニアリングのリーダーに、AIセキュリティを自然言語で統合的にオーケストレーションする手段を提供します。Evoが専門エージェントを連携させ、AIライフサイクル全体をエンドツーエンドで保護する方法をご覧ください。