ServiceNow StoreからSnyk Security for Application Vulnerability Responseアプリをダウンロードしたら、ServiceNowインスタンスで「Snyk」と入力すると、新しくインストールされたSnyk連携が表示されます。Snyk Open Sourceから脆弱性スキャン結果を取得する頻度を選択し、組織、プロジェクト、深刻度、言語、エクスプロイトの成熟度、優先度スコアの最小値と最大値に基づいて、インポートするスキャンデータを設定します。
Snyk Open Sourceは、ソフトウェア構成分析を用いて、プロジェクトとデプロイ済みコードの脆弱性を継続的に監視します。インストール時に設定したインポート条件に一致する問題は、定期的にServiceNow Application Vulnerability ResponseにApplication Vulnerable Items(AVIT)として取り込まれます。AVITは、深刻度とミッションクリティカルなアプリケーションへの影響を考慮する、独自のSnyk脆弱性計算ツールによって自動的に優先順位付けされます。さらに、ServiceNowのワークフローで、修正を担当する適切なグループにAVITを自動で割り当てることもできます。
Snyk Open Sourceは、適切な対処方法を提示することで、修正を迅速化します。脆弱性を修正したら、開発者はServiceNowでAVITを解決済みとしてマークできます。
ServiceNowのダッシュボードでは、脆弱性の現在のステータス、担当者、期限、リスクを一か所で追跡できます。また、Governance Risk and Complianceなどの他チームとデータを共有することで、組織全体の連携と透明性を高められます。
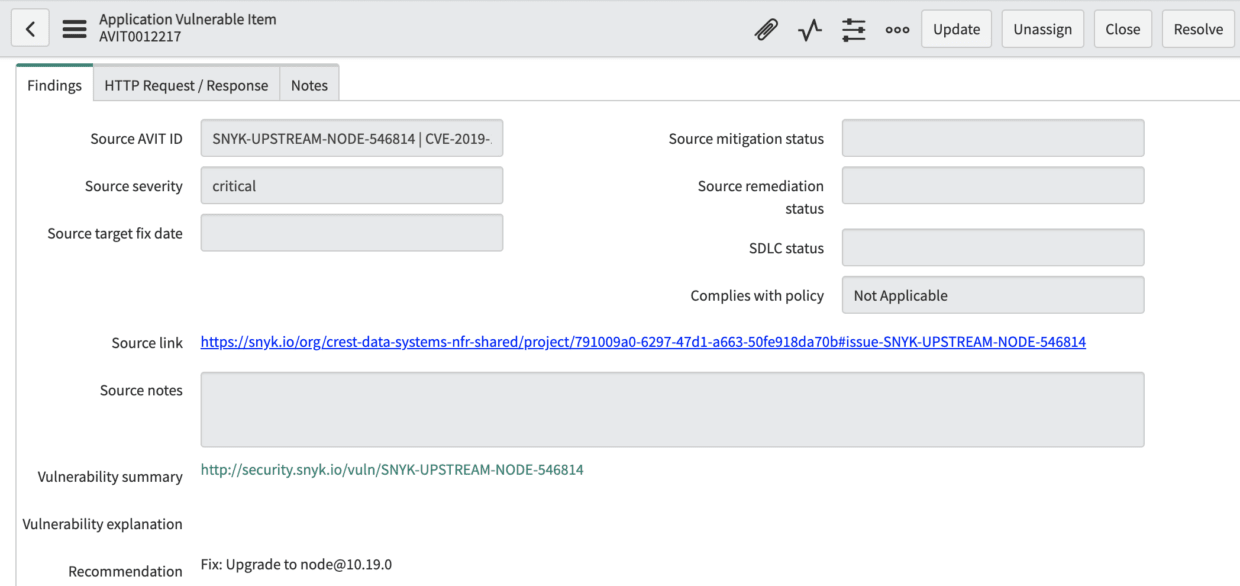
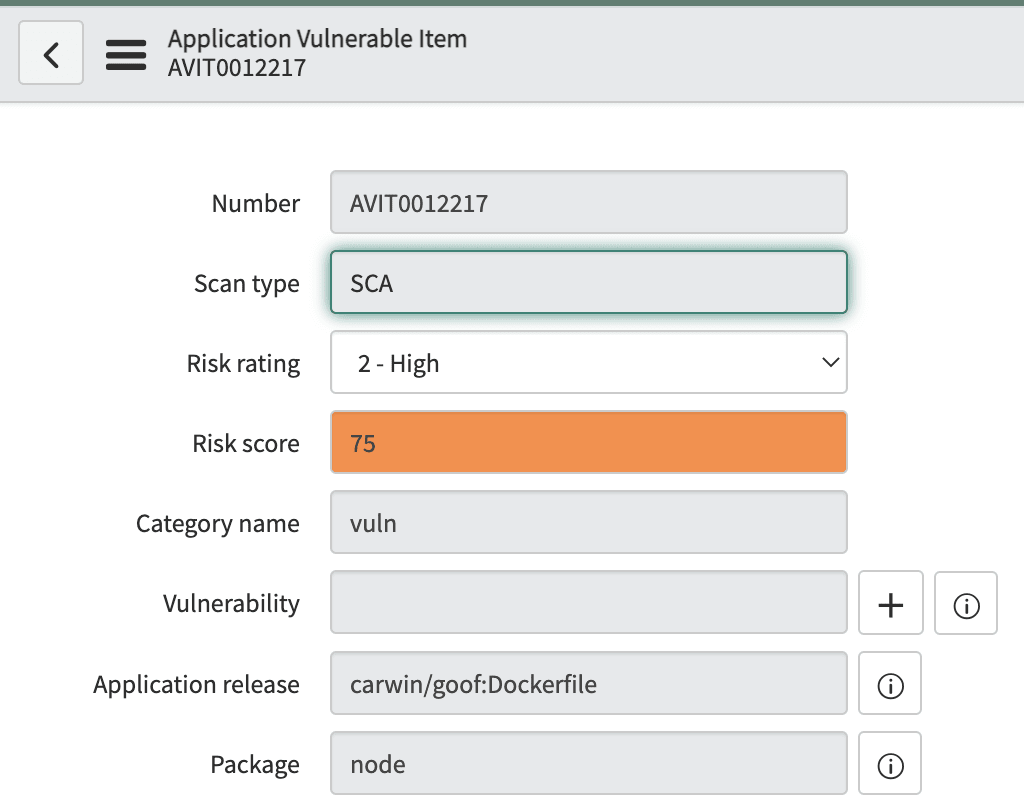
Snyk Security for Application Vulnerability Responseアプリの脆弱性情報(修正に関する推奨事項を含む)。