SnykとContinueが提携し、開発者ワークフローのあらゆる段階にAIを活用したセキュリティを組み込み
Sarah Conway

2025年11月18日
8 分で読めますSnykは、Continueとの
「Continueの
使命の 中心に あるのは、 反復作業を なくして 開発者の 生産性を 高め、 創造性を 発揮できる、 影響力の 大きな タスクに 集中できるように する ことです。 私たちは 開発者の ワークフローの 最適化を 専門と していますが、 現代の 開発ライフサイクルに おいて セキュリティは 欠かせません」
と、
Snyk Studioとの
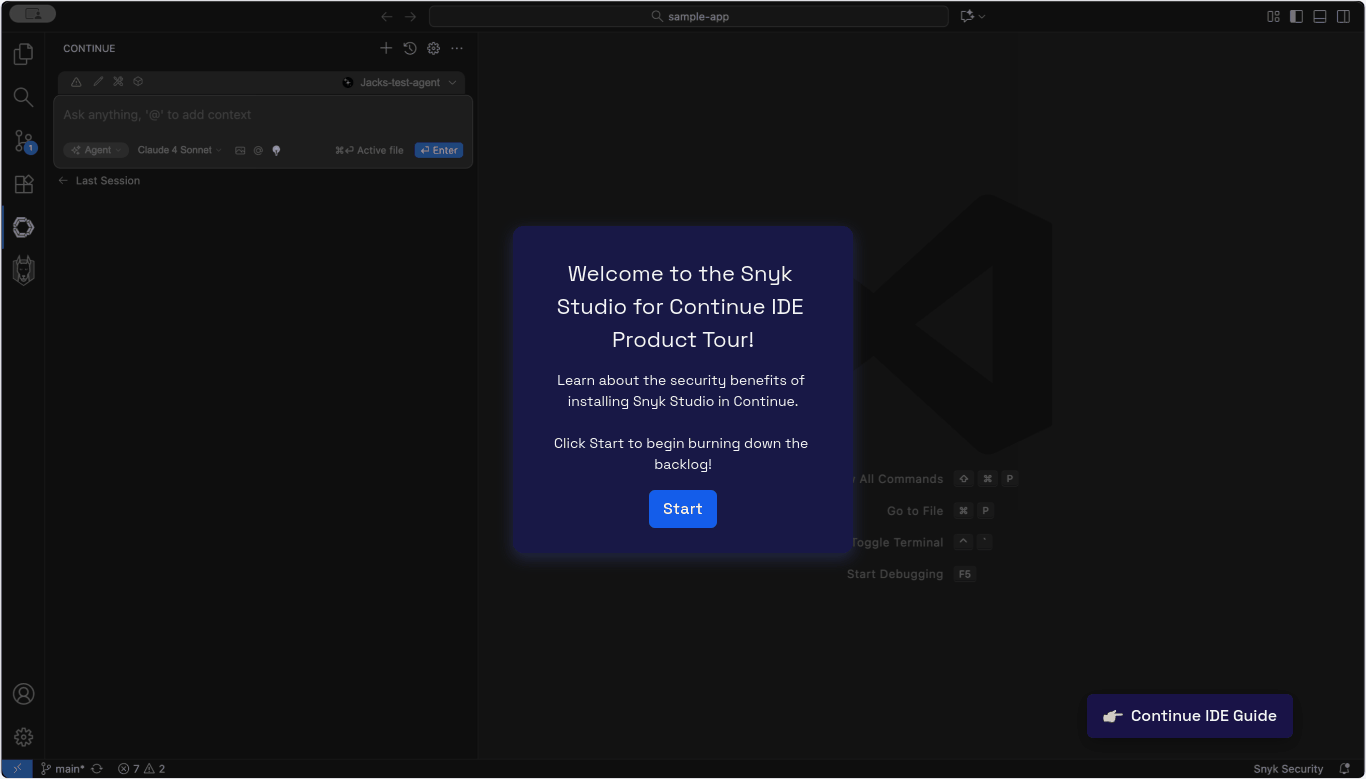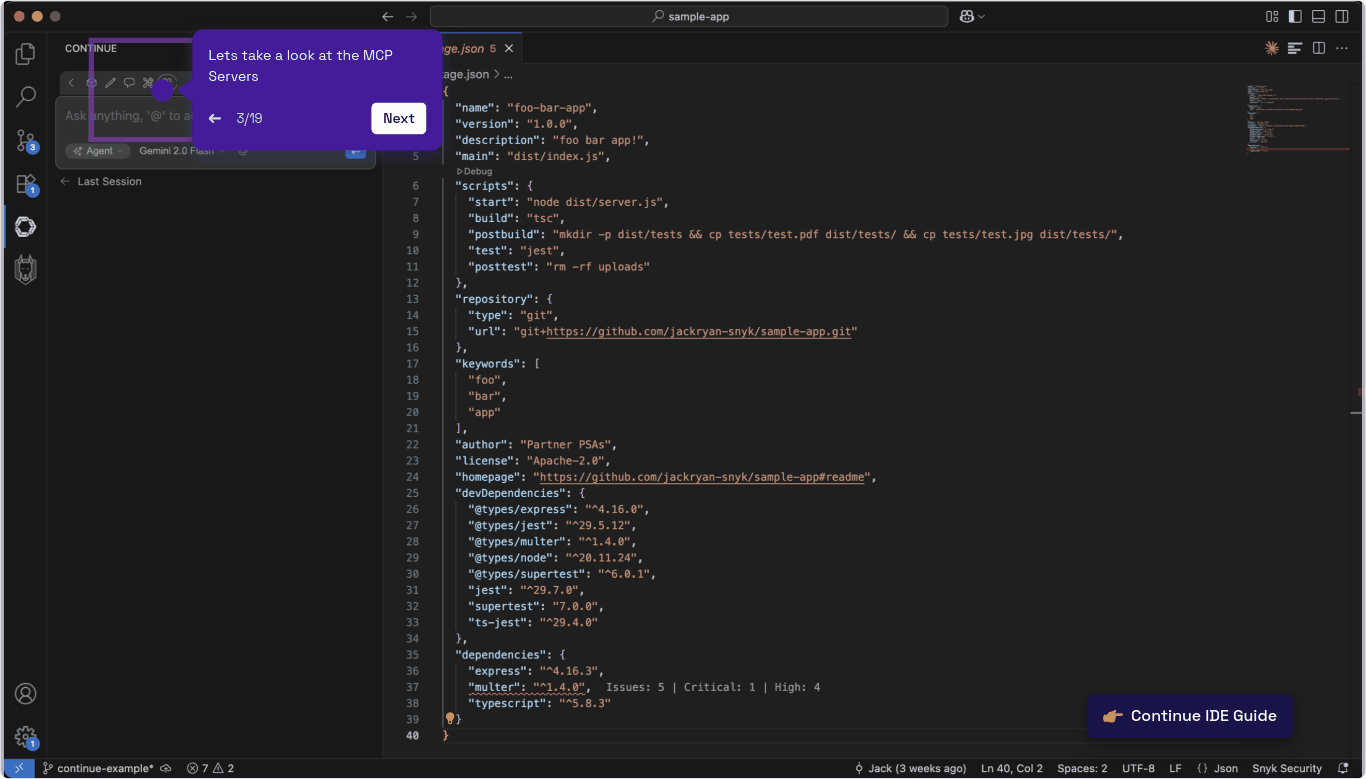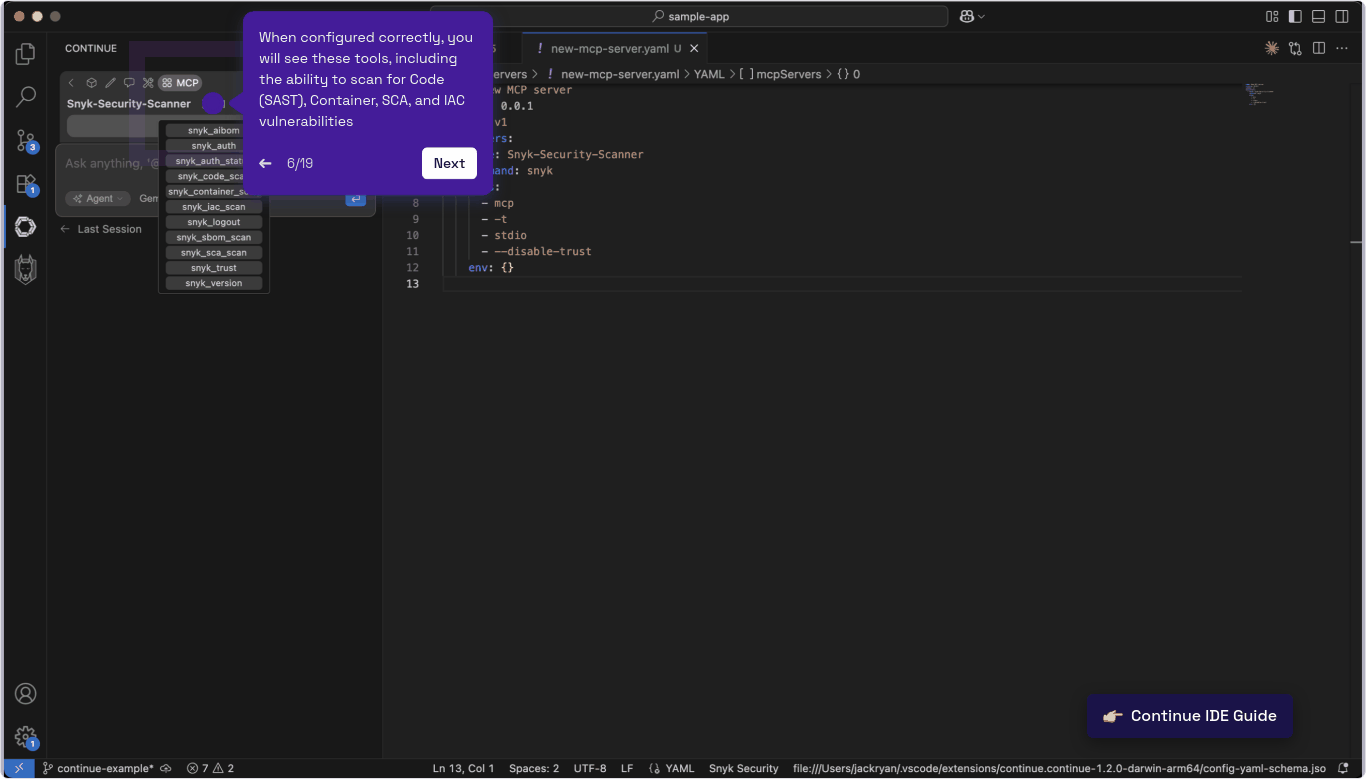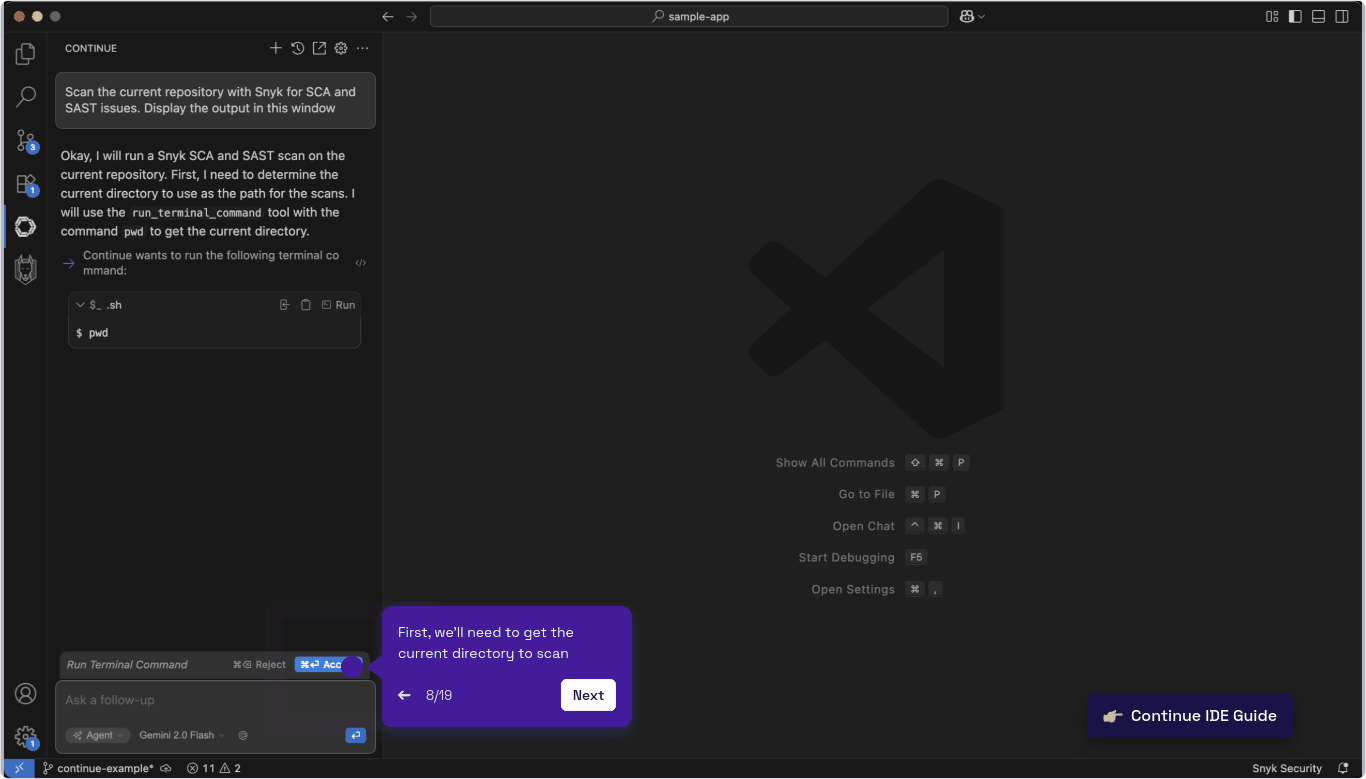
この
課題:開発ワークフローにおけるセキュリティの障壁
AIを
修正の
遅れと コンテキストスイッチ:脆弱性を 理解して 修正する ために、 開発者は 統合開発環境 (IDE)、 レポート、 ドキュメントの 間を 手動で 行き来しなければなりません。 開発負荷の
増大:セキュリティスキャンの 実行や 修正の 自動化には、 複雑な スクリプト作成や ツールの 手動オーケストレーションが 必要に なることが 少なく ありません。 セキュリティガードレールの
不足:開発ライフサイクルの 早い 段階で セキュリティポリシーを 適用する (シフトレフト) ことは 依然と して 難しく、 脆弱な コードが マージされる 原因と なっています。 修正の
検証が 困難:提案された 修正が 脆弱性を 実際に 解消するか 提出前に 簡単に 確認できず、 開発者が 時間を 浪費する ことが よく あります。
より良い方法:自然言語インターフェースによる継続的なセキュリティ
Snykと
この
開発者にとっての主なメリット
この
脆弱性修正の
加速 (修正までの 時間を 短縮) :この 提携に より、 脆弱性が 未解決の まま 残る 時間を 大幅に 短縮できます。 Continue AI Agentは、 シンプルな 自然 言語の プロンプトに 基づいて、 Snykが 検出した 脆弱性に 対する 最小限の コード差分を 自動生成し、 提案して 検証する ため、 分析や 修正の 検証を 手動で 行う 必要が なくなります。 コンテキストスイッチなしで
セキュリティを 統合:包括的な Snykの セキュリティスキャン (SAST、 SCA、 IaCなど)を、 Continue Agentを 介して 開発環境 (IDEまたは CLI)に 直接 組み込めます。 自然 言語で スキャンを 実行し、 AIが 生成した 修正案を 受け取れる ため、 セキュリティ 問題への 対応で ワークフローを 離れる 必要は ありません。 セキュリティポリシーを
プロアクティブに 適用 (ガードレール) :お客様は 「セキュリティガードレール」を 実装できます。 コード作成時に Snykの スキャンを 自動実行して ポリシーを 適用する ことで (例:重大度の 高い 問題が 見つかった 場合に コミットを ブロック)、 脆弱な コードや 依存関係が 導入または マージされるのを 未然に 防ぎます。
市場にとっての意義:「デフォルトで安全」を現実に
業界では
複雑な
今すぐ始めましょう
両社の
Continueで
Snyk Studioクイックスタートガイドを 見る : https://docs.snyk.io/integrations/snyk-studio-agentic-integrations/quickstart-guides-for-snyk-studio/continue-guide Continueの
Snyk Cookbookを 見る : https://docs.continue.dev/guides/snyk-mcp-continue-cookbook#demo-video Continue Mission Controlで
Snykエージェントを 構築する :
https://docs.continue.dev/hub/introduction
AIで
Snyk Studioが


