Snyk Container、「VMware PKS Partner Ready」認定を取得—コンテナワークロードの脆弱性を検出・修正

2020年4月17日
0 分で読めますSnyk ContainerがVMware PKSでの使用認定を取得し、VMware Marketplaceで利用可能になりました。Snyk Container製品の一部であるSnykのKubernetesモニターは、VMware Enterprise PKSクラスターと連携します。新たにデプロイまたは更新されたワークロードを監視し、それらに関連するコンテナイメージや設定に潜む脆弱性を特定することで、ワークロードのセキュリティリスクを把握できます。
開発環境と本番環境のコンテナの問題を検出
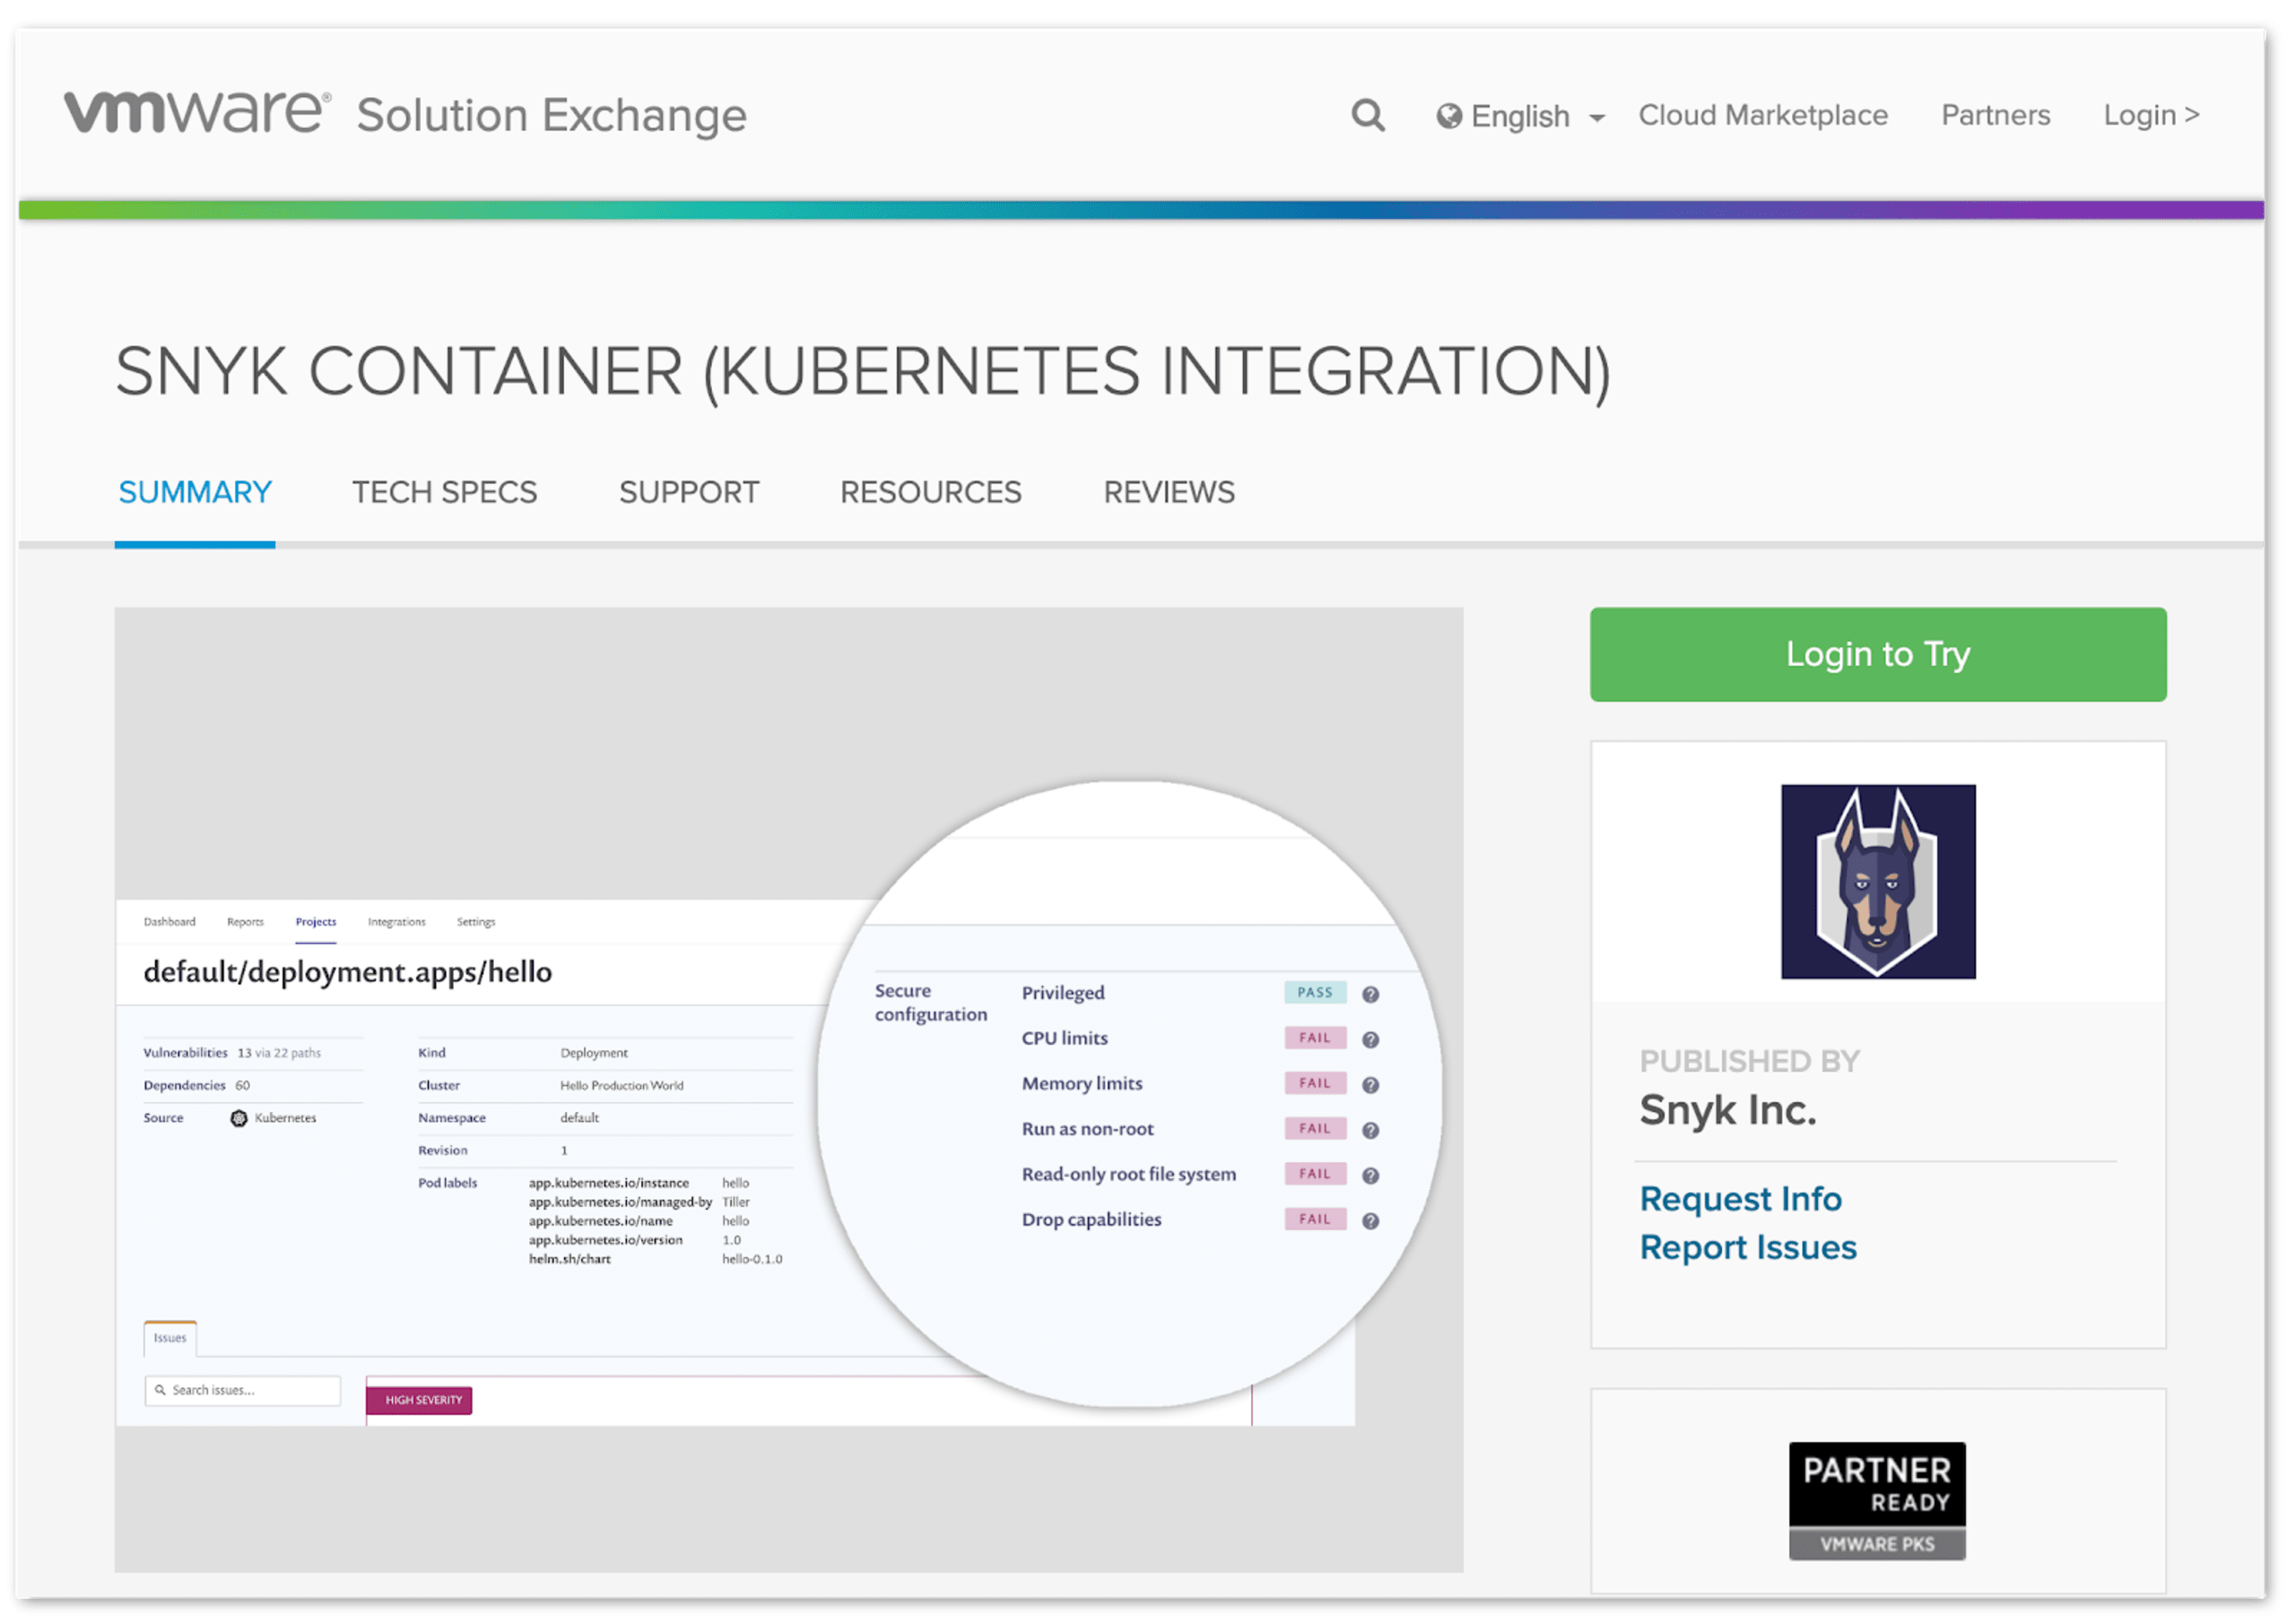
PKSクラスター内でワークロードがデプロイまたは変更されると、Snykは基盤となるコンテナイメージの脆弱性を検出・テストします。また、実行中のPod設定に潜む、ワークロードのセキュリティを損なう可能性のある問題についても情報を提供します。ワークロードのスキャン後もSnykが継続的に保護するため、本番アプリケーションの脆弱性情報を常に最新の状態に保てます。さらに、Pod設定の詳細を確認することで、修正に優先して取り組むべき箇所を判断できます。PKSクラスターとSnyk Containerを連携すると、以下の例のようにレポートを明確に把握できます。

PKSクラスターへのデプロイ前にも、以下の図に示すように、開発者のデスクトップ、CI/CDパイプライン、コンテナレジストリなど、複数の段階でSnyk Containerを使ってコンテナイメージをスキャンできます。

コンテナの脆弱性を修正する、開発者に役立つガイダンス
Snykは開発者を中心に据えたアプローチにより、脆弱性レポートを提供するだけでなく、開発者がセキュリティ問題に対処しやすくします。脆弱性を検出し、コンテナの問題を修正するためにすぐ活用できるガイダンスを提供します。まず、コンテナのベースイメージについて、アップグレードの推奨内容を提示します。

また、コンテナイメージのユーザーレイヤーについて、レイヤーと依存関係の詳細、Dockerfileのコンテキストも提示します。イメージに脆弱なコンポーネントが取り込まれている箇所をすばやく把握できます。

自動修正でオープンソース依存関係の脆弱性に対処
そして何より重要なのは、コンテナ内で実行されるアプリケーションコードです。オープンソースコンポーネントへの依存は、今後ますます高まるでしょう。Snykはオープンソース依存関係のセキュリティ問題をすばやく見つけるだけでなく、ソースコードリポジトリと直接連携して修正を自動化できます。

PKSでSnykを使い始める
これらの機能はすべて、VMware PKSをご利用のお客様に今すぐお使いいただけます。
Snykアカウントをお持ちでない場合は、無料で登録してSnykを利用し、コンテナイメージとオープンソース依存関係の両方をスキャンできます。
PKSクラスターとSnykを連携する手順や詳細は、VMware Marketplaceでご確認いただけます。
デモをご覧になりたい方やご質問のある方は、ぜひお問い合わせください。
安全な開発を!
開発者ファーストのコンテナセキュリティ
Snykは、コンテナイメージとKubernetesワークロードの脆弱性を検出し、自動的に修正します。


