SnykとOpsgenieのインテグレーションでセキュリティインシデント管理をシフトレフト

Jay Yeras
2021年2月24日
0 分で読めますOpsgenieとの新たなインテグレーションを発表します。既存のインシデント管理や運用のワークフローに、セキュリティをさらに簡単に組み込めるようになります。このインテグレーションは、 Snykの新しいカスタムWebhook API の先週発表されたベータ版を基盤としています。
クラウドコンピューティング、コンテナ、DevSecOpsの手法をはじめとするイノベーションが組織を変革するなか、私たちは最新のソフトウェア開発とデジタルトランスフォーメーションのメリットをよく取り上げます。しかし、こうした進歩は、対処しきれないほどの情報を生み出すこともあります。メールの受信トレイはあふれ、膨大な情報に紛れてレポートが見失われ、カレンダーの予定は増える一方……さらに、次々と増え続けるツールもあります。
従来のインシデント管理の課題は、拡張性と自動化が不足していること
従来のインシデント管理は手作業が多すぎるだけでなく、分散した最新のクラウドインフラ構成に対応できる拡張性もありません。
運用に携わる人なら誰もが知る従来のインシデント管理では、監視ツールやオンコールアラートを使い、システム管理者がシステムやアプリケーションのログを確認し、最終的には開発チームを呼び出すことがよくありました。そして、システムがサービス拒否攻撃を受けていたと、ずっと後になってから判明するのです。しかし、事後分析をすると、開発チームがアプリケーションのコードを更新した際に脆弱性を持ち込んでいたことが分かります。もっと早く気づけていたら、どれだけの時間を無駄にせずに済んだでしょうか。
これは過去を大げさに描いた話に思えるかもしれません。しかし、私のようにデジタル業界で長く働いてきた方なら、こうした出来事を経験したことがあるでしょう。さらに言えば、今でもこのような事態を経験している組織があるのではないかと思います。
こうした状況は現代の開発者にも影響します。開発者の仕事は年々複雑になってきました。今日では、さまざまな関連分野における高度な専門スキルと幅広い知識が求められます。その一例がセキュリティです。だからこそ、Snyk Security Platformは大きな価値を提供します。セキュリティの専門家でなくても、コードに潜むセキュリティ上の問題を明確かつ正確に把握できます。Snykは開発者のワークフローにシームレスに統合され、ソフトウェア開発ライフサイクル全体を包括的に保護します。
では、どうすればノイズを抑え、セキュリティインシデントや本当に重要なことに集中できるでしょうか。
Snykプラットフォームの柔軟性と拡張性は、多くのパートナーシップに欠かせない要素です。Atlassianとの連携も、ますます深まっています。
昨年、私たちは既存のBitbucket Cloudとのインテグレーションに加えて、Bitbucket Cloudの開発ワークフロー全体にわたるセキュリティを強化しました。さらに、Code Insightsへの対応や、強化されたSnyk Pipeなど、セキュリティを開発者のワークフローの中心に据えるための便利な機能を追加しました。
開発ワークフローに寄り添い、その変化に対応する柔軟なセキュリティツール
このたびAtlassianとの連携における新たな節目として、Opsgenieでのインシデントアラートとオンコール管理に対応しました。
開発ワークフローは常に変化するため、セキュリティツールにもその変化に対応できる柔軟性が必要だと、Snykは考えています。今回のインテグレーションは、その好例です。Snyk APIの拡張性と新しいカスタムWebhookを活用し、Snykのセキュリティ自動化をOpsgenieのワークフローにシームレスに組み込みます。
Atlassianの記事「インシデント事後分析プロセスの重要性」では、Opsgenieによるインシデント管理の改善方法を紹介しています。このプロセスを適用すると、開発チームは「システムの脆弱性を見つける機会を得られます。インシデントの再発を防ぎ、解決までの時間を短縮できます。チームが一丸となり、次回はさらにうまく対応する方法を計画する機会にもなります。」
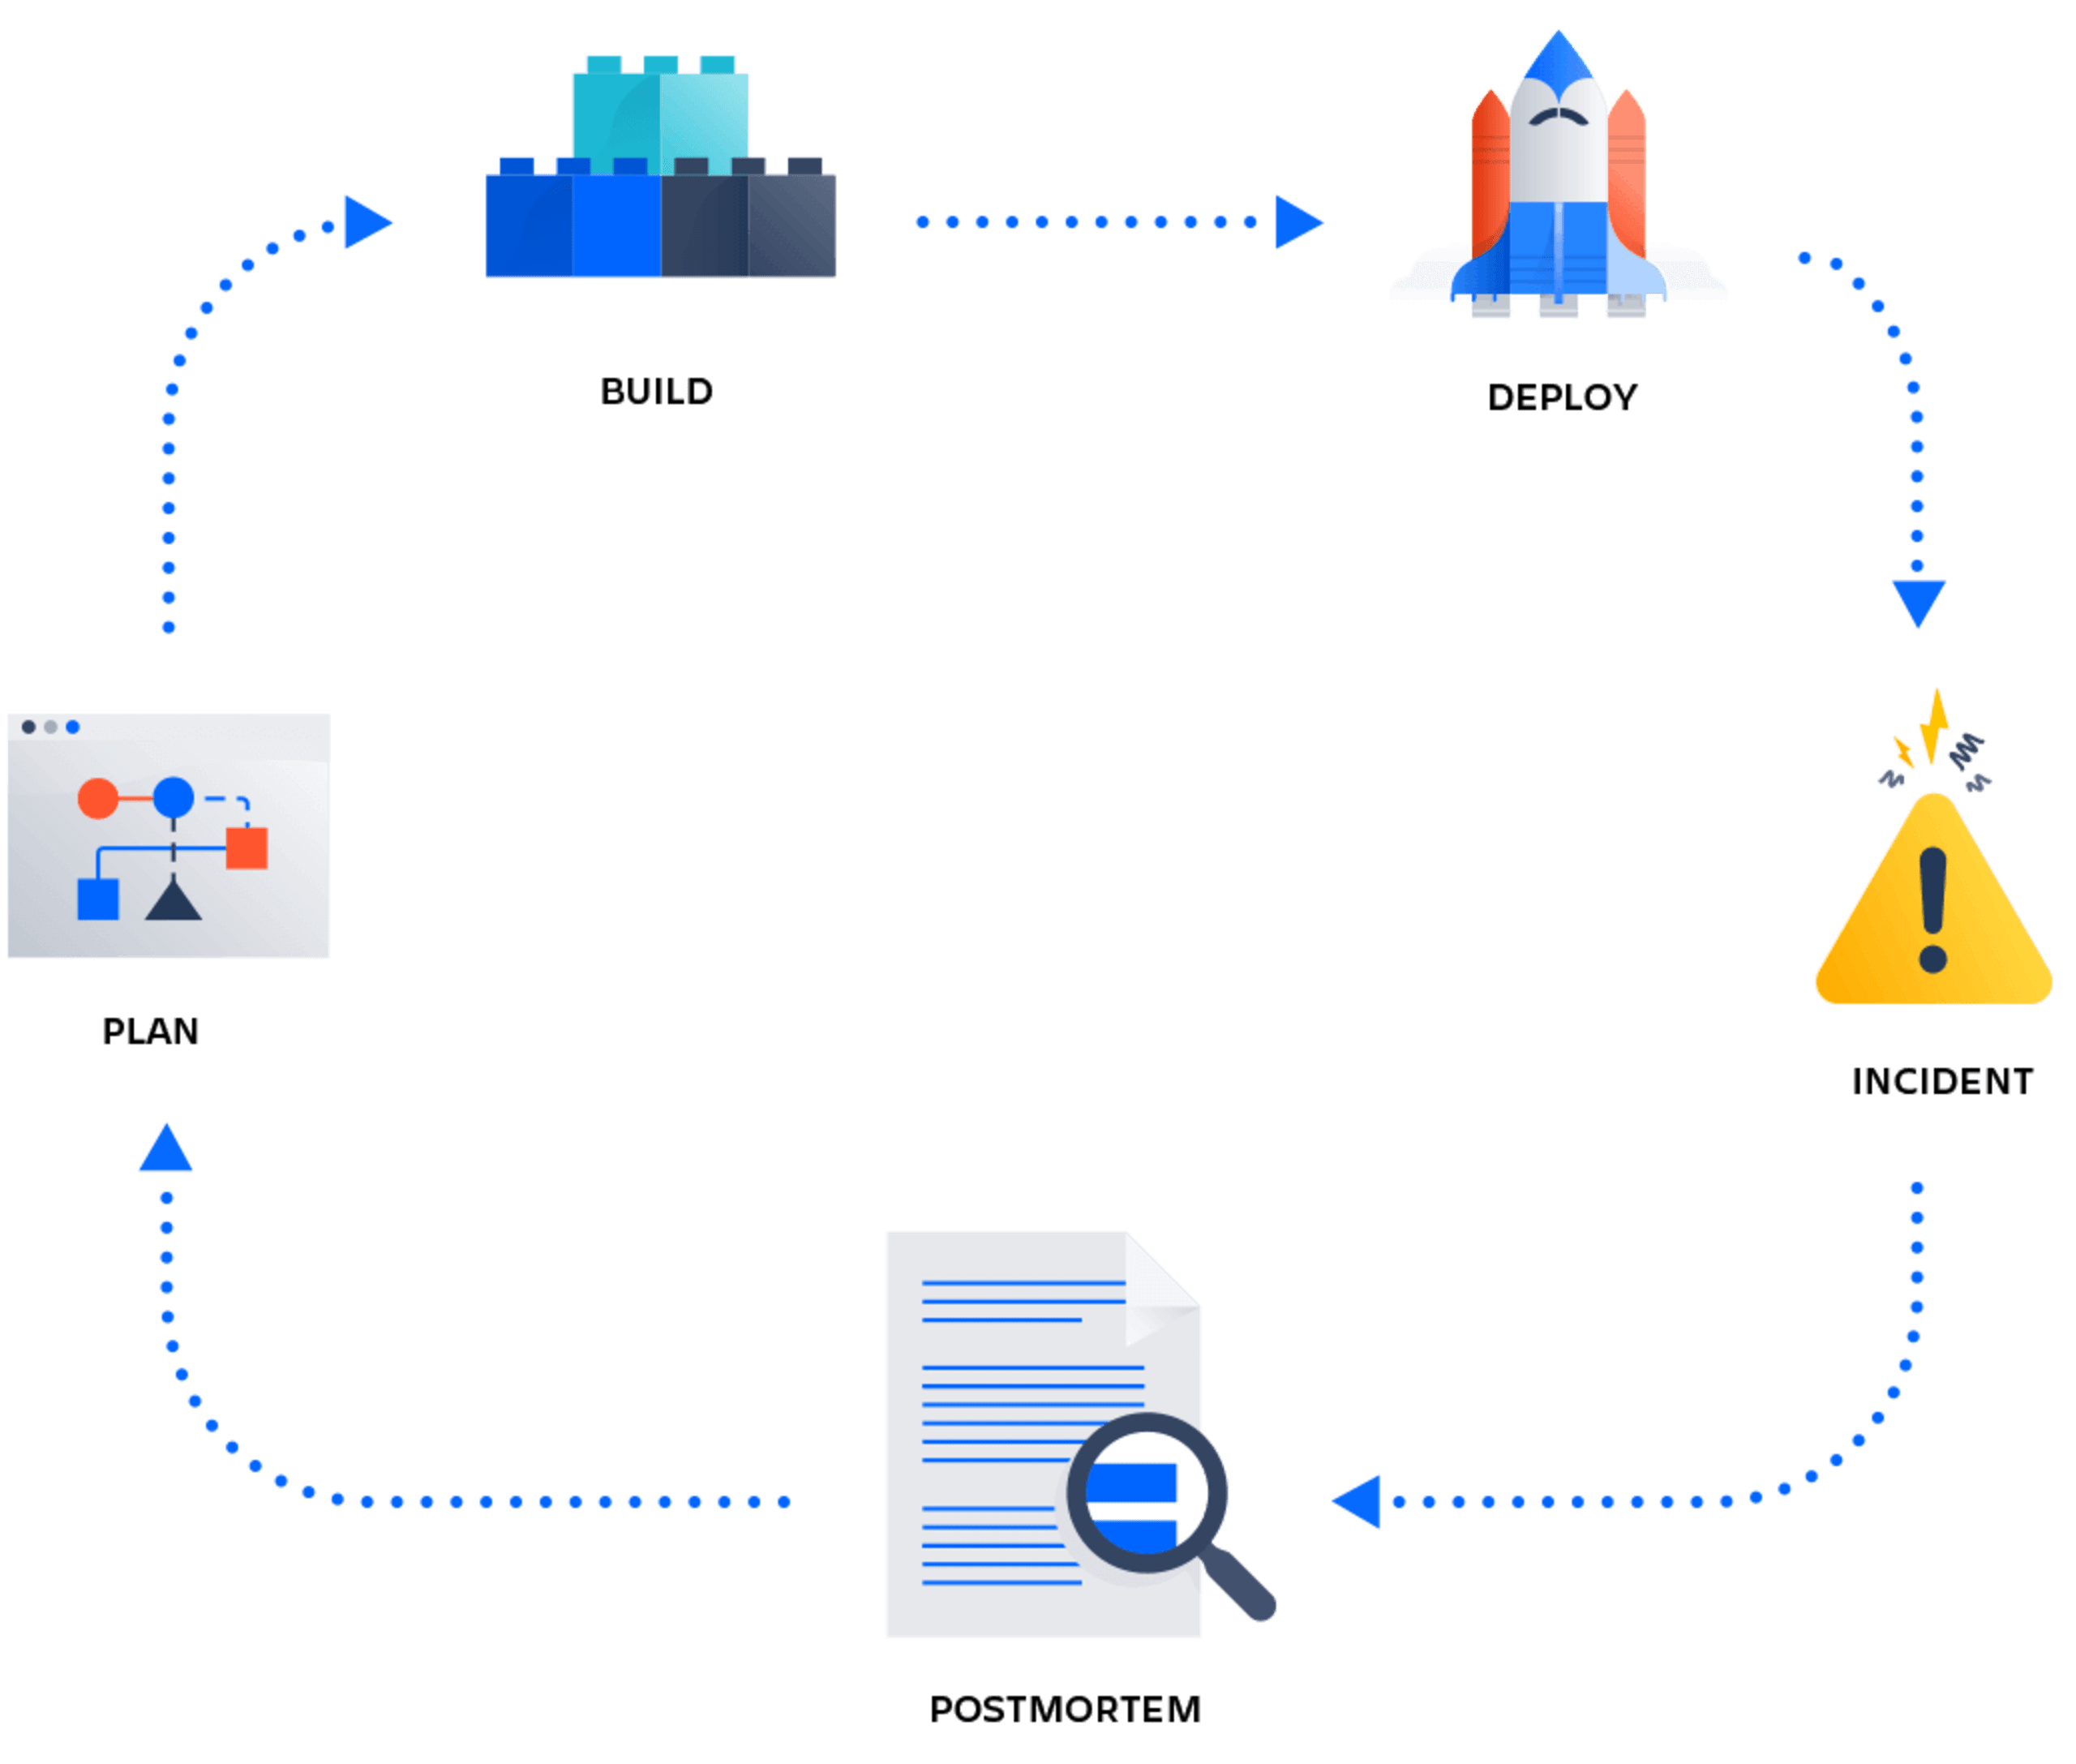
インシデントが起きない、絶対に変化しないデプロイを期待するのは現実的ではありません。変化は避けられず、ソフトウェア開発に欠かせないものでもあります。しかし、問題の可能性に先回りして対応できる仕組みを導入し、プロセスの早い段階からセキュリティを組み込めば、インシデントの影響を抑えられます。
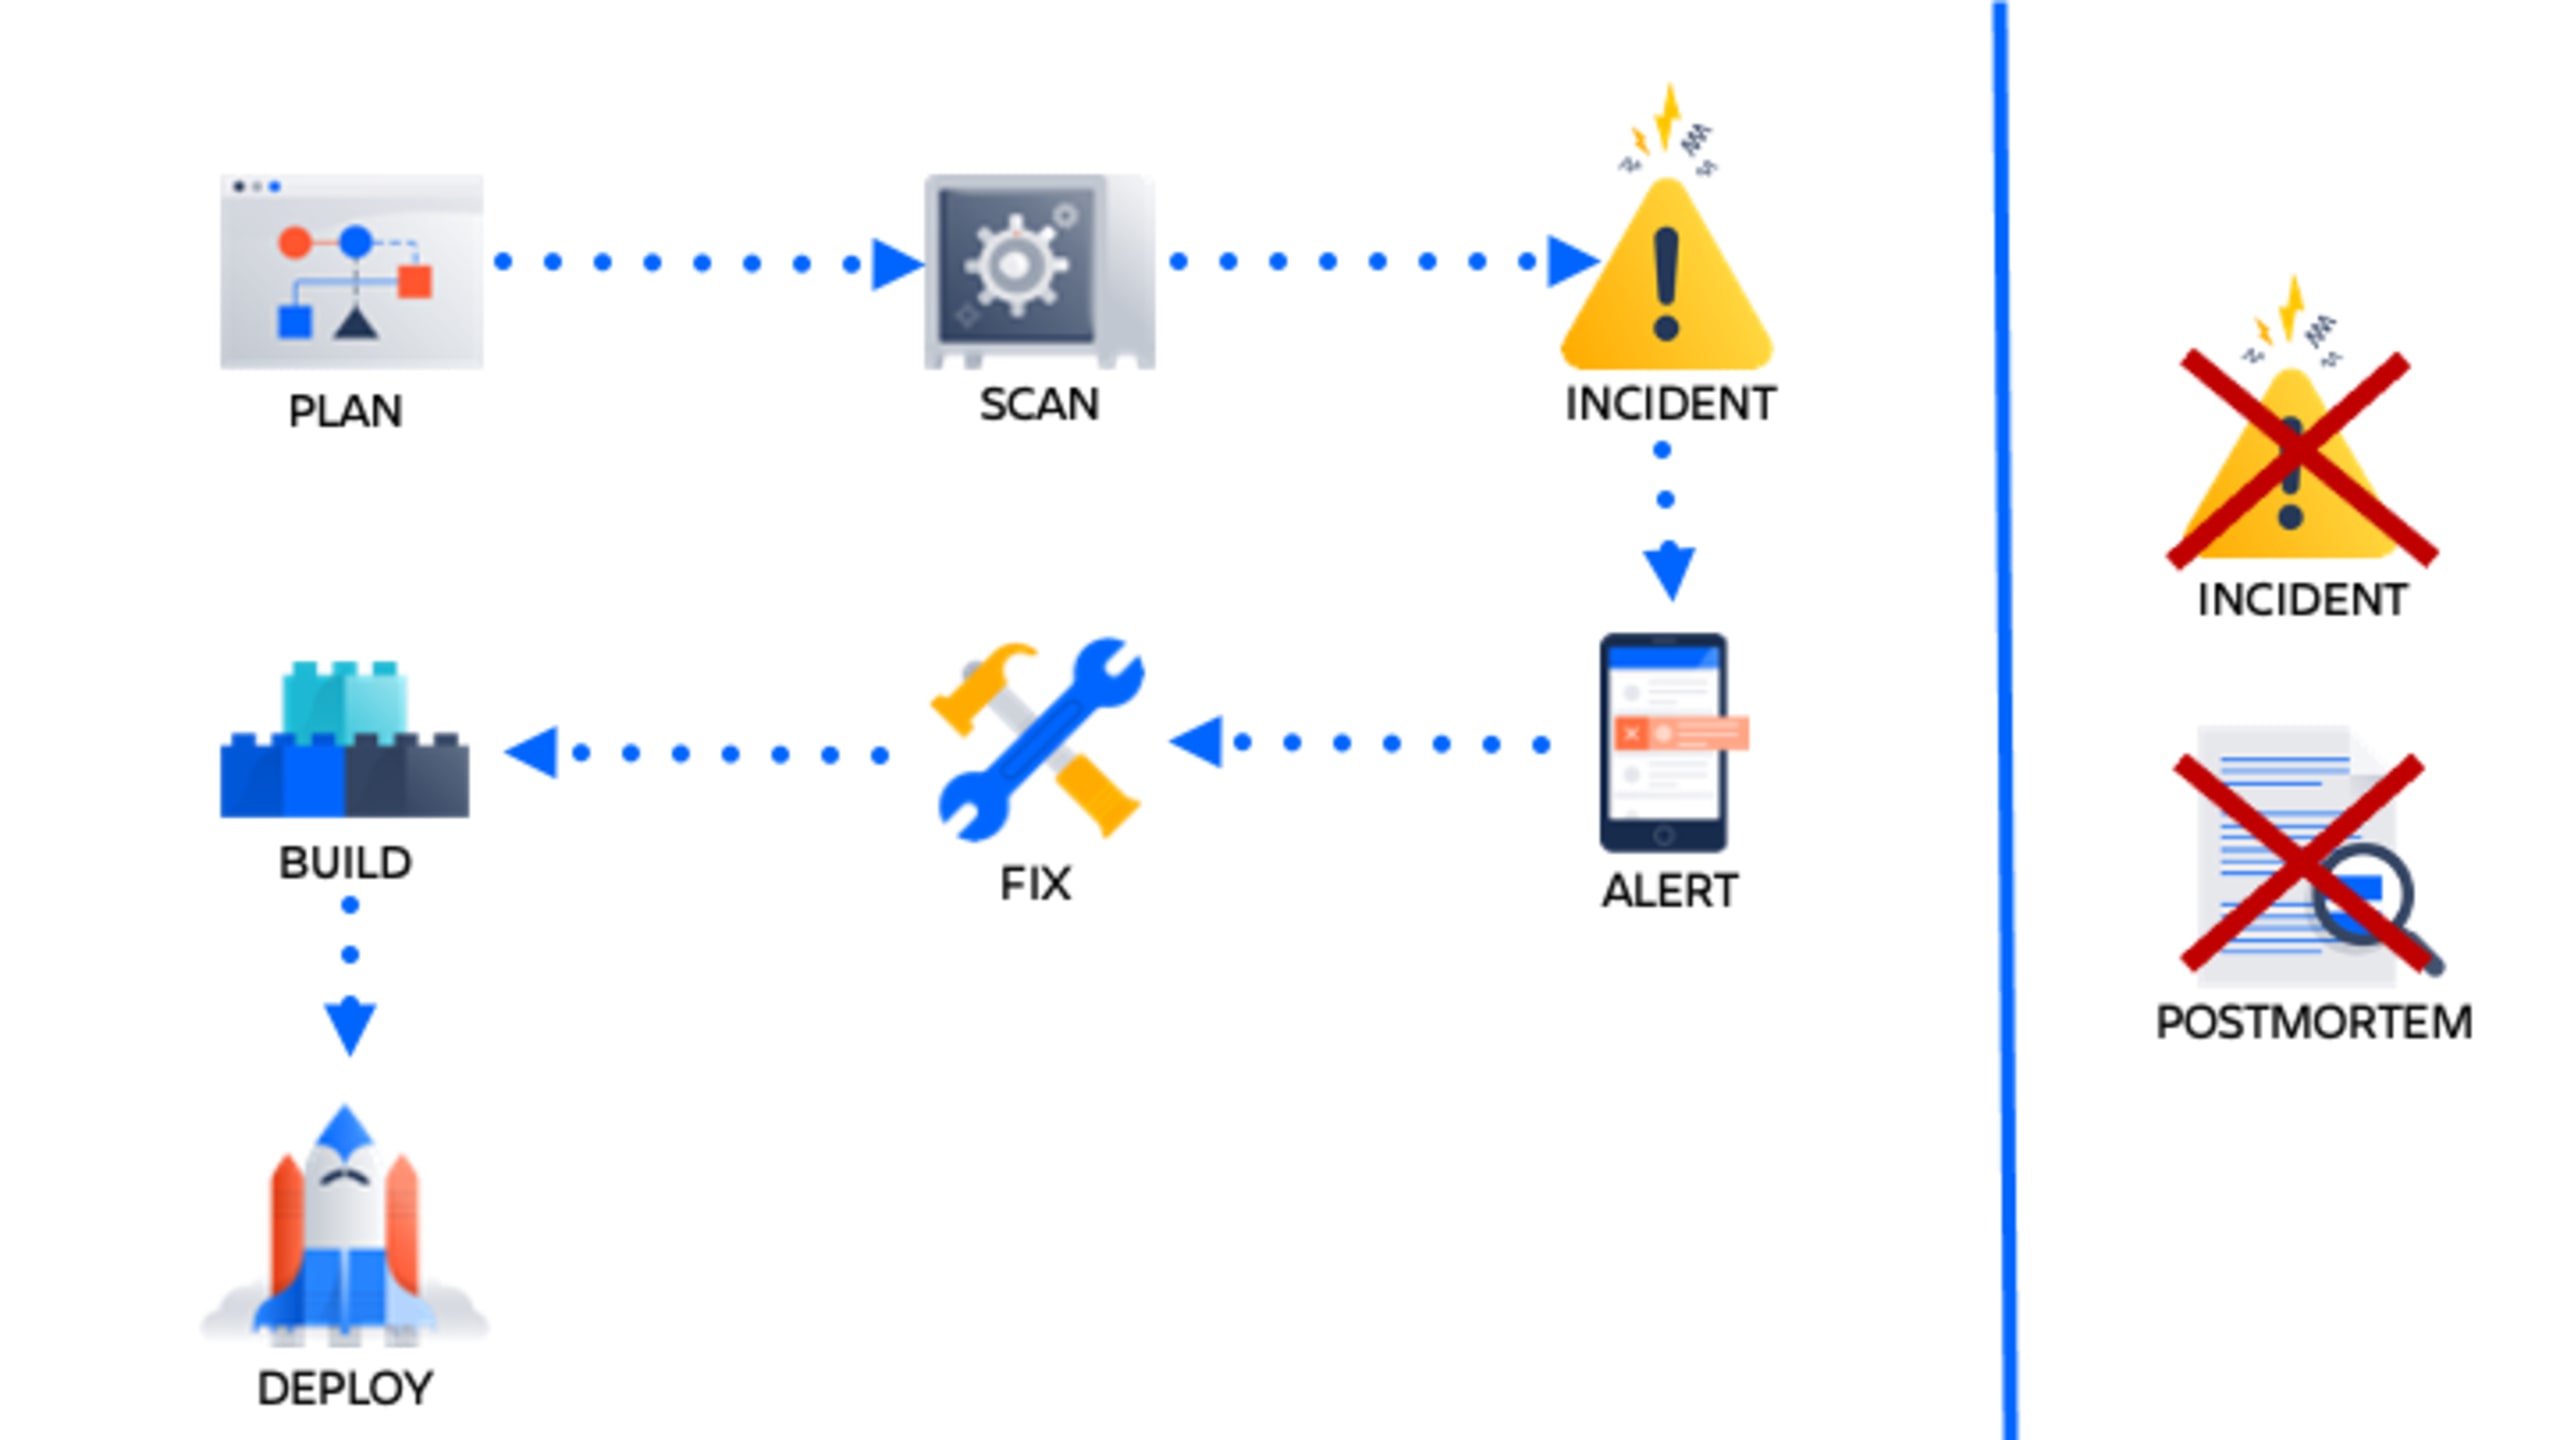
Snykのインテグレーションは、セキュリティインシデント管理にどう役立つのでしょうか?
SnykとOpsgenieのインテグレーションを使えば、ソースコードに脆弱性をもたらす変更を事前に検知し、アラートを受け取れます。新たな脆弱性が見つかった瞬間にアラートが発報されるため、オンコール担当者はインシデントになる前に問題へ対応できます。
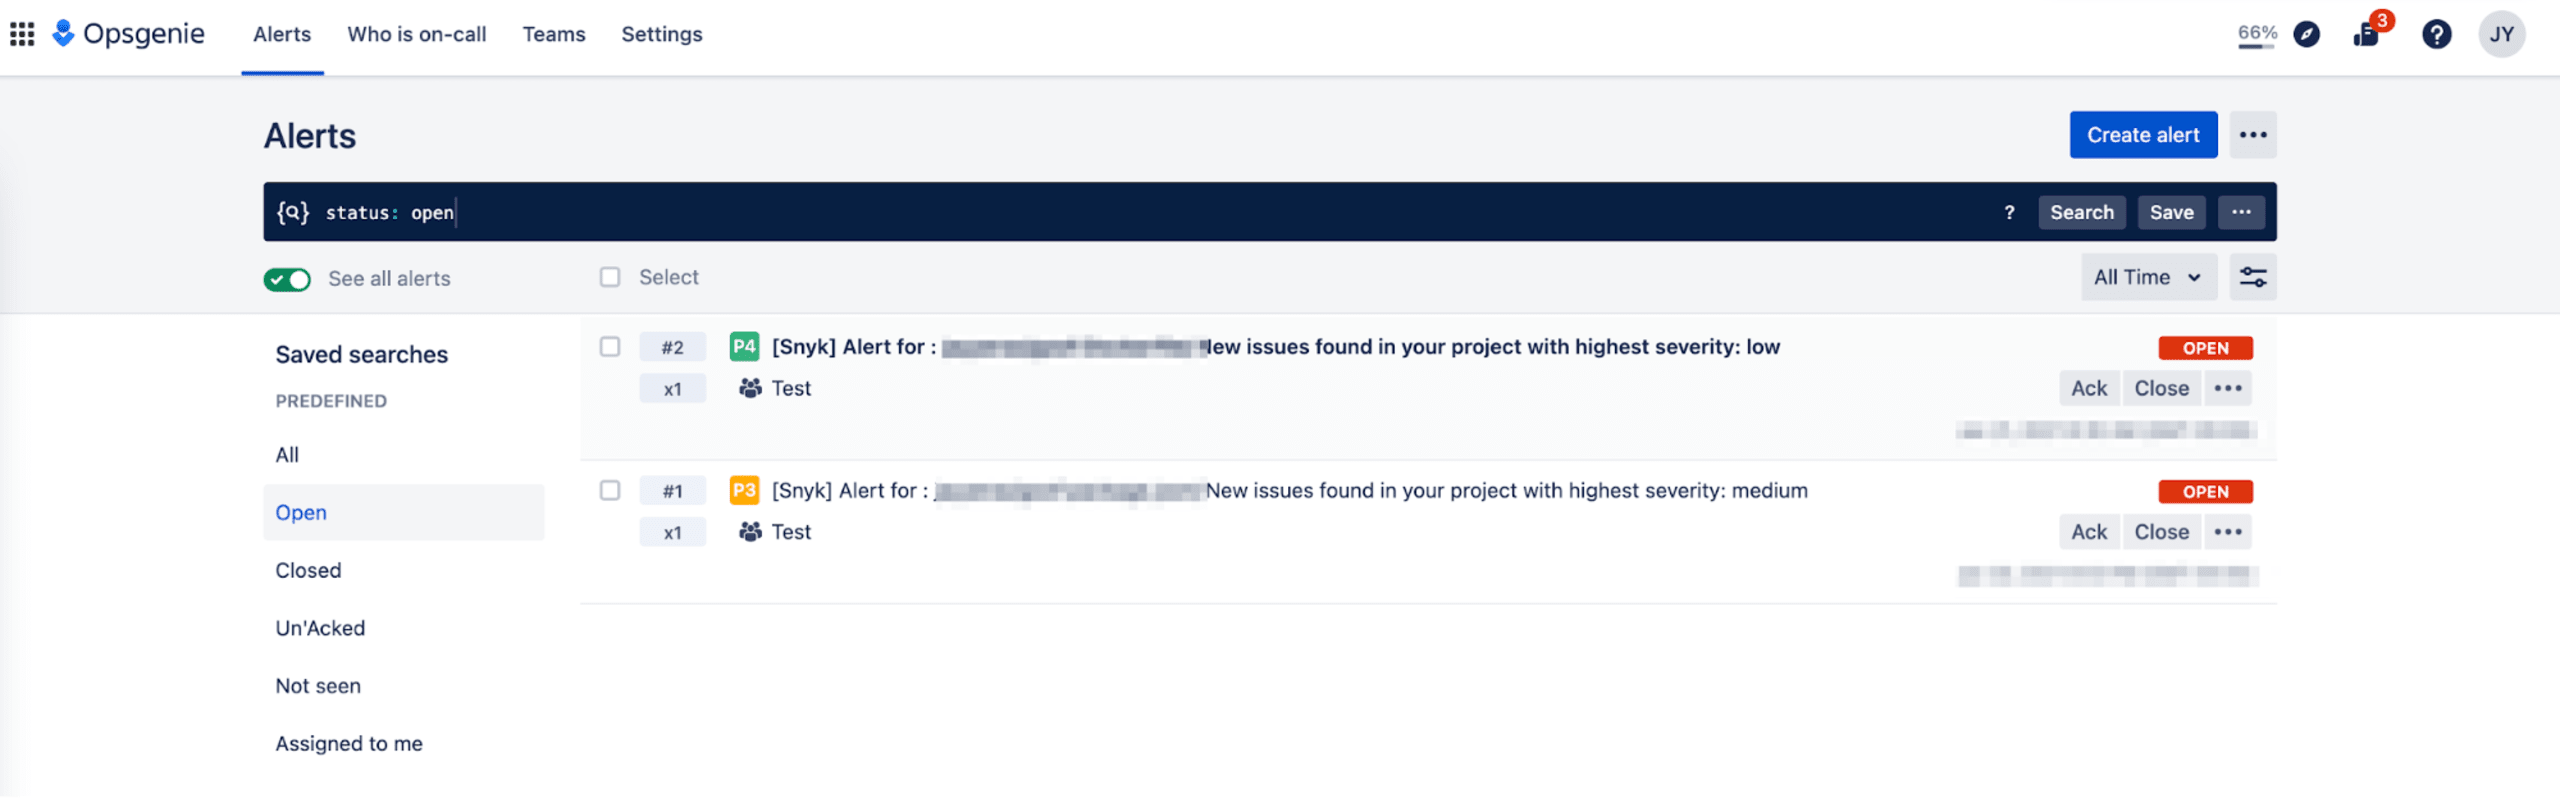
Opsgenieは、実際の対応に役立つ信頼性の高いアラートを提供します。Snykとのインテグレーションにより、セキュリティ脆弱性に関する詳細なコンテキスト情報が加わります。
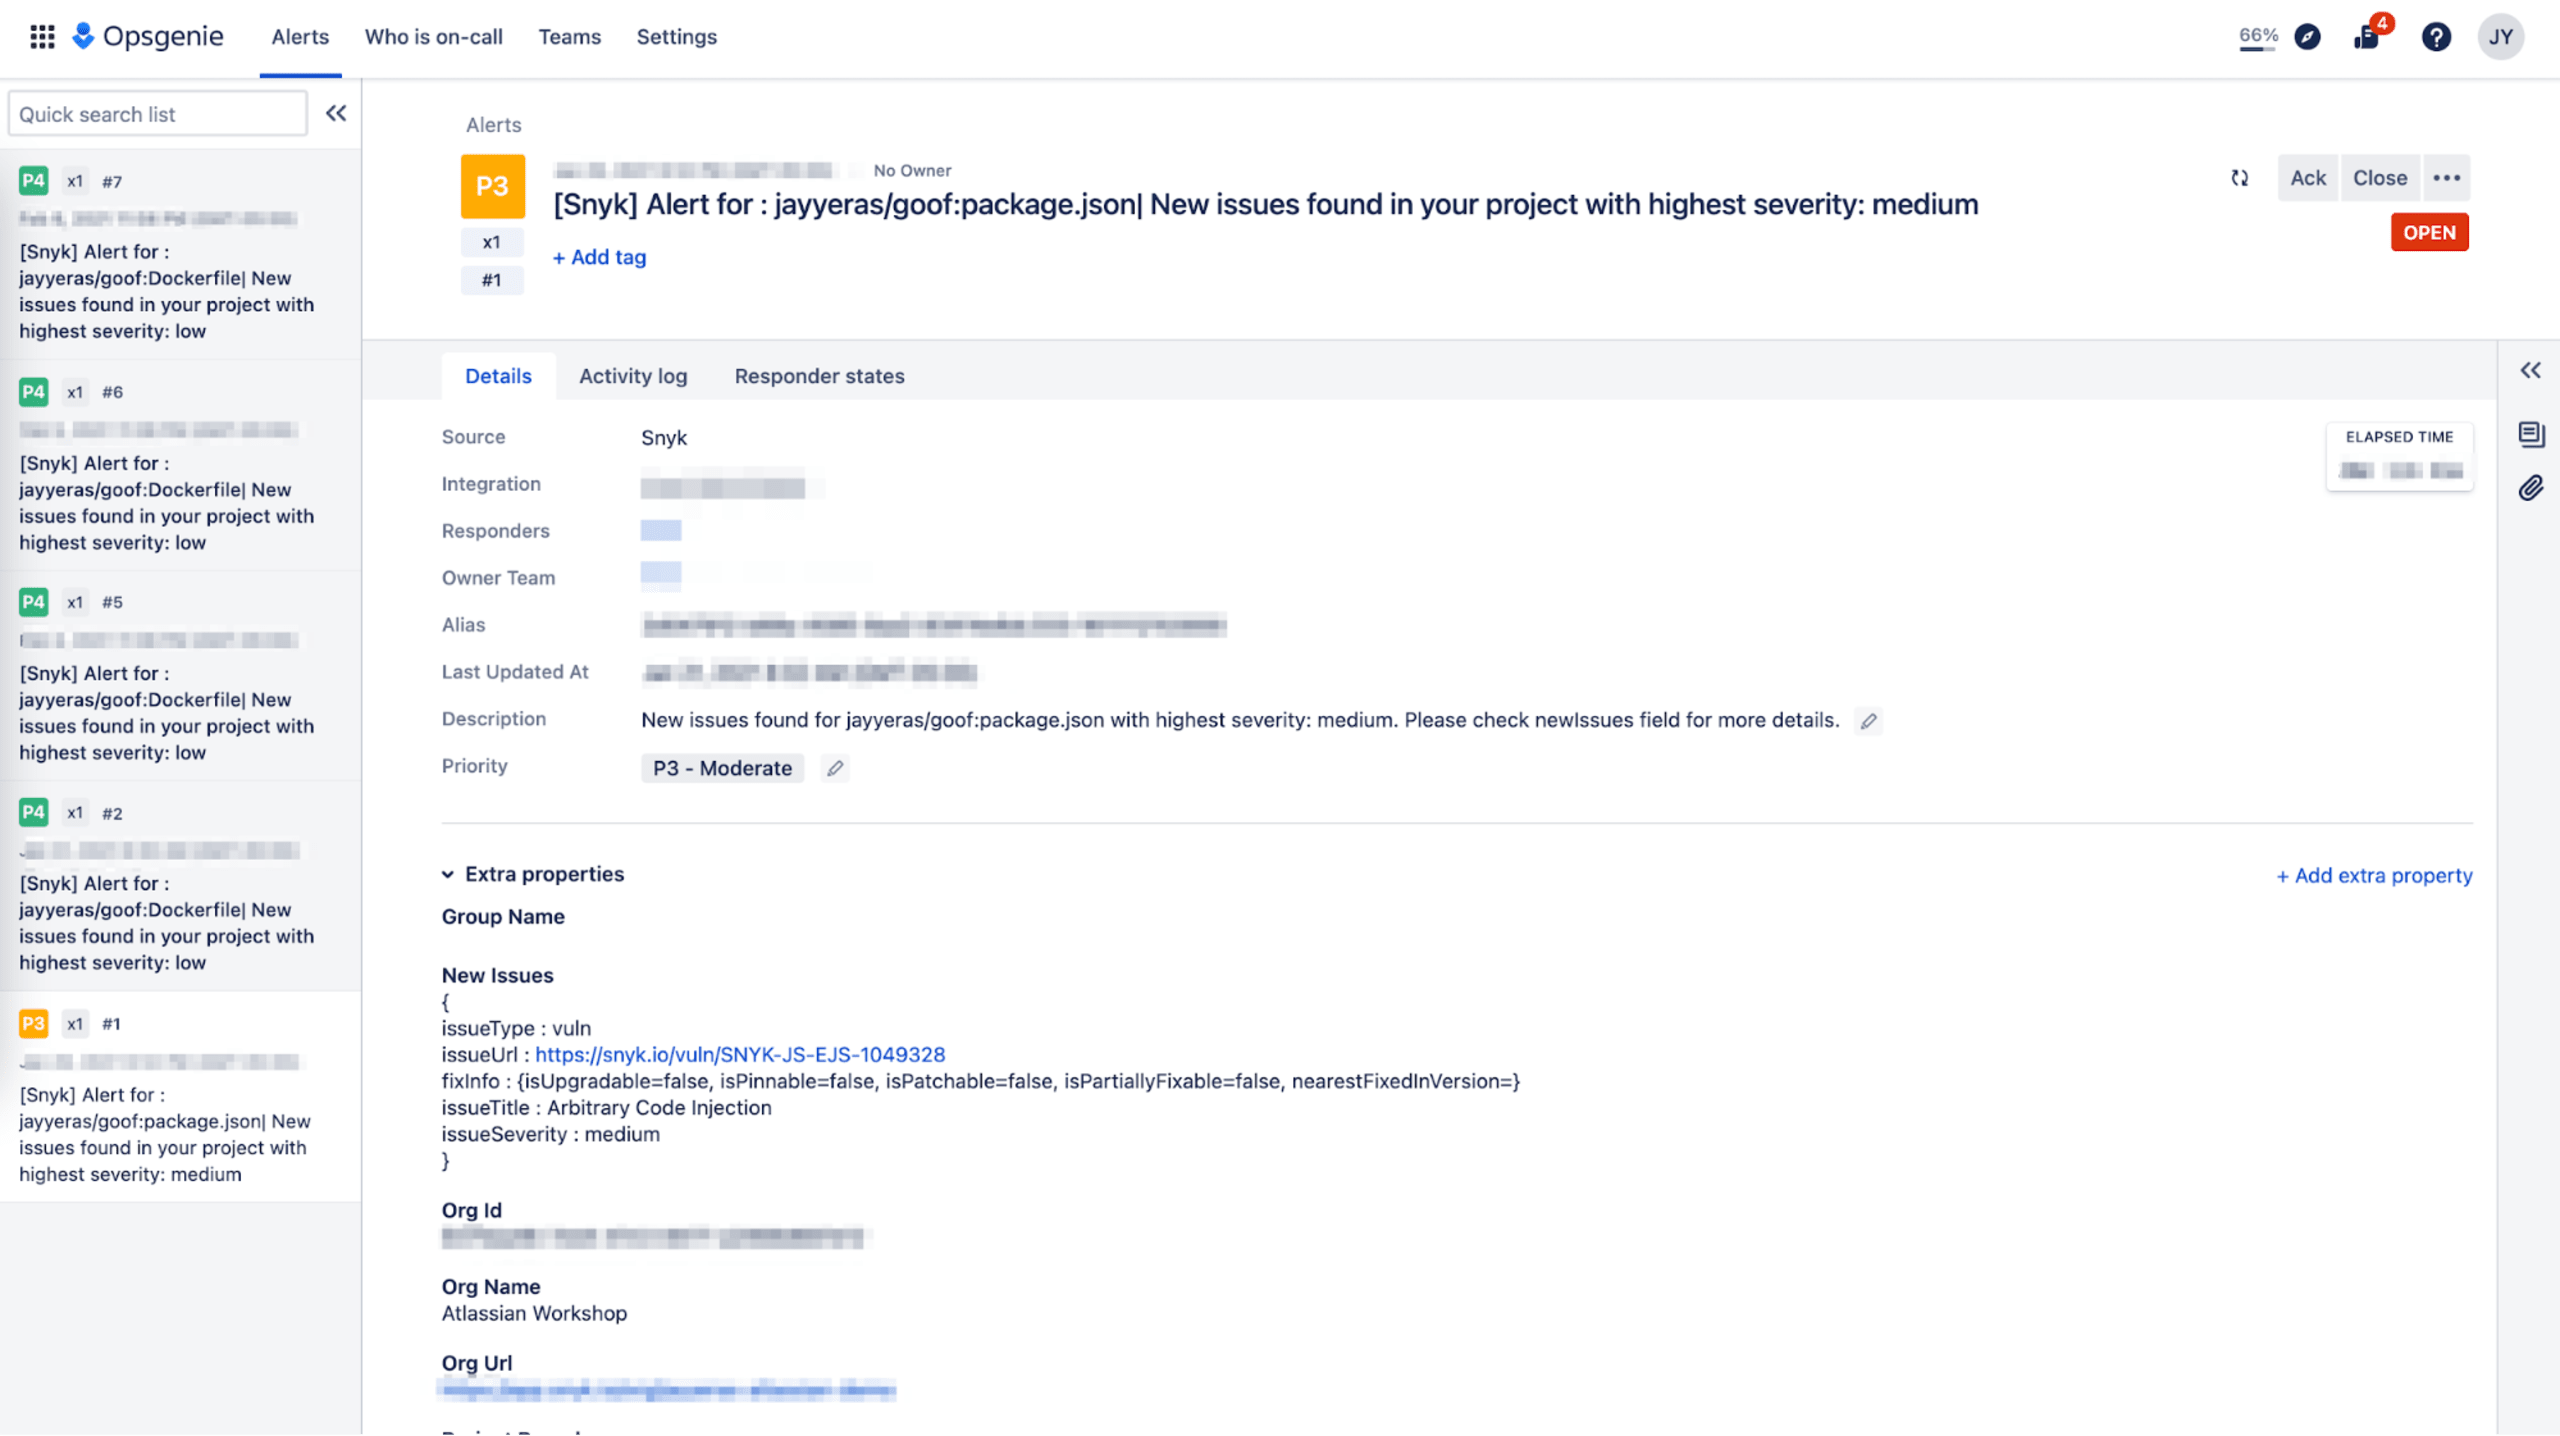
Opsgenieのコンソールから問題の詳細を確認し、修正方法を調べるためにSnyk Intel Vulnerabilityデータベースへ移動できます。
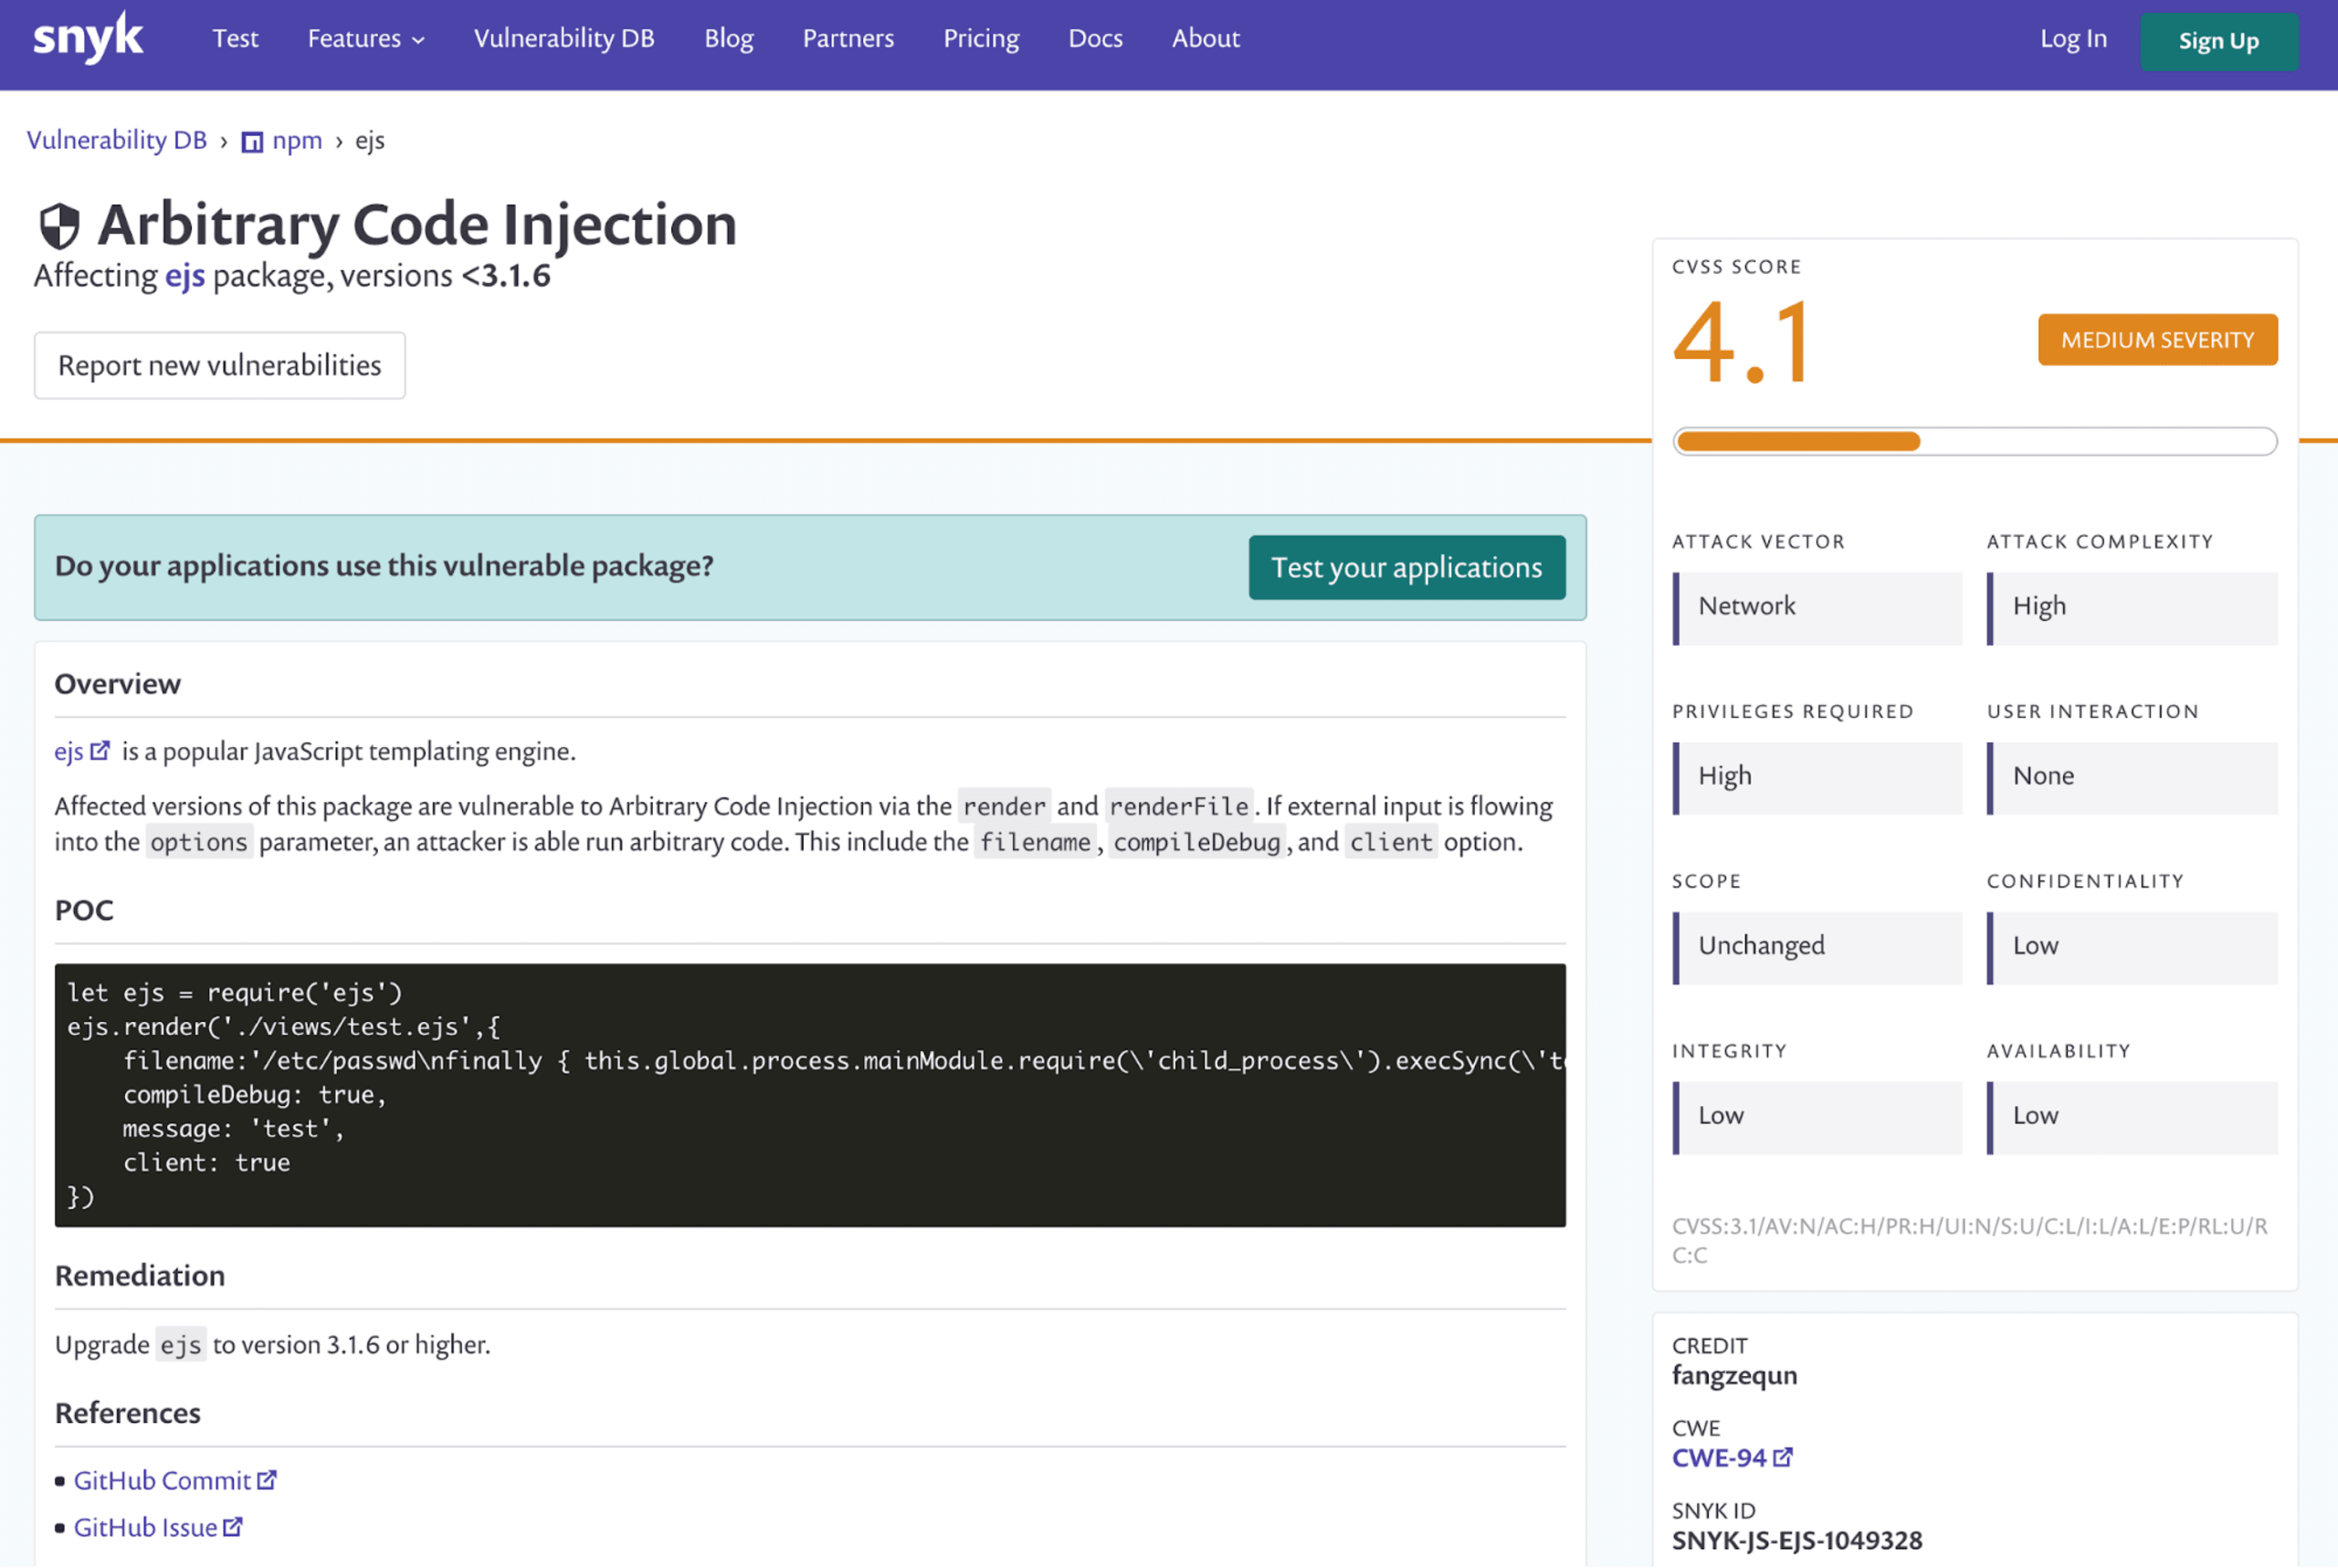
Opsgenieの新しいブログ記事では、Kate Clavetが、SnykのカスタムWebhook APIの使いやすさと包括的な機能を紹介しています。また、セキュリティと脆弱性管理の自動化が、Opsgenieのユーザー体験をどのように向上させるかを解説しています。
Snyk WebhooksとOpsgenieのインテグレーションを利用すると、Snykのシステムイベントに関する通知を受け取り、プロジェクトの変更に応じた通知の作成や対応が可能になります。イベントが発生すると、Snykはそのイベントに関する情報を含むHTTP POSTリクエストをOpsgenieに送信します。問題が本番環境に到達し、ビジネスに影響する前に対応するために必要な情報を得られます。
開発者に愛され、セキュリティチームから信頼される。
Snykの開発者ファーストのツールは、ガバナンスやコンプライアンスのニーズに応える、統合された自動化セキュリティを提供します。