Snyk、Bitbucket、AWSでDevOpsパイプラインを保護する
Sarah Conway
2022年1月4日
0 分で読めます開発チームは、ソフトウェアを迅速に提供するよう常に求められています。アプリケーションの効率的な構築、テスト、デプロイに役立つ最新のツールがなければ、これは容易ではありません。そこで、コラボレーションするチームのソフトウェア開発を効率化する、クラウドベースのGitソースコードリポジトリサービスであるAtlassianのBitbucket Cloudは、スピードと効率性の両方を追求して構築されました。
ほぼすべての組織が直面している課題は、開発スピードとセキュリティを同時に確保することです。開発者がセキュアなアプリケーションを構築し、提供できるように、SnykとBitbucketのインテグレーションでは、オープンソースの依存関係やコンテナイメージに含まれる脆弱性を検出、修正、監視できます。この記事では、Bitbucketに直接組み込まれたSnykのネイティブインテグレーションと、DevSecOpsパイプラインの保護を簡素化する方法をご紹介します。
Atlassianを利用する場合、Bitbucket内の新しいセキュリティタブから、依存関係ファイル、コードベース、コンテナイメージに潜むリスクを確認できます。セキュリティチームが問題をエスカレーションする前に、開発者が対処を始められます。
Snykはアプリケーションライフサイクル全体でAWSサービスとの複数のインテグレーションを提供しています。AWS CodeBuild、AWS CodePipeline、Amazon ECR、Amazon EKSをはじめとするさまざまなクラウドサービスにおけるセキュリティ制御を自動化します。これらのインテグレーションにより、チームのセキュリティアナリストは既存の脆弱性やオープンソースライセンスの問題を把握し、対処すべき項目に優先順位を付けやすくなります。
SnykとBitbucketの連携
SnykとAtlassianは、開発者が高品質でセキュアなソフトウェアを、これまで以上に迅速かつ簡単に提供できるよう支援するという共通の目標を掲げています。Bitbucket Cloudは、豊富なコラボレーション機能によって開発チームの迅速なソフトウェアの構築、テスト、デプロイを支援し、Snykは開発ワークフローにセキュリティをシームレスに組み込みます。
Bitbucketのセキュリティタブでは、アプリケーションの脆弱性を一元的に確認でき、コードに潜むセキュリティリスクを把握できます。これにより、開発チームは開発中にセキュリティ修正の優先順位を付け、ソフトウェアのデリバリープロセスのより早い段階へセキュリティをシフトできます。
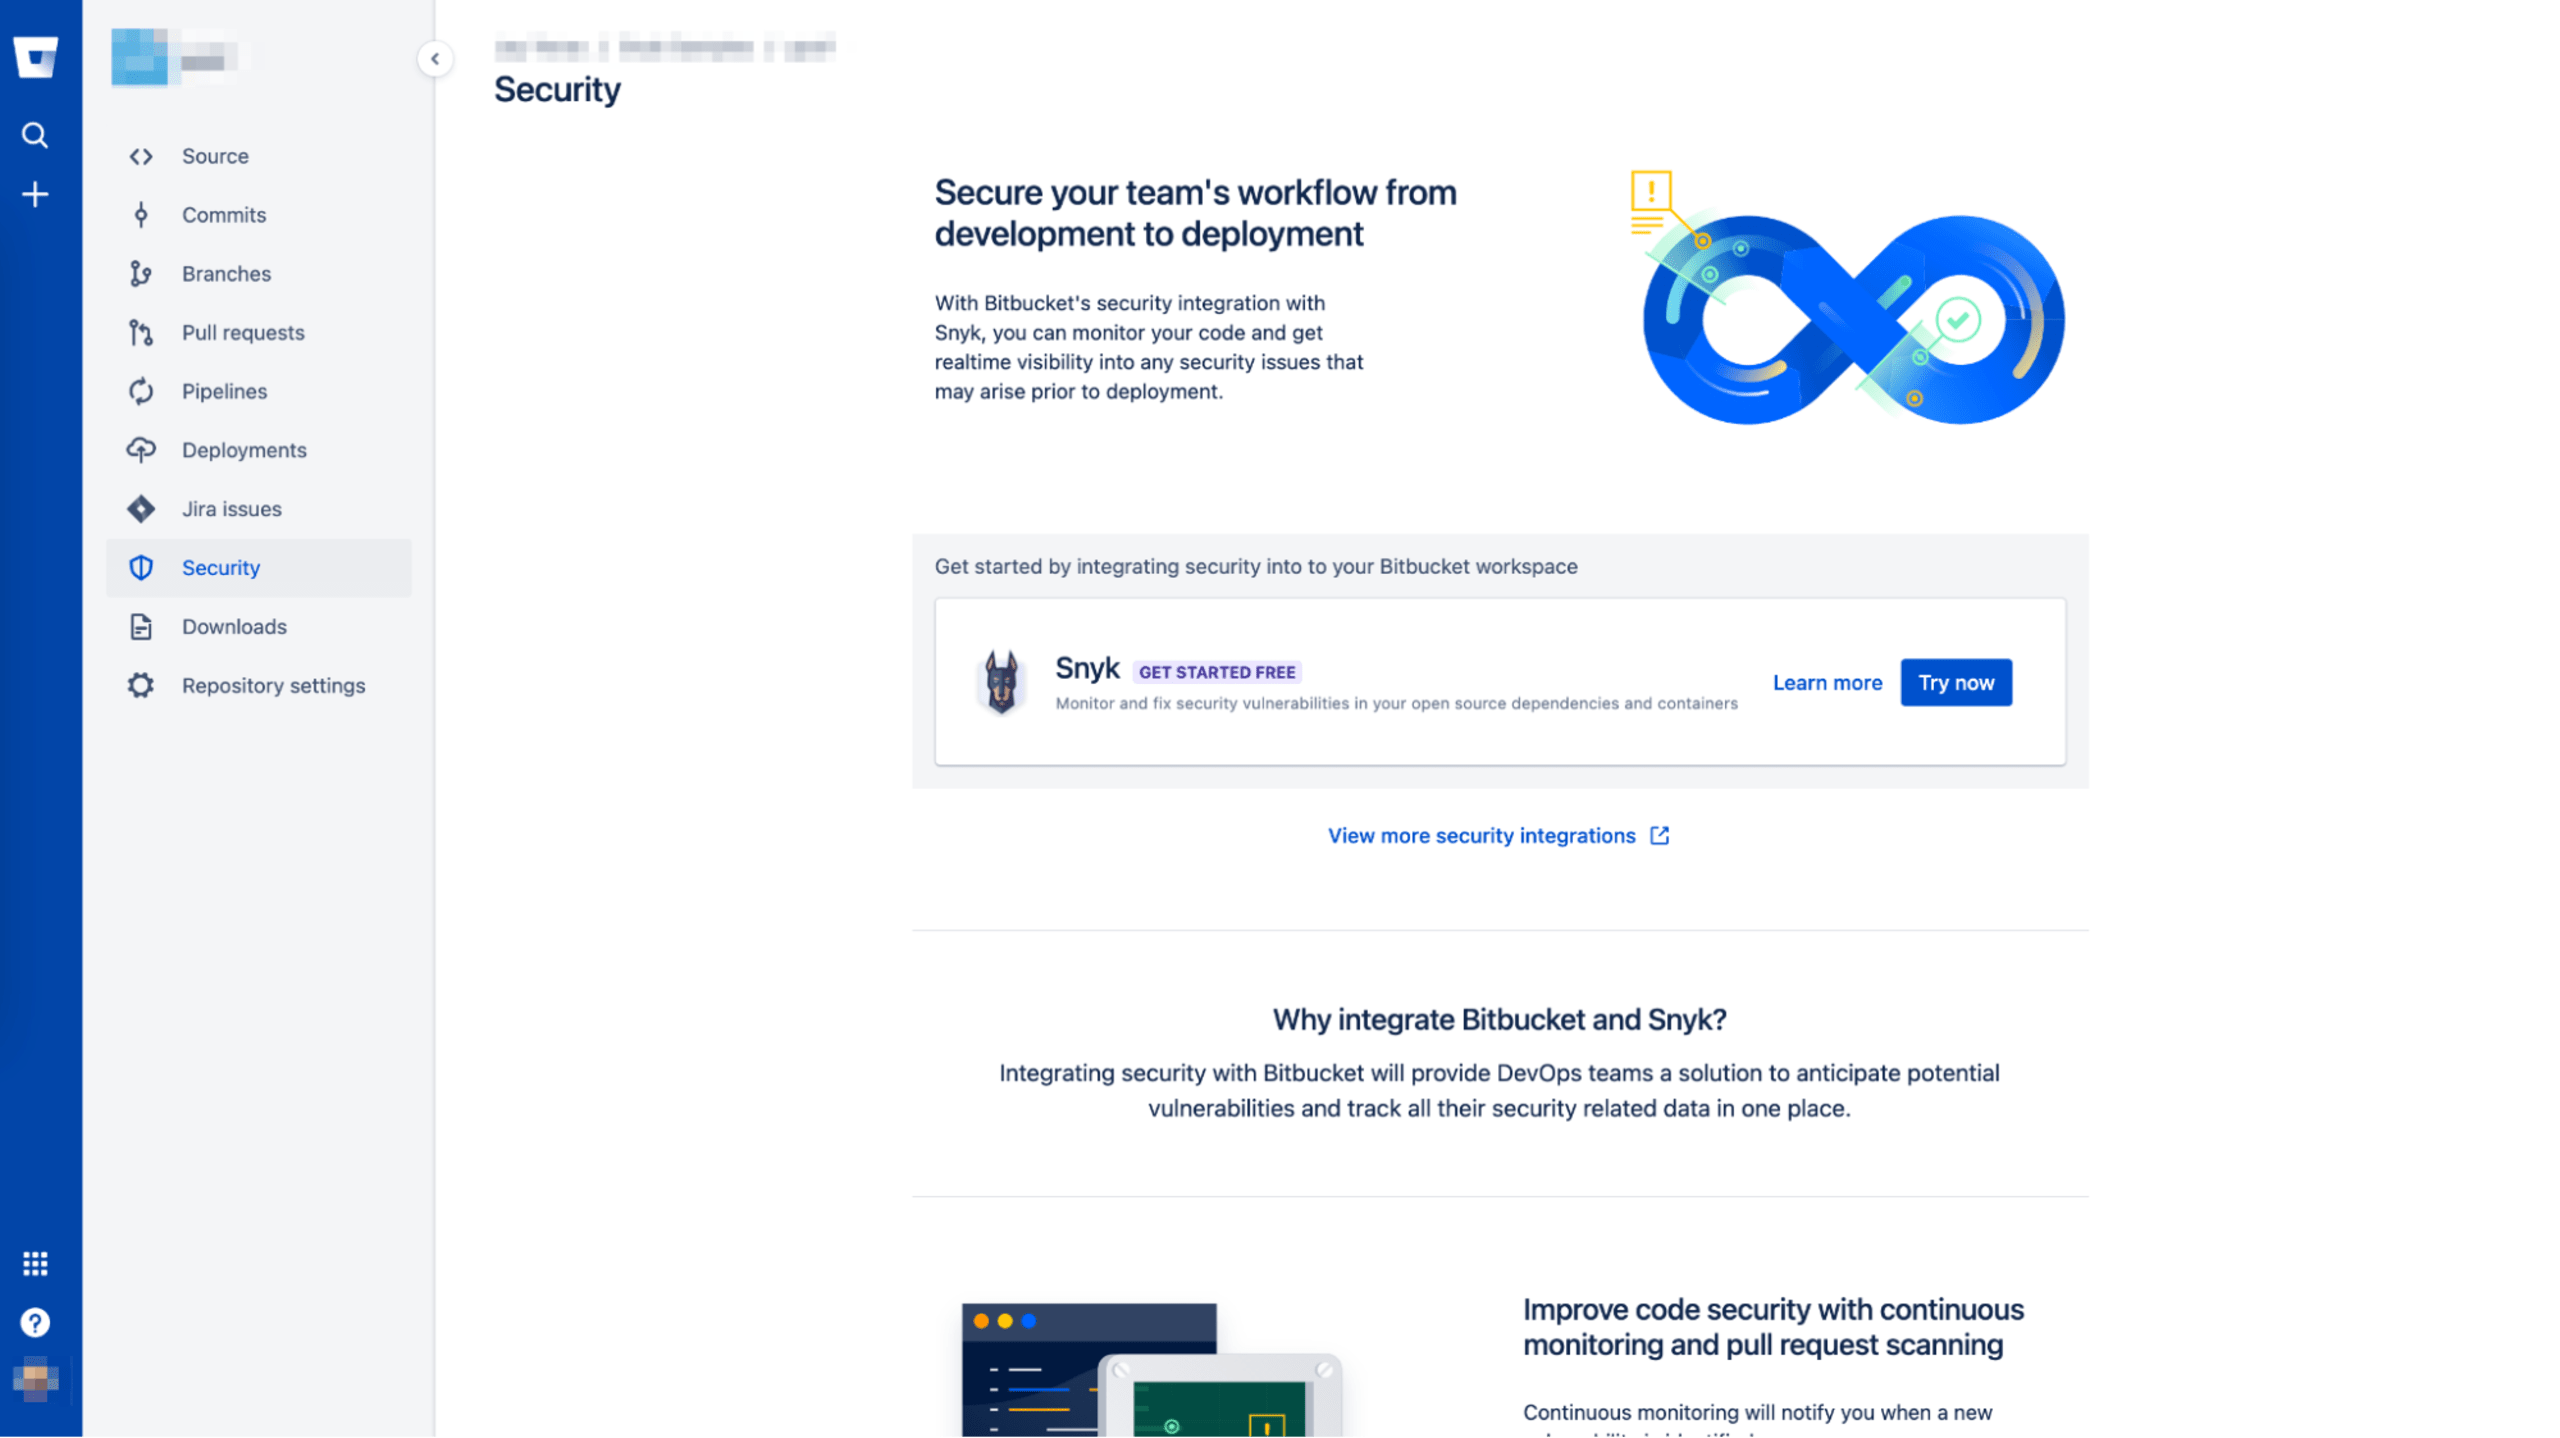
Bitbucket Pipelinesは、Bitbucket Cloud向けの継続的インテグレーション/継続的デリバリー(CI/CD)機能です。Snyk Pipeインテグレーションを使うと、CI/CDプロセス内でオープンソースの脆弱性をリアルタイムに把握できます。
これらのSnykインテグレーションにより、Bitbucketを利用する組織はソフトウェアデリバリーにDevSecOpsのアプローチを取り入れ、アプリケーションのセキュリティ態勢を強化できます。
SnykでBitbucketのセキュリティを強化
SnykとBitbucket、AWSのインテグレーションにより、開発チームはコードやコンテナに潜むセキュリティ上の問題をリアルタイムに把握できます。開発の早い段階で脆弱性の修正に取り組み、AWSにデプロイしたアプリケーションについても、デプロイ後に新たなリスクを監視できます。
このインテグレーションにより、Bitbucket、AWS、Snykを組み合わせてクラウドセキュリティに主体的に取り組み、ソフトウェア開発ライフサイクル全体にセキュリティ最優先の考え方を根付かせる自信が得られます。


