CISOにアプリケーションセキュリティのリスクを報告する


2024年2月13日
0 分で読めますセキュリティリーダーにとって、CISOと強固な協力関係を築くには、明確なレポートと簡潔なリスク概要を提示できるかどうかが重要です。レポートによって、CISOは職務における重要な責任を果たせます。つまり、高度に専門的なセキュリティ用語を、組織全体のリスクを低減し、セキュリティ成熟度を高めるための実行可能な提案へと変換できます。また、侵害やゼロデイ攻撃が発生した場合、CISOが悪い知らせを伝える役目を担うこともあります。
しかし、現代のアプリケーションは複雑さ、規模、動的な性質が増しており、セキュリティチームがアプリケーション全体を可視化して、ビジネスにとって意味のあるリスクレポートを作成することが難しくなっています。その結果、特定・解決したセキュリティ課題の数を測定することに重点が置かれがちです。この事後対応型のアプローチでは可視性に多くのギャップが生じ、CISOがアプリケーションセキュリティプログラムの進捗を把握したり、改善すべき重要な領域を特定したりする助けにはなりません。
AppSecチームが優先順位付けされたリスクをCISOに適切に報告するには、アプリケーションの構築に使用されるあらゆるコードベースの資産を含め、アプリケーションセキュリティ環境全体を包括的に把握する必要があります。
アプリケーションセキュリティの可視性を高める
リスクやリソース配分について情報に基づいた意思決定を行うには、可視性が欠かせません。現在、多くのアプリケーションセキュリティツールは、検出・解決した課題を中心にレポートを作成し、何らかの組み込み型の限定的な優先順位付けを行っています。こうしたリスク管理の手法はかつて有効でしたが、単純な脆弱性スコアや課題の件数だけでは、もはや十分ではありません。
現在、組織には数百ものアプリケーションと、それと同数の開発チームが存在する場合があります。それぞれのチームは固有のソフトウェアサプライチェーンを持っています。このサプライチェーンは、アプリケーションの作成、ビルド、パッケージ化、デプロイに使われるすべてのツールで構成されます。そこには、脆弱性が悪用されるとアプリケーションに深刻な影響を及ぼしかねない、直接依存関係と推移的依存関係が織りなす複雑な網が存在します。
つまり、適切なリスク管理にはコンテキストが必要です。次のようなアプリケーションは、ビジネスにとってより高いリスクとなります。
稼働中である
外部に公開されている
ミッションクリティカルである
容易に悪用でき、データへのアクセスや制御を可能にする脆弱性を含んでいる
最悪の場合、アプリケーションの存在が把握されていない(可視性がまったくない、または一部しかない)。シャドーITは、把握されていないアプリケーションの一例です。
これらのリスク要因の優先順位はチームによって異なるかもしれませんが、脆弱性の優先順位付けについて情報に基づいた意思決定を行うには、こうしたコンテキストデータが必要であることに異論はないでしょう。リスクを適切に測定できれば、「重大な課題の報告すべてに対応する」だけでなく、「組織的なプログラムの一環として、リスクに対処するために何をしているか」という問いへと進めます。
可視性について話すとき、重要なのは2つの点です。まず、AppSecチームには、コードベース全体を完全に可視化し、新しい資産が追加されるたびに検出できるソリューションが必要です。次に、検出されたすべての脆弱性を、資産全体の可視性を活用する有意義なリスクモデルに照らして把握する必要があります。AppSecチームが広範でコンテキストを踏まえた可視性を提供できれば、CISOはより効果的に業務を遂行できます。
リスクがどのように持ち込まれるか
リスクの発生源を理解すると、AppSecプログラムへの投資を適切に位置付け、優先順位を付けるのに役立ちます。監査担当者や攻撃者は、課題がどのように本番システムに入り込んだかを気にしません。攻撃者が悪用できる課題が存在するなら、AppSec担当者は誰かがそれを利用しようとしていると考える必要があります。一方、AppSecプログラムの管理を考えるうえでは、リスクがどのように持ち込まれるかが多くの示唆を与えてくれます。
未解決の課題が増えれば、すぐに警戒が必要かもしれません。しかし、次のカテゴリーごとの傾向を詳しく見ることで、より明確な状況が見えてきます。
ベースライン:ベースラインの課題とは、コードのセキュリティ監視を初めて開始した時点で検出される課題です。理想的には、新たに取り込んだコードに課題はないはずですが、実際にはそうでないことがほとんどです。ベースラインの課題が増えるのは、新たな可視性が得られ、カバレッジが拡大した証拠です(詳しくは後述)。
予防可能:SDLCにシフトレフトのツールやプロセスを導入していれば、開発者が持ち込まずに済んだ課題です。ローカル開発時、PRワークフローの一環、またはビルド時のテストなどが含まれます。しかし、セキュリティゲートが設けられていない、あるいは回避されている場合、リスクのある課題が本番環境に入り込む可能性があります。その結果、開発者はビジネスにより大きな価値をもたらす代わりに、課題の修正に多くの時間と労力を費やすことになります。予防可能な課題の発生は、セキュリティチームにとって、必要性の高い領域にツールやプロセスへの投資を行う大きな機会となります。
予防不可能:予防不可能な課題は、新たに公開された脆弱性によって発生します。コードに変更がなくても、外部要因により、スタック内の既存コードがリスクにさらされることがあります。重大なゼロデイ脆弱性が公表されると、対応が必要な新たな重大課題が数十件、あるいは数百件明らかになる場合があります。
絶対的なリスクの観点では、どのカテゴリーが他より重要というわけではありません。しかし、リスクをこの3つに分類することで、AppSecチームは時間の経過に伴うパターンを把握できます。そのパターンをCISOに共有することで、チームがAppSecプログラムを戦略的に改善し、最終的にリスクを低減するために取るべき行動を判断する助けになります。
AppSecプログラムを測定する
可視性はAppSecチームとリスクの優先順位付けに不可欠ですが、それだけでは全体像の一部しかわかりません。CISOは、AppSecプログラムについて戦略的な意思決定を行うのに役立つ情報も求めています。たとえば、各チームがセキュリティ成熟度とリスク低減の目標に向けてどのように進んでいるかを把握することで、CISOは教育やリソース配分について適切な判断を下せます。
CISOやセキュリティリーダー向けのレポートを作成する際、セキュリティチームが検討すべき重要なカテゴリーは4つあります。このフレームワークにより、アプリケーションセキュリティプログラムの全体像を把握し、成功している領域と最適化の機会を明らかにして、明確で実行可能な次のステップを示せます。
エクスポージャー
エクスポージャーは、アプリケーションの攻撃対象領域に潜む潜在的なリスクを示します。この指標には、セキュリティインシデントや侵害につながる可能性のある未解決の課題が含まれます。新たな課題がコードに持ち込まれた場合、脆弱性の深刻度や悪用の成熟度が高まった場合、または新たな脆弱性が特定された場合に、エクスポージャーは増加します。課題を修正したり、リスクがビジネスに該当しない、または許容可能であると判断するための評価を実施したりすることで、エクスポージャーを管理・最小化できます。エクスポージャーは、特定の時点で評価することも(監査のユースケースなど)、時間の経過に伴う傾向として評価することもできます。その場合は、改善が見られることが期待されます。
管理
リスクは自然に消えるものではありません。高度で堅牢なスキャナーを導入し、セキュリティチームやエンジニアリングチームがツールを利用できるようにしても、存在するリスクに対処しなければ、エクスポージャーは拡大します。課題の管理状況を測定することで、アプリケーションに持ち込まれたリスクを、組織がどれだけ効果的にトリアージ、評価、修正しているかを把握できます。
どのアプリケーションでリスクの修正や受容が継続的かつ効果的に行われているかを理解すると、うまく機能している取り組みを把握できます。セキュリティ部門との強固な関係や、スプリント時間の一定割合をセキュリティ課題の修正に割り当てるようエンジニアリングリーダーが徹底していることなどが考えられます。取り組みが一貫していない、またはリスク修正が行われていない領域には、投資の明確な機会があります。ビジネスの領域によって必要な注意の度合いは異なるため、それぞれのリスク管理方法を評価する必要があるかもしれません。
予防
予防は、課題が本番システムに到達するのを組織がどれだけ防げているかを示します。前述のとおり、すべての課題が予防可能なわけではありません。しかし、SDLCのセキュリティ確保に使用するツールが、特定の日付に特定の脆弱性を認識しているなら、開発者はそのツールを活用して、本番環境に到達する前に課題を特定し、修正できるはずです。予防できなければ、エクスポージャーが増すだけでなく、開発者の時間も大幅に浪費されます。
カバレッジ
カバレッジはセキュリティの最も基本的な要素の一つであり、CISOも必ず重視します。アプリケーションを構成するすべての資産、つまりセキュリティ制御が必要なアプリケーションセキュリティ環境内のコンポーネント、エンティティ、またはアクティビティのうち、どれだけが、どの程度しっかり保護されているでしょうか。さまざまな種類のスキャン(SCA、SAST、DASTなど)、監視の頻度、SDLC全体にわたる制御の堅牢性などが含まれます。リスクエクスポージャーのレベル、課題を修正するチームの有効性、予防の成果に満足していても、アプリケーションの3分の2しか可視化できていないとしたら、本当に万全と言えるでしょうか。
適切な問いを立てる
これまでSnykのレポートは、リスクなどの重要な指標に基づいて課題を特定し、優先順位を付けることを組織に支援してきました。この戦術的なアプローチにより、チームは最も大きな脅威となる課題に迅速に対処できます。Enterprise Analyticsを利用することで、Snykのお客様はAppSecプログラムの測定と成長を支援する戦略的なサポートも得られるようになりました。
グループ横断のインサイト
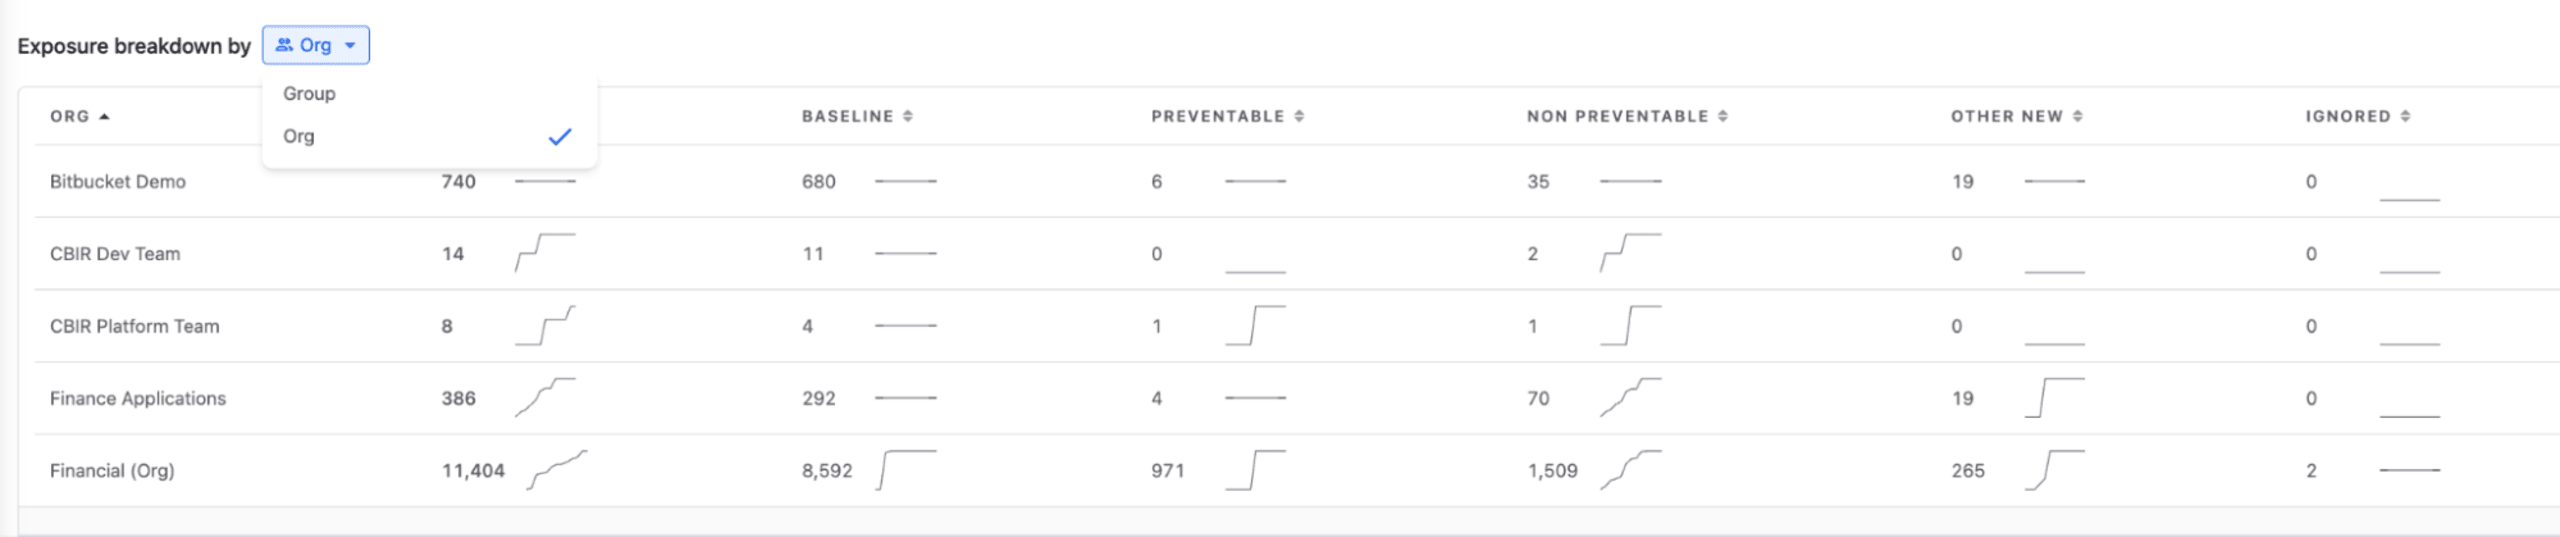
Enterprise Analyticsの新機能では、Snyk内のグループを横断してデータを確認できます。レポート機能が拡張され、グループにかかわらず、Snykの導入環境全体の状況を監視できます。グループごとに情報を分類することで、セキュリティリーダーは修正や教育の取り組みが最も必要なチームを特定できます。
ステークホルダーとインサイトを共有する
適切なリスク管理を示すことは、投資家やビジネスのステークホルダーにとって極めて重要です。CISOやセキュリティリーダーには、リスクのKPIや傾向を報告するとともに、既存のリスクへの対処状況と、時間の経過に伴うリスク低減を示す責任があります。
Enterprise Analyticsを利用すると、CISOはエクスポージャー、管理、予防、カバレッジなどのリスク傾向を簡単に報告し、成果や改善の機会を示すことができます。たとえば、予防可能な課題が急増している場合、一部のチームでSnykのベストプラクティスが十分に導入されていない可能性があります。
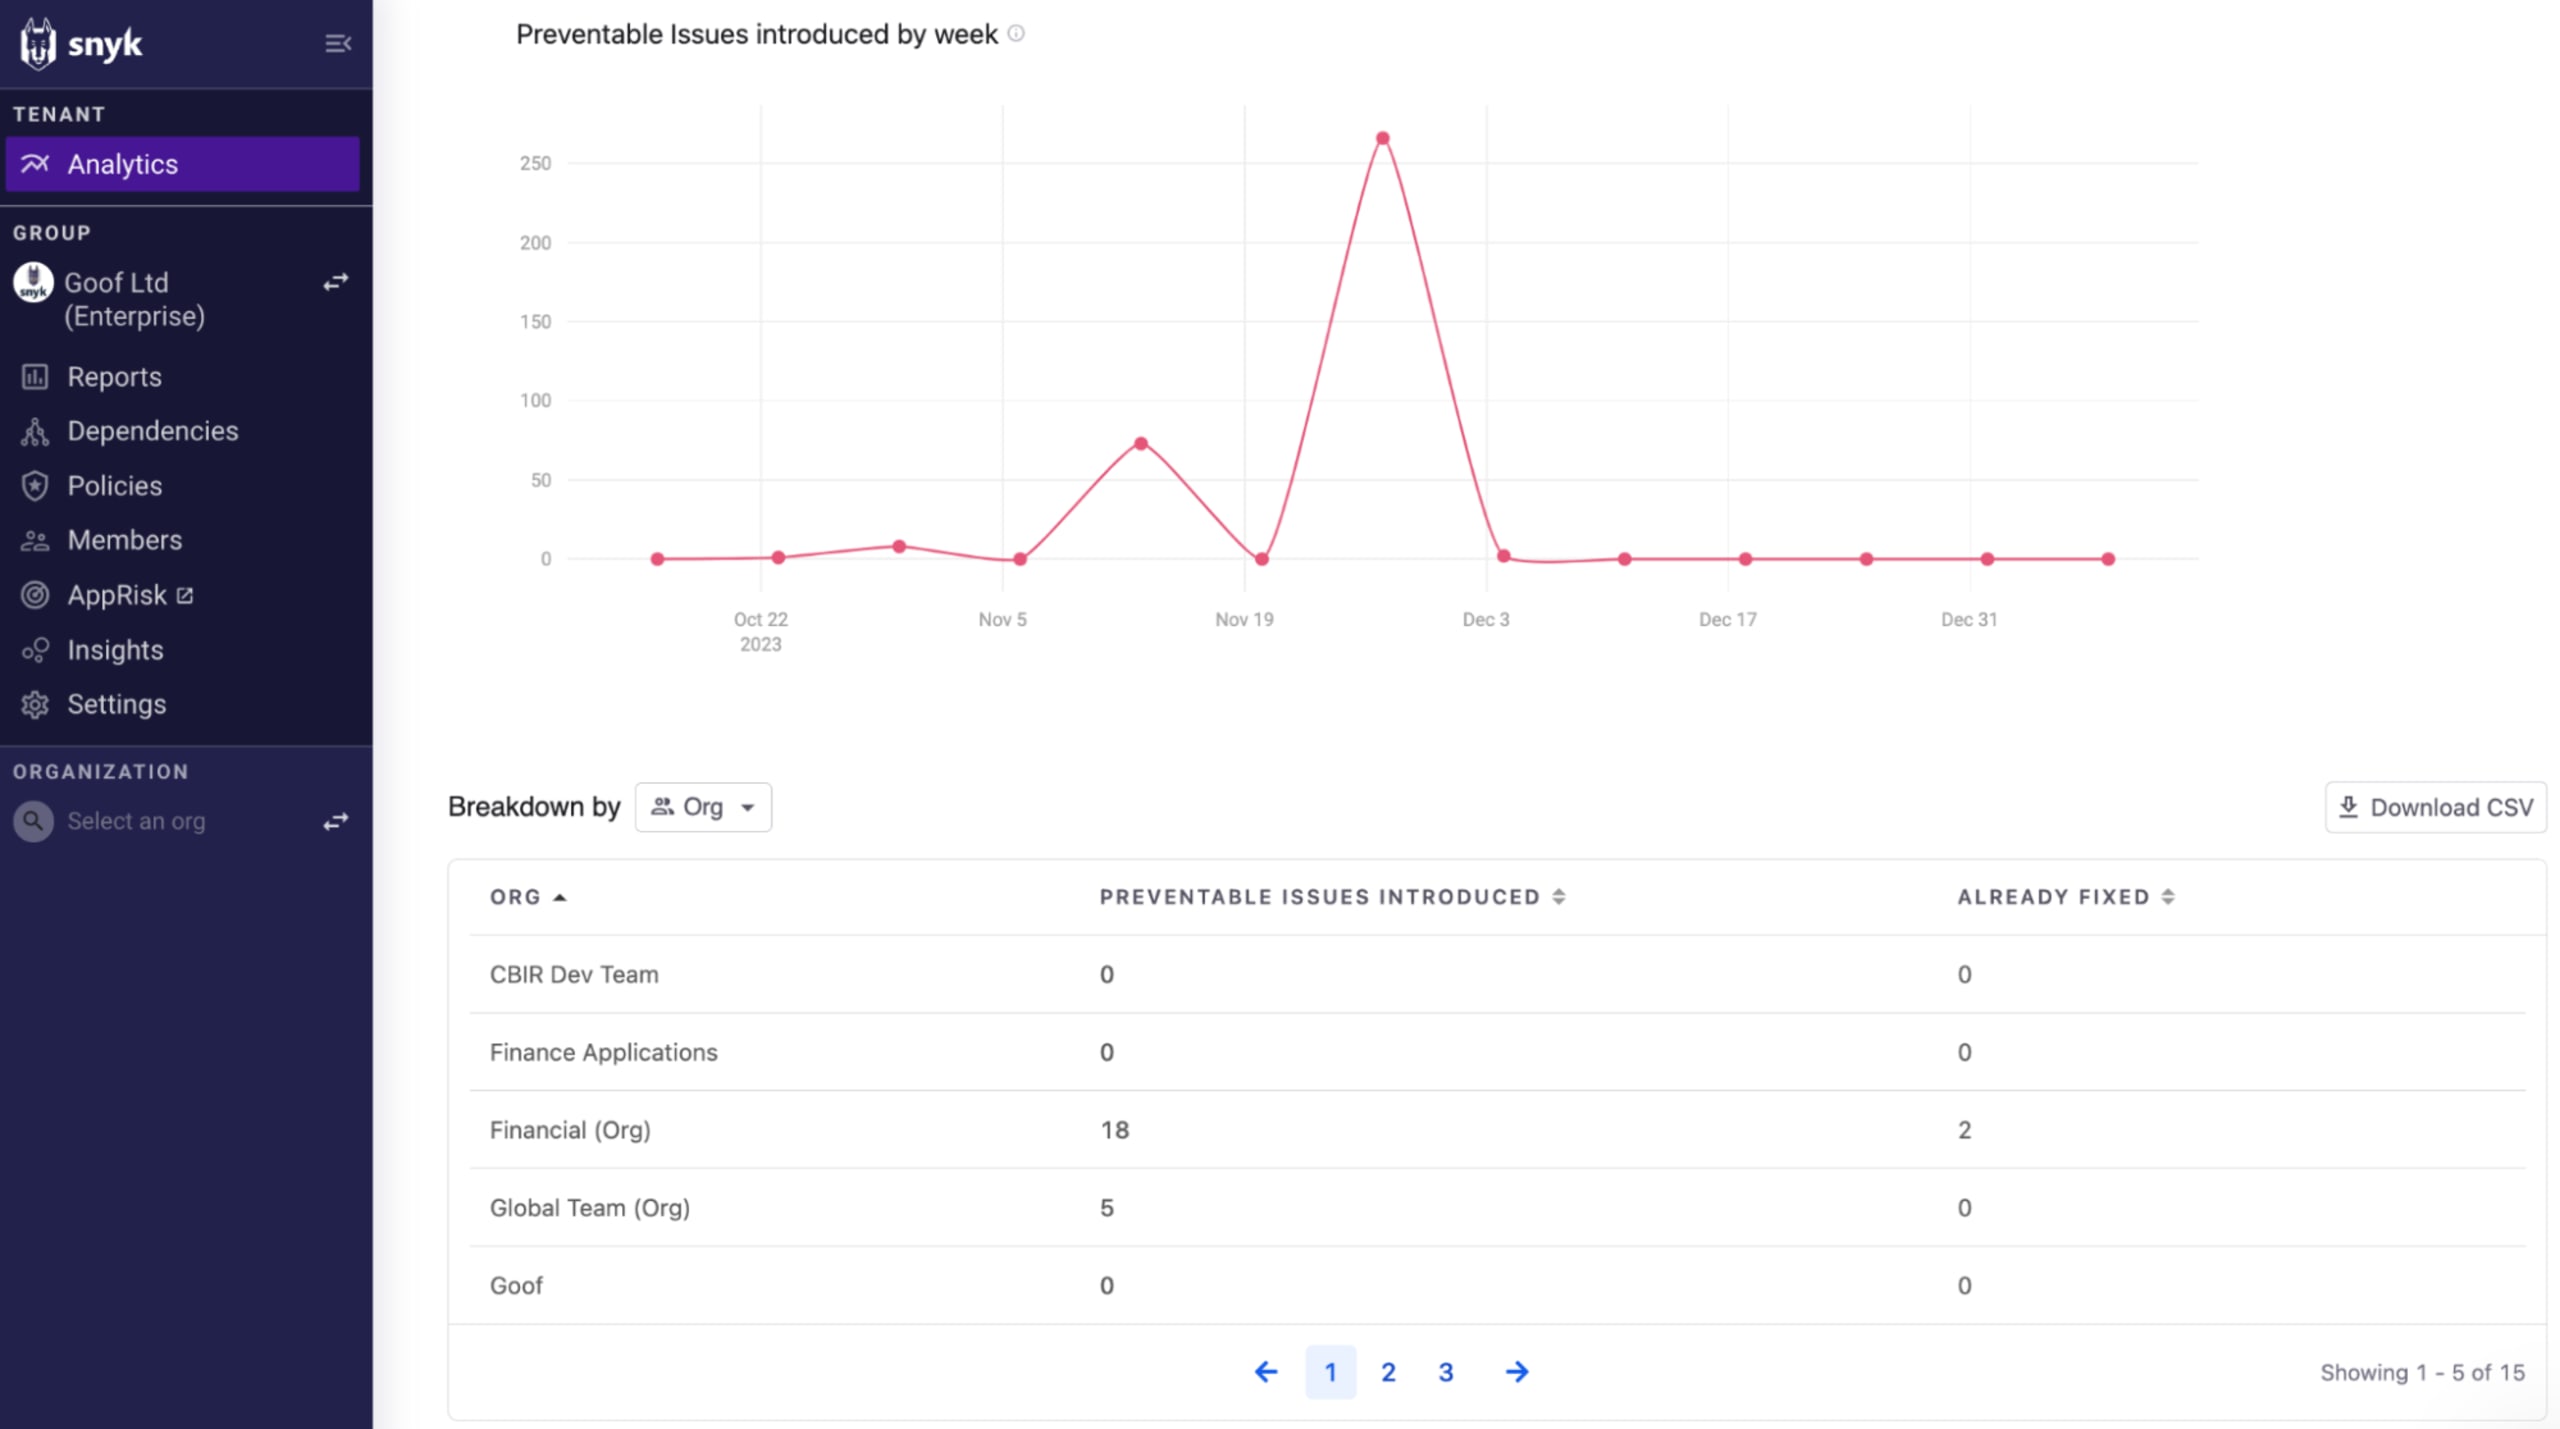
ここでは、11月下旬に予防可能な課題が急増し、12月3日までに横ばいになったことがわかります。CISOへの報告では、チームが次の対応をどれだけ迅速に行えたかを示せます。
Snykの導入に追加の支援が必要なチーム(Financial Org)を特定する
最終的に、課題の急増をベースライン(課題ゼロ)まで戻す
Snykでは、アプリページ右上のCopy URLボタンを使うか、レポートを整形済みのPDFまたはCSVファイルとしてエクスポートすることで、調査結果をステークホルダーと簡単に共有できます。
「Snykの導入により、Applied Systemsではセキュリティと開発の目標を一致させ、お客様により大きな価値を提供できるようになりました。Snykは開発プロセスを加速させ、エンジニアが製品ポートフォリオのセキュリティを強化するために必要な最善の情報を得られるようにします。」
— Tanner Randolph、Applied Systems CISO
リスクの報告を始める
CISOにリスクを報告する際には、1)アプリケーションのセキュリティを最大限に可視化し、2)リスクがどのように、どこで持ち込まれる可能性があるかを理解し、3)AppSecプログラムのリスクへの露出、管理、予防、カバレッジを測定する方法を把握し、4)経営幹部向けに情報を集約できる必要があります。これらを実現するには、適切なツールが必要です。
Enterprise Analyticsは、お客様のアプリケーションデータを世界クラスの可視性と分析で把握できるよう支援するというSnykの取り組みを示す、一連の発表の最新情報です。Enterprise Analyticsは、Snyk Enterpriseプランをご利用のすべてのお客様を対象にベータ版として提供されています。新しい分析機能の利用を開始するには、Snykの担当者にアクセスをリクエストしてください。
Snykを初めてご利用になる場合は、技術エキスパートにデモをリクエストして、利用を開始しましょう。