SnykでRed Hat Quayレジストリのイメージをスキャンして脆弱性を検出

2021年4月1日
7 分で読めますRed HatのQuayコンテナレジストリと、

Quayとの
SnykとQuayで脆弱性を減らす
Snykを
以下は、node:14.1を
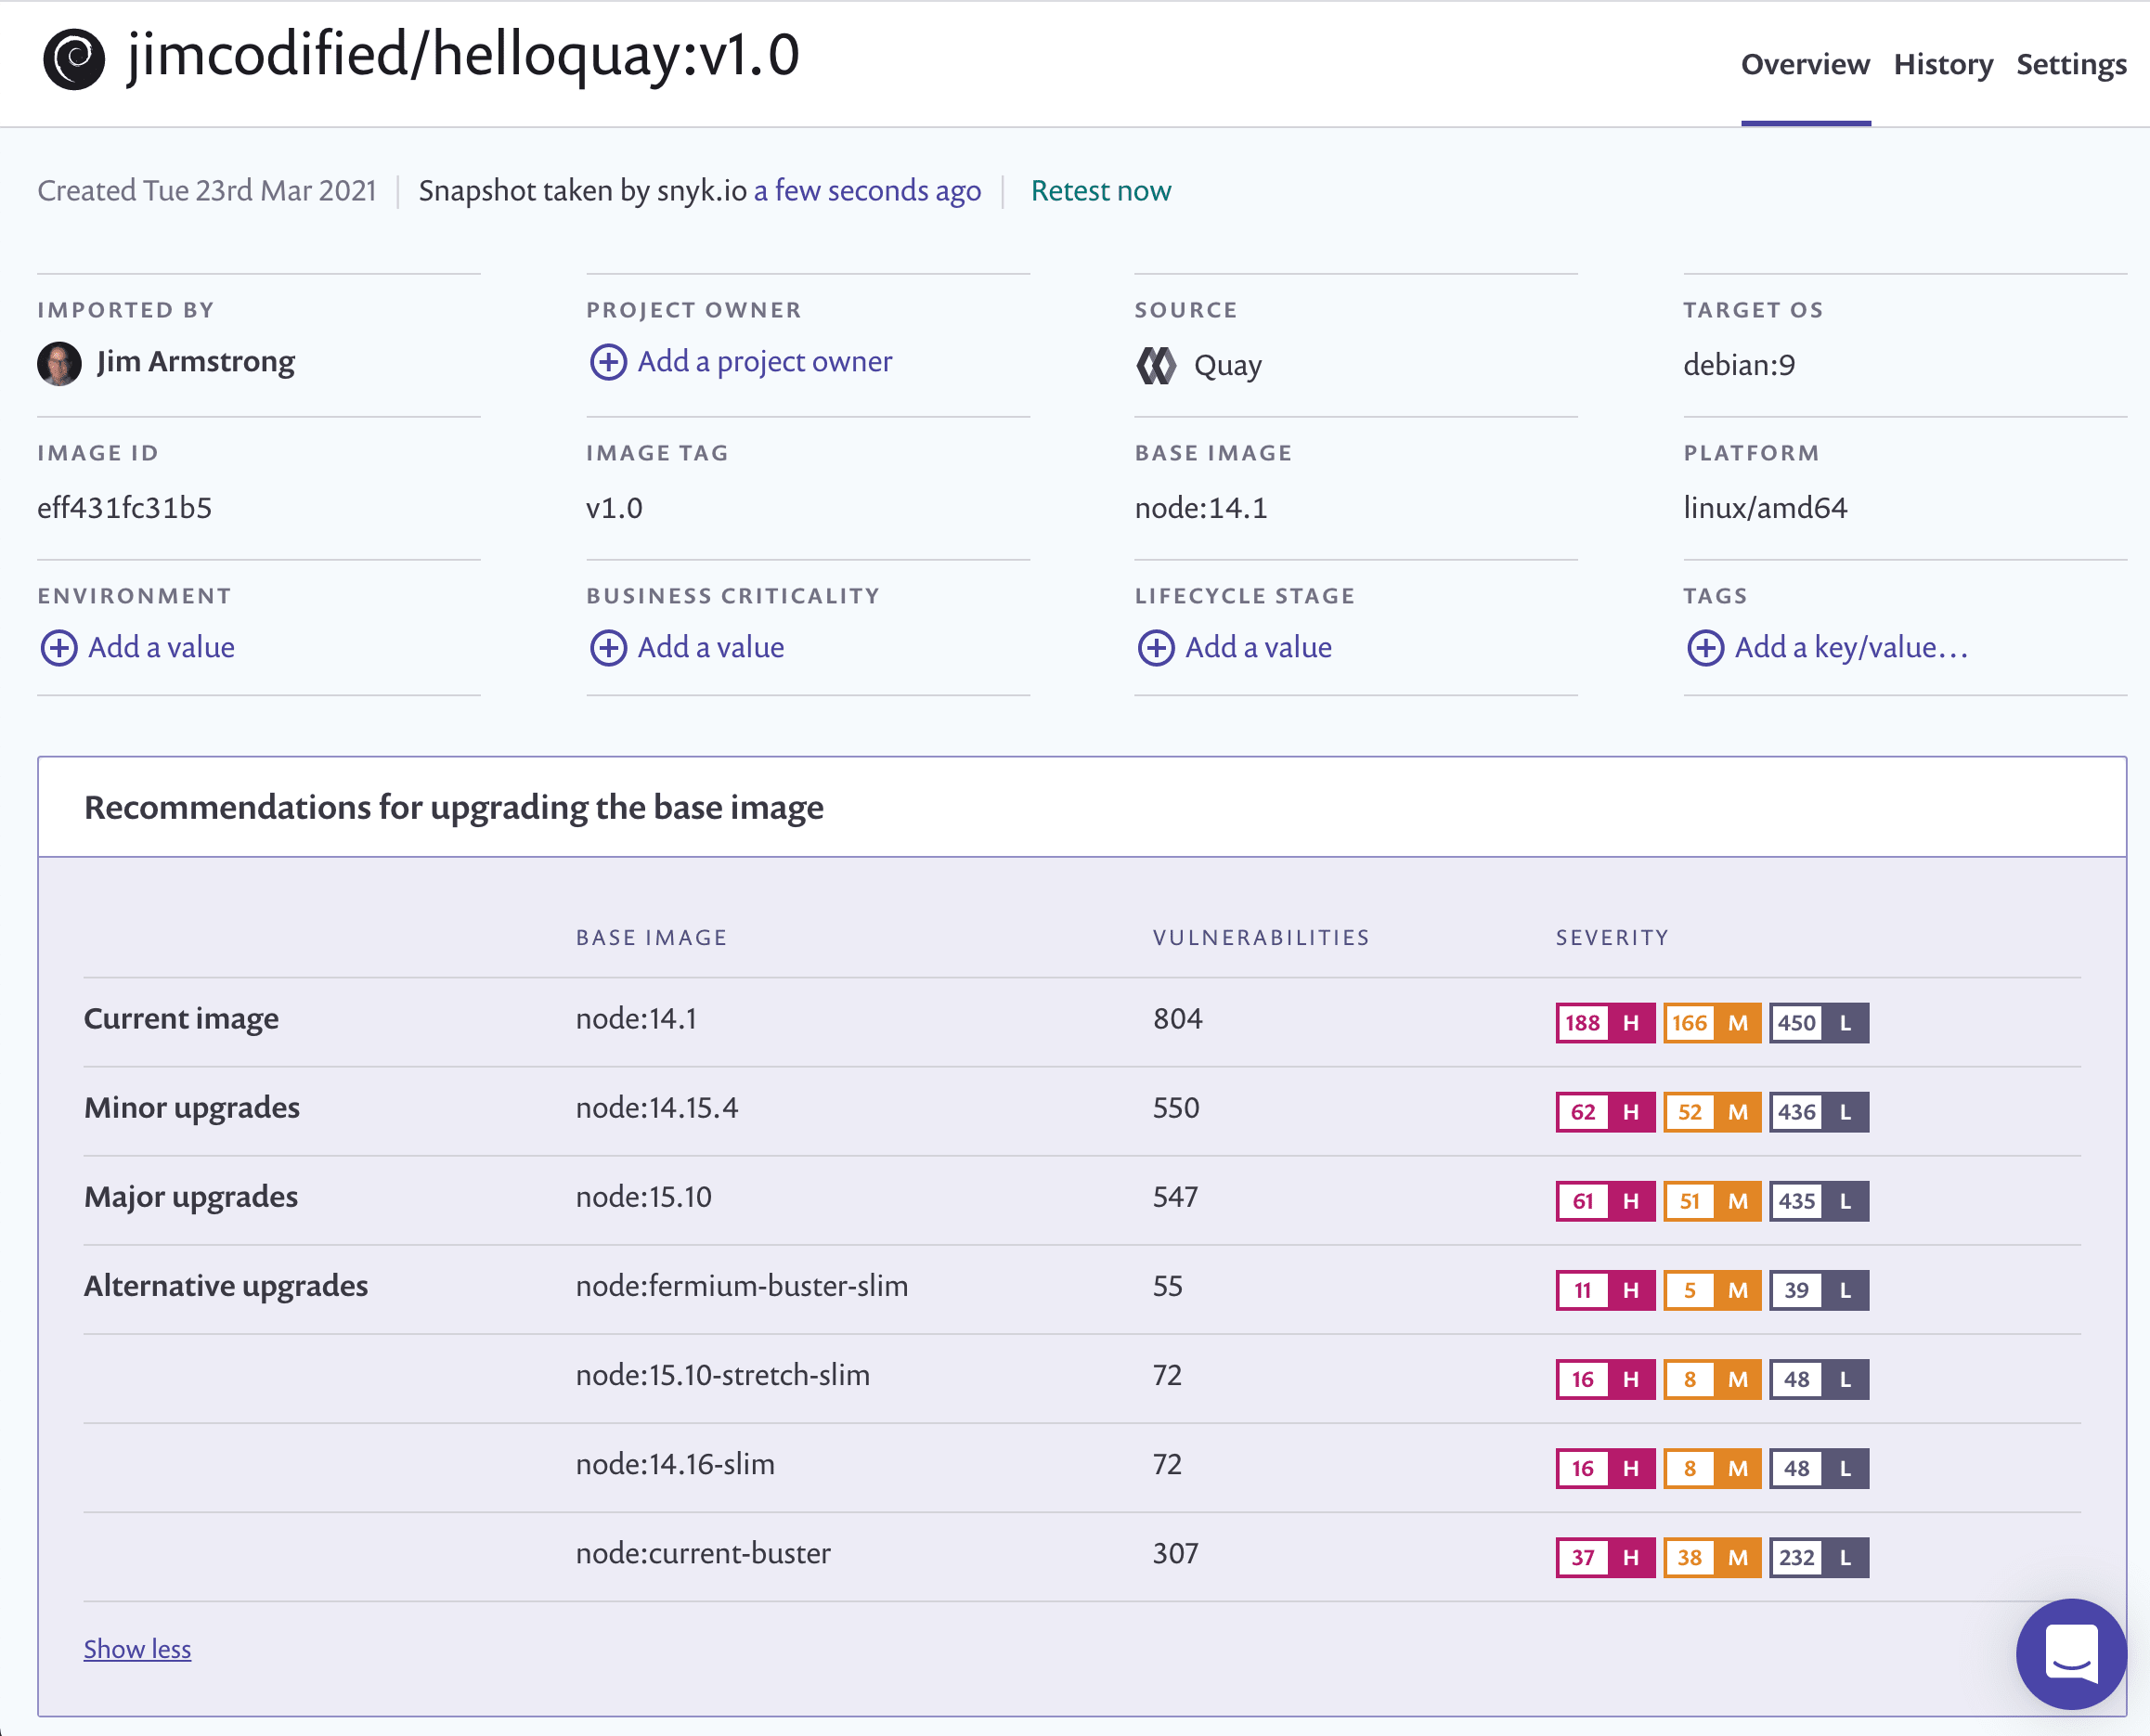
Snyk Containerは、
マイナーアップグレード - 小規模な
アップグレードは より 速く 簡単に 適用でき、 ビルドを 壊す 可能性も 低いと いう 考え方に 基づく 提案です。 フレームワーク (この 例では node)と OSディストリビューションの メジャーバージョンを 維持したまま アップグレードできます メジャーアップグレード - フレームワークまたは
OSディストリビューションの 新しい メジャーバージョンへの 移行が 必要です 代替アップグレード - 別の
イメージを 代わりに 使用する 選択肢を 提示しますが、 フレームワークと ディストリビューションの 両方が 変わる 可能性が あります。 上の 例のように 脆弱性の 数を 大幅に 減らせる 場合が ある 一方、 コードへの 影響が ない ことを 確認する ため、 追加の テストや 検討が 必要に なることもあります。
コンテナの脆弱性修正に優先順位を付ける
ベースイメージを
たとえば

利用を開始する
Quayとの
Snyk.ioの
Snyk Containerサービスと 直接 連携する [すべての Snykプランで 利用可能] Snykの
サービスに 直接 接続したくない セルフホスト型レジストリを オンプレミスで スキャンする [Proプランと Enterpriseプランでのみ 利用可能]
Snyk.ioと
Quayを
開発者が
Snykを
Red Hatの ワークフローに 組み込む方法を 演習で 学べるSnykと Red Hatの ワークショップ資料。 Snykアカウントを
お持ちでない方は、 無料で登録して Snykを 利用し、コンテナイメージと オープンソースの 依存関係を スキャンできます。 開発者が
OpenShiftアプリケーションを 安全に 開発できるよう 支援するSnykと Red Hatの パートナーシップに ついて、 詳しくは こちらを ご覧ください。 デモを
ご希望ですか? ご質問は ありますか? ぜひお問い合わせ ください。
安全な
開発者ファーストの
Snykは、